
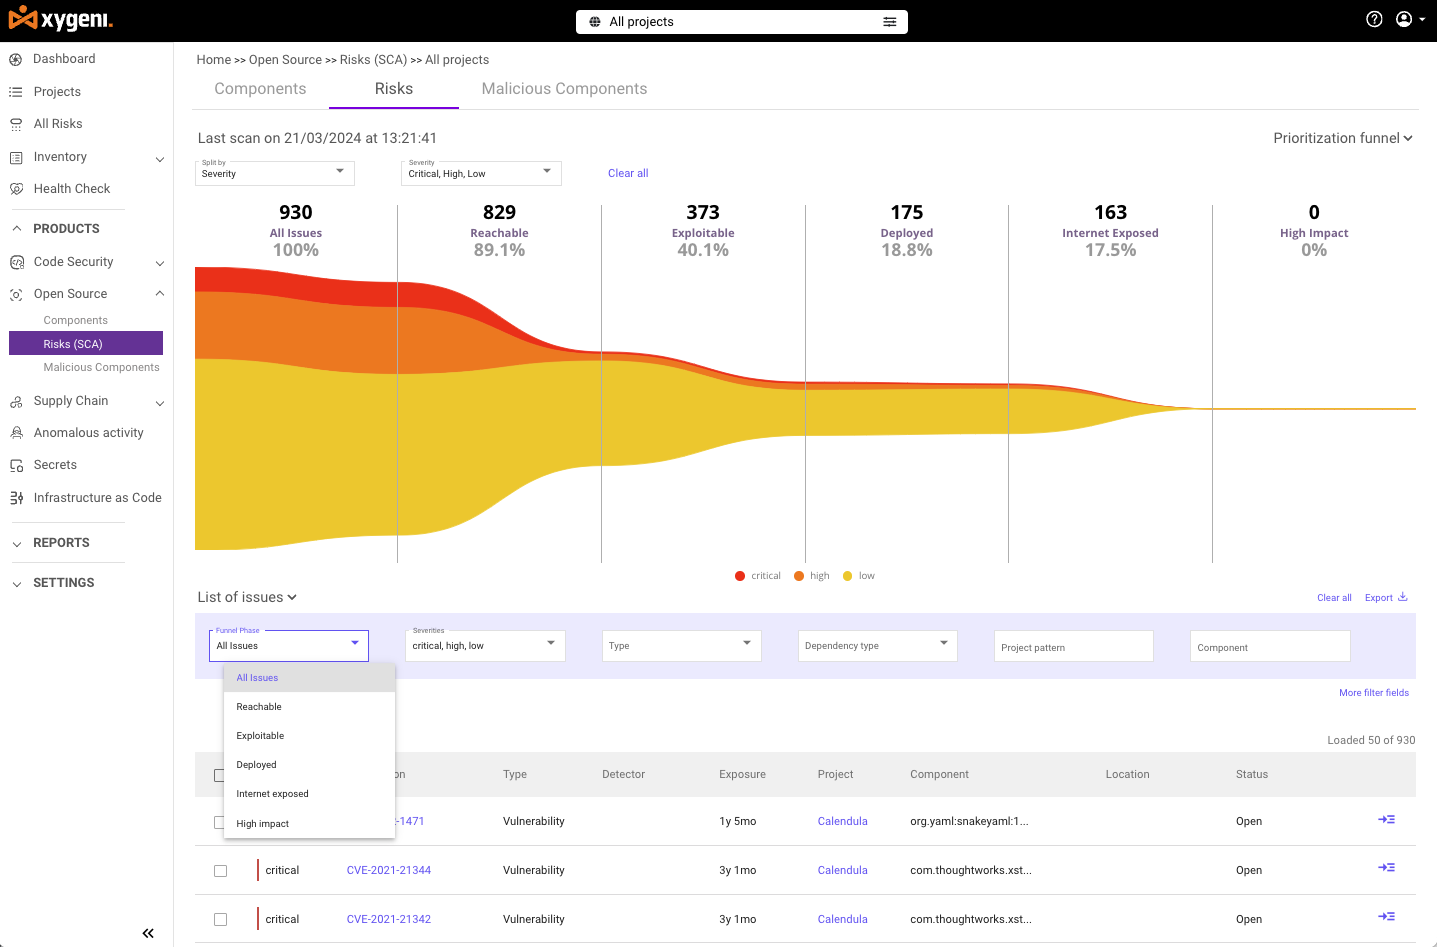






Для захисту вашого програмного забезпечення з відкритим кодом вам потрібно більше, ніж просто базове сканування на вразливості. Вам потрібно знайти вразливості, швидко їх виправити та підтримувати ваш розвиток. pipeline рухається. Саме тут сяє засіб усунення вразливостей з відкритим кодом від Xygeni. Це більше, ніж просто сканер вразливостей з відкритим кодом — це повноцінне рішення, яке допомагає вам розставляти пріоритети, виправляти проблеми та забезпечувати відповідність вимогам у режимі реального часу.
Незалежно від того, чи керуєте ви невеликою командою розробників, чи маєте справу зі складним enterprise програмне забезпечення Xygeni бездоганно інтегрується у ваш CI/CD pipeline щоб захистити ваші компоненти з відкритим кодом з моменту написання коду. Без затримок. Без додаткової ручної роботи. Тільки безпечний, сумісний код щоразу.
Чому Xygeni є обов'язковим елементом вашого DevOps Pipeline
Загрози безпеці зростають з кожним днем, але швидкість вашої розробки не може сповільнитися. Засіб усунення вразливостей з відкритим кодом Xygeni легко вписується у ваш Робочий процес DevOps, переконавшись, що ваш код захищений від commit до розгортання.
- Завчасно виявляйте проблемиXygeni запускає сканування вразливостей перед кодом commitблокування ризиків ще до того, як вони потраплять до вашого репозиторію.
- Безшовна інтеграція: Чи використовуєте ви Дженкінс, Дії GitHubабо GitLab, Xygeni ідеально підходить для вашого CI/CD pipelineВін сканує всі ваші компоненти з відкритим кодом без додавання додаткових кроків.
- Захист в реальному часіЯкщо пізніше виникнуть вразливості, Xygeni позначте їх та створіть pull requests виправляти їх у режимі реального часу, щоб ви залишалися в безпеці, не уповільнюючи темп.
З Xygeni ви отримуєте безперервну безпеку, вбудовану в кожен етап вашого процесу розробки.
Зосередьтеся на тому, що дійсно важливо
Не кожна вразливість становить безпосередню загрозу. Саме тому сканер вразливостей з відкритим кодом від Xygeni виходить за рамки простого сканування вразливостей. Він допомагає вам зосередитися на тому, що найважливіше.
- Повне виявлення залежностейXygeni автоматично знаходить кожну залежність у вашому проєкті — як пряму, так і транзитивну. Ви отримуєте повний огляд структури вашого програмного забезпечення.
- Сканування кількох баз данихXygeni перевіряє кожен компонент з відкритим кодом на наявність уразливостей у кількох базах даних, таких як NVD, OSV та інших публічних і власницьких джерелах, щоб переконатися, що нічого не прослизне.
- Управління ліцензіями та їх застарілістюОновлюйте застарілі компоненти, щоб вони відповідали вимогам ліцензування та забезпечували безпеку вашого програмного забезпечення. Xygeni автоматично позначає ці ризики, тож ви ніколи не пропустите жодної проблеми.
З Xygeni ви контролюєте своє залежності від відкритого коду— точно знати, що міститься у вашому коді та наскільки він безпечний.
Захист від плутанини із залежностями та помилок при накладанні опечаток
Плутанина із залежностями та друкарський сквот є серйозними та швидкозростаючими ризиками для користувачів програмного забезпечення з відкритим кодом. Кількість шкідливих npm-пакетів різко зросла з 38 повідомлень у 2018 році до понад 2,168 у 2024 році, а до 2025 року зловмисники опублікували 454 648 шкідливих npm-пакетів за один рік, причому npm зараз є мішенню понад 99% усіх шкідливих програм з відкритим кодом. Власний огляд загроз Xygeni за 2025 рік підтвердив 3,180 шкідливих пакетів протягом року, причому атаки стали постійними, масштабованими та індустріалізованими, а не опортуністичними.
Тактика також продовжує розвиватися. Окрім класичного типосквотінгу, у 2025 році спостерігалося різке зростання захоплень облікових записів npm, коли 1,241 підтверджений шкідливий пакет був пов'язаний зі скомпрометованими легітимними обліковими записами, що в 15.3 раза більше, ніж у 2024 році, включаючи гучні інциденти, що впливають на базові пакети з мільярдами завантажень щотижня. Зловмисники часто точно імітують легітимні правила іменування: дослідження показують, що 71.2% шкідливих пакетів використовують назви довжиною понад 10 символів, а 67.3% містять дефіси, щоб зливатися з натовпом.
Ми відстежували цей зсув безпосередньо. forge-jsxy є npm-інфостейлером, який за два місяці щонайменше чотири рази перейменовувався, щоб уникнути виявлення, GhostTracker перевидав того самого трояна під новими іменами лише через 74 хвилини після його виведення з ладу, обидва рази зберігаючи ту саму інфраструктуру C2. DeviceDoor показує ту саму закономірність з іншого ракурсу: публічний npm-пакет непомітно постачає фішинговий фреймворк Microsoft 365.
Але з Xygeni ви захищені. Наша платформа активно сканує на наявність плутанини залежностей, помилок друку та шаблонів захоплення облікового запису, блокуючи будь-які підозрілі пакети, перш ніж вони проникнуть у вашу систему, тож ви залишаєтеся захищеними незалежно від того, яку техніку використовують зловмисники для проникнення.
Автоматичне виправлення: виправлення проблем, перш ніж вони стануть проблемами
Просто знайти вразливості недостатньо. Було б корисно, якби ви швидко їх виправили. Завдяки засобу усунення вразливостей з відкритим кодом від Xygeni вам не доведеться чекати на ручне виправлення. Наша платформа генерує pull requests які автоматично оновлюють ваші вразливі залежності.
- Автоматично згенеровано Pull RequestsЩойно Xygeni виявить уразливість, яку можна виправити, дозвольте клієнту запустити pull request вручну або автоматично оновити компонент до безпечної версії. Ваша команда розробників може переглянути та об’єднати виправлення, не уповільнюючи розробку.
- Продовжуйте швидко рухатися: З автоматичне виправлення, ви можете отримати захист без ручної роботи. Xygeni забезпечує безпеку вашого коду, а ваша команда залишається продуктивною.
Заощадьте своїй команді години ручної роботи, випереджаючи загрози безпеці.
Адаптовано до вашої інфраструктури
Немає двох однакових організацій, як і їхні інфраструктури. Xygeni адаптується до вашого способу роботи, незалежно від того, чи використовуєте ви on-premise сервери, хмарна інфраструктура або гібридна конфігурація.
- Підтримка приватної інфраструктуриXygeni вписується в будь-яке середовище, чи то приватна або державна інфраструктура. Платформа забезпечує повну підтримку користувацьких конфігурацій на основі ваших унікальних вимог безпеки.
- Індивідуальна безпекаРобочі процеси кожної компанії різні. Гнучкість Xygeni гарантує, що ваша безпека відповідає вашому способу роботи, без примусового внесення змін до ваших процесів.
Де б не працювало ваше програмне забезпечення, Xygeni гарантує його повний захист.
Зосередьтеся на досяжних та експлуатованих загрозах
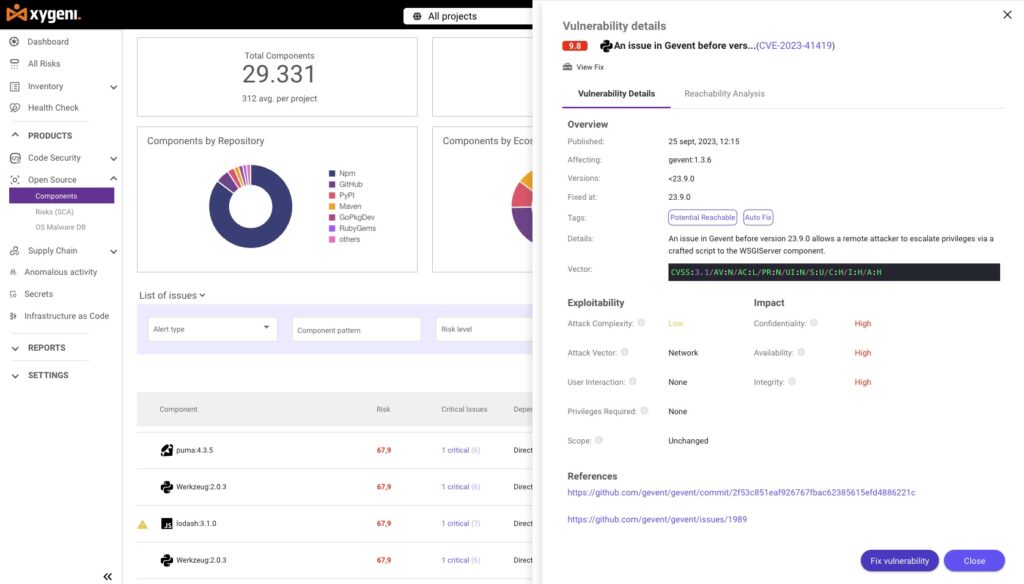
Не кожна вразливість є терміновою. Ксігені сканер вразливостей з відкритим кодом допомагає вам визначити пріоритети щодо того, що дійсно небезпечно аналіз досяжності та оцінка експлуатабельності.
- Аналіз досяжностіXygeni визначає, чи дійсно вразливість досяжна у вашій кодовій базі. Це допомагає вашій команді зосередитися лише на ризиках, які становлять реальну загрозу для ваших програм.
- Оцінка експлуатаційної придатностіЗа допомогою реальних даних Xygeni прогнозує ймовірність використання вразливості. Це дозволяє вам визначити пріоритети найтерміновіших проблем та виправити їх у першу чергу.
Зосереджуючись на реальних ризиках, Ксігені зменшує шум і допомагає вашій команді залишатися ефективною.
Будьте на крок попереду у сфері дотримання вимог з Xygeni OСканер вразливостей pen-Source
Дотримання правил, таких як GDPR, HIPAA, PCI-DSS та ДОРА не обов'язково має бути важко. Сканер вразливостей з відкритим кодом від Xygeni спрощує дотримання вимог, автоматизуючи процеси, що забезпечують безпеку вашого програмного забезпечення.
- Перевірки ліцензійXygeni позначає будь-які проекти з відкритим кодом ліцензія порушення у ваших компонентах, допомагаючи вам уникнути юридичних ризиків.
- SBOM ПоколінняXygeni автоматично створює Специфікації матеріалів програмного забезпечення (SBOMs), що надає вам повний огляд кожного компонента вашого програмного забезпечення.
- Звіти, готові до аудитуНезалежно від того, чи потрібні вам звіти для аудитів чи внутрішніх перевірок, Xygeni надає детальні звіти про вразливості та усунення недоліків, гарантуючи, що ви завжди будете готові довести відповідність вимогам.
Дотримуйтесь вимог, забезпечте безпеку та дозвольте Ксігені впоратися з важким підняттям.
Чому варто обрати Xygeni OЗасіб усунення вразливостей pen-Source?
Ксігені це не просто ще один сканер вразливостей. Це повне рішення розроблений, щоб допомогти вам знаходити, визначати пріоритети та усувати вразливості в усьому вашому ланцюг поставок з відкритим кодомІнтегруючись безпосередньо у ваш CI/CD pipeline, пропонуючи автоматичне виправлення в режимі реального часу та забезпечуючи відповідність вимогам, Ксігені дозволяє вам випереджати загрози безпеці не сповільнюючи.
Готові вивести управління вразливостями вашого програмного забезпечення з відкритим кодом на новий рівень? Почніть роботу з Xygeni вже сьогодні та захистіть свій код від commitпереходу до розгортання.
Потрібна додаткова інформація? Перегляньте наші Найкращий список сканувальних інструментів 2026 року!

Поширені запитання
Наскільки поширені шкідливі пакети з відкритим кодом сьогодні?
Зловмисники опублікували 454 648 шкідливих програм npm-пакети лише у 2025 році, і на npm зараз припадає понад 99% усіх виявлених шкідливих програм з відкритим кодом. Це не нішевий ризик; це домінуючий вектор атаки в екосистемі відкритого коду сьогодні.
Чи можуть реєстри, такі як npm, повністю запобігти помилкам опечаток самостійно?
Ні. Хоча npm та PyPI блокують деякі очевидно схожі назви під час реєстрації, дослідження виявлення 2025 року (ConfuGuard) підтвердило 630 реальних атак плутанини з пакетами, які потрапили до робочих реєстрів, і навіть потужні засоби виявлення все ще мають значний рівень хибнопозитивних результатів, оскільки відрізнити шкідливий схожий пакет від легітимного пакета з подібною назвою справді важко. Захисту лише на рівні реєстру недостатньо.
Чи є захоплення облікових записів зараз більшим ризиком, ніж опечатки?
Типосквотинг та плутанина із залежностями залишалися домінуючими типами атак у 2025 році, але захоплення облікових записів зросли в 15.3 раза порівняно з минулим роком і є особливо небезпечними, оскільки вони компрометують пакети, яким розробники вже довіряють, з мільйонами завантажень, минаючи пильну увагу, яку зазвичай отримує новий або незнайомий пакет.
Чи погіршує ШІ цю проблему?
Так, двома способами. Зловмисники зараз використовують штучний інтелект для генерації великих обсягів імен з друкарськими помилками та обфускованих корисних навантажень у великих масштабах. Окремо, самі помічники кодування на основі штучного інтелекту іноді галюцинують імена пакетів, яких не існує, пов'язана з цим техніка називається «slopsquatting», яку зловмисники можуть попередньо зареєструвати за допомогою шкідливого програмного забезпечення.
Як Xygeni захищає від цих загроз?
Xygeni поєднує сканування вразливостей кількох баз даних, виявлення плутанини залежностей та помилок при накладанні помилок, а також пріоритезацію на основі досяжності безпосередньо у вашій CI/CD pipeline, а потім автоматично генерується pull requests для усунення підтверджених проблем, щоб шкідливі або вразливі пакети виявлялися та виправлялися до того, як вони потраплять у робочу версію.
