






TL, д-р
Постквантова криптографія (PQC) означає криптографічні алгоритми, розроблені для захисту від атак майбутнього великомасштабного квантового комп'ютера. Перехід на неї вже є застарілим зобов'язанням у Європі, Америці та Азіатсько-Тихоокеанському регіоні. вже не тема дослідження.
Першим результатом усюди є інвентаризація, а не зміна коду. Кожен режим, такий як NIST IR 8547, Перехід до постквантової криптографії Standards, Дорожня карта ЄС, Іспанії CCN-TEC 009 та аналогічні для інших регіонів, а також галузеві рекомендації, такі як PCI DSS 12.3.3, починається з прохання перерахувати криптографію, яку ви використовуєте.
Запропонованим втіленням такого інвентарю криптографічних активів є CBOM (Криптографічний перелік матеріалів), що являє собою машинозчитуваний список алгоритмів, ключів, сертифікатів та протоколів, що використовуються системою. Це розширення добре відомого SBOM і рекомендовані standardізований формат для цього інвентарю.
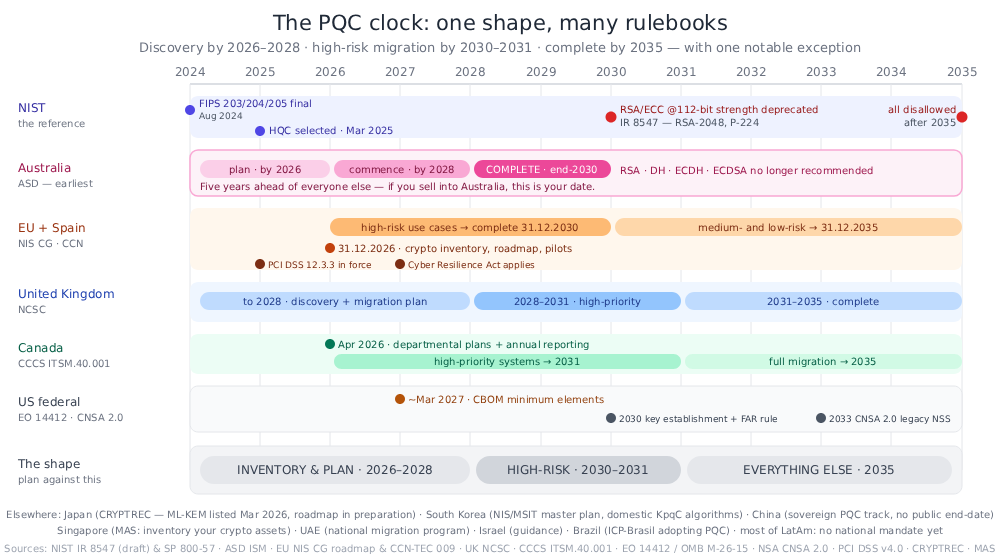
Перевірте найпершу дату зобов'язання; це може бути не 2035 рік. Більшість юрисдикцій прагнуть виявити новостворені об'єкти до 2026–2028 років, високоризикові – до 2030–2031 років, а завершити – до 2035 року. Цілі відомі, але вони не є однією заміною. ML-KEM замінює обмін ключами, ML-DSA замінює підписи загального призначення, тоді як схеми на основі хешування (SLH-DSA, XMSS/LMS) охоплюють прошивку та довговічні корені. Key Establishment вже постачається в масштабах Інтернету; сертифікати та підписи відстають на роки, тому термінове замовлення та замовлення з певним терміном виконання відрізняються, і вашому плану потрібні обидва.
Перехід – це десятиліття співіснування, а не повний перехід. До середини 2030-х років більшість організацій використовуватимуть класичну та постквантову криптографію пліч-о-пліч, а часто й буквально поєднуватимуть їх: гібридну конструкцію. Крипто-спритність саме це робить цей період придатним для переживання. Це означає можливість змінювати алгоритм, параметри або взагалі використовувати гібридну технологію через конфігурацію та політику, а не переписуючи та повторно розгортаючи код.
Цокають два «годинники», а не один: регуляторний годинник зверху та "зібрати врожай зараз, розшифрувати пізніше" (HNDL). Останній варіант передбачає, що зловмисники записують зашифрований трафік сьогодні, щоб розшифрувати його після появи квантового комп'ютера. Це означає, що дані з тривалим терміном конфіденційності вже розкриті.
Найскладніше — це не алгоритми, а відкриття. Криптографія прихована у вихідному коді, залежностях, сертифікатах, файлах ключів, інфраструктурі як коді, образах контейнерів, конфігурації протоколів та продуктах сторонніх розробників. Достовірний інвентаризаційний матеріал повинен чесно говорити те, чого він не бачить.
Xygeni може допомогти вам підготуватися до PQC, створивши CBOM, класифікуючи кожен криптоактив за квантовим ризиком, ранжуючи міграційний беклог за впливом HNDL, зіставляючи результати з шістьма регуляторними режимами та звітуючи про постквантову готовність ваших залежностей. Повні деталі: Відповідність квантово-безпечним вимогам.
Що ламає квантовий комп'ютер — і що ні
Ця відмінність є найважливішим технічним фактом для аудиторії GRC, оскільки вона вирішує, чи є висновок проект заміни або зміна конфігураціїНеправильний підхід призводить до порад щодо виправлення, які не просто марні, а й активно шкідливі.
алгоритм Шора — квантовий алгоритм, який ефективно розкладає на множники великі цілі числа та обчислює дискретні логарифми, — структурно ламає сучасну криптографію з відкритим ключем: RSA, ECDSA, EdDSA, Diffie-Hellman та ECDH, або DSA. Існує немає виправлення розміру ключа4096-бітний ключ RSA не є суттєво безпечнішим за 2048-бітний проти квантового противника. Ці алгоритми повинні бути... замінитиТе саме стосується національних варіантів, побудованих на тій самій математиці — наприклад, китайський SM2 базується на еліптичній кривій і тому однаково вразливий.
Алгоритм Гровера — квантовий алгоритм пошуку — послаблює симетричні шифри та хеш-функції, але лише приблизно вдвічі зменшуючи їхню ефективну стійкість. Це затвердіває на місці: перейти від AES-128 до AES-256, від SHA-256 до SHA-384 або SHA-512. NIST IR 8547 безпосередньо вказує на це: симетричний NIST standard«значно менш вразливі до відомих квантових атак, ніж криптографія з відкритим ключем» standards”, і будь-який затверджений симетричний примітив, що пропонує щонайменше 128 біт класичної безпеки, все ще відповідає найнижчій категорії постквантової безпеки NIST.
Машина, яка б це робила, називається CRQC - а криптографічно релевантний квантовий комп'ютерДержавна політика обережно ставиться до його статусу; у імплементаційному меморандумі США це чітко зазначено: «Поки що невідомо про існування CRQC, але стабільний прогрес у галузі квантових обчислень може призвести до його появи в найближче десятиліття».
Змінилося не те, що машина з'явилася, а те, що оцінка того, що для неї потрібно, продовжує скорочуватися. У травні 2025 року Крейг Гідні з Google Quantum AI опублікував оцінку ресурсів, яка показує, що RSA-2048 може бути врахований менш ніж за тиждень квантовим комп'ютером з менш ніж мільйоном шумних кубітів — приблизно у двадцять разів менше, ніж його власна оцінка 2019 року, яка становила ~20 мільйонів. Це інженерна оцінка, але оцінка, яка падає у 20 разів за шість років, — це саме та тенденція, за яку функції ризику платять сприймати її серйозно.
Годинник, який вже запустився: збирай урожай зараз, розшифруй пізніше
Збери врожай зараз, розшифруй пізніше (HNDL) – це практика захоплення зашифрованого трафіку або даних сьогодні та зберігання їх доти, доки CRQC не зможе їх розшифрувати. Вона перетворює майбутню можливість на сучасну доступність для всього, що має залишатися конфіденційним протягом багатьох років: медичні записи, юридичні файли, інтелектуальна власність, державні таємниці, довгострокові посвідчення, підписані докази.
Регулятори перестали підстрахуватися від цього. У пропозиції Європейської Комісії від січня 2026 року щодо внесення змін до NIS2 у пункті 8 зазначено, що «можливість атак «збір даних зараз – розшифрування пізніше», які, ймовірно, вже відбуваються, та майбутні ризики, спричинені квантовими атаками на підробку підписів», виправдовують перехід.
Наслідком планування є проста арифметика, аргумент, який Мікеле Моска висуває з тих пір. 2015Додайте кількість років, протягом яких ваші дані повинні залишатися конфіденційними, до кількості років, протягом яких триватиме міграція. Якщо ця сума перевищує точку, де правдоподібно існує CRQC (корекція якості даних), ви вже спізнилися. Для більшості регульованих організацій багаторічна міграція плюс десятиліття зберігання даних значно перевищують будь-яку достовірну оцінку.
NIST робить оперативний висновок у документі IR 8547: він «очікує надати пріоритет переходу до квантово-стійких схем встановлення ключів… для захисту від атак «зібрати зараз, розшифрувати пізніше», особливо в інтерактивних протоколах, таких як TLS та IKE». Спочатку встановлення ключів, потім підписи — буквально йдеться про те, що федеральне поетапне впровадження на рівні США має відбутися за цілий рік до підписів. (IKE — це протокол узгодження ключів, що лежить в основі IPsec VPN).
Чому це проблема GRC, перш ніж стати проблемою криптографії?
Є три причини, чому це опиняється на столах CISОС та відповідальні за дотримання вимог, а не залишатися з криптоінженерами.
Терміни випливають із законів та нормативних актів, а не з фізики. Ніхто не знає, коли з'явиться CRQC. Кожен може перевірити, що ЄС очікує перенесення високоризикових випадків використання до кінця 2030 року, що австралійський ASD очікує повного переходу. закінчений до кінця 2030 року, а також що NIST заперечує RSA та криптографію еліптичної кривої на рівні захисту 112 біт після 2030 року та забороняє всю квантово-вразливу криптографію з відкритим ключем після 2035 року. Ці дати можна перевірити; квантова часова шкала – ні.
Першим результатом є артефакт аудиту. Перш ніж замінити будь-який алгоритм, кожен режим ставить одне й те саме питання: Яка у вас криптографія і де? Це зобов'язання щодо інвентаризації — результат управління з власником, частотою переглядів та вимогами до доказів. Стандарт PCI DSS вимагає саме цього з березня 2025 року, квантового чи ні.
Це проблема закупівель. Більшість криптографії у вашій спадщині не належить вам. Вона знаходиться в бібліотеках, платформах, пристроях, постачальниках SaaS та платіжних терміналах. Дорожня карта ЄС вимагає від організацій «створити карти залежностей… розглядаючи як внутрішні залежності, так і залежності від третіх сторін»; ASD публікує супровідний список постквантових питань, які слід поставити своїм постачальникам. Обидва види діяльності є діяльністю з управління постачальниками, і обидва вимагають доказів, які ви можете надати аудитору.
Правилоebookщо насправді стосується вас
Алгоритми встановлені
NIST завершив розробку основного постквантового standardу серпні 2024 року — МЛ-КЕМ для ключового закладу (FIPS 203), А також ML-DSA (FIPS 204) і SLH-DSA (FIPS 205) для підписів — тому більше немає «чекати на standardзахист. А КЕМ, або механізм інкапсуляції ключів, є постквантовою заміною обміну ключами: він встановлює спільний секрет між двома сторонами і є тим елементом, який зупиняє HNDL.
Ще двоє в польоті: FN-DSA (FIPS 206, на основі Falcon) досі не опубліковано навіть як чернетка, і HQC був обраний у березні 2025 року як механізм інкапсуляції резервних копій ключів на основі коду, задокументований у NIST IR 8545Жоден з них не повинен блокувати план сьогодні, але обидва є причинами для будівництва. крипто-спритність — можливість змінювати алгоритм шляхом конфігурації, а не переписуванням коду. Який із ваших алгоритмів стає тим, що викладено в карта заміни далі вниз.
Довідкова хронологія: NIST IR 8547
NIST ІР 8547, Перехід до постквантової криптографії Standards, – це документ, на який орієнтується більшість інших дорожніх карт, оскільки в ньому встановлені дати виведення з експлуатації класичної криптографії з відкритим ключем:
| Сімейство алгоритмів | Параметри | Transition |
|---|---|---|
| ECDSA, RSA (підписи) | 112 біт надійності безпеки | Застаріло після 2030 року, заборонено після 2035 року |
| ECDSA, EdDSA, RSA (підписи) | ≥ 128 біт надійності захисту | Заборонено після 2035 року |
| Встановлення ключів скінченнопольового DH та MQV, ECDH, RSA | 112 біт надійності безпеки | Застаріло після 2030 року, заборонено після 2035 року |
Примітка щодо одиниць вимірювання: штати NIST рівень безпеки, а не довжина ключа. На SP 800-57 Частина 1 Ред. 5, Таблиця 2, рівень надійності 112-біт RSA-2048 та еліптичні криві з порядком 224–255 біт (P-224); рівень 128 біт – RSA-3072 і криві 256–383 біти (P-256). Отже, «112-бітний RSA» не є 112-бітним ключем — саме RSA-2048 все ще завершує значну частину виробничого TLS. А повсюдне поєднання P-256 / RSA-3072 є НЕ у періоді застарівання 2030 року; він знаходиться в періоді заборони 2035 року. Обидва періоди закінчуються в одному місці: після 2035 року жоден квантово-вразливий алгоритм з відкритим ключем не схвалюється для будь-якого розміру параметра.
Одне застереження, яке варто знати, перш ніж цитувати його в керівному документі commitтрійник: IR 8547 все ще є початковим публічним проектом — опубліковано у листопаді 2024 року, період для коментування завершено у січні 2025 року, остаточної версії на момент написання немає. Це не завадило йому стати довідковим матеріалом; національні дорожні карти та продукти постачальників, Ксігені включено, калібруйте за ним. Зверніть також увагу на те, що це НЕ: там нічого не сказано про запаси, відкриття чи крипто-спритність. Ці зобов'язання походять звідкись ще.
Глобальна карта: хто що каже і до якого терміну
У цій таблиці узагальнено нормативно-правову базу за регіонами:
| Юрисдикція / орган | Що встановлено | Ключові дати |
|---|---|---|
| Австралія — ASD | Найточніші терміни будь-де. ISM рекомендує припинити RSA, DH, ECDH та ECDSA. | план 2026 · початок 2028 · завершення 2030 |
| Дорожня карта ЄС — NIS CG; COM(2026) 13 пропонує включити PQC до NIS2 | Національні дорожні карти, криптографічні інвентаризації, карти залежностей; CBOM рекомендовано за назвою | 2026 – перші кроки · 2030 – високий ризик – завершено · 2035 – середній/низький ризик |
| Іспанія — CCN-TEC 009 / BP-37 (липень 2026 р.) | Конкретні віхи ЄС завдяки криптографічній інвентаризації | 31.12.2026 стратегія, управління, криптоінвентаризація, пілотні проекти · 31.12.2030 високий ризик · 31.12.2035 середній ризик |
| Велика Британія — NCSC | Спочатку виявлення, потім пріоритетна міграція | 2028 відкриття + план · 2031 високий пріоритет · 2035 завершено |
| Канада — CCCS ITSM.40.001 | Плани відділу плюс щорічна звітність про хід роботи | Плани на квітень 2026 р. · 2031 р. – високий пріоритет · 2035 р. – повний |
| Федеральний орган США — EO 14412 / OMB M-26-15 | Міграція агентств, каскад підрядників та мінімальні елементи CBOM | ~Березень 2027 р. Елементи CBOM · Ключове встановлення 2030 р. + правило FAR · Підписи 2031 р. · Повний 2035 р. |
| Системи національної безпеки США — NSA CNSA 2.0 | Чистий PQC, без гібридів; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | більшість категорій 2030–2031 · решта 2033 |
| Японія — CRYPTREC; Стратегія кібербезпеки до 2025 року | ML-KEM додано до списку рекомендованих шифрів (березень 2026 р.); PQC підвищено до негайного політичного пріоритету. | міграційна дорожня карта в процесі підготовки |
| Південна Корея — Національна розвідувальна служба / MSIT, KpqC | Національний генеральний план плюс внутрішній набір алгоритмів (HAETAE, AIMer, SMAUG-T, NTRU+), обрані у 2024–25 роках, що реалізуються паралельно з планами NIST | пілотні проекти в секторі тривають |
| Китай — ICCS / Державне управління криптографії | Суверенний шлях: власний конкурс PQC (прийом заявок закрито у червні 2026 року) замість використання алгоритмів NIST | без публічної кінцевої дати |
| Сінгапур — попередження MAS (лютий 2024 р.) | Галузевий підхід: фінансовим установам доручено інвентаризувати криптографічні активи та визначити пріоритетні активи для міграції | без фіксованої дати |
| Нова Зеландія — NZISM | Існує розділ підготовки PQC; жодних затверджених алгоритмів PQC та жодного встановленого терміну міграції. | нічого не встановлено |
| ОАЕ | Національна політика шифрування та національна програма постквантової міграції з державною підтримкою крипто-відкриття | програма триває |
| Ізраїль — INCD / Банк Ізраїлю | Урядовим органам доручено скласти карту інфраструктури та виявити відкриті дані; галузеві рекомендації щодо інвентаризації та дорожніх карт — рекомендації, які ще не є обов’язковими | керівництво |
| Бразилія — ІТІ | Постквантові алгоритми інтегруються в ICP-Brasil, національну інфраструктуру відкритих ключів, через нормативну інструкцію (січень 2026 р.) | поетапно видавати сертифікати |
| Решта Латинської Америки (Мексика, Колумбія, Перу, Чилі…) | На момент написання не було опубліковано жодного національного мандату, що стосується спеціального контролю якості праці (PQC). | зобов'язання надходять через галузеві регулятори, PCI DSS та контракти з клієнтами |
Три дивергенції коштують більше, ніж рядок таблиці.
- Австралія випереджає всіх інших на п'ять років. Рекомендація ASD не полягає в тому, щоб «відмовитися від слабких параметрів до 2030 року», а в тому, щоб «завершити перехід до кінця 2030 року», а ISM рекомендує припинити використання традиційної асиметричної криптографії, «включаючи криптографічні алгоритми, такі як примітиви Рівеста-Шаміра-Адлемана (RSA), Діффі-Хеллмана (DH), еліптичної кривої Діффі-Хеллмана (ECDH) та еліптичної кривої цифрового підпису (ECDSA)», до цієї дати. Якщо ви працюєте в Австралії або продаєте товари австралійським урядовим ланцюгам поставок, це ваша обов'язкова дата, а не 2035 рік.
- Китай дотримується суверенного курсу. Він не прийняв ML-KEM та ML-DSA; інститут Державного управління криптографії оголосив власний конкурс на комерційні алгоритми наступного покоління, подання заявок завершилося у червні 2026 року. standardслідувати. Для багатонаціональної компанії це означає планування два сімейства постквантових алгоритмів в одному стані, з SM2 — заснованим на еліптичних кривих, тобто однаково зламаним за принципом Шора — як діючим алгоритмом, який мігрує. Крипто-спритність тут перестає бути абстракцією.
- Більшість світу взагалі не має національного мандату щодо контролю якості праці (PQC), і це мало що змінює. У більшій частині Латинської Америки, а також у більшій частині Близького Сходу та Азіатсько-Тихоокеанського регіону термін виконання PQC не опубліковано. Зобов'язання все ще надходять через три канали, що ігнорують кордони: галузеві регулятори (консультативна допомога фінансовим установам за сінгапурським зразком; очікування центрального банку), горизонтальні standardякі вже вимагають криптографічного інвентаризації (PCI DSS, набори елементів керування ISO/IEC 27001), та клієнти. Постачальник покупцю з ЄС, Австралії або федерального уряду США успадковує свій термін виконання через контракт.
Що взагалі зв'язує приватну організацію
На мить відкладіть національні дорожні карти. Для більшості приватних організацій зобов'язання, що підлягають виконанню, походять з чотирьох джерел, жодне з яких не було написано для квантової економіки:
- NIS2 (Директива (ЄС) 2022/2555) у статті 21(2)(h) вимагає «політики та процедур щодо використання криптографії та, де це доречно, шифрування» як базового заходу управління ризиками. COM(2026) 13 чітко висвітлює квантовий вимір, додавши перехід PQC до статті 7(2).
- ДОРА - Закон про цифрову операційну стійкість та його технічні standards, Делегований регламент Комісії (ЄС) 2024/1774Стаття 6 вимагає від фінансових установ включати до своєї політики шифрування «положення щодо оновлення або зміни, де це необхідно, криптографічної технології на основі досягнень у криптоаналізі», а якщо вони не можуть оновити її, «вживати заходів щодо пом’якшення наслідків та моніторингу, що забезпечують стійкість до кіберзагроз». Це зобов’язання щодо криптоагільності із залученням керівника, а в його декларативних положеннях чітко згадуються квантові досягнення.
- Вимога PCI DSS версії 4.0, версія 12.3.3 — той, який більшість організацій вже не виконують, не усвідомлюючи, що це замаскована вимога PQC. PCI SSC описує його як «нову вимогу документувати та переглядати криптографічні набори шифрів і протоколи, що використовуються, принаймні раз на 12 місяців», і він перестав бути найкращою практикою 31 березня 2025Немає терміну PQC, немає списку квантових алгоритмів, але щорічна криптографічна інвентаризація та задокументований план реагування на криптографічні зміни вже підготовлені.cisзасоби контролю, необхідні для програми контролю якості, вже чинні та вже перевірені.
- Каскад закупівель. Два пункти сягатимуть далі, ніж будь-яка національна дорожня карта. Закон про захист від кібернетичної активності (Регламент (ЄС) 2024/2847) застосовується з 11 грудня 2027 і вже робить SBOM зобов'язання виробника щодо продуктів з цифровими елементами — воно не вимагає CBOM, але встановлює машинозчитувані специфікації матеріалів як артефакти відповідності продукту. А в США, ЕО 14412 доручає Раді з регулювання федеральних закупівель (FAR) запропонувати правило, яке вимагає підрядники, що охоплюються відповідати NIST FIPS, включаючи алгоритми PQC до 31 грудня 2030 року, та — пункт з найширшим охопленням — накази CISА та NIST мають опублікувати протягом 270 днів (приблизно 19 березня 2027), «публічні рекомендації, що описують усвідомлений погляд агентств на мінімальні елементи криптографічного переліку матеріалів. Ці елементи повинні забезпечувати автоматизовану оцінку криптографічних активів, що використовуються апаратним або програмним елементом».
Останнє має значення далеко за межами Вашингтона. «Мінімальні елементи для SBOM«є попередньоcisяк розробка програмного забезпечення перетворилася з гарної ідеї на контрактний артефакт у всьому світі. CBOM зараз на тому ж шляху, з автоматизована оцінка записане у вимозі — ручна електронна таблиця її не задовольнить.
Формат: CycloneDX CBOM
CycloneDX є standard що надає CBOM бетонної форми. Версія 1.7, випущений 21 жовтня 2025 року та ратифікований як ECMA-424 2-ге видання, є поточною криптоорієнтованою редакцією: вона додає standardсписок криптографічних сімейства алгоритмів та вичерпний список еліптичні криві, спеціально для підтримки «аудитів, перевірок відповідності та оцінок готовності до контролю якості (PQC)». CycloneDX CBOM описує чотири види криптоактивів — алгоритми, протоколи, сертифікати та пов’язані матеріали, такі як ключі, IV та солі — а також програмні компоненти, які їх реалізують.
Суть вузька, але корисна: коли будуть опубліковані мінімальні елементи CBOM, CycloneDX – це формат, про який ринок вже говоритиме.
Зведений графік
Візерунок майже скрізь однакової форми: відкриття до 2026–2028 років, міграція з високим рівнем ризику до 2030–2031 років, все інше до 2035 року. Плануйте відповідно до цієї форми, і ви загалом узгодитеся з усіма ними. Потім знайдіть єдину дату, яка пов'язує вас. ви по-перше — це рідко 2035 рік, а для всіх, хто підпадає під дію PCI DSS, обов'язок щодо інвентаризації почався ще у 2025 році.
Сама міграція: що що замінює
Дедлайни – це лише половина брифінгу. Інша половина – це те, що ви насправді переносите. до — і відповідь не одна заміна, а кілька, з різною зрілістю, різними розмірами та дуже різними термінами виконання.
Карта заміни
| Що у тебе є сьогодні | Чим це стає | Standard | На що дивитися |
|---|---|---|---|
| Транспортування ключів RSA, обмін ключами DH/ECDH — TLS, VPN/IPsec, SSH, обмін повідомленнями | ML-KEM, на практиці як гібрид з X25519 сьогодні | FIPS 203 | Термінове питання: ось що зупиняє HNDL. Вже розгорнуто в масштабах Інтернету. |
| Підписи загального призначення RSA / ECDSA / EdDSA — сертифікати, токени, документи | ML-DSA | FIPS 204 | Розміри. ML-DSA-44 додає приблизно 15 кБ на кожне TLS-з'єднання порівняно з медіанним ланцюгом розміром 3.2 кБ сьогодні. |
| Підписи, що потребують іншої математичної ставки, або дуже довговічні корені довіри | SLH-DSA | FIPS 205 | Хеш-базований та консервативний, але великі підписи та повільне підписання |
| Підпис прошивки, програмного забезпечення та безпечного завантаження | XMSS або LMS (на основі хешування стану), або SLH-DSA | СП 800-208 | Управління станом є жорсткою операційною вимогою — повторне використання одноразового ключа руйнує безпеку схеми. |
| Підписи з обмеженням розміру | FN-DSA | FIPS 206 — ще не опубліковано | Не включайте це до плану на 2026–2027 роки |
| Жива огорожа проти розриву решітки | HQC | Вибрано у березні 2025 р. standard в очікуванні | Резервний KEM, а не план |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 або SHA-3; виключити 3DES, MD5, SHA-1 | Існуючі FIPS | Територія Гровера: зміна параметрів, а не заміна |
гібрид — поєднання постквантового алгоритму з класичним, щоб зловмисник мав зламати обидва — це поза за замовчуванням під час переходу, і RFC 9794 (червень 2025 р.) нарешті standardозував термінологію для цього («гібрид PQ/T»). Політика тут розходиться, тому це питання юрисдикції, а не інженерної переваги: іспанська CCN рекомендує гібридизацію підписів на основі ґратки (ML-DSA, FN-DSA), стверджуючи, що схеми на основі хешування (XMSS, SLH-DSA) цього не потребують, а позиція ЄС загалом є гібридно-дружньою; CNSA 2.0, навпаки, хоче чистого PQC для національних систем безпеки. Міжнародній корпорації знадобляться обидві конфігурації, що є аргументом на користь вибору алгоритму в конфігурації, а не коді.
Що не має заміни
NIST має standardвизначив рівно дві речі: інкапсуляцію ключів та цифрові підписи. Цього достатньо для більшої частини майна, а для решти нічого. Якщо ваші системи покладаються на конструкції на основі пар, шифрування на основі ідентичності або атрибутів, порогові значення, сліпі або групові підписи чи іншу розширену криптографію на рівні протоколу, сьогодні немає затвердженого постквантового еквівалента для переходу — чесна відповідь полягає в тому, щоб визначити ці способи використання зараз, позначити їх як невирішені та розробити вихід, а не чекати на… standardТе саме стосується апаратних «коренів» довіри: HSM (модулі безпеки апаратного забезпечення), TPM та смарт-карти працюють за циклами оновлення кремнію, які довші за нормативне вікно.
Не одна міграція, а кілька з різними термінами виконання
Саме тут карта заміни змінює часові рамки готовності. Порядок терміновості та порядок часу виконання не однакові, а план, побудований лише на одному з них, не буде виконано вчасно.
- Дані під час передачі — ключове встановлення. Найвища терміновість (це поверхня HNDL) та найкоротший час виконання: для більшості стеків це оновлення бібліотеки та зміна конфігурації. Це також демонстративно здійсненно — повідомляє Cloudflare у жовтень 2025 що понад половина трафіку, ініційованого людиною, до його мережі вже використовувала постквантову угоду про ключі. Розрив на вашому боці з'єднання: лише ~39% зі 100 000 найкращих публічних веб-серверів підтримували її, а 3.7% вихідних серверів стояли за Cloudflare. Поточні дані наведено на Радар Cloudflare. Почни тут, закінчи раніше.
- Код, прошивка та підписування безпечного завантаження. Низька терміновість HNDL — ніхто не збирає підпис — але тривалий час виконання та ранній термін виконання, оскільки пристрій, відвантажений у 2027 році, все ще повинен перевіряти підписи у 2040 році, а кореневі бази підписів мають термін служби понад десятиліття. standardготові (SP 800-208, SLH-DSA); CNSA 2.0 та іспанська CCN поставили підписання прошивки на початок черги саме з цієї причини. Почніть зараз, незважаючи на низьку терміновість.
- PKI та сертифікати. Ви не контролюєте цей графік. Не очікувалося, що постквантові сертифікати будуть широко доступні та надійні в різних браузерах до 2027 року, гібридні формати сертифікатів все ще не були встановлені в IETF станом на кінець 2025 року, а розміри ланцюгів зростають у кілька разів. Пілотний проект та бюджет; не обіцяйте дати, якої ви не дотримуєтеся.
- Дані в стані спокою та довготривалі архіви. Масове шифрування — це нормально — AES-256 — це зміна параметра. Проблема полягає в ієрархії ключів вище: обгортання ключів та транспортування ключів, що використовують RSA або ECDH. Кампанії повторного шифрування є повільними та стосуються резервних копій, архівів та умовного депонування.
- Вбудовані, ОТ (операційні технології — промислові та контрольні системи) та сторонні системи. Цикли оновлення довші за вікно, а деякі ресурси просто неможливо перенести. Для них рішенням є заміна, компенсуючі засоби контролю або задокументований, прийнятий ризик — і чим раніше ви їх назвете, тим дешевшим буде кожен із цих варіантів.
Два практичні наслідки для плану GRC. По-перше, плануйте у зворотному порядку від найпершої обов'язкової дати за часом виконання, а не лише за показником ризику: ранжований список відсталих справ підказує, що потрібно виправити в першу чергу серед речей, які ви може швидко виправити; список термінів виконання підкаже вам, що робити старт по-перше, незалежно від цього. По-друге, Інвентаризація повинна фіксувати варіант використання, а не лише алгоритм«RSA-2048 у цьому репозиторії» не підлягає дії; «RSA-2048 використовується для транспортування ключів у загальнодоступній службі» та «RSA-2048 використовується для підписання прошивки» – це два різні проекти з двома різними цілями, двома різними термінами та двома різними власниками. Саме тому інвентаризація має фіксувати примітивний клас та поверхню, на якій було знайдено криптографію, а не просто назву алгоритму, і саме тому створення такого проекту виявляється складнішим, ніж здається.
Чому підготовка до PQC є складною: криптографія справді скрізь
Кожен режим спочатку запитує про інвентаризацію, тому що інвентаризація — це найскладніша частина. Організації виявляють це, щойно намагаються.
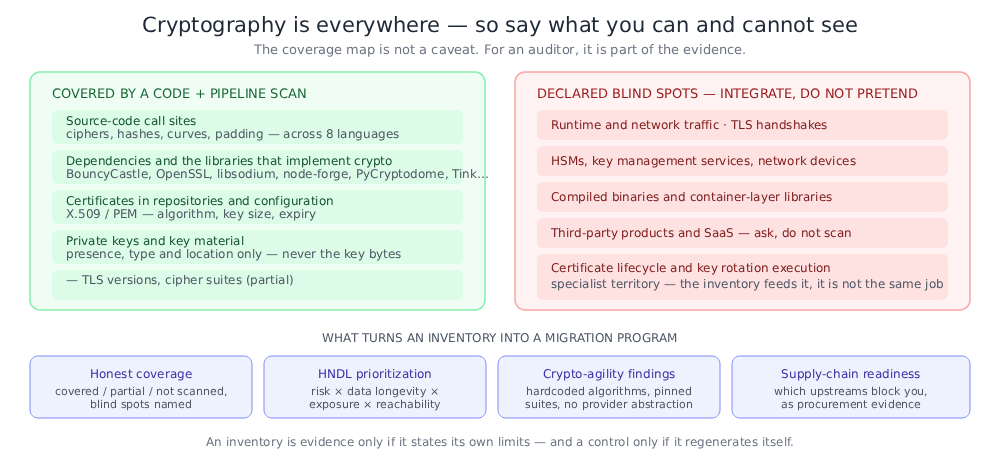
Де насправді ховається криптографія
- Зателефонуйте сайтам у вашому власному джерелі — шифр, побудований у сервісі, хеш, вибраний у класі корисності, крива, названа в процедурі підписування. Вісім мов в одному монорепозиторії означають вісім наборів ідіом.
- Залежності — більшість криптовалют у більшості застосунків виконується бібліотеками, які команда ніколи не вибирала навмисно: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. Те, який алгоритм насправді працює, залежить від бібліотеки, а не від вашого коду.
- Сертифікати та ключові матеріали — Сертифікати X.509, зареєстровані в репозиторіях, файли ключів PEM у каталогах конфігурації, сховища ключів, вбудовані в образи.
- Конфігурація інфраструктури як коду та протоколу — мінімальна версія TLS у модулі Terraform, список наборів шифрів у контролері вхідного доступу, конфігурація SSH у базовому образі.
- Образи контейнерів та скомпільовані бінарні файли — криптобібліотеки, пов'язані в шари, які нічий вихідний код ніколи не читає.
- Продукти сторонніх розробників та SaaS — криптовалюта, яку ви не можете ні побачити, ні змінити, про яку можна лише запитати.
- HSM, служби керування ключами та мережеві пристрої — криптовалюта, яка повністю існує поза програмним забезпеченням.
Чотири речі, які роблять це програмою, а не скануванням
Чесне висвітлення. Інвентаризація є доказом лише тоді, коли в ній зазначено власні межі. «Ми просканували вихідний код, залежності, сертифікати, ключові файли та IaC конфігурація; ми не сканували трафік середовища виконання, TLS-підтвердження, вміст HSM, скомпільовані бінарні файли або шари контейнерів» – це виправдана позиція. Число без знаменника – ні.
Пріоритизація, а не перерахування. Велика спадщина створює тисячі криптовалютних знахідок. Плоский список непридатний для використання. Ранжування, яке має значення, поєднує чотири речі: чи алгоритм зламаний за принципом Шор-зламаний або просто ослаблений за принципом Гровера; як довго дані, які він захищає, повинні залишатися конфіденційними (фактор HNDL); чи він доступний для мережі; і чи дійсно він доступний у виконанні коду, а не знаходиться в тестовому пристосуванні або зразку, наданому постачальником. Кожна дорожня карта, яка говорить «спочатку випадки використання з високим ризиком», видає інструкцію щодо пріоритезації, і ви не можете відповісти на неї з алфавітного списку.
Гнучкість, а не просто заміна. Як показала карта заміни, цільовий набір все ще змінюється, а гібридні правила відрізняються залежно від регіону — заміна, яку ви зробите у 2027 році, не буде останньою. Жорстко закодовані назви алгоритмів, закріплені набори шифрів, відсутність абстракції постачальника та непідлягаючі обговоренню версії протоколів — це те, що перетворює наступний перевести в інший багаторічний проєкт. Це самі по собі висновки, які дешево виправити зараз і дорого виправити пізніше.
Ланцюг поставок. Ви не можете мігрувати швидше, ніж ваш найповільніший основний ресурс. Які з ваших залежностей підтримують PQC, які пропонують гібридні режими, які опублікували дорожню карту, які взагалі публікують CBOM — це визначає ваш критичний шлях, а також є доказами, необхідними команді закупівель відповідно до зобов'язань щодо ризиків постачальників NIS2 та DORA.
Ще одна пастка: інвентаризація — це контроль, а не проект
Інстинкт підказує провести експериментальне дослідженняcisе. створити електронну таблицю та подати її. Стандарт PCI DSS вже виключає це своїм дванадцятимісячним циклом перевірки; іспанська CCN завершує свій контрольний список міграції словами «оновлення інвентаризації криптографічних активів та їх залежностей»; а меморандум США про імплементацію ще більш прямолінійний:
З огляду на масштаб і складність федеральних ІТ-середовищ, ручні підходи до виявлення та управління криптографією часто є недостатніми. Агентства повинні використовувати автоматизацію, коли це можливо та доречно, для досягнення повного та постійно оновлюваного розуміння свого криптографічного стану. Автоматизація має вирішальне значення для управління запасами, забезпечення дотримання політик та звітності про дотримання вимог.
Криптографія дрейфує: розробник додає бібліотеку, базовий образ змінюється, новий сервіс постачається зі стандартним набором шифрів. Інвентаризація, яка оновлюється під час кожної збірки, є контрольною; інвентаризація, яка оновлюється щорічно вручну, — це археологічний проект, який ви будете повторювати вічно.
Що означає «готовність до контролю якості» на практиці
Якщо відкинути термінологію постачальника, то готовність до контролю якості (PQC) – це здатність виробляти шість речей на вимогу:
- Криптографічний інвентаризація В standard машинозчитуваний формат, що охоплює видимі поверхні, автоматично відновлюється.
- Класифікація ризиків кожного активу в ньому: має бути замінений (зламаний за принципом Shor), може бути загартований на місці (ослаблений за принципом Grover) або вже квантово безпечний.
- Рейтинговий список відкладених міграцій що відображає довговічність даних, їх доступність та експозицію — тому «спочатку використовуйте високоризикові випадки використання» є прийнятним рішенням.
- Заява про покриття який чітко називає ваші сліпі зони.
- Докази відповідності зіставлено з режимами, які фактично вас зв'язують, з їхніми датами.
- Огляд готовності ланцюга постачання повідомляючи вам, які основні потоки блокують вашу міграцію.
Все інше — ротація ключів, життєвий цикл сертифіката, оркестрація HSM, виявлення мережі — має значення, але це нижче за течією від цих шести. Ви не можете ротувати те, що ви не знайшли.
Як допомагає Ксігені
Ксігені Відповідність квантово-безпечним вимогам можливість створює всі шість зі сканування, яке вже виконується у вашому pipelineЖодного окремого продукту крипто-нерухомості, жодного агента, жодних змін у способі створення — крипто-відкриття відбувається паралельно з SCA (аналіз складу програмного забезпечення — сканування залежностей), SAST (статичне тестування безпеки застосунків — сканування вихідного коду) та IaC аналіз, який у вас вже є.
1 · CBOM. Xygeni випускає CycloneDX CBOM, що охоплює чотири типи криптоактивів — алгоритми, протоколи, сертифікати та пов'язані матеріали, такі як ключі та солі — для Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP та Swift, і пов'язує кожен алгоритм з бібліотекою, яка його реалізує. Криптоактиви — це першокласні об'єкти інвентаризації на платформі, поряд з компонентами, вразливостями, секретами та IaC знахідки, тому вони мають однакове походження та історію. Ключовий матеріал ніколи не включається до інвентарю — лише його наявність, тип та місцезнаходження.
2 · Класифікація квантового ризику. Кожен актив позначено коротко зламаний (відкритий ключ, має бути замінений), ослаблений гровером (симетричний або хешований, що загартовується на місці) або pqc-safeта позначені як такі, що піддаються впливу HNDL. Ця ж різниця зумовлює SAST порада щодо виправлення, яка розгалужується на примітивному класі: RSA та ECC отримують «мігрувати на ML-KEM або ML-DSA з гібридною конструкцією під час переходу», тоді як AES-128 та SHA-256 отримують «збільшити розмір ключа або дайджесту». Це навмисно — рекомендувати більший ключ RSA проти квантового противника гірше, ніж нічого не говорити, і будь-який інструмент, який об'єднує ці два випадки, зробить саме це.
3 · Рейтинговий міграційний черга. Замість простого списку, Xygeni оцінює кожен квантово-вразливий актив за шкалою від 0 до 100 за квантовою вразливістю, довговічністю та чутливістю даних, мережевим впливом, доступністю та бізнес-цінністю, а також створює рейтинговий список невиконаних завдань. Саме це перетворює слоган «високоризикові варіанти використання до 2030 року» на чергу робіт.
4 · Карта покриття. Xygeni повідомляє, що було перевірено, а що ні: вихідний код, сертифікати, атрибуція залежностей, файли закритих ключів та IaC конфігурації перераховані як охоплені, частково скановані або не проскановані, а трафік виконання та мережевий трафік, TLS-підтвердження, вміст HSM та KMS, скомпільовані бінарні файли та бібліотеки контейнерного рівня явно позначені як сліпі зони. Аудитори добре реагують на інструмент, який вказує на свої власні обмеження; тому, за нашим досвідом, CISВи.
5 · Докази відповідності. Механізм відповідності оцінює криптоінвентаризацію за шістьма режимами та видає вердикти «задовільно», «частково» або «незадовільно» відповідно до фактичних термінів виконання: NIST IR 8547, АНБ CNSA 2.0, Дорожня карта ЄС PQC, та постквантові підмножини PCI DSS 4.0, ДОРА та NIS2Це знаходиться в тому ж сканері відповідності, що й CIS Бенчмарк ланцюга поставок програмного забезпечення, OWASP SCVS та OpenSSF standards, тому звіти про стан PQC надходять через той самий канал, що й решта вашого ланцюжка поставок програмного забезпечення. Організації, чий обов'язковий термін виконання походить з інших джерел — ASD, CCCS, CCN — можуть працювати на основі тих самих даних, оскільки ці дорожні карти базуються на тому ж скелеті на 2030/2035 роки; окремо потрібно відстежувати лише дату завершення в Австралії наприкінці 2030 року.
6 · Готовність ланцюга постачання. Кожна залежність має атрибут постквантової готовності — чи підтримує вона PQC, чи пропонує гібридні режими, чи має опублікований план розвитку — щоб ви могли бачити, які основні напрямки знаходяться на вашому критичному шляху, та створювати уявлення про готовність постачальників до закупівель.
Поза межами шести: висновки крипто-спритності. Xygeni також позначає закономірності, які роблять наступний міграція та переписування — жорстко закодований вибір алгоритму та кривої, відсутня абстракція постачальника, закріплені застарілі набори шифрів, непідлягаючі обговоренню версії протоколів. Слабка та квантово-вразлива криптовалюта може бути застосована через той самий рівень політики, що й решта ваших висновків, тому новий алгоритм, зламаний Shor, може бути спійманий у мережі. pull request а не під час аудиту наступного року.
Ключові вивезення
- Перш ніж щось планувати, знайдіть найближчу дату, яка вам обов'язкова. Більшість дорожніх карт сходяться до 2030 року для країн з високим рівнем ризику та 2035 року для решти, але Австралія очікує, що всі перехід завершено до кінця 2030 року, а стандарт PCI DSS почав запитувати інвентаризацію у 2025 році.
- Плануйте з урахуванням форми, а не юрисдикції. Відкриття до 2026–2028 років, міграція з високим рівнем ризику до 2030–2031 років, завершення до 2035 року. Одне узгодження – і більшість із них задовольниться; винятки відстежуйте окремо.
- Почніть з інвентаризації, бо всі просять про неї першими — ЄС, Іспанія, Канада, Австралія, Сінгапур MAS та PCI DSS відкриті з однаковим результатом.
- Використовуйте CBOM як формат. У дорожній карті ЄС це рекомендовано за назвою; рекомендації США щодо мінімальних елементів CBOM мають бути надані приблизно у березні 2027 року та чітко вимагають автоматизований оцінка.
- Ніколи не плутайте Шора та Гровера. Відкритий ключ потрібно замінити; симетричний ключ та хеш можна посилити на місці. Поради щодо виправлення, які змішують їх, гірші, ніж їх відсутність.
- HNDL встановлює ваш реальний термін. Дані, які мають залишатися конфіденційними після 2035 року, розкриваються сьогодні. Надайте пріоритет встановленню ключів — TLS, IKE, будь-чому, що захищає дані під час передачі — над підписами.
- Плануйте за часом виконання, а не лише за ризиком. Встановлення ключів є терміновим, але швидким; підписання прошивки та PKI не є терміновими, але повільними, а повільні елементи мають розпочатися спочатку. Все, що ви не можете перенести — старе обладнання, завислі сторонні продукти — слід назвати цього року, оскільки заміна — єдиний варіант, що залишився, і для цього потрібен бюджетний цикл.
- Записуйте варіант використання, а не лише алгоритм. RSA, що захищає TLS-комунікацію, та прошивку для підпису RSA – це два різні проекти з різними цілями, термінами та власниками. Інвентаризація, яка містить лише назви алгоритмів, не може призвести до міграції.
- Вимагайте чесної карти покриття. Будь-який інструмент, який стверджує про повну криптографічну видимість після сканування джерела, переоцінює його. Те, що він не може побачити, має таке ж значення для аудитора, як і те, що він може побачити.
- Збірка для другої міграції. FIPS 206 не є остаточним, HQC не є остаточним standardізовані, а Китай і Корея є standardізуючи власні сім'ї. Багатонаціональний маєток матиме більше одного набору постквантових алгоритмів; результати крипто-спритності дешеві зараз і дорогі у 2031 році.
- Автоматизуйте це або повторіть. Криптографічний інвентар, що відновлюється під час кожної збірки, є елементом керування. Електронна таблиця — це знімок, який починає дрейфувати в день підписання.
Щоб читати більше
Повні технічні деталі — що виявлено, як працює класифікація квантового ризику та оцінка пріоритетів, за чим оцінюється кожен режим відповідності та як отримати звіти — містяться в документації Xygeni:
- Ксігені: «Відповідність квантово-безпечним вимогам«. Документація Xygeni.»
- Ксігені: «Створіть CBOM за допомогою Xygeni CLI«. Документація Xygeni.»
- Ксігені: «Підтримувана відповідність standards«. Документація Xygeni.»
Standardта алгоритми:
- НІСТ: «IR 8547 (Початковий публічний проект): Перехід до постквантової криптографії Standards«Листопад 2024 року».
- НІСТ: «FIPS 203 (ML-KEM)»,«FIPS 204 (ML-DSA)»,«FIPS 205 (SLH-DSA)«Серпень 2024 року».
- НІСТ: «IR 8545: Звіт про стан четвертого раунду NIST PQC Standardпроцес ризації«Березень 2025 року».
- НІСТ: «SP 800-57 Частина 1 Ред. 5: Рекомендації щодо управління ключами«— Таблиця 2, порівнянні сильні сторони безпеки».
- НІСТ: «SP 800-208: Рекомендація щодо схем підписів на основі хешування зі збереженням стану«(LMS, HSS, XMSS, XMSS^MT). Жовтень 2020.»
- IETF: «RFC 9794: Термінологія для постквантових традиційних гібридних схем«Червень 2025 року».
- Хмарний сплеск: «Стан постквантового Інтернету у 2025 році«та дані про активне усиновлення на «Радар Cloudflare».
- ЦиклонDX: «Криптографічний перелік матеріалів (CBOM)"І"Випуск CycloneDX версії 1.7«Жовтень 2025 року».
Національні та регіональні дорожні карти:
- ASD (Австралія): «Планування постквантової криптографії«Вересень 2025 року».
- Група співробітництва НІС: «Дорожня карта скоординованого впровадження для переходу до постквантової криптографії«Червень 2025 року».
- CCN (Іспанія): «CCN-TEC 009 / BP-37 — Рекомендації для безпеки після переходу«. Липень 2026.»
- Європейська комісія: «Рекомендація Комісії (ЄС) 2024/1101«(11 квітня 2024 р.) та «COM(2026) 13 — Пропозиція про внесення змін до Директиви (ЄС) 2022/2555 (NIS2)«(20 січня 2026 р.).»
- NCSC (Велика Британія): «Терміни переходу до постквантової криптографії«Березень 2025 року».
- Канадський центр кібербезпеки: «Дорожня карта переходу до постквантової криптографії для уряду Канади (ITSM.40.001)«Червень 2025 року».
- Білий дім: «Виконавчий наказ 14412 — Захист країни від передових криптографічних атак«(22 червня 2026 р.) та Адміністративно-бюджетне управління»M-26-15«(24 червня 2026 р.).»
- АНБ: «Ресурси постквантової кібербезпеки (CNSA 2.0)».
- CRYPTREC (Японія): «КРИПТРЕК«— ML-KEM додано до списку рекомендованих шифрів, березень 2026 року».
- MAS (Сінгапур): «Консультації щодо вирішення ризиків кібербезпеки, пов'язаних з квантовими технологій«Лютий 2024 року».
- NZISM (Нова Зеландія): «Підготовка до постквантової криптографії».
- ICCS (Китай): «Інститут комерційної криптографії Standards«— програма комерційних криптографічних алгоритмів наступного покоління».
- ITI (Бразилія): «ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil«. Януар 2026.
Галузеві та горизонтальні зобов'язання:
- ЄС: «Директива (ЄС) 2022/2555 (NIS2)"; "Регламент (ЄС) 2022/2554 (DORA)"; "Делегований регламент Комісії (ЄС) 2024/1774 (Регламент DORA щодо управління ризиками в галузі ІКТ)"; "Регламент (ЄС) 2024/2847 (Закон про кіберстійкість)».
- Безпека PCI StandardРада: «Зведення змін від PCI DSS версії 3.2.1 до версії 4.0«(вимога 12.3.3).»
Довідкова інформація:
- Крейг Гідні: «Як розкласти на множники 2048-бітні цілі числа RSA з менш ніж мільйоном шумних кубітів«. Квантовий штучний інтелект Google, травень 2025 року».
- Мікеле Моска: «Кібербезпека в епоху квантових комп'ютерів: чи будемо ми готові?». IACПередрук 2015/1075.
