






了解如何避免恶意软件已不再是清单上的一项,而是所有软件开发人员的日常工作。开源依赖项, CI/CD pipeline如今,人工智能编码助手等技术都为攻击者提供了入侵供应链的新入口。现代恶意软件防护策略必须涵盖所有这三方面,而不仅仅是团队手工编写的代码。
本指南将介绍构成当今有效恶意软件预防方法的七个步骤:从实时检测和 CVE 检查到列表中的最新风险,即通过 AI 生成的代码和 AI 编码代理引入的恶意软件。
软件供应链中“避免恶意软件”的真正含义
应用程序安全中的恶意软件防护并非单一控制措施,而是针对攻击者实际活动的四个方面进行多层防护:
- 开源依赖项恶意软件包被发布到 npm、PyPI、Maven 和其他注册表中,通常是在任何防病毒签名出现之前。
- 应用程序代码:隐藏在第一方或贡献代码中的后门、木马和混淆逻辑。
- CI/CD pipelines反向 shell、恶意下载和未经授权的 pipeline 这些更改的运行权限远远高于笔记本电脑所能获得的权限。
- 人工智能辅助开发:由人工智能编码助手生成的软件包,然后在开发者接受建议之前被攻击者注册。
每一层都需要独立的检测逻辑。这就是在组织层面防范恶意软件的核心理念:没有哪个扫描器能够覆盖所有四层。
如何避免恶意软件:7 个关键步骤
| 步骤 | 操作 | 为什么重要 |
|---|---|---|
| 1 | 采用实时恶意软件检测 | 在出现特征码之前就阻止零日威胁。 |
| 2 | 扫描开源依赖项并运行 CVE 检查 | 暴露库中已知和隐藏的漏洞。 |
| 3 | 保护您的 CI/CD pipeline | 在构建和部署期间阻止恶意软件进入。 |
| 4 | 注意人工智能生成代码中的恶意软件风险 | 关闭最新入口:幻觉和杂乱无章的包裹。 |
| 5 | 全面掌控您的应用安全堆栈。 | 消除原生工具和第三方工具之间的盲点。 |
| 6 | 与新兴法规(NIS2、DORA、欧盟人工智能法案)保持一致 | 将合规压力转化为促进卫生的强制作用。 |
| 7 | 培训开发人员和团队 | 减少了大多数攻击仍然依赖的人为错误。 |
1. 采用实时恶意软件检测
传统安全工具依赖于已知的特征码,这意味着它只能在其他人已经遭受攻击之后才能检测到恶意软件。而零日威胁则不会等待漏洞编号(CVE)的提交。
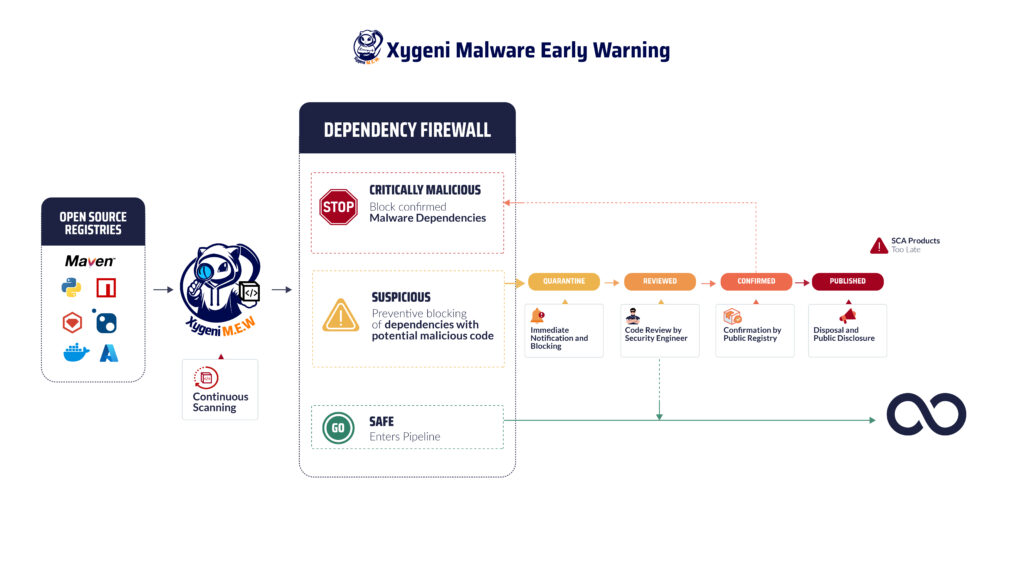
Xygeni 的早期预警系统弥补了这一不足。它持续扫描 NPM、PyPI 和 Maven 等公共注册表,并在恶意软件包发布的第一时间就发出警报,无需等待公开签名,而是利用自身的恶意软件智能进行标记。这才是实时恶意软件防御策略真正需要的:以发布速度而非审核速度进行检测。
2. 扫描开源依赖项并运行 CVE 检查
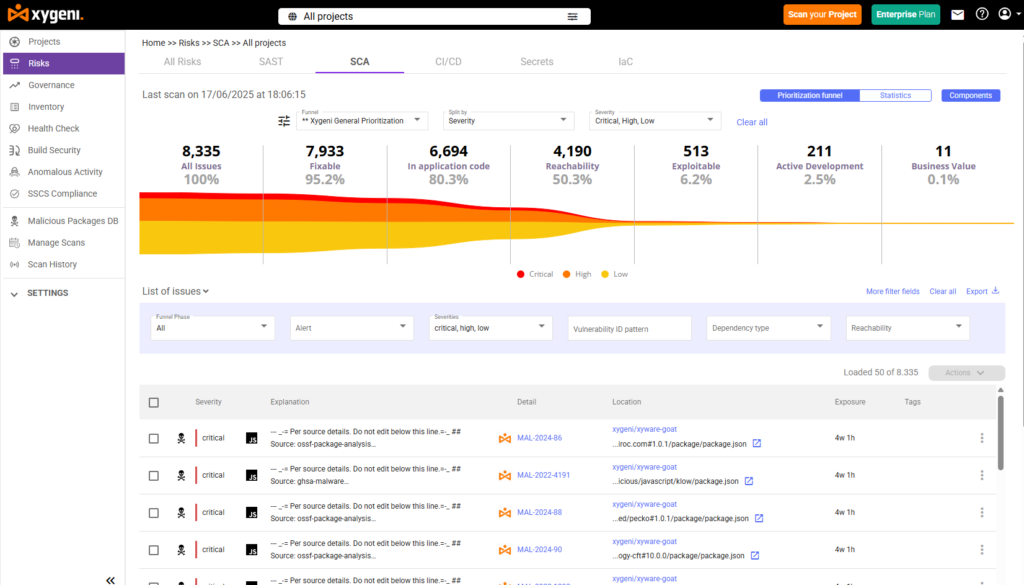
CVE 检查即对通用漏洞披露 (CVE) 数据库进行扫描,是任何恶意软件预防程序的基本步骤。然而,仅靠 CVE 检查是不够的。CVE 检查仅涵盖已披露的漏洞,这意味着对于更新或更隐蔽的漏洞,CVE 检查仍存在漏洞。
Xygeni 的 软件组成分析 它更进一步,将 CVE 检查与可达性和可利用性分析相结合,使您的团队能够优先处理代码中实际存在的漏洞,而不是逐条检查漏洞信息。正是这种上下文关联性,将冗长的漏洞列表简化为易于管理的列表。
3. 保护您的 CI/CD Pipeline
A pipeline 它比任何笔记本电脑都拥有更高的权限,受到的人工监管也更少,这使其成为极具价值的攻击目标。Xygeni 的 CI/CD 安保防护 和 异常检测 注意攻击者实际使用的行为:反向 shell 尝试、在构建过程中进行恶意下载、在 Terraform 或 Kubernetes 配置中使用不安全的基础设施即代码命令,以及对构建脚本或分支保护进行未经授权的更改。
基于 SLSA 和 in-toto 的构建完整性功能,为您的工件添加了来源信息。 pipeline 这样一来,你就可以验证特定版本实际的构建过程,并发现篡改行为。 commit 和部署。 Pipeline security 很多恶意软件预防计划都止步于此,而这恰恰是攻击者已经转移到的地方。
4. 注意人工智能生成代码中的恶意软件风险
这是防范恶意软件的最新要点,值得单独列出,而非仅作为脚注。人工智能编码助手有时会推荐一些并不存在的软件包。攻击者会密切关注这些虚构的名称,并提前将其注册到公共注册表中,这种技术被称为“域名抢注”。如果开发者在未核实的情况下接受了人工智能的建议,就会安装攻击者事先植入的软件包。
这并非理论上的假设。USENIX Security 2025 的一项同行评审研究分析了 16 个大型语言模型中的 2.23 万个代码样本,发现 19.7% 的推荐软件包并不存在,产生了超过 205,000 万个独特的、虚构的软件包名称。更糟糕的是,其中 43% 的虚构名称在重复的提示中反复出现,这意味着攻击者可以提前预测这些名称。
Xygeni 的 MEW(恶意软件早期预警) 无论软件包是由人类开发者请求还是由 AI 代码助手建议,验证过程都适用:它会在构建过程中,根据 Xygeni 自身的恶意软件情报,检查新软件包和现有软件包是否存在漏洞,然后才会将其纳入信任范围。在代码层面,Xygeni 的 DevAI 可以直接在 IDE 中标记人类编写和 AI 生成的代码中的漏洞,因此 AI 建议引入的问题会在代码发布之前显现出来,而不是之后。
tus nec ullamcorper mattis,pulvinar dapibus leo。
5. 保持对应用安全堆栈的全面可见性
你无法阻止隐藏在组件中的恶意软件。如今,大多数组织都运行不止一个扫描器,通常是本地工具和第三方解决方案的混合使用。Xygeni 的 ASPM (Application Security Posture Management该层将来自原生扫描器和第三方工具的发现结果统一到一个风险视图中,并应用相同的策略。 人工智能辅助分诊 解释并优先考虑所有结果,而不仅仅是 Xygeni 自身扫描器生成的结果。这对于恶意软件预防尤为重要:一个工具标记的恶意依赖项和可疑依赖项。 pipeline 当其他人标记的更改位于同一视图中时,更容易关联起来。
6. 使恶意软件预防与新兴法规保持一致
诸如 NIS2、DORA 和欧盟人工智能法案等法规正在推动供应链安全从最佳实践转变为合规要求,尤其是在第三方软件和漏洞披露方面。Xygeni 支持与这些框架相匹配的持续监控、风险管理和报告功能,这意味着它能够提供与保护您的系统相同的恶意软件防护控制措施。 pipeline 同时,还要建立监管机构所期望的审计跟踪记录。合规压力并非开展这项工作的根本原因,但对于那些仍然将其视为可选项的组织而言,合规压力却是一个有效的推动因素。
7. 培训开发人员和团队
检测工具弥补了大部分漏洞,但安全意识仍然至关重要。了解恶意软件包或钓鱼邮件传播的依赖项的开发者,一开始就不太可能成为攻击入口。恶意软件防护软件可以缩小攻击面;训练有素的团队可以减少攻击面被测试的频率。
Xygeni的早期预警系统如何运作
- 持续监控Xygeni 会持续扫描公共存储库,包括 NPM、PyPI 和 Maven,实时监控新软件包的发布,而不是等待计划的扫描。
- 阻止已知恶意软件依赖项:与 Xygeni 恶意软件情报相符的软件包将被立即阻止进入您的开发环境。
- 自动隔离可疑但未经证实的包裹将被隔离,以免在审查期间造成危害。
- 威胁验证Xygeni 的安全研究团队会分析隔离的软件包,并与注册机构合作确认其状态,从而防止误报干扰您的工作流程。
- 实时警报每次封锁或隔离都会通过电子邮件、Slack 或网页触发警报。hooks提供团队采取行动所需的详细信息。
- 公开披露一旦确认存在威胁,Xygeni 会向更广泛的社区披露详细信息,帮助控制威胁扩散到您自己的环境之外。
如何避免恶意软件的常见问题解答
避免开源软件感染恶意软件最有效的方法是什么?
最有效的方法是将实时检测(在恶意软件公开签名出现之前就将其捕获)与定期的 CVE 检查和已知漏洞的可达性分析相结合。仅靠基于签名的扫描会遗漏零日威胁;将其与对公共注册表的早期预警监控相结合,即可弥补这一缺陷。
什么是恶意软件防护软件?
恶意软件防护软件是一种能够检测和阻止恶意代码、软件包或其他程序的工具。 pipeline 在恶意软件进入生产环境之前就对其进行行为检测。现代恶意软件防御软件不仅限于特征码匹配,还包括行为分析、依赖关系监控等功能。 CI/CD 异常检测。
什么是占位域名?它与恶意软件预防有何关系?
“恶意抢注”是指攻击者注册一个人工智能编码助手可能误认为的软件包名称,然后等待开发者接受人工智能的建议并安装该软件包。USENIX Security 2025 年的一项研究发现,近五分之一的人工智能推荐软件包并不存在,这使得任何使用人工智能编码工具的团队都面临着切实存在的恶意软件防护风险。
开源软件包可信吗?
大多数恶意软件是安全的,但并非全部。攻击者经常发布伪装成合法软件的恶意版本,或利用命名混乱。降低风险意味着将恶意软件防护软件与持续的注册表监控和软件包维护者验证相结合,而不能仅仅依赖信任。
单靠 CVE 检查就能阻止恶意软件吗?
不。CVE 检查仅涵盖已公开披露的漏洞。恶意软件,尤其是零日威胁和预签名软件包,除了 CVE 检查外,还需要实时检测,以弥合漏洞发布和披露之间的差距。
优先处理、补救并保护您的软件风险
如何避免开源软件中的恶意软件 CI/CD人工智能辅助开发需要实时检测,而不仅仅是周期性扫描。 预约演示 or 免费开始 了解 Xygeni 的早期预警系统和完整的 AppSec 平台如何协同工作。
