






在当今的数字时代,应用程序驱动着企业发展,促进创新,并促进全球沟通。从智能手机上的银行应用程序到商业软件,应用程序在个人生活和职业生活中扮演着越来越重要的角色。 随着应用的广泛依赖,应用程序安全成为首要关注点:应用程序安全,即 AppSec。AppSec 是一种保护应用程序免受旨在利用漏洞窃取信息、中断运营或破坏声誉的威胁的方法。随着应用程序日益复杂,安全性低下的代价也随之激增,因此 AppSec 已成为当今软件开发的基础。
了解应用程序安全性
应用程序安全是指用于避免、检测和修复软件应用程序漏洞的实践、技术和流程。漏洞的产生原因多种多样,包括编码错误、配置问题、测试不充分或使用第三方库。
攻击者通过 SQL 注入、跨站点脚本 (XSS)、缓冲区溢出和易受攻击的 API 端点等做法对此类漏洞进行破坏。
简而言之,应用程序安全是指即使受到恶意攻击,软件也能按照预期运行,并且机密信息保持机密、完整,并且仅对受信任方可用。
为什么应用程序安全如此重要
糟糕的应用安全 (AppSec) 后果不堪设想。目前的研究表明,数据泄露的平均成本超过 4 万美元,而且大多数数据泄露都是由应用程序漏洞造成的。除了经济损失之外,安全漏洞还会损害客户信任,引起监管机构的关注,并可能损害组织的声誉。
以2017年Equifax数据泄露事件为例,超过147亿人的极其敏感的信息被泄露。该事件被归咎于一个尚未修补的Web应用程序框架漏洞,这表明一个被忽视的漏洞可能会造成灾难性的后果。忽视AppSec的公司不仅会损失资金,还会失去长期声誉和市场地位。
关键应用安全原则
为了开发安全的应用程序,应该遵循基本的 AppSec 原则。这些原则可以帮助开发人员、安全专家和组织在软件开发生命周期中整合安全性(SDLC).
安全设计
安全性需要在应用程序开发的早期阶段就纳入考虑,而不是事后才考虑。融入最小权限、纵深防御和故障安全默认设置等安全设计原则,将使应用程序免受最常见攻击的侵害。例如,将用户权限限制在最低限度,可以降低提权漏洞的威胁。
持续风险评估
漏洞会随着软件更新而不断演变。持续的风险评估有助于发现潜在的威胁以及需要修复的目标。威胁建模是一种很好的做法,它将可能的攻击场景置于关键资产之上,使团队能够在漏洞被利用之前就进行防御。
安全编码实践
开发人员是 AppSec 的核心。安全的编码实践,例如输入验证、良好的错误处理以及避免硬编码密钥,可以显著减少攻击面。一些组织提供培训计划,使编码团队成为安全第一的思想者。
漏洞管理
每两周使用自动化工具和动态补丁管理工具扫描漏洞是必须的。开源组件在现代应用程序中的应用日益广泛,应定期扫描已知漏洞。各组织正在采用诸如软件组成分析 (SCA) 以便他们能够意识到第三方依赖关系。
测试和验证
安全测试确保应用程序在各种情况下的正确性。这包括静态应用程序安全测试(SAST)、动态应用程序安全测试 (DAST)、渗透测试和运行时应用程序自我保护 (RASP)。所有这些方法结合起来有助于发现可能在生产中被利用的隐藏漏洞。
常见的应用程序安全威胁
为了实施适当的应用安全措施,了解常见的威胁至关重要。以下是一些最常见的威胁: standard 攻击媒介:
SQL注入
SQL注入是指恶意输入被注入应用程序的数据库查询并被修改。它会导致未经授权的数据读取、修改或删除。可以使用参数化查询、准备好的语句和适当的输入验证来避免这种情况。
跨站点脚本(XSS)
XSS 攻击是指 Web 应用程序漏洞导致用户输入未得到妥善处理,从而允许攻击者注入恶意脚本。恶意脚本可以窃取用户会话、将用户重定向到错误的网站或窃取敏感数据。预防措施包括上下文感知输出编码和应用内容安全策略 (CSP)。
跨站请求伪造(CSRF)
CSRF 攻击会诱骗用户在已通过身份验证的 Web 应用中执行不必要的操作。可靠的应对措施包括使用反 CSRF 令牌、验证用户会话以及使用安全的 Cookie。
不安全的API
随着应用程序越来越依赖 API 来实现功能和集成,不安全的 API 端点成为攻击者的诱人目标。
缓冲区溢出攻击
缓冲区溢出攻击是指应用程序将数据写入大于缓冲区大小的缓冲区,从而覆盖附近的其他内存。攻击者可以利用这种情况运行他们选择的代码,导致应用程序崩溃或获取提升的权限。攻击者可以使用安全内存语言、边界检查和以堆栈金丝雀为幌子的编译器保护来防范这种攻击。
不安全的身份验证和授权
弱身份验证机制(例如弱密码策略或弱多因素身份验证)可能会造成安全隐患。失效的授权检查还可能允许用户执行或访问不该执行的操作或内容。强密码行为、MFA、基于角色的访问控制 (RBAC) 以及定期审计必不可少。
第三方组件风险
现代应用程序高度依赖第三方库和框架。虽然使用简单,但这些组件可能存在隐藏的弱点,例如过时或依赖项遭到攻击者攻击。当前的库存管理、CVE 扫描和软件物料清单 (SBOM)最佳实践可以避免此类攻击。
高级 AppSec 实践 – 保护应用程序安全
为了对抗复杂的攻击者,组织现在更频繁地使用高级应用程序安全实践。
威胁建模和安全架构审查
威胁建模可以自动识别可能的攻击向量和漏洞。结合架构审查,团队可以构建可利用漏洞更少的应用程序。微软的 STRIDE 模型或 OWASP Threat Dragon 可以实现同样的目的。
左移安全性
AppSec 的“左移”是指将安全性转移到软件开发生命周期的早期阶段。开发人员将接受安全培训,在合并之前扫描代码,并且 CI/CD pipeline包括自动化安全测试。左移减少了生产后期的补救工作量和成本。
运行时应用程序自我保护(RASP)
RASP 工具实时监控应用程序的行为,并在攻击发生时捕获并阻止攻击。RASP 与 standard 发生在应用程序外部的外围保护,可立即防御 SQL 注入、XSS 和逻辑漏洞等攻击。
与 DevSecOps 集成
DevSecOps 仅仅是将安全性嵌入到开发和运营过程中。 CI/CD pipeline其设计涵盖了自动化测试、漏洞扫描和合规性扫描。这使得增强安全、开发和运营团队之间的协调变得更加容易,从而能够更快、更安全地提供软件。
应用程序安全工具和框架
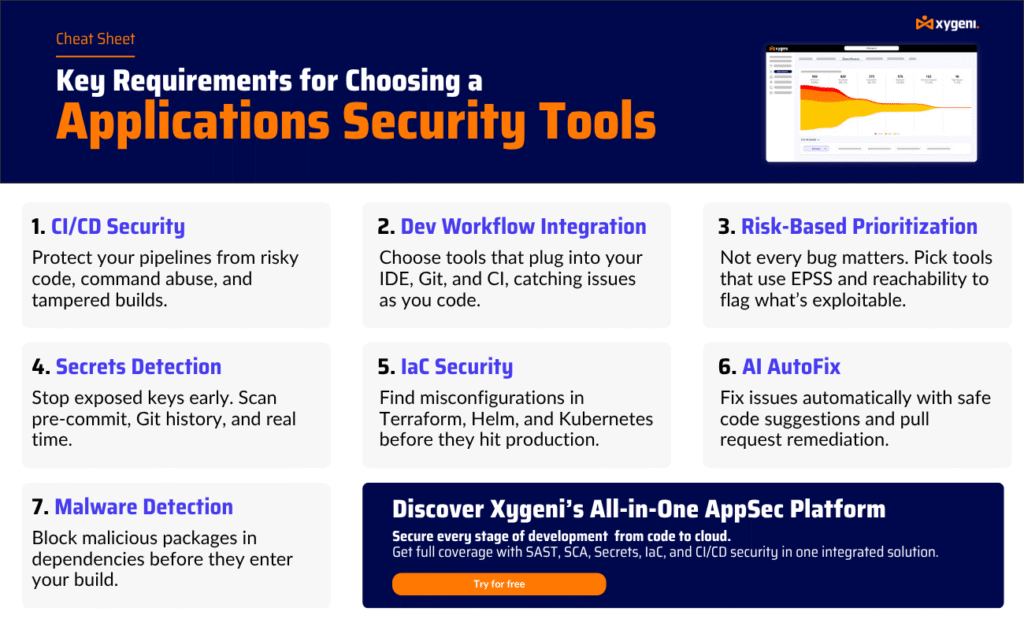
有各种各样的工具和框架可以帮助组织控制 AppSec。
静态应用程序安全测试(SAST) 工具
SAST 工具 无需执行程序即可扫描代码以查找缺陷。Checkmarx、Veracode 和 SonarQube 就是这类工具的例子。在代码部署到生产环境之前,它们会收到 SQL 注入、不安全的反序列化和硬编码凭据等缺陷的警报。
动态应用安全测试 (DAST) 工具
DAST 工具 运行最新的应用程序来查找实时系统中的漏洞。模拟攻击并帮助检测身份验证、会话管理和输入验证方面的漏洞的工具包括 OWASP ZAP、Burp Suite 和 Acunetix。
软件组成分析(SCA)
SCA 工具 通过检测开源库中的已知漏洞来帮助管理第三方依赖项。Snyk、WhiteSource 和 Black Duck 就是其中的一些。 SCA 避免外部库给您的应用程序带来风险。
交互式应用程序安全测试 (IAST)
国际航空运输协会 桥梁 SAST DAST 实时观察应用程序的执行情况,提供实时漏洞检测。它能够提供近源代码级别的洞察,了解漏洞利用的执行方式以及具体代码行,从而加速漏洞修复并使其更加准确。
安全框架和指南
Standard滋味 OWASP 前十, NIST SP 800-53和 ISO/IEC 27034 是构建强大 AppSec 程序的模板。它们包含常见漏洞、推荐的控制措施以及安全软件开发的最佳实践。
AppSec 的新趋势——保护应用程序
技术总是在变化,应用安全中的问题和解决方案也在不断变化。
AppSec 中的人工智能和机器学习
人工智能在应用安全领域被广泛用于威胁情报分析、预测性漏洞扫描和异常检测。人工智能可以识别异常的用户行为模式或代码修改,这些模式或修改可以比人工手动操作更快地预示潜在的安全风险。例如,团队可以通过以下方式利用可视化的应用安全报告和演示: Adobe Express AI 演示文稿制作器 向利益相关者传达有意义的 AppSec 信息,以促进技术理解和执行意识。
云原生安全
随着云计算的兴起,越来越多的应用程序托管在无服务器和容器化环境中。云原生安全意味着利用容器安全平台、服务网格策略和云工作负载保护工具等技术来保护临时基础设施中的工作负载。
零信任安全模型
零信任假设内部或外部各方永远无法信任。应用程序必须在所有接入点实时执行严格的身份验证、授权和检查。零信任模型通过减少攻击面和遏制漏洞来确保应用安全。
API 和微服务安全
微服务和 API 加速了开发,但也带来了新的安全风险。为了防止 API 滥用和服务中断,需要采用适当的身份验证(OAuth、JWT)、速率限制、输入验证和日志记录。API 网关和安全测试套件可以保护这些安全隐患。
案例研究:现实世界应用安全失败的教训
从过去的安全漏洞中汲取教训,有助于发现常见的错误和成功的对策。
案例研究1:Equifax数据泄露
Equifax 数据泄露事件发生之前,Apache Struts 中一个未修复的漏洞曾导致 147 亿人的个人数据泄露。关键要点在于事件响应计划、补丁管理和漏洞扫描。
案例研究2:Uber数据泄露
2016年,Uber遭遇了57万个账户泄露事件。攻击者通过从GitHub私有存储库获取凭证来实现这一目标。该事件凸显了安全凭证管理、代码存储库审计以及实施最小权限策略的重要性。
案例研究3:SolarWinds供应链攻击
SolarWinds 攻击伪装成嵌入软件更新的恶意代码,影响了数千家组织。这凸显了供应链安全、代码完整性检查和第三方组件监控的重要性。
结论——保护应用程序安全是关键
AppSec 已不再是可有可无的选择。它是当今世界保障应用程序、软件开发和业务韧性不可或缺的一部分。凭借安全的设计、持续的风险评估、适当的测试以及最新的工具包和平台,企业可以大幅减少漏洞并增强防御能力。人工智能、云原生开发和零信任架构等新技术为增强 AppSec 带来了新的途径,但也带来了需要持续应对的新威胁。
归根结底,有效的应用安全是一个持续的过程,而非一次性事件。它需要开发、安全和运营团队之间的跨职能协作,并采用最佳实践,并从第一天起就融入安全文化。通过积极主动和系统化的管理,组织能够创建不仅运行良好、富有创新性,而且在日益激烈的网络生态系统中可靠安全的应用程序。

