






في يومي 23 و 24 سبتمبر، انقسم فريق Xygeni بين مدينتين ومجتمعين تابعين لـ OWASP للحديث عن أمن تطبيقات الذكاء الاصطناعي: OWASP AppSec Days البرتغال في بورتو و فعالية أمن الذكاء الاصطناعي التي نظمتها منظمة OWASP في كارلسروهوألمانيا.
بلدان مختلفة، جماهير مختلفة، نفس السؤال في كل محادثة تقريبًا: "أين يساعد الذكاء الاصطناعي فعلياً في أمن التطبيقات، وأين يكون مجرد تسمية جديدة لأدوات قديمة؟"
هذا ملخص لما سمعناه، وما أثار دهشتنا، والإجابات التي قدمناها.
TL؛ DR
غرفتان تابعتان لمنظمة OWASP، دولتان، سؤال واحد: أين يساعد الذكاء الاصطناعي فعلياً في أمن التطبيقات؟ في بورتو وكارلسروه، لم يكن الممارسون يسألون عما إذا كان ينبغي استخدام الذكاء الاصطناعي. بل كانوا يسألون أي نوع من الذكاء الاصطناعي في مجموعة أدوات أمن التطبيقات الخاصة بهم يقوم بعمل حقيقي، ومن يقوم بتأمين الذكاء الاصطناعي نفسه.
- ASPM لا يزال مفهوماً جديداً بالنسبة للعديد من الفرق. في بورتو، لم يسبق للعديد من الممارسين العمل مع Application Security Posture Management المنصة، على الرغم من أنهم يشعرون بالمشكلة التي تحلها كل يوم: كثرة الأدوات، وكثرة التنبيهات.
- ASPM و"الذكاء الاصطناعي" SAST"ليسا الشيء نفسه." يكشف الفحص عن عيوب في التعليمات البرمجية. ASPM يحدد أي النتائج، من كل أداة تقوم بتشغيلها، تستحق وقتك بالفعل.
- حظي الفرز والمعالجة باستخدام الذكاء الاصطناعي بأكبر قدر من الاهتمام. "هل هذا حقيقي؟ ما مدى إلحاحه؟ ما مدى صعوبة إصلاحه؟" هو السؤال الذي يريد كل فريق الحصول على إجابة تلقائية عنه، في كل اكتشاف ومن كل جهاز مسح ضوئي.
- أصبح الذكاء الاصطناعي الآن رصيداً يجب تأمينه، وليس مجرد أداة للاستخدام. ملفات التوجيه، وخوادم MCP، وإعدادات الوكيل مثل
.mcp/servers.jsonوتُعد بيانات اعتماد الذكاء الاصطناعي جزءًا من سطح الهجوم، كما أوضحت حملة CHAINDROP قبل ثلاثة أسابيع من الأحداث. - السيادة مهمة في أوروبا. لقد تكررت مسألة تشغيل الذكاء الاصطناعي على البنية التحتية الخاصة بك، باستخدام نموذجك الخاص، مراراً وتكراراً.
مدينتان، حوار واحد حول أمن تطبيقات الذكاء الاصطناعي
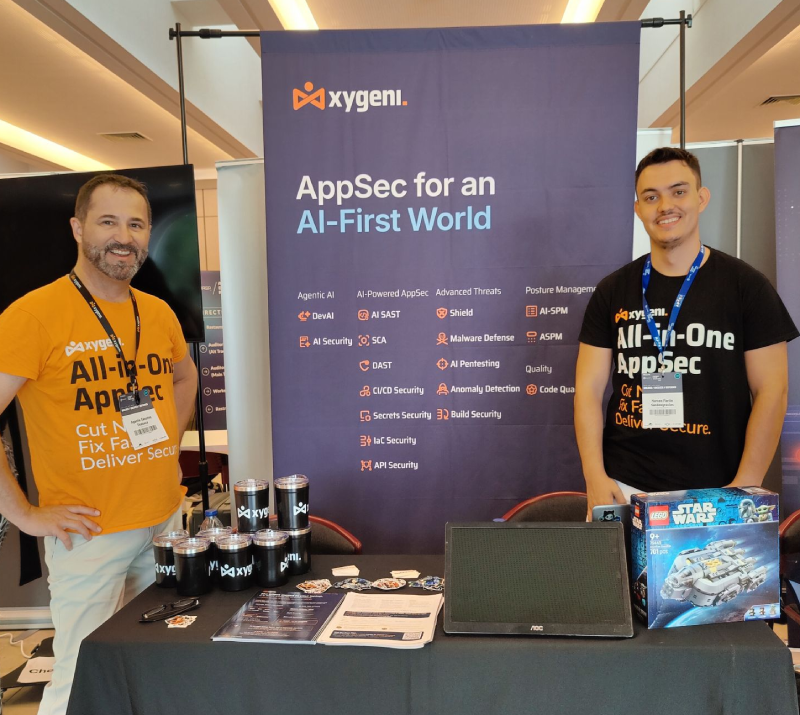
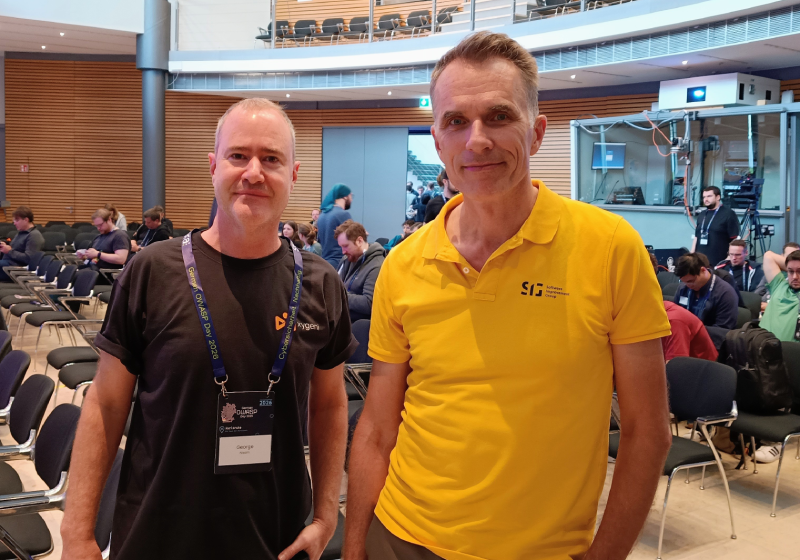
In بورتو, أوغستين سانشيز (مستشار أمان التطبيقات العالمي ومستشار تطوير الذكاء الاصطناعي الآمن) و ماركوس مارتن (مهندس DevSecOps) أمضى يومين في Booth 12 في Fundação António Cupertino de Miranda. في كارلسروه, جورج نسيم (مهندس حلول أولانضم ) إلى مجتمع OWASP في IHK Haus der Wirtschaft ليوم كامل مع التركيز بشكل كبير على أمن الذكاء الاصطناعي.
كانت القاعات تعجّ بالمتخصصين: مطورين، ومهندسي أمن التطبيقات، وقادة عمليات التطوير الآمنة. أشخاصٌ يُقيّمون من خلال الاختبار، لا من خلال قراءة العروض التقديمية. هذا ما جعل النقاشات أكثر دقةً وفائدةً لنا.
السؤال الأول: "ما هو بالضبط ASPM؟ "
لقد طُرح هذا الموضوع باستمرار في بورتو، وهو يستحق إجابة واضحة.
ASPM (Application Security Posture Management) هي الطبقة التي تحول النتائج من كل أداة أمنية إلى نموذج مخاطر واحد. تُشغّل معظم المؤسسات بالفعل عدة أدوات فحص: واحدة للبرمجيات، وأخرى للتبعيات، وثالثة للأسرار، وربما أخرى للبنية التحتية كبرمجيات. تُنتج كل أداة قائمة خاصة بها، ومقياس خطورة خاص بها، و... dashboardوالنتيجة هي آلاف التنبيهات، ولا توجد إجابة مشتركة على السؤال الوحيد المهم: ما الذي نصلحه أولاً؟
ASPM يجيب على هذا السؤال. فهو يستوعب النتائج من الماسحات الضوئية الأصلية ومن أدوات الطرف الثالثيربط بينها، ويرتبها حسب الأولوية بناءً على المخاطر الحقيقية بدلاً من شدتها المطلقة. إذا كنت جديدًا في هذا المجال، فإليك دليلنا لـ ماذا ASPM ما هو ولماذا هو مهم هي نقطة انطلاق جيدة.
النقطة الأساسية للفرق الموجودة في الغرفة: ASPM لا يتطلب الأمر استبدال ما تقوم بتشغيله بالفعل. تصبح مجموعتك الحالية هي المدخلات.
Is ASPM نفس الشيء بالنسبة للذكاء الاصطناعي SAST?
لا، الفحص هو ما يكشف المشاكل. ASPM يحدد المشاكل التي تستحق وقتك.
| الابعاد | المسح الضوئي (SAST (باستخدام الذكاء الاصطناعي) | ASPM |
|---|---|---|
| السؤال يجيب عليه | هل توجد ثغرة أمنية في هذا الكود؟ | من بين كل ما وجدناه، ما هو الأهم؟ |
| مجال | أحد أنواع النتائج: شفرة المصدر | كل أنواع النتائج، من كل أداة |
| حيث يساعد الذكاء الاصطناعي | اكتشاف وتفسير وإصلاح العيوب في التعليمات البرمجية، مباشرة في بيئة التطوير المتكاملة | الفرز والتحديد حسب الأولوية والمعالجة في جميع أنحاء المحفظة |
| الناتج | النتائج | A نموذج المخاطر ذي الأولوية وقائمة انتظار الإصلاح |
باختصار: يكشف الفحص عن المشاكل؛ ASPM يحدد المشاكل التي تستحق وقتك. أنت بحاجة إلى كليهما، وهما أقوى معًا، لأن طبقة الذكاء الاصطناعي نفسها تُطبّق على ما تجده ماسحات Xygeni وما تجده أدواتك الأخرى. للاطلاع على نظرة أشمل للسوق، راجع مقارنتنا لـ تيشرت ASPM أدوات لعام 2026.
السؤال الثالث: "كيف تستخدم شركة Xygeni أمان تطبيقات الذكاء الاصطناعي؟"
هنا تعمّق معظم النقاشات. إجابتنا: الذكاء الاصطناعي في Xygeni ليس موجودًا لتوليد المزيد من التنبيهات، بل لإزالة التشويش وإنجاز المهام. أربع وظائف محددة في مجال أمن تطبيقات الذكاء الاصطناعي:
1. الفرز باستخدام الذكاء الاصطناعي: هل هذه النتيجة حقيقية؟
لكل نتيجة، فرز الذكاء الاصطناعي يجيب هذا البرنامج على ثلاثة أسئلة: هل هو إنذار خاطئ؟ ما مدى إلحاحه بناءً على تأثيره الفعلي؟ وما مدى تعقيد الإصلاح (تلقائي، أو يتطلب جهدًا يدويًا متوسطًا، أو يتطلب جهدًا يدويًا كبيرًا). ويعمل على نتائج برنامج Xygeni وعلى النتائج المُستوردة من برامج فحص خارجية.
2. شرح الذكاء الاصطناعي: كيف يمكن للمهاجم استخدام هذا؟
بدلاً من رقم CWE ووصف عام، يحصل المطورون على مسار الاستغلال الكامل: كيف يمكن استغلال الثغرة الأمنية وكيفية التحقق منها. هذا هو الفرق بين طلب تعطل وتذكرة يتم إصلاحها.
3. معالجة الذكاء الاصطناعي: إصلاح المشكلة دون تعطيل عملية البناء
تقترح Xygeni حلولاً مُثبتة لمشاكل البرمجيات والبنية التحتية كبرمجيات، مصممة بحيث لا تُعطل عمليات البناء. الهدف هو تقليل عدد التذاكر، وليس تحسين صياغتها.
4. DevAI: الأمان داخل بيئة التطوير المتكاملة، بدون مطالبات
ديف أيه أي يعمل بشكل استباقي في VS Code و IntelliJ و Cursor و Windsurf. لا ينتظر حتى يطلب المطور ذلك. فهو يكتشف الثغرات الأمنية في كل من التعليمات البرمجية المكتوبة يدويًا والمولدة بواسطة الذكاء الاصطناعي أثناء كتابتها، ويشرح كيف يمكن للمهاجم استغلالها، ويقترح حلولًا فورية.
السؤال الرابع: "ومن يؤمّن الذكاء الاصطناعي نفسه؟"
اتجهت كارلسروه مباشرة إلى هنا، وتبعتها بورتو.
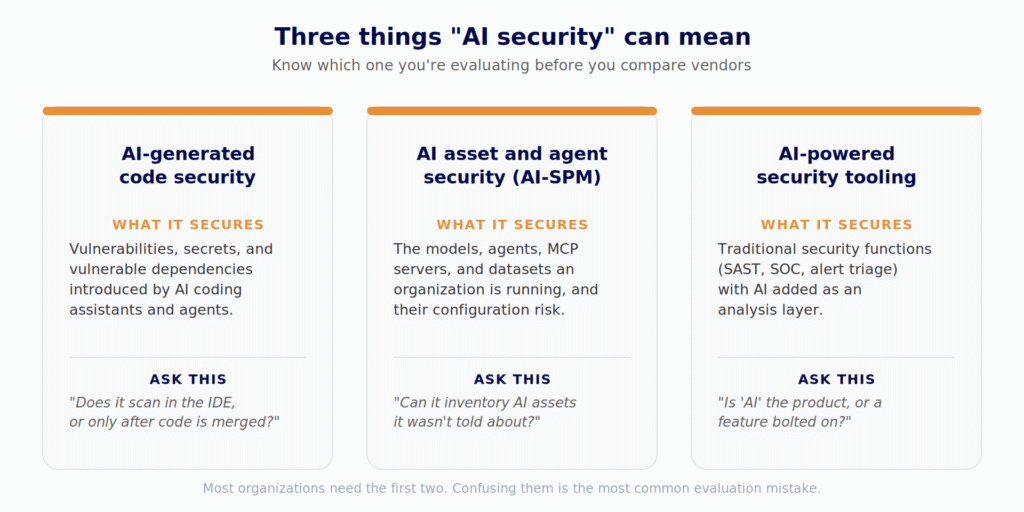
أصبحت مساعدات البرمجة المدعومة بالذكاء الاصطناعي، والوكلاء، وخوادم MCP جزءًا لا يتجزأ من كل بيئة تطوير. وتتم إدارتها بواسطة ملفات نصية عادية (ملفات المهارات، وملفات القواعد، والمطالبات، وتكوينات MCP) التي يتم الحصول عليها commitتمت مراجعتها وتوثيقها بدقة. ومع ذلك، فإنها تُغير بصمت ما يُطلب من مساعد الذكاء الاصطناعي فعله وما يمكنه الوصول إليه. نحلل هذه المخاطر في تقريرنا. أهم 10 تهديدات أمنية للذكاء الاصطناعي.
استخدم سلسلة أظهرت حملة في أغسطس 2026 ما يعنيه ذلك عمليًا. فقد قام فيروس ذاتي الانتشار باختراق مئات من حزم npm، بإجمالي أكثر من 1.3 مليار عملية تنزيل شهريًا، باستخدام أداة لجمع بيانات الاعتماد تستهدف بيانات اعتماد مساعد الذكاء الاصطناعي من بين مئات الأنماط الأخرى. لم يتم تخصيص أي رقم CVE أثناء الاستغلال النشط. لم يكن هناك ما يدعو للانتظار. إنه نفس النمط الذي نتتبعه كل أسبوع في تقاريرنا المؤكدة. حزم npm الضارة الموجودات.
تعالج شركة Xygeni AI Security هذه الطبقة في ثلاث خطوات:
- اكتشف: جرد مباشر لجميع أصول الذكاء الاصطناعي عبر مستودعاتك (النماذج، والأطر، ومجموعات البيانات، والوكلاء، وخوادم MCP، والمهارات، والمطالبات، guardrails وأدوات برمجة الذكاء الاصطناعي المستخدمة)، المبنية من التعليمات البرمجية والتبعيات وملفات التكوين التي تتركها أدوات الذكاء الاصطناعي. لا استطلاعات رأي، ولا تقارير ذاتية. إليكم لماذا يأتي الاكتشاف أولاً.
- الخريطة: an AI-BOM ورسم بياني للعلاقات يوضح أي وكيل يستدعي أي أداة وأي خادم MCP يعمل خلف أي مساعد. تكمن المخاطر في البنية التحتية، وليس في أي أصل منفرد.
- الكشف: الحقن الفوري والمخاطر المرتبطة به في التعليمات البرمجية والتكوين، والتي تم ربطها بـ قائمة OWASP لأهم 10 مخاطر لتطبيقات ماجستير القانون، مع تحديد الملف والسطر بدقة. بالإضافة إلى بيانات اعتماد موفر الذكاء الاصطناعي المكشوفة في ملفات تكوين الموجه والوكيل، والتبعيات الخبيثة لحزمة الذكاء الاصطناعي التي تم اكتشافها بواسطة وزارة الكهرباءمحرك البرامج الضارة الخاص بنا الذي يكتشف الحزم الخبيثة قبل وجود توقيع لها.
للحصول على الصورة الكاملة، اقرأ شرح أمن الذكاء الاصطناعي ودليلنا ل أمن سلسلة إمداد الذكاء الاصطناعي.
السؤال الخامس: "هل يمكن أن يبقى الكود الخاص بي في بنيتي التحتية؟"
في أي اجتماع أوروبي، يُطرح هذا السؤال دائمًا. بالنسبة للعديد من الفرق، لا يُجدي أمن تطبيقات الذكاء الاصطناعي نفعًا إلا إذا احترم الذكاء الاصطناعي نفسه سيادة البيانات. والإجابة هي نعم: تعمل Xygeni كخدمة برمجية (SaaS). on-premiseسواء كانت s أو هجينة أو معزولة عن الشبكة. يمكنك اختيار النموذج (OpenAI أو Anthropic أو Gemini أو Groq أو Azure AI Foundry أو AWS Bedrock أو واجهة برمجة التطبيقات المتوافقة الخاصة بك)، ولن يغادر رمزك بيئتك، وستتحكم في تكلفة الذكاء الاصطناعي.
مع التزامات الإبلاغ بموجب قانون المرونة السيبرانية منذ 11 سبتمبر 2026 (24 ساعة لإرسال إنذار مبكر بشأن ثغرة أمنية يتم استغلالها بنشاط)، أصبح معرفة المخاطر الحقيقية بسرعة مطلبًا تنظيميًا وليس أمرًا مرغوبًا فيه.
ما أخذناه معنا إلى المنزل
ثلاثة دروس من أسبوع واحد وغرفتين من غرف OWASP:
- السوق يسبق المصطلحات. تشعر الفرق بـ ASPM المشكلة (كثرة الأدوات، وكثرة التنبيهات) قبل أن يعرفوا اسم الفئة. شرحها بوضوح أهم من تسميتها.
- يرغب الممارسون في استخدام الذكاء الاصطناعي لإنجاز العمل. تتفوق عمليات الفرز والمعالجة على "الكشف المدعوم بالذكاء الاصطناعي" في كل محادثة.
- أصبح الذكاء الاصطناعي الآن رصيداً يجب تأمينه، وليس مجرد أداة للاستخدام. يُعدّ سؤال جرد الأنظمة ("ما نوع الذكاء الاصطناعي الذي نستخدمه فعليًا؟") سؤالًا لا تزال معظم الفرق عاجزة عن الإجابة عليه. كما أنه يُمثّل نقطة البداية لأي عملية جادة. إدارة مخاطر الذكاء الاصطناعي برنامج.
شكرًا لمجتمعات OWASP في البرتغال وألمانيا، وللمنظمين، ولكل من حضر وشارك في الحوار. نراكم في اللقاء القادم.
هل افتقدتمونا في بورتو أو كارلسروه؟
تعرف على كيف يساهم فرز ومعالجة البيانات باستخدام الذكاء الاصطناعي في تقليل تراكم المهام في مستودعاتك الخاصة. ابدأ مجانًايتضمن النظام منذ البداية خاصية الكشف عن البرامج الضارة قبل وجود أي توقيع لها. هل ترغب في رؤية حلول أمان مدعومة بالذكاء الاصطناعي؟ ASPM هل تعمل على جميع طبقات نظامك؟ حديث مع الفريق الذي كنت ستلتقي به في الكشك.

الأسئلة الشائعة
ماهو الفرق بين ASPM و SAST?
SAST يقوم بفحص شفرة المصدر بحثًا عن الثغرات الأمنية. ASPM تجمع النتائج من SAST وكل أداة أمنية أخرى، تربطها ببعضها البعض، وتحدد أولوياتها حسب المخاطر الحقيقية، حتى تعرف الفرق ما يجب إصلاحه أولاً.
هل يعمل نظام الفرز الآلي للذكاء الاصطناعي على النتائج المستخلصة من أدوات أخرى؟
نعم، ينطبق الفرز والتفسير والمعالجة بالذكاء الاصطناعي على نتائج Xygeni الخاصة وعلى النتائج التي تم استيرادها من الماسحات الضوئية التابعة لجهات خارجية مثل Snyk وVeracode وCheckmarx.
ما هو AI-BOM؟
تُفصّل قائمة مكونات الذكاء الاصطناعي مكونات الذكاء الاصطناعي في برنامجك: النماذج، ومجموعات البيانات، والوكلاء، وخوادم MCP، والمطالبات، و guardrailsوكيفية ارتباطهما.
هل يستطيع الذكاء الاصطناعي الخاص بـ Xygeni العمل؟ on-premises?
نعم. يدعم Xygeni on-premiseعمليات نشر s، والهجينة، والمعزولة عن الشبكة، مع اختيارك لنموذج الذكاء الاصطناعي.
