






تحليل الكود المصدر الثابت تُعد هذه إحدى أكثر الطرق فعالية لبناء برامج آمنة منذ البداية. من خلال مسح الكود قبل التنفيذ، يُمكّن هذا النوع من تحليل الكود المصدر يساعد المطورين على اكتشاف المشكلات مثل حقن SQL وXSS والأسرار المضمنة في وقت مبكر، وغالبًا ما يكون ذلك مباشرةً في IDE أو CI/CD pipeline. مع الحق أدوات تحليل الكود المصدريمكن للفرق اكتشاف نقاط الضعف قبل وصولها إلى الإنتاج، مما يقلل المخاطر دون إبطاء عملية التسليم.
لا يعمل هذا النهج الاستباقي على تعزيز ثقة المطور فحسب، بل يساعد أيضًا فرق الأمن على فرض standardق مثل ال OWASP Top 10 or المبادئ التوجيهية NIST دون إبطاء الإصدارات. مُدمج في سير عمل DevSecOps، يدعم التحليل الثابت أمان التحويل إلى اليسار، مع جعل الترميز الآمن جزءًا من روتين التطوير الاعتيادي.
علاوة على ذلك، فإن الحاجة ملحة. ENISA تشير التقارير إلى أن العديد من الخروقات الحديثة تنشأ من أكواد غير آمنة، لذا فإن اكتشاف العيوب في وقت مبكر ليس اختياريًا، بل هو أمر بالغ الأهمية.
🔧TL؛DR: تحليل الكود المصدر الثابت أصبح بسيطًا
- ما هو : طريقة لاكتشاف الأخطاء والثغرات الأمنية في الكود المصدر قبل تشغيله، وتسمى أيضًا SAST.
- لماذا يهم: CISيقول أ إن أكثر من 50% من مشاكل الأمان تبدأ في الكود. اكتشافها مبكرًا يوفر الوقت ويقلل المخاطر.
- كيف يعمل: يقوم بفحص قاعدة الكود الخاصة بك بحثًا عن أنماط الثغرات الأمنية المعروفة والأخطاء المنطقية.
- ما يلتقطه: حقن SQL، وXSS، والأسرار المضمنة، وواجهات برمجة التطبيقات غير الآمنة، والمزيد.
- أين يناسب: يعمل مباشرة في IDE الخاص بك أو CI/CD pipeline-لا حاجة لتغيير سير عملك.
- المكافأة: يدعم ممارسات التحول إلى اليسار، ويتوافق مع OWASP/NIST، ويقوم بأتمتة الترميز الآمن منذ البداية.
2. ما هو تحليل الكود المصدر الثابت؟
مسرد زيجيني
ما هو تحليل الكود المصدر الثابت؟
تحليل الكود المصدري الثابت هو عملية مراجعة الكود البرمجي دون تنفيذه لتحديد الأخطاء والثغرات الأمنية ومشاكل جودة الكود في مرحلة مبكرة من التطوير. يساعد هذا التحليل الفرق على اكتشاف العيوب قبل وصولها إلى مرحلة الإنتاج.
تحليل الكود المصدري الثابت يعني مراجعة كود تطبيقك دون تشغيله فعليًا. بخلاف الاختبار الديناميكي (الذي يتحقق من السلوك وقت التشغيل)، تُحلل هذه التقنية الكود المصدري "في وضع السكون"، عادةً أثناء التطوير أو كجزء من تكامل النظام (CI). pipelineإنها إحدى الطرق الأكثر موثوقية لاكتشاف مشكلات الأمان في وقت مبكر من دورة حياة البرنامج.
الهدف هو اكتشاف العيوب المنطقية، والأنماط غير الآمنة، وانتهاكات ممارسات الترميز الآمن، مثل المدخلات غير المنقحة، والأسرار المبرمجة مسبقًا، أو استخدام واجهات برمجة التطبيقات (API) بطريقة غير آمنة. يتم تحديد هذه المشكلات تلقائيًا، مما يساعد المطورين على معالجتها قبل وصولها إلى مرحلة الإنتاج.
أحد الفروع المتخصصة في هذا هو اختبار أمان التطبيقات الثابتة (SAST). في حين أن أدوات تحليل الكود المصدر العامة يمكنها التحقق من جودة الكود وإمكانية صيانته، SAST تركز هذه الأدوات على الأمان بشكل كامل. تفحص هذه الأدوات قاعدة بياناتك البرمجية، وليس التبعيات مفتوحة المصدر، وغالبًا ما تُدمج مباشرةً في بيئة التطوير المتكاملة (IDE) أو CI/CD pipelines.
عندما تقوم بتضمين تحليل الكود المصدر الثابت في سير عملك اليومي، فإنك تقوم ببناء برنامج آمن بشكل افتراضي، دون إبطاء عملية التطوير.
3. لماذا يُعد تحليل الكود المصدر الثابت أمرًا مهمًا
كلما اكتشفتَ مشكلةً أمنيةً مبكرًا، كان إصلاحها أقل تكلفة. يساعدك تحليل الكود المصدري الثابت على تحقيق ذلك، من خلال كشف الكود الخطير قبل تشغيله. وفقًا لـ ENISA و CISأ، انتهى 50% من نقاط الضعف المستغلة في البرامج تبدأ في الكود نفسهوهذا يجعل الكشف المبكر ليس مفيدًا فحسب، بل ضروريًا أيضًا.
لنفترض أن أحد المطورين ينسى التحقق من صحة إدخال المستخدم على login هذا الخطأ الصغير قد يؤدي إلى مشكلة خطيرة حقن SQL أو برمجة نصية عبر المواقع ثغرة (XSS). ولكن مع أدوات تحليل الكود المصدري المدمجة في IDE أو CI الخاص بك pipeline، يتم الإبلاغ عن هذه المشكلة مبكرًا - قبل وقت طويل من شحن الكود.
مع تسارع وتيرة التطوير وتزايد تعقيد سلاسل التوريد، أصبح من الصعب رصد المخاطر يدويًا، مثل واجهات برمجة التطبيقات غير الآمنة، والأسرار المكشوفة، والوظائف القديمة. يُؤتمت تحليل الكود المصدري هذه الفحوصات، مما يُساعد الفرق على البقاء في الصدارة دون تباطؤ.
علاوة على ذلك، يدعم التحليل الثابت جهود الامتثال مع standardمثل OWASP Top 10 وNIST 800-53 وISO/IEC 27001. عندما تجعل الأمان جزءًا من عملية التطوير اليومية الخاصة بك، فإنك تقلل الحوادث وتوفر الوقت وتظل جاهزًا للتدقيق.
4. كيف يعمل تحليل الكود المصدر الثابت
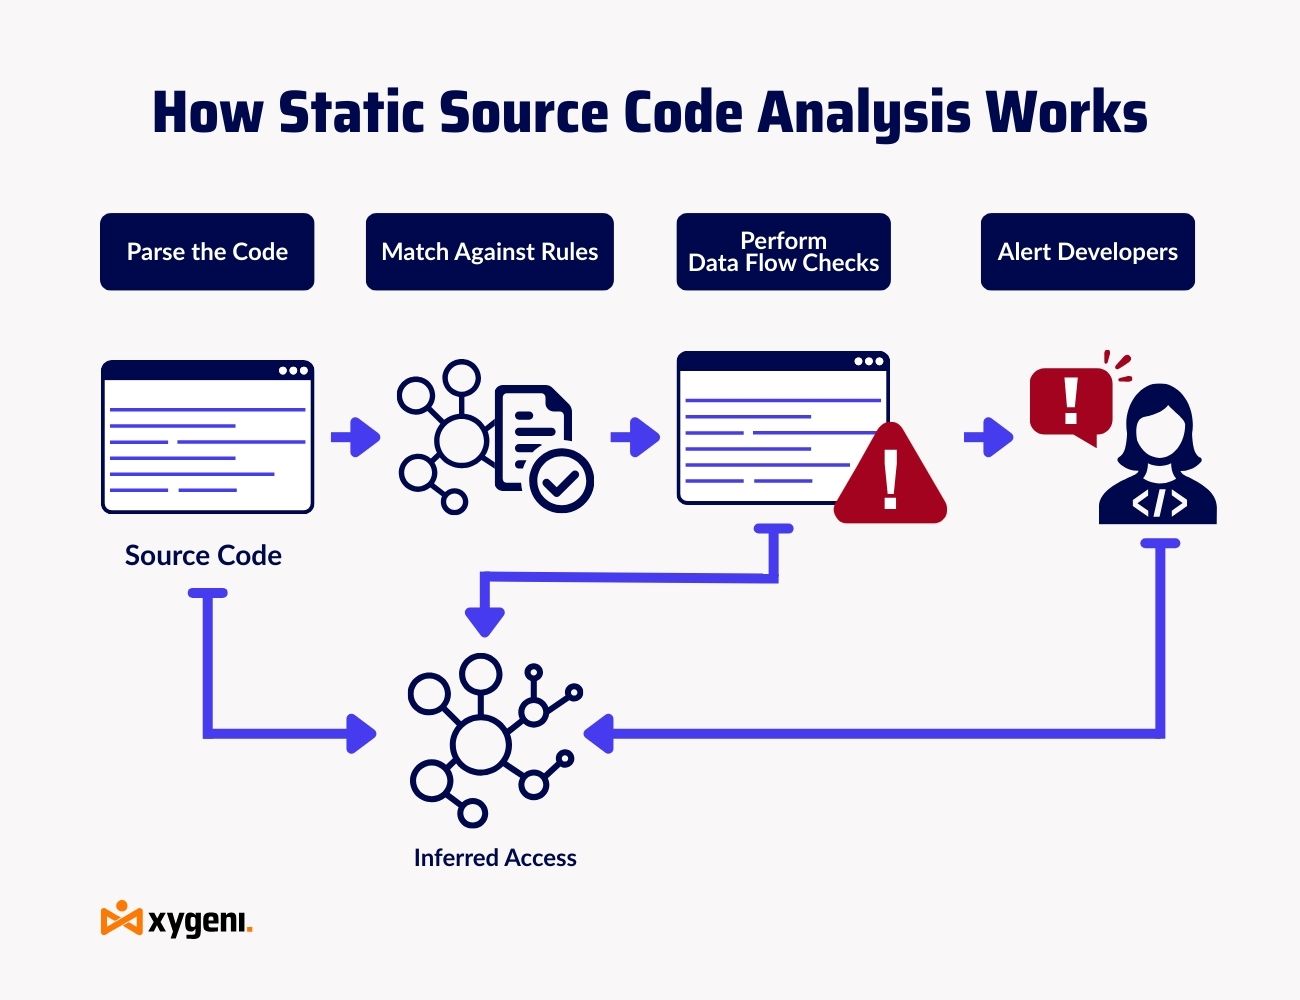
اعتبر تحليل الكود المصدري الثابت بمثابة مراجعة أمنية آلية. في كل مرة تكتب فيها أو تنشر كودًا، يعمل في الخلفية لاكتشاف الأخطاء بسرعة.
فيما يلي كيفية عمل معظم أدوات تحليل الكود المصدر:
- تحليل قاعدة التعليمات البرمجية
تقوم الأداة بقراءة ملفاتك وإنشاء شجرة نحوية مجردة (AST) لفهم منطق وبنية الكود الخاص بك. - مطابقة الأنماط والتحقق من القواعد
باستخدام مجموعات القواعد مثل OWASP أو CWE، فإنه يبحث عن الأنماط الخطرة، مثل المدخلات غير المعقمة أو الوظائف التشفيرية غير الآمنة. - تحليل تدفق البيانات
تتبع الأدوات المتقدمة كيفية انتقال البيانات عبر الكود الخاص بك، وتتحقق مما إذا كانت القيم الحساسة (مثل كلمات المرور والرموز) معرضة للخطر أو مستخدمة بشكل خاطئ. - التنبيه والمعالجة
عند العثور على مشكلات، يتم وضع علامة عليها بدرجات الخطورة والإصلاحات المقترحة، مباشرةً في IDE وCI الخاص بك dashboard أو pull requests.
يمكن لتحليل الكود المصدر الثابت اكتشاف مجموعة واسعة من المشكلات:
- مخاطر حقن SQL
- البرمجة النصية عبر المواقع (XSS)
- بيانات اعتماد مبرمجة
- واجهات برمجة التطبيقات القديمة أو غير الآمنة
- فجوات التحقق من صحة المدخلات
- البرمجة standard انتهاكات
على سبيل المثال، إذا قام شخص ما بتسجيل مفتاح API مُبرمج مسبقًا عن طريق الخطأ، فسيُحدده الماسح الضوئي فورًا. هذا يُجنّب فريقك أي حادث أمني مُحتمل، وتكاليف تنظيف باهظة.
5. الفوائد الرئيسية لتحليل الكود المصدر الثابت
لا يقتصر تحليل الكود المصدري الثابت على اكتشاف الأخطاء فحسب، بل يشمل أيضًا بناء برامج أفضل وأسرع، مع مراعاة الأمان. إليك كيف يفيد كل فريق في pipeline:
1. الكشف المبكر، ألم أقل لاحقًا
اكتشاف مشكلات مثل حقن SQL أو إلغاء التسلسل غير الآمن قبل تشغيل الكود يعني أنه يمكنك إصلاحه على الفور pull requestيحافظ نموذج "shift-left" هذا على سلاسة العمل، ويجنبك البحث عن حلول سريعة بعد النشر. على سبيل المثال، قد ينقذك وجود خطأ في مدخلات مُعلَّمة في بيئة التطوير المتكاملة (IDE) الخاصة بمطور اليوم من الحاجة إلى تصحيح أمني وتوقف خدمة العملاء غدًا.
2. خفض التكاليف، وليس الزوايا
ووفقاً لوكالة IBM, نقاط الضعف التي تم العثور عليها في وقت متأخر SDLC قد تكون تكلفة إصلاحها أعلى بـ 30 مرة. بفضل أدوات تحليل الكود المصدري التي تفحص الكود مبكرًا، تتم الإصلاحات بشكل أسرع وأقل تكلفة دون تأخير الإصدارات.
3. تصميم سهل الاستخدام للمطورين
تحليل الكود الثابت يناسب عملك الحالي. تكاملات IDE، GitHub Actions، GitLab CI، Jenkins pipelineهذه الأدوات تُلبي احتياجات المطورين في مكان عملهم. لا حاجة لتغيير الأدوات، ولا أوقات انتظار، فقط ملاحظات واضحة في سياقها.
4. ثقة الامتثال المدمجة
هل تحتاج إلى التوافق مع OWASP أو NIST أو ISO 27001؟ تحليل الكود المصدري يساعد في تطبيق السياسات. guardrails وإنشاء سجلات جاهزة للتدقيق. سواءً كان ذلك بمنع ضعف التشفير أو الكشف عن الأسرار المُرمَّزة، تحافظ الفرق على التزامها دون تكاليف إضافية.
5. كود أنظف، فرق أكثر تماسكًا
لا يقتصر الأمر على الأمان فحسب، بل يُحسّن التحليل الثابت جودة الكود أيضًا، مُشيرًا إلى التعقيد، أو المنطق غير المُستخدم، أو الأنماط غير المُتسقة. كما يُساعد الفرق على كتابة كود أكثر قابلية للصيانة، ومواءمة... standardوتجنب ديون التكنولوجيا المستقبلية.
6. حالات الاستخدام الشائعة لتحليل الكود المصدر الثابت
يتناسب تحليل الكود المصدر الثابت بشكل طبيعي مع العمل اليومي DevSecOps سير العمل. إليك كيفية تطبيق الفرق عالية الأداء لهذه الاستراتيجية على مدار دورة حياة البرنامج:
1. تأمين الخدمات المصغرة وواجهات برمجة التطبيقات
مع كل خدمة مجهرية تُضيف سطح هجوم جديد، تصبح عمليات التحقق الأمني المبكرة أمرًا لا غنى عنه. يُجري تحليل الكود المصدري مسحًا لكل خدمة قبل النشر، مُشيرًا إلى وجود مصادقة غير آمنة، أو عدم التحقق من صحة الإدخال، أو إعدادات افتراضية خطيرة.
مثلا:يعمل فحص خدمة Node.js المصغرة على اكتشاف إدخال غير مهرب في معالج المسار، مما يمنع إرسال خطأ الحقن دون أن يلاحظه أحد.
2. فرض الترميز الآمن Standards
عندما يُبرمج كل فريق بطريقة مختلفة، تُشكّل التناقضات خطرًا. تُساعد أدوات تحليل الكود المصدري الثابت على تطبيق القواعد الداخلية أو أطر العمل الصناعية مثل OWASP ASVS و ميسرا.
على سبيل المثال:قد يقوم فريقك بإنشاء قاعدة لمنع استخدام eval() في بايثون أو قم بتمييز التجزئات الضعيفة مثل md5()—يتم تنفيذ كل ذلك تلقائيًا أثناء مراجعة الكود.
3. الأتمتة Pull Request الشيكات
المراجعات اليدوية لا تتسع. تعمل أدوات التحليل الثابتة على كل طلب سحب، مما يوفر للمطورين ملاحظات فورية ويرصد المشاكل قبل دمجها. لا تأخير، ولا نتائج مفاجئة بعد ذلك.
نتيجة:يقوم المطورون بالشحن بثقة، ويحصل AppSec على الرؤية، ويظل الكود المحفوف بالمخاطر خارج الإنتاج.
🔧 تلميح الموالية:باستخدام أدوات مثل Xygeni، Guardrails يمكن حظر عمليات الدمج تلقائيًا عند اكتشاف أسرار عالية الخطورة أو تبعيات ضعيفة معروفة - مما يبقي الكود غير الآمن خارج الإنتاج.
4. منع مخاطر سلسلة التوريد
تبدأ هجمات سلسلة التوريد غالبًا بنقطة واحدة يتم تجاهلها commit أو ملف مُهيأ بشكل خاطئ. تستطيع أدوات تحليل الكود المصدري الثابت اكتشاف هذه المشاكل مبكرًا عن طريق البحث عن أي تلاعب أو إعدادات افتراضية غير آمنة أو نصوص برمجية مخفية قبل وصولها إلى مرحلة الإنتاج.
على سبيل المثال، تخيل مكتبة تابعة لجهة خارجية تضيف بهدوء postinstall نص برمجي لتشغيل أوامر عشوائية. أو ملف Dockerfile يُعطّل تفعيل SELinux. سيُشير التحليل الثابت إلى كليهما أثناء المراجعة، قبل أن يُصبحا خطرين قابلين للاستغلال.
7. SAST مقابل SCA مقابل DAST: فهم الاختلافات
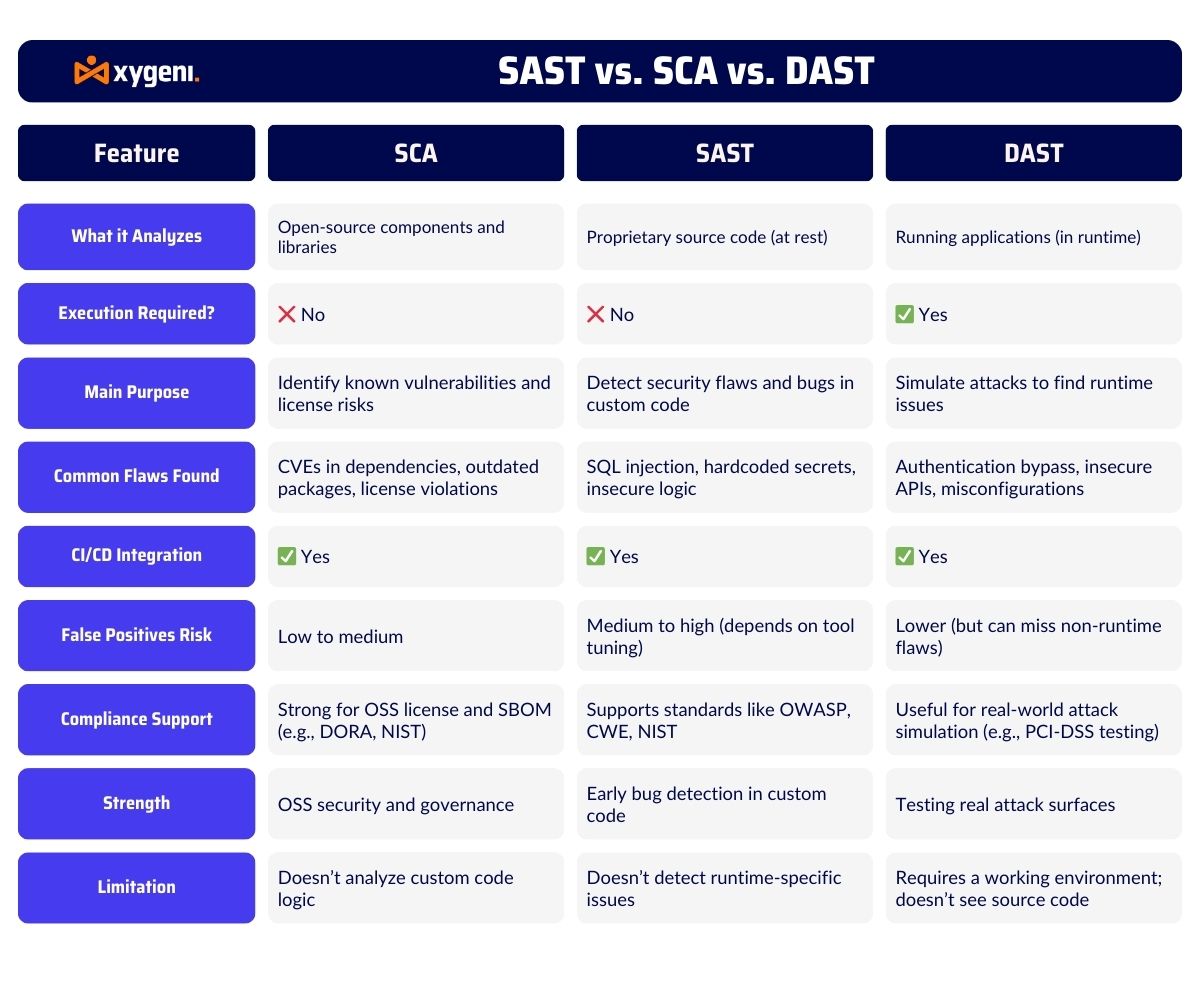
في حين أن تحليل الكود المصدر الثابت (SAST) يلعب دورًا حاسمًا في التطوير الآمن، فهو جزء واحد فقط من استراتيجية AppSec الكاملة. لبناء برنامج آمن حقًا من الكود إلى السحابة، من المفيد فهم كيفية SAST مقارنة مع طرق أخرى مثل تحليل تركيب البرمجيات (SCA) واختبار أمان التطبيقات الديناميكي (DAST).
كل طريقة لها غرض مميز:
- SAST يقوم بمسح الكود المخصص الخاص بك لاكتشاف الأخطاء والأسرار وعيوب منطق الأعمال في وقت مبكر.
- SCA يقوم بفحص مكتبات الطرف الثالث بحثًا عن CVEs المعروفة أو التراخيص الخطرة أو المكونات القديمة التي قد تؤدي إلى إدخال ثغرات أمنية.
- دست اختبار التطبيق في وقت التشغيل، ومحاكاة الهجمات للقبض على العيوب مثل نقاط ضعف الحقن أو التكوينات المكشوفة.
هل تريد أن تذهب أعمق؟
8. أفضل أدوات تحليل الكود المصدري: مقارنة سريعة
من المصدر المفتوح إلى enterpriseتتوفر أدوات تحليل الكود المصدر الثابت بأشكال متعددة، ولكل منها نقاط قوة مختلفة لفرق مختلفة.
تشمل الخيارات الشائعة ما يلي:
- سونار كيوب لجودة الكود
- سيمغريب لقواعد أمان سريعة وقابلة للتخصيص
- كود سنيك للحصول على تعليقات المطورين في الوقت الفعلي
- تشيكماركس و Veracode للامتثال والإبلاغ
زيجيني يجلب شيئا مختلفا: CI/CD- التكامل الأصلي، وتحديد الأولويات بناءً على إمكانية الوصول، والتخصيص guardrails التي تجعل SAST أذكى، وليس أكثر ضجيجا.
مقارنة أدوات تحليل الكود المصدري في عام 2025
هل تبحث عن الأداة المناسبة لمجموعتك؟ اكتشف كيف تتفوق أفضل أدوات تحليل الأكواد المصدرية اليوم، SonarQube وSemgrep وSnyk وXygeni وغيرها، من حيث السرعة والدقة. CI/CD دمج.
9. تنفيذ تحليل الكود المصدر الثابت في سير عمل DevSecOps
يعمل تحليل الكود المصدر الثابت بشكل أفضل عندما يتم تضمينه في pipeline لم يتم تثبيتها في النهاية. الهدف؟ اكتشاف الثغرات الأمنية مبكرًا، وتقليل إعادة العمل، ودعم البرمجة الآمنة دون إبطاء فريقك.
فيما يلي كيفية دمج الفرق الحديثة لها في سير عمل DevSecOps الخاص بها:
- مسح على كل Commit أو العلاقات العامة
قم بتوصيل أداة تحليل الكود المصدر الخاص بك بـ CI/CD أنظمة مثل GitHub Actions، وGitLab CI، وJenkins. هذا يضمن لكل commit or pull request يتم فحصها قبل دمجها - مما يساعدك على اكتشاف المشكلات قبل إرسالها. - التحول إلى اليسار باستخدام مكونات IDE الإضافية
تُدمج أدوات التطوير (مثل Xygeni) مباشرةً في بيئات التطوير المتكاملة، مُوفرةً تقييمًا أمنيًا فوريًا أثناء كتابة الكود. يشبه الأمر إضافة طبقة فحص آمنة تُحدد الثغرات الأمنية قبل نشر الكود على جهازك. - تعيين السياسات الذكية و Guardrails
استعمل guardrails لتحديد الإجراءات التلقائية. على سبيل المثال: إذا كان من الممكن الوصول إلى مشكلة عالية الخطورة في طلب سحب، فاحظر عملية الدمج وأرسل تنبيهًا إلى AppSec. يسمح لك هذا بفرض السياسة باستخدام...cisأيون، وليس ضوضاء. - خبز في الإعدادات الافتراضية الآمنة
تطبيق قوالب مُعدّة مسبقًا تُطبّق التحقق من صحة الإدخال، وترميز الإخراج، والحد الأدنى من الامتيازات. هذا فعّال بشكل خاص لـ IaC، واجهات برمجة التطبيقات، والخدمات المصغرة. - حدد الأولويات وتصرف بسرعة
بدلا من إلقاء النتائج في dashboardرتّب أولوياتك باستخدام قابلية الوصول، ودرجة الخطورة، ودرجات EPSS. أصلح ما يمكن استغلاله، وتخطَّ ما لا يمكن استغلاله.
10. نهج Xygeni: Guardrails عن قبلcisتحليل الكود المصدر الثابت
تتخذ Xygeni خطوة أبعد في تحليل الكود المصدر الثابت من خلال Guardrails, قواعد مرنة، مبنية على سياسات، تُطبّق على نتائج المسح فورًا. بدلًا من مجرد الإشارة إلى المشكلات، Guardrails مساعدة الفرق على اتخاذ إجراءات آلية ذات معنى عبر SDLC.
كيف تعمل هذه التقنية؟
سياج حماية Xygeni استخدم بناء جملة بسيطًا وقابلًا للقراءة مع مصطلحات منطقية مثل:
- on نقاط الضعف من النوع X
- متى الشدة حرجة والمكون قابل للوصول
- then فشل pipeline وأبلغ فريق الأمن
- آخر استمر ولكن قم بالإشارة للمراجعة
يضمن هذا المنطق تنفيذ سياساتك تلقائيًا، دون الحاجة إلى الفرز اليدوي أو تخطي الخطوات.
لماذا الأمر مختلف؟
توفر لك أدوات تحليل الكود المصدر التقليدية قائمة طويلة من التنبيهات. Guardrails نساعدك على التصرف بذكاء وعلى نطاق واسع.
- تحديد الأولويات حسب التأثير: قم بتصفية النتائج باستخدام إمكانية الاستغلال وسياق العمل وEPSS.
- أتمتة عملية الإصلاح:تشغيل تعليقات العلاقات العامة المضمنة أو إنشاء التذكرة.
- التنفيذ حسب السياق:تطبيق قواعد أكثر صرامة على كود الإنتاج، وقواعد أكثر مرونة على الأدوات الداخلية.
حالة استخدام في العمل: فرض خطوط الأساس الأمنية باستخدام Guardrails
لنفترض أن فرع المرحلة الخاص بك يحتوي بالفعل على مجموعة معروفة من الثغرات الأمنية قيد المراجعة. Guardrailsيمكنك حظر أي مشكلة حرجة جديدة تلقائيًا، لم تكن موجودة في آخر فحص مُعتمد. لا مفاجآت، لا تراجع.
- هل وجدت مشكلة جديدة؟ تم حظر الدمج.
- تم إخطار الفريق في Slack أو Jira.
- تمت إضافة الإصلاح المقترح كتعليق على الكود.
يؤدي هذا إلى الحفاظ على أمان الكود الخاص بك دون إبطاء الفرق أو السماح بتسلل مخاطر جديدة.
فضولي كيف Guardrails تناسبك CI/CD? جرب Xygeni Guardrails في الخاص بك Pipeline.

