






At Ксигени, през последната година бяхме заети с внедряването на цялостна система, която следи публичните регистри на пакети с отворен код за подозрителна активност или злонамерен код.
Тази инфраструктура ни позволява да анализираме в реално време всички пакети, публикувани ежедневно. Също така ни позволява да наблюдаваме аномално поведение на потребителите.
Въпреки че наличието на зловреден код в регистрите на пакетите е добре известно, има и други странни или необичайни поведения, които остават напълно незабелязани от редовните потребители на тези регистри. Дори за тези от нас, които ги следят отблизо, не е лесно да намерят причина или обяснение за подобно поведение.
Това, което характеризира екипа на Xygeni, е нашата упоритост, когато се сблъскваме с проблем, затова се задълбочихме в това.
Всичко започна с скок в статистиката
Както споменах по-рано, като част от нашата инфраструктура, ние наблюдаваме много показатели за активност в публични регистри на пакети с отворен код.
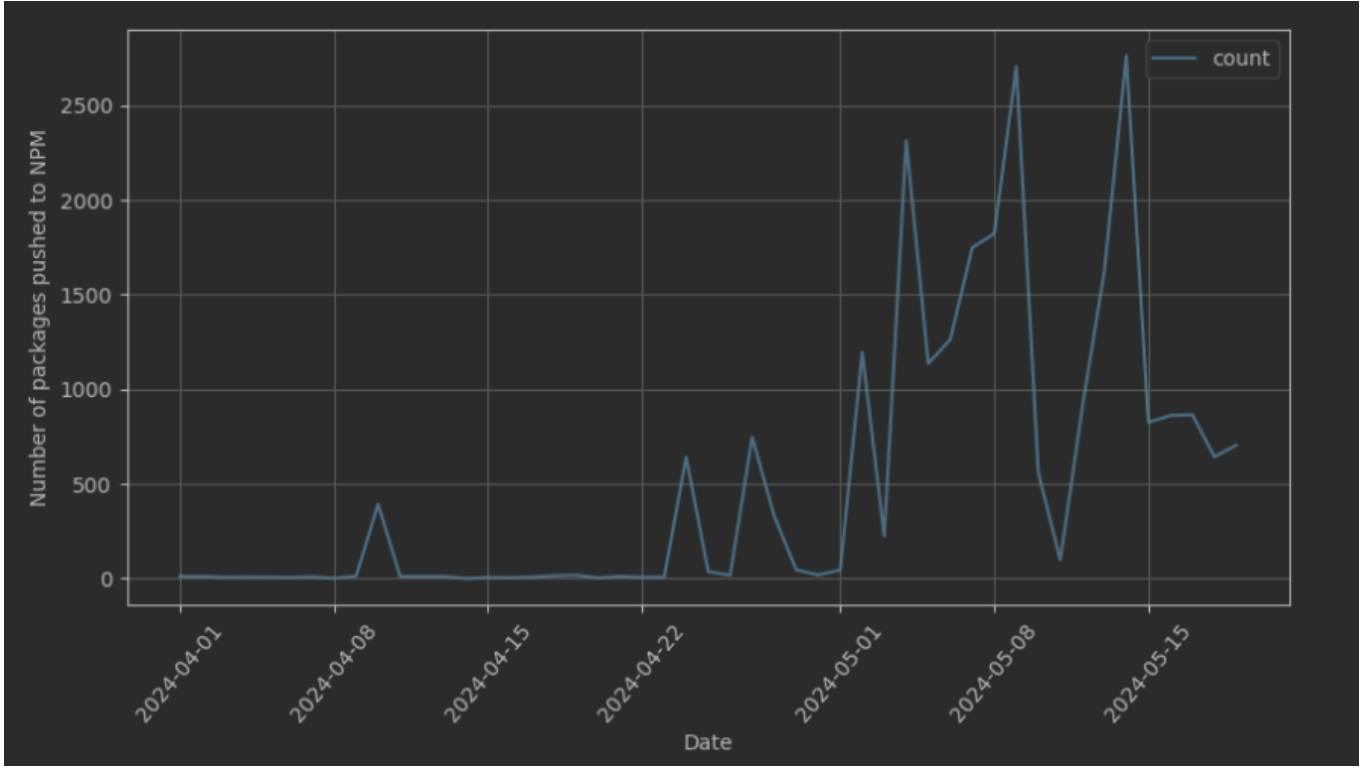
В последните дни на март, моята колежка Кармен алармира. Започнахме да наблюдаваме значително отклонение в броят на пакетите, публикувани в NPM. След първоначален преглед установихме, че това отклонение се дължи главно на относително малък брой потребители, чийто процент на публикуване на пакети внезапно се е увеличил драстично.
Това ни накара да прегледаме процеса си и свързаните с него данни в платформата. За щастие, прегледът ни установи, че данните изглеждат правилни, но това беше и донякъде озадачаващо!
След по-нататъшна проверка установихме, че тези пакети споделят няколко общи характеристики:
- Издателите бяха новосъздадени потребители, най-много на не повече от един или два месеца.
- Пакетите имаха привидно произволни имена, вероятно генерирани с помощта на речник. Можем да открием имена на пакети със странни имена, като например огромна_майта-усмивка, erick-mangut94-sukiwir, екзотично_влечуго-приложение or obvious_tuna-appteadevЩе включим приложение с някои примери за активите, които открихме.
- Съдържанието на тези пакети беше много сходно, често еднакво.
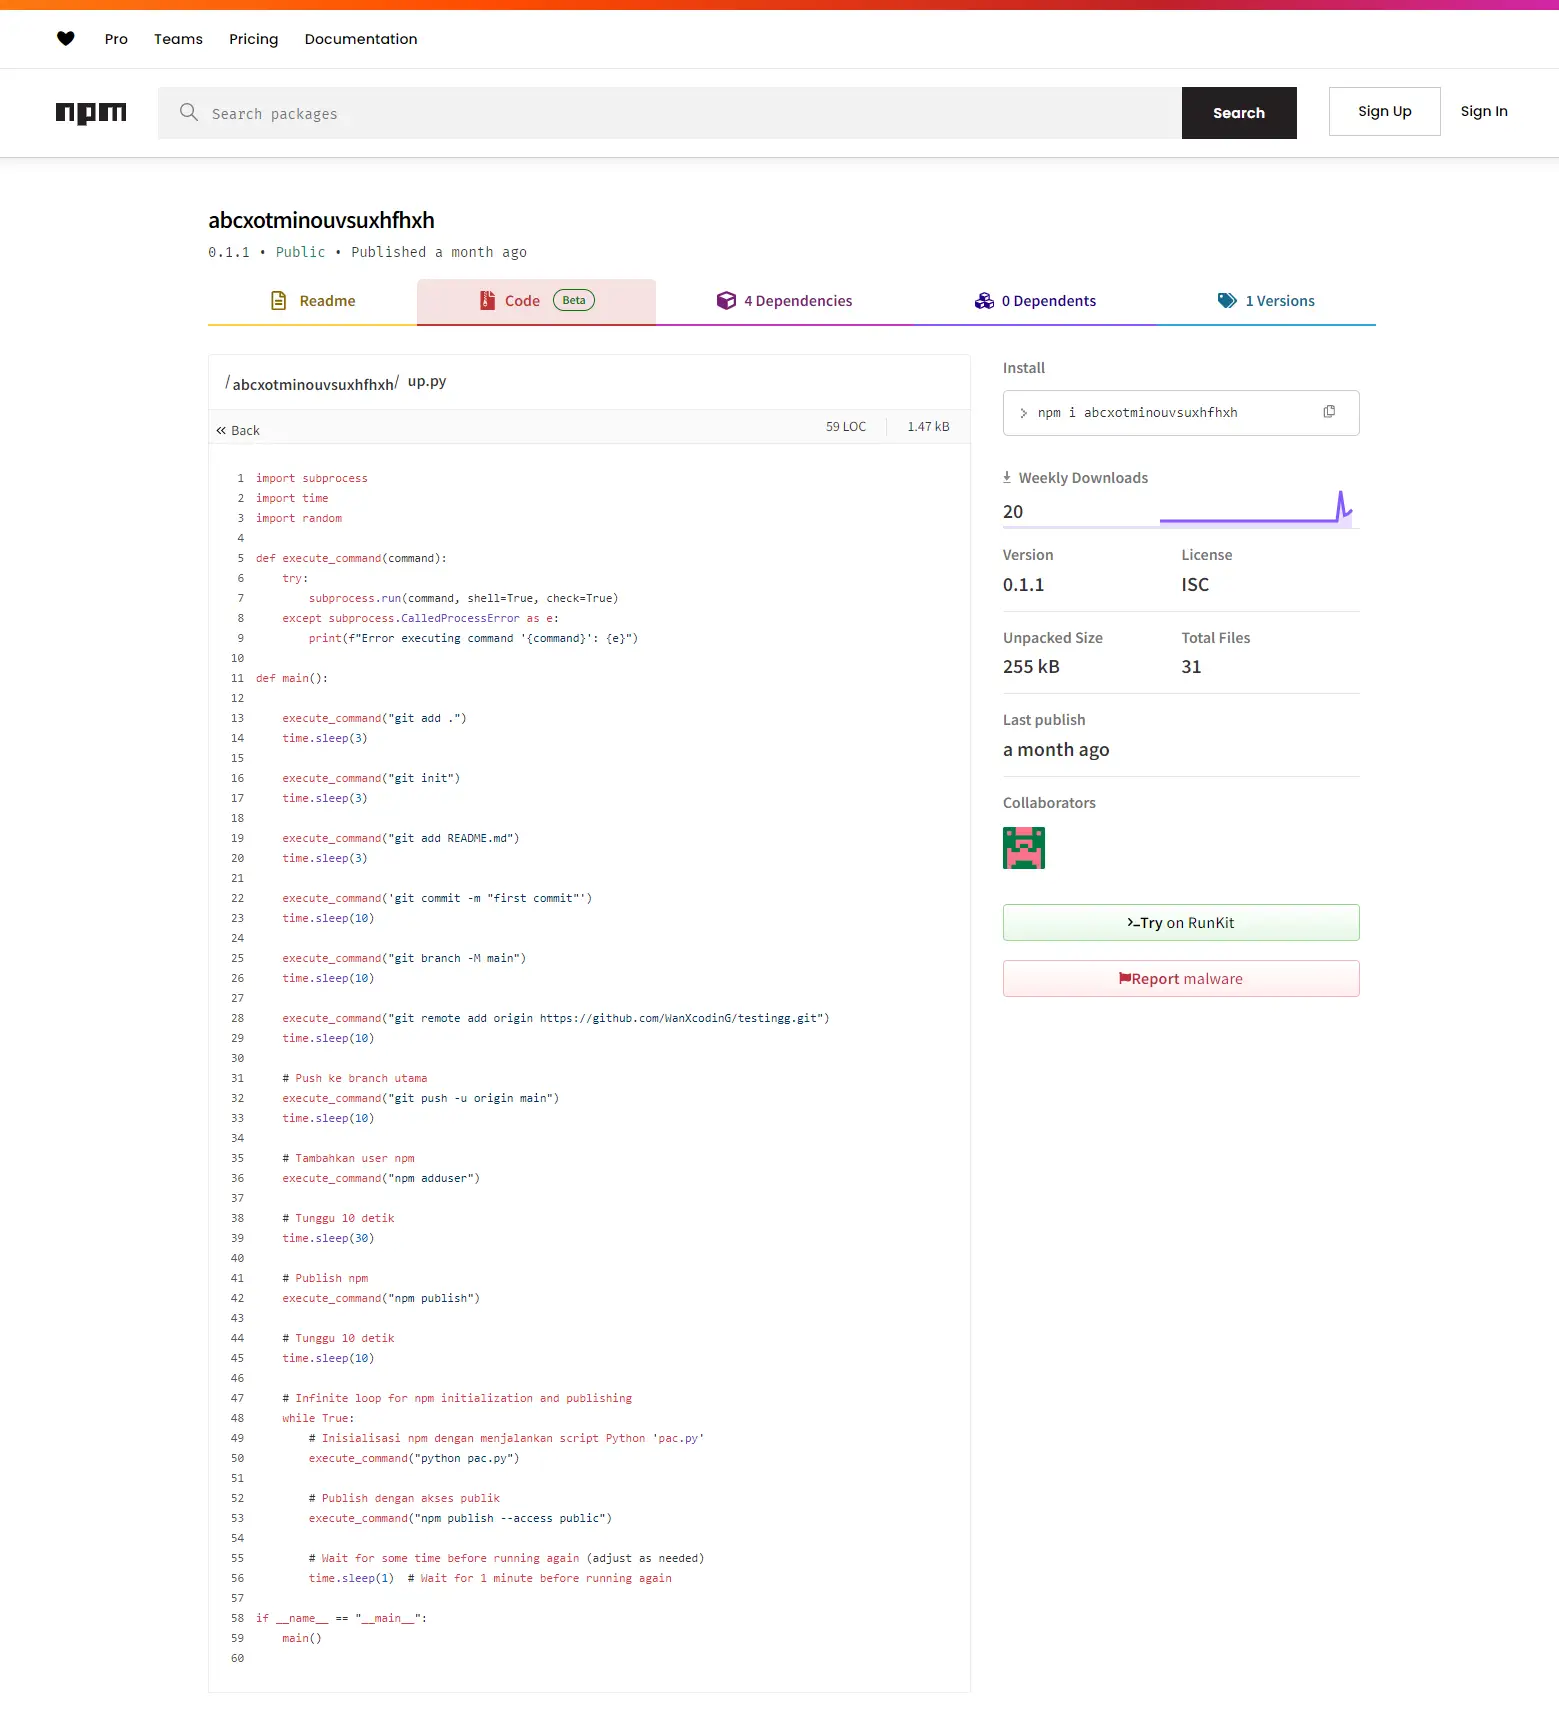
В този контекст наблюдавахме, че един от пакетите включва Python скрипт, евентуално случайно, който изглежда се използва за автоматично публикуване на пакетите.
Разплитане на мрежата
Публикационната дейност за някои от тези издателства през последния месец е била осъществена съгласно следната времева диаграма:
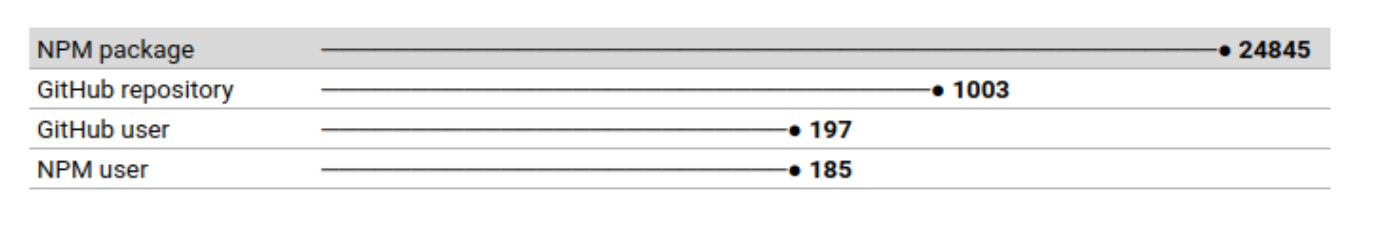
Ето пълната статистика, свързана с това събитие, която можем да споделим:
Нищо съществено не се появи от индивидуалния преглед на някои от пакетите, свързани с тези потребители. Това ни накара да анализираме цялостната картина на всички тях, търсейки модели, които биха могли да дадат индикации за този успех.
В края на краищата, имаме доста пакети за анализ:
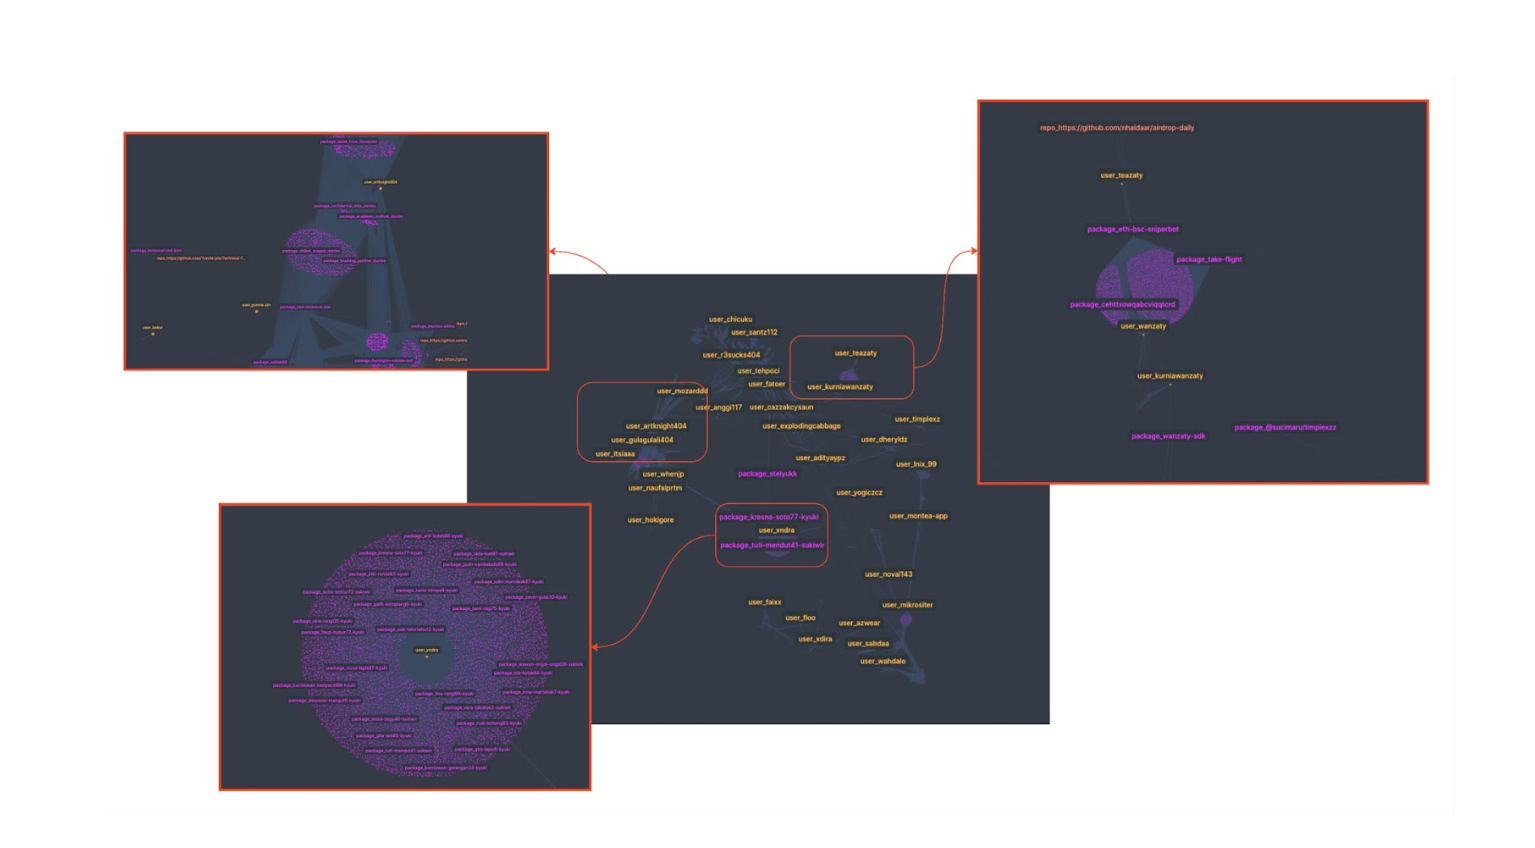
Това са ключовите моменти, които можем да откроим от анализа:
- Много от NPM пакетите са взаимосвързани. Някои са посочени като зависимости на други.
- Въпреки че са странни пакети и вероятно никой не знае за съществуването им, някои от тях имат много седмични изтегляния. Трудно е да се приеме, че нормален потребител би искал да изтегля пакети като 0mc03esid.
- Някои имат свързани хранилища. Понякога собствениците на тези хранилища изглеждат като фиктивни акаунти, подобни на тези в npm.
Забележка: Потребителите качват допълнителни пакети на вълни, така че предоставените данни може леко да се различават.
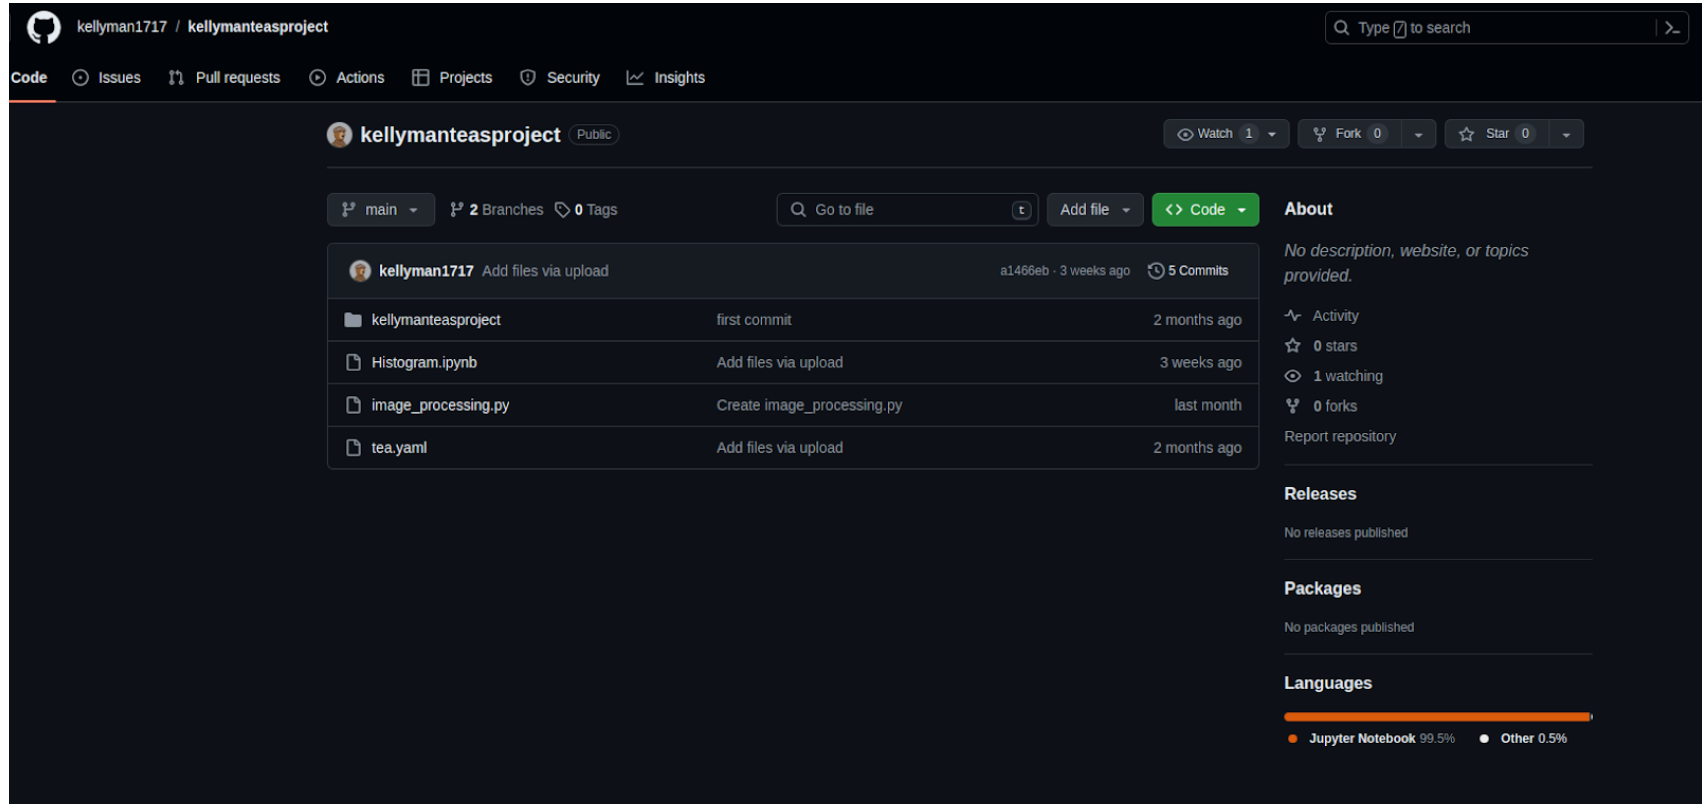
Това е пример за едно от свързаните хранилища. То съдържа кода на някои от публикуваните пакети. Също така и някои други файлове, като например чай.ямл файл.
Среща с актьора(ите)
Трудно е да се определи дали това е дело на един автор или на множество сътрудници. Имаме обаче някои доказателства, които стесняват обхвата на произхода на тази дейност:
- Език: Някои коментари в кода са на индонезийски.
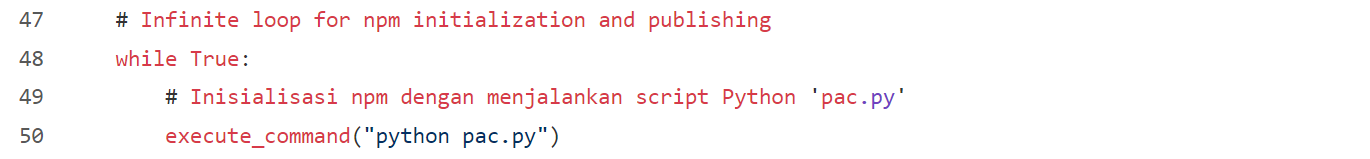
- Местоположение: Някои собственици на свързаните хранилища посочват местоположението си в Индонезия.
- Местоположението, което можем да идентифицираме чрез метаданните за активността в GitHub, също сочи към Индонезия.

Чай в пет часа
Като се има предвид, че Индонезия е била британска колония, тук би било идеално място за пиене на чай. В този случай обаче става въпрос за доста специален вид чай.
Помниш ли чай.ямл файлове, които видяхме в началото? По това време не показахме съдържанието им, но изглеждаше така:
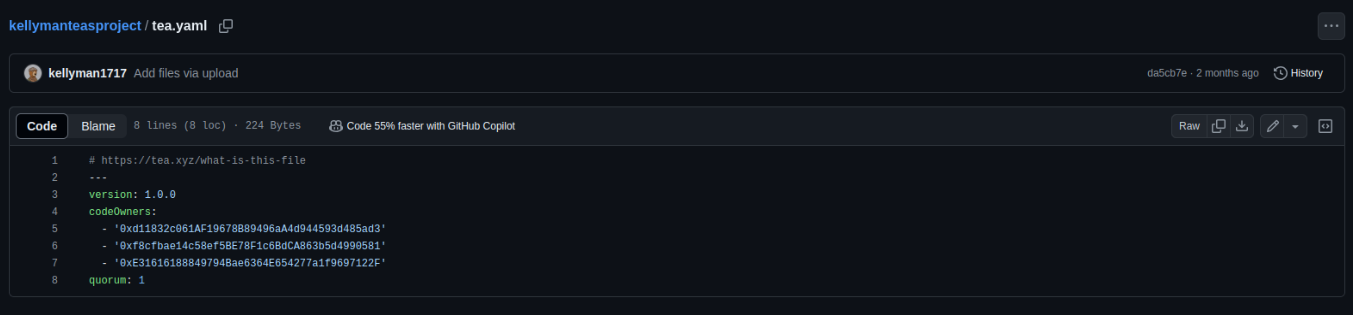
Тези файлове изглежда са свързани с Протокол за чайНо какво точно е това? Стигнахме https://tea.xyz/blog/250k-grant-for-open-source-developers, което говори за целта:
Tea разтърсва дигиталния свят, като се занимава с дългогодишния проблем с недостатъчното възнаграждение за разработчиците на софтуер с отворен код. Решаването на този проблем е по-спешно от всякога, поради което решихме да отпуснем 250 000 долара под формата на грантове преди стартирането на протокола. Този начален етап има за цел да подкрепи поддържащите проекти с отворен код, които имат съществено въздействие върху екосистемата на софтуера с отворен код и teaRank по-голям от 30 пред tea Protocol Incentivized Testnet.
Според документите за протокола за чай:
„За да бъде регистриран даден проект в протокола tea, е необходим файл tea.yaml, който служи като устав на проекта, уреждащ броя на участниците и броя на гласовете, необходими за извършване на определени действия.“
След като получихме достъп до мрежата за чай, се опитахме да намерим един от пакетите, за които подозираме, че си надуват репутацията. Открихме го:
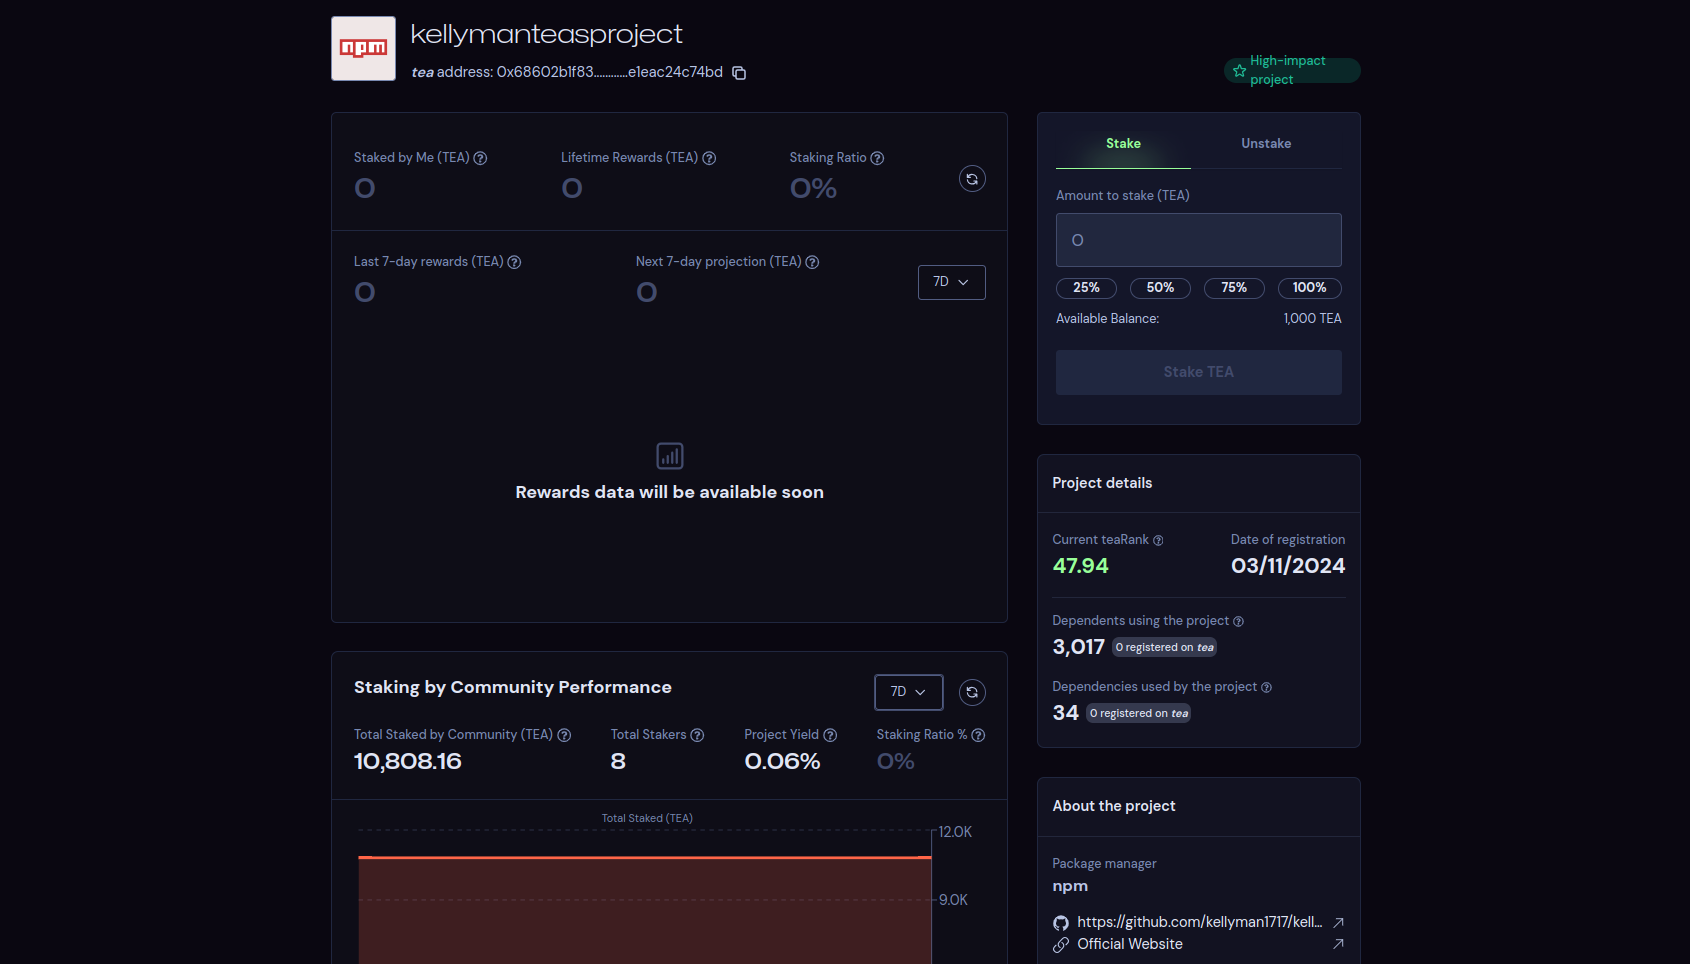
Това изглежда обяснява какво се случва тук: Някои потребители надуват проектите си с отворен код с фиктивна популярност, за да отвлекат teaRank и да се възползват от предимствата, предоставяни от асоциацията за чай. В крайна сметка парите са най-старата движеща сила, наред със секса.
Заключение и финални мисли
Въпреки че не са открити доказателства за злонамерен код в тези NPM пакети и вероятно не са имали за цел някой да ги използва, те потенциално могат да нарушат няколко Условия за ползване (TOS) на NPM, GitHub или асоциацията Tea. Това обаче е извън обхвата на нашата работа (те обаче са били уведомени и ще бъдат предприети действията, които сметнат за подходящи). Злоупотребата с тези платформи ще ни засегне по някакъв начин нас и нашите организации.
Ясно е, че всеки на пръв поглед безобиден пакет с отворен код може да крие поведения, трудни за разбиране без пълна контекстуална информация.
Като разработчик, намирам за предизвикателство ръчно да контролирам всички пакети с отворен код, използвани в приложенията, които разработваме и поддържаме, с определено ниво на сигурност. Без помощта на инструмент, който автоматизира този контрол, задачата може да отнеме безброй часове на нашите екипи.
Винаги има възможност да се погледне настрани, вярвайки, че сферата на отворения код е безопасно място. За щастие, вярвам, че това мислене не е много разпространено днес; този случай е бил практически безобиден, но наскоро преживяхме много по-сериозен инцидент с... XZ Backdoorи не е било единствения.
Ако сте прочели дотук, надявам се, че сте се насладили на всички тънкости на това любопитно събитие. Не забравяйте да отделите няколко минути, за да прегледате какво Xygeni може да допринесе за сигурността на вашата организация.
Приложение: Списък на свързаните ресурси, които да бъдат включени в окончателната статия
NPM по-подходящи потребители въз основа на броя публикувани пакети: vndra, wanzaty, artknight404, seblakkuah, Mikrositer, kellyman17
Малка извадка от свързаните с тях пакети: mikrositer, cryndex, arts-dao, seblakkuah, vndrabnb, vndrave, depfif, depsik, depeit, depnin, Dopon, kellymanteasproject.
Някои от свързаните GitHub хранилища, съдържащи tea.yml файлове:
