





1. Introducció al programari maliciós de codi obert
Què és el programari maliciós de codi obert?
programari maliciós de codi obert és codi maliciós amagat dins dels paquets de programari de codi obert (OSS), dissenyat per infiltrar-se a les vostres aplicacions i infraestructura. Es propaga ràpidament perquè l'OSS es basa en la col·laboració i la confiança impulsades per la comunitat. Aquesta mateixa confiança es pot abusar, sobretot quan els controls de seguretat són febles. És per això que protecció contra programari maliciós de codi obert ja no és opcional, és essencial. Un fiable escàner de programari maliciós de codi obert ajuda a detectar amenaces ocultes de manera precoç, mantenint el vostre CI/CD pipelines, IaC plantilles i sistemes de producció segurs.
Dades recents ho confirmen. El 2024, investigadors de Sonatype van descobrir més de 778,000 paquets OSS maliciosos, un augment massiu del 156% respecte a l'any anterior. Mentrestant, el "Goblin Observador d'Estrelles" La campanya va utilitzar milers de comptes falsos de GitHub per fer que el programari maliciós semblés projectes de codi obert legítims. I en un dels casos més alarmants, el Porta del darrere de XZ Utils va mostrar com fins i tot les eines populars de Linux es poden convertir en armes per garantir accés remot als atacants.
Més enllà dels riscos de la cadena de subministrament, els atacants ara tenen com a objectiu la construcció pipelineconfiguracions d'infraestructura i s. Incorporen ordres malicioses a CI/CD i IaC, esperant per segrestar els vostres sistemes en el moment en què els desplegueu.
És per això que els equips moderns d'AppSec han de canviar de rumb, automatitzar la detecció d'amenaces i supervisar-ho tot contínuament. L'única manera de mantenir-se al capdavant és amb una protecció d'espectre complet que cobreixi tot el vostre ecosistema de codi obert.
Llegiu més informació sobre el problema a la nostra entrada detallada del blog sobre Open Source Paquets maliciosos.
La importància i el creixement del programari de codi obert i la protecció contra programari maliciós
El programari de codi obert s'ha convertit realment en la pedra angular del desenvolupament de programari modern, canviant la manera com la tecnologia dissenya i funciona en totes les indústries imaginables. En conseqüència, aquest creixement i adopció exponencials creen naturalment espai per a mesures de seguretat sòlides contra les noves amenaces. Per això, considerem alguns aspectes clau de la seva importància i creixement:
Augment de l'adopció:
- Més de tres quartes parts de les organitzacions han augmentat l'ús de programari de codi obert durant l'últim any.
- La popularitat de les eines DevOps, les tecnologies de dades i les eines d'IA/ML ha van contribuir a aquest creixement.
Tecnologies diverses:
- L'adopció de programari OSS ja no se centra en tecnologies específiques com els llenguatges de programació o els sistemes operatius Linux.
- Les organitzacions ara utilitzen bases de dades de codi obert, tecnologies de dades, sistemes operatius, repositoris Git, marcs de treball d'IA/aprenentatge automàtic i... CI/CD utillatge.
Demanda d'habilitats:
- Les habilitats de codi obert tenen una gran demanda.
- L'escassetat de talent continua sent un obstacle per a l'adopció més àmplia del programari de codi obert.
Desafiaments:
- Tot i que el creixement del programari lliure és positiu, els reptes persisteixen.
- Els problemes inclouen la configuració, la instal·lació, la interoperabilitat i les actualitzacions.
- Les organitzacions també s'enfronten a limitacions en habilitats internes per a proves, integració i suport.
2. L'atractiu del programari maliciós de codi obert per als ciberdelinqüents
El programari de codi obert (OSS) és una arma de doble tall. Tot i que impulsa la innovació i la col·laboració, la seva naturalesa oberta també atrau els ciberdelinqüents (intenteu implementar un escàner de programari maliciós de codi obert). Aquí teniu per què l'OSS els resulta especialment atractiu:
Facilitat d'accés i distribució
- Accessibilitat obertaEl codi font d'OSS està disponible públicament, cosa que facilita que els ciberdelinqüents el puguin inspeccionar, modificar i reutilitzar per a activitats malicioses. En particular, això els ha donat l'oportunitat d'afegir programari maliciós a projectes d'ús comú sense gaire problema.
- Àmplia distribució: FurthermoreUn cop injectat en un projecte OSS, el codi maliciós pot tenir una distribució molt àmplia en molt poc temps a causa de la popularitat de repositoris de paquets com ara npm, PyPI i Maven Central. Com a resultat, aquesta àmplia distribució amplifica l'impacte potencial del programari maliciós.
Explotació de la confiança
- Ecosistema basat en la confiançaL'ecosistema OSS funciona amb un alt grau de confiança. Els col·laboradors i els mantenidors sovint treballen en col·laboració, amb controls de seguretat menys estrictes en comparació amb el programari propietari. Cibercriminals explotar aquesta confiança contribuint amb codi maliciós o comprometent els comptes dels mantenidors per injectar programari maliciós.
- Atacs a la cadena de subministrament: En aquest context, una gran part de les aplicacions i serveis posteriors ho faran per tant es veuran afectats per atacs contra la cadena de subministrament, tots els quals depenen d'aquest component de programari lliure. Per exemple, l'incident del flux d'esdeveniments va utilitzar aquesta tècnica, on un paquet npm popular va ser compromès per robatori de criptomoneda.
Barreres d'entrada baixes
- Verificació mínima: Per altra banda, molt pocs repositoris de paquets verifiquen els seus col·laboradors. Com a resultat, els actors amenaçadors carreguen fàcilment paquets maliciosos, ja que la barrera d'entrada és baixa, utilitzant correu electrònic d'un sol ús i altres credencials falses per dur a terme atacs generalitzats.
- Eines d'automatització: De la mateixa manera, els ciberdelinqüents utilitzen eines automatitzades per crear un gran nombre de paquets maliciosos i distribuir-los, cosa que redueix encara més l'esforç necessari per executar un atac. En conseqüència, poden crear moltes variacions de programari maliciós per evitar ser descoberts.
Alt potencial d'impacte
- Ús generalitzat: Tenint en compte això, molts projectes de programari lliure serveixen com a components bàsics d'un gran nombre d'aplicacions i serveis crítics. Per tant, un compromís en un OSS adoptat tan àmpliament pot tenir un efecte dominó o cascada, que afectarà moltes organitzacions i usuaris d'arreu del món.
- Detecció retardada: Més, el codi maliciós dins d'un OSS pot passar desapercebut durant molt de temps, particularment si està ofuscat o activat en condicions específiques. conseqüentment, aquest retard permet als atacants temps d'explotar les vulnerabilitats abans de la detecció i l'aplicació de pegats.
3. Tipus comuns de programari maliciós de codi obert
El programari maliciós de codi obert pot adoptar diverses formes, cadascuna amb característiques i impactes únics. Com podeu veure, la protecció contra programari maliciós de codi obert és imprescindible. Aquí teniu una visió general dels tipus més comuns:
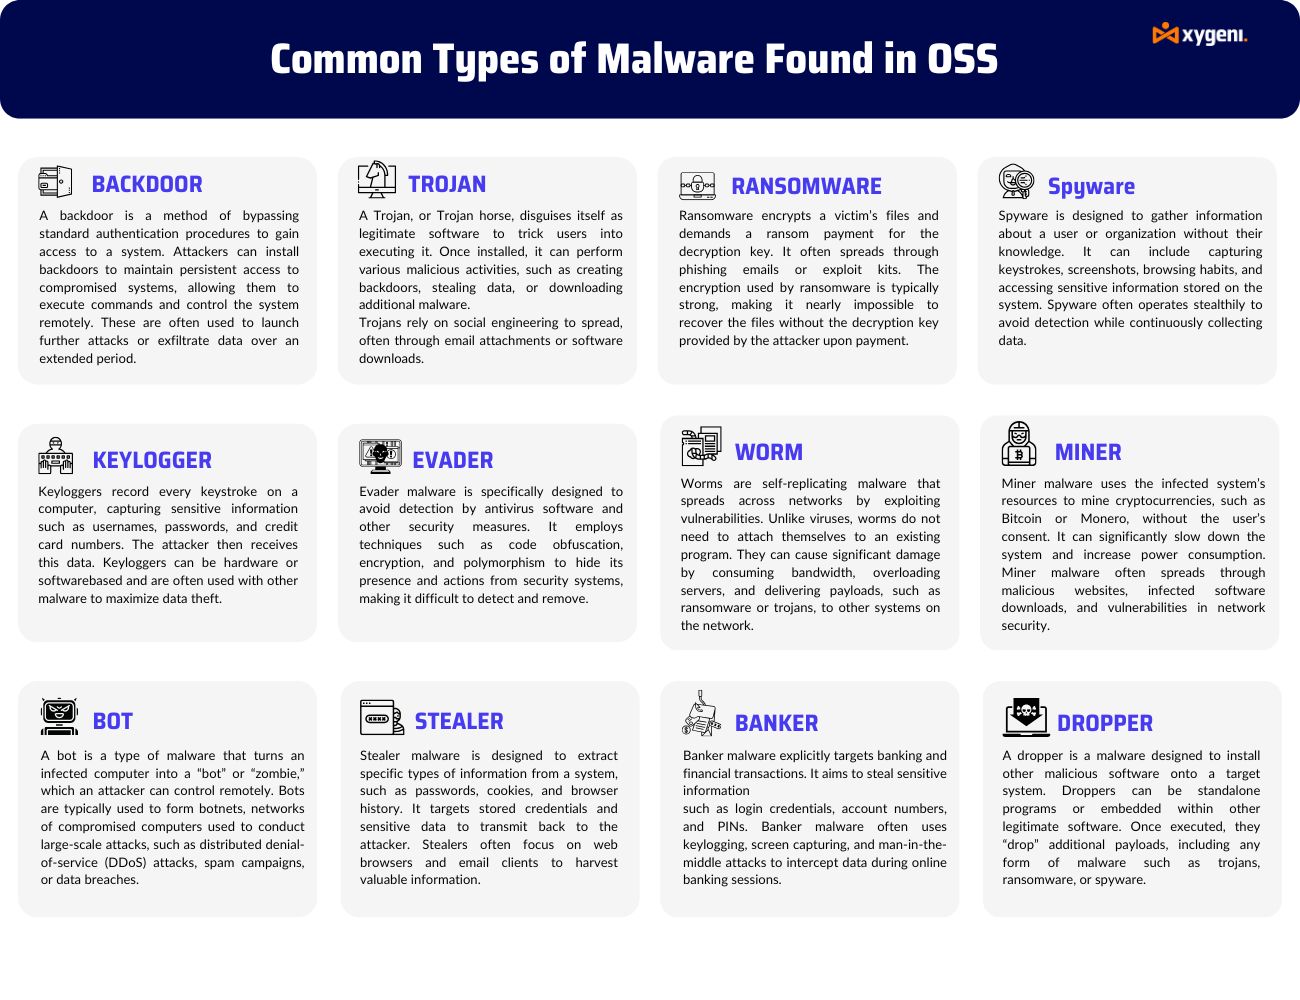
Visió general de les categories de programari maliciós
Backdoor:
És una classe de programari maliciós que permet l'accés remot a un dispositiu sense detecció i evita l'autenticació habitual. Els atacants poden prendre el control remot del dispositiu infectat a través de portes del darrere.
Comptagotes:
Els droppers instal·len programari maliciós al sistema. Sovint serveixen com a càrrega útil inicial o de primera etapa i implementen programari maliciós més sofisticat i avançat.
Evasiu:
Programari maliciós desenvolupat per eludir el programari de seguretat, que pot implicar ofuscació, polimorfisme i xifratge.
Programari maliciós genèric:
Una categoria àmplia que abastarà diverses formes de programari maliciós com ara virus, cucs i troians.
El phishing:
Les diverses tècniques per enganyar els usuaris per tal d'obtenir-ne informació sensible. Majoritàriament, aquests correus electrònics o llocs web són fraudulents.
spyware:
El programari d'espionatge pot recopilar informació sobre una persona o organització sense el seu coneixement i enviar-la a una altra entitat.
Banc:
Una gamma de troians configurats específicament per robar dades bancàries, com ara login credencials i números de compte.
Trojan:
Un tipus de programari maliciós que enganya l'usuari final sobre la seva intenció. Molt sovint, es disfressa de programari genuí.
Enregistrador de claus:
Programari que manté un registre de les pulsacions de tecles fetes per un usuari. Normalment s'utilitza per robar contrasenyes i altra informació confidencial.
Stealer:
El programari maliciós està dissenyat per robar dades sensibles, com ara contrasenyes, informació personal i dades relacionades amb les finances.
bot:
Una aplicació de programari que automatitza certes tasques a Internet. La majoria de botnets l'utilitzen per a diversos atacs, incloent-hi DDoS.
Ransomware:
Una classe de programari maliciós que xifra les dades d'un usuari i després exigeix un rescat a canvi de la clau de desxifrat.
Cuc:
Un tipus de programari maliciós que es replica de maneres diferents a través d'una xarxa. Normalment té intencions destructives. Miner: programari maliciós que segresta els recursos del sistema per minar criptomoneda sense el consentiment dels usuaris.
Aquests tipus de programari maliciós de codi obert il·lustren els diversos mètodes i els greus impactes de les activitats malicioses dins del programari maliciós de codi obert. Per obtenir una anàlisi detallada dels incidents significatius de programari maliciós, exploreu els nostres estudis de casos detallats sobre Noves amenaces al barri: programari maliciós en paquets de codi obert.
4. Riscos i impactes del programari maliciós de codi obert
Riscos de seguretat per a les organitzacions
El programari maliciós de codi obert presenta importants reptes de seguretat per a les organitzacions, com ara:
- Accés no autoritzat i robatori de dades: En particular, els actors maliciosos exploten vulnerabilitats en components de codi obert per obtenir accés no autoritzat als sistemes. Un cop dins, poden robar dades sensibles, comprometre comptes d'usuari i interrompre operacions.
- Compromís del sistema: Per altra banda, el programari maliciós de codi obert pot conduir a un compromís del sistema, que permet als atacants prendre el control d'infraestructures crítiques, servidors o punts finals. Com a resultat, això compromet la integritat, la disponibilitat i la confidencialitat de les dades.
Danys financers i de reputació
- Impacte financer: En efecte, les implicacions financeres del programari maliciós de codi obert són enormes. Per exemple, només el 2020, el cost de La ciberdelinqüència va arribar a gairebé 1 bilió de dòlars per a l'economia global, augmentant un 50% respecte al registrat el 2018. Per altra banda, és encara més sorprenent que la reclamació mitjana d'assegurança cibernètica s'hagi disparat a un màxim de 359,000 dòlars el 2020 des dels 145,000 dòlars del 2019.
- Dany a la reputació: A més, les organitzacions que han estat víctimes del programari maliciós de codi obert s'enfronten a danys a la reputació. Com a resultat, aquesta pèrdua de confiança dels clients i la publicitat negativa associada poden tenir un efecte durador en la seva imatge pública.
Compliment de la normativa
- DORA i Reglament NIST2: Tant el marc de recerca i avaluació de DevOps com la Directiva de xarxes i sistemes d'informació inclouen pràctiques de seguretat sòlides; l'incompliment comportarà sancions legals, a més de danys addicionals a la reputació.
En resum, la gestió open source security riscos amb un escàner de programari maliciós de codi obert fiable és crucial. Per tant, les organitzacions han de prioritzar les mesures de seguretat. A més, han d'estar informades sobre les amenaces emergents. Per això, adoptar les millors pràctiques de protecció contra programari maliciós de codi obert ajuda a salvaguardar la cadena de subministrament de programari. Per exemple, podeu llegir el nostre bloc sobre Comprensió del panorama de la seguretat del programari de codi obert.
5. Detecció i estratègies de protecció contra programari maliciós de codi obert
Millors pràctiques per identificar programari maliciós de codi obert
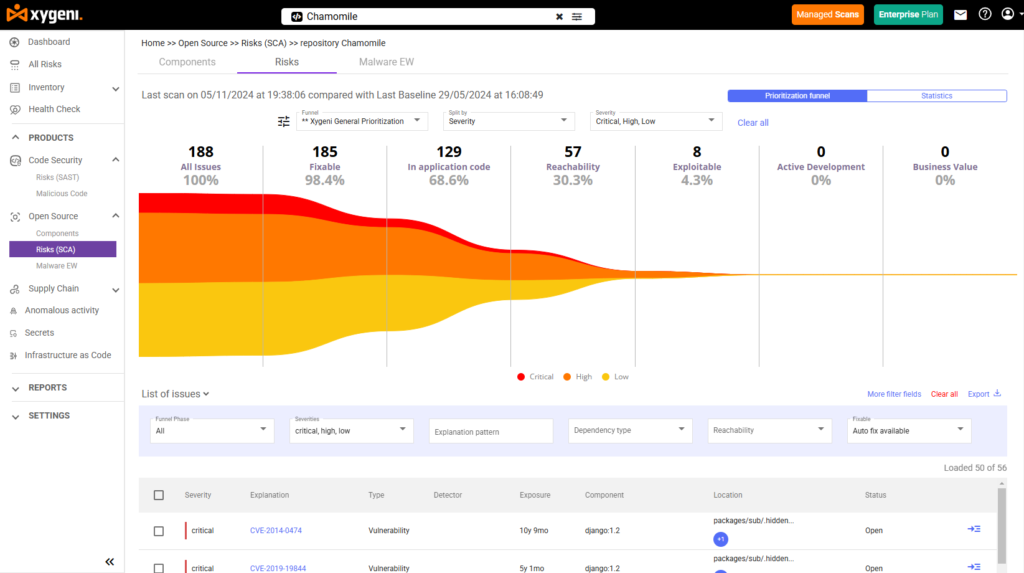
El programari modern necessita més que simples escanejos. Necessita visibilitat, detecció intel·ligent i resposta ràpida. Xígeni'S la protecció contra programari maliciós de codi obert ofereix les tres coses. Protegim el vostre codi, CI/CD fluxos de treball i IaC fitxers amb un enfocament de defensa automatitzat i de pila completa.
Atura les ordres malicioses a CI/CD i IaC
Els atacants sovint amaguen ordres a CI/CD pipelines i IaC scripts. Aquestes ordres, com ara curl or wget—són difícils de detectar. L'escàner de programari maliciós de codi obert de Xygeni detecta i bloqueja l'execució no autoritzada abans que es produeixin danys.
També fa un seguiment de comportaments inusuals com ara salts de privilegis o activitat sobtada de la xarxa.
Els fitxers de Terraform, Kubernetes i Helm s'escanegen per detectar secrets, configuracions incorrectes i programari maliciós incrustat.
Així és com assegurem la cadena de subministrament de programari des de l'origen fins a la producció.
Escaneig continu i control de riscos de dependència
L'escàner de programari maliciós de codi obert de Xygeni comprova els paquets utilitzant fonts de confiança com ara NVD i avisos de proveïdors. Aquest escaneig en temps real detecta vulnerabilitats i codi maliciós abans del llançament.
Les nostres eines de gestió de dependències mapen totes les biblioteques de codi obert, incloses les transitives.
Atenem riscos com ara typosquatting i confusió de dependències i suggerir solucions senzilles.
Podeu fixar versions, utilitzar paquets de confiança o bloquejar scripts perillosos.
Aquestes funcions permeten una forta protecció contra programari maliciós de codi obert en totes les etapes del desenvolupament.
Priorització més intel·ligent amb ASPM
Massa alertes poden alentir el teu equip. Xygeni utilitza ASPM centrar-se només en els riscos més perillosos. Descobrim actius, rastregem dependències i comprovem si les vulnerabilitats són explotables.
El nostre anàlisi d'accessibilitat mostra rutes d'atac reals i amenaces d'alta prioritat. Aquest mètode específic és clau per a una protecció eficaç contra programari maliciós de codi obert.
Detecció i alertes d'amenaces en temps real
L'escàner de programari maliciós de codi obert de Xygeni supervisa registres públics com ara npm, PyPI i Maven les 24 hores del dia, els 7 dies de la setmana.
Analitza el comportament per detectar programari maliciós abans que infecti el vostre pipeline.
- Alertes instantàniesRebre notificacions per correu electrònic o webhookso eines de xat.
- Quarantena automàticaEls paquets sospitosos s'aïllen immediatament.
- Revisió d’expertsEl nostre equip comprova i confirma les amenaces.
- Divulgació obertaCompartim amenaces verificades per aturar la reutilització.
L'escàner de programari maliciós de codi obert de Xygeni us ofereix control, velocitat i visibilitat, de manera que podeu programar amb confiança.
6. Tendències futures en programari maliciós de codi obert
Amenaces emergents i anàlisi predictiva
A mesura que el programari maliciós de codi obert continua evolucionant, els seus mètodes d'atac es tornen cada cop més sofisticats. En conseqüència, l'anàlisi predictiva, aprofitant l'aprenentatge automàtic i la IA, anticipa les amenaces emergents identificant patrons indicatius de possible programari maliciós. Aquest enfocament proactiu millora la protecció contra programari maliciós de codi obert preparant defenses contra futurs atacs.
Innovacions en tecnologies de detecció i prevenció
Per mantenir-se al dia del programari maliciós sofisticat, els avenços continus en les tecnologies de detecció i prevenció són essencials. Per tant, les innovacions en la detecció basada en el comportament, les plataformes avançades d'intel·ligència d'amenaces i l'anàlisi de seguretat basada en IA són crucials. En resposta, Xygeni incorpora tecnologies d'avantguarda per garantir que les organitzacions puguin detectar i neutralitzar ràpidament les amenaces en temps real mitjançant respostes automatitzades.
Com mantenir-se al davant de la corba
Les organitzacions haurien de considerar les estratègies següents per mantenir-se resilients contra les amenaces emergents:
Informeu-vos: Actualitzar regularment els coneixements sobre les tendències de seguretat i la intel·ligència d'amenaces a través de fòrums del sector, seminaris web i formacions.
Adopta tecnologies innovadores: Aprofitar eines i pràctiques d'avantguarda en sistemes de detecció d'amenaces i resposta automatitzada basats en IA. Xygeni ofereix solucions per mantenir-vos protegits contra les darreres amenaces.
Millorar la col·laboració: Fomentar la cooperació dins de l'organització i amb socis externs. Compartir intel·ligència sobre amenaces i les millors pràctiques enforteix les defenses col·lectives.
Conclusió: Reforç de la seguretat amb protecció contra programari maliciós de codi obert
El programari maliciós de codi obert presenta riscos significatius en els entorns de desenvolupament moderns. No obstant això, amb la consciència, les eines i els processos adequats, aquests riscos són gestionables. L'escàner de programari maliciós de codi obert de Xygeni ajuda a identificar i bloquejar paquets maliciosos abans que arribin a entorns de producció.
Integrant la protecció contra programari maliciós de codi obert en els fluxos de treball, des de CI/CD pipelines a Infraestructura com a Codi (IaC) configuracions: les organitzacions poden reduir l'exposició i detectar les amenaces de manera precoç.
Mantenir una cultura de seguretat primer
La seguretat hauria de ser un aspecte fonamental del desenvolupament, no una cosa secundària. Els equips que utilitzen codi obert necessiten una supervisió contínua i eines efectives per identificar les vulnerabilitats abans que s'agreugin. Un escàner de programari maliciós de codi obert com el de Xygeni dóna suport a aquest esforç amb automatització, context i visibilitat.
Mirant endavant
A la llarga, a mesura que els ecosistemes de programari esdevinguin més interconnectats, les amenaces continuaran evolucionant. Per tant, mantenir-se al dia amb les estratègies de protecció contra programari maliciós de codi obert, així com utilitzar eines pràctiques, ajuda els equips a mantenir-se al capdavant sense interrompre el desenvolupament.
Escàner de programari maliciós de codi obert Xygeni
Seguretat en temps real per a dependències de codi obert
Identifica-ho tot dependències associades directes i transitives i beneficiar-se'n detecció, bloqueig i notificació de programari maliciós en temps real amb alertes primerenques i verificació per part d'experts.
- Anàlisi de programari maliciós basada en el comportament per a components de codi obert
- Validació de metadades i procedència per verificar l'autenticitat del paquet
- Alertes en temps real sobre activitats sospitoses o patrons maliciosos
- CI/CD integració per a una protecció automatitzada i primerenca
- Assegurar totes les dependències, perquè no totes les amenaces són vulnerabilitats conegudes