






La intel·ligència artificial està creixent ràpidament, i també ho fan els seus riscos. Per gestionar-los bé, els equips necessiten un mètode clar i fiable. El NIST AI Risk Management Framework proporciona aquest mètode. Ajuda les organitzacions a planificar, mesurar i reduir els riscos de la IA en cada etapa del desenvolupament. Per a desenvolupadors i equips de seguretat, aplicar gestió de riscos d'IA significa més que trobar errors. Cobreix dades, models, connectors i compilació pipelines. Per tant, combinant el Marc de gestió de riscos de la IA del NIST amb les pràctiques de DevSecOps s'aporta ordre i velocitat a la feina diària.
Què és el marc de gestió de riscos d'IA del NIST?
L' Marc de gestió de riscos d'IA del NIST (AI RMF) és una guia pràctica desenvolupada per Institut Nacional de Standardi TecnologiaAjuda els equips a identificar, mesurar i controlar els riscos de la IA durant tot el cicle de vida del programari.
Defineix quatre funcions clau: Mapejar, Mesurar, Gestionar i Governar. Cadascun explica què cal fer, quan cal fer-ho i com mantenir els sistemes d'IA segurs i fiables. En resum, el marc de treball es converteix en IA en la gestió del risc en un procés clar i repetible que s'adapti al treball de desenvolupament real.
Les quatre funcions del NIST AI RMF
| function | Objectiu | En la pràctica |
|---|---|---|
| Mapa | Descobreix on s'utilitza la IA i què podria anar malament. | Crea un inventari de models, connectors i conjunts de dades. |
| Measure | Comproveu la qualitat de les dades, el comportament del model i els controls de seguretat. | Executar exploracions, revisar dependències i provar regles d'accés. |
| Gestionar | Actua sobre el que trobis. | Aplica Guardrails, solucionar problemes i documentar accions. |
| Govern | Mantenir la supervisió i la rendició de comptes. | Feu un seguiment de les versions, reviseu els registres i informeu les parts interessades. |
Les quatre funcions del marc de gestió de riscos d'IA del NIST
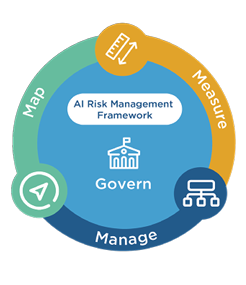
Abans d'aplicar el marc de treball, és útil entendre què representa realment cada funció.
Aquests no són passos d'una llista de comprovació, sinó activitats contínues que es repeteixen al llarg del cicle de vida de la IA, des del disseny fins a la supervisió. Cadascuna dóna suport a les altres i crea un bucle de millora i responsabilitat.
- Governar: Crea una cultura de responsabilitat al voltant de la IA. Defineix qui és el responsable de cada risc, revisa les polítiques i assegura't que la supervisió es produeixi aviat, no després del llançament.
- mapa: Identifica on apareix la IA al teu sistema, quines dades utilitza i a qui afecta. Comprendre aquest context és clau per evitar punts cecs més endavant.
- Mesura: Prova els components d'IA en condicions reals. Revisa el biaix, la deriva, la privadesa i la robustesa. Mesura el comportament del teu model i compara'l amb els punts de referència de seguretat.
- Gestiona: Pren mesures clares basades en els resultats. Corregeix les dependències no segures, desaprova els models de risc i documenta tots els canvis per evitar que es tornin a produir.
Quan aquestes quatre funcions s'executen dins CI/CD pipelines, els equips gestionen Risc de la IA proactivament en comptes de reactivament.
Per què importa la gestió de riscos d'IA
La IA introdueix riscos que les eines de seguretat tradicionals no sempre poden detectar, per exemple, fuites de dades, prompt injection, O intoxicació per modelsSense estructura, aquests problemes es poden estendre ràpidament pel vostre sistema.
Seguint el NIST AI Risk Management Framework, els equips poden:
- Identificar on s'utilitza la IA pipelines
- Detectar debilitats en el codi i les dades abans del llançament
- Prioritzar què cal arreglar primer
- Mantenir registres transparents per a auditories i confiança del client
A més, el NIST s'alinea amb altres empreses globals standardcom la ISO/IEC 42001 i els Principis d'IA de l'OCDE, cosa que facilita la coherència entre les organitzacions.
Per obtenir més informació, exploreu:
- ENISA: Assegurant la IA
- OWASP: Guia de seguretat i privadesa de la IA
- OWASP: Els 10 millors per a sol·licituds de LLM
- IA en ciberseguretat: comprendre els riscos reals
Com posar en funcionament el NIST AI RMF
L' NIST AI RMF 1.0 es va construir com a guia voluntària i flexible under the Llei de la Iniciativa Nacional d'Intel·ligència Artificial de 2020. Està dissenyat perquè qualsevol organització, gran o petita, s'adapti segons la seva maduresa.
L'objectiu és simple: fer que la IA fiable, transparent i segur gestionant el risc des del principi.
Per donar suport a l'adopció, el NIST ofereix diversos recursos:
- Guia de jocs d'IA RMF: explica com aplicar cada funció en el disseny, les proves i el desplegament.
- Full de ruta de la RMF per a la IA: enumera les accions comunitàries i les actualitzacions contínues.
- Passos de vianants: connectar NIST AI RMF a altres standardcom ara la norma ISO/IEC 42001 o la Llei d'IA de la UE.
- Centre de recursos d'IA fiable i responsable: allotja perfils, estudis de casos i comparteix les millors pràctiques.
En la pràctica, Equips de DevSecOps pot integrar aquestes idees mitjançant l'automatització. Per exemple, utilitzant Xygeni's ASPM plataforma per escanejar, mesurar i controlar contínuament els riscos relacionats amb la IA en el mateix flux de treball on ja creen i publiquen codi.
Connectant NIST AI RMF amb DevSecOps
En entorns de ràpid moviment, Gestió del risc de la IA ha d'encaixar en CI/CD pipelinesense alentir-los. Quan les comprovacions de seguretat s'integren en els fluxos de treball de lliurament, els equips poden mapejar, mesurar, gestionar i governar els riscos com a part de la codificació diària, en lloc de com una auditoria separada.
Aquí és exactament on Xígeni ajuda. El seu Application Security Posture Management (ASPM) La plataforma integra aquests controls directament en el procés de desenvolupament. Com a resultat, la seguretat esdevé automatitzada i contínua.
- mapa: Descobreix tot el codi, les dependències i els connectors d'IA en tots els projectes. Aquesta visibilitat primerenca ajuda a evitar llacunes abans del desplegament.
- Mesura: Analitza l'explotabilitat, l'accessibilitat i l'estat de les dependències en temps real. A més, proporciona context perquè els equips sàpiguen quins problemes són realment importants.
- Gestiona: Aplica Guardrails que bloquegen les fusions no segures i apliquen polítiques internes automàticament. Això garanteix una protecció coherent sense afegir revisions manuals.
- Governar: Registra cada acció, mostra qui ha canviat què i mantén un registre llest per a auditories per al compliment de les normes i la col·laboració.
Juntes, aquestes capacitats aporten la NIST AI Risk Management Framework a la vida dins dels fluxos de treball de DevSecOps.
Connecten la política amb la pràctica i converteixen la teoria en resultats que els desenvolupadors poden veure realment.
RMF d'IA del NIST i Xygeni ASPM a la pràctica
Per exemple, la taula següent mostra com cada funció NIST es correspon amb una capacitat real dins de Xygeni. ASPM plataforma. Com a resultat, els equips poden passar de principis abstractes a la implementació pràctica.
| Funció RMF de la IA del NIST | Propòsit | Com Xygeni ASPM Ho aplica |
|---|---|---|
| Mapa | Identificar on s'utilitza la IA i quins riscos pot comportar. | Xygeni descobreix automàticament tots els repositoris, dependències i components d'IA a tot el SDLC. |
| Measure | Avaluar vulnerabilitats, integritat de dades i controls. | Xygeni comprova l'explotabilitat, l'accessibilitat i l'estat de les dependències en cada escaneig. |
| Gestionar | Reduir i controlar el risc. | Guardrails aplicar polítiques directament a CI/CD, bloquejant codi no segur i automatitzant les correccions. |
| Govern | Mantenir la visibilitat i la responsabilitat. | DashboardLes pistes d'auditoria mostren l'historial complet de canvis per al compliment i la col·laboració. |
Aquí és on el marc de treball del NIST es troba amb la pràctica diària de DevSecOps.
La taula següent mostra com cada funció NIST s'alinea amb la de Xygeni ASPM plataforma en projectes reals.
Aplicació del marc de treball pas a pas
Un cop establerts els conceptes bàsics, els equips poden aplicar-los NIST AI Risk Management Framework a través d'uns quants passos clars i repetibles que s'adapten als fluxos de treball normals de DevSecOps:
- Defineix els casos d'ús de la IA: identificar on s'executa la IA, quines dades gestiona i qui hi pot accedir. La visibilitat primerenca ajuda a prevenir una exposició innecessària més endavant.
- Avaluar dades i dependències: Revisa la teva pila per detectar credencials febles, biblioteques obsoletes o secrets filtrats abans que arribin a la producció.
- Establir Guardrails: afegir regles clares a CI/CD pipelineque aproven o bloquegen els canvis automàticament, mantenint l'aplicació de polítiques coherent entre els repositoris.
- Automatitzar correccions: utilitzar Bot Xygeni i Correcció automàtica d'IA Generar pull requests amb els canvis recomanats, reduint l'esforç manual i el temps de revisió.
- Monitoritzar i documentar: mantenir registres de cada correcció, actualització de polítiques i descisió. Aquest senzill pas afavoreix la responsabilitat i facilita el seguiment del progrés.
Juntes, aquestes accions mantenen Gestió del risc de la IA fiables i visibles durant tot el cicle de vida del desenvolupament. També ajuden els equips a detectar i resoldre problemes abans que es converteixin en costosos problemes de seguretat.
De la detecció a la solució: com Xygeni gestiona els riscos de la IA
Quan apareix un risc, Xygeni ajuda els equips a actuar ràpidament sense sortir del seu flux de treball.
Una exploració podria detectar una injecció ràpida en un connector. El Embut de priorització després classifica el problema per gravetat i explotabilitat, ajudant els desenvolupadors a centrar-se en allò que més importa.
Bot Xygeni crea un pull request amb una solució suggerida. Guardrails comproveu el canvi tant localment com al servidor per confirmar que sigui segur. Finalment, Correcció automàtica d'IA millora el pegat utilitzant el vostre model privat, afegint una capa addicional de precisió.
Exemple de cas: Un equip de tecnologia financera va trobar un connector MCP no segur durant una relació pública. Guardrails bloquejat la fusió, i Bot Xygeni va obrir una correcció en qüestió de minuts. Utilitzant Risc de remediació, van triar una versió de dependència segura i van implementar l'actualització el mateix dia.
Aquest procés fa Gestió del risc de la IA continu i ràpid, reduint la fricció entre el desenvolupament i la seguretat.
Pràctic Guardrails per a la seguretat de la IA
Guardrails mantenir pipelinesón predictibles aturant accions arriscades abans que s'estengui. Són lleugers, transparents i fàcils de mantenir.
Per exemple:
- Restringeix els orígens MCP a espais de treball de confiança.
- Limitar els àmbits de les claus de l'API i escurçar el temps de caducitat.
- Valideu les indicacions i limiteu la mida de l'entrada per evitar abusos.
Aquestes regles fan IA en la gestió del risc part de la codificació diària, no una tasca posterior al desplegament.
Llista de comprovació: Llest per enviar amb NIST AI RMF
Abans d'un llançament, reviseu aquesta llista de comprovació ràpida per assegurar-vos que el vostre projecte s'alinea amb NIST AI Risk Management Framework principis:
| Element de la llista de verificació | Propòsit |
|---|---|
| Inventari actualitzat de models, punts finals i connectors d'IA | Garanteix la visibilitat de tots els components d'IA abans del llançament. |
| Guardrails per a claus MCP i API configurades per bloquejar canvis no segurs | Evita que les configuracions errònies o l'accés no autoritzat arribin a la producció. |
| Escaneja a cada pull request amb Bot Xygeni | Detecta vulnerabilitats i problemes de compliment normatiu en les primeres etapes del procés. CI/CD flux. |
| Privat Correcció automàtica d'IA configurat per a la correcció automatitzada | Aplica les correccions de manera segura mantenint la privadesa del codi font i les dades. |
| Risc de remediació revisió abans de les actualitzacions de dependències | Valida que les noves versions siguin segures i compatibles abans del desplegament. |
Comprovar aquests elements ajuda els equips a enviar més ràpidament i amb més seguretat, tot mantenint Gestió del risc de la IA actiu en cada cicle.
Preguntes freqüents ràpides
Què és el marc de gestió de riscos d'IA del NIST?
Un marc de treball per ajudar els equips a mapejar, mesurar, gestionar i governar els riscos de la IA des del disseny fins a la producció.
Com ho puc aplicar a DevSecOps?
Afegeix Guardrails in CI/CD, automatitzar les correccions amb PR i registrar els canvis per a la seva revisió.
Amb quins controls he de començar?
Restringeix els orígens de MCP, limita els àmbits de l'API, valida les sol·licituds i comprova els canvis de dependències mitjançant Remediation Risk.
Reflexions finals: del marc de treball a la pràctica contínua
L' NIST AI Risk Management Framework és més que una llista de comprovació de compliment normatiu. És un model pràctic per construir sistemes d'IA en què els equips puguin confiar. Mapejant on viu la IA, mesurant el seu comportament, gestionant les vulnerabilitats i governant-la.cisles organitzacions fan de la seguretat part del procés, no un esdeveniment puntual.
En entorns DevSecOps, aquesta mentalitat encaixa perfectament. Comprovacions de seguretat, Guardrails, i l'automatització esdevenen part del mateix pipeline que ofereix funcions. En lloc d'esperar revisions o auditories, els desenvolupadors veuen els riscos a mesura que codifiquen i els corregeixen abans que arribin a producció.
Xígeni dóna vida a aquest marc de treball convertint els seus principis en eines quotidianes:
- ASPM centralitza la visibilitat del codi al núvol.
- Bot Xygeni automatitza la correcció mitjançant pull requests.
- Correcció automàtica d'IA millora la precisió alhora que manté la privadesa de les dades.
- Risc de remediació ajuda els equips a triar la versió de dependència més segura.
Juntes, aquestes capacitats fan que Gestió del risc de la IA continu i pràctic.
Ajuden els equips a crear programari que es mogui ràpidament i es manté segur, sense afegir fricció al desenvolupament.
En definitiva, el valor de la NIST AI RMF no està en el document en si, sinó en com els equips l'apliquen. Amb l'automatització i la cultura adequades, la seguretat esdevé un hàbit compartit a tota l'enginyeria, no una auditoria separada posterior.

