






El desenvolupament modern avança ràpidament, però la codificació segura no es pot deixar enrere. Si us pregunteu què és un codi segur o com encaixen les pràctiques de codificació segura d'OWASP en el vostre flux de treball de DevOps, us esteu fent les preguntes correctes.
En poques paraules, un codi segur és un programari que s'escriu, es prova i es manté per minimitzar les vulnerabilitats des del principi sense alentir el vostre equip.
Tant si esteu implementant microserveis, treballant amb arquitectures natives del núvol o gestionant monòlits antics, la codificació segura ha d'estar integrada en cada pas del cicle de vida.
Saber què és un codi segur permet als desenvolupadors, els equips de DevOps i els enginyers de seguretat crear aplicacions resistents que suportin les amenaces del món real.
Sobretot, el codi segur és proactiu i detecta problemes com ara Injecció de SQL, llacunes d'autenticació i dependències arriscades abans de la producció.
Glossari de Xygeni
Què és un codi segur?
Codi escrit per minimitzar les vulnerabilitats, resistir els atacs i donar suport al compliment normatiu des del principi.
Per què entendre què és un codi segur és més important que mai
En un entorn on les infraccions costen milions i les regulacions s'endureixen, ignorar què és un codi segur és un error costós. Tot pull request que salta pràctiques de codificació segura introdueix risc i deute tècnic que el vostre equip haurà de solucionar més endavant.
D'acord amb el Pràctiques de codificació segura d'OWASP, els principals riscos inclouen defectes d'injecció, control d'accés trencat i errors criptogràfics. Aquests no són casos límit. Són algunes de les vulnerabilitats més comunes que es troben en entorns de producció del món real.
A més, l'ENISA va informar de 19,754 vulnerabilitats entre juliol de 2023 i juny de 2024. El 9.3% eren crítics, 21.8% alt risc.
Quan entens què és un codi segur, detectes els defectes aviat, durant el temps de construcció, no després d'incidents de producció. A més, l'aplicació de pràctiques de codificació segura d'OWASP dóna suport a NIST i DORA compliment normatiu, redueix les correccions de correu electrònic i genera més confiança amb els usuaris.
Si tractes la codificació segura com a part del teu flux de treball normal, el teu equip ofereix resultats més ràpids, més segurs i amb més confiança.
Pràctiques de codificació segura d'OWASP
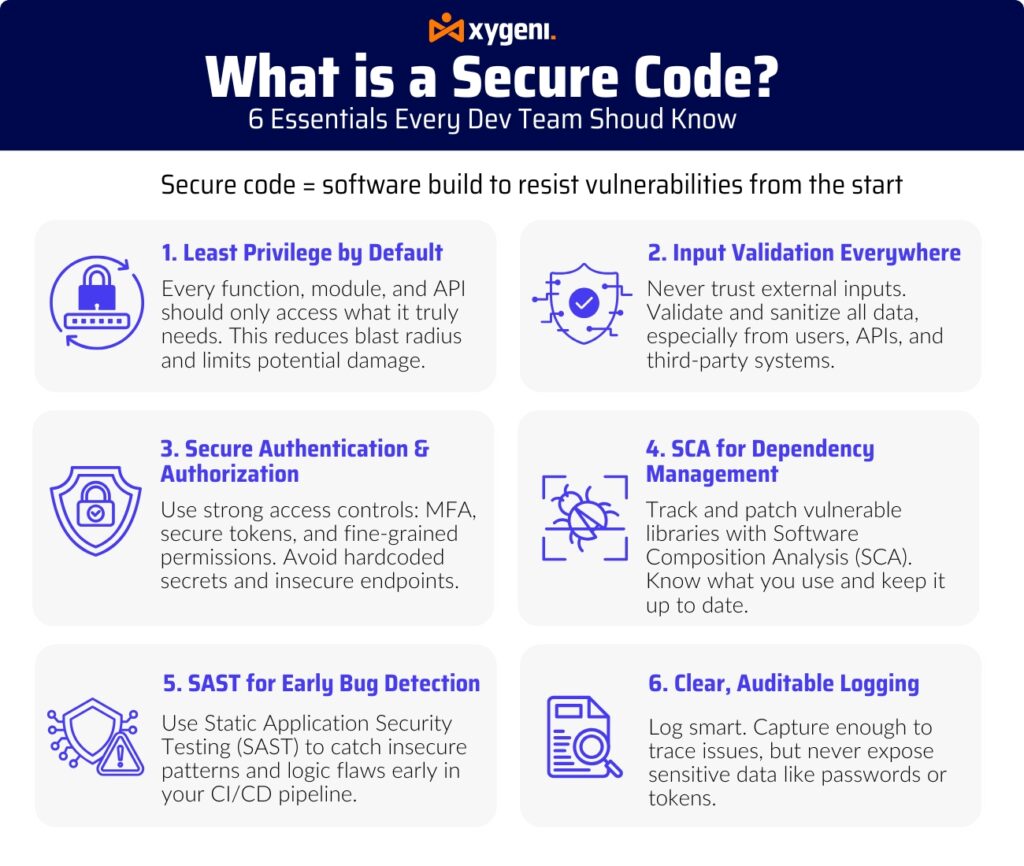
Aleshores, què defineix realment què és un codi segur? Desglossem-ho:
Privilegi mínim per defecte
Cada funció, mòdul i API hauria de funcionar només amb els permisos que realment necessita, ni més ni menys. Aquest principi redueix els danys potencials derivats de l'explotació.Validació d'entrada a tot arreu
No confieu mai en les entrades externes. Validar i sanejar les dades dels usuaris, les API o tercers ajuda a prevenir atacs d'injecció i altres amenaces comunes.Autenticació i autorització segura
Implementeu controls d'identitat i accés forts, com ara la validació de tokens, l'autenticació multifactor (MFA) i els permisos basats en rols, per limitar l'accés no autoritzat.Gestió de dependències fiable
Coneix en quines biblioteques i paquets es basa el teu programari. Pega ràpidament vulnerabilitats conegudes amb eines com ara SCA escàners (per exemple, Xygeni).Registre clar i auditable
Si alguna cosa va malament, els vostres registres haurien de proporcionar un historial rastrejable i a prova de manipulacions sense exposar dades sensibles o confidencials.
Consells diaris de DevOps per a una codificació més segura
Construcció què és un codi segur La cultura no significa alentir el ritme. En comptes d'això, integra-la en el teu pipelines i pull requests naturalment:
- Canvieu cap a l'esquerra controls de seguretat: Automatitzar SAST exploracions (Proves de seguretat d'aplicacions estàtiques) al principi de CI/CD flux.
- Standardrevisions de codi ize: Afegiu llistes de control de codificació segura.
- Automatitzar el seguiment de dependències: Ús instruments que detecten paquets obsolets i llicències perilloses.
- Aplica els valors predeterminats segurs: Aplica el xifratge, la validació d'entrada i les plantilles de privilegis mínims.
- Educar els desenvolupadorsEntendre què és un codi segur és una habilitat, forma i capacita el teu equip.
Exemple del món real: Prevenció de la injecció SQL
Per il·lustrar-ho, considerem una vulnerabilitat comuna: Injecció de SQL. Sense una validació d'entrada adequada, un atacant podria manipular una consulta per accedir a dades no autoritzades. En entendre què és un codi segur, els desenvolupadors poden implementar consultes parametritzades i sanejament d'entrada, mitigant eficaçment aquest risc.
Més recursos sobre codificació segura
Per a aquells que vulguin aprofundir en les pràctiques de codificació segura, considereu la possibilitat d'explorar els recursos següents:
- Pràctiques de codificació segura d'OWASP Guia de consulta ràpida
- NIST Secure Software Development Framework (SSDF)
- Directrius de l'ENISA sobre el desenvolupament segur de programari
Reflexions finals: Per què dominar què és un codi segur et diferencia
En el món actual, saber què és un codi segur no és opcional, és essencial per crear programari segur i fiable.
Com a resultat, la codificació segura redueix el deute tècnic, evita les infraccions i manté la confiança dels clients i dels equips de compliment en la vostra feina.
A més, l'aplicació de pràctiques de codificació segura d'OWASP ajuda al vostre equip a avançar ràpidament sense comprometre la seguretat en cap etapa.
En resum, entendre què és un codi segur significa que no només ofereixes funcions, sinó que també ofereixes confiança.
Comença a crear hàbits de codificació segurs avui mateix. Els teus usuaris, el teu equip i el teu futur jo t'ho agrairan.

