






Si utilitzeu stripchar per netejar l'entrada de l'usuari, no esteu sols. Molts desenvolupadors confien en aquest tipus de higienització d'entrada per bloquejar els intents d'injecció. A primera vista, sembla lògic, si es treuen els caràcters perillosos, la càrrega útil desapareix. Tanmateix, aquest enfocament dóna una falsa sensació de seguretat. De fet, els atacants poden eludir filtres simples com ara stripchar ús càrregues útils ofuscades, codificacions o canvi de context intel·ligent. És per això que els desenvolupadors intel·ligents no s'aturen aquí. En comptes d'això, utilitzen consultes parametritzades, que eviten atacs d'injecció a l'arrel.
En aquesta publicació, aprendràs per què stripchar falla en escenaris reals, com els atacants abusen d'aquests filtres i quines alternatives segures funcionen realment. Revisarem exemples de codi, mostrarem tècniques d'evitació comunes i explicarem com higienització d'entrada sempre s'ha de combinar amb proteccions estructurals com ara consultes parametritzades, o seguiràs sent vulnerable.
Què stripchar Realment ho fa (i no ho fa)
Molts desenvolupadors utilitzen stripchar o funcions similars per eliminar caràcters no segurs de l'entrada de l'usuari. Normalment, elimina la puntuació, els símbols especials o qualsevol cosa que no sigui alfanumèrica. Al principi, això sona com higienització d'entrada, però no és una protecció real.
Desglossem-ho. Una funció com aquesta:
					function stripchar(input) {
  return input.replace(/[^\w\s]/gi, '');
}
elimina personatges com ara ', ", O ;Així doncs, si introduïu:
'; DROP TABLE users; --
Esdevé:
DROP TABLE users
Fins i tot si l'entrada de l'usuari sembla neta, els atacants encara poden injectar càrregues útils SQL utilitzant només la lògica, especialment quan l'aplicació crea consultes mitjançant la concatenació de cadenes. Per evitar realment la injecció SQL, heu d'utilitzar consultes parametritzades i una gestió d'entrada sensible al context. Filtres de caràcters com ara stripchar() simplement no són suficients.
D'acord, l'entrada eliminada pot semblar més segura a primera vista. Tanmateix, aquest enfocament no neutralitza la lògica maliciosa, només canvia la manera com s'escriu. De fet, els atacants sovint s'aprofiten d'això codificant càrregues útils, inserint espais en blanc o utilitzant caràcters eliminats estratègicament per evitar completament el filtre.
A més, stripchar manca de context crític. No sap si l'entrada es dirigeix a una base de dades, un shell o un navegador. Això vol dir que no pot aplicar l'escapament o la codificació correctes. Sanejar l'entrada sense conèixer la destinació és com escapar d'HTML mentre que l'amenaça real és SQLi.
A l'extrem, stripchar no interpreta ni protegeix res, només edita cadenes. I editar no és seguretat. Si voleu una protecció real, utilitzeu consultes estructurades, validades i parametritzades. Punt final.
Per aclarir la diferència, aquí teniu com es compara stripchar amb les consultes parametritzades:
Stripchar vs. consultes parametritzades: quina protegeix realment el vostre codi?
| característica | stripchar() | Consultes parametritzades |
|---|---|---|
| Nivell de Protecció | Neteja bàsica de cadenes. Es pot evitar fàcilment amb codificació o trucs lògics. | Protecció forta contra totes les formes d'injecció SQL. |
| Consciència del context | Cec al context (SQL, HTML, shell, etc.). Aplica la mateixa regla a tot arreu. | Totalment sensible al context. Utilitza l'escapament adequat per a cada entorn. |
| Esforç del desenvolupador | Ràpida d'implementar però poc fiable per a un ús a llarg termini. | Requereix una integració correcta, però robusta i preparada per al futur. |
| Resistència de bypass | Baixa: els atacants s'adapten fàcilment mitjançant espais en blanc, codificació o lògica. | Alt: separa el codi de les dades i bloqueja la injecció de manera fiable. |
| Confiança en la seguretat | Falsa sensació de seguretat: pot amagar el problema sense solucionar-lo. | Indústria de confiança standard per a l'execució segura de consultes. |
Com els atacants eviten la higienització d'entrada
Així és com es veu un flux vulnerable típic quan els desenvolupadors confien en stripchar per a la sanejament d'entrada:
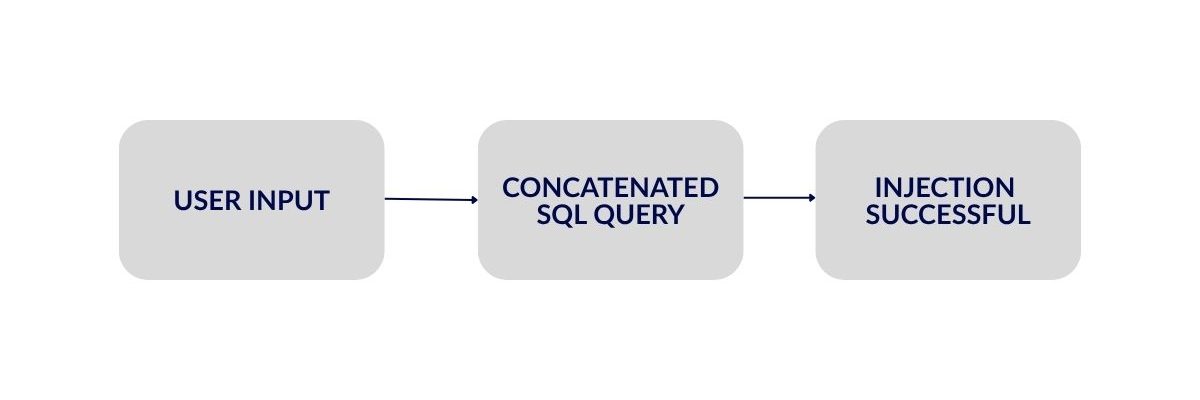
Els atacants no necessiten trencar els filtres, només cal que ho facin. anar al seu voltantQuan els desenvolupadors confien en stripchar per a la sanejament d'entrada, sovint assumeixen que l'eliminació de caràcters com cometes o punts i coma bloquejarà els intents d'injecció. Tanmateix, els atacants s'hi adapten ràpidament. Creen càrregues útils ofuscades que passen pels filtres basats en expressions regulars, especialment quan aquests filtres manquen de context.
Per exemple, suposem que intentes sanejar l'entrada així:
					const input = stripchar(userInput);
// safe to use? maybe not.
db.query("SELECT * FROM users WHERE name = '" + input + "'");
Fins i tot si l'usuari no pot enviar un clàssic ' OR 1=1 --, poden utilitzar trucs Unicode, concatenació de cadenes o sintaxi trencada que encara s'executa. Càrregues útils com aquesta sovint funcionen:
0x27206F7220313D31--
o:
'+UNION+SELECT+null,null,null--
Si la funció elimina caràcters que no són paraules, és possible que reconstruir accidentalment una ordre SQL vàlidaPitjor encara, els atacants poden codificar valors de maneres que passin el filtre però que siguin descodificades pel sistema objectiu.
A més de la injecció SQL, stripchar també falla en altres contextos, com ara ordres de shell, rutes de fitxers o fins i tot execució de JavaScript. Com que no sap on s'utilitzarà l'entrada, no pot aplicar una escapada o validació adequada.
Com a resultat d'això, higienització d'entrada amb stripchar és fàcil d'eludir. La veritable seguretat prové de controls sensibles al context, Especialment consultes parametritzades que impedeixen completament la injecció lògica.
Per què hauríeu d'utilitzar consultes parametritzades en comptes d'això
Si voleu aturar els atacs d'injecció de veritat, heu de atura la creació de consultes amb cadenes. Aquí és on consultes parametritzades entra. A diferència de stripcharno filtren, ells codi separat de les dades a nivell del motor.
Repassem la consulta trencada:
					const input = stripchar(userInput);
const query = "SELECT * FROM users WHERE name = '" + input + "'";
Això és perillós perquè l'entrada s'injecta directament a SQL. Fins i tot amb l'eliminació de caràcters, encara esteu construint una cadena que es podria fer servir malament. En comptes d'això, utilitzeu una consulta parametritzada com aquesta:
					const query = "SELECT * FROM users WHERE name = ?";
db.execute(query, [userInput]);
Aquí, el controlador de la base de dades sap que userInput són dades, codi no executableL'escapa automàticament i bloqueja la injecció, fins i tot si l'entrada conté cometes, punts i coma o càrregues útils codificades en hexadecimal.
En Python:
cursor.execute("SELECT * FROM users WHERE name = %s", (user_input,))
En PHP amb PDO:
					$stmt = $pdo->prepare("SELECT * FROM users WHERE name = :name");
$stmt->execute(['name' => $input]);
En tots aquests exemples, consultes parametritzades evitar la injecció sense haver d'endevinar quins caràcters poden ser perillosos. No cal tira de carbó Necessiteu una construcció de consultes estructurada i sensible al context.
A més, aquesta tècnica bloqueja càrregues útils ofuscades, trucs Unicode i bypasses de codificació, els mateixos patrons evasius que es troben a Vulnerabilitats XSSEines com Xygeni detecten aquestes amenaces aviat amb SAST anàlisi.
En resum, les defenses reals no es basen en filtres. Depenen de protocols, API de confiança i context complet. Si feu servir frameworks o injecció de serveis dinàmica, tingueu en compte com es propaguen les entrades a través de la vostra base de codi. Injecció segura de dependències garanteix que fins i tot els fluxos complexos no obriran noves superfícies d'atac.
No confieu en stripcharUtilitzeu Xygeni per reforçar defenses reals
Encara que utilitzeu consultes parametritzades, no hi ha cap garantia que tota la base de codi segueixi el mateix standardLa lògica antiga, els scripts de tercers o les línies passades per alt en una PR encara poden introduir riscos d'injecció. Aquí és exactament on ajuda Xygeni.
Xygeni escaneja el vostre codi font, pull requests, i CI pipelines per atrapar:
- Cadenes de consulta que construeixen SQL amb concatenació
- Filtres febles o casolans com ara stripchar
- Lògica sospitosa que coincideix amb càrregues útils ofuscades conegudes
No cal que repassis cada línia. Xygeni detecta patrons no segurs aviat, s'aplica Correcció automàtica sempre que sigui possible, i pot bloquejar fusions arriscades amb elements personalitzables Guardrails.
En resum, Xygeni s'assegura que les consultes parametritzades no siguin només una pràctica recomanada, sinó que s'apliquin a escala. S'ha acabat l'endevinalla. S'han perdut els filtres. Només protecció real.
Voleu veure com Xygeni troba consultes insegures al vostre codi?
Conclusions clau: què cal recordar sobre stripchar i riscos d'injecció
- stripchar no és una funció de seguretat — elimina personatges, no risc.
- La higienització de les entrades no és suficient quan creeu consultes amb concatenació de cadenes.
- Les consultes parametritzades són la defensa correcta, i tots els llenguatges o marcs de treball moderns els admeten.
- Les càrregues útils ofuscades poden passar pels filtres, sobretot si hi ha trucs de codificació implicats.
- Anàlisi estàtica (SAST) les eines capten allò que els humans passen per alt, incloent-hi patrons insegurs que s'amaguen en codi antic.
- Xygeni automatitza la detecció, la priorització i fins i tot la remediació perquè el vostre equip es pugui centrar en escriure funcions, no en perseguir vulnerabilitats.
Conclusió: No confieu en els filtres. Segur per disseny.
Basant-se en funcions com ara stripchar Pot semblar una solució ràpida, però creen una falsa sensació de seguretat. Els atacants evolucionen més ràpid que els filtres de cadenes. L'única manera fiable d'aturar els atacs d'injecció és escrivint codi segur per disseny i aplicant aquest disseny a tot arreu.
Eines com Xygeni t'ajuden a fer-ho automàticament. Des de pull request a pipeline, capturen el que els vostres filtres no capten i ho arreglen abans que arribi a la producció.

