






Autofix v AppSec je proces automatické detekce a nápravy zranitelností přímo v pracovním postupu vývoje bez ručního zásahu. Pro moderní softwarové týmy to zní jako zřejmý další krok. Nedokončené záležitosti stále rostou, cykly vydávání verzí se zkracují a jen málo organizací si může dovolit věnovat každou SAST nález, problém se závislostmi, únik tajných informací nebo IaC chybná konfigurace do plně manuální fronty oprav.
Je tu ale háček. Týmy chtějí odstranit zranitelnosti rychlejší, ale nechtějí automatizaci, která nenápadně zavádí regrese, narušuje závislosti nebo vytváří nestabilitu v CI/CDToto napětí je nyní jedním z ústředních problémů v oblasti bezpečnosti aplikací. OWASP explicitně zachází CI/CD jako bezpečnostní doména s vlastními hlavními kategoriemi rizik, zatímco Rámec pro bezpečný vývoj softwaru NIST jasně uvádí, že bezpečné vývojové postupy je třeba integrovat do SDLC spíše než přišroubované na konci.
To je proč autofix Není to jen funkce produktu. Je to operační model. Špatně provedená oprava vytváří šum, rizika a poškozené sestavení. Dobře provedená oprava zmenšuje mezeru mezi detekcí a nápravou, zkracuje dobu opravy a pomáhá zabezpečení přizpůsobit se rychlosti DevOps. V této příručce se podíváme na to, co automatická oprava skutečně znamená v... AppSec, kde selhává, jak by měla vypadat bezpečná automatizovaná náprava a jak ji implementovat tak, aby jí vývojáři skutečně důvěřovali.
Co je automatická oprava v AppSec?
Na základní úrovni autofix znamená, že software dělá víc než jen identifikuje bezpečnostní problém. Navrhuje, generuje nebo aplikuje nápravu. Jinými slovy, nástroj se přesouvá z pozice „zde je problém“ na „zde je oprava“.
To zní jednoduše, ale v praxi to zahrnuje několik velmi odlišných pracovních postupů.
In SASTAutomatická oprava obvykle znamená generování změn na úrovni kódu pro zranitelnosti, jako je SQL injection, cross-site scripting, nebezpečné deserializační vzory, slabé ověřování vstupu nebo nezabezpečená logika ověřování. SCA, obvykle to znamená doporučení nebo aplikaci aktualizací závislostí, připnutí bezpečnějších verzí nebo vytvoření pull requests které přesouvají balíčky do opravených verzí. V Tajemství zabezpečení, automatická oprava může znamenat zrušení a rotaci přihlašovacích údajů, nikoli pouze jejich označení. IaC, může to znamenat přepsání nezabezpečených konfiguračních vzorů Terraformu, Kubernetes nebo cloudu do bezpečnějších výchozích hodnot.
Důležitý rozdíl je tento: automatická oprava není totéž co nápověda. Mnoho bezpečnostních nástrojů dokáže navrhnout obecnou nápravu. Méně jich dokáže vygenerovat změnu připravenou pro vývojáře. Ještě méně jich dokáže tuto nápravu spustit skutečným pracovním postupem dodání, ověřit ji a prezentovat ji vývojáři jako revizovatelnou změnu ve správě zdrojového kódu.
Tento rozdíl je důležitý, protože moderní inženýrské týmy nepracují s PDF a tickety. Pracují v pull requests, zásady, kontroly a pipelines.
Proč tradiční sanace nefunguje škálovatelně
Argumenty pro automatické opravy začínají bolestnou realitou: tradiční procesy nápravy se nedají škálovat s moderním softwarem.
Většina organizací již má dostatek skenování. Nemají však dostatečné rozlišení. Statická analýza, skenování závislostí, detekce tajných informací a kontroly infrastruktury neustále generují zjištění. Mezitím jsou technické týmy pod tlakem, aby dodávaly funkce, udržovaly nízké dodací lhůty a vyhýbaly se destabilizaci výroby.
Výsledkem je mezera mezi objevem a činem.
Zaprvé je tu jednoduchý objem upozornění. Čím je program AppSec vyspělejší, tím více zjištění má tendenci produkovat. To ne vždy zlepšuje bezpečnost. V mnoha prostředích to jednoduše vytváří nevyřízené záležitosti. Produktové materiály společnosti Xygeni to prezentují jako problém s šumem a prioritizací a toto rámování je v souladu s širší realitou v oboru: prioritizace, nikoli samotná detekce, je tím, kde mnoho programů bojuje.
Za druhé, ruční náprava je ze své podstaty pomalá. Vývojář musí problém přečíst, interpretovat výstup skeneru, v případě potřeby problém reprodukovat, navrhnout opravu, implementovat ji, spustit testy, otevřít pull requesta počkejte na kontrolu. To může být přijatelné pro jeden kritický problém. Není to přijatelné pro stovky středně závažných zjištění, opakující se aktualizace závislostí nebo opakované úniky tajných informací napříč více repozitáři.
Za třetí, bezpečnost a inženýrství často optimalizují s ohledem na různé výsledky. Bezpečnost chce snížit rizika. Technické oddělení chce změny zavádět bezpečně a předvídatelně. Tento rozdíl je zvládnutelný, když je tok zjištění malý. Škodlivý se stává, když jsou týmy zahlceny problémy a neexistuje žádný mechanismus, který by ověřená zjištění proměnil v bezpečná a nenáročná řešení.
Přesně zde se automatizace začíná jevit jako nezbytná. A přesto samotná nutnost automatizaci nedělá bezpečnou.
Problém s naivní automatickou opravou
Ne každá automatická oprava je dobrá. Ve skutečnosti mnoho námitek, které vývojáři mají proti automatizaci zabezpečení, nejsou námitkami proti automatizaci samotné. Jsou to námitky proti špatné automatizaci.
Naivní autoopravový engine má obvykle jeden ze čtyř problémů.
Prvním je, že každý problém považuje za stejně opravitelný. Skener vidí zranitelnou závislost a jednoduše navrhne další opravenou verzi. Kódový engine vidí nebezpečný vzorec a nahradí ho hotovou náhradou. To může fungovat v některých jednoduchých případech. V reálných systémech, kde záleží na kódové základně, architektuře, běhovém prostředí a grafu závislostí, to rychle selhává.
Druhým důvodem je, že ignoruje kontext provádění. Oprava, která se sama o sobě jeví jako správná, může být irelevantní, nedostatečná nebo riskantní při aplikaci na skutečné cesty kódu. To je jeden z důvodů, proč jsou signály zneužitelné způsobilosti tak důležité. EPSS od FIRST existuje již předtím.cisprotože samotná závažnost není spolehlivým ukazatelem toho, zda je pravděpodobné, že zranitelnost bude v blízké budoucnosti zneužita. EPSS poskytuje denní odhad pravděpodobnosti zneužití zranitelnosti pro CVE, což pomáhá týmům zaměřit omezenou kapacitu nápravy na to, co bude s větší pravděpodobností napadeno.
Třetí je, že naivní autofixace ignoruje riziko změny. To je obzvláště nebezpečné v SCAAktualizace závislostí může eliminovat CVE a přesto způsobit nekompatibility API, odstraněné metody, přejmenované třídy, pozměněné smlouvy nebo nenápadné změny v chování za běhu.
Čtvrtým je nadměrná automatizace. Když nástroj otevře záplavu nízkohodnotných pull requests, z nichž mnohé selhávají v testech nebo způsobují problémy se slučováním, se vývojáři naučí je ignorovat. To není akcelerace nápravy. To je sanační spam.
Správná otázka tedy nezní, zda by týmy měly automatizovat nápravná opatření. Správná otázka zní, jaký druh automatizace snižuje riziko, aniž by zvyšoval provozní obtíže.
Skutečným problémem důvěry jsou zásadní změny
Když vývojáři říkají, že nedůvěřují automatické opravě, často tím myslí jednu velmi konkrétní věc: nedůvěřují, že něco nezlomí.
Tento problém s důvěrou je nejviditelnější při odstraňování závislostí.
Zranitelný balíček může mít k dispozici opravenou verzi, ale to neznamená, že aktualizace je bezpečná. Oprava může odstranit metodu, kterou vaše aplikace používá. Může přejmenovat API. Může zpřísnit typový kontrakt. Může upravit chování způsobem, který sice projde jednotkovými testy, ale způsobí produkční regrese. V mnoha týmech skutečnou cenou nápravy není aplikace opravy. Jde o prozkoumání poloměru výbuchu.
Uvažujme jednoduchý příklad v Javě. Kódová základna závisí na knihovně, kde ve verzi 1.x existuje běžná metoda, ale ve verzi 2.x je odstraněna.
					// Before upgrade
MyService service = new MyService();
service.foo();
Po upgradu foo() již neexistuje. Zranitelnost sice zmizela, ale sestavení je poškozené.
Proto „pouhá aktualizace na opravenou verzi“ není inženýrská strategie. Je to hazard.
OWASP CI/CD pokyny jsou zde relevantní, protože moderní doručování pipelineJsou to jak akcelerační mechanismy, tak i útočné plochy. Bezpečnostní kontroly, které vytvářejí nestabilní změny nebo nekontrolované pipeline chování řeší jeden problém tím, že vytváří jiný. CI/CD Ochrany potřebují řízení toku, validaci a vynucování zásad, nejen rychlé zavádění změn.
Bezpečná automatická oprava musí tuto realitu respektovat. Musí pochopit nejen to, zda je zranitelnost opravitelná, ale také to, zda lze opravu zavést bez narušení životního cyklu softwaru, který má chránit.
Jak by měla vypadat Bezpečná automatická oprava
Bezpečná automatická oprava není „automatické generování změn“. Bezpečná automatická oprava je řízená automatizovaná sanace.
To znamená pět věcí.
Zaprvé, opravy musí být kontextově závislé. Bezpečný návrh, který ignoruje okolní kód, konvence frameworku, tok dat nebo chování závislostí, není dostatečně dobrý. Oprava musí odpovídat aplikaci, nejen třídě zranitelnosti.
Za druhé, opravy musí být vědomy rizik. A právě zde je důležitá analýza rizik nápravy. Dobrý systém automatických oprav by měl být schopen před návrhem změny odpovědět na základní technickou otázku: jaká je pravděpodobnost, že tato náprava přinese... zásadní změny?
Za třetí, opravy musí mít prioritu. Nejlepší programy pro automatické opravy se nesnaží opravit vše najednou. Přizpůsobují nápravu zneužitelné platformě, dosažitelnosti a provoznímu dopadu. To odpovídá tomu, jak se vyspělé programy AppSec vyvíjejí v širším smyslu. CISKatalog známých zneužitých zranitelností A existuje již dřívecispomoci organizacím začlenit důkazy o zneužívání do sanačních plánůcisiontů, nejen skóre závažnosti.
Za čtvrté, automatická oprava musí běžet v rámci skutečných pracovních postupů doručování. Pokud opravný engine nedokáže projít pull requests, kontroly, zásady a testy, není v souladu s tím, jak moderní týmy dodávají software.
Za páté, vývojáři si musí udržet kontrolu. Změny schválené vývojáři nejsou slabinou automatické opravy. Jsou mechanismem, díky kterému je automatizace v prostředí výrobního inženýrství důvěryhodná.
Jinými slovy, bezpečná náprava vyžaduje kontrolu, nejen automatizaci.
Naivní automatická oprava vs. bezpečná automatická oprava
Níže je uveden praktický rozdíl mezi automatizací, která vytváří práci, a automatizací, která ji odstraňuje.
| Vzhled | Naivní automatická oprava | Bezpečná automatická oprava |
|---|---|---|
| Strategie opravy | Aplikuje obecné opravy nebo upgrady, jakmile je zjištěna zranitelnost. | Generuje kontextově orientované opravy na základě kódu, chování závislostí a validace pracovního postupu. |
| Aktualizace závislostí | Doporučuje další opravenou verzi bez analýzy dopadu změn | Vyhodnocuje cesty k upgradu a kontroluje případné změny, než navrhne nápravu. |
| Prioritizace | Působí pouze na závažnost | Kombinuje závažnost s možností zneužití, dosažitelností a provozním dopadem |
| Pipeline Bezpečnost | Může otevřít žádosti o podporu, které selžou v sestavení nebo testování. | Ověřuje opravy prostřednictvím CI/CD kontroly a kontrolní brány |
| Role vývojáře | Vývojáři odstraňují následky automatizace | Vývojáři posuzují bezpečné návrhy sanačních opatření připravené ke sloučení |
| Výsledek | Více šumu, více regresí, nižší důvěra | Rychlejší náprava, méně regresí, vyšší míra přijetí |
Pokud si z této tabulky chcete vzít jedno ponaučení, je to toto: Kvalita automatické opravy je určena kvalitou jejího kontextu a ovládacích prvků..
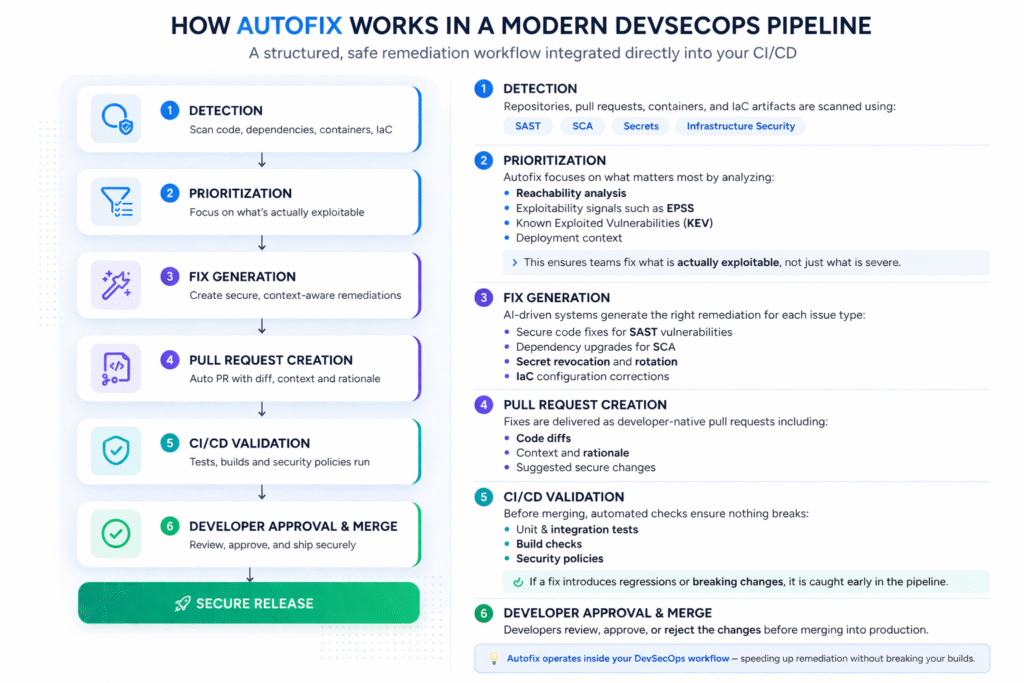
Jak funguje automatická oprava v moderním DevSecOps Pipeline
Ve zralém prostředí, Automatická oprava není jednorázová akce. Je to strukturovaný pracovní postup nápravy integrovaný do CI/CD.
Místo manuálních, nezávislých oprav, moderní pipelinesledují nepřetržitý tok:
Jak funguje automatická oprava v moderním DevSecOps Pipeline
Ve zralém prostředí, Automatická oprava není jednorázová akce. Je to strukturovaný pracovní postup nápravy integrovaný do CI/CD.
Místo manuálních, nezávislých oprav, moderní pipelinesledují nepřetržitý tok:
Podrobný pracovní postup automatické opravy
- Zjištění
Úložiště, pull requests, kontejnery nebo IaC artefakty jsou skenovány pomocí SAST, SCA, Tajné kódy nebo kontroly infrastruktury. - Prioritizace
Ne všechny zranitelnosti jsou řešeny stejně. Systémy automatické opravy upřednostňují použití:- Analýza dosažitelnosti
- Signály zneužitelné, jako je EPSS
- Známé zneužívané zranitelnosti (KEV)
- Kontext nasazení
- Generování oprav
Systém generuje nápravná opatření na základě typu problému:- Opravy kódu pro SAST zranitelností
- Vylepšení závislostí pro SCA
- Tajné zrušení a rotace
- IaC opravy konfigurace
- Pull Request Tvorba
Opravy jsou zabaleny do vývojářsky nativních pracovních postupů, obvykle jako pull requests s:- Rozdíly v kódu
- Kontext a odůvodnění
- Navrhované změny
- Validace v CI/CD
Před sloučením jsou opravy automaticky ověřeny pomocí:- Testy jednotek a integrace
- Kontroly sestavení
- Bezpečnostní politiky
- Schválení a sloučení vývojářem
Vývojáři před sloučením do produkčního prostředí zkontrolují, schválí nebo zamítnou změny.
V důsledku toho automatická oprava neobchází životní cyklus vývoje. Funguje uvnitř něj.
Bezproblémově se integruje s platformami jako GitHub, GitLab a Azure DevOps, což zajišťuje, že Odstraňování zranitelností se stává součástí pracovního postupu dodání, nikoli samostatným procesem.
Automatická oprava pro různé třídy zranitelností
Jednou z nejčastějších chyb v konverzaci o automatických opravách je zacházet se všemi opravami, jako by se chovaly stejně. Není tomu tak.
Automatická oprava pro SAST
Automatická oprava na úrovni kódu je oblastí, kde se mnoho lidí s tímto konceptem setkává poprvé. Skener najde SQL injection, reflektovaný XSS sink nebo nezabezpečený ověřovací vzor a navrhne bezpečnou náhradu. Toto je často nejintuitivnější forma automatické opravy, protože oprava je viditelná ve zdrojovém kódu a lze ji zkontrolovat jako jakoukoli jinou změnu.
Produktové materiály společnosti Xygeni pozicionují AI AutoFix v tomto prostoru jako kontextově orientované řešení pro nápravu, které generuje opravy připravené pro vývojáře a pull requests pro problémy, jako je XSS a SQL injection. Základní sdělení je důležité i nad rámec samotného tvrzení o produktu: dobrý SAST Automatická oprava musí být vědoma kódu, nejen pravidel.
Automatická oprava pro SCA
Automatická oprava závislostí je pravděpodobně důležitější z provozního hlediska, protože zranitelné balíčky se objevují neustále a ruční údržba závislostí se neškáluje. Je to ale také oblast, kde je nejtěžší získat důvěru, protože aktualizace závislostí jsou přesně tím místem, kde... zásadní změny stát se co nejbolestivějším.
Důvěryhodný SCA Funkce automatické opravy proto musí dělat víc než jen najít opravenou verzi. Musí vyhodnotit bezpečnost aktualizace, dosah výbuchu a kompatibilitu.
Automatická oprava pro tajné kódy
Náprava tajných kódů se méně týká přepisování kódu a více jeho omezení. Pokud je aktivní tajný kód odhalen, ideální reakcí není požadavek na jeho rotaci příští týden. Ideální reakcí je okamžité zrušení, nahrazení a jasné sledování. Proto automatická oprava v zabezpečení tajných kódů často vypadá jinak než automatická oprava kódu. Hodnotou je rychlost a jistota.
Automatická oprava pro IaC
Špatné konfigurace infrastruktury se často velmi často opakují. To z nich dělá silné kandidáty na automatizaci. Pokud týmy dokážou standardPokud chcete vytvořit bezpečné vzory pro Terraform, Kubernetes, ARM nebo CloudFormation, automatická oprava může tyto vzory vynutit mnohem dříve v pipelineDůraz NIST SSDF na integraci bezpečných postupů do každého SDLC Implementace se sem přímo hodí: zabezpečení je nejsilnější, když je integrováno do pracovního postupu a není odloženo na pozdější fáze.
Jak se vyhnout poškození sestavení pomocí automatické opravy
Toto je klíčový slib, který se skrývá za tímto tématem, a zaslouží si přímé zhodnocení.
Aby se zabránilo narušení sestavení automatickými opravami, musí týmy ověřit nápravu stejným způsobem, jako ověřují jakoukoli jinou změnu související s produkčním prostředím. To znamená:
- analyzovat závislosti a dopad na kód před aplikací změny
- ověřit opravu v CI/CD s testy a zásadami
- omezit automatizovaný dosah tam, kde je poloměr výbuchu vysoký
- vyžadovat kontrolu vývojářem pro podstatné změny
- Pro upgrady s vysokým dopadem používejte postupné zavádění
Proto je analýza rizik sanace tak cenná. Změní otázku z „existuje řešení?“ na „je toto nejbezpečnější proveditelné řešení?“. To je mnohem lepší technická otázka.
Právě zde selhává také mnoho automatizačních programů. Optimalizují propustnost a ignorují bezpečnost změn. Vývojáři si toho okamžitě všimnou.
Naproti tomu důvěryhodný systém automatických oprav respektuje stejnou disciplínu v oblasti správy změn, kterou silné inženýrské týmy již uplatňují při vývoji funkcí: kontrola, testování, validace, sloučení.
Nejlepší postupy pro implementaci automatických oprav
Pokud vytváříte nebo testujete program automatických oprav, cílem by mělo být přijetí, nikoli novinka. Týmy budou automatické opravy používat, když jim konzistentně šetří čas, aniž by vyžadovaly práci s úklidem.
Začněte s pravidly. Nejprve rozhodněte, které třídy problémů je bezpečné automatizovat. SAST V první řadě jsou často dobrými kandidáty vzory s dobře srozumitelnými přepisy, aktualizacemi závislostí v rámci definovaných rozsahů verzí nebo tajnými pracovními postupy pro odvolání.
Pak zúžte rozsah. Nepokoušejte se automatizovat vše v jedné verzi. Zaměřte se nejprve na problémy, které jsou běžné i vysoce spolehlivé. To je obvykle lepší strategie pro budování důvěry než zavádění rozsáhlých, ale hlučných nápravných opatření.
Integrujte nápravné opatření do stávajících pracovních postupů vývojářů. Pokud vaše technické týmy žijí v pull requests a ochrany větví, automatická oprava by také měla.
Měření výsledků. Správné metriky nejsou jen „počet vygenerovaných oprav“. Jsou to míra slučování, míra regrese, ušetřený čas, snížení falešně pozitivních výsledků a doba do nápravy.
A konečně, zachovejte vrstvu lidského schvalování tam, kde je to důležité. Bezpečná automatická oprava nevylučuje úsudek vývojáře. Posiluje ho tím, že odstraňuje opakující se práci a soustředí pozornost na hodnotnější kontroly.
Od detekce k nápravě: Uzavření cyklu
Jednou z největších slabin starších nástrojů AppSec je, že proces končí příliš brzy. Objeví se nález. Vytvoří se tiket. Poté systém čeká.
To není uzavřená smyčka. To je předání.
Moderní program AppSec musí být schopen přejít od detekce k prioritizaci a nápravě s co nejmenším možným manuálním řízením. To je skutečný příslib automatické opravy. Nejenže nápravu urychluje. Změní, kde k nápravě dochází, jak je zaváděna a kdo musí vykonávat opakující se práci.
Proto je toto téma důležité i komerčně, nejen technicky. Kupující již nechtějí pouze kvalitu detekce. Chtějí měřitelné snížení počtu nevyřízených případů a rychlejší přechod od odhalení problému k jeho vyřešení.
Jak Xygeni umožňuje bezpečnou automatickou opravu
Materiály společnosti Xygeni zaměřují svou schopnost automatické opravy na tři témata: kontext, automatizace a integrace doručování.
Na straně kódu, Xygeni AI SAST AutoFix generuje opravy připravené pro vývojáře, nahrazuje rizikové vzorce bezpečnými alternativami a tyto opravy doručuje prostřednictvím pull requests místo abstraktních doporučení. Okamžitě odstraňuje zranitelnosti, jako je XSS nebo SQL Injection, a aplikuje osvědčené postupy bezpečného kódování přímo v pracovním postupu vývojáře.
Automatická oprava v Xygeni však jde ještě dál SAST. To také zahrnuje Automatická oprava tajemství, který detekuje úniky přihlašovacích údajů a automaticky je ruší pomocí předpřipravených playbooks napříč platformami jako AWS, GCP nebo GitLab. To umožňuje okamžité omezení, eliminuje zpoždění manuální odezvy a snižuje riziko zneužití přihlašovacích údajů.
Na straně závislosti, Xygeni's SCA Automatická oprava umožňuje hromadnou automatickou nápravu generováním oprav zranitelných závislostí a jejich aplikací ve velkém měřítku. Týmy mohou spouštět automatické záplatování, vytvářet pull requests s aktualizovanými verzemi a integrovat nápravu přímo do CI/CD pipelinebez přerušení doručení.
Tyto schopnosti se navíc rozšiřují i na Infrastruktura jako kód (IaC) a pipeline konfigurace, čímž se zajistí, že chybné konfigurace a rizikové vzorce infrastruktury budou také opraveny v rámci stejného automatizovaného pracovního postupu.
To je strategický bod. Bezpečná automatická oprava nefunguje izolovaně. Zahrnuje kód (SAST), závislosti (SCA), tajemství a infrastruktura (IaC), čímž zajišťuje konzistentní nápravu v celém dodavatelském řetězci softwaru. Navíc funguje nejlépe v kombinaci s prioritizací založenou na zneužitelnosti, analýzou grafů závislostí a CI/CD validace, takže opravy jsou nejen automatizované, ale také bezpečné, relevantní a připravené k provozu.
Rychlá odpověď: Jak bezpečně odstranit zranitelnosti pomocí automatické opravy?
Pro bezpečné odstranění zranitelností pomocí automatické opravy potřebují týmy kontextové opravy, prioritizaci na základě zneužitelnosti, analýzu rizik nápravy, CI/CD ověření a schválení vývojářem před sloučením.
To je stručná odpověď.
Cokoli menšího může být stále automatizací, ale není to druh automatizace, které budou vývojáři v produkčním prostředí důvěřovat.
Nejčastější dotazy
Co je automatická oprava v AppSec?
Automatická oprava v AppSec je automatizované generování a doručování nápravných změn pro bezpečnostní problémy, jako jsou chyby kódu, zranitelné závislosti, odhalené tajné kódy nebo nesprávné konfigurace infrastruktury.
Může automatická oprava přerušit sestavení?
Ano. Automatické opravy mohou přerušit sestavení, když aktualizace závislostí zavádějí nekompatibilní změny, když opravy ignorují kontext aplikace nebo když jsou změny použity bez ověření.
Jak automaticky odstraňujete zranitelnosti bez vytváření regresí?
Používejte automatické opravy v rámci řízeného pracovního postupu: stanovujte priority podle zneužitelnosti a dosažitelnosti, analyzujte rizika nápravy, ověřujte změny v CI/CDa zachovat krok schválení vývojářem.
Co odlišuje bezpečnou automatickou opravu od naivní automatické opravy?
Bezpečná automatická oprava je kontextově a rizikově relevantní. pipeline- vědomé. Naivní automatické opravy jednoduše navrhují nebo aplikují změny bez pochopení kompatibility, dopadu za běhu nebo pracovního postupu inženýrů.
Je automatická oprava pomocí umělé inteligence spolehlivá?
Může to tak být, ale spolehlivost závisí na validaci a správě. Gartner výslovně doporučuje, aby organizace používající technologie založené na umělé inteligenci code security Asistenti nadále používají tradiční AST a kontrolu kódu jako nástroje pro vyvažování, protože optimalizátoři umělé inteligence mohou překorigovat nebo přehlédnout problémy týkající se výkonu, spolehlivosti a kvality kódu.
Konečná Takeaway
Automatická oprava již v AppSec není novinkou. Stává se praktickým požadavkem pro týmy, které potřebují snížit počet nevyřízených objednávek, aniž by se zvýšil počet zaměstnanců nebo zpomalil proces dodávek.
Skutečnou výzvou není, zda automatizovat nápravu. Jde o to, zda tato automatizace respektuje způsob, jakým je software skutečně vytvářen a dodáván.
Pokud vaše strategie automatických oprav ignoruje kontext, prioritizaci a validaci, vytvoří více tření než hodnoty. Pokud je navržena s ohledem na pracovní postupy vývojářů, riziko nápravy a CI/CD kontrolních bodů, může to podstatně zlepšit jak bezpečnostní výsledky, tak i rychlost inženýrství.
Toto je standard stojí za to se o to snažit.

O autorovi
Spoluzakladatel a CTO
Fatima Said specializuje se na obsah zaměřený především na vývojáře v oblasti AppSec, DevSecOps a software supply chain securityProměňuje komplexní bezpečnostní signály v jasné a praktické pokyny, které pomáhají týmům rychleji stanovovat priority, snižovat šum a vytvářet bezpečnější kód.
