Zachovejte si kontrolu kvality. Přidejte zabezpečení dodavatelského řetězce, třídění pomocí umělé inteligence a opravy, které dorazí včas. pull requests, na stejném kódu.
Podívejte se, jak si Xygeni vede v porovnání se SonarQube ve vašich vlastních repozitářích.

Co nás odlišuje
MEW označuje škodlivé balíčky ještě předtím, než existuje signatura, a to napříč balíčky, kontejnery, pipelines a commits.
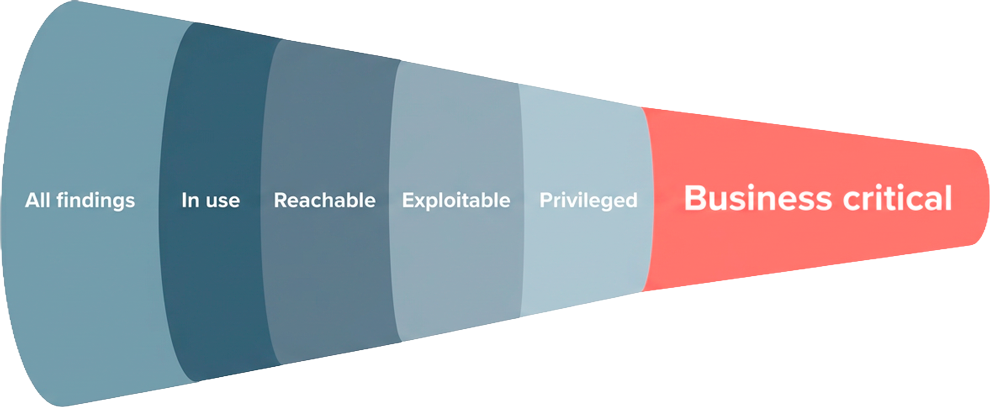
Umělá inteligence třídí každý nález (pravdivě nebo falešně pozitivní, naléhavě a pracně) a hodnotí, co je dosažitelné a využitelné.
Křížový nástroj ASPM, inventarizace pomocí umělé inteligence a nápravná opatření s důrazem na bezpečnost, namísto vlastních zjištění a zjištění třetích stran.
Používejte vlastního poskytovatele modelu. Váš kód nikdy neopouští vaši infrastrukturu, ať už je umístěn na místě nebo je ukryt v dané oblasti.
Kvalita kódu
Zápach kódu, složitost, udržovatelnost, mrtvý kód, duplikace a pojmenování, měřeno stejným způsobem v každém jazyce, který používáte, takže výsledky jsou srovnatelné napříč týmy.
Zapnuto sledování kvality s ohledem na základní hodnoty pull requests Blokujte to, co PR zavádí, ne dluh, který jste zdědili. Vymahatelné od prvního dne, a to i na starším kódu.
AI Remediation navrhuje změnu a otevírá pull requestKaždý nález je seřazen podle složitosti nápravy s odhadovanou úsporou úsilí.
Zjištění týkající se kvality se nacházejí ve stejném trychtýři priorit jako zjištění týkající se bezpečnosti. Soubor s nejhorším skóre údržby je často ten, který obsahuje chybu typu injection.

Od hluku k akci
Xygeni zužuje výběr z tisíců upozornění na ty několik skutečných, dosažitelných a zneužitelných. Poté je opraví.
Bok po boku
| Schopnost | | soundQube |
|---|---|---|
| Analýza kvality kódu (zápach, složitost, duplicita, mrtvý kód) | (Tj. Jeden konzistentní standard napříč jazyky | (Tj. Ano |
| Zapnuto sledování kvality s ohledem na základní hodnoty pull requests | (Tj. Ano | (Tj. Ano |
| Opravy zjištění kvality od umělé inteligence, které byly doručeny jako pull requests | (Tj. Otevírá PR | ⚠️ Pouze návrhy, ne pull request. |
| Kvalita a bezpečnost v jednom prioritizačním trychtýři | (Tj. sjednocený | ⚠️ Samostatné seznamy problémů |
| Malware napříč SDLC + koncový bod (Shield) | (Tj. Balíčky, kontejnery, pipelines a commits. | ⚠️ Známé škodlivé balíčky v CI. |
| AI triage: ověření pravdivých/falešně pozitivních výsledků | (Tj. Ano | ❌ Ne |
| Prioritizace snižování šumu (trychtýř útočné cesty) | (Tj. Dosažitelné + zneužitelné | ⚠️ Na základě závažnosti |
| Automatizovaná náprava: SAST, SCA a tajemství (s vědomím změn a rozbití) | (Tj. Ano | ⚠️ Návrhy na opravu AI, ne pull request, žádná analýza zlomových změn. |
| Riziko nápravy: které volání opravy způsobí poruchy na úrovni metody | (Tj. Identifikace metody + míst volání | ❌ Žádná analýza dopadu |
| Ochrana koncových bodů pro vývojáře | (Tj. Balíčky, rozšíření a pluginy IDE a síťový provoz v rámci jedné organizační politiky. | ❌ Není k dispozici |
| Dynamické testování (DAST) | (Tj. Ano | ❌ Ne |
| Křížový nástroj ASPM (zpracování zjištění třetích stran) | (Tj. Ano | ❌ Ne |
| Zabezpečení AI: objevování, detekce a vynucování (AI-BOM) | (Tj. Ano | ❌ Ne |
| Kód pro LLM s možností přinést si vlastní kód zůstává ve vaší infrastruktuře | (Tj. Ano | ⚠️ Pouze Azure OpenAI (server) |
| Detekce behaviorálních anomálií (SCM a CI) | (Tj. Ano | ❌ Ne |

Informace o konkurenci vycházejí z veřejně dostupné dokumentace, revidované v září 2026. Našli jste něco zastaralého? Dej nám vědět.
Zabezpečte umělou inteligenci
Aktuální inventář každého modelu, datové sady, agenta a MCP serveru s auditovatelným seznamem AI-BOM namapovaným na zákon EU o AI.
Deterministická + LLM detekce promptního vkládání dat, nezabezpečeného MCP a úniku dat, v souladu s OWASP, aplikovaná i na zjištění třetích stran.
Shield chrání koncový bod vývojáře: řízení instalace balíčků, rozšíření IDE a pluginů na základě věku, blokování škodlivých IP adres a domén, izolace napadeného počítače a jedna politika nastavená vaším bezpečnostním týmem.
Rozdíl
Předběžný podpis malwaru (MEW) při zveřejnění v registru
Malware napříč balíčky, kontejnery, pipelines, commits.
CI/CD pipeline securityAkce GitHubu, infrastruktura sestavení, tajné kódy.
Detekce typosquattingu a obfussed-payloadu
Nativní SLSA + kompletní build attestations + CBOM
Detekuje pouze veřejně známé škodlivé balíčky
Kontrola závislostí uvnitř CI pipeline 👔
Běží v pipeline — nezajišťuje to.
Žádné překlepy / behaviorální analýza
SBOM generace; žádné nativní atestace.
Ano, pokud potřebujete víc než jen kvalitu kódu. Xygeni se věnuje kvalitě kódu a přidává... SAST, SCA, tajemství, CI/CD zabezpečení, DAST, detekce malwaru před podpisem a ASPM na jedné platformě s triáží a opravami z umělé inteligence dodávanými pull requests.
Ano. Xygeni uplatňuje standardy kvality. pull requests a může selhat při sestavení. Brány jsou si vědomy základních hodnot, takže týmy jsou blokovány v otázkách nových problémů a pull request zavádí, nikoli na historickém dluhu.
Opraví je. AI Remediation navrhne změnu a otevře pull requesta nálezy jsou seřazeny podle složitosti nápravy, aby týmy viděly, co mohou vyčistit jako první.
Ne. Skener běží uvnitř vaší infrastruktury s přístupem pouze pro čtení a nahrávají se pouze výsledky. Xygeni také běží plně on-premise a vzduchovou mezerou.
Ano. Běží ve stejném skeneru a hlásí do stejné konzole, se stejným tříděním, nápravou a prioritizací pomocí umělé inteligence jako u bezpečnostních zjištění.
Přineste otázky, které vaše hodnocení SonarQube nechalo otevřené. Projdeme si je ve vaší sadě.