

Nic nebylo narušeno. Agent vykonal svou práci, dotkl se závislosti, konfigurace nebo služby, o kterou ho nikdo nepožádal, a celou dobu zůstal v rámci svých oprávnění. V této lekci uvidíte, proč je tento případ těžší než jakýkoli jiný útok: jak se předem nastíněná hranice nakonec ukáže jako širší, než požaduje úkol, proč je schválení decisjak se ion provede jednou, zatímco provádění pokračuje, jak stálý přístup proměnil vývojářův notebook v korunovační klenot a jak vypadá obnova, když akter nedokáže vysvětlit své vlastní zdůvodnění. Zaregistrujte se nyní a podívejte se, kde se nachází poslední vymahatelný moment a co obsahuje poloměr výbuchu.
Generální ředitel společnosti Xygeni Jesús Cuadrado poskytl rozhovor v pořadu CyberDefense TV časopisu Cyber Defense Magazine. Hovoří o zabezpečení softwaru v okamžiku jeho vzniku, kdy agenti umělé inteligence píší kód a škodlivé balíčky se dostanou do veřejných registrů ještě předtím, než existuje jakýkoli podpis. Podívejte se na rozhovor a dozvíte se, jak Xygeni přistupuje k zabezpečení aplikací a dodavatelského řetězce pro týmy budující s využitím umělé inteligence. Podívejte se na krátký rozhovor hned teď!

Sledujte náš nadcházející webinář! Asistenti pro kódování s využitím umělé inteligence halucinují názvy balíčků a útočníci již tyto falešné názvy registrují pomocí malwaru. V této relaci uvidíte, jak mapovat celý váš ekosystém umělé inteligence v reálném čase s využitím inventáře a kusovníku umělé inteligence, které odhalí každý model, agenta a závislost zavedenou umělou inteligencí ve vašem softwaru. Zjistěte, jak Xygeni... Shield blokuje škodlivé balíčky ještě předtím, než vůbec existuje signatura, a tím uzavírá mezeru, kterou skenery založené na signaturách nechávají otevřenou. Podívejte se nyní a zjistěte, jak zabezpečit svůj software dříve, než se z nedbalé práce stane vstupní bod pro další návrh umělé inteligence.

Od okamžiku, kdy agent umělé inteligence nainstaluje závislost nebo upraví soubor Dockerfile, váš SBOM a předpoklady o původu se již testují a většina týmů nemá způsob, jak ověřit, co se skutečně stalo. V této relaci uvidíte skutečný posun naživo: jak se změní okamžik instalace, jakmile se žádný vývojář nejdříve nepodívá na název balíčku, ať už SBOMa původ stále platí, i když agent provedl decision a co zbylo z kontroly kódu a shiftu doleva, když agenti commita někdy se i slučují samy od sebe. Podívejte se nyní a uvidíte, jaký skutečně bezpečný agent pipeline vyžaduje v praxi, nejen v teorii.

Od 11. září 2026 vám CRA dává 24 hodin na nahlášení aktivně zneužívané zranitelnosti agentuře ENISA, a to i u produktů, které jsou již na trhu, a většina týmů pro to zatím nemá žádný pracovní postup. V této relaci uvidíte skutečný proces naživo: generování SBOM zjistit, které verze produktů jsou dotčeny, třídit zjištění pomocí analýzy dostupnosti a zneužitelnosti pro oddělení skutečného rizika od šumu a nastavovat oznámení tak, aby správná osoba byla upozorněna v okamžiku, kdy se zjištění stane incidentem podléhajícím hlášení. Podívejte se nyní a dozvíte se, jak proměnit oznamovací hodiny CRA ze zákonné lhůty v pracovní postup, který může váš tým skutečně provozovat pod tlakem.

Sledujte naši přednášku SafeDev: Open Source, umělá inteligence a nová útočná plocha: Kód využívající zbraně, chytřejší obrana. Vzhledem k tomu, že umělá inteligence a open source nově definují moderní software, útočná plocha se rozšiřuje rychleji než kdy dříve. Od rizik závislostí a infiltrace dodavatelského řetězce až po generování exploitů řízené umělou inteligencí se útočníci vyvíjejí a stejně tak i obránci. Připojte se k odborníkům z Red Hat, TikTok a Xygeni a prozkoumejte, jak umělá inteligence a automatizace transformují zabezpečení open source. Sledujte nyní a dozvíte se, jak budovat odolnost, transparentnost a důvěru v celém moderním dodavatelském řetězci softwaru!

Bezpečnostní týmy se často spoléhají na SCA a SAST odděleně, což může vést k únavě z výstrah, fragmentovaným poznatkům a přehlédnutým rizikům. Skutečnou výzvou je místo výběru mezi nimi, jak je přimět k vzájemné spolupráci pro zajištění silnějšího zabezpečení. Podívejte se na naši přednášku o SafeDev a zjistěte proč. SCA sama o sobě nestačí, jak analýza dosažitelnosti snižuje falešně pozitivní výsledky, proč SAST vyplňuje kritické mezery v pokrytí AppSec a mnoho dalšího. Podívejte se hned teď!

Sledujte nyní: Umělá inteligence je již ve vás SDLCA co teď? Umělá inteligence neklepe na dveře vašeho dodavatelského řetězce softwaru; už je uvnitř. Kopiloti, agenti, MCP servery a závislosti generované umělou inteligencí mění způsob, jakým se kód vytváří, kontroluje a odesílá. V této přednášce SafeDev Talk vám vedoucí představitelé OWASP a experti na AppSec rozeberou, co to skutečně znamená pro vaše bezpečnostní nastavení, kde selhávají modely správy a řízení a jaké praktické kontroly skutečně fungují, aniž by zpomalovaly inženýrské týmy. Očekávejte konkrétní a užitečné poznatky (nejen teorii) o tom, jak implementovat praktické kontroly, které chrání vývoj s pomocí umělé inteligence, aniž by se staly úzkým hrdlem pro vaše inženýry. Sledujte nyní!

Podívejte se nyní na naši přednášku o SafeDev: Jak projít auditem? Budování skutečného AppSec v souladu s ISO, NIST a CRA. Dnes už bezpečný kód nestačí; je třeba ho dokázat. Vzhledem k tomu, že rámce jako ISO 27001, NIST CSF, CRA, DORA a NIS-2 se dostávají do centra pozornosti, musí organizace vytvářet programy AppSec připravené na audit, které skutečně obstojí při zkoumání. V této epizodě se experti budou zabývat tím, jak přejít od politiky k praxi, začlenit dodržování předpisů do... CI/CDa sladit technické, bezpečnostní a GRC týmy podle toho, co se skutečně schvaluje. Podívejte se na to hned teď!

Podívejte se nyní na naši epizodu SafeDev Talk na téma Bezpečnost bez oddělených prostor (Silos) a dozvíte se o skutečné hodnotě používání all-in-one platforem AppSec. Oddělená prostředí (Silos) i nadále představují hlavní překážku efektivního řízení rizik. Tato prezentace se zabývá tím, jak může přijetí all-in-one platformy zefektivnit vaši strategii AppSec, zlepšit spolupráci mezi bezpečnostními a vývojovými týmy, pomoci vám udržet si náskok před vznikajícími hrozbami a mnohem více! Podívejte se nyní a získejte strategie pro zabezpečení vašich aplikací a dodavatelského řetězce softwaru!

Podívejte se nyní na naši přednášku SafeDev Talk s názvem „Od kódu k běhovému prostředí“. Mnoho týmů investuje značné prostředky do statické analýzy, ale zranitelnosti se i tak dostávají do produkčního prostředí. Problémem není nedostatek nástrojů, ale nedostatek kontextu pro pochopení skutečného rizika. V této přednášce vedené odborníky se budeme zabývat tím, proč se moderní AppSec nemůže spoléhat na jediný pohled a jak kombinace poznatků na úrovni kódu a běhového prostředí pomáhá týmům efektivněji detekovat, prioritizovat a odstraňovat zranitelnosti v celém životním cyklu. Podívejte se nyní a pochopte, kde současné přístupy selhávají a jak vytvořit komplexnější bezpečnostní strategii zohledňující kontext.

Podívejte se nyní na naši přednášku SafeDev: DevSecOps s využitím umělé inteligence – Orchestrace zabezpečení v cloudovém měřítku. Zabezpečení nemůže být v moderním vývoji druhořadou záležitostí a umělá inteligence mění způsob, jakým vytváříme, zabezpečujeme a škálujeme software. V této epizodě experti zkoumají, jak jít nad rámec oprav a skenování a dosáhnout skutečně inteligentní orchestrace napříč celým systémem. SDLCOd správy zranitelností řízené umělou inteligencí k vestavěným guardrails in CI/CD a běhového prostředí, tato přednáška se ponoří do toho, jak škálovatelný, cloudově nativní AppSec skutečně vypadá. Podívejte se hned teď!

Sledujte naši další přednášku SafeDev Talk a zrevolucionizujte svou strategii DevSecOps! Prozkoumejte, jak proaktivní řízení rizik může transformovat vaši strategii DevSecOps a posílit váš dodavatelský řetězec softwaru před vznikajícími hrozbami. Tato přednáška je určena pro vedoucí pracovníky v oblasti kybernetické bezpečnosti a vývojové týmy, kteří se věnují udržení náskoku ve stále složitějším prostředí zranitelností. Podívejte se na tuto epizodu hned teď!
Podívejte se na první přednášku SafeDev Talk roku 2025 a vylepšete si své znalosti. Open Source Security strategie! Poslechněte si názory špičkových odborníků na klíčová ponaučení z roku 2024, nejmodernější obranné mechanismy a budoucnost zabezpečení OSS. Toto je vaše šance udržet si náskok před vyvíjejícím se prostředím hrozeb a naučit se proaktivní strategie pro zabezpečení vašeho dodavatelského řetězce softwaru!

Podívejte se na naši přednášku o SafeDev a transformujte svou strategii AppSec! Zjistěte proč. ASPM (Application Security Posture Management) je klíčem k překonání únavy z varování, sjednocení bezpečnostních poznatků a upřednostnění skutečných rizik. Přední odborníci na kybernetickou bezpečnost se ponoří do budoucnosti AppSec a DevSecOps a podělí se o praktické strategie, které vám pomohou udržet si náskok. Nenechte si ujít tuto příležitost naučit se, jak zefektivnit bezpečnostní pracovní postupy a vytvořit bezproblémovou strategii DevSecOps. Podívejte se hned teď!

Přidejte se k nám na „Demystifikaci“ SBOM Bezpečnost“, kde experti na kybernetickou bezpečnost Jennifer Cox, Santosh Kamane a Jesus Cuadrado odhalí důležitost SBOM při zvyšování kvality a zabezpečení softwaru a zajištění dodržování předpisů. Tento webinář je nezbytný pro získání znalostí o tom, jak efektivně zabezpečit váš dodavatelský řetězec softwaru. Zjistěte, jak snadno můžete posílit svou softwarovou bezpečnost!

Podívejte se nyní na naši poslední přednášku o SafeDev roku a posuňte se na vyšší úroveň Software Supply Chain SecurityPřipojte se k předním odborníkům z oboru, kteří se znovu setkávají s klíčovými poznatky z roku 2024, odhalují nejnovější trendy a sdílejí praktické poznatky, aby se připravili na výzvy roku 2025. Tento webinář je určen pro bezpečnostní profesionály a vývojové týmy, kteří touží po inovacích a udržují si náskok v dynamickém světě. software supply chain security svět. Zaregistrujte se nyní!

Odborníci z Thoughtworks, Codurance a Xygeni se podělí o své poznatky Software Supply Chain SecurityZvyšte svou bezpečnostní pozici a chraňte reputaci a kontinuitu své firmy. Jste připraveni dozvědět se o vývoji Software Supply Chain Security?

Application Security Posture Management (ASPM) získává na popularitě den ode dne. Jeho specifické funkce však nemusí být pro každého zcela jasné. Zajistěte si své místo hned teď! Připojte se k naší diskusi SafeDev Talk „Potřebujete ASPM ve vašem životě?“ s experty na kybernetickou bezpečnost Jamesem Berthotym, Williamem Palmem a Luisem Garciou, aby prozkoumali potenciál ASPM jako komplexní řešení zabezpečení aplikací a i nadále posilujte svou organizaci!

Sledujte naše říjnové vydání SafeDevTalk a zjistěte, jak transformovat analýzu kompozice softwaru (SCA) a zabezpečte svůj dodavatelský řetězec softwaru před nově vznikajícími hrozbami.
Tato lekce je určena pro vedoucí pracovníky v oblasti kybernetické bezpečnosti a vývojové týmy, kteří chtějí udržet si náskok v dnešní složité krajině zranitelností open source.

Sledujte nyní naši přednášku SafeDev na téma Dodavatelské řetězce softwaru pod tlakem: Co nás rok 2025 naučil o malwaru a umělé inteligenci a co přijde dál. Rok 2025 se změnil. software supply chain securityNové mechanismy útoků (malware s podporou umělé inteligence, samošíření a zneužívání důvěry ve velkém měřítku) odhalily limity stávajících obranných mechanismů. Zúčastněte se této prezentace vedené odborníky a pochopte, co se v roce 2025 skutečně změnilo a co se musí vývojové a bezpečnostní týmy přizpůsobit pro rok 2026. Podívejte se na epizodu hned teď!

Připojte se k Luisi Rodríguezovi, technickému řediteli společnosti Xygeni, a Luisi Manuelu Garcíovi, manažerovi podpory prodeje, v tomto webináři o bezpečnosti CI/CDNaučte se od našich odborníků, jak zavést osvědčené postupy OWASP pro posílení bezpečnosti vaší CI/CD a chraňte svůj dodavatelský řetězec softwaru. Chraňte své CI/CD a dodavatelský řetězec softwaru s OWASP. Budou hovořit o inventarizaci a analýze, CI/CD Rizika, detekce a prevence a mnoho dalšího!

Čtvrtý ročník SafeDevTalks představuje přední odborníky na kybernetickou bezpečnost Dereka Fishera, Abhilashu Sinhu a Luise Rodrigueze. Tato epizoda se ponoří do klíčového tématu závislosti na komponentách třetích stran a open-source komponentách při vývoji softwaru a odhalí skryté zranitelnosti a nově vznikající hrozby. Přidejte se k nám a dozvíte se více o skrytých zranitelnostech, rostoucích hrozbách, reálných narušeních bezpečnosti a mnoha dalších věcech!

Sledujte nyní naši nadcházející epizodu SafeDev Talk: Nekonečné zranitelnosti. Chytřejší obrana! Správa zranitelností se vyvíjí a tradiční nástroje již nestačí. Přidejte se k nám a prozkoumejte, jak moderní hrozby vyžadují chytřejší modely rizik, prioritizaci v reálném čase a nový přístup k zabezpečení dodavatelského řetězce softwaru. Nenechte si ujít tuto sekci plnou odborných poznatků, které vám pomohou posílit vaši strategii AppSec a udržet si náskok před dnešní dynamickou rizikovou krajinou!

Připojte se k této druhé epizodě CI/CD webináře s Luisem Rodríguezem, technickým ředitelem a spoluzakladatelem společnosti Xygeni, a Luisem Manuelem Garcíou, manažerem podpory prodeje. V této sekci se budeme zabývat perspektivou „modrého týmu“ CI/CD zabezpečení, podrobný rozbor kroků, které organizace mohou podniknout ke zlepšení svého zabezpečení...

V této rychle se vyvíjející digitální krajině je bezpečnost vašeho dodavatelského řetězce softwaru důležitější než kdy dříve. Vzhledem k tomu, že se objevují nové útočné taktiky, je zásadní být o krok napřed a vybavit se nejnovějšími ochrannými strategiemi. V tomto webináři vás Luis Rodriguez provede...

Sledujte náš další webinář: Automatizace zabezpečení aplikací s umělou inteligencí! Týmy AppSec jsou zahlceny upozorněními; nyní je čas na automatizaci. V této praktické lekci se dozvíte, jak eliminovat ruční třídění a přejít od upozornění k opravě během několika sekund pomocí automatické nápravy, kterou lze snadno používat pro vývojáře. Naučte se, jak omezit falešně pozitivní výsledky, upřednostnit skutečná rizika a prosazovat bezpečnostní zásady. Podívejte se, jak integrovat automatickou nápravu do... CI/CD pipelines chytrými guardrails (mimo jiné). Podívejte se na to ještě dnes!

Sledujte nyní naši přednášku o SafeDev: Bezpečné ve výchozím nastavení: Jak automatická náprava mění tvar AppSec? „Bezpečné ve výchozím nastavení“ již není volitelné; je to nová základní linie. S kódem generovaným umělou inteligencí, integrovanými komponentami umělé inteligence a bleskově rychlými vývojovými cykly tradiční bezpečnostní brány selhávají. Řešení? Proaktivní obrana a praktická automatická náprava, která funguje tam, kde vývojáři žijí. Sledujte nyní a udělejte další krok v moderní AppSec!

Poslechněte si epizodu podcastu The Cyber Security Matters od Neuco na téma „Nová výzva v softwarové bezpečnosti: jak udržet devopy v chodu, aniž byste se stali obětí útoků dodavatelského řetězce“ s Luisem Rodriguezem, technickým ředitelem společnosti Xygeni, a prozkoumejte měnící se výzvy v oblasti zabezpečení dodavatelského řetězce softwaru.

Podívejte se na naši přednášku o SafeDev: AI Uvolněno: Navigace mezi vznikajícími hrozbami a obranou v oblasti zabezpečení aplikací. Vzhledem k tomu, že umělá inteligence transformuje kybernetickou bezpečnost, její dopad na zabezpečení aplikací je silný i rozmanitý. Od polymorfního malwaru po manipulaci s modely a prompt injection – útočníci používají umělou inteligenci k vytváření chytřejších útoků a obránci k jejich rychlejší detekci a zmírnění. Podívejte se, abyste pochopili obě strany rovnice a naučili se, jak připravit svůj program AppSec na umělou inteligenci.
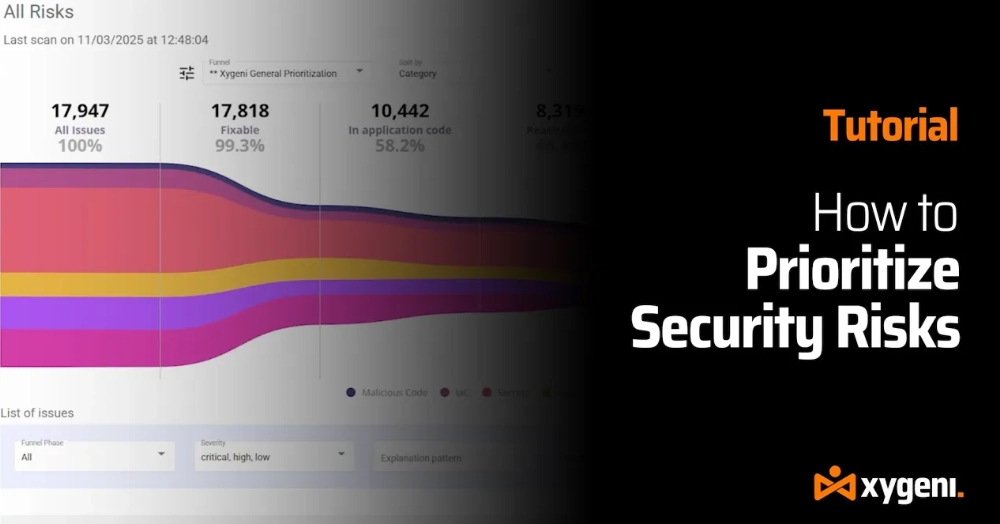
Už vás nebaví nekonečné bezpečnostní výstrahy? Pojďme opravit to, na čem skutečně záleží. Pokud jste zahlceni záplavou zranitelností, nejste sami. V tomto podrobném tutoriálu vám ukážeme, jak Xygeni Funnels pomáhá týmům DevOps a AppSec prokousat se šumem a zaměřit se na skutečné hrozby – abyste mohli chránit svůj kód, pipelinea kritické obchodní systémy efektivněji.

Týmy AppSec jsou pod tlakem. Objemy upozornění explodují, rychlost vývoje se neustále zvyšuje a manuální třídění již nestačí. Tradiční bezpečnostní přístupy ukazují své limity. V této praktické lekci vedené odborníky uvidíte, jak automatizace AppSec s využitím umělé inteligence pomáhá týmům překonat únavu z upozornění a proměnit bezpečnostní zjištění ve spolehlivá, automatizovaná řešení. Zjistěte, co je třeba v moderní AppSec změnit a jak mohou vývojové a bezpečnostní týmy chránit každého. commit a pull request aniž by se zpomalilo doručování. Podívejte se na webinář na vyžádání a podívejte se, jak automatizace s využitím umělé inteligence v praxi mění AppSec.

Podívejte se na naši sekci Black Hat Europe: Nová realita AppSec: Vývoj řízený umělou inteligencí, malware a rizika moderního softwaru. S tím, jak umělá inteligence urychluje dodávky softwaru, zároveň mění povrch útoku. Od malwaru s otevřeným zdrojovým kódem a kompromitace dodavatelského řetězce až po chyby v kódu generované umělou inteligencí, tato přednáška zkoumá, jak vznikají moderní rizika AppSec a co musí bezpečnostní týmy dělat, aby si udržely náskok ve světě řízeném umělou inteligencí.

Podívejte se na naši úvodní epizodu SafeDev Talk o DORA, abyste ji zvládli a udrželi si náskok v neustále se vyvíjejícím prostředí finanční regulace. Tento webinář je vytvořen speciálně pro finanční instituce a pomůže vám zorientovat se v dopadu DORA na provozní bezpečnost a dodržování předpisů. Získáte praktické strategie a odborné poznatky, díky nimž budete lépe připraveni na budoucnost!
Podívejte se na epizodu podcastu Secure Cyber Connect, ve které vystupuje náš technický ředitel Luis Rodriguez. Luis s více než 15 lety zkušeností se dělí o odborné poznatky o detekci škodlivého kódu, zabezpečení komponent třetích stran a strategiích AppSec pro budoucnost. Od následků SolarWinds až po nejnovější incident s backdoorem SSH se tato epizoda zabývá reálnými hrozbami a praktickými obrannými taktikami. Naučte se, jak posílit své... SDLC, snížit riziko v dodavatelském řetězci a udržet si náskok před vyvíjejícími se kybernetickými hrozbami.

Zapojte se do našeho webináře „Detekce malwaru v reálném čase v open source“ a prozkoumejte nejnovější hrozby malwaru, které ovlivňují open source software (OSS). S rostoucím zaváděním OSS roste i objem a složitost hrozeb, což představuje nové výzvy pro vývojáře i organizace. Tato podnětná prezentace odhalí nejnovější trendy, vznikající hrozby a pokročilé strategie pro ochranu vašich závislostí OSS před škodlivými útoky. Přidejte se k nám!

Zmeškali jste nás na Black Hat? Podívejte se na exkluzivní záznam naší 20minutové prezentace o kybernetické bezpečnosti s využitím umělé inteligence, automatizaci zabezpečení aplikací a automatické opravě. Zjistěte, jak omezit šum v upozorněních, automaticky opravit zranitelnosti pomocí bezpečných PR a jak automatizovat AppSec přímo do svého... pipeline (mimo jiné zajímavé věci). Sledujte relaci na vyžádání!

Sledujte a ponořte se hlouběji do: naléhavé potřeby bezpečných aplikací s ohledem na rostoucí počet úniků dat a zranitelností; současných výzev při budování bezpečného a škálovatelného softwaru, včetně izolovaných pracovních postupů, komunikačních mezer mezi vzdálenými týmy a rizik spojených s integrací softwaru s otevřeným zdrojovým kódem (OSS); a mnoha dalších. Naučte se, jak se prokousat šumem a zaměřit se na nejkritičtější hrozby. Nenechte si to ujít!
Nepodařilo se vám zúčastnit se konference RSA 2024 v San Franciscu.cisco? Žádný problém! Sledujte náš exkluzivní webinář a získejte náskok před některými z nejdůležitějších trendů v kybernetické bezpečnosti, od změn v CISOd 0 pozic až po vedoucí nejmodernější vývoj v oblasti kybernetické obrany – to vše přímo u vašeho stolu. V tomto webináři se hlouběji ponoříte do nejaktuálnějších poznatků a strategií, které svět kybernetické bezpečnosti nabízí!
Podívejte se nyní na náš webinář Zabezpečení kódu generovaného umělou inteligencí před jeho odesláním. Modely kódování na hranici možností stále halucinují falešné názvy balíčků až v 6 % výstupů a skutečné útoky, jako je Shai-Hulud, ukazují, jak rychle se může jeden infikovaný balíček šířit přes GitHub, cloud a… CI/CDAgenti s umělou inteligencí se nyní dotýkají souborů, terminálů a pipelinepřímo, často před spuštěním jakékoli bezpečnostní kontroly. V této relaci, kterou pořádá Nimbus Compute ve spolupráci se společností Xygeni, se zabýváme tím, proč zabezpečení pouze na úrovni CI již nestačí a jak přesun detekce do IDE pomáhá týmům odhalit riziko dříve, než se dostane do produkčního prostředí.

Podívejte se nyní na náš webinář Vibe Coding Without Regret. Umělá inteligence transformuje způsob, jakým se software vytváří, přičemž kopiloti a agenti umělé inteligence generují stále větší podíl produkčního kódu. V této relaci uvidíte, jak zabezpečit kód generovaný umělou inteligencí přímo v integrovaném vývojovém prostředí (IDE) pomocí detekce zranitelností v reálném čase. guardrails pro Copilot a prioritizace na základě dosažitelnosti. Zjistěte, jak nápravná opatření s pomocí umělé inteligence pomáhají vývojářům efektivně řešit problémy a vytvářet bezpečný software řízený umělou inteligencí, aniž by ztratili kontrolu. Podívejte se na video a naučte se, jak vytvářet bezpečný software řízený umělou inteligencí od samého začátku.