Škodlivá závislost spustí svůj instalační skript v okamžiku, kdy vývojář zadá příkaz install, tedy dlouho předtím, než si kdokoli uvědomí, že je škodlivá. Vaše skenery kódu se dívaly do repozitáře. Vaše nástroje pro koncové body viděly proces, ne balíček. Shield nachází se na koncovém bodě vývojáře a blokuje jej před spuštěním.
Jeden lehký agent · Pracovní stanice, servery a CI runery · Centrálně spravované zásady
Zabraňte spuštění škodlivých závislostí a skriptů tím, že ochráníte koncové body vývojářů, kde útoky začínají.
Shield Zachycuje instalace balíčků v reálném čase a kontroluje je podle informací o malwaru od Xygeni. Škodlivé balíčky jsou blokovány v okamžiku instalace a následující ráno se neobjevují v reportu. Totéž platí pro síť: připojení ke známé škodlivé infrastruktuře jsou přerušena dříve, než cokoli opustí počítač.
Definujte pravidla jednou a Shield aplikuje je na každý počítač ve vaší organizaci: minimální stáří balíčků, seznamy povolených a zakázaných balíčků, schválené registry a cíle odchozího provozu.
Když se na koncovém bodě objeví něco kritického, Shield může automaticky nebo na vyžádání přerušit síťová připojení daného počítače, takže incident se zastaví u jednoho notebooku, místo aby se šířil po celé organizaci.
Běhový firewall pro koncový bod vývojáře.
Každá instalace balíčku je zachycena a ověřena v reálném čase. Včasné varování před malwarem od Xygeni zachycuje škodlivé balíčky, kterým nástroje založené na reputaci stále důvěřují, aniž by čekalo na CVE, upozornění nebo publikovanou signaturu. K blokování dochází před spuštěním instalačního skriptu.
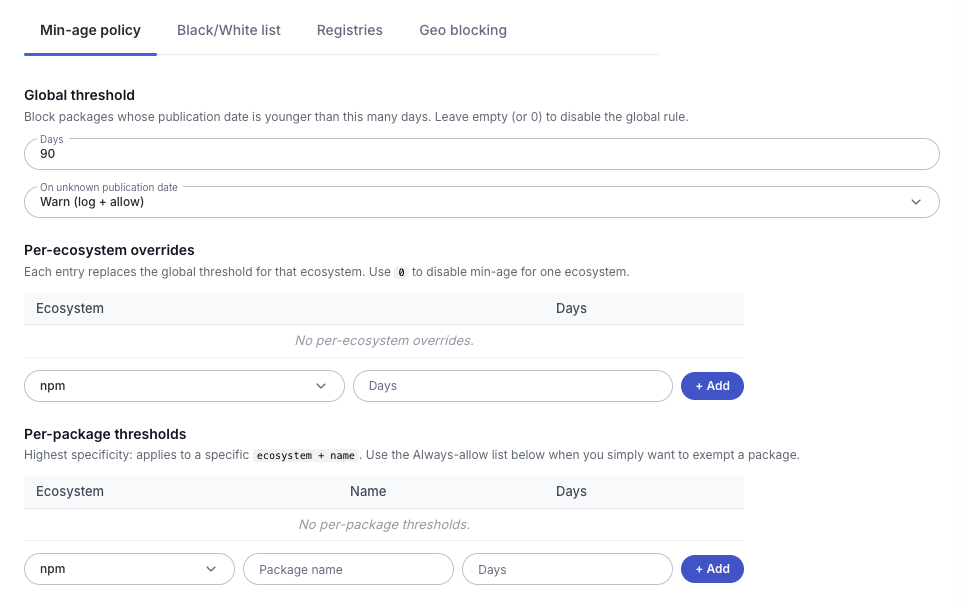
Nejrychleji se rozvíjející útoky na dodavatelský řetězec přicházejí ve zbrusu nových verzích balíčků. Shield umožňuje blokovat balíčky publikované nověji, než je stanovený limit, nastavit globální pravidlo a přepsat ho pro každý ekosystém a rozhodnout, co se stane, když nelze určit datum publikace: upozornit a povolit, nebo blokovat.
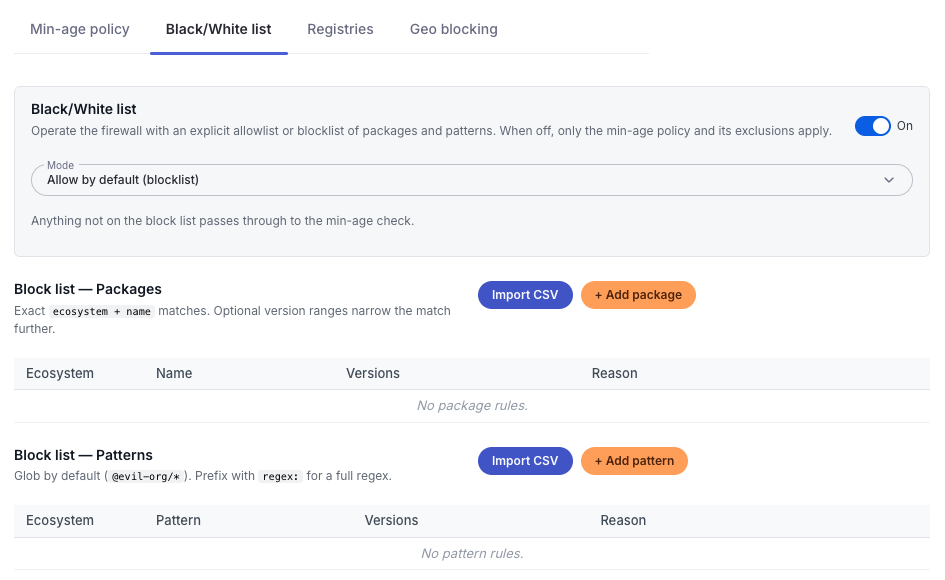
Rozhodněte, co a odkud mohou vaši vývojáři stahovat. Udržujte explicitní seznamy povolených a zakázaných instalací a omezte instalace na registry schválené vaší organizací.
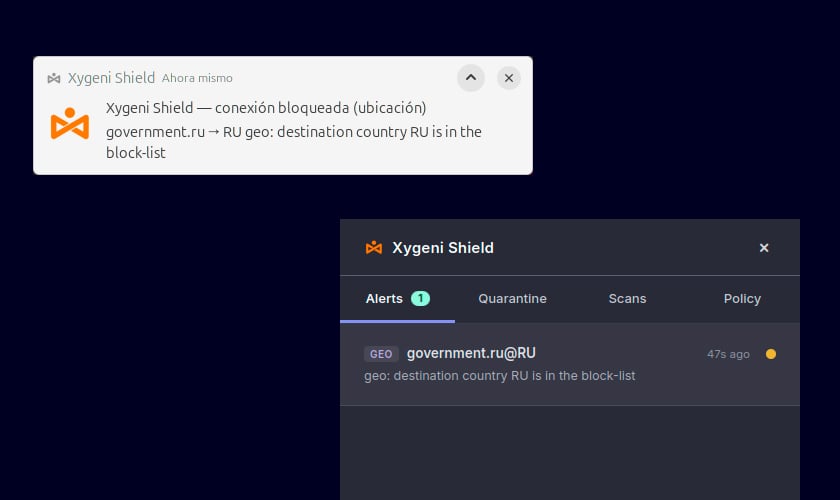
Stejný model platí i pro připojení. Shield Kontroluje odchozí provoz z koncového bodu na základě aktuálních síťových informací a přerušuje připojení ke známým škodlivým IP adresám a doménám získaným z indikátorů hrozeb, takže implantát, který se dostal do počítače, se nemůže dostat k infrastruktuře, pro kterou byl vytvořen. Navíc můžete omezit provoz na vysoce rizikové destinace podle zeměpisné polohy. Každé blokované připojení je zaznamenáno spolu s cílem, kterého se pokusilo dosáhnout.
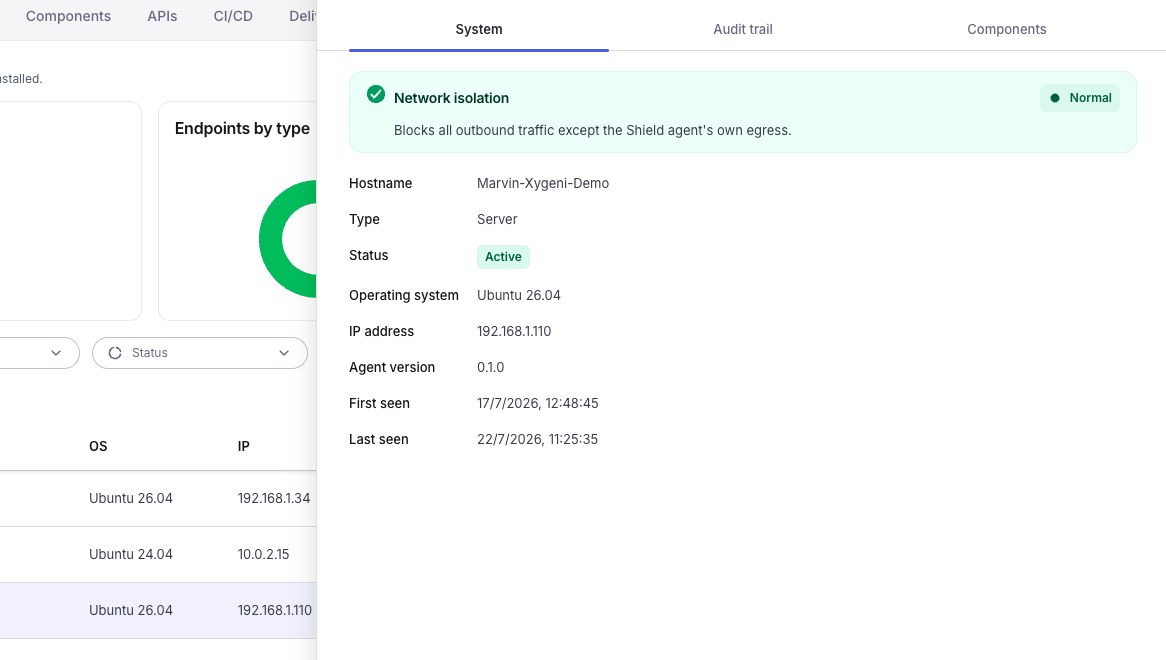
Izolujte napadený počítač a přerušte veškerý odchozí provoz kromě vlastního kanálu agenta, abyste si udrželi kontrolu nad koncovým bodem a zároveň ho omezili. Zapněte paranoidní režim a izolace se automaticky vyžádá v okamžiku, kdy se na jakémkoli koncovém bodu objeví kritické upozornění.
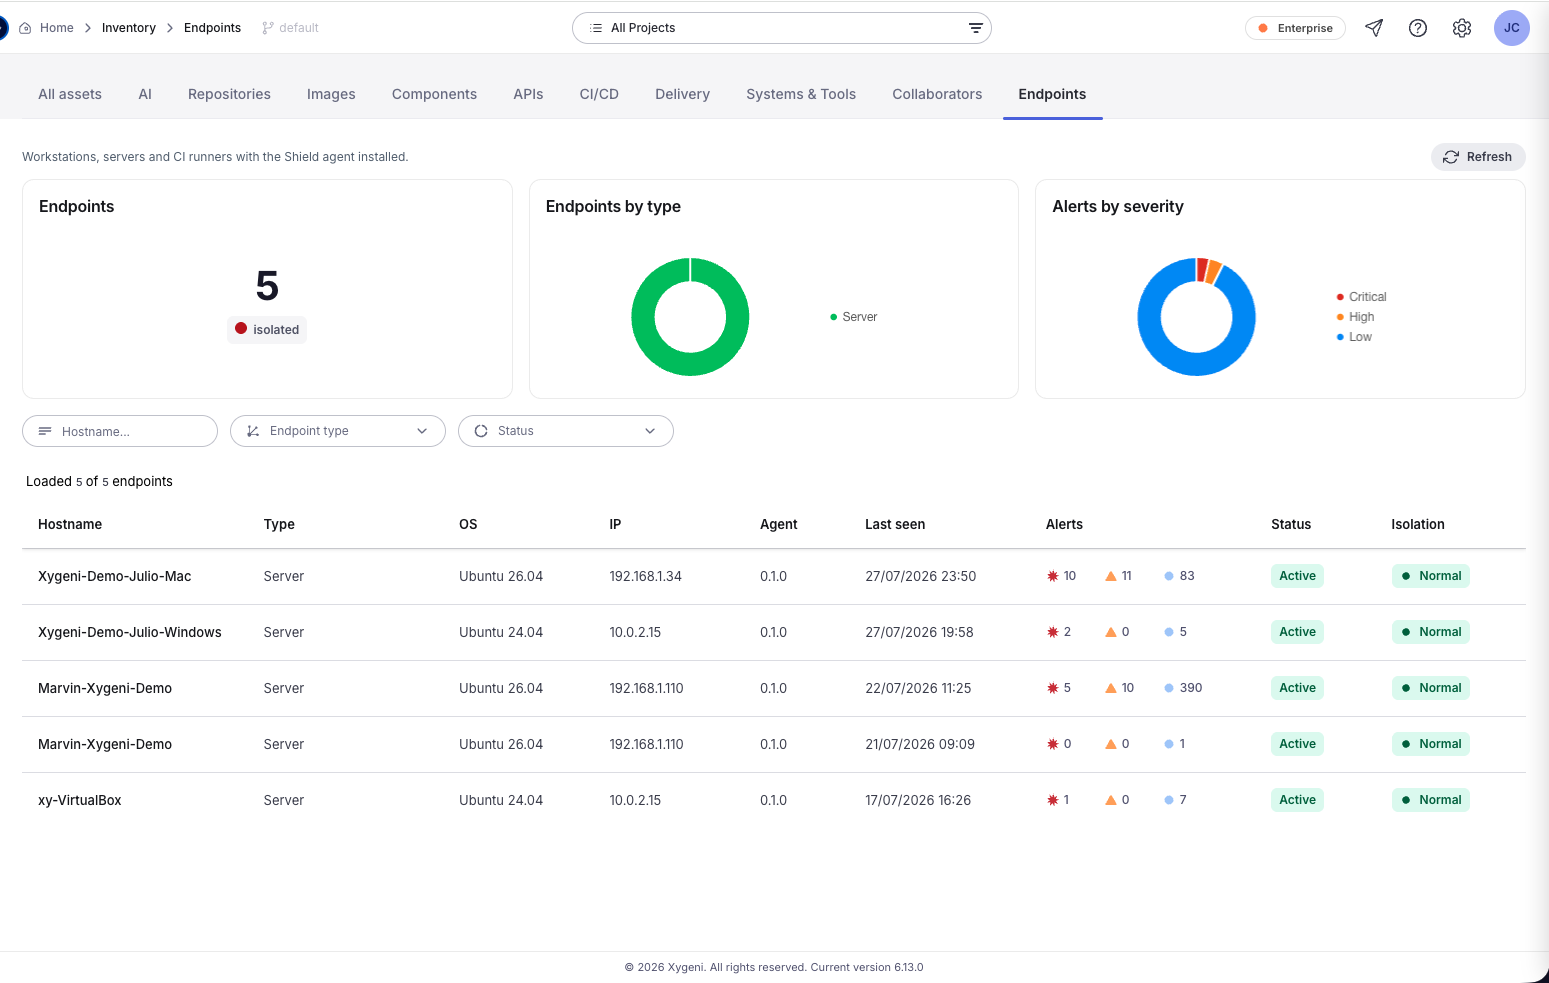
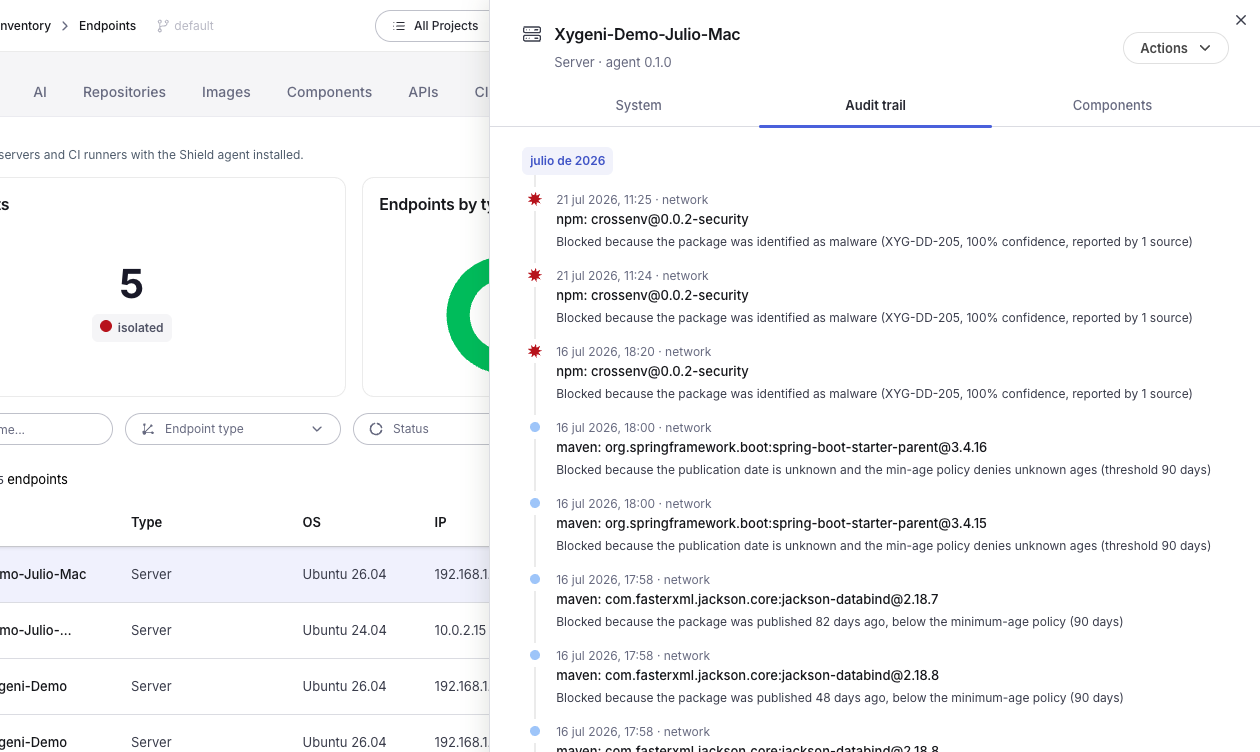
Podívejte se na každou pracovní stanici, server a běžec CI, na kterém běží Shield agenta s jeho operačním systémem, verzí agenta, aktuálním stavem, časem prvního a posledního zobrazení a jeho licenčním sídlem. Filtrovat podle názvu hostitele, typu koncového bodu nebo stavu.
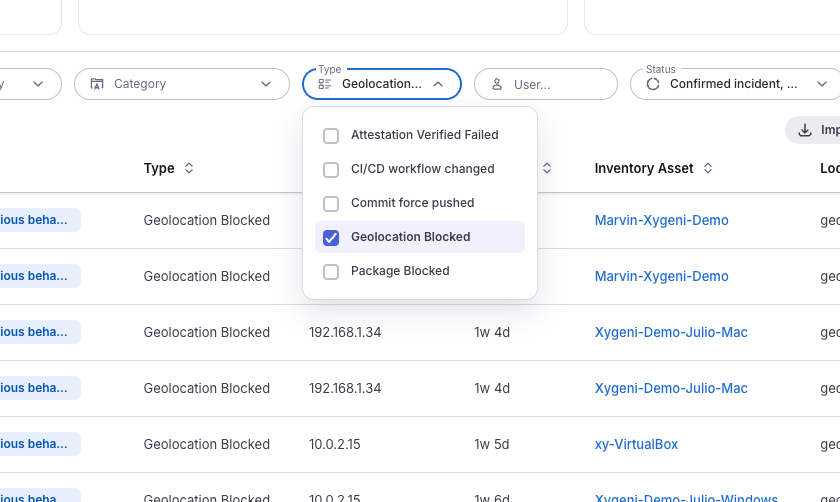
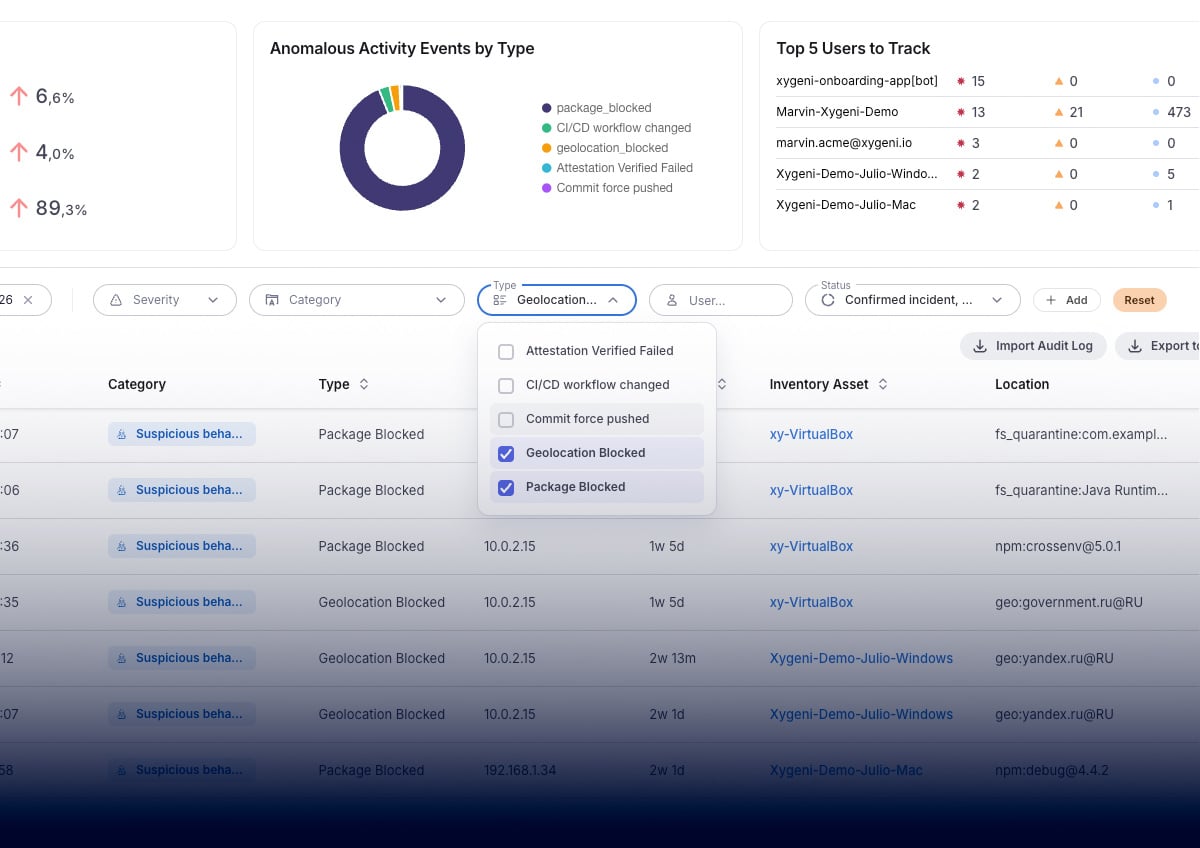
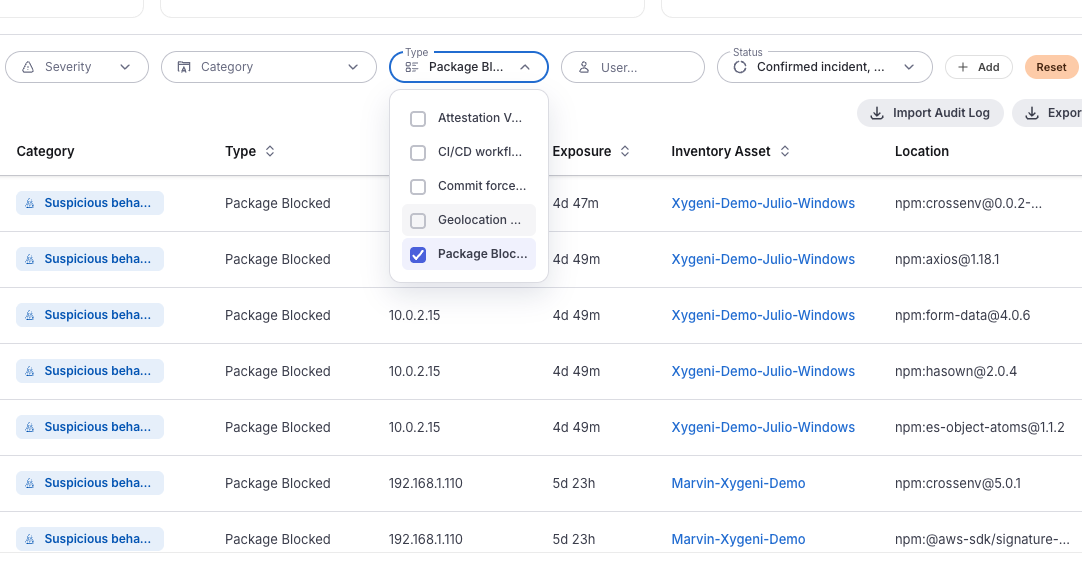
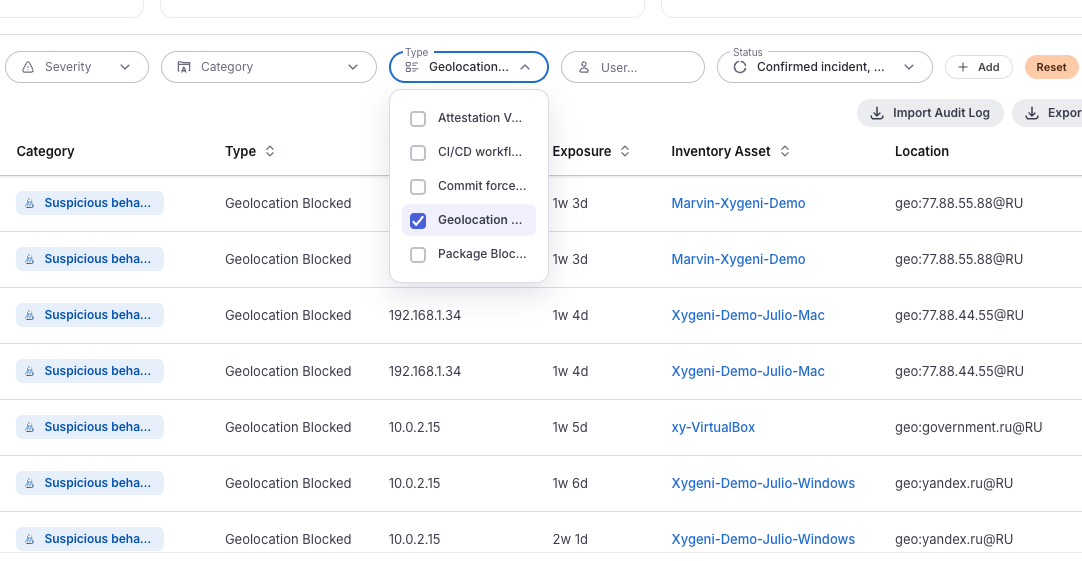
Každý blok se v platformě stává událostí s uvedením závažnosti, časového razítka, koncového bodu, na kterém k němu došlo, doby trvání expozice a přesného popisu blokování: balíčku a verze nebo cíle. Filtrujte podle závažnosti, kategorie, typu, uživatele nebo rozsahu dat a exportujte.
Každý chráněný koncový bod má vlastní auditní záznam a seznam komponent, takže si můžete na dotaz rekonstruovat, co se na konkrétním počítači stalo.
Jeden lehký agent pokrývající pracovní stanice, servery a CI servery s plovoucími licencí, takže pokrytí sleduje vaše lidi, nikoli váš hardware.
Najděte a opravte rizika API v kódu předtím, než se dostanou do produkčního prostředí.
Skenování kódu a závislostí analyzuje repozitář. Nástroje pro koncové body sledují procesy a připojení, ale nemají žádný kontext zabezpečení aplikací pro interpretaci balíčku nebo registru. Mezi těmito dvěma se nachází okamžik, kdy se škodlivá závislost skutečně spustí na počítači vývojáře. To je místo, kde… Shield funguje.
Přístupy založené na reputaci a signaturách vás o škodlivém balíčku informují, jakmile se jím již stal někdo jiný. Shield blokuje analýzu chování a rizik, což je jeho užitečnost v den, kdy je útok nový, a podpoří ho aktuální síťové informace, takže cokoli, co se na něj dostane, nemůže telefonovat domů.
Bloky, izolace a geo události se zobrazují ve stejné konzoli jako váš kód, závislosti, pipeline a tajné nálezy s jednou auditní stopou. Ne další agent s jinou dashboard a další login.
Detekce koncových bodů sleduje procesy, soubory a připojení na úrovni operačního systému. Neví, co je registr balíčků, zda je závislost škodlivá nebo zda byla verze publikována včera. Shield Přenáší kontext zabezpečení aplikací do koncového bodu vývojáře a vynucuje zásady pro věci, které AppSec zajímají.
Shield je odlehčený agent, který kontroluje instalace v okamžiku, kdy k nim dochází. Vývojáři si toho všimnou pouze tehdy, když je něco zablokováno, a blokování je doprovázeno uvedením důvodu.
Škodlivé a neoprávněné instalace balíčků, balíčky novější než je váš minimální věk, instalace z registrů, které jste neschválili, balíčky na vašem seznamu zakázaných balíčků, odchozí připojení ke známým škodlivým IP adresám a doménám a provoz do geografických oblastí, které jste omezili.
Rozhodnutí je na vás. Zásady minimálního věku vám umožňují buď varovat a povolit, nebo blokovat, pokud datum publikace není známo.
Ano. Globální minimální věková hranice může být pro každý ekosystém přepsána a v případě potřeby pro konkrétní ekosystém zakázána.
Blokuje veškerý odchozí provoz z daného počítače kromě Shield vlastní kanál agenta, takže koncový bod je uzavřený, ale stále spravovatelný. Můžete jej spustit na vyžádání nebo povolit paranoidní režim, aby se izolace automaticky vyžádala při výskytu kritického upozornění.
Na vývojářských pracovních stanicích, na serverech a na běžících CI. Licencování využívá plovoucí licence.
Ano. Každý blok je událost s úplnými detaily a každý koncový bod si uchovává vlastní auditní záznam. Události lze filtrovat a exportovat.
s platformou Xygeni All-In-One AppSec
