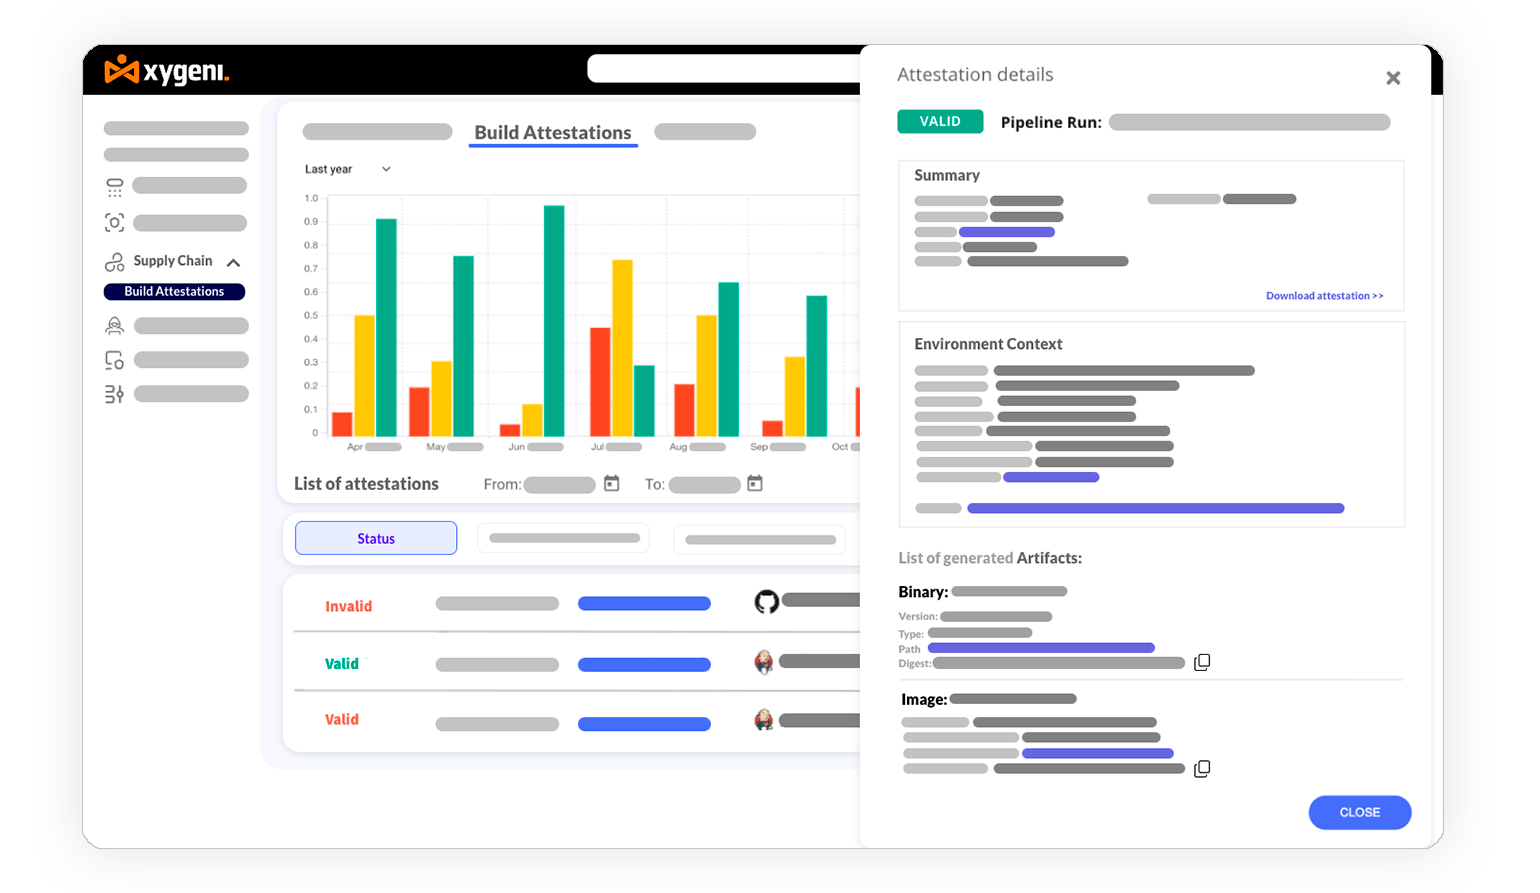
Přidejte do svého pipelineshromažďovat důkazy z každé fáze procesu sestavení a automaticky generovat atestace SLSA.
Zajistěte, aby veškerý softwarový materiál – od zdrojového kódu až po bezpečnostní zprávy – byl bezpečně ověřen pomocí kontrol signatur artefaktů, což zaručuje, že nedojde k žádným kompromisům.
Implementujte bezpečnostní brány ve svém CI/CD pipelineblokovat pozměněné artefakty před dodáním a zajistit jejich opětovné ověření před nasazením, čímž se zabrání jakémukoli ohrožení během produkce nebo po dodání.