Proprietární enginy, plná platforma on-premise a detekci malwaru, která začíná ještě před existencí signatury.
Podívejte se, jak si Xygeni vede v porovnání s Aikidem ve vašich vlastních repozitářích.

Pět důležitých rozdílů
Plná platforma on-premise (jednotlivec). DAST běží uvnitř vaší infrastruktury bez přístupu k internetu.
Behaviorální malware při publikaci v registru, rozšiřující se napříč pipelines, kontejnery, zdrojový kód commits.
Získejte poznatky ze Snyku, Veracode a Checkmarxu. Na všechny aplikujte triáž, vysvětlení a opravu pomocí umělé inteligence.
Proprietární nativní skenovací enginy (ne orchestrace OSS). Jedna SLA, jeden plán, plus SLSA + in-toto + CBOM.
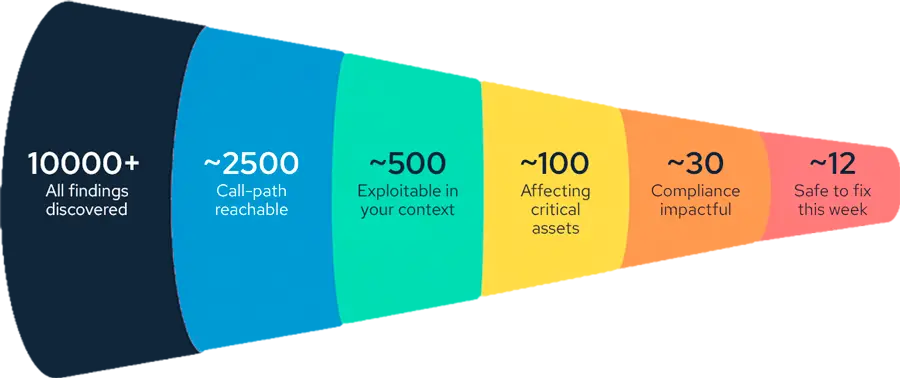
Trychtýř zaměřený na podnikání, který zužuje tisíce výsledků na ty několik málo dosažitelných a využitelných.

Co nejvíce mění váš pracovní postup
Xygeni se rozhodne, co opravit jako první a snížit hluk.
Po trychtýři Úroveň metody sanačního rizika je aplikováno: Xygeni analyzuje graf volání a před použitím vám řekne, které opravy způsobí problémy s kterými volajícími.
Bok po boku
| Schopnost | | Aikido |
|---|---|---|
| Skenovací motory | (Tj. Proprietární nativní enginy | ⚠️ Založené na OSS (Opengrep, Trivy, ZAP) |
| Detekce malwaru před podpisem v bezplatném plánu | (Tj. MEW je součástí bezplatného plánu pro vývojáře | ❌ Bezplatný plán se spoléhá na známé podpisy |
| Ochrana koncových bodů pro vývojáře | (Tj. Balíčky, rozšíření a pluginy IDE a síťový provoz v rámci jedné organizační politiky. | ⚠️ Pouze instalace balíčků |
| Plná platforma on-premise / s jedním nájemcem | (Tj. Plná platforma on-premise | ⚠️ Lokální skener + cloud dashboard |
| Model provedení DAST | (Tj. Možnost provozu na místní úrovni, neomezený paralelní provoz | ⚠️ Pouze cloud (whitelist IP adres + přístup k internetu) |
| Přineste si vlastní model umělé inteligence | (Tj. Jakýkoli LLM, včetně samostudia | ⚠️ Pouze vlastní LLM od Aikido |
| Detekce škodlivých balíčků před podpisem (MEW) | (Tj. Behaviorální při zveřejnění v registru | ⚠️ Aikido Intel (ve stylu krmení) |
| Detekce malwaru napříč SDLC | (Tj. Pipelines + kontejnery + commits | ⚠️ Zaměřeno na balíčky |
| CI/CD pipeline security (integrita + původ) | (Tj. Pipeline integrita, anomálie, SLSA + in-toto | ⚠️ Skenování v pipeline, nezajišťuje to |
| AI Triage + prioritizace rizik | (Tj. Třídění na základě vlastních + třetích zjištění + nálezů + trychtýře + metody | ⚠️ Pouze vlastní skenery, žádné nálezy třetích stran |
| Automatické zrušení tajemství + blokování sloučení | (Tj. Automatické zrušení + sloučení bloků | ⚠️ Pouze detekovat a ověřit |
| CBOM — Kryptografický kusovník | (Tj. Generováno pro každé vydání | ❌ Není k dispozici |

Informace o konkurenci vycházejí z veřejně dostupné dokumentace, revidované v září 2026. Našli jste něco zastaralého? Dej nám vědět.
Rozdíl
| Složka | | Aikido |
|---|---|---|
| Dashboard / Server | (Tj. Zákaznické prostředí* | ⚠️ Aikido mrak |
| Úložiště nálezů | (Tj. Zákaznické prostředí | ⚠️ Aikido mrak |
| Provedení DASTu | (Tj. Zákaznická infrastruktura (bez vystavení internetu) | ⚠️ Aikido cloud (whitelist IP + ověření domény) |
| Inference AI / LLM | (Tj. Volba zákazníka, včetně vlastního hostování | ⚠️ Infrastruktura aikidó |
| Automatická oprava dostupná offline | (Tj. Ano | ❌ Ne (Účty lokálního skeneru ztratí uživatelské rozhraní automatické opravy) |
Rozdíl
Dvouvrstvá analýza pomocí umělé inteligence při publikaci registru balíčků. Zachycuje škodlivé chování ještě před vznikem signatury – překlepy, obfuskace, vzory exfiltrace, zmatek závislostí.
Detekce se rozšiřuje na pipelines, obrazy kontejnerů a zdrojový kód commits. Zachycuje obrácené granáty v pipelines, škodlivé příkazy ve skriptech sestavení a pozměněné artefakty, nejen vadné balíčky.
Nativní certifikáty SLSA a intoto atestace pro každou sestavu a také kryptografický seznam materiálů (CBOM) pro každou verzi, abyste věděli, kterou kryptografii budete muset migrovat.
Balíčky, rozšíření IDE a pluginy zůstanou blokovány, dokud nedosáhnou minimálního stáří nastaveného vašimi zásadami.
Provoz na škodlivé IP adresy a domény je na koncovém bodě blokován a napadený počítač je izolován.
Bezpečnostní tým nastavuje povolené a zakázané komponenty a autorizované registry.
Decisionty využívají inteligenci malwaru před podpisem od Xygeni, nejen informační kanály o známých škodlivých kódech.
Ano, zvláště pokud potřebujete plnou platformu on-premise, vlastní LLM nebo detekci malwaru nad rámec balíčků. Xygeni používá proprietární skenovací enginy a spouští dashboard, zjištění, DAST a inference umělé inteligence ve vašem vlastním prostředí.
Ano. Na Enterprise plán, běží celá platforma on-premise, vzduchovou mezerou nebo hybridní, včetně funkcí DAST a umělé inteligence s modelem hostovaným na vlastních serverech.
Jakýkoli LLM: komerční poskytovatel, model hostovaný na vlastních serverech nebo vlastní od Xygeni. Data zůstávají ve vašem prostředí a jejich užívání je vázáno vaší smlouvou.
MEW analyzuje každý nový balíček behaviorálně při publikaci v registru, ještě předtím, než existuje signatura. Detekce zahrnuje také pipelines, obrázky kontejnerů a zdrojový kód commits.
Ano. Bezplatný plán pro vývojáře zahrnuje detekci malwaru před podpisem MEW.
Přineste otázky, které vaše hodnocení Aikido nechalo otevřené. Projdeme si je na vaší hromádce.