






Xygeni získává dvě ceny Global InfoSec Awards za... Zabezpečení aplikací GenAI a Application Security Posture Management (ASPM) a uznání práce společnosti, která pomáhá bezpečnostním a technickým týmům snižovat šum, upřednostňovat skutečná rizika a zabezpečovat vývoj s podporou umělé inteligence bez zpomalení dodávek. Pro moderní týmy DevSecOps je to důležité, protože trh se rychle posouvá směrem k analýze rizik. ASPM a bezpečný vývoj s využitím umělé inteligence, nikoli izolované skenery a odpojená upozornění. Gartner již zdůraznil obojí Application Security Posture Management a AI Code Security Asistenti jako transformační oblasti v moderní AppSec a zároveň varují, že vývoj řízený umělou inteligencí a vibrační kódování rozšiřují oblast útoku.
Tato dvě ocenění odrážejí jednoduchou realitu. Bezpečnostní týmy nepotřebují více dashboards. Potřebují jasný kontext, skutečné stanovení priorit a náprava bezpečná pro výrobuPřesně na to se Xygeni zaměřuje, od kódu ke cloudu a od kódu psaného lidmi ke kódu generovanému umělou inteligencí.
Proč jsou tato dvě ocenění důležitá
Vítězství v obou kategoriích je důležité, protože ukazuje, že AppSec již není rozdělen mezi „tradiční zabezpečení aplikací“ a „zabezpečení umělé inteligence“. Dnes jsou tyto světy propojeny.
Vývojové týmy dodávají produkty rychleji, používají více open source a spoléhají se na více CI/CD automatizace a stále častější zavádění asistentů kódování s využitím umělé inteligence a agentních pracovních postupů. Zároveň jsou bezpečnostní lídři pod tlakem, aby snižovali počet falešně pozitivních výsledků, jasně vysvětlovali obchodní rizika a automatizovali nápravu bez narušení produkce. Gartner tento posun popisuje přímo: Vývoj s pomocí umělé inteligence přináší nové bezpečnostní problémy, zatímco ASPM, analýza dosažitelnosti a nápravná opatření založená na umělé inteligenci se stávají ústředními pro zefektivnění DevSecOps.
Proto tato ocenění k sobě tak dobře zapadají. Člověk si uvědomuje Xygeni ASPM jako řídicí rovinu pro aplikační riziko. Druhá rozpoznává DevAI jako preventivní vrstva pro zabezpečení kódu generovaného a asistovaného umělou inteligencí dříve, než se stane produkčním problémem.
Proč Xygeni vyhrála v oblasti zabezpečení aplikací GenAI
Cena GenAI za bezpečnost aplikací zdůrazňuje jinou, ale stejně naléhavou výzvu: jak zabezpečit kód, když je umělá inteligence nyní součástí vývojového pracovního postupu.
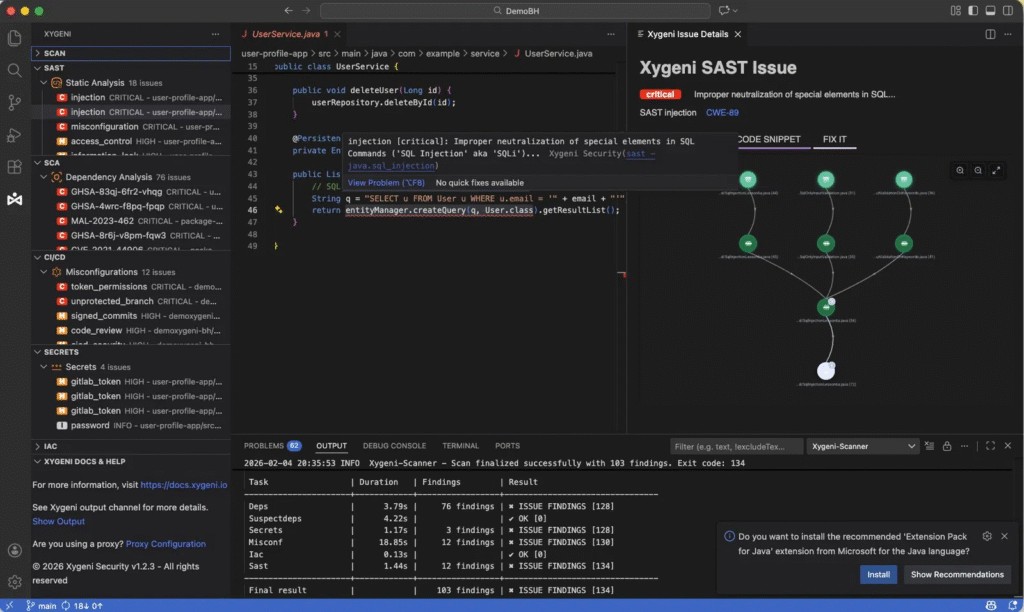
To je místo, kde DevAI vyniká. Místo toho, aby Xygeni vnímal riziko spojené s umělou inteligencí jako samostatný problém za běhu, posouvá zabezpečení až do bodu tvorby kódu. Platforma kombinuje hloubkovou statickou analýzu, prioritizaci založenou na zneužitelnosti, automatickou opravu pomocí umělé inteligence a detekci malwaru, aby pomohla vývojářům včas odhalit a napravit rizikové vzorce.
Tento přístup je obzvláště relevantní nyní. Gartner uvádí, že do roku 2027 bude nejméně 30 % ohrožení bezpečnosti aplikací způsobeno praktikami kódování Vibe a do roku 2026 bude nejméně 40 % organizací automaticky využívat své dodavatele testování bezpečnosti aplikací pro automatickou nápravu zranitelného kódu založenou na umělé inteligenci.
Bezpečnost v okamžiku tvorby kódu
DevAI podporuje preventivní model. Xygeni's code security Materiály vysvětlují, že platforma provádí hloubkovou statickou analýzu k detekci chyb typu injection, XSS, problémů s pamětí, chybných konfigurací a vzorců škodlivého kódu a zároveň filtruje zjištění prostřednictvím trychtýře prioritizace založeného na zneužitelnosti, aby se týmy zaměřily na to, co je zneužitelné, nikoli jen na to, co existuje.
To je důležitý rozdíl. Ve vývoji s podporou umělé inteligence není rychlost hlavním problémem. Nepřezkoumaná důvěra Vývojáři mohou generovat kód rychle, ale stále potřebují deterministické ověření, bezpečnostní kontext a bezpečné opravy.
Náprava pomocí umělé inteligence, kterou mohou vývojáři skutečně využít
Technologie AI AutoFix od společnosti Xygeni přidává další vrstvu. Generuje návrhy nápravných opatření v závislosti na kontextu, nahrazuje rizikové vzorce bezpečnějšími alternativami a vytváří… pull requests s opravami v souladu s osvědčenými postupy v oblasti jazyka.
To je důležité, protože budoucnost zabezpečení aplikací GenAI není jen o detekci. Jde o sanace bezpečná pro výrobuNástroj, který vyhledává problémy, ale nedokáže je vyřešit v rámci pracovního postupu, zvyšuje tření. Nástroj, který dokáže bezpečně vést k nápravě v daném kontextu, zvyšuje bezpečnost i rychlost vývojářů.
Guardrails pro vývoj s podporou umělé inteligence a agentní vývoj
Příběh GenAI je širší než jen dokončování kódu. Zpráva Gartneru o 2025 Hype Cycle for Application Security (Cycle humbuku pro bezpečnost aplikací) vyzdvihuje Model Context Protocol a umělou inteligenci. code security Asistenti, běhová ochrana pomocí umělé inteligence a vibrační kódování jako hlavní změny v AppSec. Také varuje, že MCP s sebou nese nové obavy ohledně autorizace a soukromí a že kód generovaný umělou inteligencí by neměl být považován za inherentně bezpečný.
V tomto kontextu je pozice Xygeni v oblasti DevAI obzvláště relevantní. Hodnota nespočívá jen v tom, že pomáhá vývojářům opravovat kód. Hodnota spočívá v tom, že zavádí... guardrails kde se výstup generovaný umělou inteligencí setkává se skutečnými inženýrskými pracovními postupy.
Proč Xygeni vyhrála Application Security Posture Management
Application Security Posture Management by mělo dělat víc než jen shromažďovat poznatky. Mělo by to týmům pomoci rozhodnout se, na čem teď skutečně záleží.
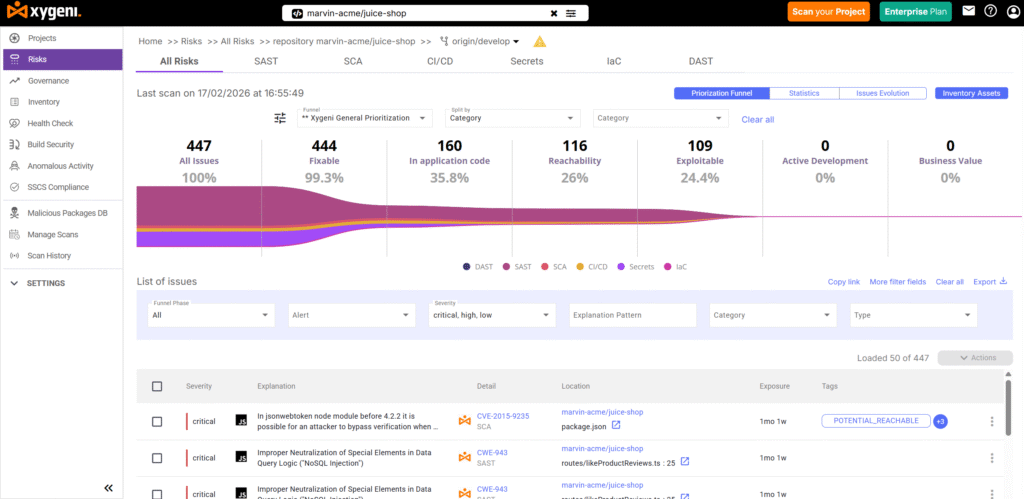
Xygeni's ASPM Přístup je postaven na této myšlence. Platforma sjednocuje signály napříč celým životním cyklem dodávek softwaru, včetně úložišť kódu, závislostí, pipelines, vytvářet soubory, infrastrukturu jako kód a cloudové zdroje a poté průběžně mapovat jejich vztahy a stav v kontextu.
To je důležité, protože většina týmů se stále topí v roztříštěných výstrahách. Podle společnosti Xygeni ASPM V souvislosti s materiály 48 % organizací dostává více než 10 000 upozornění denně a až 52 % těchto upozornění jsou falešně pozitivní. Společnost Xygeni tento problém řeší kontextovou prioritizací, která zohledňuje vztahy mezi aktivy, závažnost, zneužitelnost, expozici, dopad na podnikání a kritéria definovaná zákazníkem, což pomáhá snížit zbytečný šum až o 90 %.
Skutečná kontextová vrstva, ne další skener
Xygeni neumisťuje ASPM jako agregátor skenerů. Místo toho vytváří vrstvu inventáře a korelace napříč celým SDLCAutomaticky identifikuje aktiva, sleduje závislosti a přispěvatele a poskytuje týmům přehled o aplikačních rizicích od kódu až po cloud.
To je přesně místo, kde moderní ASPM vytváří hodnotu. Gartner definuje ASPM jako způsob průběžného řízení aplikačních rizik shromažďováním, analýzou a stanovováním priorit bezpečnostních problémů v celém životním cyklu softwaru, což pomáhá týmům efektivněji prosazovat zásady a provádět nápravná opatření.
Dynamické stanovování priorit, které odráží skutečné riziko
Výjimečná součást Xygeni ASPM příběh je jeho dynamický trychtýř prioritizaceZákazníci si mohou definovat až osm fází a upřesnit prioritizaci pomocí faktorů, jako je dosažitelnost, využitelnost a kritéria specifická pro dané podnikání. V praxi to znamená, že týmy mohou přestat reagovat na objem a začít opravovat to, co je skutečně dosažitelné, vystavené nebo provozně důležité.
To je pádný důvod, proč toto uznání dává smysl. V roce 2026 ti nejlepší ASPM Platformy nejsou ty, které zobrazují nejvíce dat. Jsou to ty, které proměňují složitost v krátký a důvěryhodný seznam akcí.
Lepší pracovní postupy, ne větší tření
Xygeni's ASPM Také pomáhá uzavřít cyklus z provozního hlediska. Integruje bezpečnostní zprávy třetích stran, normalizuje zjištění a centralizuje pracovní postupy nápravy, aby se týmy mohly rychleji koordinovat napříč různými nástroji a prostředími.
Pro vedoucí pracovníky v oblasti bezpečnosti se to promítá do něčeho cennějšího než jen do viditelnosti: lepšího třídění, jasnějšího rozdělení odpovědnosti a měřitelného zlepšování situace v průběhu času.
Silnější model AppSec pro rok 2026
Tato dvě ocenění dohromady nesou širší poselství.
Moderní AppSec se ubírá směrem k:
- jednotný kontext namísto izolovaných zjištění
- Prioritizace založená na zneužitelnosti namísto třídění pouze podle závažnosti
- automatizovaná náprava namísto manuálního nárůstu nevyřízených úkolů
- preventivní zabezpečení s využitím umělé inteligence namísto reaktivního čištění
- pracovní postupy zaměřené na vývojáře místo bezpečnostních úzkých míst
Platforma společnosti Xygeni se s tímto směrem úzce shoduje. ASPM straně, koreluje signály napříč kódem, cloudem, pipelines, závislosti a stav. Na straně GenAI pomáhá týmům dříve zabezpečit kód generovaný umělou inteligencí a kód psaný lidmi, přičemž prioritizace a náprava jsou integrovány do pracovního postupu.
I proto je toto uznání více než jen milníkem pro značku. Odráží, kam se programy AppSec budou dále ubírat.
Co to znamená pro bezpečnostní a technické týmy
Pro CISPro OS, vedoucí pracovníky AppSec a týmy DevSecOps je praktické ponaučení.
Pokud vaše týmy stále střídají mezi skenery, třídí nekonečné duplicitní nálezy a snaží se řídit vývoj s podporou umělé inteligence bez jasných guardrails, starý model je již pod tlakem.
Další fáze AppSec vyžaduje:
- jeden pohled na riziko napříč SDLC
- prioritizace na základě skutečné využitelnosti a obchodního kontextu
- automatizovaná náprava, která vyhovuje technickým pracovním postupům
- přísnější kontroly pro kód generovaný umělou inteligencí a kód s podporou umělé inteligence
- lepší signál, méně šumu
To je prostor, kde je Xygeni uznávána.
Konečná Takeaway
Xygeni získává dvě ceny Global InfoSec Awards za... ASPM a Zabezpečení aplikací GenAI protože obě kategorie nyní vyžadují totéž: zabezpečení, které je kontextové, akční a postavené na způsobu, jakým se software dnes skutečně vyvíjí.
ASPM by mělo týmům pomoci nejprve řešit správná rizika.
Zabezpečení aplikací GenAI by mělo týmům pomoci používat nástroje pro kódování s využitím umělé inteligence, aniž by vytvářelo slepá místa.
Xygeni staví pro obojí.

O autorovi
Spoluzakladatel a CTO
Fatima Said specializuje se na obsah zaměřený především na vývojáře v oblasti AppSec, DevSecOps a software supply chain securityProměňuje komplexní bezpečnostní signály v jasné a praktické pokyny, které pomáhají týmům rychleji stanovovat priority, snižovat šum a vytvářet bezpečnější kód.
