






Vývojáři pracující s Azure DevOps Repos znají tenhle problém: vyvážit rychlost dodání s bezpečností je těžké. Manuální skenování narušuje pracovní postup, přepínání mezi nástroji narušuje soustředění a čekání na reporty vše zpomaluje. Proto společnost Xygeni představila Managed Scans for Azure DevOps, jednoduchý a automatizovaný způsob zabezpečení vašich Azure Repos, aniž byste museli opustit své prostředí. S Xygeni's Díky skenování zranitelností v Azure mohou týmy automaticky skenovat, detekovat a opravovat rizika, a to vše ze stejného rozhraní.
Azure DevOps Repos: Zabezpečení, které odpovídá pracovnímu postupu vývojáře
Zabezpečení se často jeví jako bariéra mezi kódem a jeho dodáním. Většina nástrojů vyžaduje ruční nastavení, externí dashboardnebo složité skripty, které zpomalují vývoj. Vývojáři by však neměli muset obětovat rychlost kvůli ochraně.
Spravované skenování Xygeni tento problém řeší tím, že bezpečnostní skenování přenáší přímo do úložišť Azure DevOps. Jinými slovy, stačí propojit svá úložiště Azure a Xygeni… zvládá zbytekAutomaticky vytváří pracovní postupy, skenuje zranitelnosti a v reálném čase hlásí výsledky. Výsledkem je kompletní pokrytí s minimálním úsilím.
Vývojáři se tak konečně mohou soustředit na to, co patří, a dodávat bezpečný kód rychleji a bez nutnosti ruční konfigurace. Zároveň bezpečnostní týmy získají potřebný přehled, aniž by do procesu přidávaly další komplikace.
Proč zabezpečení často zpomaluje vývoj (a jak to opravit)
Bezpečnostní skenování by vás nemělo nutit opustit své nástroje nebo čekat na výsledky. Přesto se vývojáři v mnoha případech stále spoléhají na skripty nebo externí integrace k detekci zranitelností. V důsledku toho ke skenování dochází v pozdních fázích procesu, nálezy jsou rozptýlené a tým tráví více času správou skenerů než psaním kódu.
Díky spravovaným prověřováním v Azure DevOps to Xygeni mění. Vývojáři nyní mohou místo přepínání mezi nástroji propojit svou organizaci, autorizovat přístup a automaticky prohledávat repozitáře. Navíc není potřeba žádné další nastavení, příkazy CLI ani… Yaml soubory k údržbě. V důsledku toho se zabezpečení stává součástí pracovního postupu, nikoli překážkou.
Spravované prověřování pro úložiště Azure DevOps: Jednoduché, automatizované, integrované
Konečně se jednoduchost setkává s automatizací. Spravované prověřování Xygeni je navrženo tak, aby se přirozeně integrovalo do vašeho pracovního postupu Azure DevOps Repos. Například z Xygeni dashboard, Integraci můžete vytvořit pouze s použitím názvu vaší organizace a přístupového tokenu.
Po připojení Xygeni automaticky spravuje vše v zákulisí. Vytváří pracovní postupy skenování, generuje zabezpečené tokeny a nahrává výsledky do vašeho dashboardNení proto nutná ruční konfigurace ani externí nastavení. Stručně řečeno, jedná se o skenování zranitelností Azure integrované přímo do vašeho stávajícího prostředí DevOps.
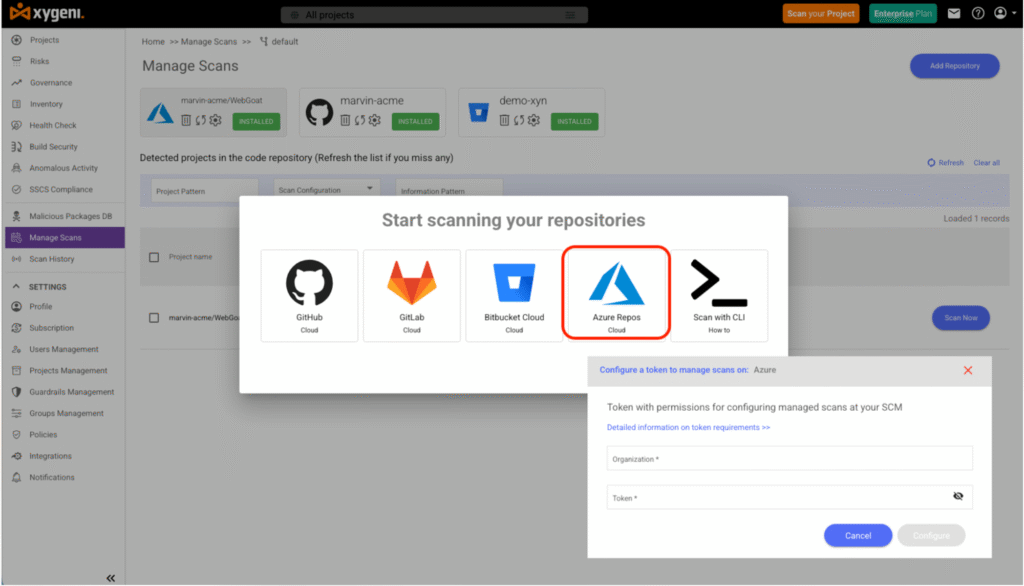
Spravované prověřování Xygeni je navrženo pro jednoduchost. Z Xygeni dashboard, můžete vytvořit integraci s Azure DevOps Repos pouze pomocí názvu vaší organizace a přístupového tokenu. Po připojení Xygeni automaticky spravuje vše na pozadí:
- Vytváří pracovní postupy skenování přímo ve vašich úložištích Azure.
- Generuje bezpečné
XYGENI_TOKENk ověřování skenů. - Automaticky nahrává všechny výsledky na platformu Xygeni.
Žádné skripty, žádná ruční konfigurace ani žádné externí nastavení. Vše se spravuje v rámci webového rozhraní, díky čemuž je skenování zranitelností v Azure nedílnou součástí vašeho DevOps procesu.
Jak mohou vývojáři spouštět spravované kontroly v úložištích Azure
Každý tým pracuje jinak, takže Xygeni nabízí několik způsobů, jak skenovat vaše Azure repozitáře, všechny automatizované a snadno ovladatelné ze stejného rozhraní.
Skenování na vyžádání
Potřebujete ověřit repozitář před sloučením nebo vydáním? Stačí kliknout na tlačítko Skenovat.
Xygeni spustí pracovní postup přímo ve vašem repozitáři, vyhledá zranitelnosti a nahraje výsledky do vašeho dashboardIdeální pro ad-hoc analýzy nebo rychlé kontroly před velkými aktualizacemi.
Plánované skenování
Udržujte svou kódovou základnu nepřetržitě v bezpečí pomocí denních plánovaných kontrol.
Nastavte čas jednou a Xygeni automaticky vytvoří pracovní postup v úložištích Azure DevOps. Skenování se spustí denně, včas detekuje nová rizika a upozorní váš tým prostřednictvím oznámení.
Skenování požadavků na načtení nebo sloučení
Posuňte bezpečnost ještě dále doleva skenováním každého pull request.
Když je větev sloučena s výchozí větví, skenování se provede automaticky, čímž se zabrání sloučení nezabezpečeného kódu. Vývojáři zůstávají rychlí a vaše skenování zranitelností v Azure drží krok s každou změnou.
Proč na tom záleží: Skutečné výhody pro vývojáře
| Problém | Před | S Xygeni Managed Scans |
|---|---|---|
| Nastavení | Manuální skripty a tokeny | Integrace s Azure Repos jedním kliknutím |
| Rychlost | Pomalé externí skenování | Okamžité automatizované kontroly v rámci Azure DevOps |
| Viditelnost | Zprávy roztroušené mezi nástroji | Výsledky centralizované v Xygeni Dashboard |
| Náprava | Ruční opravy | Automatická náprava s Xygeni Bot |
| Kontrola zásad | Nekonzistentní pravidla | sjednocený guardrails napříč všemi projekty |
Díky tomu, že skenování probíhá uvnitř Azure DevOps, Xygeni eliminuje přepínání kontextu, které zpomaluje týmy. Vývojáři tak mohou detekovat a opravovat zranitelnosti přímo v rámci svého pracovního postupu Azure DevOps Repos.
Nejlepší postupy pro skenování zranitelností Azure
Abyste ze spravovaných prověřování vytěžili maximum, berte je jako nedílnou součást svého pracovního postupu. Nakonfigurujte prověřování včas, pravidelně je plánujte a průběžně sledujte výsledky, abyste si udrželi silné CI/CD bezpečnostní.
| Kategorie | Nejlepší praxe | Proč to záleží |
|---|---|---|
| Řízení přístupu | Použití tokenů s omezeným rozsahem pro integrace | Snižte riziko nadměrného vystavení oprávněním |
| Automatizace | Naplánujte si denní skenování | Udržujte nepřetržitou ochranu |
| Pull Requests | Povolit skenování při sloučení | Zachycení zranitelností před nasazením |
| Zabezpečení závislostí | Zkontrolujte knihovny a aktualizace | Zabraňte zranitelným komponentám |
| Oznámení | Nastavení upozornění na dokončené skenování | Informujte vývojáře |
| Guardrails | Blokovat nezabezpečené sloučení | Prosazujte konzistentní zásady |
Zabezpečený kód bez zpomalení
Zabezpečení by nikdy nemělo být na úkor rychlosti vývojářů. Xygeni Managed Scans pro Azure DevOps přináší skenování zranitelností Azure tam, kde vaši vývojáři již pracují, a pomáhá jim zůstat rychlí a zároveň bezpeční.
Propojte svá úložiště Azure, automatizujte skenování a nechte Xygeni postarat se o zbytek.
Naplánujte si demo ještě dnes a podívejte se, jak Xygeni automatizuje zabezpečení napříč vašimi Azure DevOps pipelines.
Máte otázky ohledně zabezpečení Azure?

