






Obsah
Správa zranitelností je již dlouho základem zajištění bezpečnosti aplikací. Organizace se tradičně zaměřovaly na identifikaci a opravu zranitelností, aby chránily svá digitální aktiva. S vývojem digitální krajiny se však vyvíjejí i hrozby, které v ní číhají.
Application Security Posture Management (ASPM) je inovativní přístup, který analyzuje bezpečnostní signály napříč vývojem softwaru, jeho nasazením a provozem. Jeho hlavním cílem je zlepšit přehled o hrozbách, efektivně řídit hrozby a prosazovat kontrolní mechanismy, což organizacím umožňuje lépe řídit rizika.
Vzhledem k tomu, že se aplikace stávají stále složitějšími a bezpečnostní nástroje a odpovědnosti jsou rozptýleny mezi různými skupinami, ASPM se jeví jako řešení, které poskytuje konsolidovaný pohled na bezpečnost aplikací.
Evoluce ASPMVíce než jen zranitelnosti
V počátcích digitální transformace se primárně zaměřovalo na funkčnost a rychlé nasazení. S tím, jak se firmy předháněly v digitalizaci, bezpečnost často ustupovala do pozadí. Správa zranitelností, proces identifikace a opravy softwarových chyb, byla primárním obranným mechanismem. S rostoucí sofistikovaností kybernetických hrozeb se však ukázalo, že pouhé opravování zranitelností se podobá zacpávání děr v potápějící se lodi. Potřeba holističtějšího přístupu byla hmatatelná. Toto poznání znamenalo vznik Application Security Posture Management (ASPM).
Zatímco se správa zranitelností zaměřuje na identifikaci a nápravu softwarových chyb, ASPM zahrnuje širší škálu bezpečnostních aspektů.
Správa konfigurace: Neznámý hrdina
Jedním z nejvíce přehlížených aspektů zabezpečení aplikací je správa konfigurace. Dokonale bezpečná aplikace se může stát zranitelnou kvůli jednoduché chybné konfiguraci. Například v V roce 2017 špatně nakonfigurovaný úložný systém Amazon Web Services (AWS) S3 odhalil osobní údaje více než 198 milionů amerických voličů.Incident zdůraznil důležitost bezpečné konfigurace aplikací a s nimi spojené infrastruktury.
ASPM Nástroje automatizují proces správy konfigurace, průběžně monitorují aplikace, nástroje a infrastrukturu, zda nedošlo k chybným konfiguracím, a upozorňují administrátory na potenciální rizika. Firmy mohou výrazně snížit riziko útoku zajištěním dodržování osvědčených postupů v jakékoli konfiguraci.
Kontroly souladu: Navigace v bludišti předpisů
Digitální věk s sebou přinesl řadu předpisů zaměřených na ochranu uživatelských dat. Z obecného nařízení o ochraně osobních údajů (GDPR) v Evropě podle kalifornského zákona o ochraně soukromí spotřebitelů (CCPA) v USA musí firmy zajistit, aby jejich aplikace splňovaly mnoho předpisů.
ASPM hraje klíčovou roli v zajištění souladu s předpisy. Moderní ASPM nástroje mají moduly pro dodržování předpisů, které průběžně monitorují aplikace, čímž se zajistí, aby dodržovaly regulační standards. To nejen ochránilo společnost před potenciálními porušeními, ale také před vysokými regulačními pokutami.
Integrace informací o hrozbách: Buďte o krok napřed
Ve hře na kočku a myš, tedy v kybernetické bezpečnosti, je klíčové být o krok napřed před protivníky. Tradiční správa zranitelností je reaktivní a řeší hrozby ihned, jakmile se objeví. Naproti tomu ASPMdíky integraci s informacemi o hrozbách umožňuje firmám být proaktivní.
ASPM Nástroje poskytují v reálném čase přehled o nově vznikajících hrozbách díky integraci s platformami pro analýzu hrozeb. Zajišťují, že firmy na hrozby nejen reagují, ale také je předvídají.
Vymáhání bezpečnostních zásad: Jednotná obrana
Zajištění jednotného vymáhání bezpečnostních zásad napříč aplikacemi je monumentální výzvou, zejména pro velké enterprises rozsáhlou aplikační krajinou. ASPM zjednodušuje tento problém. S pomocí správců politik, ASPM Nástroje zajišťují konzistentní uplatňování bezpečnostních zásad, ať už se jedná o ověřovací protokoly nebo oprávnění k přístupu k datům.
Integrací ASPM do životního cyklu vývoje softwaru (SDLC), organizace mohou vynucovat jednotnou bezpečnostní politiku napříč všemi svými SDLC aktiva několika způsoby:
- Centralizovaná viditelnost: ASPM nástroje poskytují centralizovaný dashboard který nabízí ucelený pohled na bezpečnostní stav všech aplikací napříč SDLCUmožňuje bezpečnostním týmům rychle identifikovat zranitelnosti, nesprávné konfigurace a problémy s nedodržováním předpisů.
- Integrace s vývojovými nástroji: ASPM řešení mohou být integrován s populárními vývojářskými nástroji a platformami, čímž se zajistí, aby bezpečnostní kontroly byly součástí běžného procesu vývoje a nasazení
- Náprava: Něco ASPM Řešení nabízejí podporu pro nápravu. Pokud je zjištěna zranitelnost nebo nesprávná konfigurace, nástroj může poskytnout podrobné kroky k nápravě nebo dokonce problém automaticky vyřešit.
- Konzistentní reporting: ASPM nástroje generují konzistentní a podrobné zprávy o bezpečnostním stavu aplikací. Zajišťuje zúčastněným stranám porozumět stavu zabezpečení aplikací v organizaci od vývojářů až po vrcholový management.
Proč ASPM je v dnešní digitální krajině klíčové
V dnešní digitální době procházejí podniky rychlou digitální transformací. Od platforem elektronického obchodování až po mobilní bankovnictví se aplikace staly páteří moderního enterprises.
Vzhledem k tomu, že se firmy stále více spoléhají na aplikace pro podporu růstu, stává se bezpečnost těchto aplikací prvořadou a ASPM bude kompasem, který je povede k bezpečné a prosperující budoucnosti.
Obchodní argument pro ASPM
Analýza obchodního případu pro ASPM odhaluje jeho hluboký dopad na reputaci značky, finanční stabilitu a provozní odolnost. Toto jsou přesvědčivé důvody, proč ASPM je nepostradatelným aktivem pro moderní podniky:
Ochrana pověsti značkyV době, kdy se úniky dat objevují v titulcích novin, může být reputace firmy poskvrněna přes noc kvůli jedinému bezpečnostnímu selhání. ASPM zajišťuje bezpečnost aplikací a chrání image a důvěryhodnost značky v očích zákazníků a zúčastněných stran.
Finanční důsledkyÚniky dat mohou vést k vysokým pokutám, zejména s ohledem na platná nařízení, jako je GDPR. Kromě pokut mohou firmy čelit soudním sporům, nárokům na odškodnění a ztrátě zakázek, jak je vidět na reálných příkladech. ASPM funguje jako finanční pojistka, zajišťuje dodržování předpisů a snižuje riziko nákladných porušení předpisů.
Provozní kontinuitaBezpečnostní incident může narušit obchodní operace, což vede k prostojům a ztrátě příjmů. Zajištěním bezpečnosti aplikací, ASPM zajišťuje provozní kontinuitu a umožňuje podnikům bezproblémové fungování.
Důsledky pro reálný svět: Případové studie
Ponoření se do případových studií poskytuje živý obraz o výzvách a důsledcích, kterým podniky čelí v oblasti zabezpečení aplikací. Některé významné incidenty podtrhují zásadní význam robustního Application Security Posture Management ASPM jsou:
Equifax Data BreachV roce 2017 se společnost Equifax, jedna z největších úvěrových ratingových agentur, stala obětí úniku dat, který odhalil osobní údaje 147 milionů lidí. Únik byl přičítán... zranitelnost v komponentě s otevřeným zdrojovým kódem Široce používaný společnostmi z žebříčku Fortune 100 ve vzdělávání, státní správě, finančních službách, maloobchodě a médiích. Následky vedly k poklesu tržní hodnoty společnosti Equifax o 4 miliardy dolarů a společnost vynaložila přes 1.4 miliardy dolarů na náklady po úniku. Efektivní ASPM strategie mohla identifikovat a napravit zranitelnost a zabránit tak narušení.
Únik dat Capital OneV roce 2019 se Capital One, významná finanční instituce, setkala s únikem dat, který odhalil data více než 100 milionů zákazníků. Únik byl způsoben... špatně nakonfigurovaná infrastruktura podporující webovou aplikaci. ASPM, se zaměřením na IaC správa konfigurace, mohl takové chybné konfiguraci zabránit.
Několik úniků dat u ToyotyV červnu 2023 Toyota odhalila únik dat ovlivňující informace jejich zákazníků od února 2015 do května 2023 kvůli špatně nakonfigurovanému cloudovému prostředí. Ale loni i Toyota nahlásilo, že osobní údaje zákazníků mohly být zveřejněny externě poté, co byl přístupový klíč veřejně dostupný na GitHubu téměř pět let. Řešení jako například Xygeni podporující IaC Správa konfigurace a detekce tajných informací mohly identifikovat a podpořit nápravu těchto narušení.
Strategická hodnota ASPM
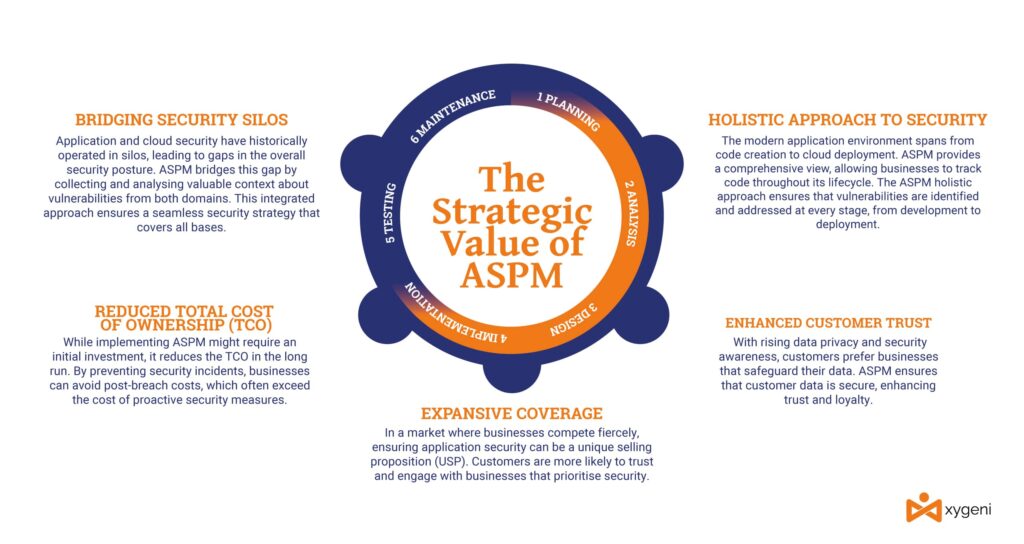
Firmy čelí výzvám rychlého technologického pokroku a neustále se vyvíjejícímu prostředí hrozeb. Vzhledem k tomu, že digitální stopa enterprises rozšiřuje se i složitost zajištění bezpečnosti aplikací. Právě zde ASPM stává se nezbytným pro zajištění:
Konkurenční výhodaNa trhu, kde firmy tvrdě konkurují, může být zajištění bezpečnosti aplikací jedinečnou prodejní nabídkou (USP). Zákazníci s větší pravděpodobností budou důvěřovat firmám, které kladou důraz na bezpečnost, a budou s nimi spolupracovat.
Podle nejnovějších CISO průzkumy, 84% CISŘíkají, že jsou voláni k prodejním akcím souvisejícím s uzavíráním prodeje produktů jejich společnosti a 96 % z nich CISŘíkají, že jejich zákazníci při nákupu berou v úvahu úroveň zabezpečení aplikací ve své organizaci.cisionty.
Zvýšená důvěra zákazníkůS rostoucím povědomím o ochraně soukromí a zabezpečení dat zákazníci preferují firmy, které chrání jejich data. ASPM zajišťuje bezpečnost zákaznických dat, což zvyšuje důvěru a loajalitu.
Holistický přístup k bezpečnostiModerní aplikační prostředí sahá od tvorby kódu až po nasazení v cloudu. ASPM poskytuje komplexní přehled, který umožňuje firmám sledovat kód v celém jeho životním cyklu. ASPM Holistický přístup zajišťuje, že zranitelnosti jsou identifikovány a řešeny v každé fázi, od vývoje až po nasazení.
Přemostění bezpečnostních silZabezpečení aplikací a cloudu historicky fungovalo izolovaně, což vedlo k mezerám v celkovém bezpečnostním systému. ASPM překlenuje tuto mezeru shromažďováním a analýzou cenného kontextu o zranitelnostech z obou domén. Tento integrovaný přístup zajišťuje bezproblémovou bezpečnostní strategii, která pokrývá všechny aspekty.
Snížené celkové náklady na vlastnictví (TCO)Během implementace ASPM Může vyžadovat počáteční investici, ale z dlouhodobého hlediska snižuje celkové náklady na vlastnictví (TCO). Prevencí bezpečnostních incidentů se firmy mohou vyhnout nákladům po narušení bezpečnosti, které často převyšují náklady na proaktivní bezpečnostní opatření.
Z obchodního hlediska ASPM Není to jen bezpečnostní opatření, ale strategická nutnost. Gartner shrnuje význam ASPM zdůrazněním jeho role v poskytování širšího přehledu o bezpečnosti aplikací. ASPM řeší potřebu hlubšího pochopení aplikací, různých zúčastněných stran zapojených do jejich zabezpečení a sladění bezpečnostních postupů s cíli řízení rizik organizace.
Mnohostranný přístup ASPMKlíčové komponenty a strategie
V neustále se vyvíjejícím světě vývoje softwaru, ASPM se ukázal jako maják naděje. Ale co dělá ASPM tak zvláštní? V průběhu let, ASPM Nástroje se vyvinuly a nabízejí širší škálu funkcí.
Dnes, prostřednictvím automatizace, integrace a vizualizace, ASPM Nástroje umožňují organizacím sebevědomě se orientovat v komplexní krajině zabezpečení aplikací.
Základní schopnosti ASPM
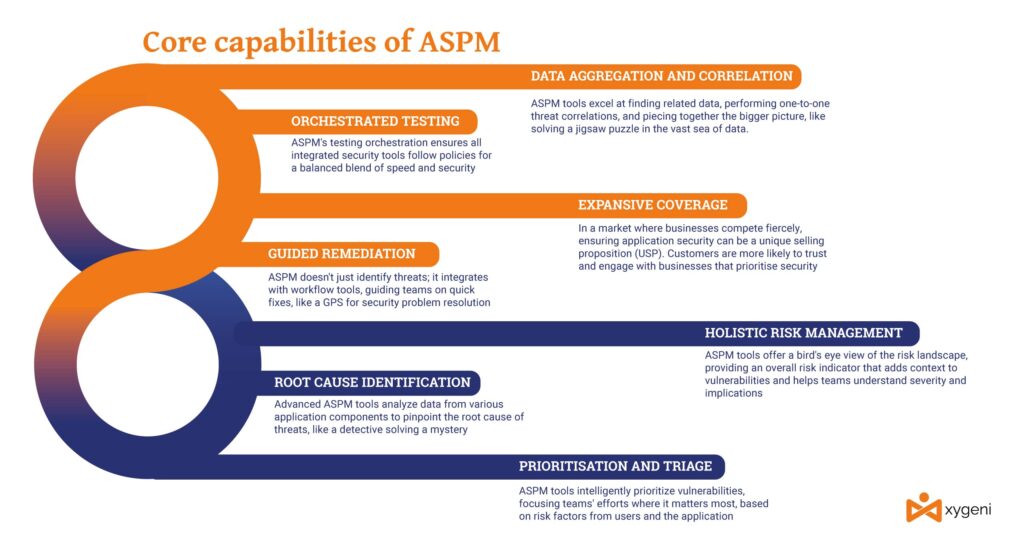
Některé z klíčových schopností ASPM řešení zahrnují:
Rozsáhlé pokrytíPryč jsou doby, kdy byla bezpečnost jen kontrolním bodem ve fázi vývoje. S ASPM, bezpečnostní optika se rozšiřuje. Nezaměřuje se pouze na počáteční fáze vytváření aplikací, ale rozšiřuje svou ostražitost i na CI/CD a cloudových prostředích. Představte si to jako mít ostrahu nejen u vchodu do budovy, ale hlídkující na každém patře a rohu. Ať už jde o SCM platformy, CI/CD nebo cloudovou infrastrukturu, ASPM zajistí, že nezůstane kámen na kameni.
Orchestrované testováníPředstavte si, že se snažíte dirigovat orchestr, kde každý hudebník hraje na svůj nástroj, kdykoli se mu zachce. Chaos, že? Podobně musí bezpečnostní nástroje hrát v harmonii i ve světě softwaru. ASPMOrchestrace testování zajišťuje, že každý bezpečnostní nástroj integrovaný v celém životním cyklu aplikace fungoval harmonicky. Řídí její konfiguraci a provoz na základě dobře definovaných organizačních zásad, čímž zajišťuje harmonickou rovnováhu mezi rychlostí a bezpečností.
Řízená nápravaIdentifikace problému je polovina úspěchu, druhá polovina je jeho vyřešení. ASPM Nezastavuje se pouze u poukazování na hrozby. Integruje se s nástroji pro pracovní postupy, jako jsou ty šikovné systémy pro hlášení problémů, a vede týmy k možným řešením. Je to jako mít GPS pro bezpečnostní problémy, které vás nasměruje nejrychlejší cestou k řešení.
Agregace a korelace datV obrovském moři dat může být hledání souvisejících informací jako hledání jehly v kupce sena. ASPM Nástroje jsou v tomhle zkušené. Nejenže provádějí individuální korelace hrozeb, ale také seskupují data, aby reprezentovala kompletní aplikaci, tým nebo poskytovatele. Je to podobné jako skládání skládačky, kdy se zajišťuje, aby každý dílek dokonale zapadal a odhalil tak celkový obraz.
Stanovení priorit a tříděníNe všechny zranitelnosti jsou si rovny. Některé představují větší hrozbu než jiné. ASPM Nástroje mají inteligenci k tomu, aby tyto zranitelnosti, hrozby a chybné konfigurace upřednostnily. Vyhodnocují rizikové faktory poskytnuté uživateli nebo odvozené z aplikace, a zajišťují, aby týmy soustředily svou energii tam, kde je to nejdůležitější.
Identifikace hlavní příčinyLéčba příznaků bez pochopení jejich příčiny je dočasným řešením. Některé pokročilé ASPM Nástroje se ponořují do hloubky a analyzují data z různých komponent aplikace nebo kroků procesu, aby přesně určily příčinu hrozby. Je to jako detektiv, který skládá dohromady stopy, aby vyřešil záhadu.
Holistické řízení rizikRiziko je nevyhnutelnou součástí podnikání. Ale s ASPM Díky těmto nástrojům organizace získají přehled o rizikové krajině z ptačí perspektivy. Tyto nástroje často poskytují celkový ukazatel rizik, který pomáhá týmům posoudit bezpečnostní stav komponent nebo celých aplikací. Nejenže zdůrazňují zranitelnosti, ale poskytují jim kontext a pomáhají týmům pochopit jejich závažnost a důsledky.
Představte si například a dashboard která zobrazuje různé komponenty aplikace, poskytovatele softwaru nebo interní oblasti vývoje v rámci společnosti, přičemž každá z nich má barevně odlišený indikátor rizika. Zelená tečka může označovat prvek bez známých hrozeb, žlutá může znamenat střední rizika a červená může zvýrazňovat kritické problémy nebo podezřelou aktivitu. Vývojář zavede novou funkci a indikátor komponenty se změní ze zelené na žlutou, nebo systém odešle oznámení bezpečnostnímu manažerovi. Tato okamžitá zpětná vazba vyzve tým k prošetření a odhalí drobnou zranitelnost nové funkce, která by mohla vést k úniku dat.
Ale ASPM tím to ale nekončí. Mohlo by to poskytnout další poznatky, jako například:
Historická dataUkazuje, jak se úroveň rizika komponenty v čase měnila.
Srovnávací analýzaPorovnání úrovní rizik různých organizačních složek nebo aplikací.
Prediktivní analýzaVyužití minulých dat k předpovědi potenciálních zranitelností nebo oblastí vzbuzujících obavy.
Abnormální chováníPoužití shromážděných událostí k identifikaci aktivity, která se odchyluje od standard chování týmů a automatizace a mohlo by to představovat pokus o útok.
Kromě toho, ASPM Nástroje se mohou integrovat s dalšími firemními platformami, aby byl tento proces bezproblémový. Například pokud je zjištěna kritická zranitelnost, může být do komunikačních nástrojů, jako je Slack nebo Microsoft Teams, odesláno automatické upozornění, což zajistí okamžitou pozornost.
Výzvy ASPM Nasazení a integrace
Je nezbytné si uvědomit, že každý maják má své stíny. Organizace se snaží využít výhod ASPM..., musí si být také vědomi potenciálních nástrah, které je čekají. Ale jaké jsou tyto výzvy a jak by mohly ovlivnit cestu k získání žádostí?
Škálovací hádankaPředstavte si knihovnu. V jejích počátcích, s pouhými několika stovkami knih, správa a katalogizaceloging je hračka. Ale jak se kolekce rozrůstá na tisíce a poté miliony, úkol se stává stále náročnějším. Podobně, jak se zvětšuje objem informací spojených s testováním bezpečnosti aplikací, ASPM systém se může zahltit.
Problém zde nespočívá jen v samotném objemu, ale ve složitosti. Data se s každou novou komponentou aplikace, integrací, nástrojem nebo aktualizací množí. Pokud ASPM Pokud řešení není navrženo pro bezproblémové škálování, organizace se mohou ocitnout v záplavě dat a snažit se získat smysluplné poznatky. Je to podobné jako mít nejmodernější dalekohled, ale jeho hodnota se snižuje, pokud si nedokáže poradit s rozlehlostí vesmíru.
Dešifrování jazyka rizikaKaždá organizace má svůj vlastní dialekt, pokud jde o riziko. Některé se mohou vyhýbat riziku a přistupovat opatrně ke každému kroku.cision, zatímco jiní mohou být odvážnější a ochotnější podnikat promyšlené kroky. Krása ASPM spočívá v její schopnosti identifikovat a reagovat na bezpečnostní problémy. To však předpokládá klíčový faktor: organizace musí plynně hovořit svým rizikovým dialektem a rozumět mu.
Pokud organizace nasadí ASPM bez jasného pochopení své tolerance k riziku je to jako vyplout bez kompasu. Mohou mít nejmodernější loď (ASPM nástroj), ale bez směru by se mohli bezcílně strhnout nebo zamířit přímo do bouře.
Integrační hádankaIntegrace je lepidlem, které spojuje ASPM řešení pro stávající infrastrukturu organizace. Ale tady je háček: ne všechna lepidla jsou stejná. Zatímco ASPM slibuje široké integrační možnosti, realita může být smíšená. Různí dodavatelé nabízejí různé rozsahy integrace a funkcí.
Představte si to jako snahu složit dílky z různých skládaček dohromady. Některé mohou pasovat perfektně, jiné mohou vyžadovat trochu síly a některé ne. Pokud ASPM Pokud se řešení neintegruje hladce se stávajícími nástroji, platformami a procesy, může vytvářet mezery v bezpečnostním systému. Je to jako mít opevněný hrad s nejmodernějším bezpečnostním systémem, ale celá pevnost je v ohrožení, pokud se hlavní brána správně nezavře.
Závěr a závěrečné poznámky
Application Security Posture Management (ASPM) se stává vodítkem v rozlehlém oceánu softwarové bezpečnosti. Slibuje konsolidovaný pohled na zranitelnosti aplikací a hrozby v dodavatelském řetězci softwaru, symfonii orchestrovaného testování a kompas pro řízení rizik. Stejně jako na každé plavbě se však vyskytují potenciální bouře, kterými se je třeba proplout. Výzvy spojené se škálováním, pochopením rizikových dialektů a zajištěním bezproblémové integrace mohou prověřit odolnost každé organizace.
Tyto výzvy však nejsou nepřekonatelné. S jasnou představou o vlastním rizikovém prostředí commitDíky přístupu k integraci a progresivnímu přístupu ke škálovatelnosti mohou organizace plně využít potenciál ASPMJde o to si uvědomit, že ačkoli je nástroj výkonný, jeho skutečný potenciál se uvolní, když je přizpůsoben jedinečným potřebám organizace.
Zmapování kurzu vpřed
Stojíme na křižovatce inovací a bezpečnosti a výzva k akci je jasná: Přijměte ASPM, ale dělejte to s vědomím a přípravou. Ponořte se hlouběji do jeho možností, pochopte jeho potenciální úskalí a naplánujte si kurz, který bude v souladu s cíli vaší společnosti. V této neustále se vyvíjející krajině hrozeb a řešení nechte ASPM být vaším důvěryhodným spojencem, který vás povede k budoucnosti, kde aplikace nebudou jen funkční, ale i bezpečné.
Takže každé organizaci, která chce posílit svou softwarovou obranu: Vydejte se na plavbu s ASPM, ale ujistěte se, že máte správné mapy, správný tým a správné nastavení mysli, abyste se na nadcházející cestě orientovali. Čeká na vás horizont bezpečného softwaru!
