






Jedno Systém hodnocení predikce zneužití (EPSS) transformuje způsob, jakým bezpečnostní týmy řeší zranitelnosti. Místo zaměření pouze na skóre závažnosti se EPSS zaměřuje na reálnou zneužitelnost a pomáhá týmům opravit to, na co útočníci skutečně cílí, místo aby ztrácely čas teoretickými riziky. Využitím skóre EPSS mohou organizace výrazně zlepšit svou strategii správy zranitelností a zajistit, aby byly opraveny. vysoké riziko CVE před jsou vykořisťováni.
Organizace čelí více než 20 000 nových CVE každý rokUdržet krok je téměř nemožné. Bezpečnostní týmy se již potýkají s únavou z bdělosti... a často tráví hodiny odstraňováním zranitelností, které se nikdy nemusí podařit zneužít. Výsledek? Plýtvání zdroji, zpožděné doby odezvy a nekonečné množství nevyřešených problémů.
To je tam kde Správa skóre EPSS má vliv. Na rozdíl od fixních rizikových hodnocení v CVSS, hodnocení EPSS vyžaduje založené na prognózách přístup. Pomáhá týmům soustředit se na bezpečnostní mezery s největší pravděpodobností budou napadeny v příštích 30 dnech, díky čemuž budou snahy o nápravu cílenější a efektivnější.
Co je nového? EPSS v4
Vyvinutý Fórum týmů pro reakci na incidenty a bezpečnost (FIRST), EPSS v4—vydáno dne 17. března 2025—představuje zásadní vylepšení:
- Lepší modelování dat pro přesnější predikce zneužití.
- Sledování aktivity zneužití v reálném čase s ohledem na aktuální hrozby.
- Větší přesnost při identifikaci zranitelností, na které se útočníci zaměří dále.
Expert na kybernetickou bezpečnost Jay Jacobs, spoluzakladatel EPSS, vysvětluje ve svém nedávném článku „Představujeme EPSS“ Verze 4„že tyto aktualizace vylepšují jak bezpečnostní týmy předvídají a upřednostňují hrozby. Zdůrazňuje, že EPSS nyní nabízí vylepšené statistické modelování a přesnější odhady pravděpodobnosti, což organizacím pomáhá soustředit se na rizika reálného světa spíše než teoretická skóre závažnosti.
Díky těmto vylepšením poskytuje hodnocení EPSS jasnější vhled do zneužitelnosti, což pomáhá týmům DevOps, bezpečnosti a IT soustředit se na skutečné hrozby namísto možných rizik.
Co je Exploit PSystém bodování rediction
Jedno Systém hodnocení predikce zneužití (EPSS) transformuje způsob, jakým bezpečnostní týmy řeší zranitelnosti. Na rozdíl od CVSS, který hodnotí potenciální závažnost zranitelností, EPSS upřednostňuje zneužitelnost v reálném světě. předpovídá, které zranitelnosti útočníci pravděpodobně zneužijí, což pomáhá týmům soustředit se na skutečné hrozby namísto teoretických rizik.
Tato změna je důležitá, protože ne všechny zranitelnosti s vysokou závažností se stávají cílem útoku. Mnohé zůstávají nedotčené, zatímco zranitelnosti se středním rizikem často čelí zneužívání. Bezpečnostní týmy musí vytvářet chytré, na riziku založené řešení.cisiontů k efektivnímu využívání zdrojů. EPSS jim to umožňuje.
Jedno Fórum týmů pro reakci na incidenty a bezpečnost (FIRST) vytvořené EPSS do zavřít mezera mezi hodnocení závažnosti a skutečné riziko. To sbírá údaje z informace o hrozbách, minulé exploity a útoky v reálném čase. Tento přístup pomáhá týmy soustředit na nejvíce v ohrožení zranitelnosti, posílit bezpečnost a reagovat rychleji k hrozbám.
Slovník bezpečnostních pojmů Xygeni
Co je to?
Předpovídá pravděpodobnost, že útočníci zneužijí zranitelnost v příštích 30 dnech. Skóre se aktualizuje denně, což pomáhá organizacím zaměřit se na zranitelnosti, které nesou nejvyšší riziko. Skóre se pohybuje od 0 do 1 – vyšší skóre znamená větší šanci na zneužití.
Jak to funguje
Jedno Systém hodnocení predikce zneužití (EPSS) Zlepšuje způsob, jakým bezpečnostní týmy zvládají zranitelnosti, tím, že přesouvá pozornost od hodnocení závažnosti k reálným rizikům. Namísto předpokladu, že každá zranitelnost s vysokou závažností představuje stejnou úroveň nebezpečí, EPSS určuje, které z nich zločinci s největší pravděpodobností zneužijí v příštích 30 dnech.
Tato změna přístupu je důležitá, protože kyberzločinci neútočí na každou zranitelnost s vysokou závažností. Některé z nich jsou roky ignorovány, zatímco jiné se stávají častými cíli útoků i přes nižší skóre závažnosti. Z tohoto důvodu EPSS pomáhá týmům efektivněji hodnotit zranitelnosti a nejprve řešit nejnaléhavější hrozby, místo aby ztrácely čas teoretickými riziky.
Jak EPSS určuje skóre?
EPSS analyzuje informace o hrozbách, historii zneužití a reálné vzorce útoků a vypočítává skóre pravděpodobnosti mezi 0 a 1 (0–100 %). Toto skóre představuje pravděpodobnost, že útočníci zneužijí zranitelnost v příštích 30 dnech.
EPSS v4, vydaná 17. března 2025, vylepšuje předchozí verze zavedením více předpřipravených funkcí.cismodelování elektronických dat, sledování zneužití v reálném čase a zvýšená prediktivní přesnost.
Pětikrokový proces hodnocení EPSS
EPSS vypočítává riziko zneužitelné pomocí strukturovaného pětikrokového procesu. Každý krok navazuje na předchozí a zajišťuje, aby bezpečnostní týmy dostávaly v reálném čase poznatky o kybernetických hrozbách založené na datech. Díky tomu mohou organizace lépe upřednostňovat zranitelnosti. účinně a reagovat na hrozby s větší přesností.
- Sběr datEPSS nejprve shromažďuje data o zranitelnosti z databáze CVE a dalších důvěryhodných zdrojů. Tento krok pokládá základ pro přesné hodnocení tím, že zjišťuje podrobné atributy zranitelnosti.
- Shromažďování důkazů o zneužíváníZároveň EPSS denně monitoruje záznamy o aktivitě zneužití z veřejných i soukromých zdrojů informací o hrozbách. Analýzou těchto dat mohou bezpečnostní týmy identifikovat, na které zranitelnosti se zločinci aktivně zaměřují.
- Modelový tréninkEPSS následně zkoumá historické trendy, aby identifikoval vzorce mezi zranitelnostmi a aktivitou zneužívání. Neustálým zdokonalováním modelů strojového učení EPSS v průběhu času zvyšuje svou prediktivní přesnost.
- Hodnocení výkonnostiAby si EPSS udržel spolehlivost, pravidelně testuje a vylepšuje své předpovědi. Začleněním statistické validace systém zajišťuje, že jeho skóre zůstane přesné a relevantní.
- Denní aktualizaceA konečně, EPSS každý den aktualizuje skóre zranitelností na základě nejnovějších aktivit zneužití a informací o hrozbách. S ohledem na to mají bezpečnostní týmy vždy přístup k aktuálním hodnocením rizik a podle toho stanovit priority hrozeb.
Proč je zneužitelnost v kybernetické bezpečnosti důležitá
Zneužitelnost – pravděpodobnost, že útočník zneužije zranitelnost – řídí správu zranitelností v rámci skóre EPSS.
Toto zaměření odlišuje EPSS od tradičních modelů hodnocení, které mají tendenci upřednostňovat zranitelnosti pouze na základě jejich závažnosti.
Například zranitelnost může mít závažné teoretické důsledky, ale v praxi zůstat nevyužita kvůli:
- Omezený zájem útočníka—Ne všechny zranitelnosti stojí za námahu.
- Environmentální bariéry—Některé vyžadují k využití specifické podmínky.
- Nedostatek veřejného exploitového kódu—Pokud zneužití není k dispozici, riziko je nižší.
Pomocí zneuživatelnostEPSS umožňuje organizacím zaměřit se na zranitelnosti, které představují nejbezprostřednější a nejrealističtější rizika, ujistěte se efektivnější bezpečnostní postoj.
Příklad reálného světa
Společnost analyzuje dvě zranitelnosti ve svém systému a musí se rozhodnout, kterou z nich opraví jako první:
- CVE-2023-12345Kritická zranitelnost v široce používaném serverovém softwaru s CVSS skóre 9.5, což naznačuje závažný potenciální dopad. Jeho skóre EPSS je však 0.05, což znamená, že pravděpodobnost zneužití je nízká kvůli nedostatku veřejného exploitového kódu nebo zájmu útočníka.
- CVE-2023-67890Střední zranitelnost v populární knihovně s CVSS skóre 6.0Navzdory nižší závažnosti je jeho skóre EPSS 0.78, což zdůrazňuje vysokou pravděpodobnost zneužití.
Používáním EPSS se společnost vyhne plýtvání časem s CVE-2023-12345 jen proto, že má vysoké skóre CVSS. Místo toho se soustředí na CVE-2023-67890, protože ho útočníci zneužívají.
Tento příklad ukazuje, proč správa zranitelností založená na EPSS pomáhá týmům lépe vytvářet bezpečnostní řešení.cisions. Kvůli tomu přestávají řešit pouze hypotetická rizika. Místo toho se nejprve zaměřují na skutečné hrozby. Výsledkem je posílení obrany a zároveň týmy šetří čas a úsilí.
Jak skóre EPSS zlepšuje řízení zranitelností
Bezpečnostní týmy řeší tisíce bezpečnostních chyb, takže je téměř nemožné opravit vše. Tradiční metody řadí problémy podle závažnosti, ale to často vede k únavě z ostražitosti, plýtvání úsilím a pomalým reakcím na skutečné hrozby. EPSS se zaměřuje na využitelnost, což pomáhá týmům filtrovat problémy s nízkým rizikem a soustředit se na ty, na které se s největší pravděpodobností zaměří.
Protíná únavu z bdělosti:
Studie ukazují, že 48% organizací převzít 10 000 bezpečnostních upozornění denněa až 52 % je falešně pozitivních (Studie společnosti Gartner). EPSS pomáhá týmům soustředit se na skutečné hrozby a snižuje šum způsobený nepodstatnými upozorněními.
Šetří čas a zdroje:
Bezpečnostní týmy ztrácejí čas opravováním zranitelností, které útočníci nikdy nezneužijí. EPSS upřednostňuje ty, které jsou nejvíce ohroženy, což pomáhá týmům pracovat efektivně a posilovat jejich bezpečnostní opatření.
Zrychluje dobu odezvy:
Bez reálných dat o zneužitelnosti by týmy mohly odkládat opravy závažných zranitelností nebo plýtvat úsilím na ty s nízkým rizikem. EPSS poskytuje informace v reálném čase a pomáhá týmům vyřešit...cisionty rychleji a uzavírají bezpečnostní mezery dříve, než útočníci udeří.
Pomáhá předcházet budoucím útokům:
Mnoho organizací má potíže s reakcí na hrozby a spěchají s opravami až poté, co útočníci zneužijí slabin. EPSS pomáhá týmům udržet si náskok identifikací bezpečnostních mezer, které by se mohly stát dalším cílem.
Umožňuje chytřejší prioritizaci:
EPSS funguje nejlépe v kombinaci s analýzou dosažitelnosti (kontrola, zda je v aplikaci skutečně použita bezpečnostní chyba) a hodnocením dopadu na podnikání (kontrola důležitosti aktiva). Díky tomuto dodatečnému kontextu týmy opravují problémy, které představují skutečná rizika, a vyhýbají se zbytečné práci.
EPSS pomáhá bezpečnostním týmům pracovat chytřeji, ne usilovněji. Místo honění se za každou zranitelností se zaměřují na ty, které představují skutečná rizika, šetří zdroje a udržují si náskok před útočníky.
EPSS vs. CVSS: Chcete se dozvědět více?
Zatímco EPSS se zaměřuje na zneužitelnost a CVSS poskytuje hodnocení závažnosti, oba hrají klíčovou roli ve správě zranitelností.
Prohlédněte si náš podrobný blogový příspěvek, kde rozebíráme klíčové rozdíly mezi CVSS a EPSS, jak se vzájemně doplňují a osvědčené postupy pro inteligentnější stanovování priorit.
Xygeniho přístup k systému bodování predikce zneužití
Analýza dosažitelnosti pro efektivní řízení zranitelností v rámci skóre EPSS
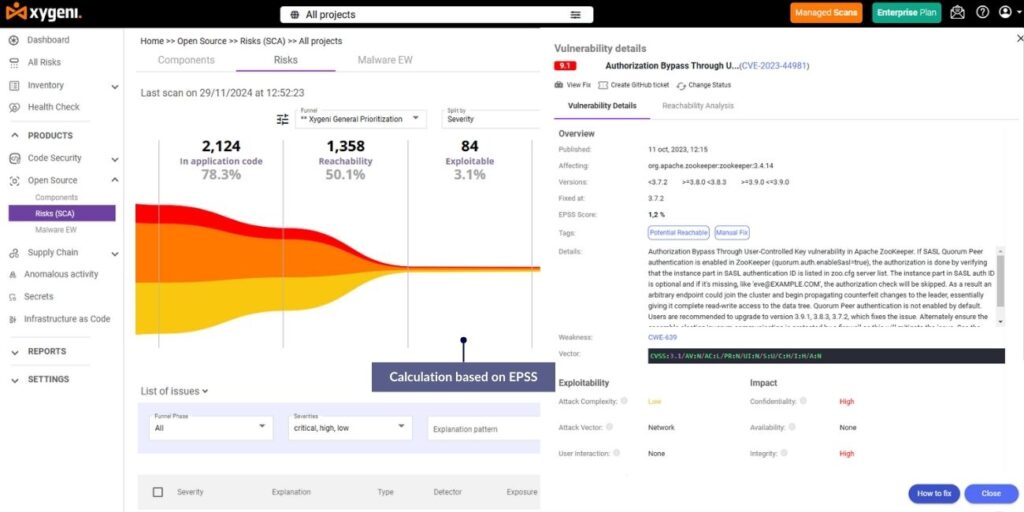
XygeniVynikající schopnost analýzy dosažitelnosti pomáhá týmům vyhodnotit, zda je zranitelnost aktivně vyvolána během běhu. Kombinací skóre EPSS s daty o dosažitelnosti umožňuje Xygeni týmům:
- Identifikace zranitelností které jsou využitelné a dostupné ve svém prostředí.
- Neignorujte žádné nezbytné hrozby, přičemž se zaměřuje pouze na zranitelnosti, které představují bezprostřední rizika, nikoli na teoretická.
Vezměme si například bezpečnostní chybu s vysokým skóre EPSS, ale bez dostupnosti za běhu. Místo soustředění se na tento problém může tým přesměrovat své úsilí na naléhavější hrozby. Tento přístup zajišťuje, že čas a zdroje půjdou na nejdůležitější rizika, což zefektivňuje provoz.
Použití dynamických trychtýřů se skóre EPSS k prioritizaci rizik
Xygeni vylepšuje správu zranitelností pomocí dynamických trychtýřů pro stanovování priorit, což organizacím pomáhá upravovat způsob, jakým prioritizují rizika na základě specifických obchodních potřeb. Tato funkce integruje skóre EPSS s dalšími kontextovými daty, jako například:
- Metriky zneužitelnosti, které posuzují, zda je zranitelnost aktivně napadena v reálném prostředí.
- Obchodní dopad, vyhodnocující, jak by zneužití mohlo ovlivnit kritické systémy.
- Úrovně závažnosti, zahrnující tradiční skóre CVSS pro komplexnější pohled na rizika.
Díky flexibilnímu systému trychtýřů od Xygeni mohou bezpečnostní týmy sladit své strategie prioritizace s provozními cíli. Mohou se například zaměřit na vysoce rizikové zranitelnosti, které ovlivňují kritické systémy, a zároveň řešit problémy s nízkým dopadem, jak to zdroje dovolí. Tento cílený přístup zajišťuje, že týmy zůstanou soustředěné a efektivní.
Využití automatizace pro správu zranitelností v systému EPSS Score
Společnost Xygeni využívá automatizaci k vylepšení integrace skóre EPSS, což pomáhá týmům organizovat jejich pracovní postupy a rychleji reagovat na hrozby. Mezi klíčové funkce patří:
- Detekce a upozornění v reálném časePřidáním poznatků z EPSS do CI/CD pipelineXygeni poskytuje okamžitá upozornění na riziková nasazení, pomáhá týmy je blokují dříve, než způsobí škodu.
- Systémy včasného varováníTyto systémy detekují zranitelnosti, které útočníci pravděpodobně brzy zneužijí. To pomáhá týmům včas řešit hrozby a předcházet útokům dříve, než k nim dojde.
Tato úroveň automatizace snižuje manuální práci, pomáhá bezpečnostním týmům šetřit čas a úsilí a zároveň zlepšuje jejich celkovou reakci na hrozby.
Zjednodušená spolupráce napříč týmy
Xygeni usnadňuje spolupráci bezpečnostních a vývojových týmů. Zobrazuje skóre EPSS jasným a snadno srozumitelným způsobem, což oběma týmům pomáhá soustředit se na nejdůležitější zranitelnosti. Vývojáři dostávají úkoly prioritizované podle reálné zneužitelnosti, takže mohou opravit nejnaléhavější hrozby. Toto společné zaměření udržuje všechny na stejné vlně a umožňuje jim efektivně pracovat.
Výhoda Xygeni
Společnost Xygeni integruje skóre EPSS do svých nástrojů pro správu zranitelností, což organizacím pomáhá upřednostnit zneužitelnost před teoretickou závažností. Systém predikce zneužití (EPSS) poskytuje datově orientovaný způsob, jak se zaměřit na zranitelnosti, které by mohly být s největší pravděpodobností zneužity, a zajistit, aby bezpečnostní týmy nejprve opravily reálné hrozby.
- Snižte únavu z bdělosti zaměřením pouze na zranitelnosti s vysokou Skóre EPSS.
- Rychlejší řešení kritických rizik stanovením priorit na základě zneuživatelnost místo pouhé závažnosti.
- Používejte zdroje moudře oslovováním nejdříve nejbezprostřednější hrozby.
Posuňte správu zranitelností na další úroveň. Kontaktujte Xygeni ještě dnes a zjistěte, jak vám skóre EPSS může pomoci udržet si náskok před útočníky a rychleji opravit správné zranitelnosti.

