






1. Co by měla „platforma kybernetické bezpečnosti“ skutečně znamenat
Když většina lidí slyší termín platforma kybernetické bezpečnosti, myslí na velké věci enterprise nástroje jako EDR, SIEM nebo firewally. Jednoduše řečeno, platforma kybernetické bezpečnosti je sada integrovaných nástrojů, které spolupracují na ochraně vašich systémů, dat a aplikací. Pro většinu týmů však tato ochrana končí ještě před odesláním kódu. Tyto nástroje se zaměřují na zařízení, sítě a koncové body, nikoli na samotný software, který vytvářejí. Pro vývojáře to ponechává obrovské slepé místo.
Ve skutečnosti, pravda jednotná platforma kybernetické bezpečnosti by měl chránit celý váš dodavatelský řetězec softwaru od samého začátku commit až po finální produkční nasazení. To znamená skenování kódu během jeho psaní v IDE, kontrolu závislostí před jejich zveřejněním v repozitáři a vynucování bezpečných konfigurací napříč celým vaším CI/CD pracovní postupy. Měl by se bezproblémově integrovat s vaším vývojovým stackem, aby se zabezpečení stalo součástí vašeho každodenního pracovního postupu a ne jen dodatečnou myšlenkou.
S Xygeni to přesně dostanete. Naše platforma pro řízení kybernetických rizik kombinuje SAST, SCA, odhalování tajemství, CI/CD zabezpečení, skenování kontejnerů a detekce anomálií na jednom místě. Můžete skenovat kód přímo z vašeho IDE (integrace VS Code), zobrazit zranitelnosti v reálném čase a aplikovat bezpečné opravy, aniž byste museli opustit editor. Odtud Xygeniho CI/CD guardrails automaticky vynucujte své zásady, aby se nezabezpečený kód nikdy nedostal do produkčního prostředí.
Zkrátka a platforma pro správu kybernetické bezpečnosti by mělo být více než dashboard upozornění. Mělo by to být jednotné řídicí centrum pro zabezpečení vašeho kódu, pipelinea artefakty, ať už žijí kdekoli.
2. Proč většina platforem nechává váš kód odhalený
Mnoho známých nástrojů se označuje jako platforma pro správu kybernetické bezpečnosti, ale při bližším pohledu uvidíte, že jsou určeny pro provoz a IT týmy, nikoli pro vývojáře. Monitorují koncové body, blokují podezřelý síťový provoz a shromažďují protokoly. To je cenné, ale nezabrání to vytváření a nasazování nezabezpečeného kódu nebo závislostí infikovaných malwarem.
Jedno Nadace pro cloudové nativní výpočty (CNCF) uvádí, že 72 % organizací používá až devět různých monitorovacích nástrojů a více než 20 % se spoléhá na 10–15. To znamená více dashboards, více duplicitních upozornění a více slepých míst, která mohou útočníci zneužít.
Zde je ta mezera:
- Nástroje pro koncové body nevidím vaše soukromé repozitáře, CI/CD pipelines, nebo IaC šablony.
- Zabezpečení sítě nedetekuje zranitelný balíček npm ani uniklý klíč API ve vašem kódu.
- Tradiční záplatování nekontroluje, zda oprava naruší vaši sestavu.
V moderním vývoji se útoky zaměřují na životní cyklus vývoje softwaru (SDLC) samotného, což je prostor, kde tyto nástroje nemají žádný dosah. Aktéři hrozby se schovávají v závislostech, kontejnerových obrazech a sestavovacích skriptech a čekají na ideální okamžik k přechodu do produkčního prostředí.
Proto Xygeni vytvořila jiný druh jednotná platforma kybernetické bezpečnosti, který je určen pro vývojáře a týmy DevSecOps. Začínáme s prvním řádkem kódu a integrujeme ho přímo do vašeho IDE, správy verzí a CI/CD pipelineZranitelnosti, chybné konfigurace a malware jsou odhaleny dříve, než se vůbec dostanou do produkčního prostředí.
Na rozdíl od běžných skenerů, naše platforma pro řízení kybernetických rizik zahrnuje funkci Remediation Risk. Nejenže vám řekne, abyste nainstalovali opravu, ale také doporučí nejbezpečnější aktualizaci, označí závažné změny a předvídá dopad za běhu, abyste mohli systém opravit s jistotou, a ne na základě dohadů.
3. Vzestup jednotné platformy kybernetické bezpečnosti pro software
Ve většině týmů DevSecOps je zabezpečení fragmentované. Jeden nástroj pro SAST, další pro SCA, samostatný detektor tajemství a navíc CI/CD pipeline kontroly, skener kontejnerů a možná i platforma pro dodržování předpisů. Jejich správa znamená přechod dashboards, slučování reportů a vyhledávání duplicitních upozornění, tedy čas, který nemůžete trávit dodáváním zabezpečeného kódu.
A jednotná platforma kybernetické bezpečnosti eliminuje tento chaos. S Xygeni získáte:
- SAST, SCAa detekce tajných informací na jednom místě.
- CI/CD guardrails blokovat riskantní sestavení.
- Skenování kontejnerů a registrů před nasazením.
- Detekce anomálií pro odhalení podezřelých repozitářů nebo pipeline Změny.
Gartner uvádí, že 75 % organizací konsoliduje bezpečnostní nástroje, aby snížily složitost a zlepšily přehled. Xygeni tuto konsolidaci zajišťuje bez ztráty hloubky, přičemž každá funkce odpovídá nebo překonává jednotlivá řešení.
A nejde jen o detekci. Jako platforma pro řízení kybernetických rizik, Xygeni dodává:
- Automatická náprava s využitím umělé inteligence pro SAST, SCA, a tajemství.
- Kontextové prioritizace, abyste jako první opravili to, co je skutečně zneužitelné.
- Pravidla vynucovaná přímo ve vašem pipelines, zastavení nezabezpečeného kódu před jeho odesláním.
Díky zjištěním v reálném čase ve vašem IDE a automatizovanému vynucování zásad se zabezpečení stává součástí vašeho pracovního postupu, nikoli dalším úkolem na konci cyklu.
Co by měla platforma kybernetické bezpečnosti obsahovat
Ne všechny nástroje, které si samy říkají platforma kybernetické bezpečnosti jsou vytvořeny pro softwarové týmy. Pokud vytváříte a distribuujete kód, vaše platforma by měla mít:
- Ochrana zdrojového kódu: SAST zachytit chyby, zranitelnosti a nezabezpečené vzory kódu během psaní.
- Zabezpečení závislostí: SCA který kontroluje dosažitelnost, zneužitelnost, licenční rizika a dokonce i malware v balíčcích s otevřeným zdrojovým kódem.
- Správa tajemství: Detekce a automatická náprava s využitím umělé inteligence pro uniklé klíče API, tokeny nebo hesla ještě předtím, než se dostanou do hlavní složky.
- CI/CD Zabezpečení Guardrails které skenují pracovní postupy, blokují riskantní kroky a automaticky vynucují bezpečné konfigurace.
- Skenování kontejnerů a registrů: Před nasazením odhalte zranitelnosti a nesprávné konfigurace v obrazech.
- Detekce anomálií: Dávejte pozor na neobvyklé změny v repozitářích, pipelinenebo konfigurace, které mohou naznačovat kompromitaci.
- Řízení rizik sanace: Vyberte si nejbezpečnější záplatu, prohlédněte si náhled závažných změn a vyhněte se zavádění nových rizik.
Když jednotná platforma kybernetické bezpečnosti pokrývá všechny tyto oblasti a integruje se s vaším vývojářským pracovním postupem, snižuje tření pro vývojáře a zabraňuje hrozbám v produkčním prostředí.
Proč na tom záleží
Příliš mnoho produktů se označuje za platformu pro správu kybernetické bezpečnosti jen proto, že v sobě spojují několik dashboarddohromady. Pokud ale nemohou skenovat kód ve vašem IDE, detekovat dosažitelné exploity v závislostech, blokovat riskantní sloučení v CI/CDa problémy s automatickou opravou, ve skutečnosti nechrání váš SDLC.
Skutečný jednotná platforma kybernetické bezpečnosti musí vám poskytnout komplexní pokrytí, aniž by vás zpomalovalo. To je základ, na kterém jsme Xygeni postavili – vše na jednom místě, automatizované a vyladěné pro to, jak moderní vývojářské týmy skutečně fungují.
4. Jak Xygeni chrání vaše SDLC od začátku do konce
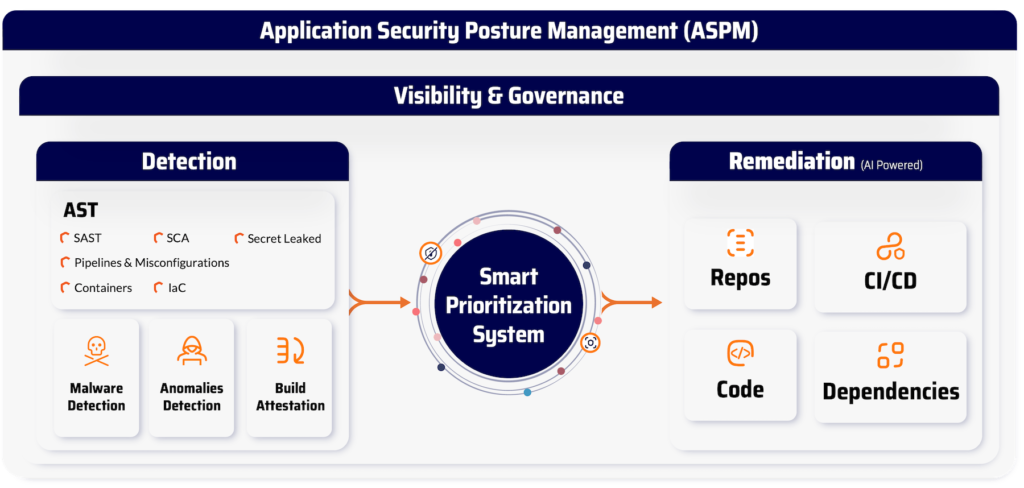
A platforma kybernetické bezpečnosti je jen tak silný, jako základ, který pokrývá. Xygeni chrání každou vrstvu vašeho životního cyklu vývoje softwaru (SDLC), od prvního commit až do posledního produkčního artefaktu, aniž by vás to zpomalilo.
Zde je návod, jak naše jednotná platforma kybernetické bezpečnosti funguje v praxi:
- Kódová základna: Běh SAST přímo z vašeho IDE nebo pipelinepro včasné odhalení chyb typu „injection“, nezabezpečené logiky a zadních vrátek kódu. Detekujte a blokujte pevně kódované tajné kódy, zmateněné datové části a dokonce i vlastní vzory malwaru před sloučením.
- ZávislostiSkenujte open-source knihovny pomocí SCA ...což jde nad rámec seznamů CVE. Xygeni kontroluje dosažitelnost, zneužitelnost a indikátory malwaru, takže reagujete pouze na rizika, která jsou důležitá pro vaši kódovou základnu.
- CI/CD: Zabezpečte své pipelines automatizovaným guardrailsDetekce nesprávně nakonfigurovaných pracovních postupů, nebezpečných pipeline kroky a odhalené přihlašovací údaje a poté automaticky blokují rizikové sloučení nebo sestavení.
- registrProhledejte image kontejnerů v lokálním Dockeru, vzdálených registrech a OCI hubech a zjistěte, zda neobsahují zranitelnosti, nesprávné konfigurace a porušení zásad. Generujte a ověřte. SBOMaby zůstaly v souladu s požadavky NIST, DORA a zákazníků.
- SCMSledujte správu zdrojového kódu v reálném čase a zjistěte anomálie. Xygeni označuje podezřelé větve, neočekávané změny souborů a neobvyklé commit aktivitu, což vám poskytne kompletní auditní záznamy pro každou akci.
Protože se všechno děje v jednom platforma pro správu kybernetické bezpečnosti, nemusíte slepovat půl tuctu nástrojů dohromady. Ovládací prvky Xygeni jsou v souladu s předními frameworky, jako je NIST 800-53 pro bezpečnost dodavatelského řetězce aMatice MITRÉ ATT&CK pro ochranu prostředí pro sestavení, CI/CD systémy a koncové body vývojářů.
5. Platforma pro řízení kybernetických rizik: Beyond Detection
True platforma pro řízení kybernetických rizik nemělo by vám jen zobrazovat upozornění, ale mělo by vám pomáhat řešit správné problémy ve správném pořadí, aniž by to narušilo vaši sestavu. Proto Xygeni kombinuje kontextově uvědomělou prioritizaci, automatickou nápravu s využitím umělé inteligence a hodnocení rizik nápravy v jednom pracovním postupu.
Kontextově orientovaná prioritizace
Ne každá zranitelnost si zaslouží stejnou úroveň naléhavosti.
Xygeni se dívá na dosažitelnost (je cesta ke zranitelnému kódu skutečně použita?) a zneuživatelnost (existuje nějaký funkční exploit?) než se rozhodnete, jak kritický je.
- Pokud je to dosažitelné a zneužitelné → opravte to hned.
- Pokud je to nízké riziko → naplánujte si to na později a pokračujte v přepravě.
Tento přístup snižuje šum a soustředí váš čas na nejdůležitější záležitosti, přesně na to, co... 73 % bezpečnostních týmů říkají, že se potýkají s, podle Studie ransomwaru společnosti Cybereason, kde únava z bdělosti vede k promeškání hrozeb.
Automatická náprava s využitím umělé inteligence pro SAST, SCAa tajemství
Místo toho, aby vám Xygeni jen oznámil, že je problém, vám ho pomůže vyřešit:
- SAST → Generuje bezpečné změny kódu přímo ve vašem IDE, abyste mohli okamžitě opravit zranitelnosti.
- SCA → Navrhuje bezpečné aktualizace závislostí na základě vašich zásad, čímž se zabrání narušování sestavení.
- Tajemství → Automaticky ruší odhalené přihlašovací údaje a nahrazuje je referencemi Vault nebo KMS.
Bezpečné opravy můžete zkontrolovat, schválit a sloučit během několika minut, aniž byste narušili pracovní postup.
Řízení rizik sanace
Nejnovější záplata není vždy nejbezpečnější záplatou.
Xygeni jasně ukazuje každou možnost upgradu skóre rizika (Nízká, Střední nebo Vysoká), na základě:
- Zda je zranitelnost zneužitelná
- Které metody nebo API jsou změněny nebo odstraněny
- Které soubory a chování za běhu budou ovlivněny
Před sloučením si můžete prohlédnout dopad, vyhnout se rušivým změnám a zachovat si pipeline běží hladce.
Kombinací prioritizace, automatické nápravy s využitím umělé inteligence a oprav s ohledem na rizika nabízí Xygeni… jednotná platforma kybernetické bezpečnosti Týmy DevSecOps potřebují takového, který promění detekci v akci, aniž by vás zpomalil.
Závěrečné shrnutí: Jedna platforma, kompletní pokrytí
Výběr správného platforma kybernetické bezpečnosti Nejde jen o zaškrtávání políček funkcí, ale o znalost kódu, závislostí a pipelinejsou chráněny od prvního dne.
S Xygeni získáte jednotná platforma kybernetické bezpečnosti který zabezpečuje celý váš životní cyklus vývoje softwaru (SDLC) aniž by vás zpomalil. Od SAST, SCAa detekci tajemství CI/CD guardrails, skenování kontejnerů a detekce anomálií, vše funguje společně na jednom místě.
Náš přístup jde nad rámec detekce. Xygeni je také platforma pro řízení kybernetických rizik, s kontextově orientovaným prioritizačním systémem, automatickými nápravami s využitím umělé inteligence a hodnocením rizik nápravy. Opravíte správné problémy ve správném pořadí, aniž byste museli narušit svou sestavu. A protože se integrujeme přímo do vašeho IDE a pipelineDíky tomu získáte nepřetržitou ochranu, která přirozeně zapadne do vašeho pracovního postupu.
Stručně řečeno, Xygeni dodává platforma pro správu kybernetické bezpečnosti vytvořeno pro moderní DevSecOps týmy, které potřebují rychlost, zabezpečení a jistotu v každém vydání.

