






Pevné kódování, Špatná správa tajemstvía nedostatek nástrojů, jako je Trezor HashiCorp nadále vystavují aplikace vážnému riziku. Pokaždé, když vývojář odešle klíč API nebo heslo na GitHub, riskuje tím narušení bezpečnosti. Útočníci aktivně prohledávají veřejná i soukromá repozitáře a hledají odhalené tajné informace, ať už v kódu, konfiguračních souborech nebo obrazech Dockeru.
Důsledky z reálného světa ukazují, co je v sázce. V roce 2022 útočníci našli klíče Uberu AWS naprogramované v repozitáři GitHub a použili je k narušení kritických systémů. Toyota odhalila soukromou zákaznickou infrastrukturu poté, co vývojáři umístili tajné informace do veřejného repozitáře GitHub. V obou případech týmy ponechaly tajné informace v kódu a útočníci toho plně využili. Všemu se dalo předejít.
V této příručce se naučíte, jak zabezpečit svou aplikaci pomocí Trezor HashiCorp pro centralizovanou správu tajných dat v kombinaci s Automatizovaná detekce a náprava od Xygeni funkce. Tyto nástroje vám společně pomohou:
- Odstraňte z kódové základny pevně zakódované tajné kódy
- Zabránění vstupu tajných kódů do historie Gitu
- Automaticky detekovat a opravit úniky dříve, než se stanou zneužitelnými
Pojďme si krok za krokem projít, jak to nastavit.
2. Co se počítá jako tajemství (a jak se to stane)
Za prvé, a tajný není jen heslo. Zahrnuje to tokeny API, přihlašovací údaje OAuth, řetězce pro připojení k databázi, klíče SSH, šifrovací klíče a dokonce i JWT. Cokoli, co uděluje přístup k systému, zdroji nebo identitě, se kvalifikuje jako tajný klíč.
Protože pevně kódovat Vkládání těchto přihlašovacích údajů do zdrojového kódu je stále běžné, mnoho týmů nevědomky zavádí zranitelnosti. Během lokálního vývoje je snadné vložit rychlý klíč API do .env souboru – nebo ještě hůře, přímo do kódu. Poté jeden git commit může to tajemství odhalit nadobro.
I když jsou tajemství později odstraněna commitčasto zůstávají v Historie Gitu, vrstvy Dockeru nebo kompilované artefakty. Například mnoho úniků dat zůstává nepovšimnutých, dokud je někdo nespustí git log nebo extrahuje metadata z obrazu kontejneru.
To je důvod, proč správa tajemství musí být proaktivní, nepřetržité a automatizované. Tradiční skenery mohou přehlédnout tajemství skrytá ve větvích, obrázcích nebo komprimovaných souborech. A právě zde se uplatňují nástroje jako Trezor HashiCorp a Xygeni Pojď dovnitř.
Kromě toho nezapomeňte, že tajemství neunikají jen od vývojářů. CI/CD pipelineSoubory, testovací skripty a dokonce i konfigurační soubory v produkčním prostředí mohou být zdroji úniku.
Zabezpečení tajných informací proto není jen o nástrojích, ale také o návycích, viditelnosti a automatizaci.
Chcete se hlouběji ponořit do tajných úniků?
Pokud chcete pochopit, proč se tajemství vůbec vyzrazují a jak je útočníci ve skutečnosti zneužívají, nenechte si ujít tento podrobný rozbor:
3. Proč je hardcoding tajných kódů rizikový, a to i v soukromých repozitářích
Pevné kódování tajných kódů, jako jsou klíče API, přihlašovací údaje a tokeny, se může během vývoje zdát pohodlné. Tato praxe však s sebou nese vážná rizika, zejména když se tajné kódy stanou nedostupnými. committed do správy verzí.
Například při úniku dat z Uberu v roce 2022 získali útočníci přístup prostřednictvím pevně zakódované klíče AWS nalezeno ve veřejném repozitáři GitHub. Podobně Toyota zveřejnila kritické přihlašovací údaje v projektu GitHub, což ovlivnilo data jejích zákazníků.
Protože pevně zakódovaná tajemství často žijí v .env soubory, skripty nebo komentáře ke zdrojovému kódu, snadno se přehlédnou. I v soukromých repozitářích k nim mají přístup boti a insideři. A co hůř, historie Gitu uchovává každý únik, a to i poté, co ho „smažete“.
Moderní útočníci navíc neustále prohledávají GitHub a registry kontejnerů a hledají uniklé tokeny. Jediný stisk s pevně zakódovaným tajným kódem může otevřít dveře k:
- Kompromitace infrastruktury (přístup do cloudu)
- Manipulace se zdrojovým kódem (útoky na dodavatelský řetězec)
- Tajné opětovné použití napříč systémy (eskalace oprávnění)
Proto je nahrazení pevného kódování správným správa tajemství není volitelné, je to základní pro zajištění vývoje.
4. Jak HashiCorp Vault zabezpečuje tajemství (a proč je to lepší než hardcoding)
Pevné kódování tajných dat, jako jsou klíče API nebo přihlašovací údaje k databázi, přímo do zdrojového kódu vytváří vážná bezpečnostní rizika. HashiCorp Vault toto riziko eliminuje tím, že nabízí centralizované, šifrované a přístupově řízené úložiště tajných dat.
Místo vkládání tajných kódů do proměnných prostředí nebo Soubory .env, aplikace je mohou bezpečně načíst na vyžádání prostřednictvím API služby Vault. Tento přístup nahrazuje statické zpracování tajných dat dynamickým přístupem řízeným pravidly.
Správa tajných kódů pomocí HashiCorp Vault nabízí oproti hardcodingu několik klíčových výhod:
- Tajemství zůstávají zašifrovaná jak v klidu, tak i při přepravě.
- Přístup je přísně vynucován používání zásad založených na identitě.
- Vault generuje tajné kódy dynamicky, čímž se jejich platnost automaticky vyprší.
- Každý požadavek je zaznamenán, což nabízí plnou sledovatelnost a auditovatelnost.
Vault se také bezproblémově integruje do CI/CD pipelines, kontejnerizovaná prostředí, cloudová infrastruktura a servisní sítě, což z něj činí škálovatelné a produkční řešení pro moderní DevSecOps týmy.
Příklad ze skutečného světa:
V 2022, je Repozitář Toyota na GitHubu omylem zveřejnil přihlašovací údaje a odhalil interní služby. Nástroj jako Vault v kombinaci s přísnými commit politiky, tomu mohly zabránit.
Nyní by mělo být jasné: odklon od pevného kódování a přijetí bezpečného správa tajemství nástroje jako Trezor HashiCorp není to jen osvědčený postup, je to nezbytné.
5. Jak integrovat Git, HashiCorp Vault a Xygeni pro bezpečnou správu tajných dat
Abyste se plně vyhnuli pevně kódovat tajemství, vývojáři musí podniknout proaktivní kroky během lokálního vývoje a v CI/CD. Dobrá zpráva je, že Trezor HashiCorp a Xygeni spolupracovat na prosazování bezpečnosti správa tajemství pracovní postupy.
Krok 1: Bezpečné načtení tajných dat pomocí služby Vault
Nejprve nakonfigurujte aplikaci tak, aby načítala tajné kódy z Trezor HashiCorp za běhu. Například v Node.js:
					const vault = require("node-vault")({
  endpoint: process.env.VAULT_URL,
  token: process.env.VAULT_TOKEN,
});

const secret = await vault.read("secret/production/db-password");
console.log("DB password:", secret.data.data.value);
Díky tomu se tajné kódy nikdy neukládají do kódu ani do konfiguračních souborů.
Krok 2: Zabraňte hardcodingu pomocí Git Hooku a Xygeni
Chcete-li zabránit náhodným únikům, můžete přidat pre-commit háček pomocí CLI od Xygeni:
					#!/bin/sh
# .git/hooks/pre-commit
xygeni secrets --staged-files --no-upload
if [ $? -ne 0 ]; then
  echo "❌ Commit blocked due to hardcoded secret. Fix and try again."
  exit 1
fi
Tento hook prohledává pouze upravené soubory připravené pro commitPokud zjistí pevně zakódováno tajemství, jako jsou tokeny nebo hesla, blokuje commit, než se cokoli dostane do repozitáře.
Krok 3: Integrace Vaultu a Xygeni CI/CD
V CI pipelines, můžete:
- Načíst tajné kódy za běhu z Klenba
- Běh
xygeni scan --run="secrets"ověřit, že nebyly zavedeny žádné tajné informace - Automatická oprava úniku pomocí Xygeni
Vývojáři vynucují tajemství v každém kroku, od lokálních commits k nasazení, poděkujte managementu s k této těsné smyčce zpětné vazby.
6. Od hardkódování k bezpečné správě tajných dat s Vault + Xygeni
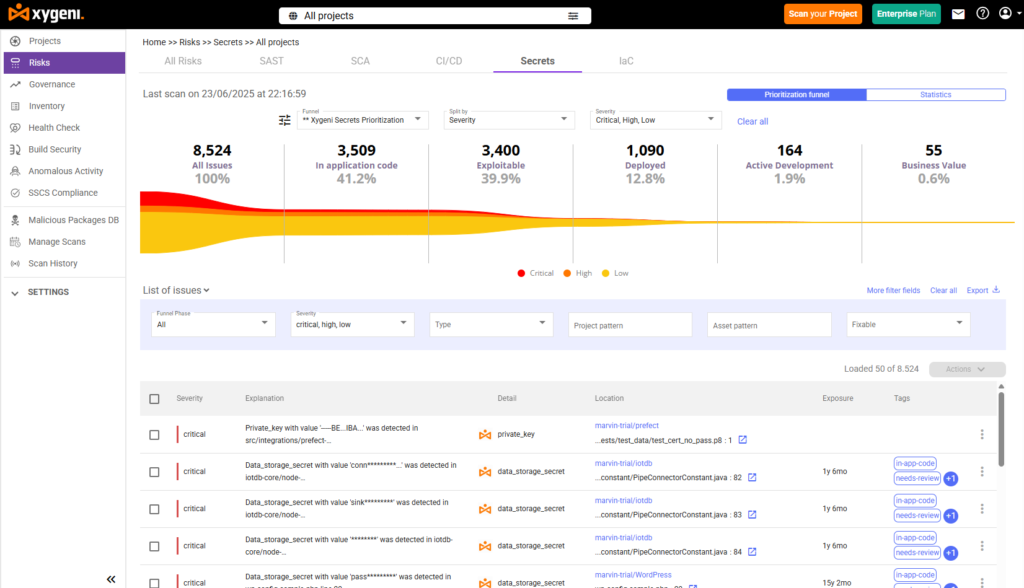
Pevně kódované tajné kódy jsou stále jedním z nejčastějších způsobů, jakými vývojáři nechtěně zpřístupňují citlivé přihlašovací údaje. Proto je párování Trezor HashiCorp skenováním v reálném čase od Xygeni vytváří kompletní správa tajemství architektura: detekce, prevence a automatická náprava, integrované přímo do vašeho pracovního postupu.
| Krok | Jak funguje správa tajných dat s HashiCorp Vault a Xygeni |
|---|---|
| Krok 1: Definování tajných klíčů v úložišti | Bezpečně ukládejte tajné informace, jako jsou klíče API, přihlašovací údaje nebo tokeny, do trezoru HashiCorp Vault s přísnými kontrolami přístupu a šifrováním v klidovém stavu. |
| Krok 2: Vložení tajných kódů přes CI/CD | Použijte proměnné prostředí nebo dynamické vkládání k poskytnutí tajných kódů vašemu sestavení. pipelinenebo aplikací, čímž se vyhnete jejich pevnému kódování ve zdrojovém kódu. |
| Krok 3: Vyhledání pevně zakódovaných tajných kódů | Xygeni skenuje každých pull request, obraz Dockeru a historie Gitu pro detekci a ověření uniklých tajných dat v reálném čase. |
| Krok 4: Ověření tajných kódů | Xygeni kontroluje, zda je tajný klíč aktivní a použitelný. Ověřené tajné klíče jsou pomocí ověřovacího enginu označeny k okamžité akci. |
| Krok 5: Spuštění automatické nápravy | Pokud je detekován ověřený tajný kód, Xygeni jej může zrušit nebo otočit, zveřejnit v PR/MR s kontextem a řídit pracovní postupy nápravy. |
7. Navždy zastavte hardcoding tajných kódů pomocí automatické nápravy a správy tajných kódů
I s nainstalovaným HashiCorp Vaultem se stále stávají chyby. Vývojáři mohou během lokálního testování napevno naprogramovat token nebo zapomenout na konfiguraci. .gitignore správně. Proto je nezbytná kombinace správy tajných informací s průběžným skenováním a automatickou nápravou.
S Správa tajemství společnosti Xygeni, nejenže detekujete pevně zakódované přihlašovací údaje, ale automaticky je opravíte dříve, než se z nich stanou incidenty.
Zde je návod, jak Xygeni AutoFix funguje pro tajné kódy:
- Xygeni skenuje každých pull request jakmile je otevřen, hledá pevně zakódované tajné kódy v kódu, konfiguracích, historii Gitu a vrstvách Dockeru.
- Ověřuje jakýkoli nalezený tajný kód vůči cílové službě a znejasňuje hodnotu v protokolech.
- Xygeni odhaluje tajemství přímo v PR, přidáváním kontextových komentářů s uvedením závažnosti a typu.
- AutoFix generuje bezpečnou opravu, které mohou:
- Zakomentujte odhalený tajný kód
- Nahraďte jej odkazem na úložiště nebo proměnnou prostředí.
- Nabídněte podrobné pokyny k nápravě
- Pokud je svodidlo aktivní, Xygeni automaticky zablokuje PR, dokud nebude problém vyřešen.
Kromě toho, Xygeni podporuje vynucování prostřednictvím GitHub Actions, GitLab, Jenkins a Bitbucket. Tajné kódy se proto nikdy nedostanou do produkčního prostředí, i když jste je během kontroly přehlédli.
Nejde jen o detekci tajných informací. Je to ochrana tajných informací, která se dá škálovat.

