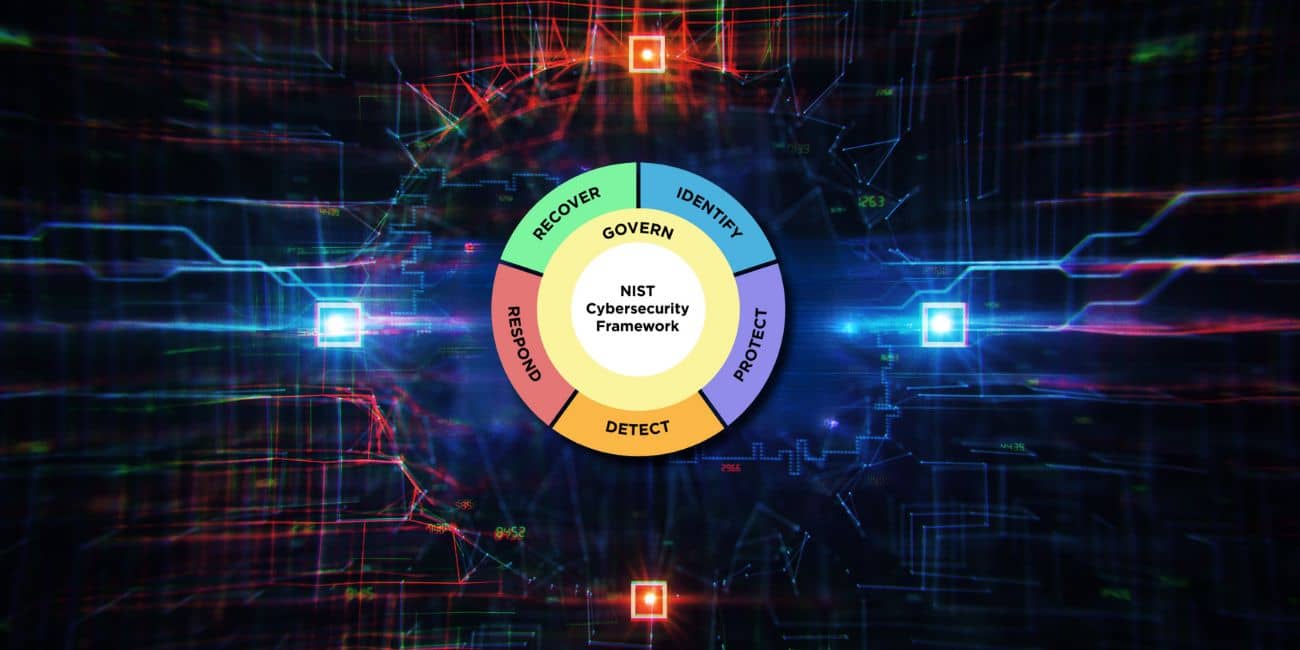






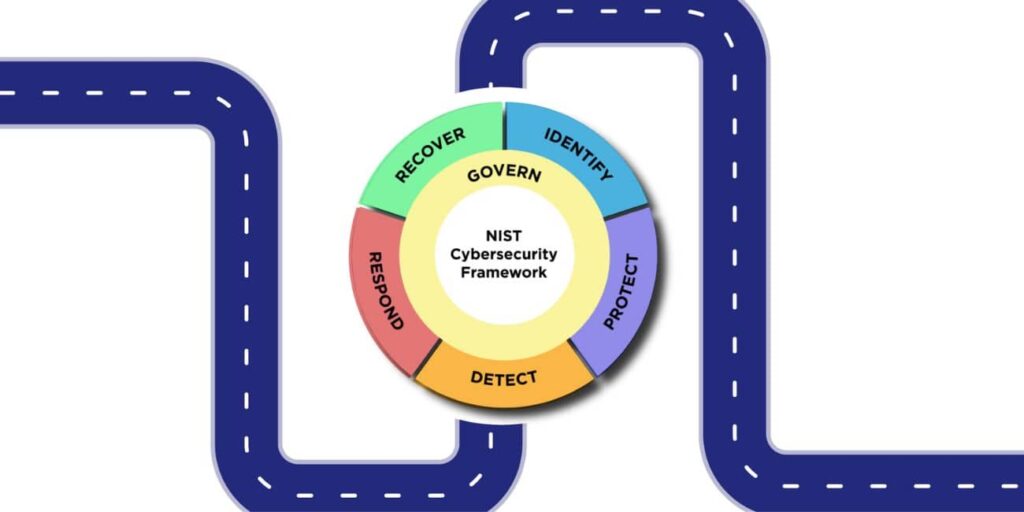
Národní institut StandardAmerický institut pro standardy a technologie (NIST) vydal zásadní aktualizaci svého široce uznávaného rámce kybernetické bezpečnosti (CSF)., nástroj určený k tomu, aby pomohl organizacím lépe řídit kybernetická bezpečnostní rizika. NIST CSF verze 2.0 je vylepšen s cílem stavět na prosperujícím rámci, který organizace široce přijímají, a k tomu je přidán široký rozsah a mnohem komplexnější soubor zdrojů, které pomohou všem organizacím bez ohledu na jejich velikost nebo odvětví s přijetím tohoto rámce.
Rámec pro každou organizaci
CSF, původně navržený ke zlepšení kybernetické bezpečnosti v sektorech kritické infrastruktury, se dále rozvíjel. Nejnovější verze, CSF 2.0, uznává dynamickou povahu kybernetických hrozeb, které nyní postihují subjekty všech velikostí a odvětví. Je pečlivě navržena tak, aby byla škálovatelná a přizpůsobivá, což zajišťuje její použitelnost v různých organizačních kontextech.
Nové dimenze správy a bezpečnosti dodavatelského řetězce
V reakci na měnící se prostředí kybernetické bezpečnosti zavádí CSF 2.0 výrazný důraz na správu a bezpečnost dodavatelského řetězce. Aktualizace uznává tyto aspekty jako klíčové pro robustní strategii kybernetické bezpečnosti a nabízí nové poznatky a pokyny k vývoji komplexního programu správy a řízení kybernetické bezpečnosti a integraci... software supply chain security (SSCS) opatření do agilních postupů vývoje softwaru. Tento proaktivní přístup je dále podpořen zahrnutím NIST SP 800-204D, což odráží rámec commitpřístup k přímému řešení současných výzev v oblasti kybernetické bezpečnosti.
Posílení implementace s bohatými zdroji
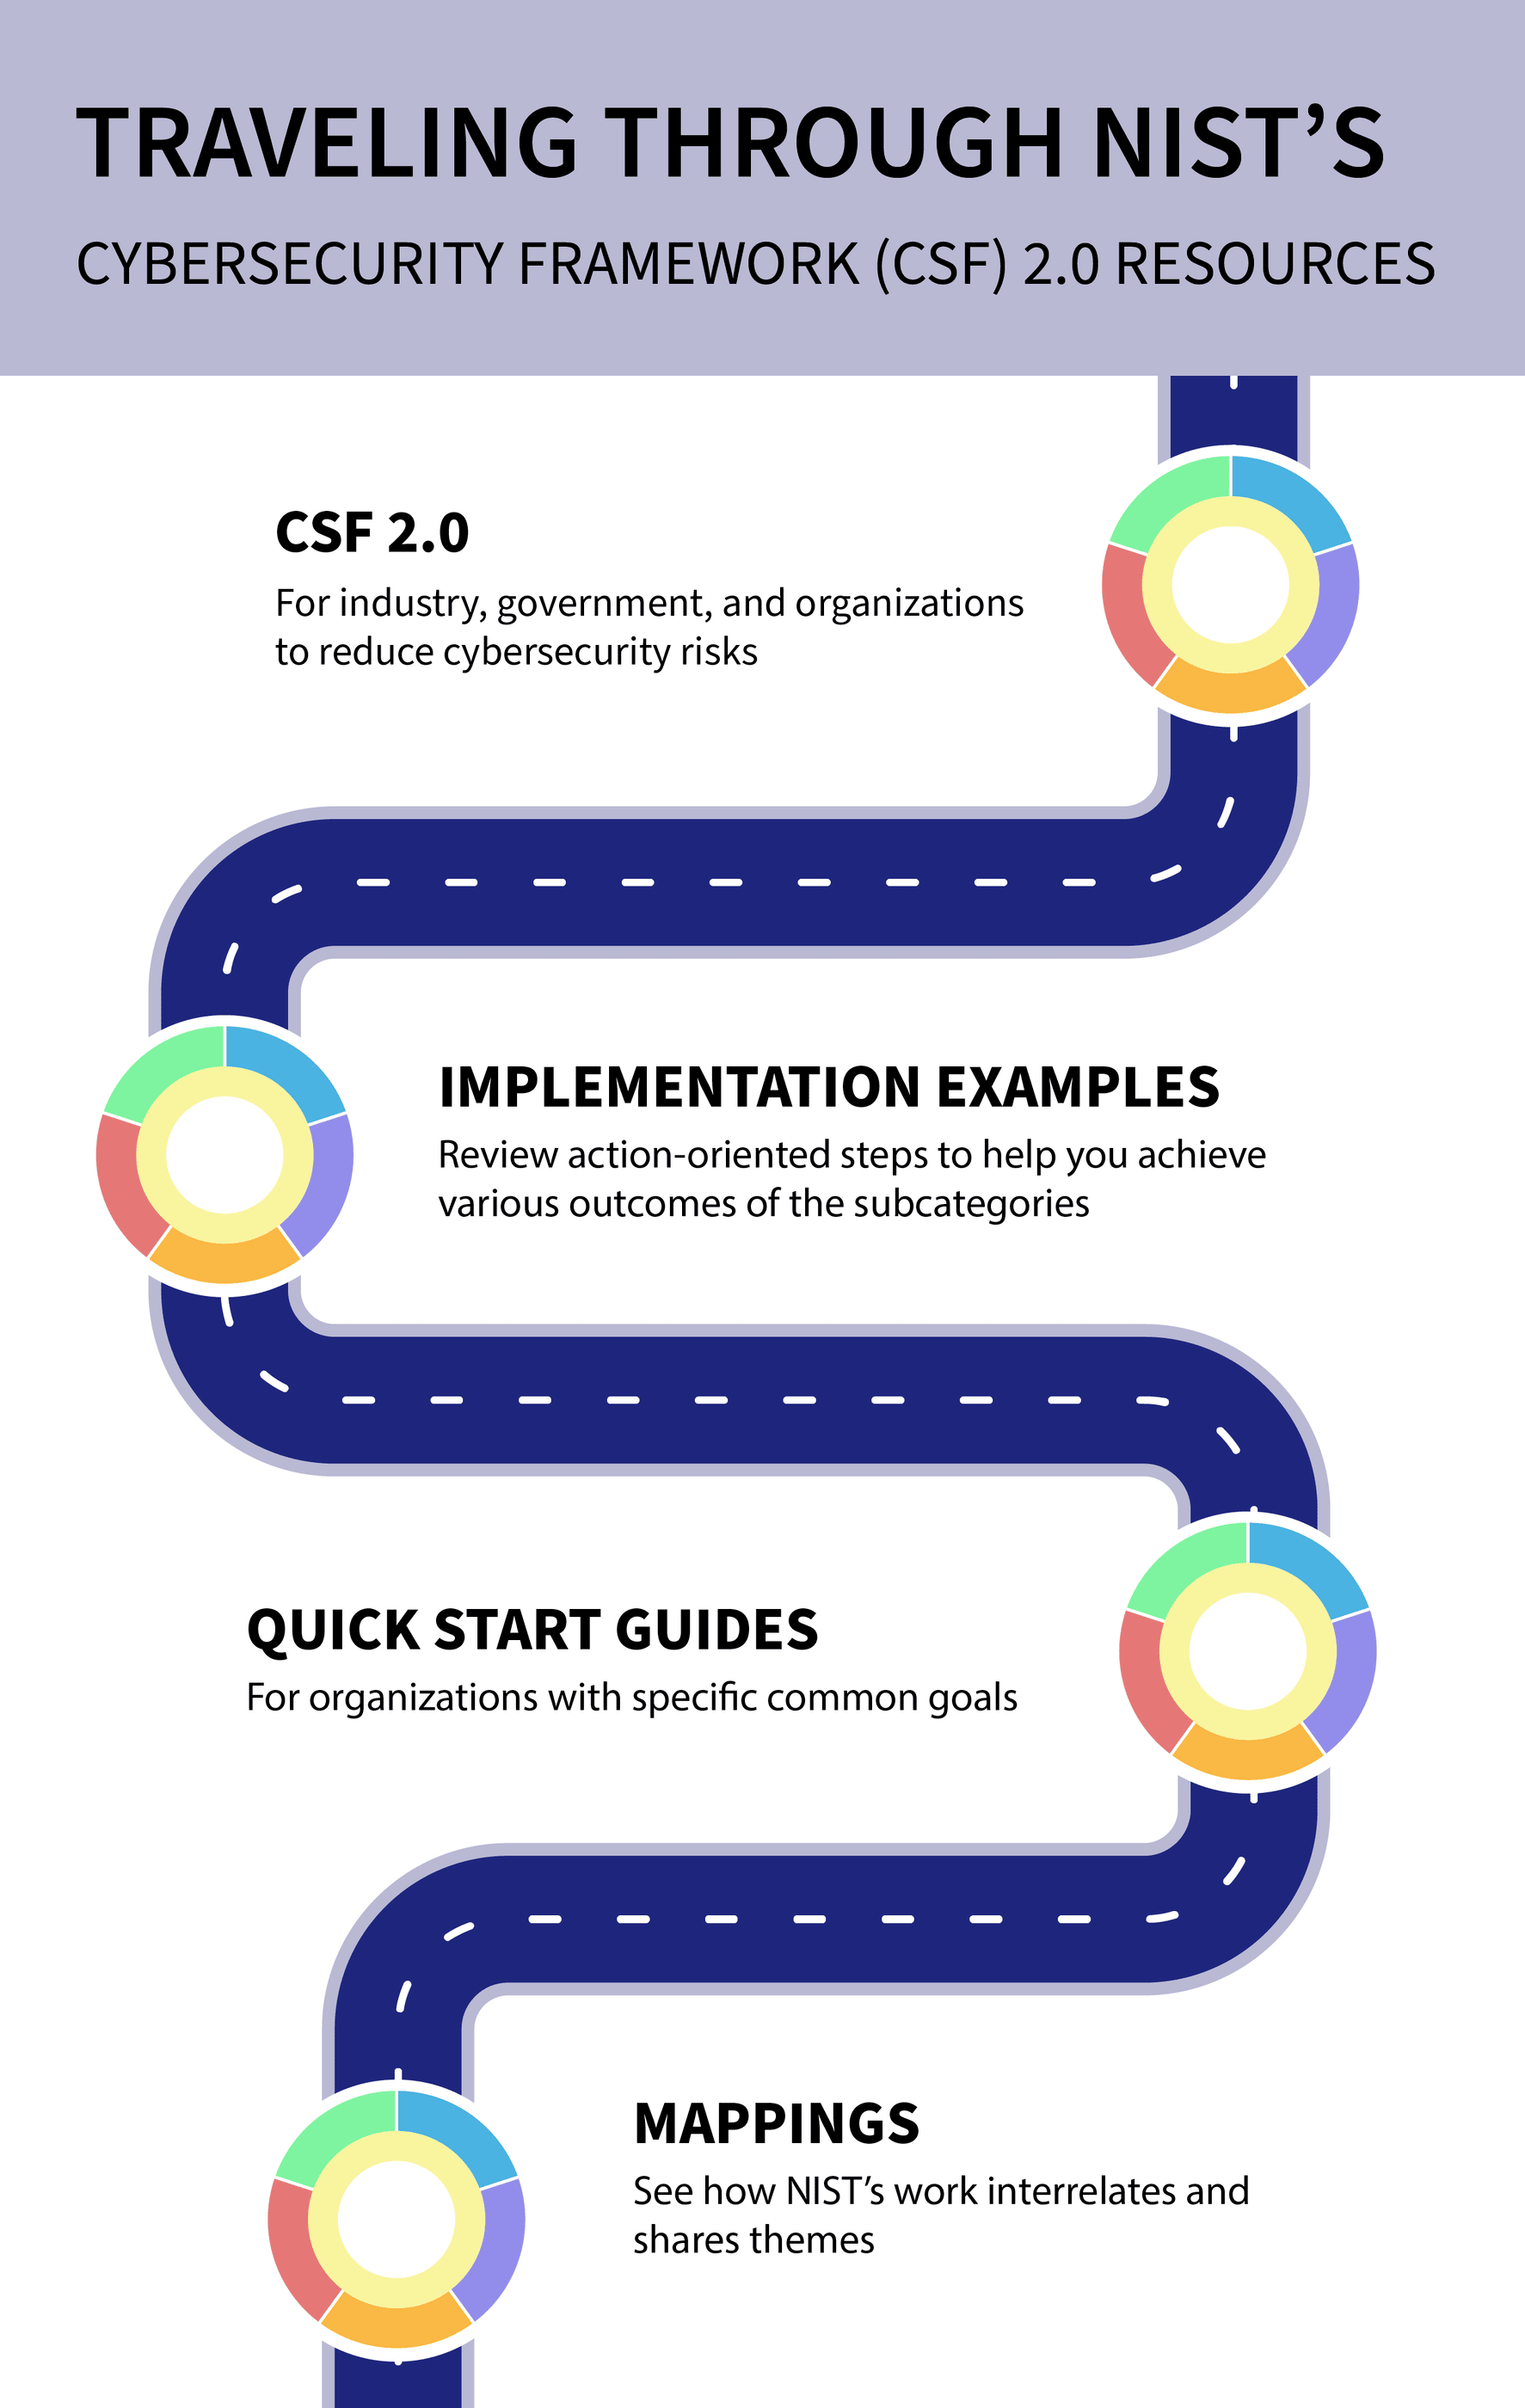
NIST, který chápe překážky v implementaci, kterým organizace čelí, obohacuje CSF 2.0 o řadu podpůrných zdrojů. Patří mezi ně:
- Stručné úvodní příručky přizpůsobené specifickým cílovým skupinám jako malé podniky a enterprise manažery rizik s cílem zjednodušit přijetí rámce.
- Příklady implementace demonstrace praktických aplikací rámce v různých organizačních kontextech.
- Prohlížetelný a prohledávatelný katalog informativních referencí usnadnění sladění pokynů CSF s více než 50 dalšími dokumenty o kybernetické bezpečnosti.
- Referenční nástroj NIST CSF 2.0, čímž se zlepšuje přístupnost tím, že se umožňuje čtení, vyhledávání a výstup relevantních dat z jádra frameworku ve všech prohlížečích.