







Open source je koneckonců vždycky dobrý nápad, je to způsob, jakým vytváříme, spolupracujeme a inovujeme, že? Od frameworků po nástroje CI, open source pohání software, který dodáváme každý den. Ale pokud jde o bezpečnost, je open source vždy tou nejlepší volbou? Vezměte si například skenování zranitelností. Použití... software pro skenování zranitelností s otevřeným zdrojovým kódem používá se v kybernetické bezpečnosti zdá se být jasnou volbouJe to zdarma, flexibilní a snadno se integruje do vašeho pipelineOdvolání je jasné. ale stačí to k opravdovému zabezpečení vašich DevOps pracovních postupů, od konce ke konci?
Pojďme to rozdělit.
Statická analýza kódu s nástroji open source: Stačí to?
Příklad: bandita (OpenStack)
Bandit je lehký open source skener zranitelností zaměřený na kód v Pythonu. Pomáhá detekovat běžné bezpečnostní problémy, jako jsou pevně zakódovaná hesla, nezabezpečená volání funkcí a rizikové importy. I když je jeho používání snadné, je třeba poznamenat několik omezení:
- Podporuje pouze Python, což omezuje širší přijetí.
- Provádí kontroly řádek po řádku, nikoli hloubkovou analýzu narušení nebo toku dat.
- Chybí mu pokyny k prioritizaci, filtrování nebo nápravě.
Stručně řečeno, ačkoliv je Bandit užitečný jako úvodní nástroj, týmy škálují své DevSecOps pipelines rychle narazí na jeho omezení.
Skenování závislostí: Upozornění bez kontextu
Příklad: Kontrola závislostí OWASP
Mnoho vývojových týmů se spoléhá na tento nástroj ke skenování knihoven třetích stran a hledání známých CVE. Tento skener zranitelností s otevřeným zdrojovým kódem však přináší několik klíčových omezení:
- Spoléhání se na opožděné informace o zranitelnosti, jako je NVD.
- Žádný rozdíl mezi zneužitelnými a nepoužitými cestami kódu.
- Plochý výstup, kterému chybí prioritizace nebo pomoc s nápravou.
V důsledku toho je mnoho týmů používajících tento skener zranitelností zahlceno upozorněními, která neodrážejí skutečné riziko.
Detekce tajemství: Reaktivní místo preventivní
Příklad: Gitleaks
Gitleaks prohledává repozitáře Git a hledá pevně zakódované tajné kódy. Je široce používaný a rychlý, ale stále reaktivní:
- Upozorní pouze tehdy, když jsou tajemství již committed.
- Falešně pozitivní výsledky ztěžují správu výstrah.
- Nemonitoruje běhovou dobu ani pipeline tajemství.
Přestože se jedná o důvěryhodný open source skener zranitelností, nemůže poskytnout proaktivní pokrytí, které moderní DevOps prostředí vyžadují.
SBOM Tvorba: Seznamy bez strategie
Příklad: Syft (Kotva)
Bezpečnostní týmy používají nástroje jako Syft k generování softwarových kusovníků (SBOMs) a sledovat komponenty třetích stran. Regulované pracovní postupy se často spoléhají na tyto nástroje, aby splnily požadavky na dodržování předpisů. Přesto však s sebou nesou několik klíčových omezení.
Například, SBOMJsou statické a neodrážejí změny během nasazení. Navíc neukazují, které komponenty představují skutečné riziko ani jak závažné může být vystavení riziku. Tyto nástroje jsou navíc často odpojeny od moderních systémů. CI/CD procesy, což je činí méně efektivními v dynamických DevOps prostředích.
V důsledku toho může i dobře uznávaný skener zranitelností s otevřeným zdrojovým kódem selhat, pokud jde o pomoc týmům s prioritizací hrozeb, rychlou akcí nebo prokazováním trvalého dodržování předpisů.
Software pro skenování zranitelností s otevřeným zdrojovým kódem používaný v kybernetické bezpečnosti: Co zahrnuje a co mu chybí
V celém odvětví se týmy spoléhají na tyto skenery pro podporu CI/CD, strategie posunu doleva a včasná detekce zranitelností. Typický skener zranitelností softwaru s otevřeným zdrojovým kódem používaný v kybernetické bezpečnosti zvládá úkoly jako:
- Analýza zdrojového kódu pro nalezení nezabezpečených vzorů.
- Kontrola závislostí pro známé CVE.
- Skenování odhalených tajných kódů ve správě verzí.
- Generování SBOMpro licencování a inventář.
Pokud se však tyto nástroje používají samostatně, zanechávají mezery. Často jim chybí integrace, monitorování v reálném čase, stanovování priorit nebo sladění s obchodními riziky. Naproti tomu unifikované platformy nabízejí bohatší a akčnější ochranu.
Proč je Xygeni chytřejší alternativou k jakémukoli skeneru zranitelností s otevřeným zdrojovým kódem
Co kdybyste místo správy pěti samostatných nástrojů mohli posílit své zabezpečení pomocí jediné integrované platformy?
Xygeni nahrazuje fragmentovanou mozaiku open source nástrojů jednotným, vývojářsky přívětivým řešením. Na rozdíl od žonglování s více skenery kódu, závislostí, tajných kódů a SBOMXygeni nabízí vše, co potřebujete, na jednom místě.
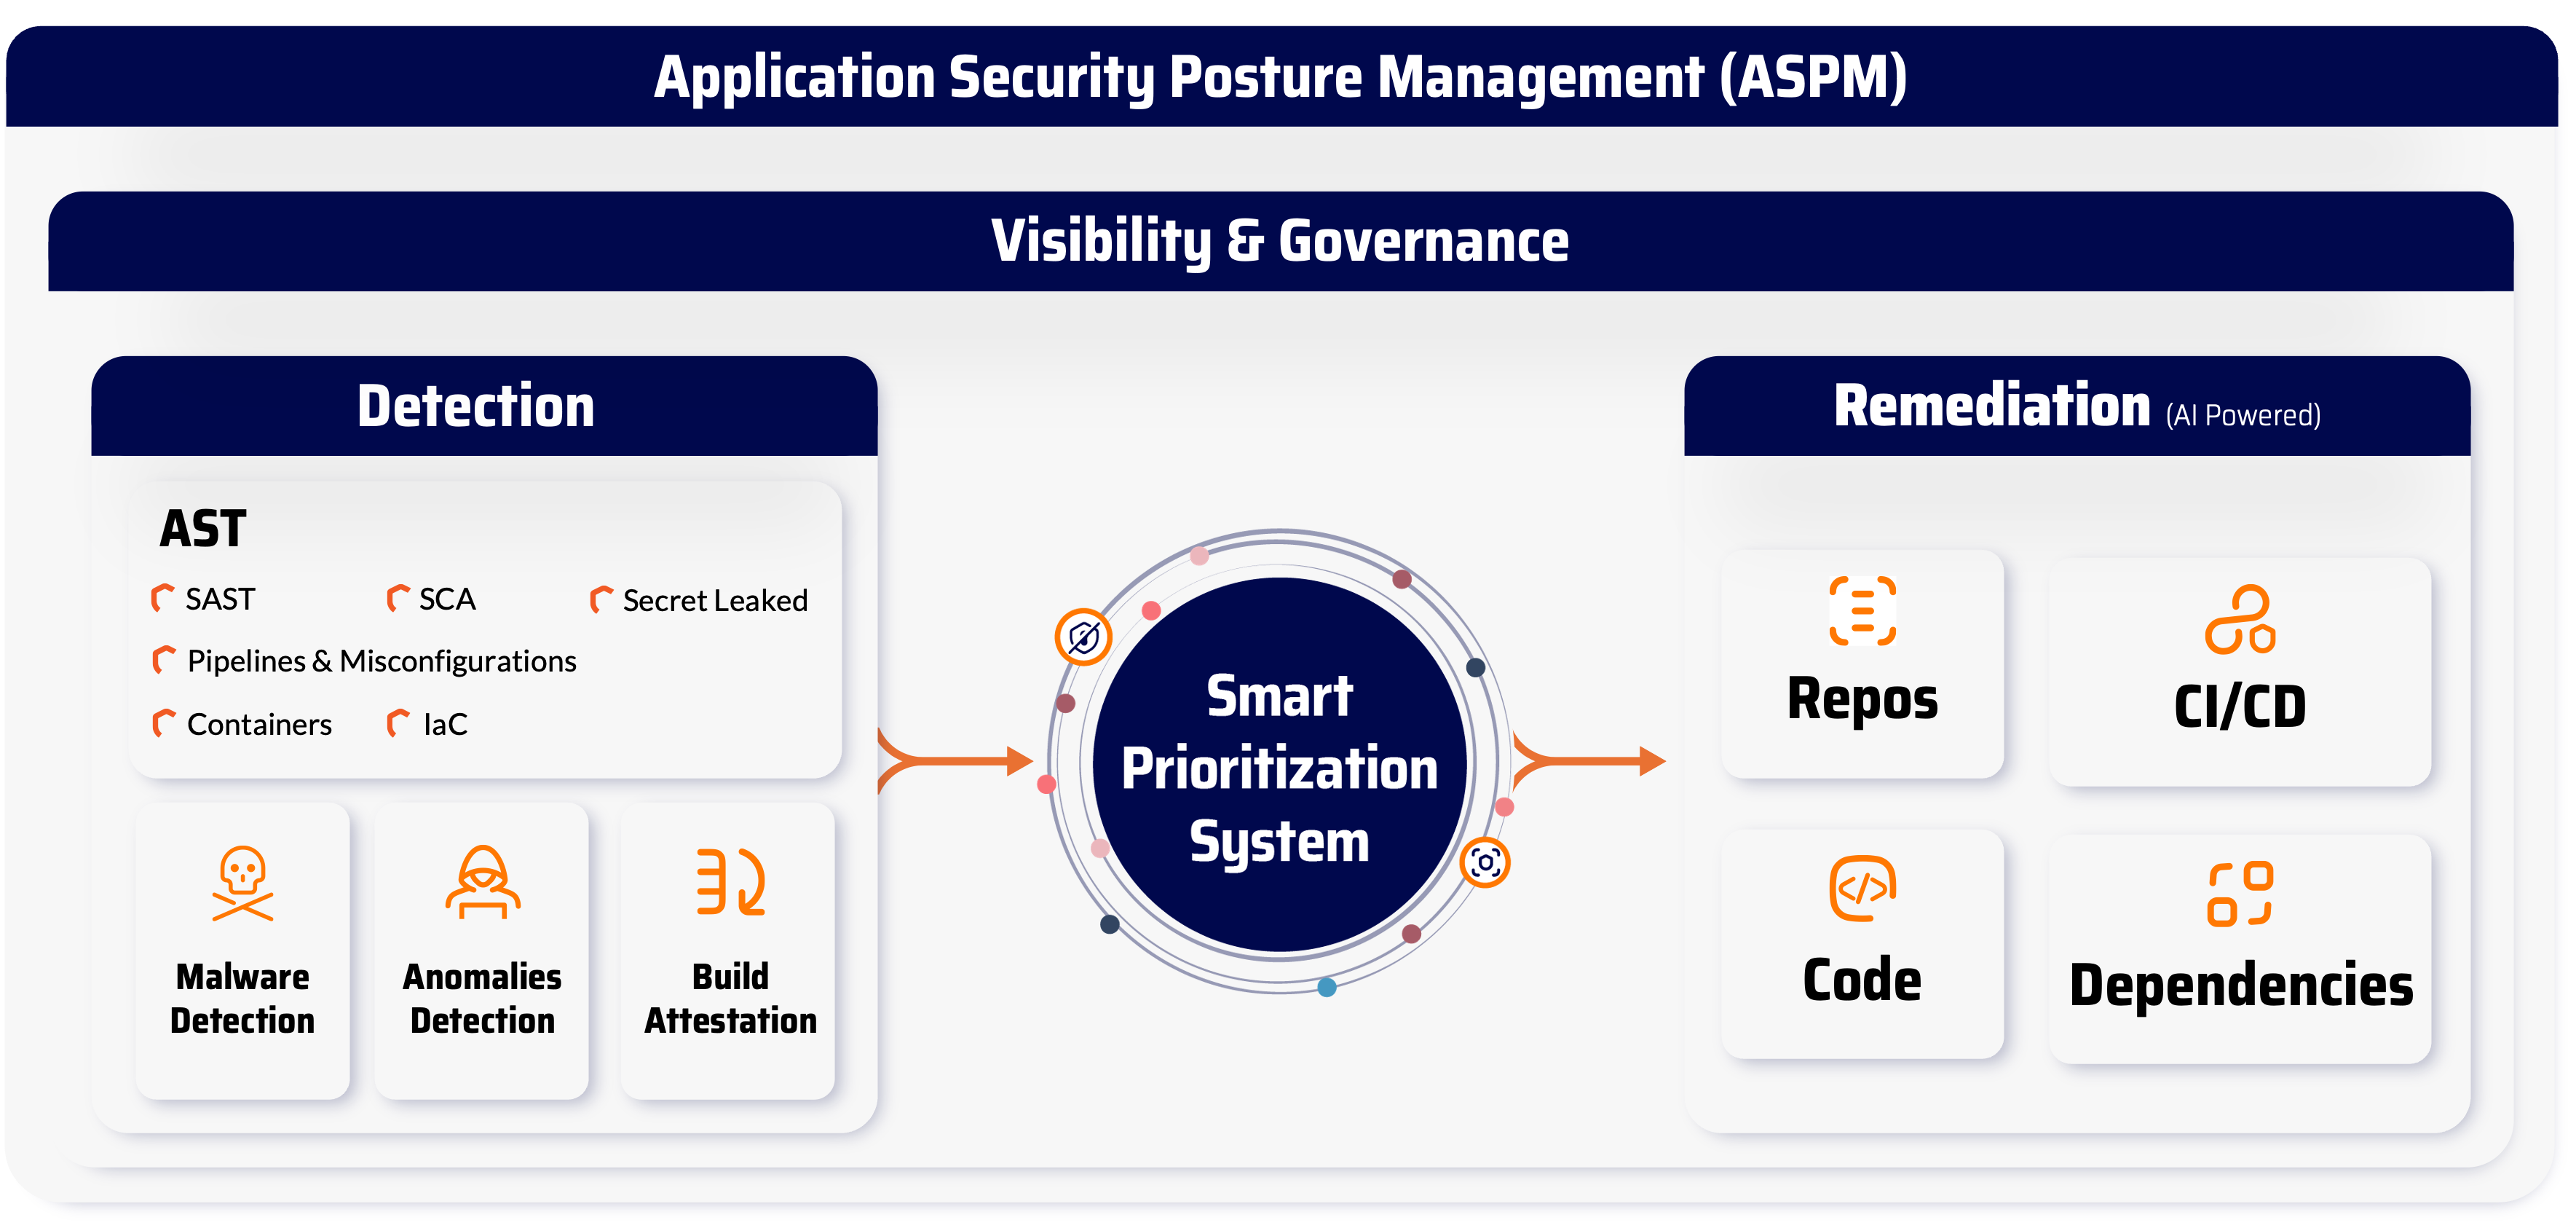
Například získáte:
- SASTHloubková statická analýza kódu s 0 % falešně pozitivních výsledků u kritických zranitelností (ověřeno benchmarkem OWASP)
- SCAPokročilé skenování závislostí s analýzou dosažitelnosti, hodnocením EPSS a detekcí malwaru
- Detekce tajemství: Pre-commit skenování s inteligentním ověřováním pro prevenci úniků citlivých dat
- SBOM management: Živě, automaticky aktualizováno SBOMobohaceno o data o riziku a dodržování předpisů v reálném čase
- CI/CD IntegraceNepřetržité skenování kódu, pull requests, a pipelinebez narušení toku vývojářů
- Metriky zneužitelnéPrioritizace na základě zneužitelnosti v reálném světě, nikoli pouze na základě hodnocení závažnosti
- Automatická nápravaRychlejší řešení problémů pomocí praktických pokynů a inteligentního směrování problémů
- Správa licencíUdržujte soulad s licencemi k open source softwaru v celém dodavatelském řetězci softwaru
Výsledkem je, že Xygeni nabízí výrazně větší hodnotu než jakýkoli typický open source skener zranitelností a zároveň snižuje čas a náklady na správu fragmentovaných nástrojů.
Závěrečné myšlenky: Je software pro skenování zranitelností s otevřeným zdrojovým kódem v kybernetické bezpečnosti dostatečný?
Stručně řečeno, software pro skenování zranitelností s otevřeným zdrojovým kódem používaný v kybernetické bezpečnosti nabízí důležitou základní ochranu. Těmto nástrojům však často chybí prioritizace, integrace a plné pokrytí moderního životního cyklu vývoje softwaru.
Pokud tedy potřebujete přesné, automatizované a praktické zabezpečení od kódu až po nasazení, je Xygeni chytřejší volbou.
Zarezervujte si zdarma demo a objevte, jak je s Xygeni možné dosáhnout zabezpečení již od návrhu.

