






Analýza dosažitelnosti je bezpečnostní technika, která určuje, zda může aplikace za běhu skutečně spustit zranitelnou funkci, závislost nebo cestu kódu. Na rozdíl od tradičního skenování zranitelností, které označuje každé známé CVE bez ohledu na to, zda lze zneužít, analýza dosažitelnosti filtruje zjištění na ta, která existují v aktivní cestě spuštění, čímž dramaticky snižuje počet falešně pozitivních výsledků a pomáhá bezpečnostním týmům zaměřit se na zranitelnosti, které představují skutečné a zneužitelné riziko.
Správa zranitelností v moderních aplikacích je obtížná. S nespočtem závislostí na open-source a infrastrukturou jako kódem (IaC), bezpečnostní týmy jsou zaplaveny upozorněními. Problém? Většina nástrojů vám neřekne, zda je zranitelnost skutečně zneužitelná, což vede k únavě z upozornění, ztrátě času a nekonečným nevyřízeným opravám. A právě zde analýza dosažitelnosti mění pravidla hry; pomáhá týmy DevOps Zaměřte se na věci, na kterých skutečně záleží. Když to zkombinujete s prioritizací zranitelností, získáte rychlejší a přesnější nápravu, protože falešně pozitivní výsledky jsou filtrovány. A to není vše, dobrý analyzátor dosažitelnosti vám ukáže, které zranitelnosti jsou skutečně dosažitelné, takže váš tým může upřednostnit skutečná rizika a zůstat v souladu s obchodními cíli.
V této příručce si rozebereme, jak funguje analýza dosažitelnosti, proč je prioritizace zranitelností nezbytná a jak vám analyzátor dosažitelnosti od Xygeni může pomoci snížit šum a zaměřit se na skutečně důležitá rizika.
V roce 2026 se analýza dosažitelnosti stane ještě důležitější, jelikož kód generovaný umělou inteligencí vstupuje do produkčního průmyslu ve velkém měřítku. Asistenti kódování s umělou inteligencí vytvářejí kód rychleji, než ho stihnou ověřit procesy lidské kontroly, a když tento kód zavede zranitelné závislosti nebo volá nezabezpečené funkce, tradiční... SCA Nástroje označují vše, aniž by rozlišovaly, co je skutečně dosažitelné. Analýza dosažitelnosti je vrstva, která zajišťuje bezpečný a rychlý vývoj s využitím umělé inteligence.
Jak analyzátory dosažitelnosti pomáhají snižovat falešně pozitivní výsledky
Tradiční Analýza složení softwaru (SCA) nástroje detekovat zranitelnosti skenováním stromu závislostí vašeho projektu a jeho porovnáním s databázemi, jako je Národní databáze zranitelností (NVD)To zní skvěle, dokud si neuvědomíte, že tomu něco zásadního chybí. Tyto nástroje nekontrolují, zda jsou označené zranitelnosti ve vaší aplikaci dosažitelné. Bez tohoto kontextu vám zůstane spousta upozornění, ale nebudete mít tušení, která z nich představují skutečná rizika.
Zde jsou odpovědi na klíčové otázky z analýzy dosažitelnosti:
Je zranitelný kód dosažitelný během běhu vaší aplikace?
Pokud je odpověď ne, můžete se uklidnit; nejedná se o bezprostřední problém. Pokud je ale odpověď ano, jedná se o dosažitelnou zranitelnost, která vyžaduje rychlou pozornost. Právě proto je analýza dosažitelnosti tak účinná: prorazí šum a pomůže vašemu týmu soustředit se na to, na čem záleží.
Vysvětlení typů analýz dosažitelnosti
Ne všechny analýzy dosažitelnosti jsou si rovny. V závislosti na tom, jak hluboká je analýza, vám může poskytnout různou úroveň přesnosti a vhledu. Vědět, s jakým typem máte co do činění, je klíčem k inteligentnímu rozhodování.cisa udržování přehledu o skutečných rizicích.
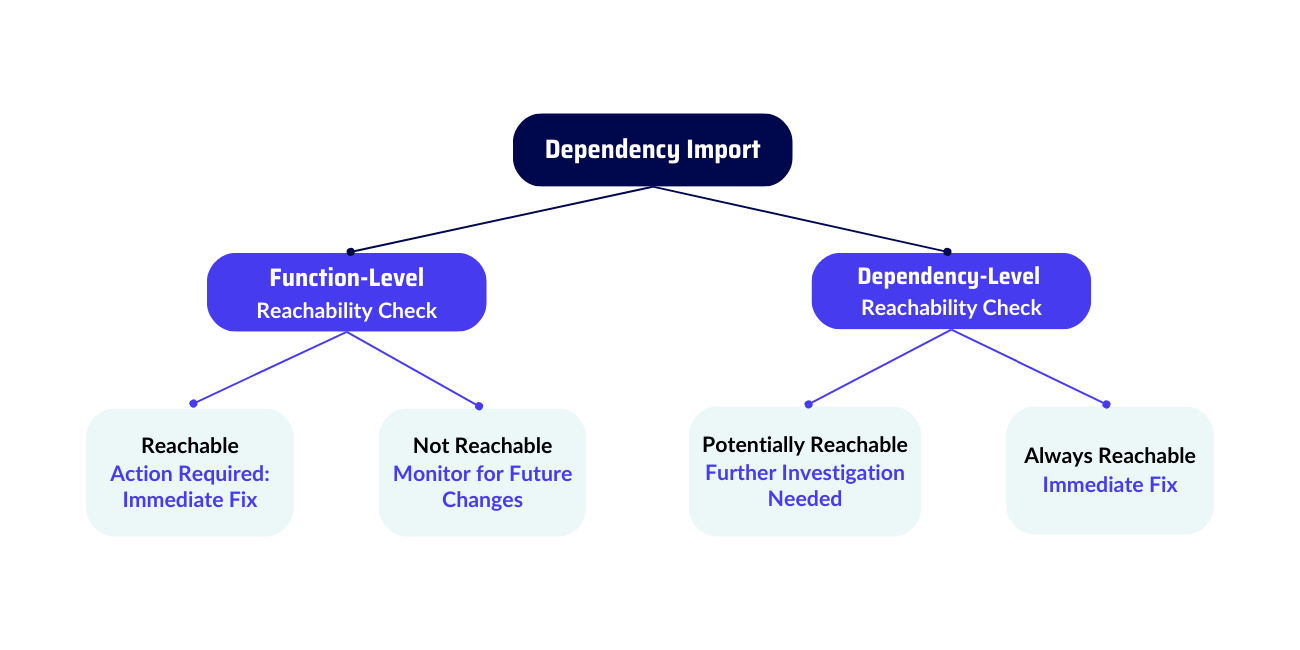
1. Dosažitelnost na úrovni kódu: Hledání zranitelností na úrovni kódu
Dosažitelnost na úrovni kódu je nejpodrobnější a nejpřesnější typ analýzy. Kontroluje graf volání vaší aplikace, aby zjistila, zda je přímo či nepřímo vyvolána konkrétní zranitelná funkce. Tato metoda je extrémně precizní.cise. pomáhá vašemu týmu vyhnout se zbytečnému šumu zaměřením na skutečné realizační postupy.
Jak to funguje:
- Jedno skeny nástrojů celou vaši kódovou základnu a identifikuje, zda vaše aplikace volá zranitelnou metodu uvnitř závislosti.
- Pokud se metoda objeví v jakémkoli řetězci volání, je označena jako dosažitelná a vyžaduje okamžitou pozornost.
Příklad:
- Zranitelnost: CVE-2014-6071 v jQuery ovlivňuje text() metoda při použití s po().
- Analýza dosažitelnosti na úrovni kódu: Pokud vaše aplikace nepoužívá po() s text(), zranitelnost není dosažitelná a můžete ji bezpečně depriorovat. Pokud však text() Pokud se ve vašem grafu volání objeví, stává se kritickým rizikem, které vyžaduje rychlou opravu.
2. Dosažitelnost na úrovni závislostí
Dosažitelnost na úrovni závislostí zaujímá širší přístupMísto analýzy jednotlivých funkcí kontroluje, zda vaše aplikace používá danou závislost samotnou. Ačkoli je tato metoda méně přesnácisVíce než analýza na úrovni kódu je užitečnější pro pochopení potenciálních rizik ze zranitelných komponent.
Jak to funguje:
- Nástroj označí závislost jako potenciálně dosažitelný, pokud je importován do vašeho kódu – i když zranitelná funkce není volána.
Příklad:
- KnihovnaVáš projekt používá knihovnu pro protokolování se známou zranitelností.
- AnalýzaPokud používáte pouze základní protokolování a nikoli pokročilou funkci, u které se zranitelnost nachází, je riziko mnohem nižší. Přesto je dobré tuto závislost sledovat.
3. Vždy dosažitelný vs. nedosažitelný
Vždy k dispozici
A zranitelnost je označena jako vždy dosažitelná pokud se nachází v kritické části závislosti, která se spouští při každém spuštění aplikace. Jedná se o problémy s vysokou prioritou, které je nutné okamžitě vyřešit.
Příklad:
Zranitelnost v inicializační metodě, která se spouští při každém spuštění aplikace, je vždy dosažitelná a představuje inherentní riziko.
Nedosažitelný
Na druhou stranu, zranitelnost není dosažitelná, pokud neexistuje přímé ani nepřímé volání zranitelné funkce. I když se nejedná o bezprostřední problém, měli byste si na to dávat pozor. Budoucí změny kódu by mohly zavést cestu ke zranitelnému kódu.
Příklad:
Zranitelnost v málo používaném koncovém bodu API se může zdát irelevantní, pokud ji vaše aplikace nevolá. Přidání nové funkce však může neúmyslně vytvořit cestu k této zranitelné funkci.
Proč jsou tyto typy dosažitelnosti důležité
- Dosažitelnost na úrovni kódu zajišťuje přesnost detekcí zranitelností přímo vyvolaných vaší aplikací.
- Dosažitelnost na úrovni závislostí zajišťuje širší vrstvu ochrany monitorováním importovaných knihoven.
- Vždy k dispozici Zranitelnosti by měly být opraveny okamžitě, zatímco zranitelnosti typu „Nedosažitelné“ mohou omezit zbytečná upozornění a pomoci zaměřit vaše úsilí o nápravu.
Kombinací těchto přístupů můžete snížit únavu z výstrah, zaměřit se na skutečná rizika a udržovat proaktivní bezpečnostní přístup.
Proč analýza dosažitelnosti transformuje prioritizaci zranitelností
1. Vylepšené prioritizace
Stanovení priorit zranitelností na základě dosažitelnosti je přesnější než pouhé stanovení závažnosti. Dosažitelná zranitelnost s nízkou závažností může být mnohem rizikovější než kritická zranitelnost, která není dosažitelná.
Příklad:
- Kritická zranitelnost v málo používané funkci nemusí vyžadovat okamžitou nápravu.
- Mezitím by zranitelnost s nízkou závažností v často používané funkci mohla představovat mnohem větší riziko.
2. Snižuje počet falešně pozitivních výsledků
Zjištěním, které zranitelnosti jsou dosažitelné a které ne, analýza dosažitelnosti eliminuje zbytečná upozornění a pomáhá vašemu týmu soustředit se na skutečná rizika.
3. Optimalizuje čas vývojáře
Méně času stráveného hledáním skrytých zranitelností znamená více času stráveného opravováním skutečných problémů. To udržuje vývojáře produktivními a snižuje frustrace související s bezpečností.
4. V souladu s obchodními cíli
Ne každá zranitelnost je stejně důležitá. Analýza dosažitelnosti umožňuje organizacím zaměřit se na rizika, která jsou pro podnikání nejdůležitější, a zajistit tak ochranu klíčových služeb a citlivých dat.
5. Přizpůsobuje se změnám kódu
Zranitelnosti, které dnes nejsou dosažitelné, se mohou stát dosažitelnými s vývojem vašeho kódu. Průběžná analýza dosažitelnosti poskytuje přehled o měnících se rizicích v reálném čase a umožňuje vám zasáhnout dříve, než se hrozba stane zneužitelnou.
Dosažitelnost v reálném čase pro inteligentnější prioritizaci zranitelností
Tradiční metody prioritizace se spoléhají především na závažnost, což není vždy nejlepší přístup. Prioritizace řízená dosažitelností přidává do vaší bezpečnostní strategie kontext reálného světa:
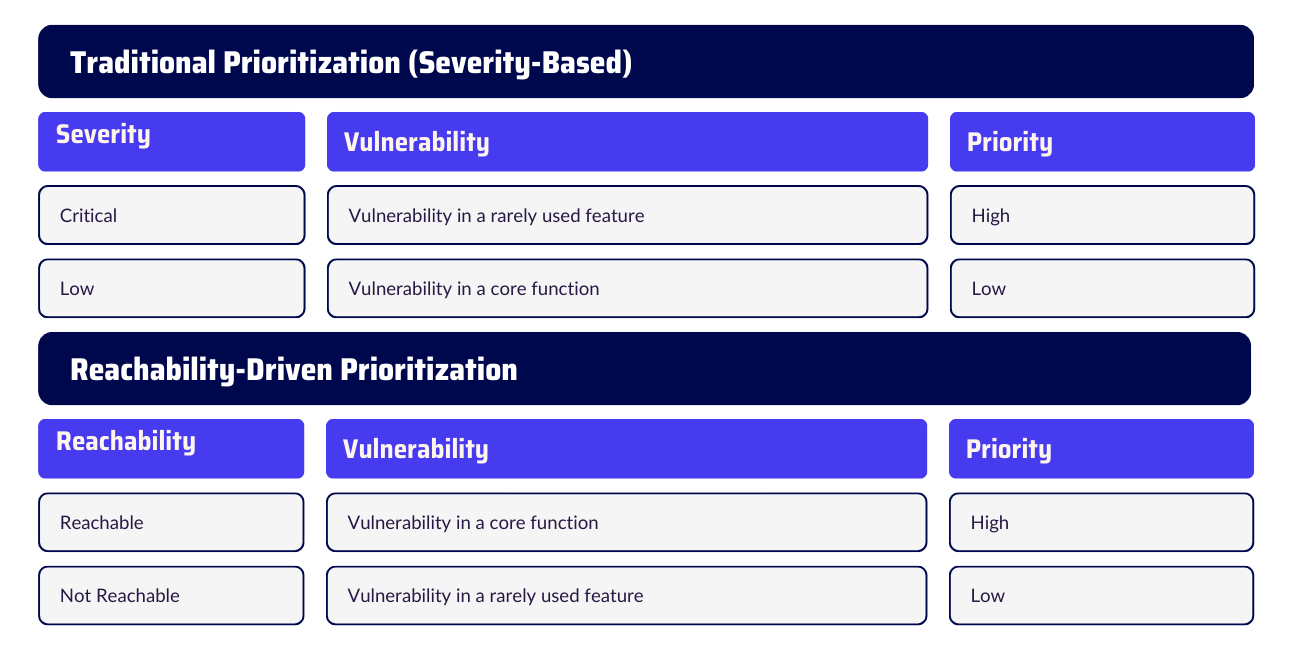
Pokud jde o zranitelnost řízení, prioritizace na základě dosažitelnosti nabízí daleko realističtější a přesnější posouzení rizik ve srovnání s tradičními metodami. Na rozdíl od modelů založených na závažnosti, které každou kritickou zranitelnost považují za naléhavou, se prioritizace založená na dosažitelnosti zaměřuje na skutečnou zneuživatelnostTento přístup zajišťuje, že bezpečnostní týmy se nejprve zabývají skutečnými riziky, aniž by ztrácely čas zranitelnostmi, které by aplikaci nikdy nemusely ovlivnit.
V důsledku toho, zaměřením se na dosažitelné zranitelnosti může váš tým rychlejší decisionty a přeskočit žádné nutné opravyHlavní rozdíl spočívá v hodnocení zranitelností na základě toho, jak jsou skutečně používány, nikoli pouze podle toho, jak závažné se zdají.
Dopad analýzy dosažitelnosti na reálný svět
Organizace, které zavádějí analýzu dosažitelnosti, často zažívají dramatické zlepšení jak v efektivitě, tak v zaměření na bezpečnost. Zde je to, čeho mnoho týmů dosahuje:
- 70% snížení falešně pozitivních výsledků, což výrazně omezuje nedůležité výstrahy a umožňuje bezpečnostním týmům soustředit se na skutečná rizika.
- O 30 % rychlejší doba nápravy, což vývojářům umožňuje soustředit se na zranitelnosti, na které lze reagovat, místo aby se probírali šumem.
- Vyšší zapojení vývojářů, vytváření silnější bezpečnostní kultury a budování lepší spolupráce mezi bezpečnostními a vývojovými týmy.
Analýza dosažitelnosti v konečném důsledku zlepšuje přesnost a buduje důvěru vývojářů v bezpečnostní nástroje, čímž zajišťuje, že týmy zůstávají zapojené a v souladu s dlouhodobými bezpečnostními strategiemi.
Závěr: Transformace analýzy dosažitelnosti SCA
Analýza dosažitelnosti transformuje analýzu složení softwaru (SCA) z reaktivního nástroje, který jednoduše vypíše zranitelnosti do proaktivní strategie řízení bezpečnostiZaměřením se na zneužitelné zranitelnosti mohou organizace snížit šum, ušetřit čas a výrazně zlepšit svou bezpečnostní situaci.
Analyzátor dosažitelnosti od Xygeni: Přesné prioritizace v reálném čase
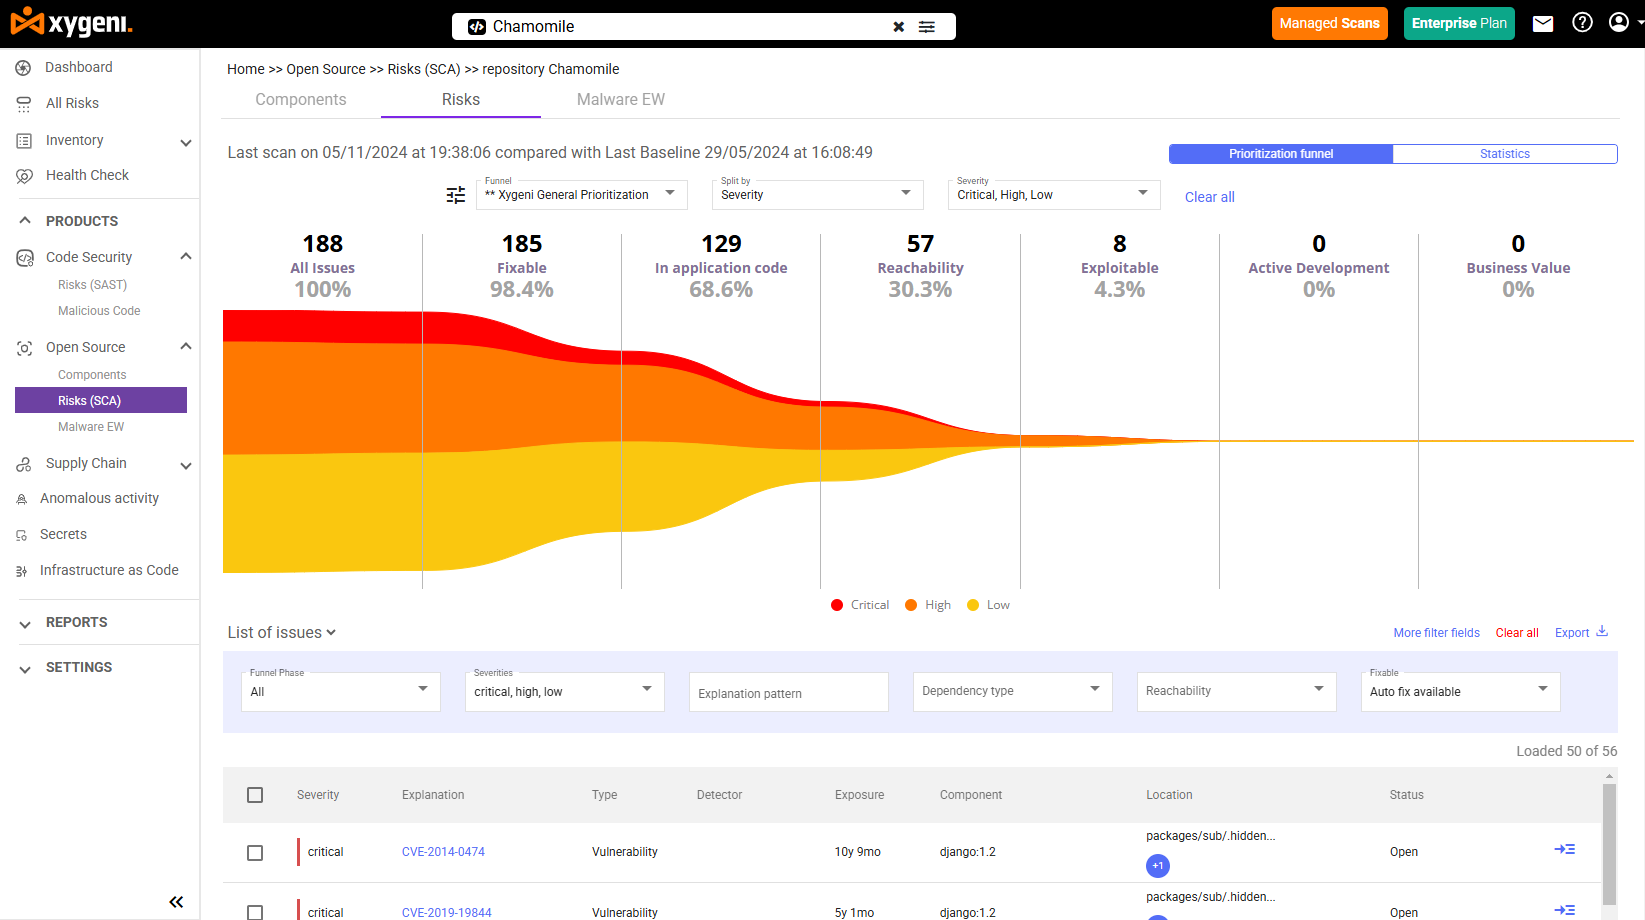
Jádrem přístupu Xygeni je analyzátor dosažitelnosti, který využívá detailní kontroly na úrovni kódu a poznatky v reálném čase. Na rozdíl od tradičních SCA Xygeni, ačkoliv nabízí nástroje, které označují každou možnou zranitelnost, se zaměřuje pouze na ty, na kterých skutečně záleží. Dělá to tak, že kontroluje dosažitelnost, zneužitelnost a obchodní kontext, a pomáhá tak bezpečnostním týmům soustředit se na to nejdůležitější.
Díky kombinaci analýzy dosažitelnosti v reálném čase s funkcí Smart Focus snižuje Xygeni počet falešně pozitivních výsledků až o 70 %. To pomáhá týmům soustředit se na skutečná rizika a rychleji řešit problémy.
Jak funguje analýza dosažitelnosti v Xygeni
Xygeni nejen identifikuje zranitelnosti v komponentách třetích stran, ale jde hlouběji a analyzuje, jak jsou tyto komponenty ve vaší aplikaci používány. To vám umožňuje rozlišit mezi zranitelnostmi, které jsou jednoduše přítomné, a těmi, které lze aktivně zneužít.
Klíčové vlastnosti analyzátoru dosažitelnosti od Xygeni:
- Sledování grafu volání: Prohledává grafy přímých i nepřímých volání napříč přímými i nepřímými závislostmi a zajišťuje tak přesné vysledování zranitelností v celém stromu závislostí.
- Průběžné sledováníAktualizace v reálném čase s vývojem kódu a okamžité označení nově dostupných zranitelností.
- CI/CD IntegraceIdentifikuje a upřednostňuje zranitelnosti v době sestavení, čímž zajišťuje jejich včasnou řešení a jejich nedosažení v produkčním prostředí.
Kontextuální a prioritní správa zranitelností
Ne vše zranitelností nesou stejné riziko. Xygeniho Application Security Posture Management (ASPM) zajišťuje, že zranitelnosti jsou tříděny na základě obchodního kontextu a zneužitelné schopnosti, nikoli pouze závažnosti. To pomáhá týmům soustředit se na rizika, která přímo ovlivňují kritické služby nebo citlivá data.
Faktory prioritizace Xygeni s ohledem na kontext:
- ZneužitelnostUpřednostňujte zranitelnosti se známými exploity nebo aktivním cílením.
- Business ImpactZaměřte se na zranitelnosti, které by mohly narušit základní operace nebo odhalit citlivá data.
- DosažitelnostŘeší zranitelnosti pouze v případě, že jsou vyvolány za běhu v rámci provádění kódu v aplikaci. Pokud zranitelnost existuje, ale aplikace ji nikdy nepoužije, nepředstavuje žádné bezprostřední riziko. Tím je zajištěno, že se nápravné úsilí zaměří pouze na skutečné hrozby, které ovlivňují produkční prostředí.
Nepřetržité monitorování a CI/CD Integrace
Analyzátor dosažitelnosti Xygeni dělá víc než standard SCA nástroje neustálou kontrolou veřejných registrů na přítomnost malwaru a zranitelností. Jeho systém včasného varování odhalí škodlivý kód v balíčcích s otevřeným zdrojovým kódem ihned po jeho zveřejnění. Dosažitelné zranitelnosti jsou okamžitě řešeny, čímž se zkracuje doba odhalení a vaše aplikace je bezpečná.
Mapování závislostí a vizuální dosažitelnost
Xygeni jde nad rámec základní detekce závislostí, což týmům poskytuje jasný přehled o tom, jak různé komponenty interagují a zda představují bezpečnostní rizika. Místo slepého označování každé importované závislosti Xygeni kontroluje, zda ji aplikace aktivně používá, a to buď jejím přímým voláním ve zdrojovém kódu, nebo prostřednictvím jiného balíčku.
Příklad:
Vývojový tým přidává knihovnu třetí strany k jejich projektu.
- Pokud žádná část aplikace nevolá žádnou funkci z dané knihovny – a to ani prostřednictvím jiné závislosti – pak to nepředstavuje bezpečnostní riziko.
- Tradiční bezpečnostní nástroje by i tak označovaly zranitelnosti v dané knihovně, čímž by se ztrácel čas na nepotřebné opravy. Xygeni si však uvědomuje, že nepoužívané závislosti nepředstavují skutečnou hrozbu.
Jak Xygeni vyhodnocuje dosažitelnost na různých úrovních
1. Dosažitelnost na úrovni kódu: Odhalení skutečných rizik
Na úrovni kódu Xygeni kontroluje, zda vaše aplikace skutečně volá zranitelnou funkci, ať už přímo, nebo prostřednictvím jiné knihovny. Pokud ji žádná část vašeho kódu nevolá, zranitelnost není dosažitelná a nevyžaduje okamžitou pozornost.
Příklad:
Vývojový tým používá populární knihovnu, která obsahuje zranitelnou funkci.
- Pokud aplikace tuto funkci nikdy nezavolá, zranitelnost zůstane neaktivní, takže nevyžaduje nápravu.
- Pokud je však funkce aktivně používána, pak se jedná o skutečné riziko, které je třeba rychle opravit.
Zaměřením se na skutečné způsoby provedení Xygeni filtruje falešně pozitivní výsledky, takže se bezpečnostní týmy soustředí pouze na důležité hrozby.
2. Dosažitelnost na úrovni závislostí: Pohled za hranice importu
Většina SCA Nástroje předpokládají, že pokud v projektu existuje závislost, pak jeho zranitelnosti představují riziko – ale to není vždy pravda. Xygeni se hlouběji zabývá analýzou, zda aplikace závislost skutečně používá, ať už ve svém zdrojovém kódu, nebo prostřednictvím jiného balíčku.
Příklad:
Vývojový tým přidá knihovnu třetí strany, ale žádná část aplikace ji nepoužívá a žádná jiná závislost ji také nevolá.
- I když knihovna obsahuje zranitelnosti, nelze je zneužít, protože nic v aplikaci je neaktivuje.
- Na rozdíl od tradičních SCA nástroje, které označují každý importovaný balíček, Xygeni ví, že nepoužívané závislosti nepředstavují skutečná rizika.
Některé závislosti navíc existují pouze v testovacích prostředích a nikdy se nedostanou do produkčního prostředí. I když obsahují zranitelné funkce, nelze je zneužít, protože je aplikace nikdy nespustí v živém prostředí.
Oddělením použitých závislostí od nepoužívaných Xygeni odstraňuje falešně pozitivní výsledky, což pomáhá bezpečnostním týmům soustředit se na skutečná rizika, místo aby se honily za žádnými nezbytnými opravami.
3. Vždy dosažitelní vs. nedosažitelní: Upřednostnění toho, na čem záleží
Vždy k dispozici
Zranitelnost je vždy dosažitelná, pokud se nachází v kritické části závislosti, která se automaticky spouští při každém spuštění aplikace. Tyto zranitelnosti musí být okamžitě opraveny.
PříkladZranitelná funkce v inicializačním procesu aplikace se spouští při každém spuštění aplikace. Protože se tato funkce provádí vždy, je třeba této zranitelnosti okamžitě věnovat pozornost.
Nedosažitelný
Zranitelnost není dosažitelná, pokud k ní nevede žádná cesta k jejímu provedení. Bezpečnostní týmy by ji však měly monitorovat, protože budoucí změny kódu by ji mohly zneužít.
PříkladZranitelnost v koncovém bodu API se dnes nemusí jevit jako riziko. Pokud ale nová funkce začne volat tento koncový bod, mohla by se zranitelnost stát skutečným problémem.
Proč jsou tyto typy dosažitelnosti důležité
- Dosažitelnost na úrovni kódu (Code-Level Reachability) zajišťuje přesnost detekcí zranitelností přímo vyvolaných vaší aplikací.
- Dosažitelnost na úrovni závislostí zajišťuje širší vrstvu ochrany monitorováním importovaných knihoven.
- Zranitelnosti typu „Vždy dosažitelné“ by měly být opraveny okamžitě, zatímco zranitelnosti typu „Nedosažitelné“ mohou omezit zbytečná upozornění a pomoci vám soustředit se na nápravné úsilí.
Kombinací těchto přístupů můžete snížit únavu z výstrah, zaměřit se na skutečná rizika a udržovat proaktivní bezpečnostní přístup.
Proč je analýza dosažitelnosti klíčová pro SCA a prioritizace zabezpečení
Moderní vývojové týmy se silně spoléhají na analýzu kompozice softwaru (SCA) pro správu zabezpečení závislostí open source. Samotné množství zranitelností v komponentách třetích stran však může bezpečnostní týmy rychle zahltit. Tato záplava upozornění vede k únavě z upozornění, plýtvání zdroji a nevyřízeným opravám. A právě zde analýza dosažitelnosti mění pravidla hry – pomáhá organizacím soustředit se pouze na zranitelnosti, na kterých skutečně záleží.
Problém s tradičním SCA
Tradiční SCA Nástroje prohledají graf závislostí vašeho projektu a porovnají ho s veřejnými databázemi, jako je Národní databáze zranitelností (NVD). I když to nabízí široké pokrytí, neodpovídá na klíčovou otázku:
Je tato zranitelnost skutečně zneužitelná ve vaší aplikaci?
Bez tohoto kontextu bezpečnostní týmy skončí s:
- Tisíce upozornění, která nemusí představovat žádnou skutečnou hrozbu.
- Vysoká míra falešně pozitivních výsledků, která vede vývojáře k ignorování upozornění.
- Obrovské nahromadění opravných prací, plýtvání časem a zdroji.
Proč je analýza dosažitelnosti převratná
Analýza dosažitelnosti přidává chybějící kontext kontrolou, zda je ve vaší aplikaci skutečně vyvolána zranitelná funkce. Tento přehled pomáhá týmům omezit falešně pozitivní výsledky a upřednostnit rizika, na kterých skutečně záleží.
Klíčové výhody analýzy dosažitelnosti
1. Vylepšené prioritizace
Stanovení priorit zranitelností na základě dosažitelnosti je přesnější než pouhé stanovení závažnosti. Dosažitelná zranitelnost s nízkou závažností může být mnohem rizikovější než kritická zranitelnost, která není dosažitelná.
Příklad:
- Kritická zranitelnost v málo používané funkci nemusí vyžadovat okamžitou nápravu.
- Mezitím by zranitelnost s nízkou závažností v často používané funkci mohla představovat mnohem větší riziko.
2. Snižuje počet falešně pozitivních výsledků
Rozlišováním mezi dosažitelnými a nedosažitelnými zranitelnostmi eliminuje analýza dosažitelnosti zbytečná upozornění a pomáhá vašemu týmu soustředit se na skutečné hrozby.
3. Optimalizuje čas vývojáře
Méně času stráveného hledáním skrytých zranitelností znamená více času stráveného opravováním skutečných problémů. To udržuje vývojáře produktivními a snižuje frustrace související s bezpečností.
4. V souladu s obchodními cíli
Ne každá zranitelnost je stejně důležitá. Analýza dosažitelnosti umožňuje organizacím zaměřit se na rizika, která jsou pro podnikání nejdůležitější, a zajistit tak ochranu klíčových služeb a citlivých dat.
5. Přizpůsobuje se změnám kódu
Zranitelnosti, které dnes nejsou dosažitelné, se mohou stát dosažitelnými s vývojem vašeho kódu. Průběžná analýza dosažitelnosti poskytuje přehled o měnících se rizicích v reálném čase, což vám umožňuje zasáhnout dříve, než se hrozba stane zneužitelnou.
Jak analýza dosažitelnosti zlepšuje prioritizaci zabezpečení
Tradiční metody prioritizace se spoléhají především na závažnost, což není vždy nejlepší přístup. Prioritizace řízená dosažitelností přidává do vaší bezpečnostní strategie kontext reálného světa:
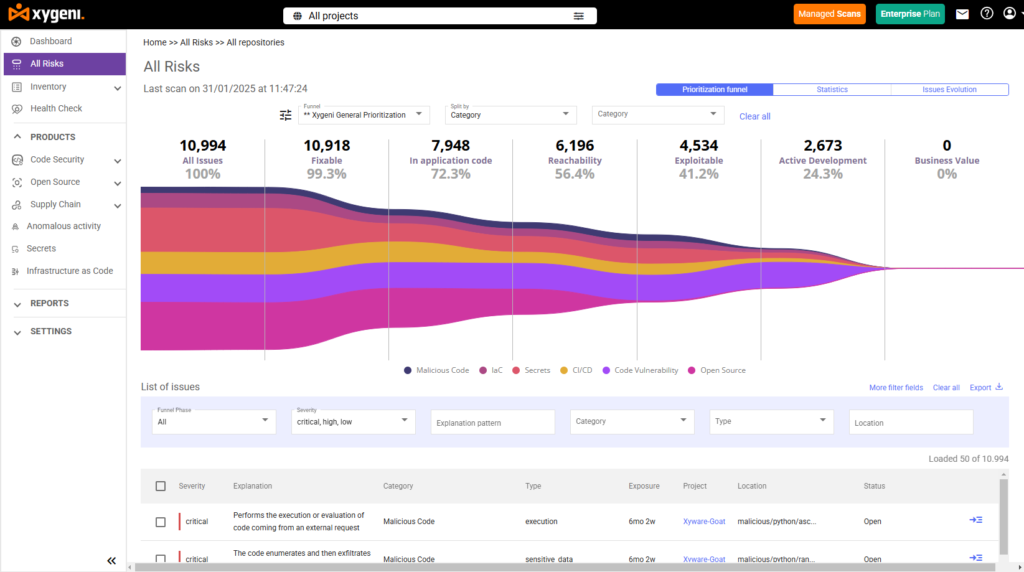
Řešení tisíců zranitelností bez řádného soustředění může zahltit jakýkoli tým. Xygeni analyzátor dosažitelnosti a Prioritizační trychtýře zjednodušit proces tříděním velkých datových sad a zaměřením se na to, co je nejdůležitější. Týmy se mohou podrobněji zabývat dosažitelnost, obchodní dopad a využitelnost a zároveň přizpůsobovat kritéria tak, aby vyhovovala jejich jedinečným potřebám.
Váš tým může v několika krocích proměnit tisíce upozornění v krátký a užitečný seznam kritických zranitelností.
Jak Fintonic snížil počet falešně pozitivních výsledků a urychlil nápravu
Xygeni's Prioritizační trychtýře nabídnout předdefinované filtry pro SCA, SAST, IaC Security, CI/CD Správa zabezpečení a tajných informacíTyto filtry pomáhají týmům rychle identifikovat vysoce rizikové zranitelnosti a zároveň minimalizovat rušivé vlivy.
Jak to funguje (příklad z reálného světa):
- Počáteční datová sada: 8 450 problémů identifikovaných během několika kontrol (SCA, CI/CD, IaC, Tajemství).
- Krok 1: Použít Filtr dosažitelnosti → Počet dosažitelných zranitelností snížen na 1 200.
- Krok 2: Přidat Filtr dopadu na podnikání → Dále zúženo na 329 zranitelností, u kterých lze podniknout kroky.
Případ použití Fintonic:
Fintonic, přední platforma finančních služeb, čelila podobným výzvám. Tradiční SCA nástroje zaplavily svůj bezpečnostní tým tisíci upozornění, z nichž většina nebyla relevantní. To vedlo únava z bdělosti, pomalá doba nápravy, a syndrom vyhoření vývojáře.
Integrací Xygeni analyzátor dosažitelnosti a používání Prioritizační trychtýřeSpolečnost Fintonic snížila počet falešně pozitivních výsledků o 70 % a zkrátila dobu prioritizace o 90 %. Díky tomu se jejich bezpečnostní tým mohl soustředit na skutečná rizika, pracovat efektivněji a budovat větší důvěru v bezpečnostní procesy.
Proč je analýza dosažitelnosti od Xygeni převratná
Redukce hluku
Tradiční bezpečnostní nástroje generují ohromné množství upozornění, z nichž většina je irelevantní. Xygeniho analyzátor dosažitelnosti filtruje zranitelnosti, které nelze zneužít, čímž snižuje únavu z výstrah a pomáhá vašemu týmu soustředit se na skutečné hrozby.
Vylepšená přesnost
Kombinace analýza dosažitelnosti na úrovni kódu Díky reálnému kontextu snižuje Xygeni počet falešně pozitivních výsledků až o 70 %. To pomáhá vašemu týmu postupovat rychleji, eliminuje hodiny manuálního třídění a umožňuje rychlejší nápravu.
Nepřetržité monitorování a přizpůsobivost
S vývojem vaší aplikace se mohou dříve nedosažitelné zranitelnosti stát zneužitelnými. Xygeni nepřetržité monitorování Udržuje váš tým v obraze před novými riziky aktualizací grafu hovorů v reálném čase a signalizací hrozeb, jakmile se objeví.
Integrace s kompletním bezpečnostním balíčkem Xygeni
Analyzátor dosažitelnosti od Xygeni se bezproblémově integruje do vašeho celý bezpečnostní stack, který poskytuje komplexní ochranu napříč více doménami:
- SCANeustálé sledování závislostí na open source projektech.
- CI/CD BezpečnostDetekce zranitelností v reálném čase v každé fázi sestavení.
- SASTUpřednostňujte zranitelnosti v proprietárním kódu.
- IaC SecurityPřed nasazením odhalte a opravte chybné konfigurace.
Jste připraveni vyzkoušet analyzátor dosažitelnosti od Xygeni v akci?
Pokud jste připraveni proříznout si cestu skrz šum a zaměřit se na skutečná rizika, analyzátor dosažitelnosti od Xygeni je tu, aby vám pomohl:
- Vyžádejte si personalizovanou ukázku abyste zjistili, jak se Xygeni hodí do vašeho pracovního postupu.
- Přečtěte si naše Průvodce prioritizačními trychtýři pro praktické tipy pro inteligentnější správu zranitelností.
- Začněte s bezplatným posouzením zranitelnosti a objevte, jak analýza dosažitelnosti může zvýšit efektivitu vašeho týmu.

Nejčastější dotazy
Co je analýza dosažitelnosti v zabezpečení aplikací?
Analýza dosažitelnosti je proces určování, zda je možné za běhu aplikace skutečně dosáhnout zranitelné cesty kódu, funkce nebo závislosti a spustit ji. K zjištěním zranitelností přidává kontext zneužitelnosti a filtruje problémy, které v kódové základně existují, ale v praxi je nelze spustit.
Jaký je rozdíl mezi analýzou dosažitelnosti a tradiční analýzou? SCA?
Tradiční analýza složení softwaru (SCA) prohledává stromy závislostí a označuje každou známou zranitelnost ve veřejných databázích, jako je NVD, bez ohledu na to, zda je zranitelný kód někdy volána aplikací. Analýza dosažitelnosti jde ještě dále sledováním grafů volání, aby se určilo, které zranitelnosti jsou skutečně vyvolány za běhu, čímž se eliminují falešně pozitivní výsledky a náprava se zaměřuje na skutečné riziko.
Jak analýza dosažitelnosti snižuje únavu z výstrah?
Filtrováním zranitelností pouze na ty, které existují v aktivních cestách provádění, může analýza dosažitelnosti snížit celkový objem upozornění až o 70 %. Místo stovek nebo tisíců označených problémů dostávají bezpečnostní týmy krátký, prioritizovaný seznam zranitelností, které lze v kontextu jejich specifické aplikace skutečně zneužít.
