






Pro DevOps týmy, sanace rizik je těžší, než to vypadá. Tradiční SCA nástroje údajně pomáhají s řízení rizik sanace, ale často pouze navrhují upgrade, aniž by ukázali jeho dopad. Vývojáři se snaží náprava rizik rychle, ale příliš pozdě zjistí, že záplaty zavádějí neočekávané zásadní změny v sestaveních a běhovém prostředí.
S Xygeni SCA a sanační riziko, Můžete náprava rizik sebejistě a zároveň se vyhnout zásadním změnám, které obvykle zpomalují vývoj.
Výzva v oblasti odstraňování rizik v DevOps
Většina SCA nástroje doporučují nejnižší opravená verze zranitelné závislosti. Na papíře to řeší CVE. Realita je však velmi odlišná:
- Sestavení často selže, protože se na odstraněné metody stále odkazuje.
- Aplikace se za běhu pádují kvůli neshodě typů.
- Vývojáři tráví hodiny manuálním prohlížením changelogů.
Příklady, které viděl každý vývojář:
- Jáva: upgrade odstraňuje
foo(), což okamžitě prolomilo desítky stránek pro volání. - C#: Přísnější vynucování typů spouští při deserializaci výjimky za běhu.
- Node.js: asynchronní knihovny přepínají na Promises a pipelinekolaps při selhání testů.
To je důvod, proč sanace rizik s tradičními nástroji se to zdá jako dohady. Místo jasnosti vývojáři dědí šum, přepracování a nestabilitu pipelines.
Průlomové změny v reálném světě
Co tedy přesně jsou zásadní změnyJsou to skrytá rizika v téměř každé záplatě:
- Odstraněné metody nebo API na kterém váš kód stále závisí.
- Změny typu nebo smlouvy které způsobují neshody za běhu.
- Restrukturalizace API který vynucuje přepisování v závislých službách.
Například:
					// Before (library v1.2.5)
MyService service = new MyService();
service.foo();

// After upgrade to v2.0.0
// ERROR: foo() no longer exists
In CI/CD pipelineTyto zásadní změny nejsou jen nepříjemné. Zpožďují sprinty, blokují vydání a vynucují opravy hotfixů v produkčním prostředí. Vývojáři proto potřebují mít o těchto rizicích přehled. před aplikují náplast.
Riziko sanace Xygeni: Jak to funguje
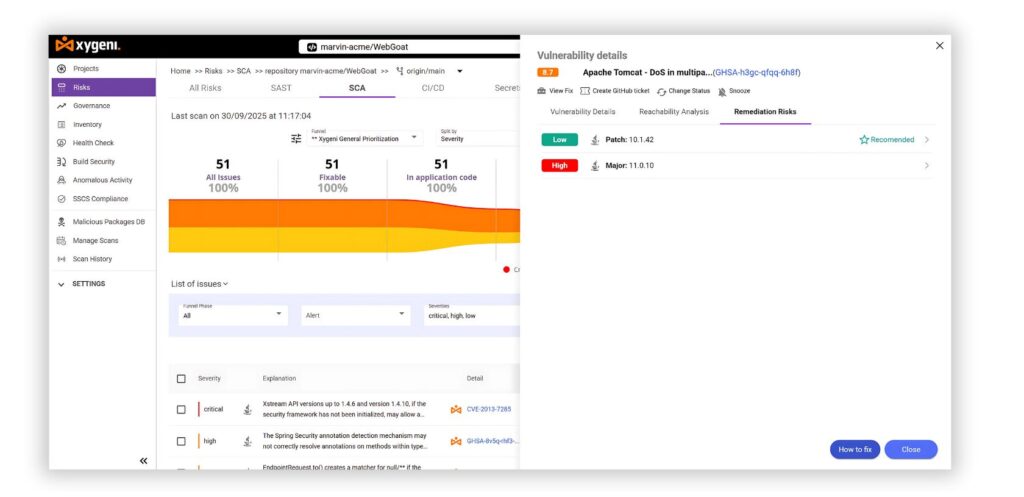
Riziko sanace společnosti Xygeni, část naší Analýza složení softwaru (SCA), rozšiřuje tradiční skenování o pokročilou, vývojářsky přívětivou analýzu.
- Analýza změn a rozdílů s využitím umělé inteligence: Navíc automaticky detekuje odstraněné metody, nekompatibility API a neshody typů.
- Mapování dopadu kódu: Ve skutečnosti přesně identifikuje weby pro volání ve vašem repozitáři, které by po upgradu selhaly.
- Jazykové pokrytí: Navíc funguje pro Javu, C# a další enterprise ekosystémy.
- CI/CD & Integrace PR: Zjištění se proto objevují přímo v pull requests a pipeline kontroly, díky čemuž jsou proveditelné v reálném čase.
Na rozdíl od starších skenerůXygeni SCA neříká jen „upgrade na 2.0.“ Místo toho jasně ukazuje, co se porouchá, co se opraví a jaká je nejbezpečnější cesta k nápravě, to vše v rámci vašeho vývojového pracovního postupu.
Pro Tip: Tyto poznatky si můžete prohlédnout i přímo v PR zprávách na GitHubu. CI/CD protokoly. V důsledku toho není nutné přepínání kontextu.
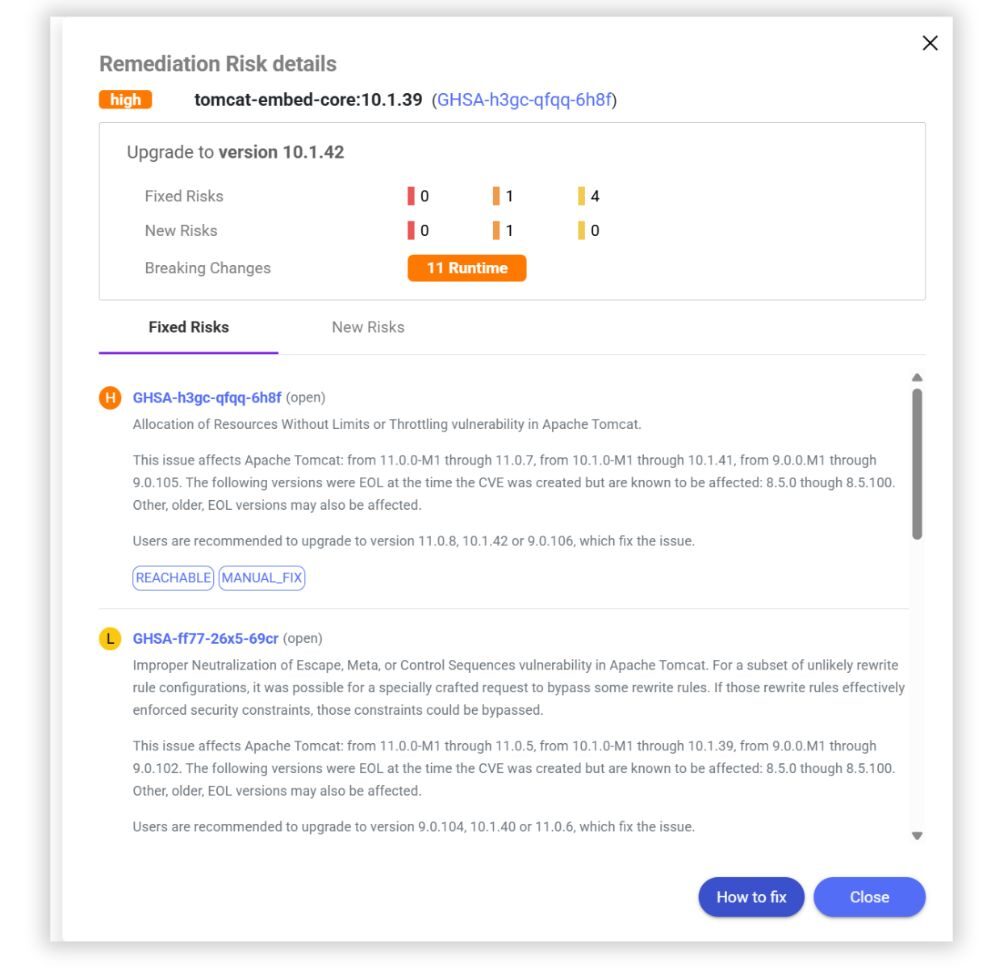
Možnost 1: Aktualizace na verzi 10.1.42
- Fixní rizika: 1
- Nová rizika zavedená: 1
- Prolomení změn: 11 problémů za běhu
Možnost 2: Aktualizace na verzi 11.0.10
- Fixní rizika: 2-4
- Nová rizika zavedená: 0
- Prolomení změn: ~200 problémů za běhu
Místo slepého instalování záplat mohou vývojáři vidět jak bezpečnostní výhody, tak potenciální narušení. Mohou si proto zvolit nejbezpečnější cestu, například zůstat u stávajícího systému. 10.1.42 pro stabilitu.
Tohle je řízení sanačních rizik v praxirychlé opravy, žádná překvapení a pipelinekteré zůstanou zelené.
Chcete prozkoumat podobné příklady? Projděte si interaktivní prohlídku produktu a podívejte se, jak Xygeni zdůrazňuje rizika nápravy před fúzí.
Tradiční SCA vs. Xygeni SCA
| vlastnost | Tradiční SCA | Xygeni SCA |
|---|---|---|
| Detekce zranitelnosti | Označuje pouze CVE | Detekuje CVE a rizikové závislosti (překlepy, záměna závislostí, škodlivé skripty) |
| Prioritizace | Závažnost (CVSS) | Závažnost + zneužitelnost (EPSS) + dosažitelnost |
| Analýza dosažitelnosti | Není k dispozici | Identifikuje, zda jsou zranitelnosti skutečně zneužitelné, a snižuje tak počet falešně pozitivních výsledků až o 70 %. |
| Riziko nápravy | Nevyplněno | Detekce změn poruch a mapování místa volání s využitím umělé inteligence |
| Náprava | Ruční úsilí | Automatická oprava a hromadná automatická oprava s bezpečnými PR |
| Malware Protection | Není součástí | Včasné varování: blokuje škodlivé balíčky v NPM, PyPI, Maven atd. |
| Soulad s licencí | Omezená viditelnost | Automatické skenování licencí a reportování shody |
| SBOM Podpora videorekordérů | Externí nebo manuální | Domácí SBOM (SPDX, CycloneDX) a zprávy o zveřejnění zranitelností |
| CI/CD Integrace | Částečné, ad-hoc skenování | Nepřetržité monitorování a guardrails vestavěný pipelines |
Výhody sanace rizik pro týmy DevSecOps
S Xygeni SCA a sanační rizika, váš tým může:
- Upgradujte závislosti s jistotou.
- Zabraňte chybám za běhu dříve, než se dostanou do produkčního prostředí.
- Ušetřete hodiny manuální kontroly changelogu na sprint.
- V každém vydání vyvažte rychlost a stabilitu.
- Rychle odstraňujte rizika bez zpomalení dodávek.
Sečteno a podtrženo: Odstraňování rizik už neznamená nefunkční sestavení. Znamená to přehlednost, stabilitu a rychlost.
Závěr: Odstranění rizik bez narušujících změn
V moderním DevOpsu, sanace rizik Nemůže být slepý. Záplaty zranitelností by neměly znamenat nefunkční sestavení nebo neúspěšná vydání.
S Xygeni SCA, řízení rizik sanace stává se předvídatelným. Vývojáři vidí:
- Jaké zranitelnosti jsou opraveny.
- Jaká nová rizika mohou být zavedena.
- Jaké zásadní změny by mohly narušit jejich pipelines.
Díky tomu mohou týmy bezpečně sanovat rizika a s jistotou dodávat bezpečný software.
S Xygeni není sanace hazardem. Je to přehledné, automatizované a připravené pro DevOps.
Rezervujte si demo ještě dnes a zažijte, jak vám Xygeni pomáhá bezpečně napravovat rizika, vyhýbat se zásadním změnám a udržovat vaše pipelineje stabilní.

