






Moderní DevOps týmy se musí pohybovat rychle, ale také potřebují kontrolu a ochranu. A právě proto zabezpečení guardrails přijít. Funguje jako automatizovaná vrstva software pro správu politik v celém vývojovém cyklu tyto devops guardrails pomáhají týmům udržovat si sílu CI/CD pipeline security blokováním nebezpečných sloučení, detekcí rizikových konfigurací a automatickým vynucováním bezpečných pracovních postupů.
S Xygeni Guardrails, tato ochrana se právě stala snadněji spravovatelnou. Nová verze WebUI umožňuje prohlížet, upravovat a používat všechny guardrails přímo z rozhraní, což urychluje a zjednodušuje vynucování zásad pro každého vývojáře.
Co je nového: Správa zabezpečení Guardrails ve webovém rozhraní Xygeni
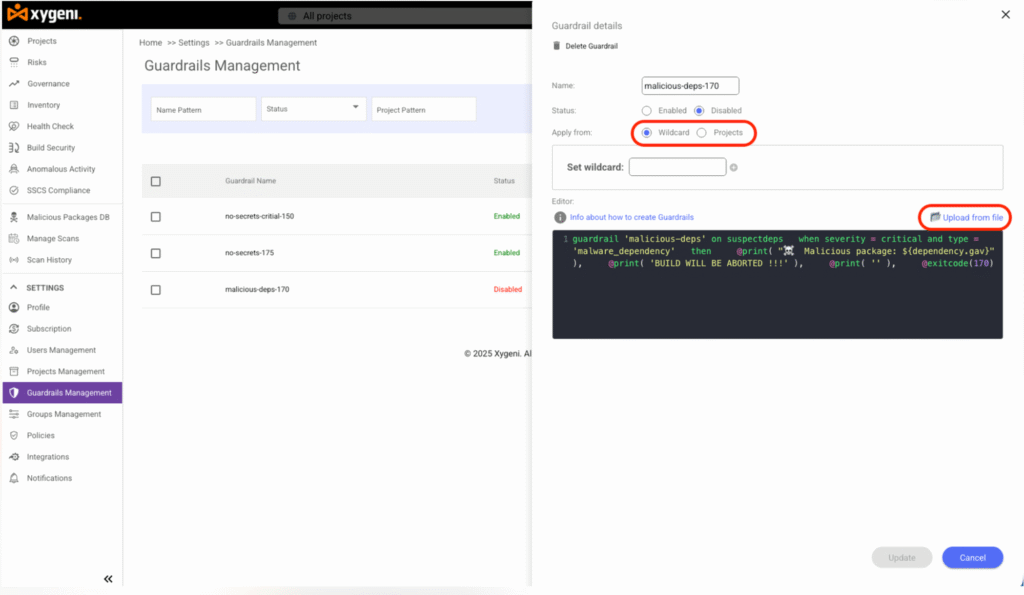
Nejnovější vydání Xygeni zavádí plný správa zábradlí přímo ve webovém rozhraní. V nové sekci na postranním panelu mohou týmy snadno vidět všechny aktivní guardrails, upravovat jejich logiku a sledovat jejich stav napříč projekty.
Z tohoto rozhraní můžete:
- Vypsat a filtrovat všechny existující guardrails s jejich současným stavem.
- Vytvářet, upravovat a mazat guardrails aniž by opustil dashboard.
- Nahrát guardrails ze souboru nebo je upravte přímo pomocí vestavěného editoru syntaxe.
Toto vylepšení zjednodušuje celý pracovní postup. Místo psaní nebo aktualizace guardrails Prostřednictvím konfiguračních souborů je mohou týmy spravovat vizuálně. V důsledku toho zůstávají bezpečnostní zásady konzistentní napříč pipelines menší manuální prací a lepším výhledem.
Co je to zabezpečení Guardrails v softwaru?
Jednoduše řečeno, bezpečnost guardrails jsou automatizovaná pravidla, která zabraňují rizikovým akcím uvnitř tvého proces vývoje a dodání. Fungují jako součást vašeho softwaru pro správu zásad a poskytují vám kontrolu nad tím, co se děje v každém pipeline aniž by to zpomalovalo vývojáře.
Místo spoléhání se na manuální kontroly nebo skenování v pozdních fázích, tyto DevOps guardrails automaticky zastavují nebezpečné chování dříve, než se dostane do produkčního prostředí. Fungují jako předdefinované zásady, které v reálném čase rozhodují o tom, co by mělo být schváleno, co by mělo být opraveno a co by mělo být blokováno.
Například bezpečnostní zábradlí může:
- Sestavení selže, pokud se v kódu najdou tajné kódy.
- Zablokovat sloučení, pokud závislost obsahuje kritickou zranitelnost.
- Zastavit nasazení, pokud konfigurační soubor naruší zabezpečení standard.
Jinými slovy, bezpečnost guardrails fungují jako inteligentní bezpečnostní zábradlí pro vaše DevOps pracovní postupy. Udržují vaše pipelineje rychlý, kompatibilní s předpisy a bezpečný a zároveň zajišťuje konzistentní CI/CD pipeline security napříč každým projektem.
Jak Bezpečnost Guardrails Posílit CI/CD Pipeline Security
Guardrails nejsou statické kontroly. Spíše se jedná o dynamické zásady, které reagují na skutečné podmínky ve vašem pipeline.
Každé pravidlo obsahuje podmínky (když se to stane) a akce (pak to udělej), takže sestavení nebo sloučení se zastaví přesně v okamžiku, kdy dojde k porušení.
Například:
- Odhalte tajemstvíZastavit commitkdyž se v kódu objeví klíče API nebo přihlašovací údaje.
- Zkontrolujte závislostiSelže sestavení, pokud nová závislost zavede kritické CVE.
- Ověření konfigurací: Vlajka IaC šablony s odhalenými porty nebo nebezpečnými výchozími nastaveními.
Protože guardrails běžet na pipeline běhová doba, zajišťují CI/CD pipeline security bez přidání úzkých místVývojáři mohou rychle nahrávat kód, zatímco systém automaticky vynucuje pravidla.
Pro širší přehled CI/CD bezpečnostní zásady, viz OWASP CI/CD Bezpečnostní pokyny.
Xygeni Guardrails jako software pro správu politik pro DevSecOps
Jako součást svého softwaru pro správu politik Xygeni promění manuální pravidla v automatizovaný DevOps guardrails které běží napříč každým projektem, Tyto guardrails vynucovat stejné bezpečnostní zásady pro vývojáře, provozní týmy a týmy pro dodržování předpisů, což pomáhá sjednotit CI/CD pipeline security úsilí v celé společnosti.
Každé svodidlo se řídí jednoduchou logickou strukturou definovanou v XyFlow, doménově specifický jazyk Xygeni pro automatizaci. Pravidla lze přizpůsobit různým potřebám, od blokování kritických tajných dat až po zastavení rizikových změn konfigurace, a to vše prostřednictvím jasných a čitelných výrazů:
					guardrail
  on secrets, misconf
  when severity = 'critical'
  then @exitcode(167)
Toto pravidlo znamená, že když se objeví kritický tajný kód nebo chybná konfigurace, sestavení se okamžitě zastaví.
Tímto způsobem, guardrails fungují jako inteligentní vrstva pro automatizované vynucování zásad, což umožňuje týmům DevSecOps udržovat soulad s předpisy při pohybu kódu v rámci pipeline.
Vytváření vlastních GuardrailsReálné příklady a případy použití
Xygeni obsahuje mnoho připravených příkladů, aby se týmy mohly rychle adaptovat:
1. Odchod z kritických otázek
					on any
when severity = 'critical'
then @exitcode(167)
2. Nové kritické tajné kódy nejsou povoleny
					on any
when severity = 'critical'
then @exitcode(167)
3. Vysoce spolehlivé chybné konfigurace
					on cicd
when severity >= 'high' and confidence >= 'high'
then @exitcode(177)
Každé pravidlo pomáhá předcházet jinému typu rizika a všechna lze spravovat přímo z webového rozhraní.
Kromě toho, Xygeni integruje s GitHub, GitLab, Jenkins, a Azure DevOps, umožňující guardrails podat zprávu prostřednictvím commit kontroly stavu nebo automatické komentáře.
Nejlepší postupy pro implementaci zabezpečení Guardrails
Abyste z toho získali co největší hodnotu guardrails, je důležité uplatňovat konzistentní zásady v každém projektu.
Při nastavování zabezpečení guardrails, zacházejte s nimi jako s aktivními součástmi vašeho softwaru pro správu zásad. Pravidelně aktualizujte své DevOps guardrails jak se vaše nástroje a hrozby vyvíjejí, a kontrolujte jejich chování v každém pipeline aby byla zajištěna nepřetržitá bezpečnost.
Níže uvedená tabulka shrnuje klíčové postupy, které je třeba dodržovat pipelineje bezpečný a kompatibilní s předpisy.
| Kategorie | Nejlepší praxe | Proč to záleží |
|---|---|---|
| Řízení přístupu | Použít nejnižší oprávnění pro tokeny a běžce | Zabraňte neoprávněnému přístupu |
| Správa tajemství | Blokování odhalených přihlašovacích údajů v kódu nebo protokolech | Snižte riziko úniků |
| Zabezpečení závislostí | Skenování a ověřování balíčků s otevřeným zdrojovým kódem | Zastavte malware a jeho zranitelné verze |
| IaC Potvrzení | Kontrola IaC soubory pro rizikové konfigurace | Zabraňte nesprávně nakonfigurované infrastruktuře |
| Prosazování zásad | přidat guardrails blokovat nezabezpečené sloučení | Automatizujte dodržování předpisů přímo v CI/CD |
| Průběžné sledování | přezkoumání guardrails a pravidelně | Udržet pipelineje v souladu s bezpečnostními cíli |
Závěrečné myšlenky
Bezpečnost guardrails představují praktický posun v tom, jak moderní týmy aplikují zabezpečení. Místo přidávání kontrol na konci vývoje přinášejí ochranu přímo do procesu dodání. Proměnou pravidel v automatizované kontroly týmy snižují počet chyb, vyhýbají se nesprávným konfiguracím a udržují pipelineje bezpečný už od návrhu.
S Xygeni Guardrailsorganizace získají flexibilní vrstvu softwaru pro správu politik, která se přizpůsobí jakémukoli CI/CD prostředí. Tyto DevOps guardrails zajistit nepřetržitý a snadný soulad s předpisy a zároveň udržet bezpečnost a produktivitu v souladu v každé fázi vývoje.
Začněte stavět bezpečněji pipelinednes. Definujte, spravujte a aplikujte své zabezpečení guardrails přímo z webového rozhraní Xygeni a zažijte rychlejší cestu k bezpečnému doručování.

