






Jak vývoj softwaru postupuje v průběhu životního cyklu dodavatelského řetězce, fáze tvorby balíčku se stává klíčovým bodem, kdy se zdrojový kód převádí na spustitelné artefakty připravené k distribuci. Tato kritická fáze však není imunní vůči zranitelnostem, což z ní činí hlavní cíl pro útočníky, kteří se snaží narušit integritu a bezpečnost softwaru. Tento blogový příspěvek se ponoří do běžných hrozeb, které mohou v této fázi nastat, a nastíní účinné strategie k jejich zmírnění. Tento obsah slouží jako pokračování naší série blogů, která se zabývá těmito hrozbami. software supply chain security přes SDLC.
Fáze balíčku v životním cyklu vývoje softwaru
Fáze balíčkování v rámci životního cyklu dodavatelského řetězce softwaru zahrnuje proces balení a přípravy softwaru k distribuci uživatelům. Tato fáze zahrnuje vytváření instalačních balíčků, správu závislostí a generování metadat pro software.
Hrozby pro integritu sestavení jsou zranitelnosti, které by mohly útočníkům umožnit zavádět neoprávněné změny do softwaru během procesu balení. Tyto hrozby lze zavést různými metodami, jako je narušení registru balíčků, zneužití zranitelností v nástrojích pro balení nebo manipulace se závislostmi třetích stran.
Naprostá závislost moderního softwaru na komponentách s otevřeným zdrojovým kódem učinila z této fáze nejčastější S...SCA cíl. Zavedení skrytého malwaru do populární open-source komponenty je snem mnoha kyberzločinců. Proto je více než Během roku 2023 bylo nalezeno 245 000 škodlivých balíčků.
Příklady Software Supply Chain Security Hrozby ve fázi balíčku
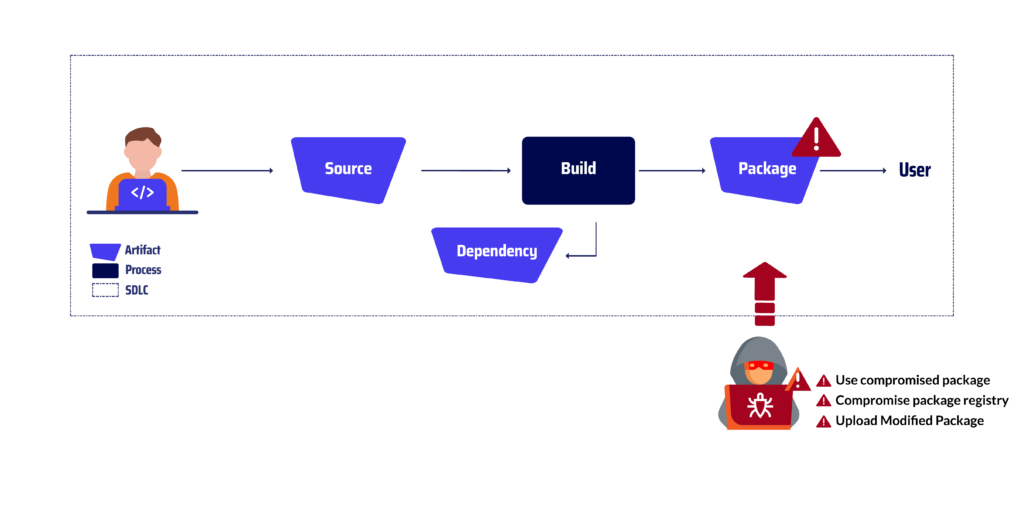
Použijte kompromitovaný balíček
To se týká nasazení nebo používání softwarového balíčku, který byl zmanipulován nebo upraven útočníkem.
K tomu může dojít poté, co balíček opustí oficiální registr balíčků, a to buď přímým přístupem do systému uživatele, nebo taktikami sociálního inženýrství, které uživatele oklamou ke stažení nebo instalaci škodlivého balíčku. Příkladem tohoto vektoru byl Prohlížení překlepy Záchvat.
Útočník, který se snažil kompromitovat systémy Linux a Mac, infiltroval vývojový proces populární knihovny Node.js s názvem Browserify. Útočník vložil do zdrojového kódu projektu škodlivý kód s úmyslem jej distribuovat prostřednictvím registru balíčků NPM. Jakmile byl infikovaný balíček Browserify nahrán do NPM, nic netušící vývojáři si jej stáhli a nainstalovali v domnění, že se jedná o legitimní verzi. Škodlivý kód vložený do balíčku běžel tiše a narušoval integritu infikovaných systémů. To mohlo vést ke krádeži dat, nestabilitě systému nebo dokonce k vzdálenému přístupu útočníka.
Registr kompromitovaných balíčků
Kompromitovaný registr balíčků je softwarové úložiště, do kterého se infiltroval útočník, jenž získal neoprávněný přístup k administrativnímu rozhraní nebo infrastruktuře registru.
To umožňuje útočníkovi upravit nebo nahradit legitimní softwarové balíčky škodlivými, které pak může distribuovat nic netušícím uživatelům. Příkladem tohoto typu hrozby byl Útok na zrcadla balíčků: Výzkumník s úmyslem propagovat software s otevřeným zdrojovým kódem napadl několik populárních registrů balíčků, včetně Maven Central, NPM a RubyGems. Získáním přístupu k těmto registrům mohl výzkumník vytvořit zrcadla a repliky původních repozitářů, což vývojářům poskytlo pohodlnou alternativu ke stahování balíčků.
Tato zrcadla však měla zlověstný účel. Napadená zrcadla sloužila výzkumníkovi jako kanály pro distribuci škodlivých balíčků. Tyto balíčky nahradily legitimní balíčky, které primární registry nezjistily, a nic netušící vývojáři je nevědomky stáhli a nainstalovali. Po instalaci tyto škodlivé balíčky uvolnily svou škodlivou zátěž, spustily libovolný kód, ukradly citlivá data nebo narušily provoz.
Nahrát upravený balíček
Útočník nahraje upravený balíček do repozitáře nebo distribučního kanálu, který obsahuje škodlivý kód nebo datové části. Toho lze dosáhnout úpravou zdrojového kódu, balení nebo metadat balíčku.
Jednou z nejznámějších hrozeb tohoto typu byla Útok CodeCov v roce 2021. Útočník, který se snaží kompromitovat softwarové projekty pomocí CodeCov, populárního nástroje pro kontinuální integraci a kontinuální dodávání (CI/CD) nástroj využil uniklé přihlašovací údaje k získání neoprávněného přístupu k úložišti Google Cloud Storage (GCS) projektu. Jakmile útočník získal přístup k úložišti GCS, nahrál škodlivý artefakt, upravenou verzi balíčku CodeCov, která byla následně distribuována uživatelům prostřednictvím služby CodeCov. Nic netušící vývojáři, spoléhající se na funkci automatických aktualizací, stáhli a nainstalovali škodlivý balíček v domnění, že se jedná o legitimní balíček. Po instalaci škodlivý kód běžel tiše a ohrozil integritu systémů, které infikoval. To mohlo vést ke krádeži dat, nestabilitě systému nebo dokonce ke vzdálenému přístupu útočníka.
Útoky na registry balíčků jsou tak běžné, že některé útočné vzorce dostaly název:
In TyposquattingZločinec nahraje do registru několik škodlivých balíčků s drobnými překlepy nebo názvy podobnými legitimním a populárním balíčkům s nadějí, že vývojáři zamýšlený název balíčku překlepnou a použijí škodlivý název. Škodlivý balíček se často maskuje jako legitimní, aby nebyl odhalen, což zvyšuje pravděpodobnost, že bude zasažen útokem typu „stargazing“.
Zmatek ohledně závislostí využívá způsob, jakým někteří správci balíčků řeší požadované balíčky z více registrů. Pokud organizace používá interní komponenty publikované v interním registru, útočník, který tuto skutečnost zná, může publikovat škodlivou komponentu se stejným názvem ve veřejném registru. Pokud název použitý pro interní komponentu není vymezen, někteří správci balíčků načtou škodlivou komponentu místo interní komponenty.
S Trojanské balíčky, kyberzločinec maskuje malware pod užitečný platný kód. Ten může použít skutečný autor nebo přispěvatel, který se nabídne k údržbě balíčku. Toto je také známé jako Únos balíčkuÚtočníci použili mnoho technik k únosu existujícího balíčku, například Převzetí domény kde útočník získal opuštěnou doménu s vypršenou platností, znovu vytvořil starý e-mail správce a provedl obnovení hesla, aby převzal kontrolu nad účtem správce.
Závěrečné poznámky
Vzhledem k tomu, že organizace stále častěji zavádějí metodiky vývoje softwaru, které upřednostňují automatizaci a nepřetržité dodávání, je důležitost zabezpečení fáze tvorby softwarového balíčku ještě důležitější. Zavedením robustních bezpečnostních opatření v celé této kritické fázi mohou organizace výrazně snížit riziko útoků škodlivých organizací, které mohou ohrozit integritu a bezpečnost jejich softwaru.
Strategie popsané v tomto blogovém příspěvku spolu s uvedenými příklady slouží jako jasná připomínka toho, že fáze tvorby balíčku představuje zranitelný bod v rámci dodavatelského řetězce softwaru. Organizace musí těmto hrozbám věnovat pozornost a zavést nezbytná bezpečnostní opatření k ochraně svého softwaru před útoky. Tímto způsobem mohou zaručit integritu, bezpečnost a spolehlivost svého softwaru pro své uživatele a zákazníky.
Přidejte se k naší cestě k bezpečnému softwarovému ekosystému
Nenechte si ujít šanci být o krok napřed v oblasti software supply chain securityPřihlaste se k odběru našeho blogu ještě dnes a buďte mezi prvními, kdo obdrží naše nejnovější poznatky, které zajistí, že vaše organizace zůstane odolná a bezpečná i přes vyvíjející se hrozby. Společně můžeme vybudovat robustnější a bezpečnější softwarový ekosystém pro všechny.
Pamatuj si, software supply chain security je to neustálá cesta, nikoli cíl. Neustálým vyhodnocováním a přizpůsobováním bezpečnostních postupů s cílem řešit vznikající hrozby mohou organizace chránit svůj dodavatelský řetězec softwaru a dodávat svým uživatelům důvěryhodný software.
Podívejte se na naši video ukázku
