






Moderní týmy DevSecOps se pohybují rychle a udržování bezpečnosti v souladu s touto rychlostí je nezbytné. Pochopení statické a dynamické analýzy vám pomůže včas odhalit zranitelnosti a potvrdit opravy před vydáním. V praxi obě metody tvoří základ statické a dynamické analýzy v oblasti bezpečnosti, která zahrnuje kvalitu kódu a chování za běhu.
Toto srovnání však jde nad rámec definic. Vývojáři také potřebují pochopit statické a dynamické testování, aby si pro každé z nich mohli vybrat správnou techniku. SDLC fáze. Podobně, znalost toho, jak statická vs. dynamická analýza kódu funguje v praxi, pomáhá týmům aplikovat správné nástroje pro prevenci a validaci. Znalost rozdílu mezi statickou a dynamickou analýzou vám umožňuje vytvářet silnější software od prvního kroku. commit do výroby.
1. Statická vs. dynamická analýza: Proč na ní záleží
Pokud bezpečnostní testování probíhá až po nasazení, je už příliš pozdě. Dřívější provedení kontrol šetří čas, snižuje riziko a zlepšuje kvalitu vydání.
A právě zde se stává klíčová statická vs. dynamická analýza. Statická analýza zkoumá kód před jeho spuštěním, zatímco dynamická analýza sleduje chování aplikace během jejího provádění.
Podle Průvodce testováním OWASPKombinace těchto metod nabízí nejširší přehled o potenciálních i aktivních rizicích. Stručně řečeno, statická vs. dynamická analýza kódu propojuje vývoj a testování tím, že odhaluje zranitelnosti dříve, než je udělají útočníci.
Pro týmy DevSecOps tento přístup udržuje zabezpečení nepřetržité a integrované v celém SDLC.
2. Co je statická analýza (SAST)
Jak to funguje
Statická analýza vyhodnocuje zdrojový kód, binární soubory nebo bajtkód bez exekuceHledá běžné bezpečnostní chyby, jako je SQL injection, slabé šifrování nebo nebezpečné ověřování vstupu.
Kromě toho se nástroje pro statické testování integrují do CI/CD pipelinetakže vývojáři dostávají upozornění během kódování. Například během pull request, SAST označuje zranitelná vedení a navrhuje bezpečnější alternativy.
Kdy to aplikovat
Statické testování funguje nejlépe brzy v roce SDLC, během fází kódování a sestavení.
Jak je vysvětleno v NIST SP 800-218, posun doleva zabraňuje nákladným přepracováním a zlepšuje sledovatelnost. Proto použití statické testování vs. dynamické testování Včasná logika vám poskytne rychlejší, levnější a předvídatelnější bezpečnostní výsledky.
3. Co je dynamická analýza (DAST)
Jak to funguje
Dynamická analýza zkoumá aplikaci zatímco se provádí v bezpečném prostředí. Místo skenování kódu interaguje s koncovými body a sleduje chování v reakci na simulované útoky.
Například nástroj DAST může testovat koncové body API na chyby v injektáži nebo ověřování.
Kdy to aplikovat
Dynamické testování se obvykle provádí později v životním cyklu, jakmile bude k dispozici sestavení aplikace.
Potvrzuje, zda jsou zranitelnosti detekované statickými nástroji skutečně zneužitelné. Kombinace statických a dynamických metod analýzy kódu vytváří úplnou zpětnovazební smyčku mezi prevencí a validací.
4. Statická analýza vs. dynamická analýza: Klíčové rozdíly
Oba přístupy se zaměřují na identifikaci zranitelností, ale liší se metodologií, načasováním a kontextem. Níže uvedená tabulka porovnává statické testování vs. dynamické testování jednoduše řečeno pro vývojáře.
| Vzhled | Statická analýza (SAST) | Dynamická analýza (DAST) |
|---|---|---|
| Metodologie | Prozkoumá kód bez jeho spuštění. | Testuje aplikaci, když je aktivní. |
| Oblast ostření | Logika kódu, tok dat, validace vstupu a pevně zakódované tajné kódy. | Ověřování, konfigurace a chování za běhu. |
| Vstup do fáze SDLC | Brzy, během fází kódování a sestavení. | Později, během fází přípravy nebo testování. |
| Rychlost detekce | Rychlá zpětná vazba uvnitř IDE nebo pipelines. | Pomalejší zpětná vazba, protože vyžaduje aktivní prostředí. |
| Omezení | Může postrádat běhový kontext nebo přehlížet chyby závislé na logice. | Nelze zobrazit kód na úrovni zdrojového kódu ani hluboké logické chyby. |
Stručně řečeno, statická vs. dynamická analýza kódu vám pomůže vyvážit předběžnécisionizace a validace. Statická analýza rychle odhaluje potenciální slabiny, zatímco dynamická analýza potvrzuje, co se děje, když skuteční uživatelé interagují s vaší aplikací.
5. Proč kombinovat SAST a DAST zlepšuje zabezpečení
Ani jedna z metod sama o sobě neposkytuje úplné pokrytí. Při použití obou metod poskytuje statická i dynamická analýza v oblasti bezpečnosti nepřetržitý vhled od kódu až po běhové prostředí.
Například statická analýza dokáže identifikovat nebezpečný dotaz, zatímco dynamické testování dokáže ověřit, zda lze tento dotaz skutečně zneužít.
Protože tyto nástroje fungují na různých vrstvách, vzájemně se posilují. Kombinace statického a dynamického testování navíc snižuje falešné poplachy, zvyšuje důvěru vývojářů a zajišťuje, že opravy jsou před vydáním ověřeny.
6. Jak Xygeni vylepšuje statickou analýzu pomocí moderních funkcí AppSec
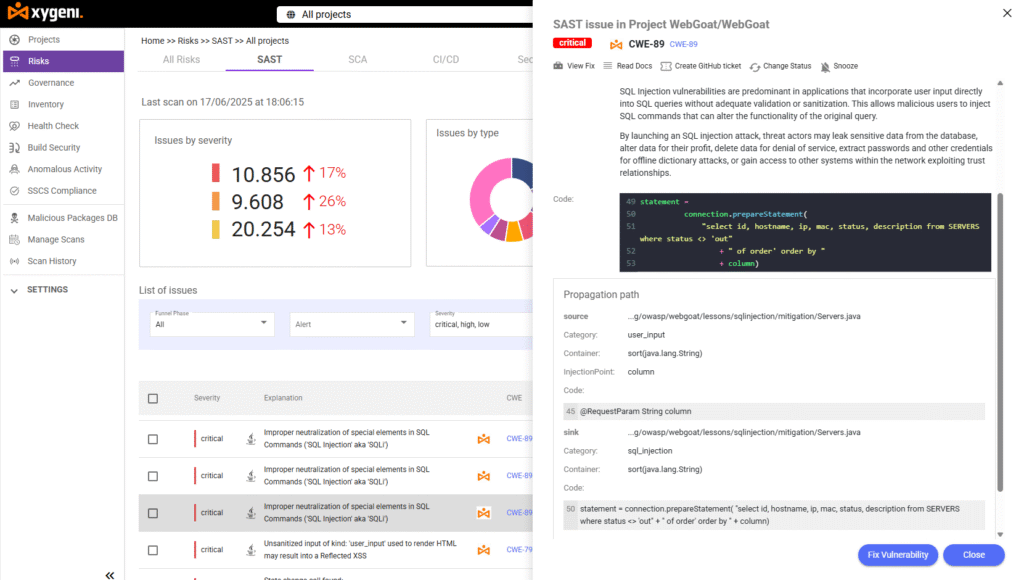
Xygeni vylepšuje pracovní postupy statické analýzy oproti dynamické analýze tím, že statické testování zrychluje, zpřesňuje a je pro vývojáře přívětivější. SAST Engine včas detekuje zranitelnosti kódu, aplikuje opravy generované umělou inteligencí a zabraňuje vstupu škodlivého kódu do produkčního prostředí.
Nachází chyby typu injection, slabé šifrování, nezabezpečenou deserializaci a rizika dodavatelského řetězce, jako jsou například vložené zadní vrátka.
S Automatická oprava pomocí umělé inteligence, vývojáři dostávají doporučení pro bezpečný kód přímo ve svých pull requestsKromě toho inteligentní prioritizace seřazuje zranitelnosti podle zneužitelnosti, což pomáhá týmům soustředit se nejprve na nejrelevantnější zjištění.
Podle Benchmark OWASPXygeni dosahuje téměř dokonalé přesnosti detekce s minimálním počtem falešně pozitivních výsledků.
To umožňuje vývojářům trávit méně času kontrolou šumu a více času vylepšováním své kódové základny.
Kromě statické analýzy Xygeni integruje také doplňkové moduly:
- SCA s dosažitelností a EPSS: Zvýrazňuje zneužitelné závislosti.
- Tajemství zabezpečení: Detekuje a ruší odhalené přihlašovací údaje.
- IaC Security: Ověřuje šablony Terraformu, Kubernetes a CloudFormation.
- Detekce malwaru: Identifikuje kompromitované balíčky ve vašich sestaveních.
- ASPM Dashboard: Poskytuje přehled o všech komponentách AppSec.
V důsledku toho se Xygeni transformuje statická vs. dynamická analýza kódu do jednotného, automatizovaného procesu, který přirozeně zapadá do moderních pracovních postupů DevSecOps.
7. Závěrečné myšlenky
Obě metody jsou nezbytné pro tvorbu bezpečného softwaru. Statické vs. dynamické testování není soutěž, ale partnerství. Statická analýza pomáhá předcházet zranitelnostem během kódování a dynamická analýza ověřuje, zda opravy fungují v reálných podmínkách.
Použití obou dohromady poskytuje úplnou viditelnost, rychlejší detekci a vyšší jistotu.
S nástroje pro skenování zranitelností aplikací stejně jako Xygeni se mohou týmy hlásit statická a dynamická analýza v bezpečnosti automaticky, čímž se zachovává nepřetržitá ochrana bez zpomalení doručování.
???? Začněte svou bezplatnou zkušební verzi: Analyzujte svůj kód na zranitelnosti ještě dnes.
???? Zarezervujte si demo! Podívejte se, jak Xygeni vylepšuje váš pracovní postup v oblasti AppSec.
O autorovi
Napsáno Fatima Said, manažer obsahového marketingu specializující se na bezpečnost aplikací ve společnosti Bezpečnost Xygeni.
Fátima vytváří na platformě AppSec obsah zaměřený na výzkum a optimalizovaný pro vývojáře. ASPMa DevSecOps. Převádí složité technické koncepty do jasných a praktických poznatků, které propojují inovace v kybernetické bezpečnosti s dopadem na podnikání.

