






Tento příspěvek analyzuje útok na Ledger jako příklad toho, jak spear phishing vedl k útoku v rámci dodavatelského řetězce softwaru (SSC) na nástroj softwarového connect-kitu, který používaly hardwarové peněženky společnosti, což umožnilo útočníkovi odčerpat peníze v hodnotě nejméně 600 000 dolarů.
K tomuto útoku došlo na konci roku sužovaného incidenty v dodavatelském řetězci. V tomto příspěvku analyzujeme útok, jeho dopad, způsob, jakým byl zvládnut, a jaké ponaučení z něj lze vyvodit.
Ledger a jeho uživatelé hardwarových peněženek jsou zřejmým cílem kyberzločinců. Vyčerpávači peněženek útočili na uživatele Ledgeru phishingovými útoky na front-endech kryptoměnových aplikací a zločinci potřebovali znát souřadnice uživatelů, aby mohli phishingové kampaně vést. Ledger měl únik dat do července 2023 a také být součástí Krádež dat v září 2020 na jejich e-shopu Shopify, což byl incident s velkým dopadem. Příspěvek „Aktualizace: Snahy o ochranu vašich dat a stíhání spammerů„ukazuje, jak hluboké tyto trhliny sahaly.“
Ledger musí brát bezpečnost vážně (je klíčovou součástí jejich podnikání) a mít interní výzkumnou laboratoř (zachovat) manipulace certifikace zabezpečení zařízení, je bug bounty program, bezpečnostní bulletiny, a modelování hrozebZatím dobré…
Jak byl útok proveden
Ledger detekoval zneužití pomocí Ledgerova Sada pro připojení DApp ve čtvrtek 14. prosince 2023. Tento exploit vložil škodlivý kód do decentralizovaných aplikací (DApps) založených na Ethereu, které používaly Ledger Connect Kit, a lstí přiměl uživatele k podepisování transakcí, které vyčerpávají jejich peněženky.
Zneužití bylo rychle odhaleno a krátce poté bylo implementováno řešení. Mezitím se útoku dostal malý počet uživatelů, kteří podepsali transakce, které vyčerpaly jejich peněženky.
Útok začal, když se bývalý zaměstnanec společnosti Ledger stal obětí phishingového útoku, který získal přístup k jeho/jejímu účtu NPM prostřednictvím tokenu relace. Útočníci zveřejnili škodlivé verze @ledgerhq/connect-kit (1.1.5, 1.1.6 a 1.1.7, nyní vyřazeny). Útočníci by mohli spustit libovolný kód se stejnou úrovní oprávnění jako aplikace peněženky: útočníci mohou okamžitě vyčerpat finanční prostředky uživatelů bez interakce, distribuovat četné phishingové odkazy, aby uživatele oklamali, nebo zneužívat paniku uživatelů tím, že je přesvědčí k převodu aktiv na novou adresu, což vede ke ztrátě aktiv v důsledku stažení falešné peněženky.
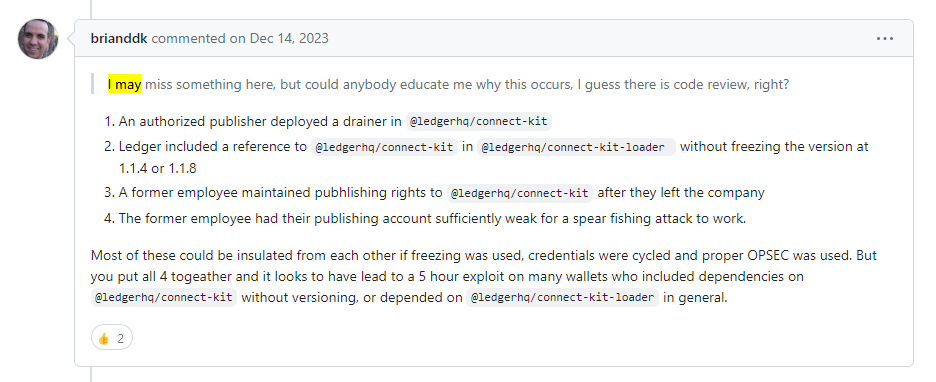
Front-endy peněženek (dApps) obvykle používaly connect-kit-loader balíček z Ledgeru pro načtení Connect Kitu za běhu z JavaScript CDN (jsDelivr). URL bohužel https://cdn.jsdelivr.net/npm/@ledgerhq/connect-kit@1 nefixoval přesnou verzi (v té době 1.1.4), takže když byly nahrány škodlivé verze, byly zprostředkovány (a uloženy do mezipaměti) sítí CDN. A nebyl použit žádný kontrolní součet, který by zajistil, že stažený zdroj z CDN byl skutečně očekávaný (což by se mělo použít při distribuci kódu z CDN). Toto schéma založené na kontrolním součtu se nazývá Integrita dílčích zdrojů (SRI).
Vložený kód pravděpodobně manipuloval s daty transakcí a oklamal uživatele k potvrzení zmanipulovaných plateb. Například uživatel, který schválil platbu tokenem pro aktivaci funkcí aplikace, mohl místo toho vidět schválení platby na adresu hackera. Bez ohledu na to, jak je hardwarová peněženka zabezpečená, peníze byly vyčerpány.
Objev a vyšetřování
Různí uživatelé začali na X (neboli Twitteru) zveřejňovat zprávy, že front-end Zapperu „byl unesen“. Zásluhy patří Mathewu Lilleymu, technickému řediteli kryptoobchodníka Sushi, který jako první varoval. Twitter příspěvek že byl napaden „běžně používaný konektor Web3“. Později poukázal na LedgerHQ/konektorová sada jako kompromitovanou knihovnu a poskytl první hodnocení, poněkud stroze:
Co se stalo?
— Jsem Software 🦇🔊 (@MatthewLilley) December 14, 2023
Ve zkratce, @Účetní kniha udělal řetězec hrozných chyb.
1. Načítají JS z CDN.
2. Nejedná se o JS s uzamčením verzí.
3. Jejich CDN byla napadena.
Vyhýbal bych se používání JAKÝCHKOLI dApp, dokud jejich týmy nepotvrdí, že útok zmírnily. https://t.co/a3brXNQSx9
Uživatel 0xViva otevřel tiket v repozitáři projektu GitHub: [NALEHČIVÉ] Toto repozitář používá škodlivou verzi balíčku npm @ledgerhq/connect-kit, 1.1.7..
Dne 15. prosince 2023 zveřejnila bezpečnostní agentura SlowMost pro blockchain... analytický příspěvek s uvedením úplných podrobností o škodlivých verzích.
Hardwarová peněženka Ledger nebyla napadena, pouze sada Ledger Connect Kit. Vzhledem k tomu, že tuto knihovnu používá mnoho aplikací, například SushiSwap, Zapper, MetalSwap, Harvest Finance, Revoke.cash atd., byl rozsah dopadu značný. Podle bittrace.io, některé oběti se v panice pokusily převést majetek na novou adresu, ale stáhly si falešnou aplikaci peněženky!
Téhož dne Jameson Lopp přesně tweeted o nedostatcích, které umožnily úspěch útoku:
Zdá se, že dnešní bezpečnostní incident byl vyvrcholením 3 samostatných selhání v Ledgeru:
- Jameson Lopp (@lopp) December 14, 2023
1. Načítání kódu naslepo bez zadání konkrétní verze a kontrolního součtu.
2. Nedodržování „pravidel dvou mužů“ při kontrole kódu a nasazení.
3. Neodnímání přístupu bývalým zaměstnancům.
Jak byl incident vyřešen
Generální ředitel společnosti Ledger Pascal Gauthier zveřejnil ve stejný den útoku... dopis s oznámením s dalšími podrobnostmi o incidentu, což je rozhodně dobré: Schovat hlavu do písku jako pštros je nejhorší způsob, jak řešit jakýkoli kybernetický bezpečnostní incident.
Struktura dopisu je zajímavá: Okamžitě rozpoznal existenci škodlivých verzí knihovny, které vyčerpávají peníze, což je dobře (popírat realitu je nesmysl):
„Dnes jsme zaznamenali zneužití Ledger Connect Kit, což je knihovna Javascriptu, která implementuje tlačítko umožňující uživatelům propojit jejich zařízení Ledger s DApps třetích stran (webovými stránkami propojenými s peněženkami).“
Toto zneužití bylo důsledkem phishingového útoku, kdy se bývalý zaměstnanec stal obětí phishingového útoku, který umožnil útočníkovi nahrát škodlivý soubor do Ledgerova NPMJS (správce balíčků pro kód Javascript sdílený mezi aplikacemi).
Spolu s naším partnerem WalletConnect jsme rychle pracovali na odstranění zneužití a aktualizovali jsme NPMJS, abychom odstranili a deaktivovali škodlivý kód do 40 minut od jeho objevení. Toto je dobrý příklad rychlé spolupráce v tomto odvětví na řešení bezpečnostních výzev.“
Cože? Nebyly bývalému zaměstnanci s publikačními právy odebrány jeho kvalifikace na NPM?
Generální ředitel poté vyjmenoval zavedené bezpečnostní kontroly, ale naznačil, že s přístupem NPM je něco slabého:
„Nyní bych se rád vyjádřil k tomu, proč se to stalo, jak zlepšíme naše bezpečnostní postupy, abychom toto konkrétní riziko v budoucnu zmírnili, a podělil se o naše doporučení s odvětvím, abychom mohli být společně silnější.“
Jedno standard Praxe v Ledgeru je taková, že nikdo nemůže nasadit kód sám bez kontroly více stranami. Máme silné kontroly přístupu, interní kontroly a vícenásobné podpisy kódu, pokud jde o většinu částí našeho vývoje. To platí v 99 % našich interních systémů. Každému zaměstnanci, který opustí společnost, bude odebrán přístup ke všem systémům Ledgeru.
Jednalo se o nešťastný ojedinělý incident. Je to připomínka toho, že bezpečnost není statická a Ledger musí neustále zlepšovat své bezpečnostní systémy a procesy. V této oblasti Ledger zavede přísnější bezpečnostní kontroly, které propojí naše sestavení pipeline který implementuje striktní software supply chain security do distribučního kanálu NPM."
Zdálo se, že účet NPM s oprávněním k publikování nových verzí knihovny měl méně přísné bezpečnostní kontroly než jiné části jejich softwarové infrastruktury. Ojedinělý incident způsobený smůlou?
Konec dopisu je více standard část o interakci s úřady, „prohlášení pod kontrolou“ a omluvy:
„Společnost Ledger se spojila s úřady a dělá vše, co je v jejích silách, aby pomohla s vyšetřováním. Ledger bude pomáhat postiženým uživatelům s nalezením pachatele, jeho postavením před soud, sledováním finančních prostředků a spoluprací s orgány činnými v trestním řízení, aby pomohla hackerům získat zpět ukradený majetek. Hluboce litujeme událostí, které se dnes odehrály a které se týkaly postižených osob.“
Situace je nyní pod kontrolou a hrozba pominula. Chápeme paniku, kterou to způsobilo v komunitě a širším ekosystému.“
Dopis přikládá časovou osu, která je velmi dobrá pro to, aby uživatelé pochopili, jak byl incident zjištěn, jaká konkrétní opatření k jeho omezení a nápravě byla přijata a jak budou škody způsobené postiženým uživatelům vymáhány/kompenzovány. Toto je část, která se nejvíce týká mincí:
„Dnes ráno středoevropského času se bývalý zaměstnanec společnosti Ledger stal obětí phishingového útoku, který získal přístup k jeho účtu NPMJS. Útočník zveřejnil škodlivou verzi sady Ledger Connect Kit (která postihuje verze 1.1.5, 1.1.6 a 1.1.7). Škodlivý kód použil podvodný projekt WalletConnect k přesměrování finančních prostředků na hackerskou peněženku.“ Technologické a bezpečnostní týmy společnosti Ledger byly upozorněny a do 40 minut od zjištění o problému byla nasazena oprava. Škodlivý soubor byl aktivní přibližně 5 hodin, domníváme se však, že období, během kterého byly finanční prostředky vyčerpány, bylo omezeno na méně než dvě hodiny.Společnost Ledger se koordinovala s WalletConnect, kteří rychle zablokovali podvodný projekt. Originální a ověřená sada Ledger Connect verze 1.1.8 se nyní šíří a je bezpečná k použití.
Pro vývojáře, kteří vyvíjejí a interagují s kódem Ledger Connect Kit: vývojový tým connect-kit na projektu NPM má nyní přístup pouze pro čtení a z bezpečnostních důvodů nemůže přímo odesílat balíček NPM. Interně jsme rotovali tajné kódy pro zveřejnění na GitHubu Ledgeru. Vývojáři, prosím, znovu zkontrolujte, zda používáte nejnovější verzi 1.1.8.
Ledger, spolu s Připojení k Peněžence a naši partneři nahlásili adresu peněženky útočníka. Adresa je nyní viditelná na Chainalysis. Tether zmrazil USDT daného zloděje.“
Podle toho bylo omezení rychlé, protože podvodný projekt WalletConnect pro přesměrování finančních prostředků byl okamžitě deaktivován. I přes to však byly některé peněženky vyčerpány.
Důsledky: Jak reagoval průmysl
Někteří uživatelé vyjádřili hněv na Ledger za to, že nezabránil kompromitaci, zatímco jiní varovali před nebezpečím spoléhání se na knihovny třetích stran.
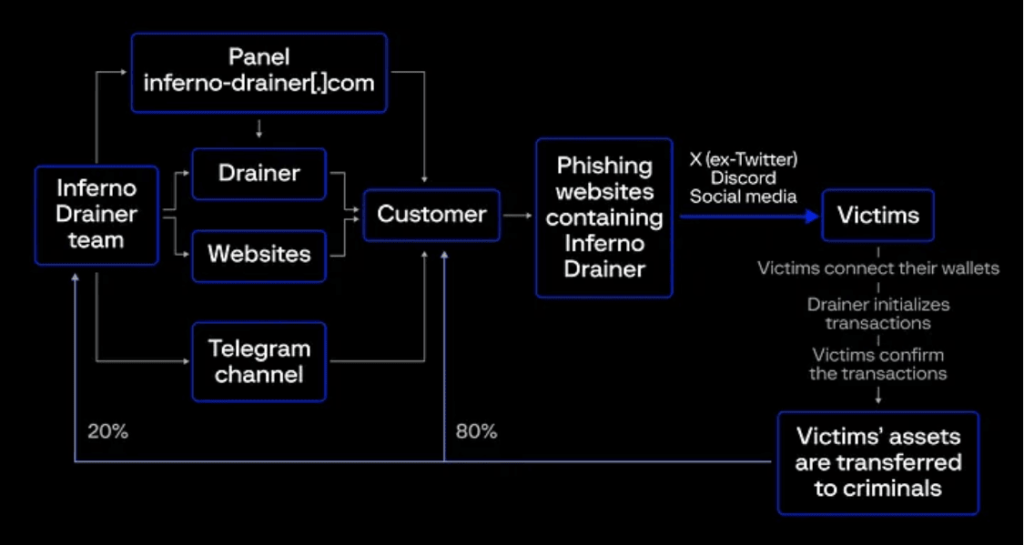
Kyberbezpečnostní průmysl má v kybercoinu své místo. Jsou dobře známé kampaně na vyčerpávání peněženek, které využívají hlavně phishingové stránky k klamání koncových uživatelů. Obvyklý SaaS byznys (Scam-as-a-Service) má specializované aktéry pro vyčerpávání peněženek, jako jsou například podvodní prodejci. Inferno Drainer který oznámené zastavení provozu v listopadu 2023. Podle nedávné aktivity pozorované v Duně se zdá, že se jedná o falešnou vlajku. @scamsnifferSchéma, které dodržují, bylo vysvětleno v tomto příspěvku Group-IB:
Někteří analytici naznačili, co útok neumožnilo. Toto komentář od uživatele brianddk v tiketu v repozitáři projektu nám poskytuje informace o hlavní příčině:
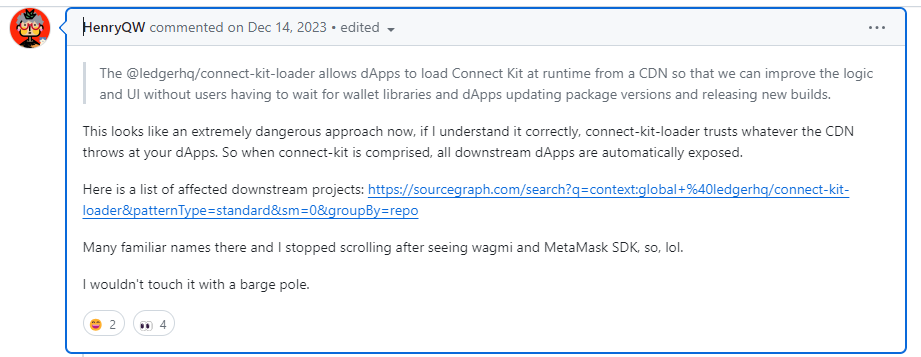
A komentář od jiného uživatele, HenryQW, poukázal na druhou věc, která umožňovala šíření škodlivých verzí prostřednictvím CDN:
Je příliš brzy na to, abychom viděli dlouhodobé iniciativy, které by zvýšily odolnost front-endů krypto peněženek proti phishingovým útokům. Zdá se, že bude vyžadováno dodržování… standard podobné tomu, co PA-DSS Co dělá pro dodavatele softwaru a platebních aplikací, by mohlo být v kryptoprůmyslu vítáno.
A teď, poučení!
Je úžasné, jak hardwarová peněženka, ztělesnění kryptoměnové bezpečnosti, byl narušen pouhým zkrácením přístupu k přihlašovacím údajům NPM „bývalého zaměstnance“ společnosti Ledger (pravděpodobně uživatelské jméno/heslo bez ochrany 2FA nebo přístupového tokenu). Tento incident slouží jako nápadná připomínka toho, že když jste pod palbou kritiky, vaše softwarová infrastruktura musí být chráněna se stejnou péčí jako vaše softwarové nebo hardwarové produkty.
Většina útoků v rámci dodavatelského řetězce softwaru začíná kompromitací interního účtu (často vývojáře nebo devops inženýra). Útočníci se poté buď přesunou laterálně, aby narušili interní systémy v softwarové infrastruktuře, jako je CI/CD systém nebo nástroje pro nasazení, nebo se jim podaří přidat škodlivou logiku do repozitářů zdrojového kódu, což by bylo možné odhalit, pokud je zavedeno správné zpracování změn s ochranou větví a kontrolou kódu. Útočníci však nemusí jít tak hluboko, pokud je cílem populární knihovna publikovaná ve veřejném registru, zejména pokud mohou získat přístup k publikování (zápisu) přihlašovacích údajů. A to se stalo i v tomto útoku.
2FA ověřování, konkrétně s využitím robustních prvků, jako jsou bezpečnostní klíče, omezuje riziko u interaktivních operací. Pro CI/CD pipelines, přístupové tokeny s omezeným přístupem uložené jako CI/CD Obvyklá cesta je tajemství (a přístupový token by neměl být prozrazen). Zdá se, že zaměstnanec bohužel neměl robustní sadu 2FA. NPM to umožňuje. organizace k prosazování 2FA (ale to je volitelné, ne výchozí nastavení), což je pravděpodobně to, co by Ledger měl mít. A nezapomeňte přidat příslušné zrušení přihlašovacích údajů postupy pro bývalé zaměstnance, zejména s přístupem k tak kritickým zdrojům, jako je oblast působnosti NPM, kterou organizace vlastní.
Připnutí verze pro závislosti s revidovanými aktualizacemi verzí je postup, který zmírňuje šíření škodlivých závislostí. V kontextu incidentu Ledger jsou verze knihovny, které connect-kit-loader vzal z CDN měl být připnutý a „nevěřte ničemu, co CDN hodí“. Mít ověření kontrolního součtu např. prostřednictvím SRI (nebo dokonce schématu digitálního podpisu, které také ověřuje zdroj) by se mělo použít při stahování z CDN pro dynamické načítání kódu.
Zbytek je příběh.
U konvenčnějších phishingových kampaní zaměřených na uživatele peněženek se nabízí otázka: Co vede uživatele k tomu, aby padli do pastí nastražených zločinci a potvrdili transakce, které nikdy nezamýšleli provést? Phishingové stránky v této oblasti jsou dobře navržené a přesvědčivé, napodobují populární krypto značky a také nabízejí bezplatné tokeny. ražbu NFT a další odměny. Zabránit tomu, aby uživatelé padli do takových pastí, je problém, který hledá řešení.
A abych nezapomněl/a související kryptohacking útoky, obecnější hrozba, kdy útočníci převezmou cloudovou infrastrukturu, aby mohli provozovat těžaře kryptoměn, často soukromých mincí jako Monero XMR a Zcash, se skrytou historií transakcí. Kryptojacking je relevantní, protože může postihnout JAKOUKOLI organizaci, a ačkoli zisk pro útočníka může být nízký, náklady pro oběť mohou být vysoké (Sysdig zmíněný v tato zpráva že oběť stojí 53 dolarů za každý vytěžený dolar pro útočníka).
Reference
- Jízdenka[NALEHČIVÉ] Toto repozitář používá škodlivou verzi balíčku npm @ledgerhq/connect-kit, 1.1.7.„v repozitáři Githubu.“
- Dopis generálního ředitele společnosti Ledger k incidentu, 14. prosince 2023.
- Zpráva o bezpečnostním incidentu, od Ledgera, 20. prosince 2023.
- Zneužití Ledgeru ohrožuje DeFi; Sushi říká: „NEINTERAKTUJTE SE ŽÁDNÝMI DApps“, příspěvek v CoinDesk od Olivera Knighta, 14 Dec 2023.
- Útok dodavatelského řetězce na Ledger Connect Kit: Analýza dopadu a preventivní opatřeníPříspěvek od SlowMist o útoku, prosinec 2023.
- Bezpečnostní koncepty Web3: Vyčerpávající peněženky, od Jammela Weavera, v Rektify AI, červenec 2023.
Podívejte se na naši video ukázku
