
Proč jsou nástroje pro statickou analýzu kódu nezbytné v roce 2026
Statická analýza kódu již není volitelná; je základní praxí pro jakýkoli software pro budování týmu v rychlém tempu. Stejná chyba nalezená ve výrobě může stát až 10 000 dolarů, nepočítaje čas inženýrů odkloněný od funkcí, zhoršenou uživatelskou zkušenost nebo poškození reputace, pokud se projeví jako bezpečnostní incident. Statická analýza kódu tuto mezeru uzavírá skenováním zdrojového kódu před jeho odesláním.
V roce 2026 je v sázce více. Podle vlastního výzkumu společnosti Xygeni, 60 % aplikací obsahuje zranitelnosti v kódu první strany, a s vývojem s podporou umělé inteligence, který zrychluje objem psaného kódu, je okno pro zachycení problémů před jejich uvedením do produkčního prostředí užší než kdy dříve. S nástupem DevSecOps, kódování s podporou umělé inteligence a komplexních CI/CD pipelines, mít správný nástroj pro statickou analýzu již není volitelné.
Ne všechny nástroje pro statickou analýzu kódu však poskytují stejnou hodnotu. Některé zaplavují týmy falešně pozitivními výsledky. Jiné zcela přehlížejí kritické chyby, které lze zneužít. A většina se zastaví u detekce zranitelností a ignoruje hrozby škodlivého kódu, které se nyní běžně objevují prostřednictvím závislostí na open-source programech a kódu generovaného umělou inteligencí.
Tento příspěvek porovnává 4 nejlepší nástroje pro statickou analýzu kódu pro rok 2026 a hodnotí je podle toho, na čem skutečně záleží: přesnost detekce, míra falešně pozitivních výsledků, pokrytí malwarem, CI/CD integrace a ceny.
Rychlé srovnání: Nejlepší nástroje pro statickou analýzu kódu pro rok 2026
| Nástroj | Skutečně pozitivní sazba | Falešná pozitivní sazba | Detekce malwaru | Automatická oprava s umělou inteligencí | Ceník | nejlepší |
|---|---|---|---|---|---|---|
| Xygeni SAST | 100 % (benchmark OWASP) | 16.7% | Ano – rodák | Ano – opravy PR s ohledem na kontext | Od 35 USD/měsíc na přispěvatele (plná platforma) | Týmy DevSecOps potřebují přesnost, detekci malwaru a pokrytí celé platformy |
| Snykův kód | 97.18% | 34.55% | Ne | Částečné – návrhy na opravu | Od 125 USD/měsíc (min. 5 přispěvatelů, SAST pouze) | Týmy zaměřené především na vývojáře již v ekosystému Snyk |
| Semgrep | 87.06% | 42.09% | Ne | Ne | Od 100 USD měsíčně na přispěvatele | Týmy, které potřebují rychlé a přizpůsobitelné skenování založené na pravidlech |
| soundQube | 50.36% | Proměnlivý | Ne | Ne | Od 65 dolarů/měsíc (SAST pouze platba za kód smluvního vztahu) | Týmy zaměřené na kvalitu kódu a technický dluh |
Čím se vyznačují nejlepší nástroje pro statickou analýzu kódu?
Ne všechny nástroje pro statickou analýzu kódu poskytují stejnou úroveň ochrany. Nejúčinnější platformy v roce 2026 sdílejí tyto funkce:
Přesná detekce s nízkým počtem falešně pozitivních výsledků
Nejlepší nástroje upřednostňují skutečné, zneužitelné zranitelnosti před vytvářením šumu. Vysoká míra skutečných pozitivních výsledků v kombinaci s nízkou mírou falešných pozitivních výsledků znamená, že vývojáři tráví čas řešením skutečných problémů, nikoli honěním se za upozorněními, která nejsou důležitá.
Sanace s využitím umělé inteligence
Detekce bez nápravy vytváří úzká hrdla. Hledejte nástroje, které poskytují kontextově orientované návrhy oprav přímo v pull requests, nahrazování rizikových vzorů bezpečnými alternativami bez nutnosti ručního záplatování.
Detekce malwaru a dodavatelského řetězce
Tradiční nástroje pro statickou analýzu kódu vyhledávají zranitelnosti v kódu. Nedetekují škodlivý kód. Nejlepší platformy jdou ještě dál a identifikují zadní vrátka, trojské koně, ransomware, obfuskované spuštění a manipulaci s systémovým registrem jak v kódu první strany, tak v závislostech na open source kódu.
CI/CD a integrace IDE
Statická analýza kódu by měla probíhat nepřetržitě, ne až před vydáním. Hledejte nativní integrace s GitHub Actions, GitLab CI, Jenkins, Azure DevOps a Bitbucket a také pluginy IDE, které zobrazují zjištění během psaní kódu.
Prioritizace založená na zneužitelnosti
Hrubé počty nálezů vytvářejí šum, nikoli vhled. Nejlepší nástroje filtrují výsledky podle dosažitelnosti, využitelnosti a obchodního dopadu – týmy tak nejdříve řeší to, na čem skutečně záleží, ne jen to, co má nejvyšší skóre CVSS.
Validace benchmarku OWASP
Výběr nástroje pro statickou analýzu kódu by se měl opírat o měřitelné výsledky, nikoli o tvrzení dodavatele. Projekt OWASP Benchmark poskytuje standardovaný, nezávislý rámec pro posouzení přesnosti detekce oproti známým vzorcům zranitelností v reálných testovacích případech. Vždy si před provedením testu vyžádejte srovnávací data. commitpřipojování k nástroji.
Nejlepší nástroje pro statickou analýzu kódu
1. Xygeni SASTStatická analýza kódu vytvořená pro DevSecOps

Přehled: Xygeni SAST není jen dalším nástrojem pro statickou analýzu kódu. Je určen pro týmy DevSecOps, které potřebují předemcisdetekci elektronických chyb, automatizovanou nápravu a plnospektrální ochranu bez zpomalení vývoje.
Tam, kde většina nástrojů pro statickou analýzu kódu končí u detekce zranitelností, Xygeni jde ještě dál: kombinuje hloubkovou statickou analýzu s inteligentní detekcí malwaru, návrhy oprav s využitím umělé inteligence a prioritizací na základě dosažitelnosti. Výsledkem je nástroj, který zachytí to, co ostatní přehlížejí, odfiltruje šum a pomůže vývojářům opravit to, na čem skutečně záleží, přímo v rámci jejich stávajících pracovních postupů.
Xygeni SAST je také součástí komplexní platformy Xygeni, což znamená SAST zjištění jsou automaticky korelována s SCA, odhalování tajemství, CI/CD zabezpečení, DAST a ASPM, což týmům poskytuje jednotný přehled o rizicích v celém SDLC.
Klíčové vlastnosti:
- 100% skutečně pozitivní míra (benchmark OWASP): Žádné neúspěšné testy SQL Injection a Cross-Site Scripting. Žádné falešné poplachy na slabé šifrování a slabé hashování.
- Nízká míra falešně pozitivních výsledků (16.7 %): Snižuje únavu z výstrah a umožňuje vývojářům soustředit se na problémy, které lze zneužít, nikoli na hluk.
- Automatická oprava pomocí umělé inteligence: Generuje bezpečné, kontextově orientované opravy kódu doručované přímo pull requestsNahrazuje rizikové vzorce bezpečnými alternativami v souladu s osvědčenými postupy v jazyku; není nutné žádné ruční opravování.
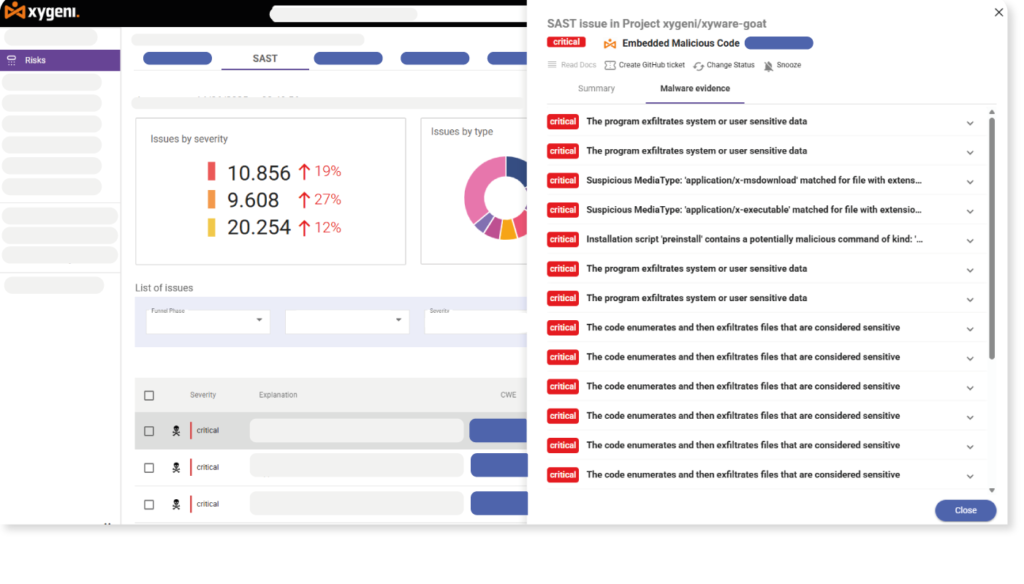
- Detekce malwaru: Detekuje zadní vrátka, trojské koně, červy, ransomware, spyware, zmanipulované spuštění kódu a manipulaci s systémovým registrem, a to jak v kódu první strany, tak v závislých programech s otevřeným zdrojovým kódem. Tato funkce většině nástrojů pro statickou analýzu kódu zcela chybí.
- Trychtýř pro stanovení priorit zneužitelnosti: Filtruje nálezy podle dosažitelnosti, zneužitelnosti a dopadu na podnikání, aby se týmy zabývaly tím, co je skutečně nebezpečné, nikoli jen tím, co existuje.
- Integrace IDE: Skenujte kód hned po jeho napsání. Prohlédněte si podrobnosti o problému, závažnost, metadata a pokyny k nápravě přímo v integrovaném vývojovém prostředí (IDE) před jeho napsáním. commit je vyrobeno.
- CI/CD Integrace: Nativní podpora pro GitHub Actions, GitLab CI, Jenkins, Azure DevOps a Bitbucket s ochranou kvality, která blokuje zranitelná sestavení.
- Úplné krytí zranitelností: Chyby typu injection, XSS, chybné konfigurace, únik informací, přetečení vyrovnávací paměti, nedostatečné ověřování a nezabezpečená kontrola přístupu v kódu generovaném vlastními zdroji i umělou inteligencí.
💲 Ceník
Xygeni SAST je součástí komplexní platformy Xygeni od 35 USD měsíčně na přispěvatele. To pokrývá SAST, SCA, CI/CD Zabezpečení, detekce tajných informací, IaC Security, DAST a ASPM, bez skrytých limitů, bez poplatků za repozitář a bez omezení funkcí.
Sečteno a podtrženo: Xygeni SAST je nejsilnější volbou na tomto seznamu pro týmy, které potřebují prokazatelně přesnou detekci, nápravu pomocí umělé inteligence a ochranu před malwarem v jedné platformě. Jeho 100% míra pozitivních výsledků v benchmarku OWASP, nízká míra falešných pozitivních výsledků a nativní ochrana dodavatelského řetězce ho odlišují od všech ostatních nástrojů na tomto seznamu.
2. Snyk Sast Nástroj

Přehled: Snyk Code je známý jako rychlý a snadno použitelný nástroj pro statickou analýzu kódu vytvořeno pro vývojáře. Poskytuje zpětnou vazbu o zabezpečení v reálném čase jak v rámci IDE, tak i CI/CD pipelines, což pomáhá včas identifikovat problémy bez narušení pracovních postupů. Nastavení je jednoduché a dobře se integruje s moderními vývojovými prostředími.
Navzdory svému designu zaměřenému na vývojáře má nástroj relativně vysokou míru falešně pozitivních výsledků. Chybí mu také vestavěná detekce malwaru, což klade větší odpovědnost na bezpečnostní týmy za ruční ověřování výsledků.
Klíčové vlastnosti:
- 97.18% skutečně pozitivní míra: Přesně detekuje většinu zranitelností během statická analýza kódu.
- CI/CD a integrace IDE: Funguje přímo v rámci oblíbených vývojářských nástrojů pro nepřetržité skenování.
Omezení ke zvážení
- 34.55% míra falešně pozitivních výsledků: Vysoká hladina hluku, která může přetížit bezpečnostní týmy a zpozdit nápravné práce.
- Žádná detekce malwaru: Nelze identifikovat škodlivý kód v závislostech třetích stran, vyžaduje další nástroje.
- SAST je druhořadé: Snyk si vybudoval reputaci na SCAKód Snyk neodpovídá hloubce vyhrazeného SAST nástroje.
- Fragmentované ceny: SAST, SCA, skenování kontejnerů a IaC prodávají se samostatně; plné krytí vyžaduje zakázkovou montáž enterprise citát.
💲 Cena:
Začíná na 125 dolarech měsíčně pro minimálně 5 přispěvatelů, SAST pouze. SCA, CI/CD Zabezpečení, detekce tajných informací, IaC Securitya skenování kontejnerů nejsou součástí dodávky a je nutné je zakoupit samostatně. Součástí balení je pouze 100 testů; další testy vyžadují nákladné doplňky. Enterprise plán vyžadovaný pro více než 10 přispěvatelů.
Sečteno a podtrženo: Snyk Code je solidní volbou pro týmy, které se zaměřují především na vývojáře a již využívají ekosystém Snyk a chtějí rychlé a fundované výsledky bez náročné konfigurace. Pro týmy, které potřebují vyšší přesnost, detekci malwaru nebo jednotnou platformu AppSec, jsou vhodnější další možnosti na tomto seznamu.
3. Semgrep Sast Nástroj
Přehled: Semgrep je open-source nástroj pro statickou analýzu kódu, který klade důraz na flexibilitu a rychlost. Umožňuje bezpečnostním a vývojovým týmům psát vlastní pravidla přizpůsobená jejich specifické kódové základně a zásadám, aniž by bylo nutné kód kompilovat. Díky tomu je ideální pro rychlou zpětnou vazbu v CI/CD pipelinea bezpečnostní programy s klávesou shift-left, kde je důležité vynucování vlastních zásad.
Silnou stránkou Semgrepu je možnost přizpůsobení a rychlost. Jeho slabinou je přesnost: s mírou skutečně pozitivních výsledků 87.06 % a mírou falešně pozitivních výsledků 42.09 % v benchmarku OWASP produkuje více šumu a přehlíží více skutečných problémů než nejlépe hodnocené nástroje na tomto seznamu. Také mu zcela chybí detekce malwaru.
Klíčové vlastnosti:
- Podpora vlastních pravidel: Týmy mohou psát a vynucovat bezpečnostní pravidla specifická pro své aplikace v jednoduché syntaxi pravidel bez znalostí DSL.
- Rychlé skenování bez kompilace: Poskytuje rychlou zpětnou vazbu jako součást průběžné statické analýzy pipelines.
- Široká jazyková podpora: Pokrývá širokou škálu programovacích jazyků a frameworků.
- CI/CD Integrace: Integruje se s akcemi GitHub, GitLab CI a dalšími pipeline nástroje.
- Jádro s otevřeným zdrojovým kódem: Základní skenování zdarma; komerční plány přidávají profesionální pravidla a funkce pro týmovou práci.
Omezení ke zvážení
- 87.06% skutečně pozitivní míra: Méně spolehlivé při detekci kritických problémů než přední nástroje pro statickou analýzu kódu.
- 42.09% míra falešně pozitivních výsledků: Nejvyšší míra falešně pozitivních výsledků na tomto seznamu, týmy investující do vlastních pravidel ji mohou snížit, ale vyžaduje to značné trvalé úsilí.
- Žádná detekce malwaru: Nelze identifikovat škodlivý kód v komponentách třetích stran.
- Žádná automatická oprava pomocí umělé inteligence: Náprava je manuální; zjištění vyžadují šetření vývojáře bez automatického návodu k opravě.
- Cenové stupnice pro každého přispěvatele: Každý přispěvatel vyžaduje licenci na všechny produkty, není možné kombinovat úrovně krytí.
💲 Cena:
Začíná na 100 USD měsíčně na přispěvatele za kód, dodavatelský řetězec a tajemství dohromady. Žádná flexibilita, zakoupení Semgrep Code vyžaduje stejný počet licencí pro dodavatelský řetězec a tajemství. Náklady se lineárně zvyšují s velikostí týmu.
Sečteno a podtrženo: Semgrep je skvělou volbou pro týmy bezpečnostních inženýrů, které chtějí vytvářet vlastní pravidla detekce a mohou investovat do ladění. Pro týmy, které potřebují vysokou přesnost ihned po instalaci, nápravu pomocí umělé inteligence nebo ochranu před malwarem, je lepší jej použít jako doplněk ke komplexnější platformě.
4. SonarQube SAST Nástroj
Přehled: SonarQube je jednou z nejrozšířenějších platforem pro kvalitu kódu se silnou podporou pro vynucování čistého kódování. standards, snižování technického dluhu a integrace s populárními CI/CD nástroje. Nabízí detekci bezpečnostních hotspotů a základní skenování zranitelností, ale jeho hlavní silnou stránkou je kvalita kódu, nikoli statická analýza na bezpečnostní úrovni.
V testu OWASP dosahuje SonarQube míry pozitivních výsledků 50.36 %, což znamená, že v něm mine zhruba polovinu skutečných zranitelností. standardizované testovací případy. Nenabízí detekci malwaru, automatickou opravu pomocí umělé inteligence ani prioritizaci na základě zneužitelnosti. Pro týmy s vážnými bezpečnostními požadavky funguje nejlépe jako doplněk pro kvalitu kódu k specializovanému SAST nástroj spíše než samostatné bezpečnostní řešení.
KLÍČOVÉ VLASTNOSTI
- Analýza kvality kódu: Prosazuje standardpro čitelnost, strukturu a dlouhodobou udržovatelnost ve více než 30 jazycích.
- CI/CD Integrace: Propojuje se s Jenkinsem, GitLabem, Azure DevOps, GitHub Actions a dalšími.
- Bezpečnostní hotspoty: Zdůrazňuje potenciálně rizikové oblasti kódu, ačkoli je nutná ruční kontrola pro potvrzení zneužitelnosti.
- Cloudová i samosprávná edice: Flexibilní nasazení pro týmy s on-premise požadavky.
- Velký ekosystém: Široce přijato se silnou podporou komunity a dostupností pluginů.
Omezení ke zvážení
- 50.36% skutečně pozitivní míra: V benchmarku OWASP detekuje méně než polovinu skutečných zranitelností, což je nejnižší hodnota na tomto seznamu.
- Omezená hloubka zabezpečení: Vhodnější pro hygienu kódu než pro hloubkovou analýzu zranitelností nebo bezpečnost dodavatelského řetězce.
- Žádná detekce malwaru: Neidentifikuje škodlivé chování v kódu první nebo třetí strany.
- Žádná automatická oprava pomocí umělé inteligence: U všech zjištění je nutná manuální náprava.
- Ceny platby za kód koupě: Začíná na 100 tisících řádcích kódu a zvyšuje se o 6 dolarů za každých 10 tisíc řádků kódu; náklady výrazně rostou u velkých kódových základen.
💲 Cena:
Začíná na 65 dolarech měsíčně pro týmový tarif, SAST Pouze. Model platby za LoC s pevným limitem 1.9 milionu LoC. Bez komplexního zabezpečení.
Sečteno a podtrženo: SonarQube je tou správnou volbou pro týmy, které upřednostňují kvalitu kódu, udržovatelnost a správu technického dluhu. Jako samostatný bezpečnostní nástroj by měl být kvůli nízké přesnosti benchmarku OWASP spárován se specializovaným nástrojem. SAST platforma pro týmy se skutečnými bezpečnostními požadavky.
Proč Xygeni SAST Je nejlepším nástrojem pro statickou analýzu kódu pro rok 2026
Každý nástroj na tomto seznamu má jasný případ použití. Snyk je vhodný pro týmy, které již v ekosystému Snyk pracují a chtějí rychlé výsledky pro vývojáře. Semgrep slouží bezpečnostním inženýrům, kteří potřebují vlastní pravidla a rychlé skenování. SonarQube vyniká v řízení kvality kódu a řízení technického dluhu.
Žádný z nich ale nekombinuje přesnost detekce, ochranu před malwarem, nápravu pomocí umělé inteligence a pokrytí celé platformy tak, jak... Xygeni ano.
Xygeni SAST je jediný nástroj na tomto seznamu, který dosahuje 100% míry skutečných pozitiv v benchmarku OWASP s nejnižší mírou falešných pozitiv, a to 16.7 %. Je to jediný nástroj, který detekuje škodlivý kód v komponentách první i třetí strany. A je to jediný nástroj, kde SAST zjištění jsou přirozeně korelována s SCA, detekce tajemství, CI/CD bezpečnostní, DAST, a ASPM, aby bezpečnostní týmy viděly kompletní obraz rizik, nikoli jen jednotlivé výsledky skenování.
Pro týmy, které to s bezpečným vývojem myslí vážně AI éra (kde kód generovaný umělou inteligencí, kompromitované závislosti a rostoucí objem hrozeb jsou novým normálem) Xygeni SAST je nejkompletnější, nejpřesnější a nejnákladově efektivnější volbou v tomto seznamu.

Bezkonkurenční přesnost detekce – 100% pozitivní výsledky – OWASP Benchmark Ověřeno
Často kladené dotazy
Co je statická analýza kódu?
Statická analýza kódu, známá také jako SAST (Statické testování bezpečnosti aplikací) je proces skenování zdrojového kódu, bajtkódu nebo binárních souborů bez spuštění programu za účelem identifikace bezpečnostních zranitelností, chyb kódu a porušení zásad před nasazením aplikace.
Jaký je rozdíl mezi SAST a DAST?
SAST analyzuje zdrojový kód před nasazením a odhaluje zranitelnosti ve fázi kódování. DAST testuje spuštěné aplikace zvenčí a simuluje skutečné útoky na živé služby, aby našel zranitelnosti za běhu. Většina vyspělých DevSecOps programů používá obojí a platformy jako Xygeni obsahují obojí nativně.
Dokážou nástroje pro statickou analýzu kódu detekovat malware?
Většina nemůže. Tradiční SAST Nástroje skenují kód a hledají zranitelnosti; neodhalují úmyslně škodlivý kód. Xygeni SAST Jde ještě dále identifikací zadních vrátek, trojských koní, ransomwaru, obfuskovaného provádění a manipulace s systémovým registrem jak v kódu první strany, tak v závislostech na open source kódu, což je klíčová schopnost s rostoucím počtem útoků v dodavatelském řetězci.
Co je to benchmark OWASP a proč je důležitý?
Projekt OWASP Benchmark je nezávislý, standardovaný rámec, který měří, jak přesně SAST Nástroje detekují známé vzorce zranitelností v reálných testovacích případech. Je to nejspolehlivější nezávislý zdroj pro porovnání nástrojů pro statickou analýzu kódu a výrazně důvěryhodnější než marketingová tvrzení dodavatelů.
Měl bych použít statickou analýzu kódu spolu s SCA?
Ano. SAST zachycuje zranitelnosti ve vašem vlastním kódu. SCA identifikuje rizika ve vašich závislostech na open-source projektech. Společně pokrývají obě oblasti útoku. Platformy jako Xygeni zahrnují oba nativně (s nálezy korelovanými v jednom pohledu na rizika), což eliminuje potřebu spravovat samostatné nástroje a dashboards.
