






TL, DR
„Bezpečnostní společnost s umělou inteligencí“ znamená nejméně tři různé věci. Někteří dodavatelé zabezpečují kód napsaný umělou inteligencí, jiní zabezpečují samotné modely a agenty a další funkci umělé inteligence jednoduše připojíte k existujícímu nástroji. Než porovnáte ceny, ujistěte se, který z nich skutečně vyhodnocujete.
Metoda objevování odděluje skutečné pokrytí od dema. Dodavatel, který potřebuje živý provoz nebo nasazeného agenta k nalezení něčeho, vám může sdělit pouze to, co již běží; statické zjišťování na úrovni kódu to zachytí v pull request namísto.
Zarovnání rámce by mělo být kontrolováno, ne brát se na víru. OWASP's LLM Top 10, NIST's AI RMF a MITRE ATLAS jsou stabilní a citovatelné; požádejte dodavatele, aby ukázal skutečné mapování, ne jen logo na snímku.
Kategorie se rychle konsolidovala. Několik specialistů na umělou inteligenci bylo od roku 2024 začleněno do větších platforem. To není diskvalifikující, ale stojí za to se přímo zeptat, zda plán, který kupujete, bude existovat i za dva roky.
Na co se zaměřit u firmy zabývající se zabezpečením v oblasti umělé inteligence
Zadejte do vyhledávacího řádku „společnost zabývající se zabezpečením s využitím umělé inteligence“ a zobrazí se vám desítky dodavatelů, kteří všichni používají stejných pět slov: s využitím umělé inteligence, komplexní, jednotný, nové generace, agentický. Nic z toho vám neřekne, co daný produkt skutečně dělá, nebo zda dělá to, co váš tým potřebuje. Tato příručka je kontrolním seznamem, který vám pomůže s jeho tvorbou: co „zabezpečení s využitím umělé inteligence“ skutečně zahrnuje, otázky, které odlišují skutečnou schopnost od prezentace, a varovné signály, které se objevují téměř v každém hodnocení.
„Bezpečnostní společnost s umělou inteligencí“ znamená nejméně tři různé věci
Než někoho srovnáváte, zjistěte si, jaký problém se ve skutečnosti snažíte vyřešit. Toto označení zahrnuje tři odlišné kategorie a dodavatel, který je v jedné vynikající, často chybí v ostatních dvou.
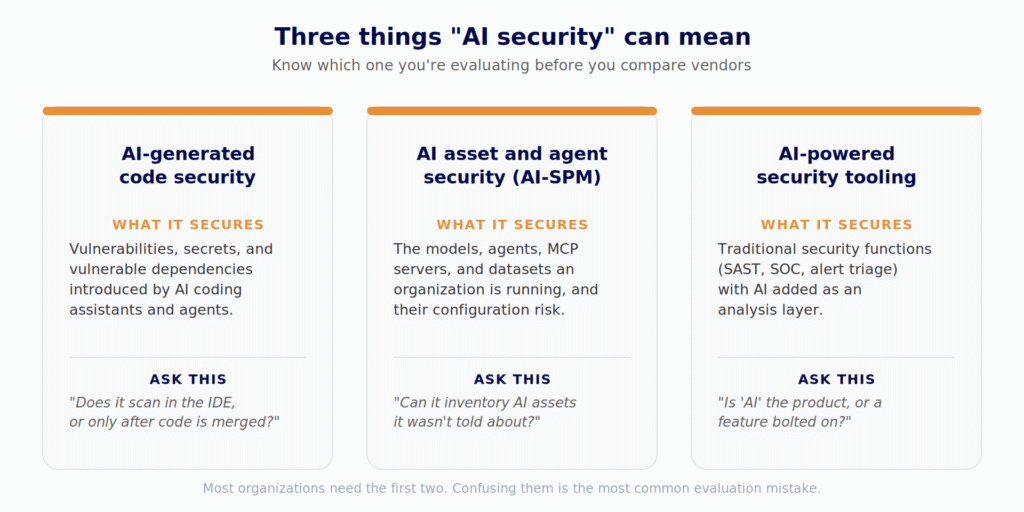
Nástroj vytvořený pro zabezpečení modelů v produkčním prostředí nezachytí falešný název balíčku v pull requesta skener kódu vám neřekne, že se minulý týden v něčím IDE objevil neschválený MCP server.
Kritéria nákupu, na kterých skutečně záleží
Jakmile zjistíte, jakou kategorii potřebujete, dejte si tyto otázky každému dodavateli na vašem seznamu, bez ohledu na to, jak ho popisuje jeho domovská stránka.
Červené vlajky, od kterých stojí za to odejít
Několik vzorů se v této kategorii objevuje dostatečně často, aby stálo za to je přímo jmenovat, bez odkazu na konkrétního dodavatele:
- „Poháněno umělou inteligencí“ bez jakýchkoli detailů pod nimi. Pokud prodejce nedokáže jednou větou vysvětlit, co umělá inteligence vlastně dělá jinak než skener založený na pravidlech, jedná se o marketingový název, nikoli o funkci.
- Rámcový odznak, za kterým nic není. Citovat OWASP nebo NIST je snadné. Požádejte o jeden konkrétní příklad, skutečný nález vázaný na skutečnou kategorii v daném rámci, ne o úplné mapování, jen o jeden. Pokud prodejce nemůže na místě předložit jediný příklad, je odznak dekorativní.
- Nejasnost ohledně toho, kde probíhá skenování. Zeptejte se přímo: Opouští náš kód někdy během analýzy naši infrastrukturu? Dodavatel, který si je jistý svou architekturou, odpoví jednou větou. Dodavatel, který se vrhne na řeč o šifrování během přenosu, aniž by odpověděl na skutečnou otázku, vám právě řekl odpověď.
- Bezplatná úroveň, která je ve skutečnosti 14denní zkušební verzí. Skutečně bezplatná vývojářská úroveň, nikoli odpočítávání, je signálem, že si je dodavatel dostatečně jistý, aby nechal produkt promluvit jako první.
- Každá funkce „brzy přijde“. Snímek s plánem není produkt. Zeptejte se písemně, co se dnes dodává.
Jak to vypadá v praxi
Xygeni AI Security zjišťuje AI běžící v organizaci – modely, agenty, MCP servery a nástroje pro kódování AI – z toho, co po sobě zanechávají v kódu a konfiguraci, nikoli z průzkumu nebo nasazeného agenta. Generuje AI-BOM v standard CycloneDX ML-BOM formátovat a mapovat zjištění na OWASP LLM Top 10 a NIST AI RMF. Xygeni DevAI běží uvnitř IDE, zatímco vývojáři píší kód, ať už psaný člověkem nebo generovaný umělou inteligencí, a jeho AI Triage, AI Explainment a AI Remediation se vztahují stejnou měrou na zjištění z vlastních skenerů Xygeni i na zjištění, která se již nacházejí v nástrojích AppSec, které organizace používá, což znamená, že jeho přijetí nevyžaduje žádnou výměnu. Zdrojový kód nikdy neopouští prostředí zákazníka a v případě potřeby je možné využít i vlastní LLM smlouvu.
Pokud to zvažujete oproti výše uvedenému seznamu, úroveň pro vývojáře je zdarma a širší pohled na to, jak se hodí k existující úrovni... ASPM program je k dispozici na cenová stránka.

Často kladené otázky: Výběr bezpečnostní společnosti s umělou inteligencí
Jaký je rozdíl mezi zabezpečením s využitím umělé inteligence a AI-SPM?
Zabezpečení umělé inteligence je široká kategorie. AI Security Posture Management (AI-SPM) je specifičtější termín, který společnost Gartner uznávala jako nově vznikající analytickou kategorii pro nástroje, které zjišťují a průběžně vyhodnocují stav aktiv umělé inteligence v organizaci: modelů, agentů, datových sad a jejich konfiguračních rizik, stejným způsobem jako CSPM pro cloudovou infrastrukturu.
Potřebuji samostatného dodavatele pro kód generovaný umělou inteligencí oproti infrastruktuře umělé inteligence?
Ne nutně, ale musíte si ověřit, zda daný dodavatel skutečně pokrývá obojí, a nepředpokládat, že ano, protože slovo „AI“ se na jeho domovské stránce objevuje dvakrát. Zeptejte se každého konkrétně na skenování kódu na úrovni IDE a na vyhledávání prostředků AI; to jsou různé technické problémy.
Je rámec jako OWASP LLM Top 10 něčím, v čem může být dodavatel „certifikován“?
Ne. Je to komunitně vyvinuté povědomí. standard, nikoli certifikace, kterou projdete. Dodavatel na něj může namapovat své detekce, což je zaškrtnutelné, ale „certifikace OWASP“ není skutečné tvrzení a mělo by se to samo o sobě považovat za malé varovné znamení.
Splňuje AI-BOM specifické předpisy?
Samotný ne, a žádný předpis dnes neuvádí „AI-BOM“ jako povinný artefakt. Pomáhá splnit očekávání ohledně dokumentace v rámci rámců, jako jsou požadavky na technickou dokumentaci zákona EU o umělé inteligenci, ale je to důkaz o shodě, nikoli zaškrtávací políčko pro shodu.
Proč záleží na tom, zda byl dodavatel nedávno získán?
Není to diskvalifikující; akvizice mohou přinést zdroje a setrvání. Ale plány, ceny a modely podpory se po akvizici často mění, takže se vyplatí se přímo zeptat, než předpokládat kontinuitu.
