






Zpětné vrátení SSH
Zlomyslný nebo kompromitovaný správce vložil škodlivé chování do knihovny s názvem liblzma, součást kompresních nástrojů a knihoven xz, což má za následek zadní vrátka v SSH. Jedná se o pokročilý útok na dodavatelský řetězec softwaru, protože knihovna byla záměrně upravena pro zadní vrátka, s technikami obfuskace a stealth pro skrytí útočného obsahu před recenzenty.
Byl objeven a odhalen nedávno (29. března) a řešení útoku stále probíhá. Útok byl však rychle zastaven, protože se zdá, že postihuje pouze předběžné verze omezeného souboru prostředí (balíčky DEB a RPM pro architekturu x86_64 a sestavené s GCC). Každopádně... CVE dostal Základní skóre CVSS z 10, což je vyhrazeno pro nejzávažnější zranitelnosti v kybernetické bezpečnosti. Pokud by se dostal do stabilních distribucí, dopad by byl ohromující.
Technická analýza útoku, včetně Podrobné vysvětlení zadních vrátek xz, byl analyzován jinde. Tento příspěvek se zaměří na časovou osu útoku, jak mohl být odhalen, jak byl incident doposud řešen a jaké ponaučení lze z útoku vyvodit.
Dlouhý ocas backdooru pokračoval i po vydání původní záplaty. V srpnu 2025, více než rok po odhalení chyby CVE-2024-3094, bezpečnostní výzkumníci z Binarly zjistili, že backdoor je stále přítomen v tuctu obrazů Dockeru pro Debian zveřejněných na Docker Hubu, přičemž tým Debianu je odmítl odstranit a považoval je spíše za historické vývojové artefakty než za aktivní riziko. Samostatně, OpenSSF a OpenJS vydaly krátce po incidentu s XZ společné varování, že podobné pokusy o převzetí pomocí sociálního inženýrství se již zaměřily na JavaScriptové projekty, což naznačuje, že zde použitý vzorec útoku na důvěru správců se znovu používá i jinde.
Jak byl vložen zadní vrátka do XZ
Poznámka: Repozitář git je v git.tukaani.org. Nicméně, tam byl také Hostované repozitář GitHubu (aktuálně blokováno), kde účet GitHub zveřejňoval změny, které byly později integrovány do repozitáře Git.
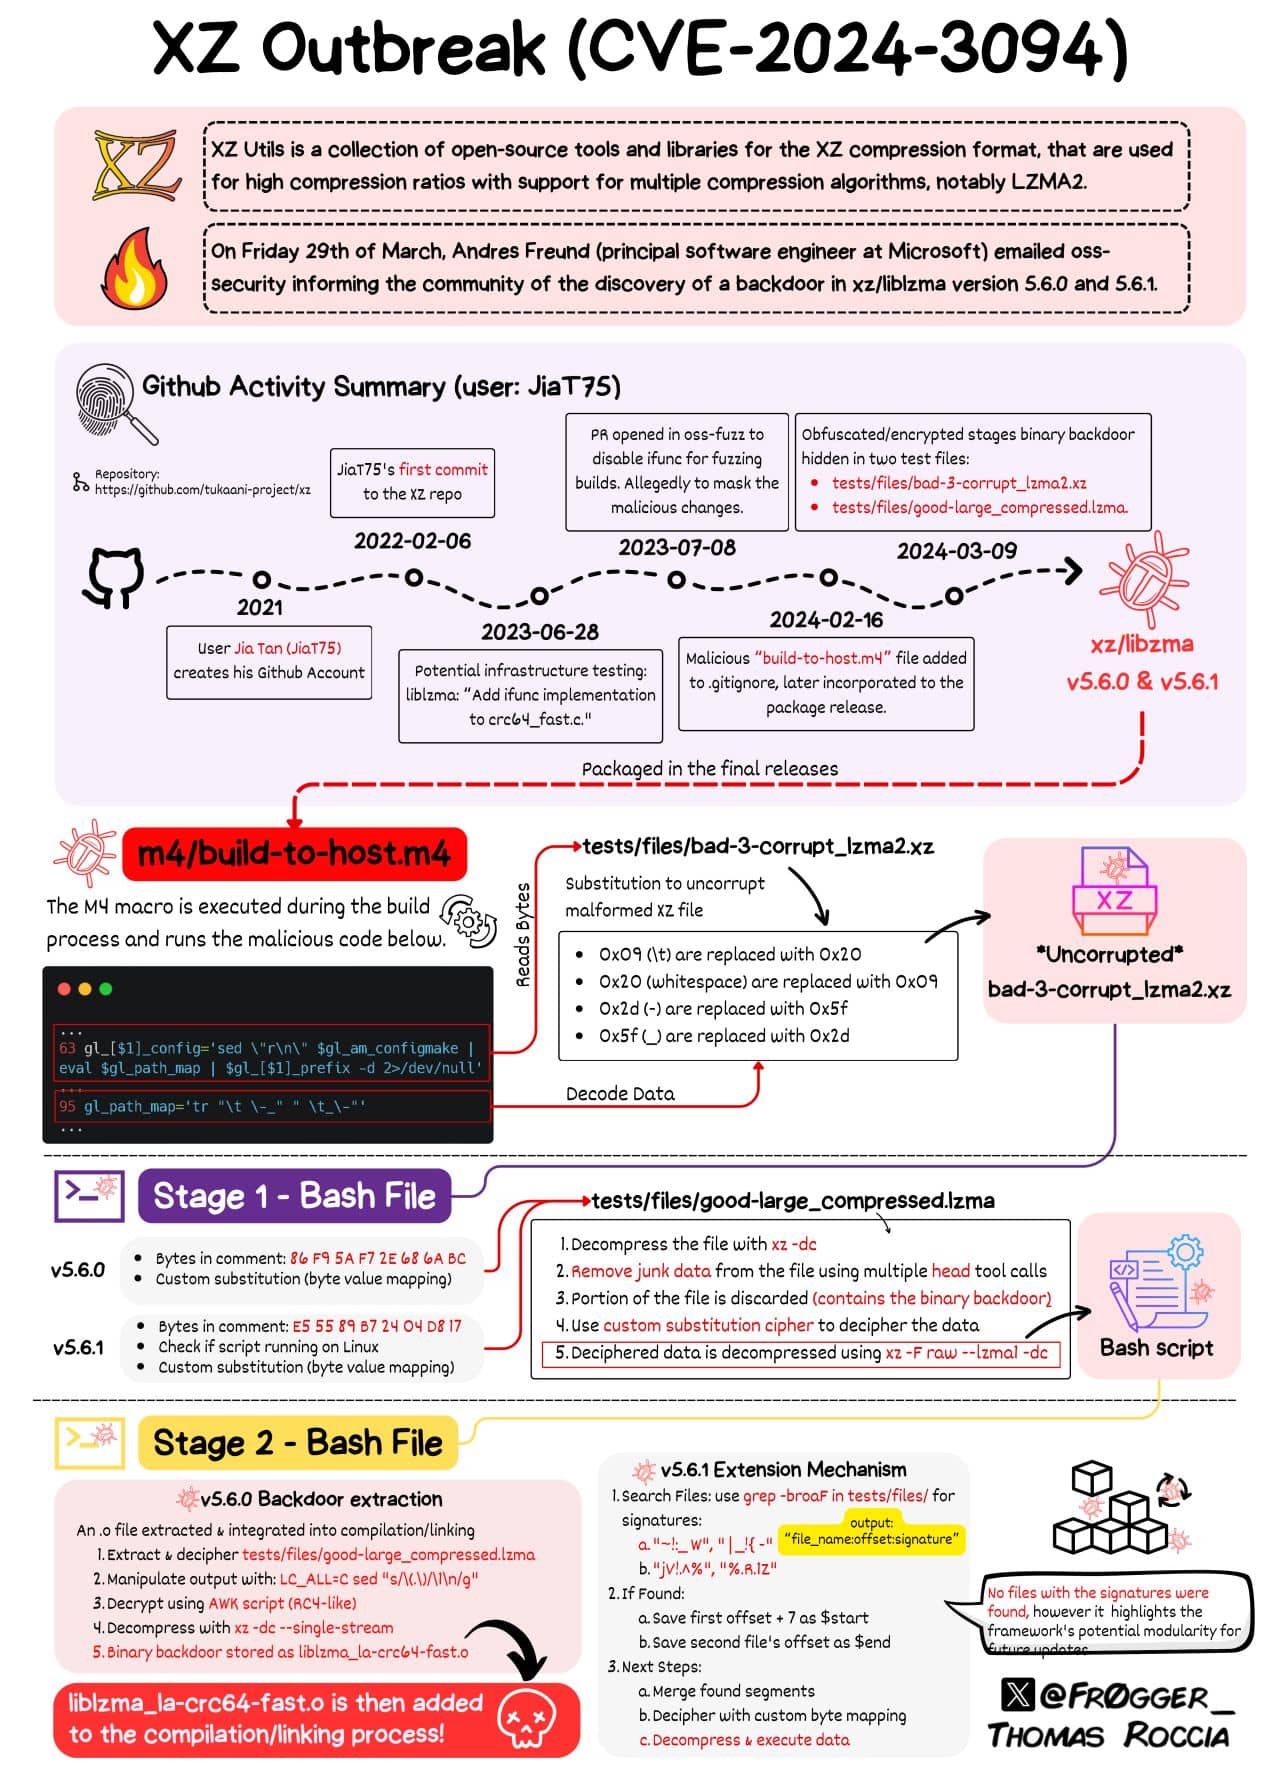
Zdá se, že jedna část backdooru je pouze v distribuovaných tarballech pro verze 5.6.0 a 5.6.1, nikoli v git repozitářích, a spoléhá na... jeden řádek v souboru build-to-host.m4 soubor makra používaný funkcí autoconf. Druhá část byla ve dvou údajných testovacích souborech bad-3-corrupt_lzma2.xz a good-large_compressed.lzma
kteří byli committed z účtu GitHub „Jia Tan“ (JiaT75) Ve repozitář xz 23. února. Jednalo se o neškodnou změnu, která přidala testovací soubory (údajně komprimované bloky .lzma a .xz). Zajímavé je, že testovací soubory nebyly testy použity! Řádek v souboru .m4 vkládá obfuskovaný skript (obsažený v tarballu), který se spustí na konci configure, pokud splňují určité podmínky. Upravuje Makefile pro liblzma knihovna obsahující kód, který extrahuje data ze souboru .xz, což po deobfuskaci končí v tomto skriptu, se volá na konci configure. Rozhoduje, zda upravit proces sestavení pro vložení kódu: pouze pod GCC a linkerem GCC, pod Debianem nebo rpm a pouze pro Linux x86_64. Při shodě vložený kód zastaví provádění nahrazením dvou ifunc resolvery, takže určitá volání jsou nahrazena. To způsobí, že tabulky symbolů jsou analyzovány v paměti (to trvá nějakou dobu, což vedlo k detekci, jak je vysvětleno později).
Pak se věci začnou dít zajímavější: Backdoor nainstaluje auditní hook do dynamického linkeru a čeká na příchod symbolu funkce RSA_public_decrypt, který je přesměrován na další bod v kódu backdooru, který následně zavolá zpět. libcrypto, pravděpodobně k provedení běžného ověřování. A datová část se aktivuje, pokud spuštěný program má název procesu /usr/sbin/sshdBylo jasné, že cílem byly SSH servery. Tradičně sshd servery jako OpenSSH nebyly propojeny s liblzma, ale sshd je často záplatované pro podporu systemd-notify, aby se ostatní služby mohly spustit, když běží sshd. A pak je liblzma nepřímo načtena pomocí systemd, čímž se kruh uzavřel.
Zadní vrátka ještě nejsou plně analyzována, ale zdá se, že ano. umožňuje vzdálené spuštění příkazů (RCE) s oprávněními démona sshd, spuštěný v kontextu předběžného ověřování. Informace ze vzdáleného certifikátu, když je backdoor shoduje, jsou dešifrovány pomocí ChaCha20 a po úspěšném dešifrování jsou předány do Systém()Takže se v podstatě jedná o uzavřené RCE, mnohem horší než pouhé obcházení veřejného klíče.
Pozdější tarball verze 5.6.1 vykazoval další snahy o skrytí stop, přidání dalšího zmatení názvů symbolů a pokus o opravu zjištěných chyb. mechanismus prodlužování Byla také zavedena platforma, kde se hledaly další testovací soubory pro nalezení určitých signatur, které by se daly přidat k zadním vrátekům.
Tento poměrně sofistikovaný útok by mohl zůstat bez povšimnutí, dokud nebudou k dispozici stabilní linuxové distribuce. Naštěstí někteří lidé rádi zkoumají, proč se dějí abnormální věci.
Objevení útoku backdoor XZ
Vnesené škodlivé chování je mnohokrát odhaleno náhodou nebo neúmyslně. Dobrým příkladem byl varování před zastaráním („Koho zajímají varování?“), které vedly k objevu útok na proud událostí v říjnu 2018. Dalším je uživatel, který varoval Codecov v dubnu 2021, že jejich bash uploader skript neprošel kontrolním součtem („Kdo ověřuje integritu artefaktů pomocí kontrolních součtů?“) Anomálie a zvláštní příznaky s ssh logins (login(zatěžuje hodně CPU a zvyšuje uplynulý čas, chyby Valgrindu) vzbudily zvědavost Andres Freund, ostražitý vývojář PostgreSQL, ale ne bezpečnostní analytik (jak uvedlPo nějakém zkoumání OpenSSH na Debian Sid dospěl k závěru, že problém s dobou odezvy závisí na knihovně, liblzma, Část xz-utils kompresní knihovna. Důvod: „Upstreamový repozitář xz a tarbally xz byly zabezpečeny backdoory„Tato diagnostika byla tak přesná!“ 29. března 2024 Andres zveřejnil v Openwallu první analýzu: „Backdoor v upstreamu xz/liblzma vedoucí k narušení SSH serveru„Fakt: Archivy XZ Utils 5.6.0 a 5.6.1 obsahují zadní vrátka. Tyto archivy byly vytvořeny a podepsány výše zmíněným účtem Jia Tan.“ He zveřejněno v Mastodon později téhož dne s vědomím, že objev byl náhodný a vyžadoval mnoho shod okolností. Za přečtení stojí komentáře od ostatních uživatelů. Uživatel GitHubu tentýž samý (aka Sam James) publikoval pěkný Gist Často kladené otázky k backdooru xz-utils kde byl útok shrnut a propojen s dalšími hloubkové analýzy útočného užitečného zatížení. Tyto analýzy byly technicky zajímavé a pomohly nám lépe pochopit injekci, která byla velmi propracovaná:- xz/liblzma: Vysvětlení obfuskace v bash fáziPěkná analýza deobfuskace pomocí injekčního skriptu ve čtyřech „fázích“.
- Vlákno Filippa Valsordy o modré oblohe Analýza samotného backdooru v RSA_public_decrypt, která ukazuje jeho povahu: RCE, nikoli obcházení autorizace a uzavřený (přijímá soukromý klíč autora a pokud ne, vrací se k normálnímu chování) / nelze jej splatit. Autor měl v úmyslu zůstat v ústraní, aby se vyhnul odhalení!
- Analýza backdoorů XZ od @smx-smx (rozpracované) – Dodatečná analýza zadních vrátek (už na začátku jsem se skoro ztratil 😀)
- Wiki dokumentace k backdooru xz, další analýza injekčního skriptu 5.6.1.
Jak byl incident vyřešen
Zveřejnění Andrease Freunda bylo opatrné, protože podle jeho vlastních slov:„Vzhledem k zjevnému zapojení upstreamu jsem žádnou chybu v upstreamu nenahlásil. Protože jsem si zpočátku myslel, že se jedná o problém specifický pro Debian, poslal jsem předběžnější hlášení na adresu security@...ian.org. Následně jsem problém nahlásil na adresu distros@.“ CISA byl informován distribuční službou.“
Kdo je pod útokem?
Buď byl účet GitHub JiaT75 kompromitován (připomeňme, že GitHub nedávno zavedl 2FA), nebo fyzický uživatel, který účet vlastní, přešel na temnou stranu. Existují však přesvědčivé důvody pro domněnku, že se jedná o pokročilou perzistentní hrozbu (APT), možná podporovanou státem, vzhledem k technické sofistikovanosti útoku. Další vyšetřování ze strany agentur kybernetické bezpečnosti a orgánů činných v trestním řízení ukáže… Tento záznam v YCombinator Hacker News o Jia Tanovi Vrhá trochu světla na to, „kdo“ to dělá a jeho aktivity. Doporučeno! Poskytuje mnoho informací o tom, jak se tito zloduchové snaží oklamat ostatní uživatele pomocí sociálního inženýrství.„Velmi otravné – zjevný autor zadních vrátek se mnou (rwmj) několik týdnů komunikoval a snažil se přidat xz 5.6.x do Fedory 40 a 41 kvůli jeho „skvělým novým funkcím“. Dokonce jsme s ním spolupracovali na opravě problému s Valgrind (který, jak se nyní ukázalo, byl způsoben zadními vráty, které přidal). Včera večer jsme museli s opravou problému spěchat po neúmyslném porušení embarga. Je součástí projektu xz už 2 roky, přidává nejrůznější binární testovací soubory a upřímně řečeno, s touto úrovní sofistikovanosti bych byl podezřívavý i ke starším verzím xz, dokud by se neprokázal opak.“
Jia Tan přijal opatření, aby zabránil sledování: Zdá se, že k připojení byla použita VPN (vpn.singapore.witopia.net) – což je samo o sobě v pořádku. A mnoho změn se zdá být podpořeno dočasnými e-maily na jedno použití (v tomto případě od ProtonMailu), které naléhají na sloučení změn.
Aktér by mohl mít v úmyslu jít ještě hlouběji, až k linuxovému jádru, jakožto přispěvatel k xy-vložené projekt. Počáteční analýza k dnešnímu dni nenašla žádné známky potratu.
Poznámka: další nenápadný přispěvatel XZ „Hans Jansen“ (uživatel GitHubu „hansjans162“) je pod drobnohledemJeho účet na Debianu je nyní zablokovánaProvedl mnoho aktualizací Debian Games, aby zakryl tu, kterou chtěl na debian/xz-utils, a aktualizaci upstreamu 5.6.1, aby urychlil distribuci zadních vrátek pro... debian/nestabilní.
Prozatím můžeme jen říci, že se jedná o (zatím neidentifikovanou) APT používající různé účty, pracující na této kampani nejméně dva roky a trpělivě pracující na implantaci RCE do SSH.
V době psaní tohoto textu zůstává identita „Jia Tana“ nepotvrzená. Nebylo veřejně ověřeno žádné důvěryhodné přiřazení ke konkrétní osobě, organizaci nebo státnímu činiteli, což potvrzuje, jak efektivní byla operační disciplína této osoby.
Bylo možné zabránit útoku backdoor přes XZ?
Docela obtížné.
Zaprvé, část vložených backdoorů se dostala do komprimovaných testovacích souborů, které testy nepoužívaly. Zpětně by to mohlo vyvolat určité (hlučné) poplachy, ale koho zajímá kontrola, zda všechny testovací soubory používají skutečné testy v reálném světě? Zadruhé, část vložených backdoorů se dostala do souborů s makry v tarballech vydání a je obtížné ručně kontrolovat rozdíly oproti očekávaným tarballům. Automatizace je také složitá, protože očekávaný výsledek samotného sestavení (pro každého, kdo ví, jak funguje automake/autoconf) je obtížné modelovat pro analýzu, zda skutečný tarball odpovídá očekáváním. Někteří to pózovali as „Neshoda tarballů s git stromem je funkce, ne chyba.“Původ binárních tarballů z jejich zdrojového kódu je nevyřešený problém.
Reputace uživatele? Účet JiaTan75 na GitHubu podle minulosti nedělal žádné podvodné věci. commits. Bylo to pozastaveno až po nashromáždění důkazů, ale do 29. března to byl běžný uživatel vykonávající normální činnost. No, ne tak normální. Později commits (tento, tento, tento, a tento (který upravil exploitový kód) se pokusil opravit chyby a pády Valgrind v některých konfiguracích kvůli rozdílům v rozložení zásobníku očekávaném backdoorem. Commit Recenze by to mohly odhalit, ale kdo má trpělivost analyzovat změny v binárním testovacím souboru nebo skutečnou motivaci pro změnu atributů GCC ve zdrojovém kódu C?
Mělo by se spustit poplach, když je SSH login trvá 800 ms místo 300 ms? Pravděpodobně by si toho všimli jen hyperopatrní lidé. Cicero řekl, „Ukvapenost patří mládí, rozvážnost stáří.“
Infrastruktura ifunc byla přidána v červnu 2023 „Hansem Jansenem“ a „Jia Tanem“. Toto je první commit přidání podpory ifunc do crc64_fast.c (později použitého k vložení backdooru). Měsíce před vložením binárních souborů backdooru do testovacích souborů!
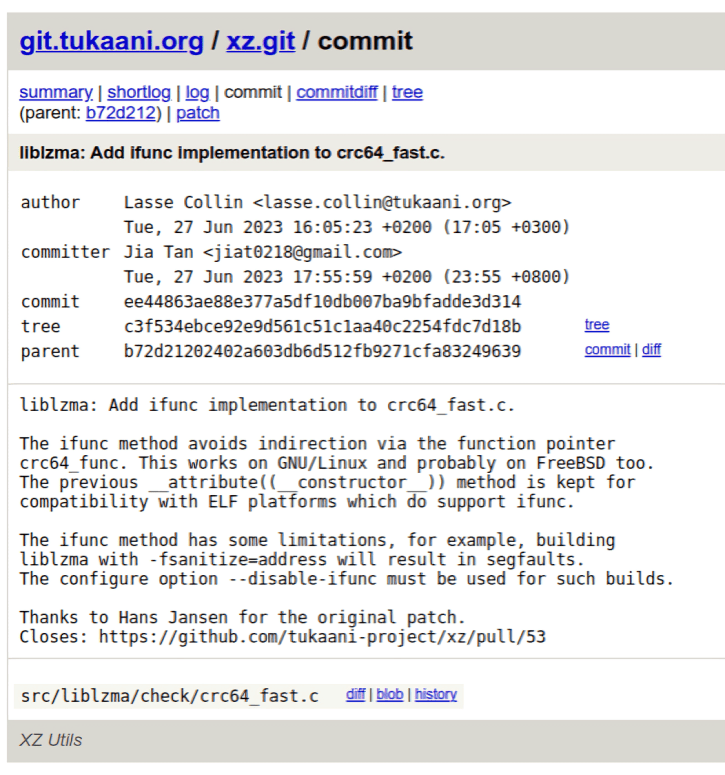
Poznámka: Autor a commitMůže se to tu trochu lišit, ale to je normální: Lasse Collin je správcem projektu a změny sloučil. Dokonce poděkoval „Hansu Jansenovi“…
Nikdo před příspěvkem Andrese Freunda a CVE vytvořeným RedHatem nevznesl žádné obavy. Pokud vidíte kaskádu nástrojů, které by to zachytily, detekují postiženou komponentu nyní. ex post facto.
Pravděpodobně nejlepší prevencí byla povaha linuxových distribucí a to, jak nestabilní, nejnovější verze přecházejí do stabilních distribucí pouze po určitém tempu.
Poučení z útoku XZ bBackdoor
Všimli jsme si, jak obtížné je to odhalit úmyslně zadní vrátka. Zadní vrátka by měla být považována za interní hrozbu, protože jsou instalována interními zaměstnanci nebo prostřednictvím kompromitovaných interních účtů. A tito lidé jsou většinou důvěryhodní. A když jsou zadní vrátka implantována do distribuovaného artefaktu, je jeho odhalení obtížnější.
Někteří autoři jako Kevin Beaumont ukázal na systém, což otevírá širokou oblast pro útoky služeb třetích stran na zadní vrátka. Toho zde zloduch zneužil. Systemd má hodně na oku, ale XZ je v řetězci obskurní knihovna. „Když je upstream kontaminovaný, všichni pijí otrávenou vodu po proudu.“
Nesouvisející požadavek na změnu v systému pro dynamické načítání kompresních knihoven, který by odstranil zadní vrátka, byl již začleněn do systému, ale dosud nebyl dodán. Zdrojem zranitelností mohou být dodatečné závislosti zavedené knihovnou libsystemd.a včera tato žádost byla otevřena.
A komentář v části „xz: Zakázáním ifunc vyřešíte problém“ commit poskytl jasný vhled do toho, na co se zaměřit, pokud chceme takové činnosti zabránit (zvýraznění je moje):
„Ponaučení, které bychom si jako komunita měli získat, je spíše zajistit si…“ software supply chain security holisticky, auditování systémů sestavení nad rámec pouhého zdrojového kódu. Jako například únik SolarWinds, kdy útočníci upravili aktualizace softwaru pro monitorovací software SolarWinds s uzavřeným zdrojovým kódem.“

Nejčastější dotazy
Je zadní vrátka XZ stále riziková i dnes?
Většinou pod kontrolou, ale ne úplně zmizelo. V srpnu 2025 vědci zjistili, že zadní vrátka jsou stále přítomna v několika obrazech Debian Docker Hub, které Debian považoval za neaktivní historické artefakty. Týmy by měly ověřit, zda nestaví na zastaralých, neopravených základních obrazech, spíše než předpokládat, že oprava z roku 2024 dveře zcela zavřela.
