Xygeni SCA

Minimalizujte riziko open-source a chraňte svou aplikaci před škodlivými balíčky

Upřednostňujte zranitelnosti, na kterých skutečně záleží, a o kterých víte v reálném čase pokud vaše závislosti obsahují škodlivý kód

Najděte jakoukoli zranitelnost ve vašich závislostech

Před nasazením softwaru identifikujte a odstraňte problémy se zabezpečením, údržbou a licencováním v závislostech aplikací.

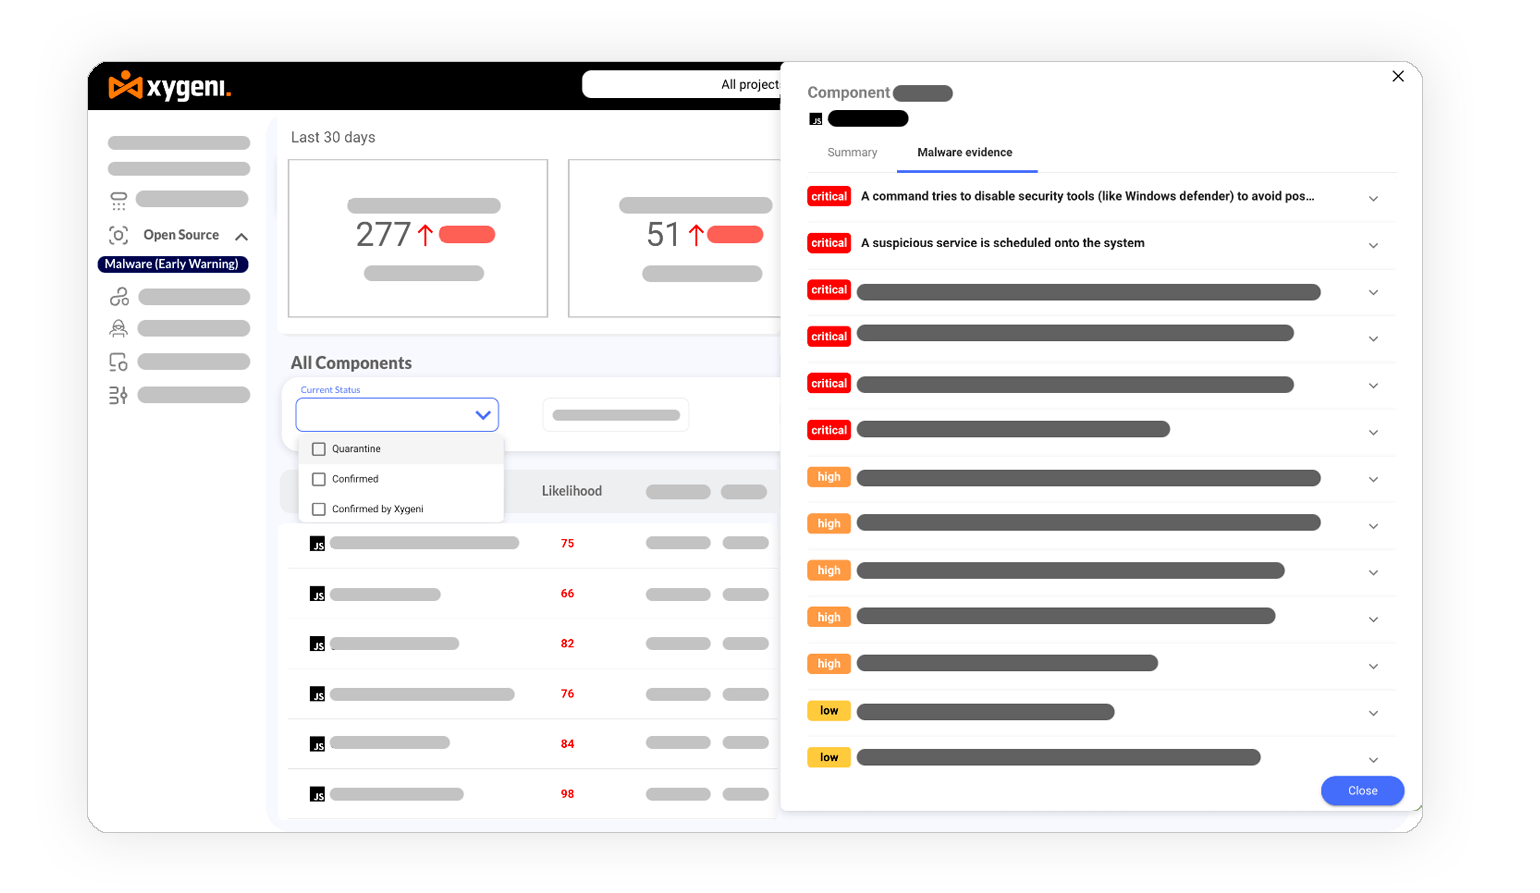
Identifikace škodlivého kódu

Detekujte podezřelé části kódu a vzory zneužívané útočníky při publikování nových a aktualizovaných závislostí.

Zaměření na kritická rizika open source

Upřednostňujte zranitelnosti s největším dopadem na podnikání a řiďte rizika pomocí kontextového hodnocení rizik a sledovatelnosti od kódu až po cloud.


Automatická oprava zranitelností open source

Automaticky upgradovat na open source závislosti bez zranitelností s inteligentními pull requests.
Xygeni SCA's Schopnosti a funkce

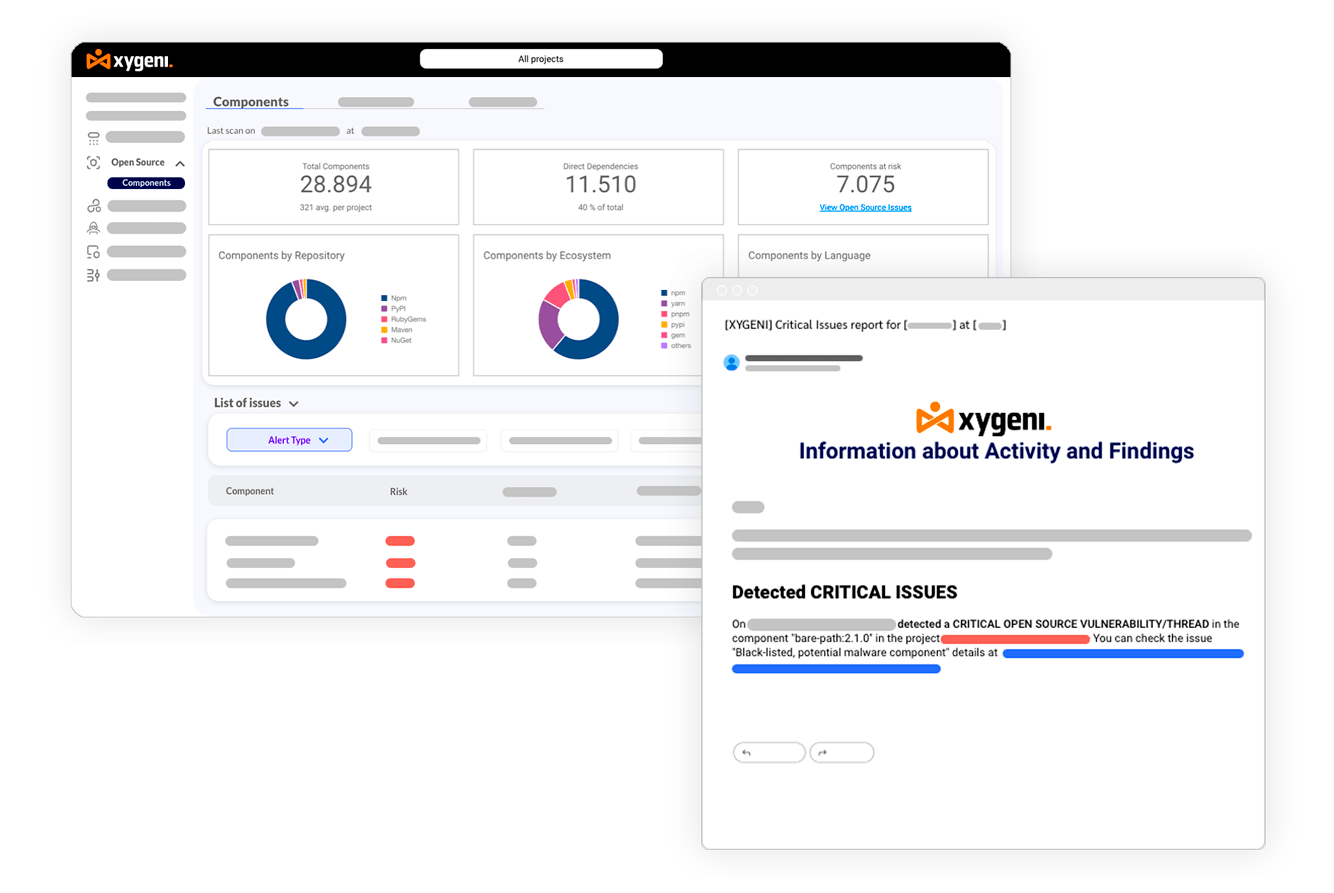
Automatické sledování zranitelností

Získejte aktualizace o nově identifikovaných zranitelnostech prostřednictvím svých kanálů pro hlášení nebo je zablokujte, abyste byli chráněni a informováni před spuštěním produkčního prostředí.
OSOS-Informační-Výstraha
OSS nad rámec CVE - Zabezpečení OSS - SCA Nástroj

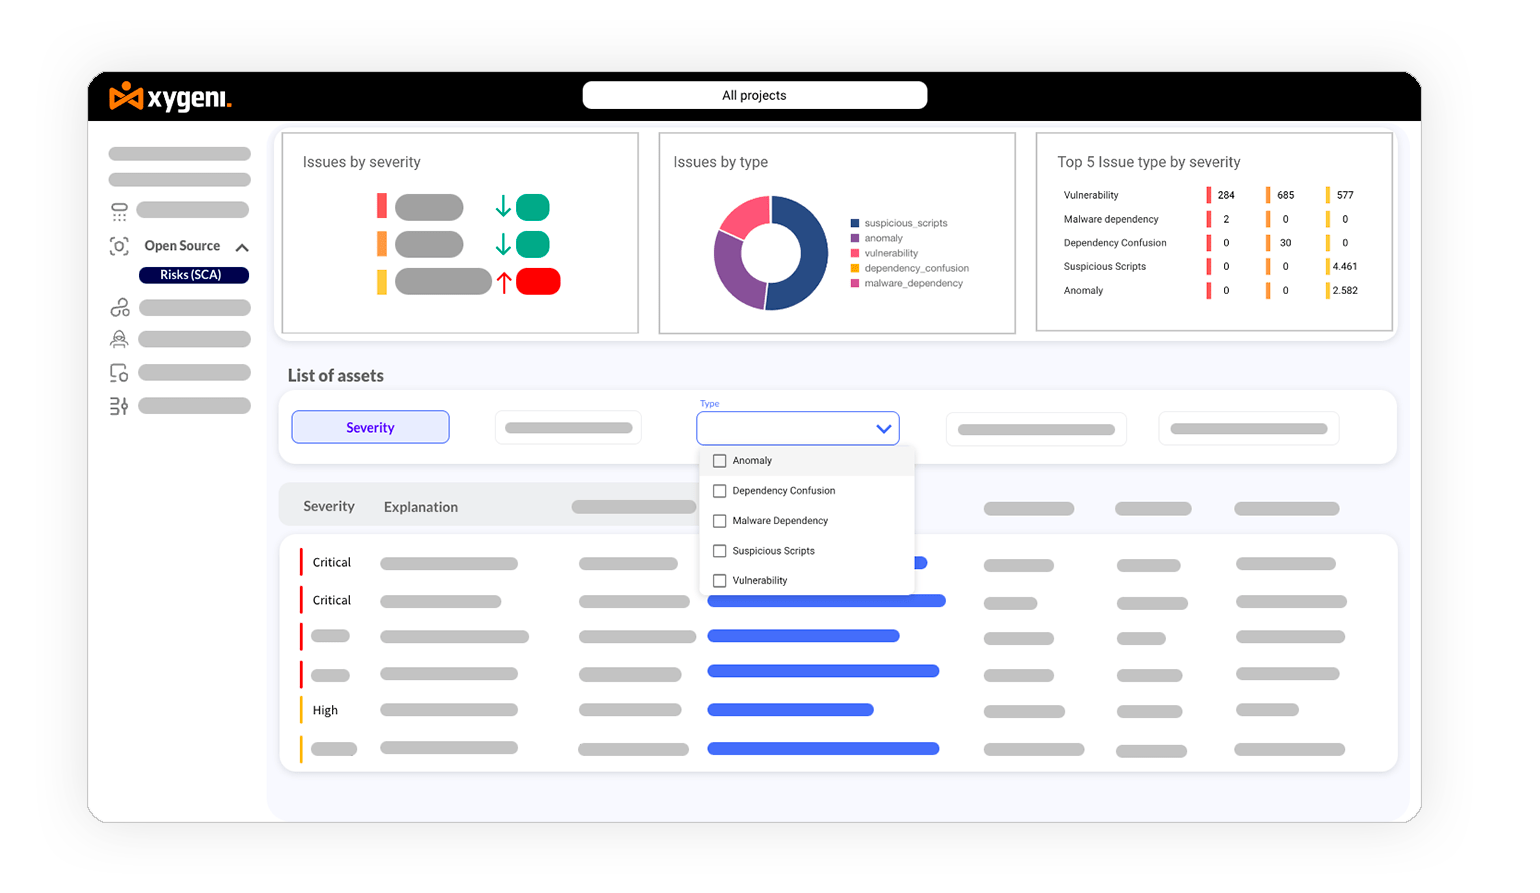
Rozšířit Open Source Security Více než jen CVE

Zahrnuje další rizikové faktory nad rámec pouhého skóre CVSS, což brání integraci balíčků, které sice nemusí být CVE, ale přesto jsou rizikové.

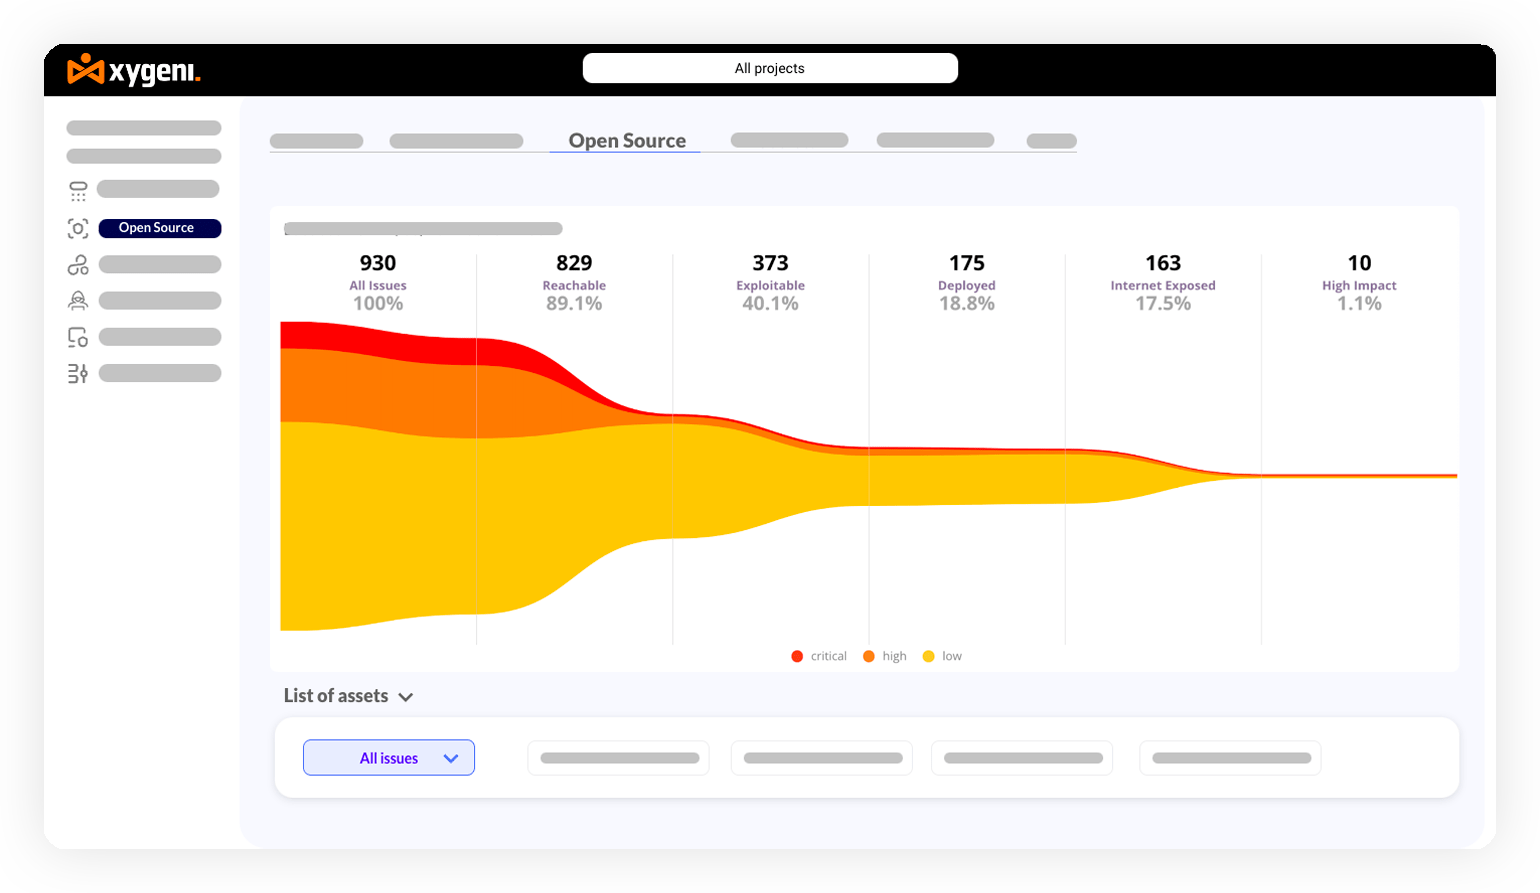
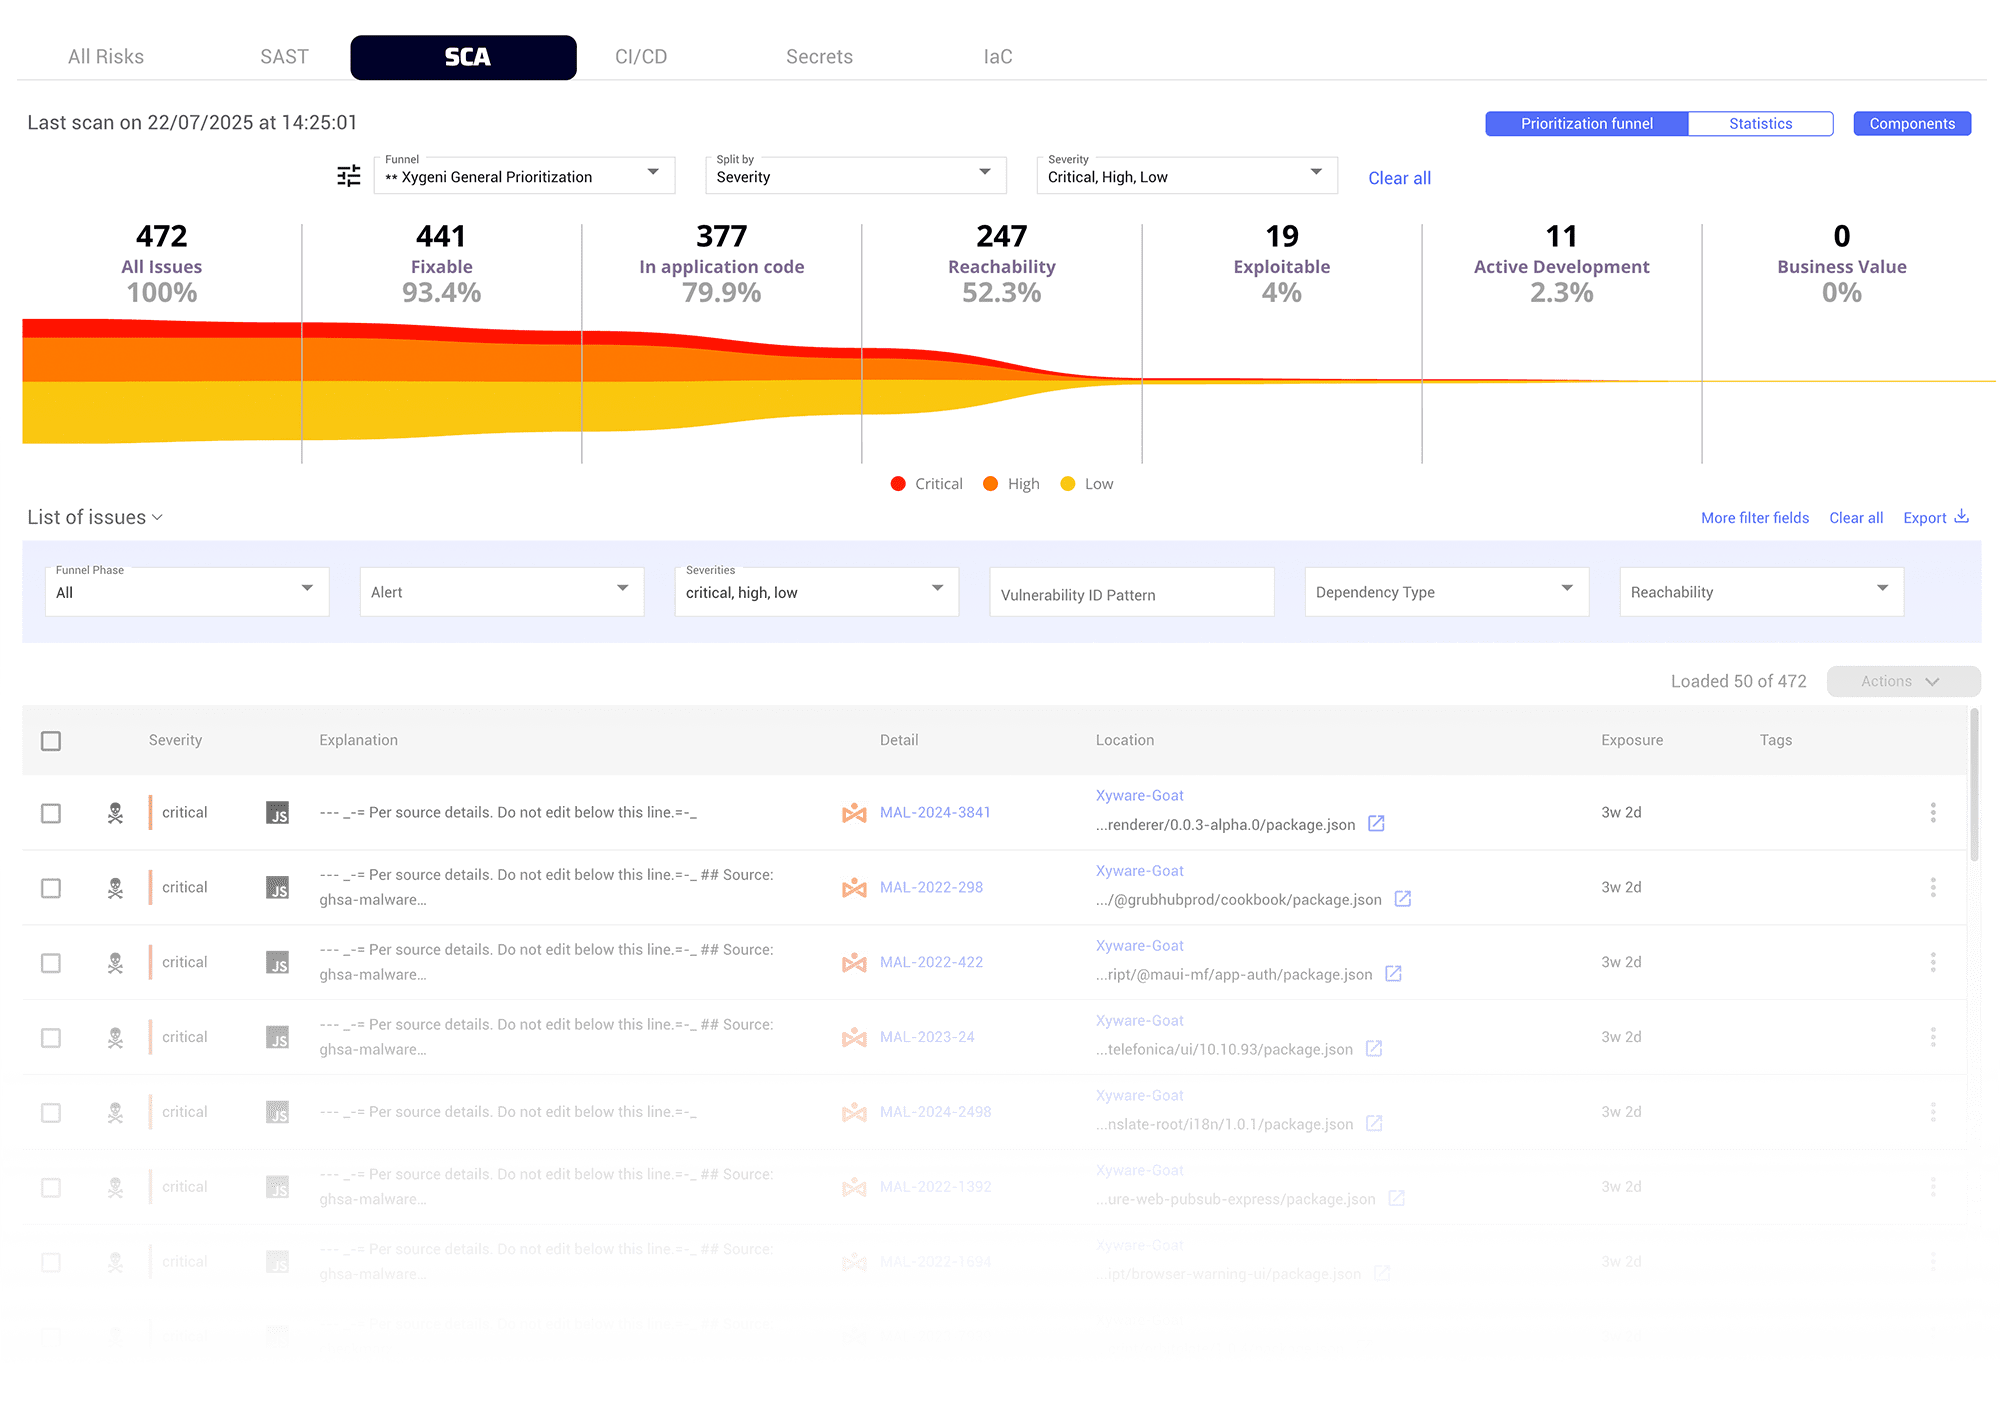
Priority SCA Bez hluku

Kontextualizujte zranitelnosti open source s ohledem na jejich obchodní význam, dosažitelnost, vystavení internetu, zneužitelnost a další kontextová kritéria, čímž zjednodušíte upozornění a ušetříte čas bezpečnostním a vývojovým týmům.
Prioritizace problémů s OSS trychtýřemSCANástroj pro analýzu složení bezpečnostního softwaru
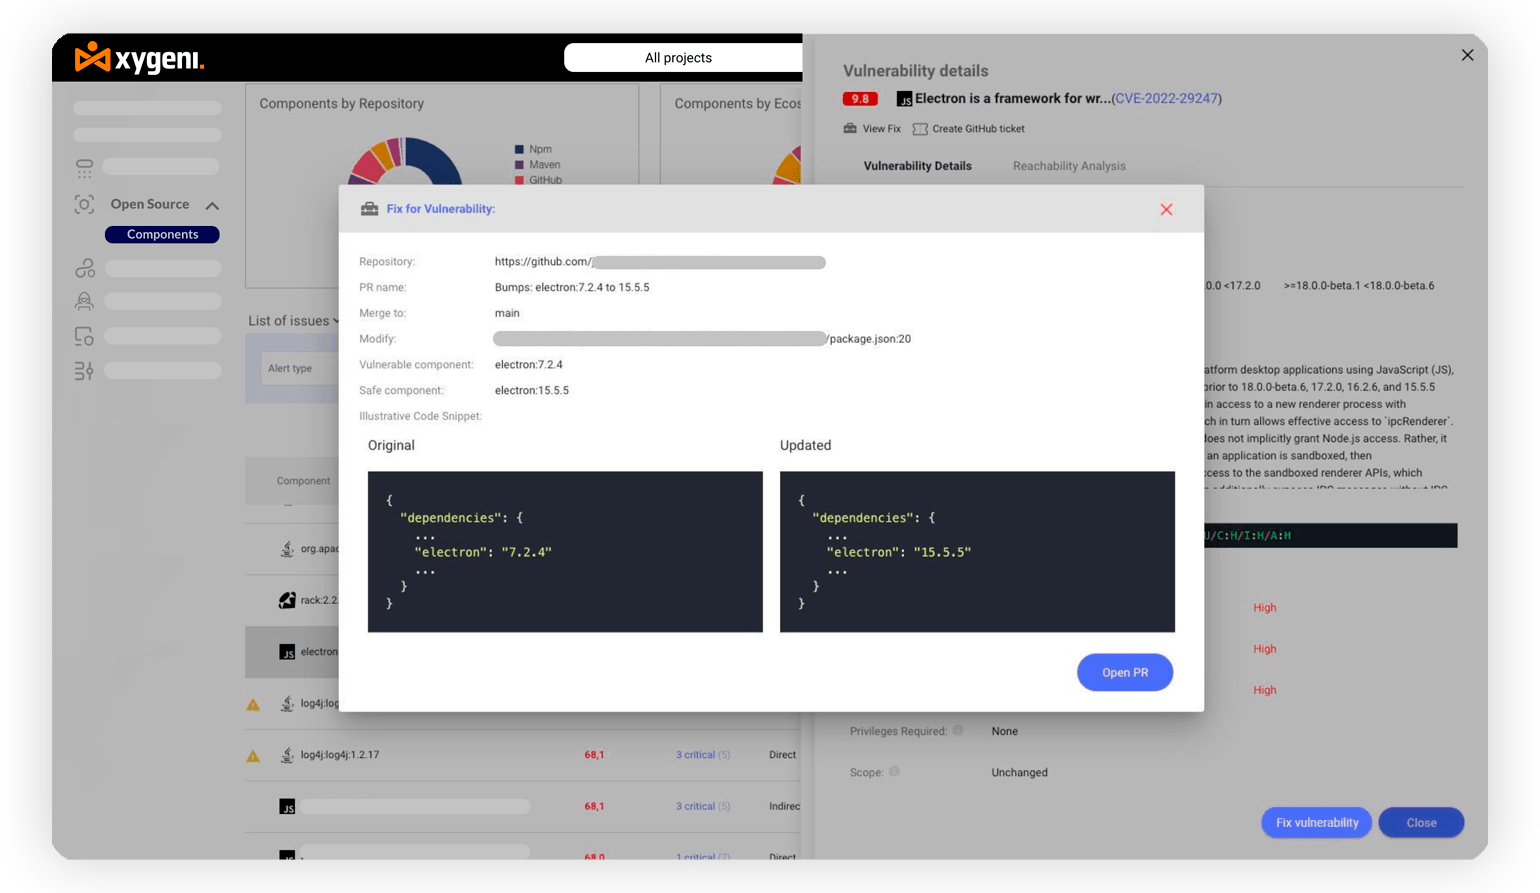
Automatická náprava zranitelností open source

Automatická náprava zranitelností open source

Automaticky upgradujte na závislosti open source bez zranitelností, a to buď prostřednictvím automatické opravy pull requests nebo manuální výzvy. Šetří to značné množství času a zdrojů a zajišťuje rychlou a konzistentní správu zranitelností.

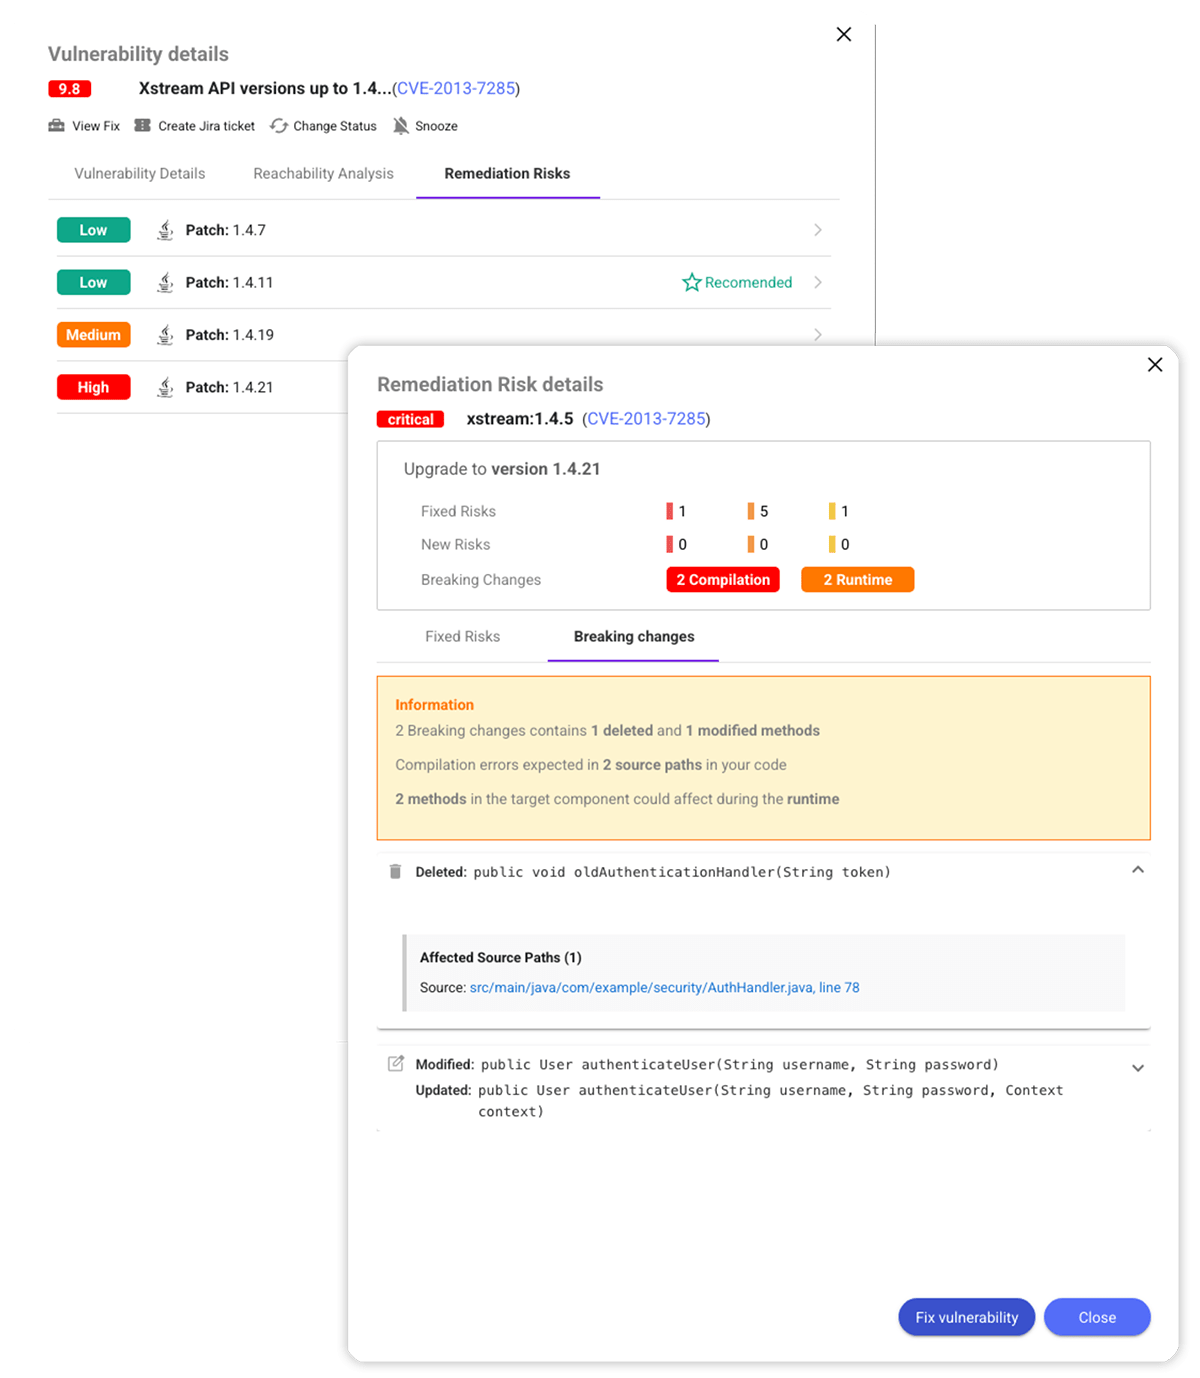
Detekce přerušení a změn

Před upgradem zjistěte, co by mohlo způsobit problémy. Získejte úplný přehled o požadovaných změnách kódu, rizicích kompatibility a úsilí o obnovu.
Pracovní postupy pro nápravu Open Source Security Nástroj

Zjednodušte pracovní postupy nápravy

Podporujte odstraňování zranitelností v open source prostředí tím, že vývojářům poskytnete veškerý potřebný kontext přímo v rámci jejich pracovních postupů a nástroje pro sledování problémů pro efektivní provoz.

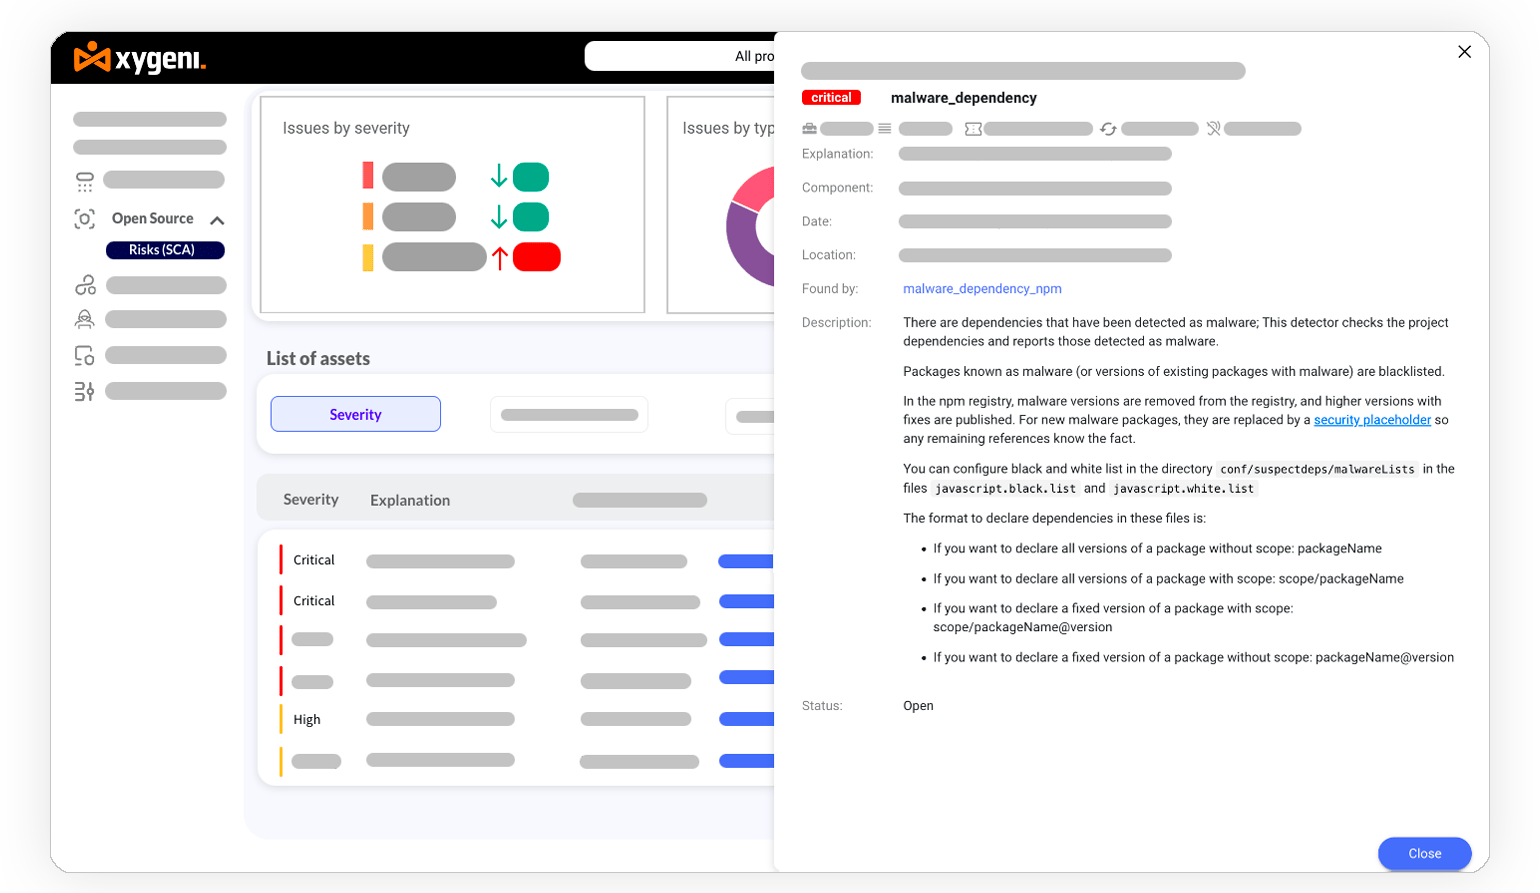
Detekce škodlivých závislostí v reálném čase

Analyzujte každý den tisíce nových a aktualizovaných balíčků s otevřeným zdrojovým kódem, abyste okamžitě detekovali a blokovali zero-day malware a chránili své aplikace a infrastrukturu.
Detekce škodlivých komponent
ochrana-před-malwarem-s-open-source

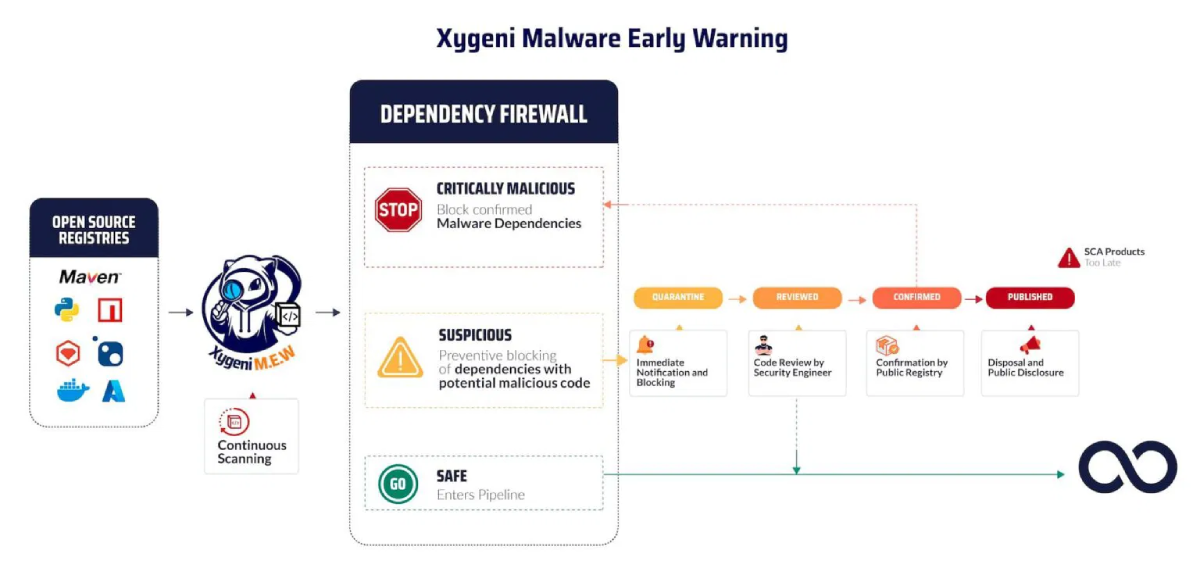
Proaktivní blokování malwaru

Včas varujte před podezřelými balíky a umístěte je do karantény, abyste ochránili svůj dodavatelský řetězec a podpořili implementaci guardrails zablokovat infiltraci do vaší aplikace.

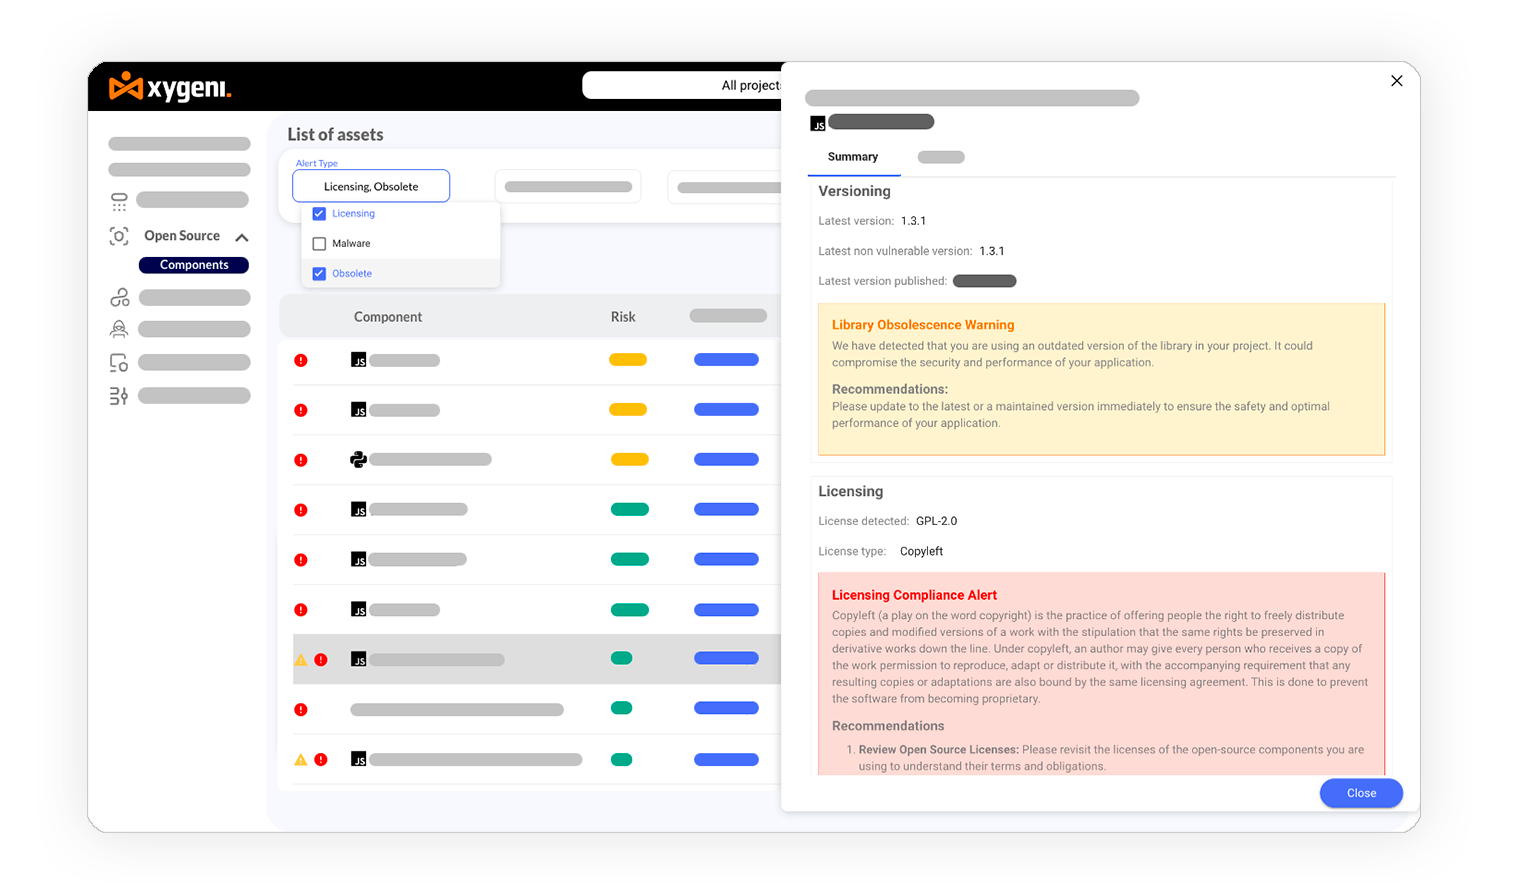
Správa licenčních rizik

Získejte okamžitý přehled o potenciálních problémech s licencí open source, které ovlivňují dodržování předpisů při každé změně kódu, a předejděte sankcím.
Správa rizik licence
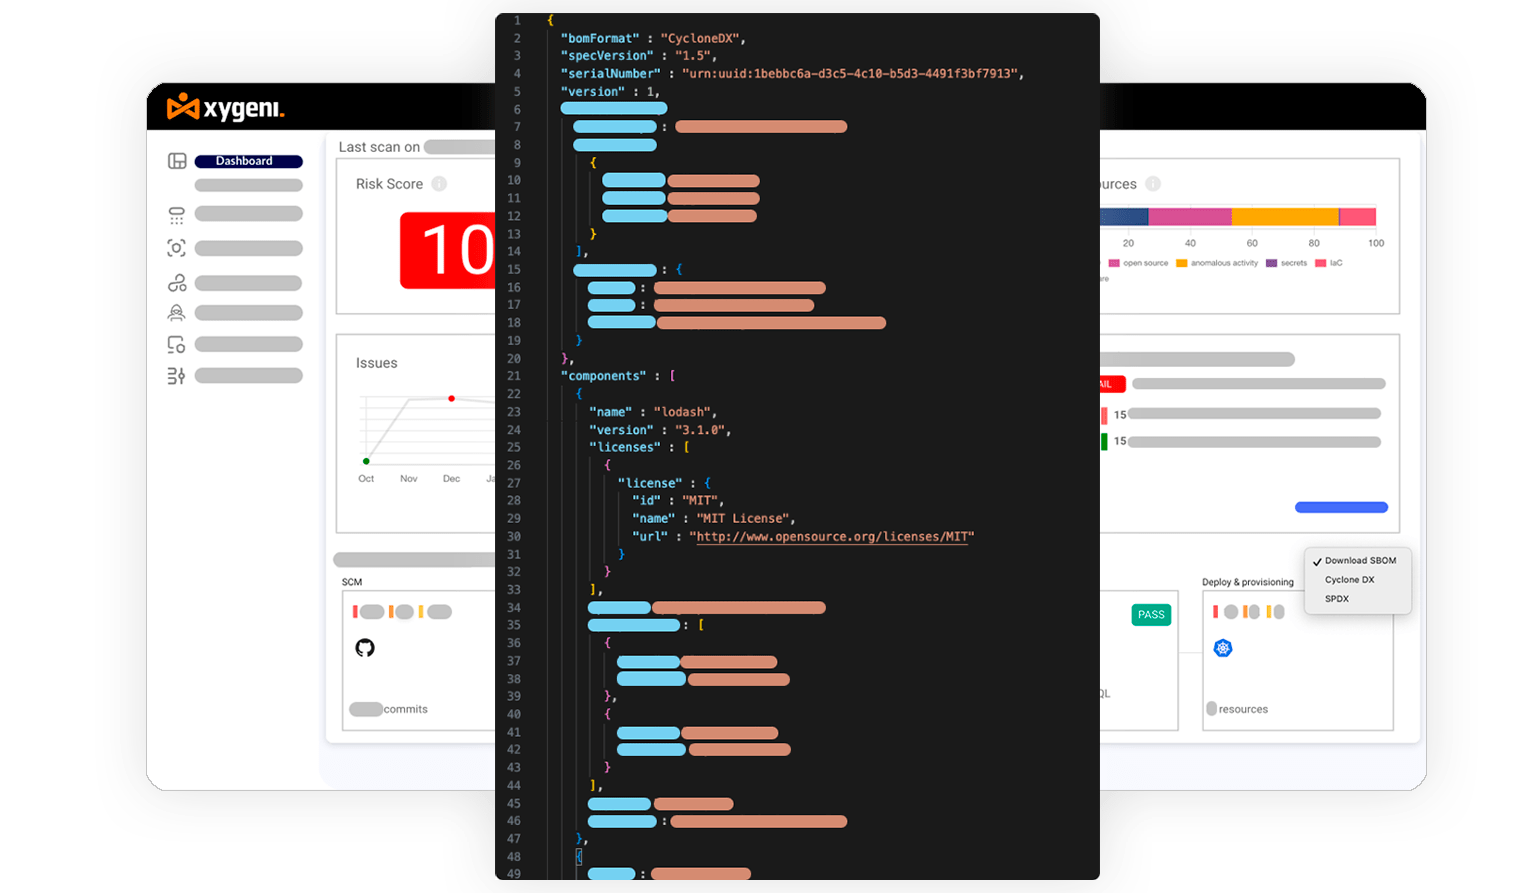
Generovat SBOM

Generovat SBOM a VDR pro dodržování předpisů DevOps

Exportujte aktuální kusovník softwaru (SBOM) ve formátech SPDX nebo CycloneDX jedním kliknutím a snadno sdílet a anotovat zranitelnosti, které mají dopad na vaši aplikaci.
Začínáme

s platformou Xygeni all-in-one AppSec