






TL, DR
Postkvantová kryptografie (PQC) znamená kryptografické algoritmy navržené tak, aby odolaly útoku budoucího rozsáhlého kvantového počítače. Přechod na ni je nyní v Evropě, Americe a Asii a Tichomoří zastaralou povinností. už není výzkumným tématem.
Prvním výstupem všude je inventarizace, nikoli změna kódu. Každý režim, jako například NIST IR 8547, Přechod na postkvantovou kryptografii Standardsse Plán EU, Španělsko CCN-TEC 009 a podobné pro jiné regiony, plus odvětvová doporučení, jako například PCI DSS 12.3.3, začíná tím, že vás požádá o výčet kryptografie, kterou používáte.
Navrhovanou inkarnací takového inventáře kryptografických aktiv je CBOM (kryptografický seznam materiálů), což je strojově čitelný seznam algoritmů, klíčů, certifikátů a protokolů, které systém používá. Jedná se o rozšíření známého SBOM a doporučené standardovaný formát pro daný inventář.
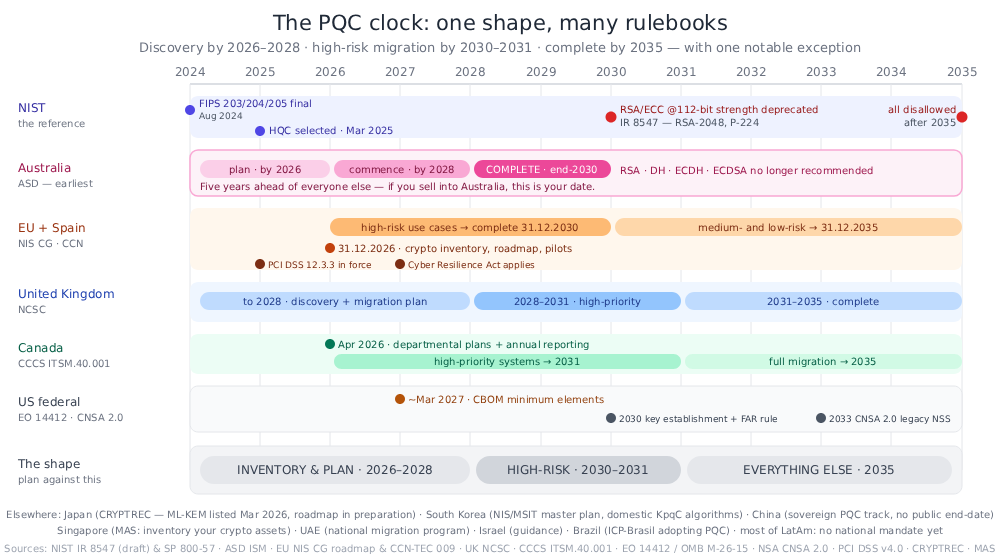
Zkontrolujte si nejbližší datum závaznosti; nemusí to být rok 2035. Většina jurisdikcí se sbližuje k objevování do let 2026–2028, vysoce rizikových do let 2030–2031 a dokončení do roku 2035. Cíle jsou známy, ale nejedná se o jednu substituci. ML-KEM nahrazuje výměnu klíčů, ML-DSA nahrazuje univerzální podpisy, zatímco schémata založená na haši (SLH-DSA, XMSS/LMS) pokrývají firmware a dlouhodobé kořenové systémy. Klíčové systémy se již dodávají v internetovém měřítku; certifikáty a podpisy jsou zpožděny o několik let – takže se liší objednávka naléhavosti a objednávka s dodací lhůtou a váš plán vyžaduje obojí.
Přechod je desetiletí koexistence, nikoli přechod. Až do poloviny 30. let 21. století bude většina organizací provozovat klasickou a postkvantovou kryptografii vedle sebe a často doslova v kombinaci: hybridní konstrukci. Crypto-agility je to, co umožňuje přežít toto období. Znamená to možnost změnit algoritmus, parametry nebo to, zda vůbec používáte hybrid, a to prostřednictvím konfigurace a zásad, spíše než přepisováním a opětovným nasazením kódu.
Tikají dvoje „hodiny“, ne jedny: regulační hodiny nahoře a "sklízej teď, dešifruj později" (HNDL). Druhý typ zahrnuje zaznamenávání šifrovaného provozu útočníky, kteří jej dnes dešifrují, jakmile existuje kvantový počítač. To znamená, že data s dlouhou dobou utajení jsou již odhalena.
Nejtěžší nejsou algoritmy, ale objev. Kryptografie se skrývá ve zdrojovém kódu, závislostech, certifikátech, klíčových souborech, infrastruktuře jako kódu, obrazech kontejnerů, konfiguraci protokolů a produktech třetích stran. Důvěryhodný inventář musí upřímně říkat, co nevidí.
Společnost Xygeni vám může pomoci s přípravou na PQC vytvořením CBOM, klasifikací každého kryptoaktiva podle kvantového rizika, seřazením migračních nevyřízených záležitostí podle expozice HNDL, mapováním výsledků do šesti regulačních režimů a reportováním o postkvantové připravenosti vašich závislostí. Podrobné informace: Shoda s Quantum-Safe.
Co kvantový počítač porouchá – a co ne
Toto rozlišení je pro publikum GRC nejdůležitějším technickým faktem, protože rozhoduje o tom, zda je zjištění... náhradní projekt nebo změna konfiguraceChybný postup vede k nápravným radám, které jsou nejen zbytečné, ale i aktivně škodlivé.
Shorův algoritmus — kvantový algoritmus, který efektivně faktorizuje velká celá čísla a počítá diskrétní logaritmy — strukturálně prolamuje dnešní kryptografii s veřejným klíčem: RSA, ECDSA, EdDSA, Diffie-Hellman a ECDH neboli DSA. Existuje žádná oprava velikosti klíče4096bitový RSA klíč není proti kvantovému protivníkovi smysluplně bezpečnější než 2048bitový. Tyto algoritmy musí být... nahrazujeTotéž platí pro národní varianty postavené na stejné matematice – například čínský SM2 je založen na eliptické křivce, a proto je stejně exponovaný.
Groverův algoritmus — algoritmus kvantového vyhledávání — oslabuje symetrické šifry a hašovací funkce, ale pouze zhruba na polovinu jejich efektivní síly. Jsou to vytvrditelné na místě: přechod z AES-128 na AES-256, z SHA-256 na SHA-384 nebo SHA-512. NIST IR 8547 to přímo uvádí: symetrické NIST standard„jsou výrazně méně zranitelné vůči známým kvantovým útokům než kryptografie s veřejným klíčem“ standards“ a jakýkoli schválený symetrický primitiv nabízející alespoň 128 bitů klasického zabezpečení stále splňuje nejnižší postkvantovou kategorii zabezpečení NIST.
Stroj, který by to dělal, se nazývá CRQC - a kryptograficky relevantní kvantový počítačVeřejná politika je ohledně jeho statusu opatrná; prováděcí memorandum USA to jasně uvádí: „Zatím není známo, zda by CRQC existovalo, ale stálý pokrok v oblasti kvantových výpočtů by mohl v nadcházejícím desetiletí vést k jeho vzniku.“
Nezměnilo se to, že by stroj dorazil – ale že se odhad toho, co by potřeboval, neustále zmenšuje. V květnu 2025 Craig Gidney z Google Quantum AI zveřejnil odhad zdrojů, který ukazuje, že RSA-2048 by mohl být zahrnut do kvantového počítače s méně než milionem hlučných qubitů za méně než týden – zhruba dvacetinásobné snížení oproti jeho vlastnímu odhadu z roku 2019, který činil ~20 milionů. To je sice technický odhad, ale odhad, který za šest let klesne dvacetinásobně, je přesně ten typ trendu, za který je riziková funkce placena.
Hodiny, které už začaly: sklizeň teď, dešifrování později
Sklidit nyní, dešifrovat později (HNDL) je praxe zachycování šifrovaného provozu nebo dat dnes a jejich ukládání, dokud je CRQC nedokáže dešifrovat. Převádí budoucí schopnost na současné odhalení pro cokoli, co musí zůstat důvěrné po celá léta: zdravotní záznamy, právní spisy, duševní vlastnictví, státní tajemství, dlouhodobé přihlašovací údaje, podepsané důkazy.
Regulační orgány se v tomto ohledu přestaly bránit. Návrh Evropské komise z ledna 2026 na změnu NIS2 v 8. bodě odůvodnění uvádí, že „možnost útoků typu ‚sklízej nyní – dešifruj později‘, k nimž pravděpodobně dochází již nyní, a budoucí rizika spojená s kvantovými útoky na padělání podpisů“ ospravedlňují tento přechod.
Důsledkem plánování je jednoduchá aritmetika, což je argument, který Michele Mosca uplatňuje od roku 2015Přičtěte počet let, po které musí vaše data zůstat důvěrná, k počtu let, které bude migrace trvat. Pokud tento součet přesáhne bod, kdy je pravděpodobné, že existuje CRQC, již jste pozdě. Pro většinu regulovaných organizací několikaletá migrace plus desetiletí uchovávání dat snadno převyšuje jakýkoli důvěryhodný odhad.
NIST v dokumentu IR 8547 vyvozuje operační závěr: „očekává, že upřednostní přechod na schémata kvantově odolného stanovení klíčů… na ochranu před útoky typu ‚sklízej nyní, dešifruj později‘, zejména v interaktivních protokolech, jako jsou TLS a IKE.“ Nejprve stanovení klíče, potom podpisy – nařízení, že americké federální postupné zavádění doslova následuje, přičemž postkvantové stanovení klíče je splatné celý rok před podpisy. (IKE je protokol pro vyjednávání klíčů, který je základem IPsec VPN.)
Proč je to problém GRC, než problém kryptografie?
Existují tři důvody, proč se tohle ocitlo na stolech... CISOperační systémy a pracovníci v oblasti dodržování předpisů, spíše než zůstat u krypto inženýrů.
Lhůty vycházejí ze zákona a předpisů, nikoli z fyziky. Nikdo neví, kdy dorazí CRQC. Každý si může vyhledat, že EU očekává migraci vysoce rizikových případů užití do konce roku 2030, že australský ASD očekává celý přechod. hotový do konce roku 2030 a že NIST po roce 2030 zavrhne RSA a kryptografii s eliptickou křivkou na úrovni zabezpečení 112 bitů a po roce 2035 zakáže veškerou kvantově zranitelnou kryptografii s veřejným klíčem. Tato data jsou auditovatelná; kvantová časová osa nikoli.
Prvním výstupem je artefakt auditu. Než je jakýkoli algoritmus vyměněn, každý režim si klade stejnou otázku: Jakou kryptografii máš a kde? To je inventarizační povinnost – výstup v rámci správy a řízení s vlastníkem, frekvencí přezkumů a požadavky na důkazy. PCI DSS vyžaduje přesně tohle od března 2025, ať už kvantově či nikoli.
Je to problém s veřejnými zakázkami. Většina kryptografie ve vašem majetku není vaše. Nachází se v knihovnách, platformách, zařízeních, poskytovatelích SaaS a platebních terminálech. Plán EU požaduje od subjektů, aby „vytvořily mapy závislostí… které se zaměřují jak na interní závislosti, tak na závislosti třetích stran“; ASD zveřejňuje doprovodný seznam post-kvantových otázek, které můžete položit svým dodavatelům. Obojí jsou činnosti v oblasti řízení dodavatelů a obě vyžadují důkazy, které můžete předložit auditorovi.
Pravidloebookco se vás skutečně týká
Algoritmy jsou ustálené
NIST dokončil základní postkvantovou standardv srpnu 2024 — ML-KEM pro klíčové založení (FIPS 203), A ML-DSA (FIPS 204) a SLH-DSA (FIPS 205) pro podpisy – takže již není nutné „čekat na“ standardobrana „s“. A KEM, neboli mechanismus zapouzdření klíče, je postkvantovou náhradou za výměnu klíčů: vytváří sdílené tajemství mezi dvěma stranami a je to součást, která zastavuje HNDL.
Další dva jsou ve vzduchu: FN-DSA (FIPS 206, založený na Falconu) stále není publikován ani jako návrh a HQC byl v březnu 2025 vybrán jako mechanismus zapouzdření záložních klíčů založený na kódu, dokumentovaný v NIST IR 8545Ani jeden by dnes neměl blokovat plán, ale obojí je důvodem k budování. krypto-agilita — možnost změnit algoritmus konfigurací, nikoli přepisováním kódu. Který z vašich algoritmů se stane kterým, je stanoveno v náhradní mapa dále dolů.
Referenční časová osa: NIST IR 8547
NIST IR 8547, Přechod na postkvantovou kryptografii Standards, je dokument, na který se většina ostatních plánů odvíjí, protože stanoví data ukončení klasické kryptografie s veřejným klíčem:
| Rodina algoritmů | parametry | Přechod |
|---|---|---|
| ECDSA, RSA (podpisy) | 112bitová bezpečnost | Zastaralé po roce 2030, zakázané po roce 2035 |
| ECDSA, EdDSA, RSA (podpisy) | ≥ 128 bitů zabezpečení | Zakázáno po roce 2035 |
| Konečně-pole DH a MQV, ECDH, stanovení klíčů RSA | 112bitová bezpečnost | Zastaralé po roce 2030, zakázané po roce 2035 |
Poznámka k jednotkám: NIST uvádí bezpečnostní síla, nikoli délka klíče. Za SP 800-57 Část 1 Revize 5V tabulce 2 je úroveň zabezpečení 112 bitů RSA-2048 a eliptické křivky s řádem 224–255 bitů (P-224); úroveň 128 bitů je RSA-3072 a křivky 256–383 bitů (P-256). Takže „112bitový RSA“ není 112bitový klíč – je to RSA-2048, který stále ukončuje velkou část produkčního TLS. A všudypřítomné párování P-256 / RSA-3072 je ne v kategorii zastarávání 2030; je v kategorii zakázání 2035. Obě kategorie končí na stejném místě: po roce 2035 není schválen žádný kvantově zranitelný algoritmus s veřejným klíčem pro žádnou velikost parametru.
Jedno upozornění, které je dobré vědět, než jej uvedete v řízení committričko: IR 8547 je stále počátečním veřejným návrhem. — publikováno v listopadu 2024, lhůta pro připomínky skončila v lednu 2025, v době psaní tohoto článku neexistuje finální verze. To mu však nezabránilo stát se referenčním materiálem; národní plány a produkty dodavatelů, Xygeni zahrnuto, kalibrujte podle něj. Všimněte si také, co to neníNeříká nic o zásobách, objevování kryptoměn ani kryptoagilitě. Tyto povinnosti pocházejí odjinud.
Globální mapa: kdo co říká a do kdy
Tato tabulka shrnuje regulační rámec podle regionů:
| Jurisdikce / orgán | Co je nastaveno | Klíčová data |
|---|---|---|
| Austrálie — ASD | Nejpřesnější časový harmonogram ze všech. ISM doporučuje ukončení RSA, DH, ECDH a ECDSA. | plán 2026 · zahájení 2028 · dokončení 2030 |
| Plán EU – NIS CG; COM(2026) 13 navrhuje začlenit PQC do NIS2 | Národní plány, kryptografické inventáře, mapy závislostí; CBOM doporučuje jménem | 2026 první kroky · 2030 vysoké riziko dokončeno · 2035 střední/nízké riziko |
| Španělsko — CCN-TEC 009 / BP-37 (červenec 2026) | Milníky EU zhmotněné, s výstupem v oblasti kryptografické inventury | 31.12.2026 strategie, řízení, kryptoměnové zásoby, pilotní projekty · 31.12.2030 vysoce rizikové · 31.12.2035 střední riziko |
| Spojené království — NCSC | Nejprve vyhledávání, poté prioritní migrace | Objev + plán 2028 · 2031 vysoká priorita · 2035 dokončeno |
| Kanada — CCCS ITSM.40.001 | Plány oddělení a výroční zprávy o pokroku | Plány z dubna 2026 · 2031 s vysokou prioritou · 2035 kompletní |
| Americká federální vláda — EO 14412 / OMB M-26-15 | Minimální prvky migrace agentur, kaskády dodavatelů a CBOM | ~Březen 2027 Prvky CBOM · Klíčové ustanovení 2030 + pravidlo FAR · Podpisy 2031 · Plné znění 2035 |
| Systémy národní bezpečnosti USA — NSA CNSA 2.0 | Čistý PQC, žádný hybrid; ML-KEM-1024, ML-DSA-87, AES-256, SHA-384/512 | většina kategorií 2030–2031 · zbytek 2033 |
| Japonsko – CRYPTREC; Strategie kybernetické bezpečnosti do roku 2025 | Šifra ML-KEM přidána do seznamu doporučených šifer (březen 2026); PQC povýšena na bezprostřední politickou prioritu. | Plán migrace v přípravě |
| Jižní Korea – Národní zpravodajská služba / MSIT, KpqC | Národní generální plán plus sada domácích algoritmů (HAETAE, AIMer, SMAUG-T, NTRU+) vybraná v letech 2024–25, probíhající souběžně s plány NIST | probíhají pilotní projekty v daném sektoru |
| Čína — ICCS / Státní kryptografický úřad | Sovereign track: vlastní soutěž PQC (příjem přihlášek uzavřen v červnu 2026) namísto přijetí algoritmů NIST | žádné veřejné datum ukončení |
| Singapur – poradenství MAS (únor 2024) | Sektorově řízené: finanční instituce mají povinnost provést inventuru kryptografických aktiv a identifikovat prioritní aktiva pro migraci | žádné pevné datum |
| Nový Zéland — NZISM | Existuje sekce pro přípravu PQC; nejsou schváleny žádné algoritmy PQC a není stanoven termín migrace. | žádný nastavený |
| Spojené arabské emiráty | Národní šifrovací politika a národní program postkvantové migrace se státem podporovanou podporou objevování kryptoměn | program probíhá |
| Izrael — INCD / Bank of Israel | Vládní orgány mají být pověřeny mapováním infrastruktury a identifikací exponovaných dat; sektorové pokyny k inventářům a plánům – pokyny, které zatím nejsou nařízeny | vedení |
| Brazílie – ITI | Postkvantové algoritmy začleňovány do ICP-Brasil, národní infrastruktury veřejných klíčů, prostřednictvím normativní instrukce (leden 2026) | postupně zaváděno do vydávání certifikátů |
| Zbytek Latinské Ameriky (Mexiko, Kolumbie, Peru, Chile…) | V době psaní nebyl zveřejněn žádný národní mandát specifický pro PQC. | závazky plynou prostřednictvím odvětvových regulátorů, standardů PCI DSS a smluv se zákazníky |
Tři divergence mají větší hodnotu než jeden řádek tabulky.
- Austrálie je o pět let napřed před všemi ostatními. Pokyny ASD nezní „zavrhnout slabé parametry do roku 2030“ – nýbrž „dokončit přechod do konce roku 2030“ a ISM doporučuje do tohoto data ukončit používání tradiční asymetrické kryptografie, „včetně kryptografických algoritmů, jako jsou primitiva Rivest-Shamir-Adleman (RSA), Diffie-Hellman (DH), Elliptic Curve Diffie-Hellman (ECDH) a Elliptic Curve Digital Signature Algorithm (ECDSA)“. Pokud působíte v Austrálii nebo prodáváte do australských vládních dodavatelských řetězců, je vaším závazným datem toto datum, nikoli rok 2035.
- Čína se ubírá suverénní cestou. Nepřijala ML-KEM a ML-DSA; ústav Státní kryptografické správy vypsal vlastní výzvu k předkládání návrhů na komerční algoritmy nové generace, přičemž podávání návrhů bylo uzavřeno v červnu 2026. standardje třeba dodržovat. Pro nadnárodní společnost to znamená plánování dvě rodiny postkvantových algoritmů ve stejném stavu, přičemž SM2 – založený na eliptických křivkách, tedy stejně Shor-broken – je zavedeným algoritmem, který má být odvolán. Kryptoagilita zde přestává být abstrakcí.
- Většina světa nemá žádný národní mandát PQC – a mění se to jen málo. Ve většině Latinské Ameriky a ve velké části Blízkého východu a Asijsko-pacifického regionu nebyl zveřejněn žádný termín pro PQC. Závazky stále přicházejí třemi kanály, které ignorují hranice: odvětvovými regulátory (poradenství pro finanční instituce v singapurském stylu; očekávání centrální banky), horizontálními standardkteré již vyžadují kryptografický inventář (kontrolní sady PCI DSS, ISO/IEC 27001) a zákazníky. Dodavatel pro kupujícího z EU, Austrálie nebo USA dědí svůj termín prostřednictvím smlouvy.
Co vlastně soukromou organizaci zavazuje
Na chvíli odložte stranou národní plány. Pro většinu soukromých organizací pocházejí vymahatelné povinnosti ze čtyř míst, z nichž žádné nebylo napsáno pro kvantovou kontrolu:
- NIS2 (Směrnice (EU) 2022/2555) v čl. 21(2)(h) vyžaduje „zásady a postupy týkající se používání kryptografie a případně šifrování“ jako základní opatření pro řízení rizik. Dokument COM(2026) 13 by kvantový rozměr explicitně uvedl doplněním přechodu PQC do článku 7(2).
- DORA - Zákon o digitální provozní odolnosti a jeho technické standards, Nařízení Komise v přenesené pravomoci (EU) 2024/1774Článek 6 vyžaduje, aby finanční subjekty do své šifrovací politiky zahrnuly „ustanovení pro aktualizaci nebo změnu kryptografické technologie na základě vývoje v kryptoanalýze, kde je to nutné“, a pokud nemohou aktualizovat, aby „přijaly zmírňující a monitorovací opatření, která zajistí odolnost vůči kybernetickým hrozbám“. Jedná se o povinnost kryptoagility s přiděleným dozorcem a její body odůvodnění výslovně zmiňují kvantový pokrok.
- Požadavek PCI DSS v4.0 12.3.3 — ten, který většina organizací již selhává, aniž by si uvědomovala, že se jedná o maskovaný požadavek PQC. PCI SSC jej popisuje jako „nový požadavek na dokumentaci a kontrolu používaných kryptografických šifrovacích sad a protokolů alespoň jednou za 12 měsíců“ a přestal být osvědčeným postupem 31 2025 březnaŽádný termín PQC, žádný seznam kvantových algoritmů – ale roční kryptografický inventář a zdokumentovaný plán reakce na kryptografické změny jsou předem připraveny.ciskontrolní mechanismy, které program PQC potřebuje, jsou již v platnosti a již auditovány.
- Kaskáda zadávání veřejných zakázek. Dvě ustanovení budou mít větší dosah než jakýkoli národní plán. Zákon o kybernetické odolnosti (Nařízení (EU) 2024/2847) platí od 11 December 2027 a už dělá SBOM povinnost výrobce pro produkty s digitálními prvky – nenařizuje CBOM, ale zavádí strojově čitelné kusovníky jako artefakty shody produktu s předpisy. A v USA, 14412 EO nařizuje Federální radě pro regulaci akvizic (FAR), aby navrhla pravidlo vyžadující krytí dodavatelé splňovat normy NIST FIPS zahrnující algoritmy PQC do 31. prosince 2030a — klauzule s nejširším dosahem — nařizuje CISA a NIST zveřejní do 270 dnů (přibližně 19 2027 března), „veřejné pokyny popisující uvážený pohled agentur na minimální prvky pro kryptografický kusovník. Tyto prvky by měly umožnit automatizované posouzení kryptografických aktiv využívaných hardwarovým nebo softwarovým prvkem.“
To poslední má dalekosáhlý význam za hranicemi Washingtonu. „Minimální prvky pro SBOM„je předem“cisjak se softwarový kusovník po celém světě změnil z dobrého nápadu na smluvní artefakt. CBOM je nyní na stejné cestě s automatizované hodnocení zapsané v požadavku – manuální tabulka jej nesplní.
Formát: CycloneDX CBOM
CycloneDX je standard která dává CBOM betonový tvar. Verze 1.7, vydaná 21. října 2025 a ratifikovaná jako ECMA-424 2. vydání, je aktuální revizí zaměřenou na kryptoměny: přidává standardseznam kryptografických rodiny algoritmů a jejich úplný seznam eliptické křivky, výslovně na podporu „auditů, kontrol shody s předpisy a posouzení připravenosti PQC“. CycloneDX CBOM popisuje čtyři druhy kryptoaktiv – algoritmy, protokoly, certifikáty a související materiály, jako jsou klíče, IV a soli – a také softwarové komponenty, které je implementují.
Jde o úzký, ale užitečný bod: až budou zveřejněny minimální prvky CBOM, bude CycloneDX formátem, o kterém bude trh již hovořit.
Konsolidovaný časový harmonogram
Vzor má téměř všude stejný tvar: objevení do roku 2026–2028, vysoce riziková migrace do roku 2030–2031, vše ostatní do roku 2035. Plánujte podle tohoto tvaru a budete se v podstatě shodovat se všemi. Pak najděte jedno jediné datum, které se k vám spojuje. vy zaprvé – rok 2035 je jen zřídkakdy a pro kohokoli, kdo spadá pod standard PCI DSS, začala povinnost inventarizovat již v roce 2025.
Samotná migrace: co co nahrazuje
Termíny jsou jen polovinou briefingu. Druhá polovina je to, co skutečně migrujete. na – a odpovědí není jedna substituce, ale několik, s různou splatností, různou velikostí a velmi odlišnými dodacími lhůtami.
Náhradní mapa
| Co máš dnes | Co se z toho stane | Standard | Na co se dívat |
|---|---|---|---|
| Přenos klíčů RSA, výměna klíčů DH / ECDH — TLS, VPN/IPsec, SSH, zasílání zpráv | ML-KEM, v praxi jako hybrid s X25519 dnes | FIPS 203 | Naléhavá otázka: toto je to, co zastavuje HNDL. Již je nasazeno v internetovém měřítku. |
| Univerzální podpisy RSA / ECDSA / EdDSA – certifikáty, tokeny, dokumenty | ML-DSA | FIPS 204 | Velikosti. ML-DSA-44 přidává zhruba 15 kB na TLS připojení oproti dnešnímu mediánu řetězce 3.2 kB. |
| Podpisy vyžadující jinou matematickou sázku nebo kořeny důvěryhodnosti s velmi dlouhou životností | SLH-DSA | FIPS 205 | Založené na haši a konzervativní, ale rozsáhlé podpisy a pomalé podepisování |
| Firmware, software a podepisování zabezpečeného spouštění | XMSS nebo LMS (založené na stavovém hashování) nebo SLH-DSA | SP 800-208 | Správa stavu je náročným provozním požadavkem – opakované použití jednorázového klíče ničí bezpečnost systému. |
| Podpisy s omezenou velikostí | FN-DSA | FIPS 206 – dosud nezveřejněno | Nedávejte to do plánu na období 2026–2027 |
| Živý plot proti protržení mříže | HQC | Vybráno březen 2025, standard až do | Záložní KEM, ne plán |
| AES-128, SHA-256, 3DES, MD5, SHA-1 | AES-256, SHA-384/512 nebo SHA-3; vyřaďte 3DES, MD5 a SHA-1 | Stávající FIPS | Groverovo území: změna parametru, nikoli náhrada |
Hybridní — kombinace postkvantového algoritmu s klasickým algoritmem tak, že útočník musí prolomit oba — je výchozím postupem během přechodu a RFC 9794 (červen 2025) konečně standardzizoval slovní zásobu pro tento účel („hybridní PQ/T“). Politika se zde liší, takže se jedná o otázku jurisdikce, nikoli o technickou preferenci: Španělská CCN doporučuje hybridizaci podpisů založených na mřížce (ML-DSA, FN-DSA), přičemž uvádí, že schémata založená na hashování (XMSS, SLH-DSA) ji nepotřebují a postoj EU je v zásadě hybridní; CNSA 2.0 naopak chce pro národní bezpečnostní systémy čistý PQC. Nadnárodní společnost bude potřebovat obě konfigurace, což je argument pro to, aby se algoritmus vybíral konfiguračně, nikoli kódově.
Co nemá žádnou náhradu
NIST má standardzizoval přesně dvě věci: zapouzdření klíčů a digitální podpisy. To stačí pro většinu majetku a pro zbytek nic. Pokud se vaše systémy spoléhají na konstrukce založené na párování, šifrování založené na identitě nebo atributech, prahové hodnoty, slepé nebo skupinové podpisy nebo jinou pokročilou kryptografii na úrovni protokolu, neexistuje žádný schválený postkvantový ekvivalent, na který by se dnes dalo migrovat – upřímnou odpovědí je identifikovat tato použití nyní, označit je jako nevyřešená a navrhnout ukončení, spíše než čekat na... standardTotéž platí pro hardwarové kořeny důvěry: HSM (hardwarové bezpečnostní moduly), TPM a čipové karty se pohybují v cyklech obnovy křemíku, které jsou delší než regulační okno.
Ne jedna migrace, ale několik s různými dodacími lhůtami
Zde se v mapě náhrady mění časový harmonogram připravenosti. Pořadí naléhavosti a pořadí dodací lhůty nejsou stejnéa plán postavený pouze na jednom z nich zmešká termín.
- Přenos dat – klíčové zařízení. Nejvyšší naléhavost (jedná se o povrch HNDL) a nejkratší dodací lhůta: u většiny stacků se jedná o upgrade knihovny a změnu konfigurace. Je také prokazatelně zvládnutelná – Cloudflare uvedl v říjen 2025 že více než polovina provozu iniciovaného člověkem do jeho sítě již používala postkvantovou dohodu o klíči. Rozdíl je na vaší straně spojení: pouze ~39 % ze 100 000 nejlepších veřejných webových serverů ji podporovalo a 3.7 % původních serverů za Cloudflare. Aktuální čísla jsou na Cloudflare Radar. Začněte zde, skončete brzy.
- Kód, firmware a podepisování zabezpečeného bootování. Nízká naléhavost HNDL – nikdo neshromažďuje podpis – ale dlouhá dodací lhůta a krátký termín, protože zařízení dodané v roce 2027 musí ověřovat podpisy i v roce 2040 a kořeny podpisů mají životnost přesahující desetiletí. standardjsou připraveny (SP 800-208, SLH-DSA); CNSA 2.0 a španělská CCN z tohoto důvodu umístily podepisování firmwaru na začátek fronty. Začněte hned, i když to není naléhavé.
- PKI a certifikáty. Tento harmonogram nekontrolujete. Neočekávalo se, že postkvantové certifikáty budou široce dostupné a důvěryhodné napříč prohlížeči před rokem 2027, hybridní formáty certifikátů byly na konci roku 2025 v IETF stále nejasné a velikosti řetězců se několikanásobně zvětšují. Pilotní projekt a rozpočet; neslibujte datum, které nesplníte.
- Data v klidu a dlouhodobé archivy. Hromadné šifrování je v pořádku – AES-256 je změna parametru. Riziko je v hierarchii klíčů nad ním: balení klíčů a transport klíčů, které používají RSA nebo ECDH. Kampaně s opětovným šifrováním jsou pomalé a dotýkají se záloh, archivů a úschovy.
- Vestavěné systémy, OT (provozní technologie – průmyslové a řídicí systémy) a systémy třetích stran. Obnovovací cykly delší než je dané okno a některá aktiva, která jednoduše nelze migrovat. Pro ty je řešením náhrada, kompenzační kontroly nebo zdokumentované, akceptované riziko – a čím dříve je jmenujete, tím levnější je každá z těchto možností.
Dva praktické důsledky pro plán GRC. Zaprvé, plánujte zpětně od nejbližšího závazného data podle dodací lhůty, nikoli pouze podle skóre rizika: seřazený seznam nevyřízených úkolů vám říká, co z věcí, které máte opravit jako první umět rychle opravit; dodací lhůta vám řekne, co máte dělat Začít zaprvé bez ohledu na to. Zadruhé, Inventář musí zaznamenávat případ užití, nikoli pouze algoritmus„RSA-2048 v tomto repozitáři“ není možné použít k akci; „RSA-2048 použitý pro přenos klíčů ve veřejné službě“ a „RSA-2048 použitý k podepisování firmwaru“ jsou dva různé projekty se dvěma různými cíli, dvěma různými termíny a dvěma různými vlastníky. Proto musí inventář zachytit primitivní třídu a povrch, na kterém byla kryptografie nalezena, nikoli pouze název algoritmu – a proto se jeho vytvoření ukazuje být těžší, než se zdá.
Proč je připravenost na PQC těžká: kryptografie je opravdu všude
Každý režim si nejdříve žádá o inventuru, protože inventura je ta nejtěžší část. Organizace to zjistí v okamžiku, kdy se o to pokusí.
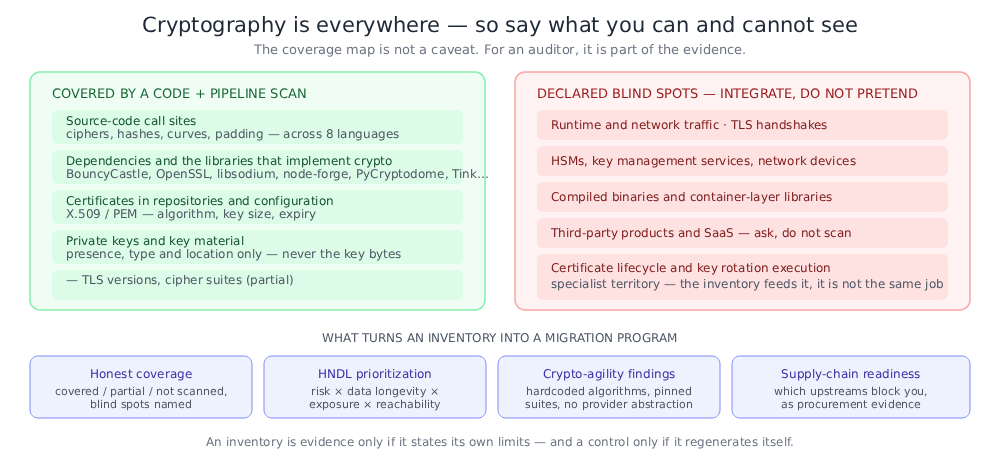
Kde se kryptografie skutečně skrývá
- Volejte weby ve vašem vlastním zdroji — šifra konstruovaná ve službě, hash vybraný v užitné třídě, křivka pojmenovaná v podpisové rutině. Osm jazyků v jednom monorepozitáři znamená osm sad idiomů.
- Závislosti — většina kryptoměn ve většině aplikací je spouštěna knihovnami, které si tým nikdy záměrně nevybral: BouncyCastle, OpenSSL, libsodium, node-forge, PyCryptodome, Tink. To, který algoritmus skutečně běží, je vlastnost knihovny, nikoli vašeho kódu.
- Certifikáty a klíčové materiály — Certifikáty X.509 zaregistrované v repozitářích, soubory klíčů PEM v konfiguračních adresářích, úložiště klíčů zapečená do obrazů.
- Konfigurace infrastruktury jako kódu a protokolu — minimální verze TLS v modulu Terraform, seznam šifrovacích sad v ingress controlleru, konfigurace SSH v základním obrazu.
- Kontejnerové obrazy a kompilované binární soubory — kryptografické knihovny propojené do vrstev, které nikdo při skenování zdrojového kódu nikdy nepřečte.
- Produkty třetích stran a SaaS — kryptoměna, kterou nemůžete ani vidět, ani změnit, jen se na ni zeptat.
- HSM, služby správy klíčů a síťová zařízení — kryptoměna, která existuje zcela mimo software.
Čtyři věci, které z toho dělají program, ne sken
Poctivé zpravodajství. Inventář je důkazem pouze tehdy, pokud si stanoví svá vlastní omezení. „Prohledali jsme zdrojový kód, závislosti, certifikáty, klíčové soubory a IaC „konfigurace; neskenovali jsme běhový provoz, TLS handshake, obsah HSM, kompilované binární soubory ani vrstvy kontejnerů“ je obhajitelný postoj. Číslo bez jmenovatele nikoli.
Stanovení priorit, ne výčet. Velký majetek produkuje tisíce kryptoměnových nálezů. Plochý seznam je nepoužitelný. Důležité pořadí kombinuje čtyři věci: je algoritmus oslaben metodou Shor-break nebo pouze metodou Grover-weight; jak dlouho musí data, která chrání, zůstat důvěrná (faktor HNDL); je vystaven síti; a je skutečně dosažitelný v běžícím kódu, a ne jen v testovacím zařízení nebo vzorku od dodavatele. Každý plán, který říká „nejprve vysoce rizikové případy užití“, vydává instrukci k prioritizaci a nelze na ni odpovědět abecedním seznamem.
Agilita, nejen nahrazování. Jak ukázala mapa náhrad, cílová sada se stále mění a hybridní pravidla se liší podle regionu – výměna, kterou provedete v roce 2027, nebude vaše poslední. Pevně zakódované názvy algoritmů, šifrovací sady s fixním kódem, abstrakce poskytovatele a neobchodovatelné verze protokolů jsou to, co mění... další převést do jiného víceletého projektu. To jsou sama o sobě zjištění, jejichž oprava je nyní levná a pozdější nákladná.
Dodavatelský řetězec. Nemůžete migrovat rychleji než váš nejpomalejší upstream. Které z vašich závislostí podporují PQC, které nabízejí hybridní režimy, které zveřejnily plán postupu a které vůbec zveřejnily CBOM – to určuje vaši kritickou cestu a je to také důkaz, který tým pro zadávání zakázek potřebuje v souladu s povinnostmi týkajícími se rizik dodavatelů NIS2 a DORA.
Ještě jedna past: inventář je kontrola, nikoli projekt
Instinkt velí provést objevné cvičenícise, vytvořit tabulku a založit ji. Standard PCI DSS to již vylučuje svým dvanáctiměsíčním kontrolním cyklem; španělská CCN uzavírá svůj kontrolní seznam migrace slovy „aktualizace inventáře kryptografických aktiv a jejich závislostí“; a americké prováděcí memorandum je ještě přímočařejší:
Vzhledem k rozsahu a složitosti federálních IT prostředí jsou manuální přístupy k objevování a správě kryptografie často nedostatečné. Agentury by měly používat automatizaci, pokud je to proveditelné a vhodné, aby dosáhly komplexního a průběžně aktualizovaného pochopení svého kryptografického stavu. Automatizace je klíčová pro správu zásob, vymáhání politik a reportování o shodě s předpisy.
Kryptografie se mění: vývojář přidá knihovnu, základní obraz se změní, nová služba se dodává s výchozí šifrovací sadou. Inventář, který se regeneruje při každém sestavení, je kontrolní; inventář regenerovaný každoročně ručně je archeologický projekt, který budete opakovat donekonečna.
Co znamená „připravenost na kontrolu kvality“ v praxi
Pokud odstraníme terminologii dodavatele, připravenost na kontrolu kvality (PQC) představuje schopnost vytvářet šest věcí na vyžádání:
- Kryptografický inventář v standard strojově čitelný formát, pokrývající viditelné povrchy, automaticky regenerovaný.
- Klasifikace rizik každého aktiva v něm: musí být nahrazeno (Shor-broken), může být zpevněno na místě (Grover-weakened) nebo již kvantově bezpečné.
- Seřazený seznam nevyřízených migračních procesů což odráží dlouhověkost dat, jejich expozici a dosažitelnost – takže je odůvodněné „upřednostňovat vysoce rizikové případy užití“.
- Prohlášení o krytí který explicitně pojmenovává vaše slepá místa.
- Důkazy o shodě namapováno na režimy, které vás skutečně svazují, s jejich daty.
- Pohled na připravenost dodavatelského řetězce sdělující vám, které upstreamy blokují vaši migraci.
Všechno ostatní – rotace klíčů, životní cyklus certifikátů, orchestrace HSM, zjišťování sítě – je důležité, ale je to až po těchto šesti faktorech. Nemůžete rotovat, co jste nenašli.
Jak Xygeni pomáhá
Xygeni's Shoda s Quantum-Safe schopnost vytvoří všech šest ze skenování, které již ve vašem pipelineŽádný samostatný kryptoměnový produkt, žádný agent, žádná změna ve způsobu, jakým stavíte – objevování kryptoměn probíhá paralelně s… SCA (analýza složení softwaru – skenování závislostí), SAST (statické testování bezpečnosti aplikací – skenování zdrojového kódu) a IaC analýzu, kterou již máte.
1 · CBOM. Xygeni vydává CycloneDX CBOM, který pokrývá čtyři typy krypto aktiv – algoritmy, protokoly, certifikáty a související materiály, jako jsou klíče a soli – napříč jazyky Java, Kotlin, JavaScript/TypeScript, Python, Go, C#, PHP a Swift a propojuje každý algoritmus s knihovnou, která ho implementuje. Krypto aktiva jsou prvotřídní inventární objekty na platformě, spolu s komponentami, zranitelnostmi, tajnými kódy a… IaC nálezy, takže nesou stejný původ a historii. Klíčový materiál není nikdy v inventáři uveden – pouze jeho přítomnost, typ a umístění.
2 · Klasifikace kvantového rizika. Každý majetek je označen krátce zlomený (veřejný klíč, musí být nahrazen), oslabený groverem (symetrické nebo hašované, ztvrditelné na místě) nebo pqc-safea označeny pro expozici HNDL. Stejný rozdíl řídí SAST Doporučení k nápravě, které se větví na primitivní třídu: RSA a ECC dostanou „migrovat na ML-KEM nebo ML-DSA s hybridní konstrukcí během přechodu“, zatímco AES-128 a SHA-256 dostanou „zvětšit velikost klíče nebo digest“. Toto je záměrné – doporučení většího klíče RSA proti kvantovému protivníkovi je horší než nic neříkat a jakýkoli nástroj, který oba případy spojuje, udělá přesně to.
3 · Seřazený seznam nevyřízených migračních záležitostí. Spíše než plochý seznam, Xygeni hodnotí každé kvantově zranitelné aktivum na stupnici od 0 do 100 podle kvantové zranitelnosti, dlouhověkosti a citlivosti dat, expozice v síti, dosažitelnosti a obchodní hodnoty a vydává seřazený seznam nevyřízených případů. Díky tomu se slogan „vysoce rizikové případy užití do roku 2030“ promění v pracovní frontu.
4 · Mapa pokrytí. Xygeni uvádí, na co se podíval a na co ne: zdrojový kód, certifikáty, atribuce závislostí, soubory soukromých klíčů a IaC konfigurace jsou vyjmenovány jako zakryté, částečně skenované nebo neskenované, přičemž běhový a síťový provoz, TLS handshake, obsah HSM a KMS, kompilované binární soubory a knihovny kontejnerové vrstvy jsou explicitně pojmenovány jako slepá místa. Auditoři dobře reagují na nástroj, který si uvádí svá vlastní omezení; takže podle našich zkušeností CISVy.
5 · Důkazy o shodě. Systém pro kontrolu shody hodnotí kryptoměnový inventář podle šesti režimů a vrací verdikt „schváleno“, „částečně“ nebo „neschváleno“ s ohledem na skutečné termíny: NIST IR 8547, NSA CNSA 2.0se Plán EU pro kontrolu kvality (PQC)a postkvantové podmnožiny PCI DSS 4.0, DORA a NIS2Toto se nachází ve stejném skeneru shody s předpisy jako CIS Benchmark dodavatelského řetězce softwaru, OWASP SCVS a OpenSSF standards, takže zprávy o stavu PQC se odesílají prostřednictvím stejného kanálu jako zbytek vašeho dodavatelského řetězce softwaru. Organizace, jejichž závazný termín pochází odjinud – ASD, CCCS, CCN – mohou vycházet ze stejných důkazů, protože tyto plány se opírají o stejnou kostru na období 2030/2035; pouze datum dokončení pro Austrálii do konce roku 2030 je třeba sledovat samostatně.
6 · Připravenost dodavatelského řetězce. Každá závislost nese atribut postkvantové připravenosti – podporuje PQC, nabízí hybridní režimy, má publikovaný plán – takže můžete vidět, které upstreamy se nacházejí na vaší kritické cestě, a vytvořit si přehled připravenosti dodavatelů pro zadávání zakázek.
Za šesti body: zjištění v oblasti kryptoagility. Xygeni také označuje vzorce, které vytvářejí další migrace a přepsání – pevně zakódovaný algoritmus a výběr křivek, chybějící abstrakce poskytovatele, zafixované starší šifrovací sady, neobchodovatelné verze protokolů. Slabé a kvantově zranitelné kryptoměny jsou vynutitelné prostřednictvím stejné vrstvy zásad jako zbytek vašich zjištění, takže v nich může být zachycen i zcela nový algoritmus s prolomeným algoritmem. pull request spíše než v auditu příštího roku.
Klíčové jídlo s sebou
- Než cokoli plánujete, zjistěte si nejbližší závazné datum. Většina plánů se shoduje v roce 2030 pro vysoce rizikové oblasti a v roce 2035 pro zbytek – Austrálie však očekává, že celý přechod dokončen do konce roku 2030 a standard PCI DSS začal požadovat inventář v roce 2025.
- Plánujte s ohledem na situaci, ne na jurisdikci. Objevení do let 2026–2028, vysoce riziková migrace do let 2030–2031, dokončení do roku 2035. Jednou slaďte požadavky a většinu z nich uspokojíte; výjimky sledujte samostatně.
- Začněte s inventářem, protože o něj si každý nejdříve řekne — EU, Španělsko, Kanada, Austrálie, singapurské standardy MAS a PCI DSS mají všechny otevřené standardy se stejným výstupem.
- Použijte formát CBOM. Plán EU to jmenovitě doporučuje; pokyny USA k minimálním prvkům CBOM mají být vydány kolem března 2027 a výslovně požadují automatizované Posouzení.
- Nikdy nezaměňujte Shora a Grovera. Veřejný klíč musí být nahrazen; symetrický klíč a hash lze posílit na místě. Nápravná rada, která tyto dva faktory zaměňuje, je horší než žádná rada.
- HNDL vám stanoví skutečný termín. Data, která musí zůstat důvěrná i po roce 2035, jsou dnes zveřejněna. Upřednostněte zavedení klíčů – TLS, IKE, cokoli, co chrání data během přenosu – před podpisy.
- Plánujte podle dodací lhůty, nejen podle rizika. Zavedení klíčů je naléhavé, ale rychlé; podepisování firmwaru a PKI nejsou naléhavé, ale pomalé, a pomalé položky musí začít jako první. Vše, co nelze migrovat – starý hardware, zamrzlé produkty třetích stran – by mělo být jmenováno letos, protože náhrada je jedinou zbývající možností a vyžaduje rozpočtový cyklus.
- Zaznamenejte případ užití, nejen algoritmus. RSA chránící TLS handshake a firmware pro podepisování RSA jsou dva různé projekty s různými cíli, termíny a vlastníky. Inventář, který uvádí pouze názvy algoritmů, nemůže vést k migraci.
- Požadujte poctivou mapu pokrytí. Jakýkoli nástroj, který tvrdí, že ze zdrojového skenu má úplnou kryptografickou viditelnost, přehnaně propaguje. Pro auditora je stejně důležité, co nevidí, jako to, co vidí.
- Sestavení pro druhou migraci. FIPS 206 není konečný, HQC také není standardizované a Čína a Korea jsou standardizace vlastních rodin. Nadnárodní panství bude vlastnit více než jednu sadu postkvantových algoritmů; poznatky z oblasti kryptoagility jsou nyní levné a v roce 2031 drahé.
- Automatizujte to nebo to opakujte. Kryptografický inventář regenerovaný při každém sestavení je kontrolní prvek. Tabulka je snímek, který se začne měnit v den svého podpisu.
Chcete-li si přečíst více
Veškeré technické podrobnosti – co se zjistilo, jak funguje klasifikace kvantového rizika a prioritní bodování, podle čeho se každý režim dodržování předpisů hodnotí a jak získat zprávy – jsou uvedeny v dokumentaci Xygeni:
- Xygeni: „Shoda s Quantum-Safe„. Dokumentace Xygeni.“
- Xygeni: „Vygenerujte CBOM pomocí Xygeni CLI„. Dokumentace Xygeni.“
- Xygeni: „Podporované dodržování předpisů standards„. Dokumentace Xygeni.“
Standarda algoritmy:
- NIST: „IR 8547 (první veřejný návrh): Přechod na postkvantovou kryptografii Standards„. Listopad 2024.“
- NIST: „FIPS 203 (ML-KEM)","FIPS 204 (ML-DSA)","FIPS 205 (SLH-DSA)„. Srpen 2024.“
- NIST: „IR 8545: Zpráva o stavu čtvrtého kola NIST PQC Standardproces„. Březen 2025.“
- NIST: „SP 800-57 Část 1 Rev. 5: Doporučení pro správu klíčů„— Tabulka 2, srovnatelné bezpečnostní síly.“
- NIST: „SP 800-208: Doporučení pro schémata podpisů založená na stavovém hashování„(LMS, HSS, XMSS, XMSS^MT). Říjen 2020.“
- IETF: „RFC 9794: Terminologie pro postkvantová tradiční hybridní schémata„. Červen 2025.“
- Cloudflare: „Stav postkvantového internetu v roce 2025„a živá data o adopci na „Cloudflare Radar".
- CycloneDX: „Kryptografický kusovník (CBOM)"A"Vydání CycloneDX v1.7„. Říjen 2025.“
Národní a regionální plány:
- ASD (Austrálie): „Plánování postkvantové kryptografie„. září 2025.“
- Skupina pro spolupráci v oblasti NIS: „Koordinovaný implementační plán pro přechod na postkvantovou kryptografii„. Červen 2025.“
- CCN (Španělsko): „CCN-TEC 009 / BP-37 — Doporučení pro přechod na postcuántica segura„. Červenec 2026.“
- Evropská komise: „Doporučení Komise (EU) 2024/1101„(11. dubna 2024) a „KOM(2026) 13 – Návrh, kterým se mění směrnice (EU) 2022/2555 (NIS2)„(20. ledna 2026).“
- NCSC (Spojené království): „Harmonogramy migrace na postkvantovou kryptografii„. Březen 2025.“
- Kanadské centrum pro kybernetickou bezpečnost: „Plán přechodu na postkvantovou kryptografii pro kanadskou vládu (ITSM.40.001)„. Červen 2025.“
- Bílý dům: „Výkonné nařízení 14412 – Zabezpečení národa před pokročilými kryptografickými útoky„(22. června 2026) a Úřad pro správu a řízení (OMB)“M-26-15„(24. června 2026).“
- NSA: „Zdroje postkvantové kybernetické bezpečnosti (CNSA 2.0)".
- CRYPTREC (Japonsko): „KRYPTREC„— Šifra ML-KEM přidána do seznamu doporučených šifer, březen 2026.“
- MAS (Singapur): „Poradenství k řešení kybernetických bezpečnostních rizik spojených s kvantovou technologií„Únor 2024.“
- NZISM (Nový Zéland): „Příprava na postkvantovou kryptografii".
- ICCS (Čína): „Ústav komerční kryptografie Standards„— program komerčních kryptografických algoritmů nové generace.“
- ITI (Brazílie): „ITI publica Instrução Normativa que incorpora algoritmos pós-quânticos à ICP-Brasil„. Leden 2026.“
Odvětvové a horizontální povinnosti:
- EU: „Směrnice (EU) 2022/2555 (NIS2)"; "Nařízení (EU) 2022/2554 (DORA)"; "Nařízení Komise v přenesené pravomoci (EU) 2024/1774 (regulační technické předpisy pro řízení rizik v oblasti informačních a komunikačních technologií DORA)"; "Nařízení (EU) 2024/2847 (zákon o kybernetické odolnosti)".
- Zabezpečení PCI StandardRada: „Souhrn změn z PCI DSS v3.2.1 na v4.0„(požadavek 12.3.3).“
Souvislosti:
- Craig Gidney: „Jak rozložit na faktor 2048bitová RSA celá čísla s méně než milionem hlučných qubitů„. Google Quantum AI, květen 2025.“
- Michele Mosca: „Kybernetická bezpečnost v éře kvantových počítačů: budeme připraveni?". IACReprint 2015/1075.
