






Úvod
Jedno Model vyspělosti softwarového zabezpečení OWASP (SAMM) poskytuje strukturovaný rámec pro hodnocení a zlepšování vyspělosti zabezpečení softwaru. Pomáhá organizacím implementovat osvědčené postupy v celém životním cyklu vývoje softwaru (SDLC) zatímco vyvážení bezpečnostních snah s obchodními cíli.
Xygeni urychluje zavádění SAMM integrací:
- ASPM (Application Security Posture Management)
- SCA (Analýza složení softwaru)
- CI/CD Bezpečnost
- IaC Security (Infrastruktura jako kód)
- SAST (Statické testování zabezpečení aplikací)
- Build Security
- Správa tajemství
- Detekce anomálií
Tyto funkce poskytují detekci hrozeb v reálném čase, automatizované vynucování zásad a prioritizaci na základě rizik, čímž zajišťují nepřetržité zabezpečení v celém vývoji softwaru, jeho nasazení a provozu.
Tento dokument popisuje, jak společnost Xygeni podporuje organizace v dosahování vyspělosti SAMM, automatizaci bezpečnostních kontrol, kontrole dodržování předpisů a zmírňování rizik napříč celým procesem. SDLC.
Přehled OWASP SAMM
Pět obchodních funkcí SAMM
OWASP SAMM je strukturován do pět obchodních funkcí, přičemž každá z nich představuje kritický aspekt softwarové bezpečnosti. Tyto funkce slouží jako pilíře aby organizace mohly posoudit, zlepšit a zdokonalit své bezpečnostní postupy napříč celým životní cyklus vývoje softwaru (SDLC).
Správní rada
Správa věcí veřejných stanoví bezpečnostní strategie, zásady, rámce pro dodržování předpisů a vzdělávací iniciativy zajistit strukturovaný a měřitelný přístup k softwarové bezpečnosti. Zahrnuje:
- Strategie a metriky – Definování bezpečnostních cílů, měření efektivity a sladění úsilí s obchodními cíli.
- Zásady a dodržování předpisů – Zajištění dodržování interních bezpečnostních politik a externích regulačních požadavků.
- Vzdělávání a poradenství – Zvyšování bezpečnostního povědomí a poskytování strukturovaného školení napříč týmy.
Design
Funkce designu se zaměřuje na identifikace hrozeb, bezpečná architektura a definování bezpečnostních požadavků brzy v roce SDLC aby se předešlo zranitelnostem dříve, než se objeví. Zahrnuje to:
- Posouzení hrozeb – Vyhodnocování bezpečnostních rizik spojených s aplikacemi a jejich prostředím.
- Bezpečnostní požadavky – Definování bezpečnostních očekávání pro software a dodavatele třetích stran.
- Bezpečná architektura – Zavedení odolných softwarových architektur a bezpečných postupů správy technologií.
Implementace
Implementace zajišťuje, že bezpečnostní kontroly jsou začleněny do procesy sestavení, nasazení a správy defektůTato funkce zdůrazňuje automatizace a bezpečné skládání softwaru ke snížení bezpečnostních rizik. Zahrnuje:
- Bezpečné sestavení – Vynucování bezpečnostních kontrol v CI/CD pipelines, správa závislostí a prevence nezabezpečených vydání kódu.
- Bezpečné nasazení – Ochrana integrity aplikací během nasazení a zajištění osvědčených postupů pro správu tajných dat.
- Správa defektů – Systematická identifikace, sledování a náprava bezpečnostních závad.
Ověření
Ověření potvrzuje, že bezpečnostní kontroly jsou správně implementovány a efektivní. Tato funkce zahrnuje metodiky bezpečnostního testování, včetně:
- Testování řízené požadavky – Zajištění toho, aby bezpečnostní kontroly splňovaly stanovené bezpečnostní požadavky.
- Testování bezpečnosti – Provádění automatizovaných a manuálních bezpečnostních hodnocení za účelem odhalení zranitelností.
operace
Provozní funkce zajišťuje průběžné monitorování, reakce na incidenty a řízení provozní bezpečnosti k udržení bezpečnosti softwaru po celou dobu jeho životního cyklu. Zahrnuje:
- Správa incidentů – Detekce, reakce na a zmírňování bezpečnostních incidentů.
- Environment Management – Zabezpečení konfigurací cloudu a infrastruktury pro minimalizaci vystavení útokům.
- Řízení operačních rizik – Zavedení průběžného monitorování a prioritizace rizik pro proaktivní zabezpečení.
Pochopení úrovní zralosti SAMM
OWASP SAMM definuje úrovně zralosti (0–3) pro každý bezpečnostní postup, což organizacím umožňuje postupně zlepšovat jejich bezpečnostní situaci. Úrovně se pohybují od ad-hoc nebo neexistující praktiky (Úroveň 0) až plně optimalizovaná a neustále se zlepšující bezpečnostní opatření (Úroveň 3).
Díky souladu s obchodními funkcemi a úrovněmi vyspělosti SAMM mohou organizace měřit svůj aktuální stav zabezpečení, definovat jasné plány zlepšení a implementovat strukturovaná vylepšení zabezpečení.

Sladění společnosti Xygeni s obchodními funkcemi SAMM
Xygeni se shoduje s Pět obchodních funkcí OWASP SAMM automatizací vynucování zabezpečení, což umožňuje prioritizace rizik na základě data posilování řízení a správa incidentů.
- Správa: ASPM zvyšuje viditelnost rizik, vymáhání politik a řízení dodržování předpisů, zajištění organizací sledovat výkon zabezpečení a efektivně vymáhat zásady.
- Design: Dynamický posouzení hrozeb a stanovení priorit rizik zaměřit úsilí o nápravu zranitelností na základě využitelnosti, dosažitelnosti a obchodního dopadu.
- Realizace:
- SCA, CI/CD Bezpečnost a SAST integrovat zabezpečení do sestavení a nasazení softwaru a zajistit tak včasnou detekci zranitelností.
- Build Security poskytuje softwarové atestace pro ověření integrity.
- Detekce tajemství chrání přihlašovací údaje přes CI/CD pipelinea konfigurace infrastruktury.
- Ověřování:
- Bezpečnostní brány prosazovat Go/No-Go decisionty, zajištění shody s bezpečnostními požadavky před nasazením.
- CI/CD Zabezpečení vynucuje posílení infrastruktury, Čímž se snižuje chybné konfigurace a drift konfigurace.
- ASPM Inventář zajišťuje konzistentní používání bezpečnostních nástrojů napříč pipelines.
- Operace: Detekce anomálií a ochrana proti neoprávněné manipulaci s kódem poskytnout monitorování incidentů v reálném čase, zajištění rychlá reakce na bezpečnostní hrozby a neoprávněné úpravy.
Níže uvedený diagram znázorňuje bezpečnostní postupy, které Xygeni podporuje.
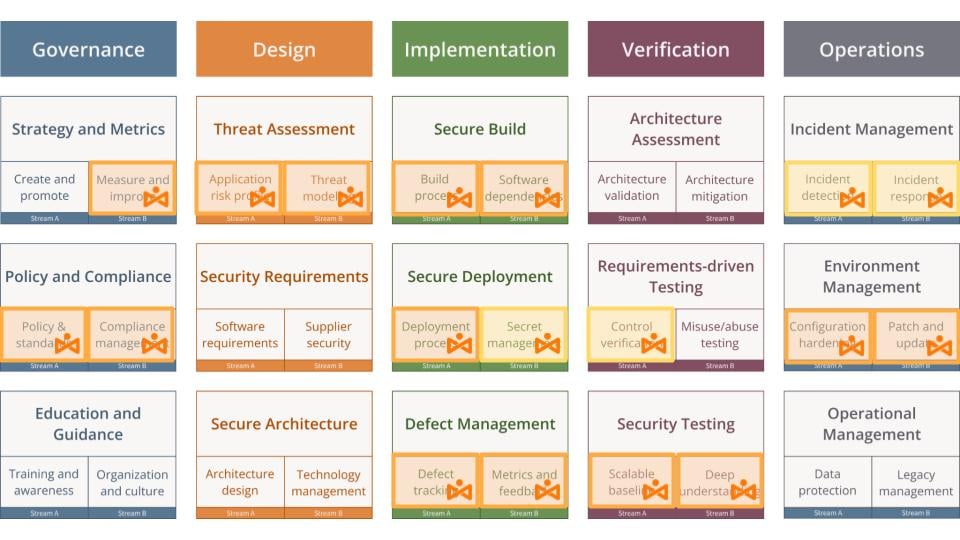
Následující části poskytují podrobný přehled o tom, jak Xygeni podporuje každou obchodní funkci SAMM, pomáhající organizace zlepšovat svou bezpečnostní vyspělost a udržovat bezpečné postupy vývoje softwaru.
Správní rada
Xygeni posiluje řízení bezpečnosti tím, že poskytuje přehled o trendech v riziku, automatizace vymáhání zásad a začlenění bezpečnostního povědomí do vývojových pracovních postupů. Přes Strategie a metriky, Politika a dodržování předpisů a Vzdělávání a poradenství, Xygeni zajišťuje, že organizace mohou sledovat, vynucovat a neustále zlepšovat své bezpečnostní opatření.
Strategie a metriky
Pochopení bezpečnostních trendů a měření účinnosti nápravných opatření jsou klíčové pro sladění bezpečnostních snah s obchodními cíliXygeniho Application Security Posture Management (ASPM) poskytuje centralizovaný pohled na bezpečnostní rizika, což organizacím umožňuje sledovat trendy zranitelností, posouzení účinnosti nápravných opatření a měření bezpečnostních zlepšení v průběhu času.
Xygeni analyzuje expoziční okno, čímž určují, jak dlouho zůstávají zranitelnosti otevřené, než budou vyřešeny. Bezpečnostní týmy mohou optimalizovat doby odezvy, zlepšit strategie zmírňování rizik a vymáhat dohody o úrovni služeb (SLA) pro bezpečnostní opravy identifikací zpoždění nápravy. Zabezpečení dashboards poskytovat klíčové ukazatele výkonnosti v reálném čase, který nabízí úplný přehled o výkon bezpečnostního programu a umožnění vedení, aby datově řízené decisionty k posílení bezpečnostní pozice.
Zásady a dodržování předpisů
Automatizace dodržování předpisů napříč vývoj, sestavení a nasazení pipelines je nezbytné pro správu věcí veřejných. Xygeni automatizuje vynucování zásad, integrace bezpečnostní rámce, jako je NIST, CIS, a OpenSSF do SDLC procesy.
Bezpečnostní zásady jsou vynucováno přímo v rámci CI/CD pipelines, prevence nekompatibilní sestavení a nasazení z postupuSledování souladu s předpisy poskytuje přehled o dodržování politik v reálném čase, což organizacím umožňuje identifikovat a napravit nedostatky dříve, než se stanou riziky. Uplatňováním vymáhání na základě rizik, Xygeni upřednostňuje porušení s velkým dopadem a zároveň snižuje šum způsobený odchylkami od zásad s nižším rizikem a zajišťuje, aby se bezpečnostní týmy soustředily na to, na čem skutečně záleží.
Vzdělávání a poradenství
Budování kultura zaměřená na bezpečnost vyžaduje, aby bezpečnostní poznatky byly přístupné a použitelné v rámci vývojových pracovních postupů. Xygeni poskytuje bezpečnostní pokyny v reálném čase, pomáhá týmům s přijetím osvědčené postupy bez narušení produktivity.
Kontextualizovaná doporučení k nápravě zajišťují vývojáři chápou a efektivně opravují zranitelnosti, čímž se snižuje komunikace mezi bezpečnostními a technickými týmy. Aby se předešlo rizikům zvnějšku a vynucovala se odpovědnost za bezpečnost, společnost Xygeni sleduje role přispěvatelů a vynucuje přístup s nejnižšími oprávněními, čímž se zajistí, že citlivé operace jsou omezeny na oprávněné uživatele.
- Plná viditelnost rizik s bezpečností v reálném čase dashboarda sledování expozice.
- Automatizované vynucování dodržování předpisů v CI/CD aby se zabránilo porušování zásad.
- Vestavěné bezpečnostní povědomí prostřednictvím kontextové nápravy a kontrol s nejnižšími oprávněními.
Design
Xygeni vylepšuje posouzení ohrožení povolením strukturované hodnocení rizik, automatizované stanovování priorit a průběžné monitorování. Pákovým efektem ASPMprioritizační trychtýře, analýza dosažitelnosti a bodování využitelnosti, organizace mohou systematicky identifikovat, posoudit a řídit bezpečnostní rizika, takže decisiony jsou založeny na datech a v souladu s obchodními cíli.
Strukturovaná identifikace a viditelnost rizik
Praktické hodnocení hrozeb začíná pochopením riziková krajinaSpolečnost Xygeni poskytuje přehledy o zranitelnosti v reálném čase klasifikovat rizika na základě jejich závažnost, zneužitelnost a dopadBezpečnostní týmy mohou sledovat a monitorovat vystavení rizikům prostřednictvím automatizované zabezpečení dashboards, čímž se zajistí, aby vedení mělo jasný přehled o potenciální hrozby v celém dodavatelském řetězci softwaru.
Založením a centralizovaný pohled na bezpečnostní rizika, organizace mohou měřit účinnost bezpečnostních programů a zajistit, aby sanační úsilí řešit zranitelnosti s vysokou prioritouTento strukturovaný přístup umožňuje týmům překročit rámec ad-hoc řízení rizik a zavést systematický a škálovatelný proces hodnocení hrozeb.
Automatizované stanovování priorit a analýza dosažitelnosti
S postupným dozráváním bezpečnostních programů organizace potřebují a standardrámec pro řízení rizik upřednostňování skutečných hrozeb před teoretickými zranitelnostmi. Xygeni tento proces automatizuje implementací přizpůsobitelných trychtýřů pro stanovení priorit, které filtrují zranitelnosti na základě dopad na podnikání, relevance pro dodržování předpisů a využitelnost.
Analýza dosažitelnosti zajišťuje, že zranitelnosti jsou priority se určují na základě toho, zda je lze skutečně využít v konkrétním prostředí organizaceMísto toho, aby se Xygeni zabýval všemi bezpečnostními problémy stejně, zaměřuje se na nápravu zranitelností, které představují největší reálné riziko, čímž se snižuje únava z bdělé pozornosti a umožňuje cílené bezpečnostní intervence.
Kromě toho, skóre zneužitelnosti zlepšuje hodnocení rizik vyhodnocením pravděpodobnosti zneužití zranitelnosti v reálných útocích. Bezpečnostní týmy mohou efektivněji alokovat zdroje a řešit kritická rizika. než je útočníci můžou zneužít.
Neustálá optimalizace a adaptivní řízení rizik
Silný strategie posouzení hrozeb se vyvíjí společně s rizikovou krajinou organizace. Xygeni umožňuje nepřetržité zpřesnění prioritizačních trychtýřů, což umožňuje bezpečnostním týmům přizpůsobit svůj postoj k rizikům s ohledem na objevení se nových hrozeb.
Využívají se historické bezpečnostní metriky a trendy nápravných opatření. doladit strategie snižování rizika výnos investic do cenných papírů měřitelná zlepšení. Přesčas, vymáhání na základě politik zarovnává zabezpečenícisionty s tolerance k obchodnímu riziku zatímco bezpečnostní kontroly zůstávají spíše proaktivní než reaktivní.
- Inteligentní prioritizace rizik zaměřuje se na zranitelnosti s dopadem na reálný svět.
- Průběžné hodnocení hrozeb integruje využitelnost, dosažitelnost a obchodní dopad.
- Automatizované hodnocení rizik a pokyny k nápravě zefektivnit zabezpečenícistvorba iontů.
Implementace
Bezpečné sestavení
Xygeni posiluje bezpečné postupy sestavení integrací automatizovaných bezpečnostních kontrol a správy závislostí a budováním validace integrity přímo do CI/CD pipelines. Prostřednictvím Analýza složení softwaru (SCA), Statické testování zabezpečení aplikací (SAST), Správa tajných informací a Build Security, Xygeni zajišťuje, že každé sestavení prochází opakovatelným, zásadami řízeným a ověřitelným bezpečnostním procesem. Dodatečně, CI/CD záruky bezpečnostního ověření že základní bezpečnostní nástroje jsou konzistentně používány v celém pipeline, snížení vystavení riziku.
Konzistence a opakovatelnost v procesu sestavení
Bezpečný proces sestavení vyžaduje standardizace, automatizace a průběžná validaceXygeni vynucuje standardizované zásady sestavení prostřednictvím CI/CD ověření zabezpečení, což nutí každé sestavení použít potřebné bezpečnostní nástroje, jako např. SAST, SCAa skenování tajných informací před pokračováním.
Xygeni zakládá build attestations ověřit integritu softwaru, ověřit původ softwaru a zabránit pozměněné nebo neověřené artefakty z postupu skrz pipeline. Vložením osvědčené bezpečnostní postupy v procesu sestavení, organizace dosahují konzistenci a opakovatelnost, čímž se snižuje lidská chyba a zlepšuje celková kvalita softwaru.
Automatizace bezpečnostních kontrol v sestavení Pipeline
Automatizace zabezpečení je nezbytná pro detekci a nápravu rizika brzy ve vývoji. Xygeni integruje SAST detekovat zranitelnosti v kódu před nasazením, řešení bezpečnostních otázek v co nejranější fázi. Kromě toho, Skenování tajných dat zabraňuje náhodnému odhalení přihlašovacích údajů průběžnou analýzou zdrojového kódu, konfiguračních souborů a protokolů sestavení.
CI/CD bezpečnostní ověření zajišťuje, že prostředí a nástroje pro tvorbu dodržují osvědčené bezpečnostní postupy, omezující zbytečný přístup a ukládající zásady nejnižších privilegiíXygeni eliminuje bezpečnostní úzká hrdla a zároveň zachovává vysokou rychlost vývoje automatizací bezpečnostních kontrol v rámci pipeline.
Zabránění tomu, aby se bezpečnostní chyby dostaly do produkčního prostředí
Neověřené nebo nezabezpečené artefakty se nikdy nesmí dostat do produkčního prostředí. Xygeni vynucuje bezpečnostní brány to automaticky selhávající sestavení obsahující kritické zranitelnosti, odhalené tajné kódy nebo porušení předpisůIntegrací zabezpečení přímo do CI/CD, pouze bezpečné a kompatibilní artefakty pokračovat v nasazení.
Společnost Xygeni integruje detekci malwaru do procesu sestavení, aby dále chránila integritu sestavení, identifikovala neoprávněné úpravy, útoky v dodavatelském řetězci nebo podezřelou aktivitu v CI/CD Pracovních tokůOrganizace zmírňují rizika tím, že brání tomu, aby se bezpečnostní chyby dostaly do produkčního prostředí. než se přemění v reálné hrozby.
Správa softwarových závislostí pomocí bezpečnostních kontrol
Moderní aplikace se silně spoléhají na závislosti na třetích stranách a open source, Což zabezpečení závislostí je kritickým aspektem bezpečných sestaveníXygeni umožňuje automatizované řízení rizik dodavatelského řetězce softwaru, průběžně sledují, ověřují a monitorují každou závislost.
Kusovník softwaru (SBOMs) poskytnout organizacím úplný přehled o softwarových komponentách, pomoc bezpečnostním týmům identifikovat zastaralé závislosti, porušení licencí a potenciální rizikaMonitorování v reálném čase detekuje škodlivé balíčky, neoprávněné úpravy a zranitelnosti, čímž se snižuje vystavení útokům v dodavatelském řetězci.
Automatizace ověřování zabezpečení závislostí
Ne všechny zranitelnosti vyžadují okamžitou nápravu. Xygeni SCA s analýzou dosažitelnosti zajišťuje, aby bezpečnostní týmy upřednostňovaly pouze zranitelnosti, které představují skutečnou hrozbu pro aplikaciMísto zahlcování týmů upozorněními Xygeni automatizuje hodnocení rizik a umožňuje tak inteligentnějšícistvorba iontů.
Udržovat přísná bezpečnostní hygiena, Xygeni vynucuje automatizované bezpečnostní zásady že označovat a blokovat rizikové závislosti během procesu sestavení, čímž se zabrání zavedení nezabezpečených komponent.
Bezpečnostní brány a náprava závislostí
Na předcházet rizikům v dodavatelském řetězci, implementace Xygeni bezpečnostní brány, které blokují sestavení obsahující neschválené závislosti nebo vysoce rizikové zranitelnostiAutomatizované pracovní postupy pro nápravu zefektivňují aktualizace závislostí, a platí bezpečnostní opravy bez narušení vývoje.
Analýzou závislostí pro zadní vrátka, skrytý malware nebo podezřelé chování, platí Xygeni principy zabezpečení s nulovou důvěrou vůči kódu třetích stran, čímž se snižuje pravděpodobnost narušení dodavatelského řetězce.
- Standardvynucování bezpečnosti zajišťuje, že všechna sestavení splňují bezpečnostní kontroly řízené zásadami.
- Ověřování atestací a závislostí sestavení zabránit manipulaci s poškozenými nebo zranitelnými artefakty.
- Skenování tajných kódů a detekce malwaru chránit integritu dodavatelského řetězce softwaru.
Bezpečné nasazení
Xygeni zajišťuje bezpečné nasazení řízené pravidly automatizací ověřování zabezpečení, kontroly dodržování předpisů a detekce neoprávněných změn. Integrací CI/CD Zabezpečení, infrastruktura jako kód (IaC) Zabezpečení a detekce anomálií, Xygeni zabraňuje chybné konfigurace, neoprávněné úpravy a únik přihlašovacích údajů, zajistit to Do produkčního prostředí se dostanou pouze ověřené a bezpečné aplikace..
Automatizace zabezpečení nasazení a vynucování dodržování předpisů
Bezpečný proces nasazení vyžaduje průběžné ověřování zabezpečení v každé fázi CI/CDXygeni integruje mechanismy ověřování zabezpečení v pipelines, čímž se zajistí, že všechna nasazení dodržovat bezpečnostní zásady a osvědčené postupy v oboru.
Konfigurace nasazení jsou automaticky ověřeno proti předdefinované bezpečnostní zásady, čímž se zabrání chybným konfiguracím, které by mohly způsobit zranitelnosti. CI/CD Bezpečnostní ověření zajišťuje, že základní bezpečnostní kontroly –SAST, SCA, skenování tajných informací a vynucování souladu s předpisy—jsou důsledně uplatňovány napříč všechny fáze nasazení, čímž se eliminují bezpečnostní slepá místa.
Xygeni ověřuje IaC šablony a skripty pro nasazení pro ochranu cloudových prostředí a konfigurací infrastruktury, čímž se zajistí, že veškerá infrastruktura je bezpečně zřízena a dodržuje základní bezpečnostní plány pro celou organizaciBezpečnostní brány poskytují automatizované vynucování, blokování nasazení, která obsahují vysoce rizikové zranitelnosti, porušení zásad nebo nesprávné konfigurace, zajistit pouze to bezpečné artefakty se dostanou do produkce.
Ověření integrity nasazení a detekce neoprávněných změn
Společnost Xygeni implementuje atestace nasazení, aby zajistila, že se do produkčního prostředí dostane pouze důvěryhodný a nezmanipulovaný software. Tyto atestace ověřují původ a integrita softwarových artefaktů, bránící zavlečení neověřené komponenty nebo kompromitovaný kód do živých prostředí.
Společnost Xygeni průběžně monitoruje procesy nasazení, aby odhalila neoprávněné úpravy a identifikovala anomální změny v pipeline konfigurace, nastavení infrastruktury a pracovní postupy nasazeníTato proaktivní detekce anomálií snižuje riziko vnitřních hrozeb, chybných konfigurací a útoků na dodavatelský řetězec, čímž se zabrání neoprávněným změnám v ovlivnění produkčního prostředí.
CI/CD pracovní postupy jsou průběžně sledovány odchylky od bezpečnostních zásad, zajistit to každé nasazení probíhá podle autorizovaných a bezpečných procesůPokud jsou zjištěny odchylky, Xygeni problém označí a poskytne podrobné bezpečnostní informace a automatizovaná doporučení pro zmírnění rizik obnovit soulad.
Prevence odhalení tajných informací při nasazení Pipelines
Citlivé přihlašovací údaje, jako například Klíče API, přístupové tokeny a šifrovací tajemství musí zůstat chráněn po celou dobu nasazení. Xygeni vylepšuje zabezpečení tajemství detekcí a zmírňováním úniky přihlašovacích údajů v prostředích nasazení než je lze zneužít.
Skeny Xygeni soubory, pipelines, konfigurační skripty a proměnné prostředí pro vložená tajná data, která zabraňují náhodnému odhalení SCM, CI/CD pracovní postupy a konfigurace infrastruktury. SCM audity historie umožňují bezpečnostním týmům identifikovat dříve commituchovávaná tajná jména, která zůstanou přístupná, a zajistí tak adekvátní zpracování starších přihlašovacích údajů.
Xygeni ověřuje zjištěné tajné informace, aby upřednostnil úsilí o nápravu a rozlišoval mezi aktivní a neaktivní přihlašovací údajeBezpečnostní týmy mohou rychle omezit skutečná rizika tím, že se zaměří na platná a zneužitelná tajná data namísto honění se za falešně pozitivními výsledky.
Pokud je odhalen platný tajný kód, Xygeni umožňuje automatizovaná náprava od:
- Spuštění zabezpečení playbooks které ruší, rotují nebo provádějí vlastní zmírňující akce, čímž zajišťují neutralizaci ohrožených přihlašovacích údajů.
- Blokování nasazení obsahující odhalené tajné informace, čímž se zabrání uvolnění kompromitovaných aplikací do produkčního prostředí.
- Poskytování podrobných auditních protokolů zjištěných tajných informací a nápravných opatření, zajištění souladu s bezpečnostní zásady a regulační požadavky.
- Automatické ověření zabezpečení zajišťuje nasazení v souladu s předpisy CI/CD.
- Infrastruktura jako kód (IaC) skenování zabraňuje chybným konfiguracím před výrobou.
- Detekce anomálií v reálném čase označuje neoprávněné změny a bezpečnostní odchylky.
Správa defektů
Xygeni vylepšuje správa vad by automatizace sledování bezpečnostních problémů, prioritizace zranitelností na základě skutečného rizika a integrace pracovních postupů pro nápravu. Pákovým efektem Application Security Posture Management (ASPM), trychtýře pro stanovení priorit a CI/CD Bezpečnost, organizace mohou identifikovat, kategorizovat a řešit bezpečnostní vady účinně, čímž se snižuje vystavení zneužitelným rizikům a porušování předpisů.
Sledování a správa bezpečnostních závad
Roztříštěný pohled na bezpečnostní otázky může vést k přehlédnuté zranitelnosti, nekonzistentní náprava a neefektivní řízení rizikSpolečnost Xygeni poskytuje centralizovaný pohled na bezpečnostní nedostatky, konsolidující zjištění z SAST, SCA, IaC security, a CI/CD bezpečnostní prověřování do jednotné rozhraní pro řízení rizik.
By korelace bezpečnostních problémů napříč různými zdroji, Xygeni zajišťuje, že bezpečnostní týmy získají úplný přehled o aplikačních rizicích, vyhýbat se duplicitní upozornění nebo přehlédnutí kritických závadVady jsou kategorizováno na základě dopadu na podnikání, zneužitelnosti a technické závažnosti, což organizacím umožňuje upřednostňovat smysluplné opravy zatímco snížení únavy z bdělosti.
Xygeni usnadňuje správu životního cyklu problémů a zefektivňuje úsilí o nápravu. Umožňuje týmům sledovat, přiřazovat a řešit defekty. vnitřně nebo přes externí systémy pro prodej ticketů, jako je Jira a platformy pro zasílání zpráv, jako je Slack. Tím je zajištěno bezpečnostní problémy jsou vhodně řešeny v rámci stávajících vývojových pracovních postupů, čímž se zlepšuje koordinace mezi bezpečnostními a technickými týmy.
Automatizované stanovování priorit a ošetřování vad na základě rizik
Bez strukturovaného stanovení priorit riskují bezpečnostní týmy, že budou zahlceny upozorněními, která nepředstavují bezprostřední hrozbu. Xygeni to řeší integrací Prioritizační trychtýře, což organizacím umožňuje filtrovat bezpečnostní vady na základě reálných rizikových faktorů jako dosažitelnost, využitelnost a obchodní dopad.
Tím, že to zajistíme zranitelnosti aktivně zneužitelné v produkčním prostředí jsou řešeny jako prvníXygeni pomáhá bezpečnostním týmům zaměřit se na nejkritičtější hrozby a zároveň deprivizaci problémů s minimální nebo žádné riziko v reálném světě. Automatizovaný prosazování zásad dále zajišťuje, že nasazení jsou blokována, pokud se vyskytnou nevyřešené kritické vady jsou detekovány, zabránění tomu, aby se vysoce rizikové zranitelnosti dostaly do produkčních systémů.
Zefektivnění nápravy a neustálého zlepšování
Efektivní oprava bezpečnostních závad vyžaduje bezproblémová integrace s vývojářskými pracovními postupy a automatizace pro snížení manuální námahyXygeni zrychluje řešení bezpečnostních závad přímým začleněním praktických bezpečnostních pokynů do CI/CD pipelines, čímž se zajistí, že vývojáři obdrží doporučení pro kontextové nápravné opatření bez narušení jejich pracovních postupů.
Aby se eliminovaly opakující se manuální úkony, Xygeni automatizuje nápravné akce, spouštění Opravy běžných zranitelností řízené playbookemTo snižuje čas a úsilí potřebné k řešení bezpečnostních problémů a umožňuje týmům zaměření na komplexní hrozby s vysokým dopadem.
Xygeni také sleduje účinnost sanace a měří trendy v době potřebné k opravě a celkovém snižování rizikTo umožňuje organizacím průběžně zdokonalit jejich bezpečnostní opatření, identifikovat úzká hrdla procesů a zkrátit dobu odezvy, čímž se zajistí, že bezpečnostní vady budou řízeno proaktivně, nikoli reaktivně.
- Centralizované sledování bezpečnostních problémů eliminuje fragmentaci ve správě zranitelností.
- Prioritizační trychtýře zajistit, aby se týmy zaměřily na zneužitelná rizika s vysokým dopadem.
- Automatizované pracovní postupy pro nápravu urychlit řešení bezpečnostních závad.
Ověření
Xygeni posiluje ověřovací procesy začleněním Testování řízené požadavky a Testování bezpečnosti do vývojových pracovních postupů. Automatizací vynucování zabezpečení v CI/CDDíky upřednostňování zranitelností na základě rizika a integraci bezpečnostního ověřování v každé fázi společnost Xygeni zajišťuje, že se zabezpečení stane nedílnou součástí dodávek softwaru, nikoli kontrolním bodem na poslední chvíli.
Testování řízené požadavky
Bezpečnostní testy musí být definované a systematicky uplatňované ve všech fázích vývoje. Xygeni zajišťuje, aby byly splněny bezpečnostní požadavky automaticky vynuceno integrací šeků do CI/CD pipelines. Každé sestavení prochází ověřením prostřednictvím statického testování zabezpečení aplikací (SAST) pro zranitelnosti kódu, analýza složení softwaru (SCA) pro rizika závislostí, skenování tajných dat pro prevenci úniku přihlašovacích údajů a infrastrukturu jako kód (IaC) bezpečnostní kontroly pro ověření konfigurace.
Bezpečnostní brány fungují jako vynucovací mechanismy a automaticky blokují sestavení, pokud chybí bezpečnostní testy nebo nedodržují předem definované zásady. Xygeni sleduje pokrytí testů napříč aplikacemi, čímž se zajišťuje průběžné ověřování všech komponent podle bezpečnostních požadavků. Pokud jsou zjištěny mezery, organizace dostávají automatická doporučení k jejich odstranění. Díky zajištění neustálého používání bezpečnostních testů společnost Xygeni odstraňuje nekonzistence a zabraňuje tomu, aby se neotestovaný software dostal do produkčního prostředí.
Škálovatelná základna pro bezpečnostní testování
Automatizované bezpečnostní testování musí být konzistentní a škálovatelné, aby drželo krok s rychlými vývojovými cykly. Xygeni integruje automatizované bezpečnostní skenování v každé fázi CI/CD, čímž se zajišťuje co nejranější detekce zranitelností. Bezpečnostní ověření se spouští u každého kódu commit, sestavování a nasazení, přičemž neustále monitorují bezpečnostní stav aplikací. Bezpečnostní brány blokují nasazení, pokud jsou zjištěny kritické zranitelnosti, nesprávné konfigurace nebo porušení předpisů.
Xygeni také automaticky zabraňuje bezpečnostním regresím. sledování opravených zranitelností a zajištění toho, aby se znovu neobjevily v budoucích verzích. Toto regresní testování zajišťuje, že vylepšení zabezpečení budou v průběhu času udržována. Začleněním bezpečnostního testování přímo do CI/CDXygeni eliminuje manuální úzká hrdla a zajišťuje, že bezpečnostní ověření probíhá bez narušení vývoje.
Hluboké porozumění a prioritizace na základě rizik
Ne všechny zranitelnosti představují stejnou úroveň rizika. Xygeni vylepšuje bezpečnostní testování zaměřením na prioritizace na základě rizik, čímž se zajistí důkladnější kontrola komponent s vysokým dopadem. Bezpečnostní kontroly jsou obohaceny o posouzení dopadu na podnikání, pomoc týmům se soustředěním na zneužitelné a dosažitelné zranitelnosti relevantní pro danou aplikaci.
Prioritizace je dynamická a neustále se zdokonaluje s vývojem hrozeb. Pokud se objeví zneužití nebo se zranitelnost stane kritickější, její priorita se automaticky upraví, což spustí okamžité prodloužení platnosti a vynucení bezpečnostiTento přístup zaměřený na uvědomění si rizik umožňuje bezpečnostním týmům alokovat zdroje tam, kde je to potřeba, a vyvažovat automatizované testování s cílenými manuálními kontrolami.
Integrované testování bezpečnosti ve vývojových pracovních postupech
Bezpečnostní testování musí být bezproblémově integrováno s pracovní postupy vývojářů aby byly efektivní. Xygeni zajišťuje, že zjištěné zranitelnosti mohou být přiděleno vývojářům prostřednictvím integrací s ticketingové systémy jako Jira a messagingové platformy jako SlackBezpečnostní zjištění přímo souvisí s postupy nápravy. což umožňuje týmům jednat o nich před nasazením.
- CI/CD- integrované bezpečnostní brány vynutit dodržování předpisů předtím, než se kód dostane do produkčního prostředí.
- Automatizované a rizikem řízené bezpečnostní testování včas odhaluje zranitelnosti.
- Průběžné ověřování zabezpečení zabraňuje regresím a zlepšuje efektivitu testů.
operace
Xygeni posiluje bezpečnost provozu povolením detekce anomálií v reálném čase, bezpečná správa infrastruktury a automatizovaná náprava zranitelností. Prostřednictvím správy incidentů a prostředíSpolečnost Xygeni zajišťuje rychlou detekci a zmírnění bezpečnostních incidentů a zároveň udržuje aplikační prostředí odolná a aktuální.
Správa incidentů
Bezpečnostní incidenty často zůstávají dlouho nepovšimnuty, což útočníkům umožňuje zneužívat zranitelnosti a způsobovat škody. Xygeni toto riziko výrazně snižuje integrací... detekce anomálií a ochrana proti neoprávněné manipulaci s kódem, zajištění včasná identifikace bezpečnostních hrozeb a neoprávněných úprav.
Detekce incidentů je vylepšeno technologií Xygeni monitorování v reálném čase softwarových vývojových prostředí, identifikace podezřelých aktivit v CI/CD pipelines, úložišť zdrojového kódu a nasazených aplikacíDetekce anomálií neustále analyzuje chování v rámci SCM, CI/CDa produkční prostředí, nahlašování pokusy o neoprávněný přístup, neobvyklé úpravy souborů a odchylky od standard vzorce aktivityTento proaktivní přístup zkracuje dobu prodlevy, což organizacím umožňuje detekovat bezpečnostní incidenty dříve, než se vyhrotí.
Detekce manipulace s kódem zajišťuje, že integrita aplikace zůstane neporušená monitorováním neoprávněné změny zdrojového kódu, artefaktů sestavení a skriptů pro nasazeníPokud se útočník pokusí upravit logiku aplikace nebo zavést škodlivé datové zátěže, Xygeni okamžitě upozorní bezpečnostní týmy. Organizace získají úplný přehled o pokusech o zneužití, což jim umožňuje reagovat dříve, než útočníci úspěšně nasadí napadený software.
Xygeni poskytuje automatizované pracovní postupy a integrace s nástroji pro orchestraci zabezpečení pro reakci na incidenty. Bezpečnostní týmy mohou propojení zjištěných hrozeb s platformami pro reakci na incidenty, zajištění strukturovaného řešení incidentů prostřednictvím playbooks, automatizované opatření k omezení šíření a forenzní analýza. Podle zefektivnění detekce a reakceXygeni umožňuje organizacím rychle omezit hrozby a minimalizovat provozní dopad.
- Detekce anomálií v reálném čase minimalizuje dobu prodlevy incidentu.
- Ochrana proti neoprávněné manipulaci s kódem zabraňuje neoprávněným úpravám.
- Automatizované pracovní postupy odpovědí zefektivnit omezení a obnovu po incidentech.
Environment Management
Zabezpečení provozního prostředí vyžaduje konzistentní vynucování zesílených konfigurací a rychlé odstraňování zranitelnostíSpolečnost Xygeni zajišťuje, že CI/CD pipelinevynucují základní bezpečnostní standardy napříč veškerou infrastrukturou a vývojovými prostředími, čímž se snižuje riziko chybných konfigurací a zastaralého softwaru.
Zpevnění konfigurace je automatizován prostřednictvím CI/CD ověření zabezpečení, čímž se zajistí, že všechny komponenty infrastruktury, včetně prostředí pro sestavení, cloudových konfigurací a závislostí za běhu, dodržují osvědčené bezpečnostní postupySpolečnost Xygeni nepřetržitě monitoruje infrastruktura-jako-kód (IaC) šablony, skripty nasazení a bezpečnostní zásady k detekci odchylek od stanovených základních hodnot. Jakékoli chybné konfigurace jsou označeny jako bezpečnostní vady, což brání nezabezpečeným konfiguracím v dosažení produkčního prostředí.
Opravy a aktualizace je urychlen prostřednictvím automatizované nápravné funkce, čímž se zajišťuje včasné řešení zranitelností v závislostech aplikací a komponentách infrastruktury. Xygeni se integruje prioritizace na základě rizik do řízení zranitelností a zajištění toho, aby Nejdříve se instalují kritické bezpečnostní záplaty a aktualizaceOrganizace mohou automatizovat pracovní postupy pro nápravu, propojit bezpečnostní vady se systémy sledování problémů a vynucovat dodržování předpisů pro opravy v rámci CI/CD pipelines.
- CI/CDzpevnění konfigurace řízené konfigurací zajišťuje bezpečné základní infrastruktury.
- Automatizované opravy a nápravy urychlit řešení zranitelností.
- Průběžné sledování souladu s předpisy udržuje prostředí bezpečná a aktuální.
Závěr
Xygeni zjednodušuje Implementace SAMM integrací automatizované vynucování zabezpečení, prioritizace na základě rizik a průběžné monitorování do životní cyklus vývoje softwaru (SDLC). Vložením bezpečnostní kontroly do správy, návrhu, implementace, ověřování a provozu, mohou organizace systematicky zlepšovat svou bezpečnostní situaci aniž by se narušila rychlost vývoje.
Realizací SAMM s Xygeni, organizace dosahují:
- Průběžné sledování rizik a automatizace dodržování předpisů prostřednictvím přehledu v reálném čase, vynucování zásad a správy zabezpečení.
- Stanovení priorit strategických rizik a posouzení hrozeb s dynamickým hodnocením rizik, analýzou zneužitelnosti a cílenými sanačními postupy.
- Automatizované vynucování zabezpečení napříč sestaveními a nasazeními, což zajišťuje bezpečné ověřování artefaktů, ověřování závislostí a CI/CD bezpečnostní integrace.
- Robustní bezpečnostní ověření a ověřování v reálném čase prostřednictvím bezpečnostních bran, automatizovaného bezpečnostního testování a ASPMvynucování dodržování předpisů řízené -
- Proaktivní řízení incidentů a zabezpečení infrastruktury, s využitím detekce anomálií v reálném čase, ochrany proti neoprávněné manipulaci s kódem a automatizovaných pracovních postupů pro nápravu.
S automatizované stanovování priorit rizik, vynucování předpisů řízené zabezpečením a integrované monitorování, Xygeni umožňuje organizacím zefektivnit zavádění SAMM a zajistit Zralost softwarového zabezpečení se efektivně škáluje s růstem firmy.
Organizace dosahují okamžitá vylepšení v oblasti správy a řízení, bezpečnostního testování, automatizace dodržování předpisů a zmírňování rizik, čímž se snižuje expozice útoky na dodavatelský řetězec softwaru, chybné konfigurace a provozní hrozby s Xygeni.
Přijetí SAMM se stává efektivní, měřitelné a škálovatelné, což umožňuje bezpečnostním a vývojovým týmům zvýšit vyspělost zabezpečení bez zpomalení inovací.
