






Am 23. und 24. September teilte sich das Xygeni-Team auf zwei Städte und zwei OWASP-Communities auf, um über KI-Anwendungssicherheit zu sprechen: OWASP AppSec Days Portugal in Porto und OWASP-Veranstaltung zur KI-Sicherheit in Karlsruhe, Deutschland.
Andere Länder, andere Menschenmengen, aber fast in jedem Gespräch dieselbe Frage: „Wo leistet KI tatsächlich einen Beitrag zur Anwendungssicherheit, und wo handelt es sich lediglich um ein neues Etikett für alte Werkzeuge?“
Dies ist unsere Zusammenfassung dessen, was wir gehört haben, was uns überrascht hat und welche Antworten wir gegeben haben.
TL; DR
Zwei OWASP-Räume, zwei Länder, eine Frage: Wo genau hilft KI bei der Anwendungssicherheit? In Porto und Karlsruhe stellten die Experten nicht die Frage, ob KI eingesetzt werden solle. Sie fragten sich vielmehr, welche KI in ihrem AppSec-Stack tatsächlich Arbeit leistet und wer die KI selbst absichert.
- ASPM ist für viele Teams noch ein neues Konzept. In Porto hatten viele Praktiker noch nie mit einem gearbeitet Application Security Posture Management Plattform, obwohl sie das Problem, das sie löst, jeden Tag spüren: zu viele Tools, zu viele Benachrichtigungen.
- ASPM und „KI SAST" sind nicht dasselbe. Durch Scannen werden Fehler im Code gefunden. ASPM entscheidet, welche Ergebnisse jedes einzelnen Tools, das Sie ausführen, Ihre Zeit tatsächlich wert sind.
- Die KI-gestützte Fehleranalyse und -behebung stießen auf das größte Interesse. „Ist das echt? Wie dringend? Wie schwierig ist es zu beheben?“ ist die Frage, auf die jedes Team bei jedem Befund und von jedem Scanner automatisch eine Antwort haben möchte.
- KI ist heute ein Gut, das es zu sichern gilt, nicht nur ein Werkzeug, das man benutzt. Eingabeaufforderungsdateien, MCP-Server, Agentenkonfigurationen wie z. B.
.mcp/servers.jsonAuch KI-Zugangsdaten gehören zur Angriffsfläche, wie die CHAINDROP-Kampagne drei Wochen vor den Ereignissen deutlich gemacht hat. - Souveränität ist in Europa wichtig. Das Thema, KI auf der eigenen Infrastruktur und mit einem eigenen Modell zu betreiben, kam immer wieder auf.
Zwei Städte, ein Gespräch über die Sicherheit von KI-Anwendungen
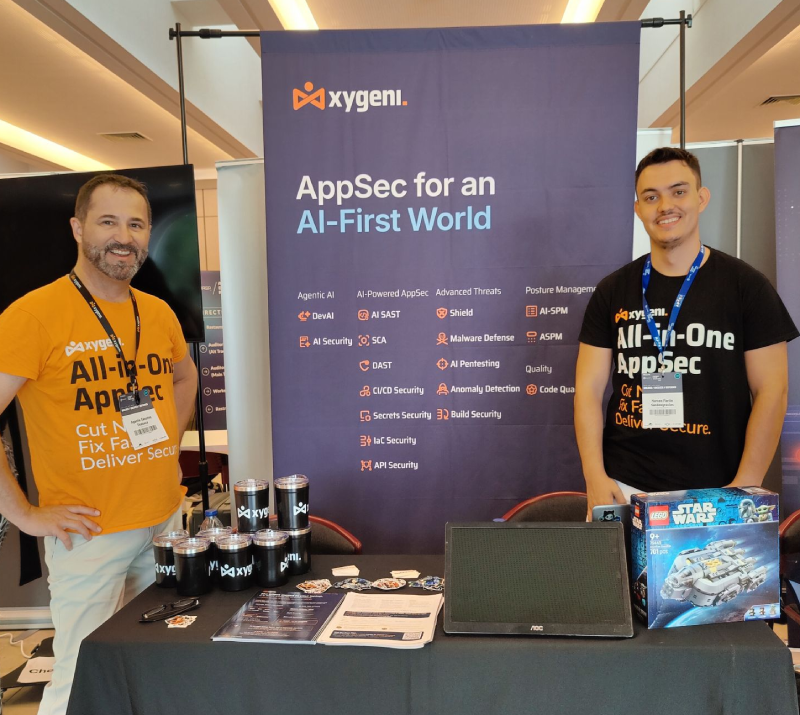
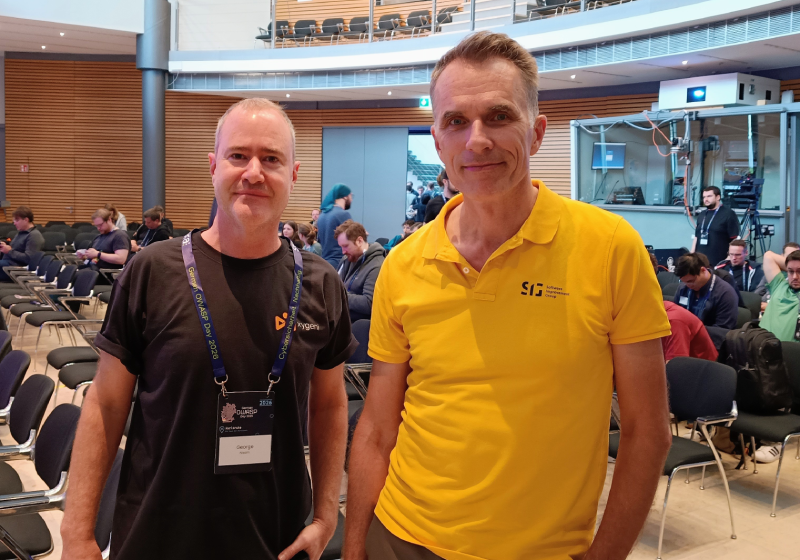
In Porto, Agustín Sánchez (Globaler Berater für Anwendungssicherheit und sichere KI-Entwicklung) und Marcos Martin (DevSecOps-Ingenieur) verbrachte zwei Tage am Stand 12 der Fundação António Cupertino de Miranda. In Karlsruhe, George Nissim (Senior Solutions Engineer) schloss sich der OWASP-Community im IHK Haus der Wirtschaft für einen Tag mit einem starken Fokus auf KI-Sicherheit an.
Die Räume waren voll mit Praktikern: Entwicklern, AppSec-Ingenieuren und DevSecOps-Leitern. Menschen, die durch Tests evaluieren, nicht durch das Lesen von Präsentationsfolien. Das machte die Gespräche für uns prägnanter und gewinnbringender.
Frage 1: „Was genau ist ASPM? "
Dieses Thema kam in Porto immer wieder auf und verdient eine klare Antwort.
ASPM (Application Security Posture Management) ist die Ebene, die die Ergebnisse aller Sicherheitstools in ein einziges Risikomodell umwandelt. Die meisten Organisationen betreiben bereits mehrere Scanner: einen für Code, einen für Abhängigkeiten, einen für Geheimnisse und vielleicht noch einen für Infrastruktur als Code. Jeder erzeugt seine eigene Liste, seine eigene Schweregradskala und seine eigene dashboardDas Ergebnis sind Tausende von Warnmeldungen und keine gemeinsame Antwort auf die einzig entscheidende Frage: Was reparieren wir zuerst?
ASPM beantwortet diese Frage. Es verarbeitet Ergebnisse von nativen Scannern und von Tools von Drittanbietern, korreliert sie und priorisiert sie nach dem tatsächlichen Risiko und nicht nach der reinen Schwere. Wenn Sie mit dieser Kategorie noch nicht vertraut sind, hilft Ihnen unser Leitfaden weiter. was ASPM ist und warum es wichtig ist ist ein guter Ausgangspunkt.
Der entscheidende Punkt für die Teams im Raum: ASPM Erfordert nicht, dass Sie das ersetzen, was Sie bereits verwenden. Ihr bestehender Stack dient als Eingabe.
Is ASPM das Gleiche wie KI SAST?
Nein. Scannen findet Probleme. ASPM entscheidet, welche Probleme Ihre Zeit verdienen.
| Abmessungen | Scannen (SAST mit KI) | ASPM |
|---|---|---|
| Fragen, die es beantwortet | Gibt es in diesem Code eine Sicherheitslücke? | Was ist von allem, was wir gefunden haben, am wichtigsten? |
| Geltungsbereich | Eine Art von Fund: Quellcode | Jede Art von Fund, von jedem Werkzeug |
| Wo KI hilft | Fehler im Code erkennen, erklären und beheben, direkt in der IDE | Triage, Priorisierung und Behebung von Mängeln im gesamten Portfolio |
| Ausgang | Befund | A priorisiertes Risikomodell und eine feste Warteschlange |
Kurz zusammengefasst: Scannen deckt Probleme auf; ASPM entscheidet, welche Probleme Ihre Zeit verdienen. Sie benötigen beide, und gemeinsam sind sie noch leistungsstärker, da dieselbe KI-Ebene sowohl für die Ergebnisse der Xygeni-Scanner als auch für die Ergebnisse Ihrer anderen Tools verwendet wird. Einen umfassenderen Marktüberblick bietet unser Vergleich der Obenverladearme ASPM Werkzeuge für 2026.
Frage 3: „Wie setzt Xygeni KI-Anwendungssicherheit ein?“
Hier gingen die meisten Gespräche in die Tiefe. Unsere Antwort: KI in Xygeni dient nicht dazu, mehr Warnmeldungen zu generieren. Sie dient dazu, Störungen zu beseitigen und die Arbeit zu erleichtern. Vier konkrete Aufgaben im Bereich KI-Anwendungssicherheit:
1. KI-Triage: Ist dieser Befund real?
Für jeden Befund, KI-Triage Die Lösung beantwortet drei Fragen: Handelt es sich um einen Fehlalarm? Wie dringlich ist das Problem aufgrund der tatsächlichen Auswirkungen? Und wie komplex ist die Behebung (automatisch, mittlerer manueller Aufwand oder hoher manueller Aufwand)? Sie funktioniert sowohl mit Xygeni-Befunden als auch mit Befunden von Drittanbieter-Scannern.
2. KI-Erklärung: Wie würde ein Angreifer dies nutzen?
Statt einer CWE-Nummer und einer allgemeinen Beschreibung erhalten Entwickler den vollständigen Exploit-Pfad: wie die Schwachstelle ausgenutzt werden kann und wie sie verifiziert werden kann. Das ist der Unterschied zwischen einem Ticket, das im Bearbeitungsstau landet, und einem, das tatsächlich behoben wird.
3. KI-Behebung: Problem beheben, ohne den Build zu beschädigen
Xygeni schlägt validierte Korrekturen für Code- und Infrastruktur-als-Code-Fehler vor, die keine Builds beeinträchtigen. Ziel ist es, weniger Tickets zu erhalten, nicht besser geschriebene Tickets.
4. DevAI: Sicherheit innerhalb der IDE, ohne Abfragen
DevAI Es arbeitet proaktiv in VS Code, IntelliJ, Cursor und Windsurf. Es wartet nicht auf eine Anfrage des Entwicklers. Es erkennt Schwachstellen in sowohl von Menschen geschriebenem als auch KI-generiertem Code während des Schreibvorgangs, erklärt, wie ein Angreifer diese ausnutzen würde, und schlägt sofort Lösungen vor.
Frage 4: „Und wer sichert die KI selbst?“
Karlsruhe fuhr direkt hierher, und Porto folgte.
KI-Programmierassistenten, Agenten und MCP-Server sind heute fester Bestandteil jeder Entwicklungsumgebung. Sie werden über Klartextdateien (Skill-Dateien, Regeldateien, Eingabeaufforderungen, MCP-Konfigurationen) gesteuert, die … commitSie werden wie Dokumentationen geprüft und bewertet. Dennoch verändern sie stillschweigend, was ein KI-Assistent tun soll und was er erreichen kann. Wir analysieren diese Risiken in unserem Die 10 größten Sicherheitsbedrohungen für KI.
Das KETTENDROP Eine Kampagne im August 2026 verdeutlichte die praktischen Auswirkungen. Ein sich selbst verbreitender Wurm schleuste Hintertüren in Hunderte von npm-Paketen ein. mehr als 1.3 Milliarden Downloads pro Monat, mit einem Credential Harvester, der darauf abzielte Anmeldeinformationen für den KI-Assistenten Neben Hunderten anderer Muster. Während der aktiven Ausnutzung wurde keine CVE zugewiesen. Es gab nichts zu warten. Es ist dasselbe Muster, das wir jede Woche in unseren bestätigten Fällen beobachten. bösartige npm-Pakete Ergebnisse.
Xygeni AI Security begegnet dieser Ebene in drei Schritten:
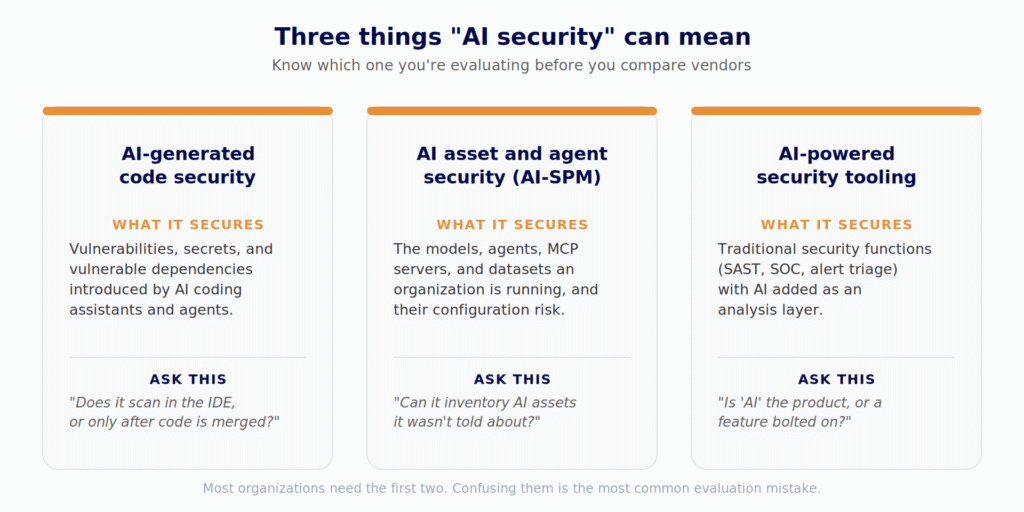
- Entdecken Sie: eine Live-Inventarisierung aller KI-Ressourcen in Ihren Repositories (Modelle, Frameworks, Datensätze, Agenten, MCP-Server, Skills, Prompts, guardrails und die verwendeten KI-Codierungswerkzeuge), die aus Code, Abhängigkeiten und den von KI-Werkzeugen hinterlassenen Konfigurationsdateien erstellt werden. Keine Umfragen, keine Selbstauskünfte. Hier ist warum die Entdeckung an erster Stelle steht.
- Karte: an KI-BOM und ein Beziehungsdiagramm, das zeigt, welcher Agent welches Tool aufruft und welcher MCP-Server welchem Assistenten zugeordnet ist. Das Risiko liegt in der Vernetzung, nicht in einzelnen Komponenten.
- Erkennen: Schnelle Injektion und damit verbundene Risiken in Code und Konfiguration, abgebildet auf die OWASP Top 10 für LLM-Bewerbungen, mit der genauen Datei und Zeile. Außerdem wurden die Anmeldeinformationen des KI-Anbieters in den Konfigurationsdateien von Eingabeaufforderung und Agent offengelegt, und schädliche Abhängigkeiten des KI-Stacks wurden aufgedeckt. MIAUEN, unsere Malware-Engine, die schädliche Pakete erkennt, bevor eine Signatur existiert.
Um das vollständige Bild zu erhalten, lesen Sie KI-Sicherheit erklärt und unser Führer zu KI-Lieferkettensicherheit.
Frage 5: „Kann mein Code in meiner Infrastruktur verbleiben?“
In europäischen Meetings kommt diese Frage immer wieder auf. Für viele Teams funktioniert die Sicherheit von KI-Anwendungen nur dann, wenn die KI selbst die Datensouveränität respektiert. Die Antwort lautet: Ja: Xygeni läuft als SaaS. on-premises, hybrid oder Air-Gap. Sie wählen das Modell (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock oder Ihre eigene kompatible API), Ihr Code verlässt Ihre Umgebung nicht und Sie kontrollieren die KI-Kosten.
Mit Berichtspflichten gemäß dem Cyber Resilience Act Seit dem 11. September 2026 (24 Stunden, um eine Frühwarnung vor einer aktiv ausgenutzten Sicherheitslücke zu senden) ist die Kenntnis des tatsächlichen Risikos nun eine regulatorische Anforderung und kein nettes Extra mehr.
Was wir mit nach Hause nahmen
Drei Erkenntnisse aus einer Woche und zwei OWASP-Räumen:
- Der Markt ist dem Vokabular voraus. Die Teams spüren die ASPM Das Problem (zu viele Tools, zu viele Benachrichtigungen) tritt auf, bevor die Kategorie überhaupt benannt ist. Eine klare Erklärung ist wichtiger als die Benennung selbst.
- Anwender wünschen sich KI, die Arbeit erledigt. Triage und Problemlösung sind in jeder Hinsicht besser als „KI-gestützte Erkennung“.
- KI ist heute ein Gut, das es zu sichern gilt, nicht nur ein Werkzeug, das man benutzt. Die Frage nach dem Inventar („Welche KI setzen wir eigentlich ein?“) können die meisten Teams noch immer nicht beantworten. Sie ist außerdem der Ausgangspunkt jeder ernsthaften Analyse. KI-Risikomanagement
Vielen Dank an die OWASP-Communities in Portugal und Deutschland, die Organisatoren und alle, die zum Gespräch vorbeigekommen sind. Wir sehen uns beim nächsten Mal.
Haben Sie uns in Porto oder Karlsruhe verpasst?
Erfahren Sie, wie KI-gestützte Triage und Problembehebung Ihren Rückstand in Ihren eigenen Repositories reduzieren. Kostenlos startenMalware-Erkennung, noch bevor eine Signatur existiert, ist von Anfang an integriert. Möchten Sie mehr über KI-Sicherheit erfahren? ASPM Sie arbeiten an einer übergreifenden Lösung für Ihren gesamten Technologie-Stack? Reden mit dem Team, das Sie am Stand getroffen hätten.

FAQ
Was ist der Unterschied zwischen ASPM und SAST?
SAST Durchsucht den Quellcode nach Sicherheitslücken. ASPM zusammengefasste Ergebnisse von SAST und jedes andere Sicherheitstool korreliert sie und priorisiert sie nach dem tatsächlichen Risiko, damit die Teams wissen, was sie zuerst beheben müssen.
Funktioniert die KI-gestützte Triage auch mit Ergebnissen anderer Tools?
Bei Xygeni ja. KI-gestützte Triage, Erklärung und Behebung gelten sowohl für die eigenen Ergebnisse von Xygeni als auch für Ergebnisse, die von Scannern von Drittanbietern wie Snyk, Veracode und Checkmarx übernommen werden.
Was ist eine KI-BOM?
Eine KI-Stückliste führt die KI-Komponenten Ihrer Software auf: Modelle, Datensätze, Agenten, MCP-Server, Eingabeaufforderungen und guardrailsund wie sie zusammenhängen.
Kann die KI von Xygeni laufen? on-premises?
Ja. Xygeni unterstützt on-premises-, Hybrid- und Air-Gap-Bereitstellungen, mit Ihrer Wahl des KI-Modells.
