






1. Einleitung: Warum Auto Remediation die AppSec neu gestaltet
Die moderne Entwicklung schreitet schnell voran. Die meisten Sicherheitsteams verlassen sich jedoch immer noch auf manuelle Triage, langsame Patches und Tools, die nur Warnmeldungen ausgeben, ohne etwas zu beheben. Laut einer aktuellen Dynatrace-Bericht, Unternehmen erwarten, Software-Updates 58 % häufiger und 22 % geben zu, dass sie die Codequalität opfern um Liefertermine einzuhalten. Infolgedessen gelangen viele Schwachstellen immer noch in die Produktion. Deshalb automatische Korrektur ist heute wichtiger denn je. Mit der richtigen automatisches Korrekturtoolkann Ihr Team Sicherheitsprobleme automatisch beheben im Quellcode, in Open-Source-Abhängigkeiten und in Geheimnissen, bevor es zu Vorfällen kommt. Es ist nicht nur schneller. Es ist intelligenter, sicherer und auf DevOps ausgelegt.
In diesem Handbuch erfahren Sie, wie automatische Sanierungsarbeiten, worauf man bei einer Lösung achten sollte und wie Xygenis automatische Korrekturtools DevOps-Teams helfen, sicher im großen Maßstab zu bauen. Am wichtigsten ist, dass Sie sehen, wie Sie konform und geschützt bleiben ohne Ihre Lieferung zu verlangsamen pipeline.
2. Was ist automatische Korrektur und wie funktioniert sie?
Bei der automatischen Behebung handelt es sich um den Prozess der automatischen Identifizierung und Behebung von Sicherheitsproblemen in Ihrem SDLCAnstatt sich nur auf Warnungen zu verlassen, ergreifen diese Tools Maßnahmen, wenn ein Risiko erkannt wird.
Und so funktionierts:
- Ein Scanner erkennt einen Codefehler, ein anfälliges Paket oder ein geheimes Leck.
- Das System bewertet das Risiko sofort im Kontext.
- Basierend auf vordefinierten Regeln oder KI-Modellen empfiehlt oder wendet es eine Lösung an.
Wenn Xygeni beispielsweise eine anfällige Funktion entdeckt in Pythonbietet es einen sicheren Ersatz direkt in Ihrem CI pipeline. Wenn ein Geheimnis versehentlich übertragen wird, blockiert das Tool die commit und führt den Entwickler durch den Widerruf.
Dieser proaktive Ablauf reduziert Lärm, beschleunigt die Sanierung und schafft Vertrauen zwischen Entwicklung und Sicherheit.
3. Warum manuelle Korrekturen für DevSecOps-Teams nicht mehr funktionieren
Manuelle Korrekturen sind nicht skalierbar. In vielen Fällen werden dadurch mehr Probleme verursacht, als gelöst werden.
- Entwickler erhalten Hunderte von Warnungen, aber keine Anleitung.
- Sicherheitsteams geraten aufgrund von Rückständen in Rückstand.
- Kritische Probleme werden durch Fehlalarme begraben.
- Übereilte Patches zerstören Builds oder schaffen neue Risiken.
Dadurch Schwachstellen bleiben oft wochenlang ungelöst. Die Sicherheit wird zu einem Hindernis, nicht zu einem Wegbereiter.
Aus diesem Grund setzen Teams auf automatische Korrekturmaßnahmen. Sie ermöglichen eine sichere Entwicklung, die mit Ihren pipeline, nicht dagegen.
4. Automatische Korrektur im gesamten SDLC: Anwendungsfälle
Sicherheitsprobleme verlangsamen die Entwicklung nur, wenn sie ungelöst bleiben. Mit den automatischen Korrekturtools von Xygeni werden Schwachstellen, Fehlkonfigurationen und offengelegte Geheimnisse nicht nur erkannt, sondern auch automatisch behoben. Xygeni passt sich jeder Phase des Lebenszyklus der Softwareentwicklung (SDLC), um sicherzustellen, dass die Teams Risiken reibungslos beheben.
Ob Sie Ihren Code sichern, Open-Source-Abhängigkeiten verwalten oder die Geheimhaltung gewährleisten – Xygeni bietet intelligente, kontextabhängige Abhilfe, die sich nahtlos in Ihren Workflow einfügt. Dadurch entwickeln Teams schneller und sicherer.
SAST Automatische Korrektur mit KI (Code Security)
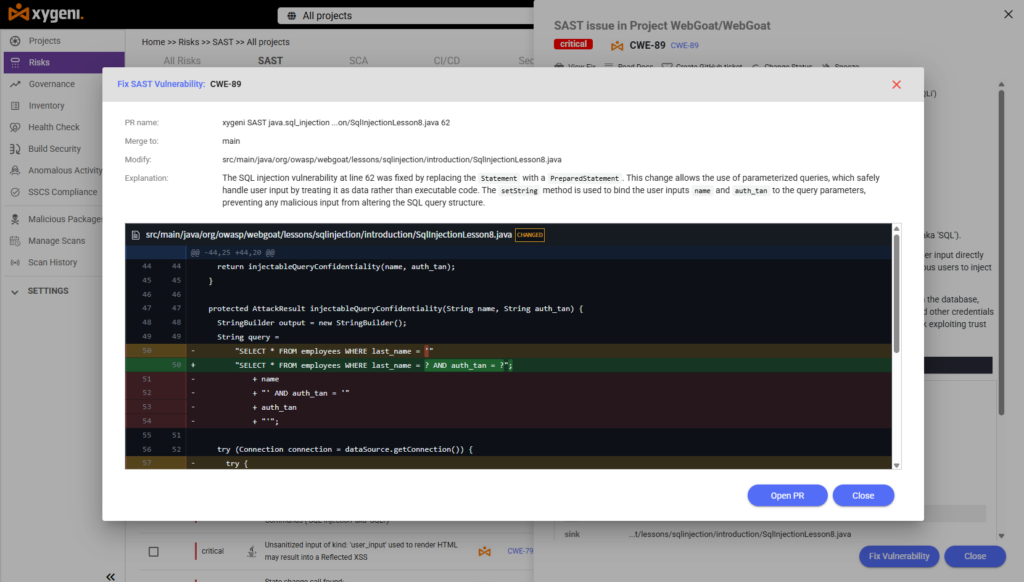
Automatische Reparatur ist Xygenis KI-gestütztes System, das sichere Code-Korrekturen vorschlägt und anwendet, sobald eine Schwachstelle in Ihrem Quellcode auftritt. Es ist integriert in unsere nächste Generation SAST Sie, die vorcision und Geschwindigkeit, während Rauschen eliminiert wird.
Anstatt Ihnen nur mitzuteilen, was kaputt ist, zeigt Ihnen AutoFix, wie Sie das Problem beheben können, und hilft Ihnen, die Änderung anzuwenden, ohne dass es zu einer Verlangsamung kommt.
So funktioniert AutoFix
Tiefgehende statische Analyse
Xygeni scannt jede Zeile Ihrer Codebasis, einschließlich des Lieferanten- oder Auftragnehmercodes, um schwerwiegende Probleme zu erkennen, wie SQL Injection, XSS, unsichere Hash-Funktionen, Pufferüberläufe und fehlerhafte Authentifizierungslogik.
Kontextbezogene Vorschläge
Jeder Fix wird unter Berücksichtigung Ihres tatsächlichen Codekontexts generiert. Anstelle allgemeiner Ratschläge erhalten Sie den relevantesten Fix, der auf Ihren Stack, Ihre Sprache und die umgebende Logik zugeschnitten ist.
Entwicklerzentrierter Workflow
Sie können den Fix direkt von Ihrer IDE aus oder während der CI/CD Sie müssen kein Ticket erstellen, auf ein anderes Team warten oder Ihren Arbeitsablauf unterbrechen.
Beispielanwendungsfall
Problem: Ein Entwickler verwendet eine unsichere Zeichenfolgenverkettung, um eine SQL-Abfrage zu erstellen.
AutoFix-Reaktion:
- Erkennt das SQL-Injection-Muster.
- Empfiehlt eine parametrisierte Abfrage unter Verwendung Ihres Frameworks (zum Beispiel
pgorSequelize). - Zeigt einen sauberen Code-Diff.
- Der Entwickler wendet den Fix in GitHub, GitLab oder direkt von CI an.
SCA Automatische Korrektur (Abhängigkeitsverwaltung)
Die Verwaltung von Open-Source-Abhängigkeiten kann schnell unübersichtlich werden, insbesondere wenn sich Schwachstellen tief in Ihren transitiven Paketen verbergen. Xygeni erledigt dies automatisch und bietet vorcisDie Korrekturen, die Ihren Build nicht beschädigen.
Sobald ein anfälliges Paket erkannt wird, Engine für Sanierungsrisiken evaluiert alle möglichen Upgrade-Pfade. Es empfiehlt Ihnen nicht nur, zu aktualisieren, sondern analysiert auch die Kompromisse, identifiziert die sicherste Version und bereitet den Fix in einem pull request.
Funktionsweise
- Zunächst scannt Xygeni Ihren Abhängigkeitsbaum in Echtzeit. Dies umfasst direkte und transitive Pakete aller unterstützten Paketmanager.
- Wenn es dann eine bekannte Sicherheitslücke findet, prüft es, welche Versionen das Problem beheben.
- Anschließend wird für jede mögliche Lösung ein Sicherheitscheck durchgeführt: Gibt es neue Schwachstellen? Wird etwas kaputt gehen? Was ist die sicherste Option?
- Basierend auf dieser Analyse wählt es das stabilste und sicherste Upgrade aus.
- Schließlich erzeugt Xygeni eine pull request mit der aktualisierten Version und einer vollständigen Erläuterung der dadurch beseitigten Risiken und der dadurch eingeführten potenziellen Änderungen.
Auf diese Weise können sich die Entwickler auf den Code konzentrieren, während Xygeni sich um Patches, Versionskontrolle und die Übersichtlichkeit des Änderungsprotokolls kümmert.
Beispielanwendungsfall
Stellen Sie sich vor, Ihr Projekt verwendet Spring Boot 3.4.4, das eine Schwachstelle enthält, die die Endpunktexposition beeinträchtigt. Xygeni erkennt diese Schwachstelle und überprüft alle neueren Versionen:
- Version 3.4.5 behebt das Problem gründlich.
- Version 3.5.0 fügt neue Funktionen hinzu, beeinträchtigt jedoch die Kompatibilität.
- Version 3.4.6 bringt ein anderes Risiko mit sich.
Als Ergebnis wählt Xygeni 3.4.5 aus und öffnet ein pull request mit dem bereits angewendeten Patch. Das Team überprüft es, sieht sich die Analyse an und führt es sicher zusammen.
Indem wir Upgrades in fundierte, risikoarmecisions, Xygeni macht die automatische Behebung zu einem natürlichen Teil Ihres Entwicklungs-Workflows, nicht zu einer lästigen Pflicht.
Geheimnisse der automatischen Behebung
Geheimnisse lecken sind gefährlich. Glücklicherweise stoppt Xygeni sie, bevor sie Schaden anrichten. Wenn ein Entwickler commitein Geheimnis, wie ein AWS Zugangsschlüssel oder GitLab PATXygeni erkennt die Gefährdung sofort und widerruft das Geheimnis sofort, wenn die automatische Behebung aktiviert ist.
Dies verhindert, dass Angreifer das Geheimnis ausnutzen, selbst wenn es nur kurzzeitig offengelegt wurde. Darüber hinaus können die Teams ohne Kontextwechsel oder manuelle Rücknahme weiterarbeiten.
Funktionsweise
- Ein Stoß oder pull request löst Xygenis Geheimnisscanner.
- Der Scanner überprüft, ob das offengelegte Geheimnis gültig ist.
- Wenn es gültig ist und die automatische Korrektur aktiviert ist, verwendet Xygeni die API des betroffenen Dienstes, um das Geheimnis sofort zu widerrufen.
- Direkt danach aktualisiert der Scanner den Problemstatus im Xygeni dashboard, markiert es als behoben und senkt den Schweregrad auf „informativ“.
Xygeni unterstützt sofort die Sanierung playbooks für AWS-Schlüssel, Google-API-Token, persönliche GitLab-Zugriffstoken und Slack-Geheimnisse. Und noch besser: Je nach Kundennachfrage werden regelmäßig weitere Integrationen hinzugefügt.
Dadurch wird die Geheimnishygiene automatisiert und vollständig nachvollziehbar. Sie können Geheimnisse auch manuell über die Benutzeroberfläche verwalten oder den Widerruf in Ihre eigenen Automatisierungs-Workflows integrieren.
Zusammenfassend lässt sich sagen, dass Xygeni praktische Echtzeit-Geheimnisbeseitigung für Ihre pipeline, sodass Sie Verstöße vermeiden können, ohne die Entwicklung zu unterbrechen.
5. Worauf Sie bei einem automatischen Fehlerbehebungstool achten sollten
Bei der Auswahl eines automatischen Fehlerbehebungstools geht es nicht nur darum, Kontrollkästchen zu aktivieren. Sie benötigen ein System, das Ihrem Team hilft, Sicherheitsprobleme tatsächlich zu beheben, nicht nur zu melden. Während manche Tools Warnungen senden, die ignoriert werden, führt das richtige Tool zu Maßnahmen, ohne Aufsehen zu erregen.
Um Ihre Optionen effektiv zu bewerten, sollten Sie diese Schlüsselfragen berücksichtigen:
Wird die Priorisierung auf Grundlage des tatsächlichen Risikos vorgenommen?
Nicht jede Schwachstelle sollte gleich schwer wiegen. Ein intelligentes Tool zur Behebung berücksichtigt Ausnutzbarkeit, Erreichbarkeitund Auswirkungen auf das Geschäft. Beispielsweise erfordert ein kritischer Fehler in unerreichbarem Code nicht die gleiche Dringlichkeit wie offengelegte Anmeldeinformationen in einem Produktionszweig.
Werden kontextbezogene Korrekturen vorgeschlagen?
Ein nützliches Tool kann Ihnen nicht nur sagen, was schief gelaufen ist. Es zeigt Ihnen auch, wie Sie das Problem beheben können. Sicherheitscode Beispiele basierend auf Ihrer Sprache, Ihrem Framework und Ihren Codierungsmustern. So können Entwickler Probleme schnell und präzise lösen, ohne raten oder nach Lösungen suchen zu müssen.
Schützt es über die gesamte SDLC?
Für die Behebung von Problemen in der Produktion ist es bereits zu spät. Ein leistungsstarkes automatisches Korrektursystem scannt und behebt Schwachstellen während der Entwicklung, in CI pipelines und während der Bereitstellung. Darüber hinaus muss es Quellcode, Open-Source-Pakete, Geheimnisse und Infrastruktur-als-Code-Dateien abdecken.
Lässt es sich in Ihre vorhandenen Tools integrieren?
Sicherheit funktioniert nur, wenn sie in die Arbeitsabläufe der Entwickler passt. Daher sollte Ihr Tool reibungslos mit GitHub, GitLab, Bit Bucket, JenkinsUnd andere CI/CD Plattformen. Entwickler sollten außerdem die Möglichkeit haben, Fixes direkt aus ihrer IDE anzuwenden, sodass Sicherheit Teil der täglichen Arbeit wird.
Unterstützt es flexible Richtlinien?
Manchmal wünschen Sie sich eine vollständige Automatisierung. Manchmal möchten Sie Fixes lieber prüfen, bevor Sie sie anwenden. Die besten Tools ermöglichen es Sicherheitsteams, Richtlinien zu definieren, z. B. die automatische Behebung kritischer Schwachstellen in sensiblen Repos, während Entwickler weniger riskante Ergebnisse überprüfen können. Das schafft Ausgewogenheit und erhält das Vertrauen.
6. Von der Erkennung bis zur Behebung: Was die automatische Fehlerbehebung intelligent macht
Die meisten Sicherheitstools konzentrieren sich auf Warnmeldungen, aber nicht alle Warnmeldungen verdienen die gleiche Aufmerksamkeit. Deshalb Tools zur automatischen Behebung gehen über die Erkennung hinaus. Sie helfen Teams, das zu beheben, was wirklich wichtig ist.
Xygenis Engine analysiert nicht nur die CVSS Der Score beeinflusst nicht nur die Erreichbarkeit, Ausnutzbarkeit und Auswirkung der Schwachstelle auf Ihr Unternehmen. So vermeidet Ihr Team Zeitverschwendung durch Probleme mit niedriger Priorität.
Darüber hinaus ist Xygeni Sanierungsrisiko Die Funktion prüft alle möglichen Upgrade-Pfade für Open-Source-Abhängigkeiten. Sie zeigt, welcher Patch sicher ist, welcher neue Risiken birgt und welcher die Funktionalität beeinträchtigen könnte.
Dadurch automatische Behebung schneller und sicherer. AutoFix, SCA Risikobewertung und Geheimnisaufhebung arbeiten zusammen, um die sicherer Entwicklungslebenszyklus.
Daher bedeutet intelligente automatische Behebung, die richtigen Probleme auf die richtige Weise und zum richtigen Zeitpunkt zu beheben.
7. Automatische Fehlerbehebung in Aktion: Ein DevOps-Szenario
Schauen wir uns an, wie automatische Korrektur arbeitet in einer realen DevOps pipeline.
Stellen Sie sich ein Node.js-Projekt vor, bei dem Ihr CI-Scan eine bekannte Schwachstelle in der express Paket. Das SCA Die Engine wertet vier Upgrade-Optionen aus:
- Eine Version löst das Problem nicht.
- Ein anderes führt mehrere neue CVEs ein.
- Ein dritter Fehler beeinträchtigt Ihre vorhandene Funktionalität.
- Endlich bietet eine Version einen sauberen Patch ohne neue Risiken.
Mit unserer SanierungsrisikoXygeni empfiehlt eindeutig die sichere Variante. Sie schafft eine pull request, enthält ein vollständiges Änderungsprotokoll und ermöglicht die pipeline um sicher fortzufahren.
Das Wichtigste dabei ist, dass keine manuelle Recherche erforderlich ist. Stattdessen wendet Xygeni automatische Behebung das zum Geschäftskontext und zum Entwicklungsfluss passt.
Diese Art der Automatisierung hält Ihre sicherer Entwicklungslebenszyklus läuft reibungslos und ohne Verzögerung.
8. Xygeni vs. traditionelle Tools: Ein kurzer Vergleich
Um die richtige Lösung zu wählen, hilft ein Vergleich Tools zur automatischen Behebung Seite an Seite. Herkömmliche Scanner hinterlassen oft Lücken, während Xygeni ein vollständiges und integriertes Erlebnis bietet.
| Funktion | Traditionelle Werkzeuge | Xygeni Auto-Remediation-Tool |
|---|---|---|
| Erkennung von Sicherheitslücken | ✕ Statisch und alarmbasiert | ✓ Echtzeit mit tiefem Kontext |
| Code AutoFix (SAST) | ✕ Manuelle oder generische Patches | ✓ KI-generierte sichere Vorschläge |
| Abhängigkeitsbehebung | ✕ Nur auf die neueste Version aktualisieren | ✓ Risikobasierte Upgrade-Empfehlungen |
| Geheimnismanagement | ✕ Nur benachrichtigen | ✓ Automatisches Widerrufen und Reduzieren des Schweregrads |
| CI/CD Integration | ✕ Erfordert Plugins | ✓ Native mit GitHub, GitLab, Jenkins |
| Risikopriorisierung | ✕ Nur CVSS-Score | ✓ Beinhaltet Ausnutzbarkeit und Auswirkungen |
| Sicherer Entwicklungslebenszyklus | ✕ Getrennte Werkzeuge | ✓ Vollständiger SDLC Abdeckung auf einer Plattform |
| Entwicklererfahrung | ✕ Laut und unklar | ✓ Entwicklerorientiert, workflowfreundlich |
Deutlich, automatische Behebung ist nur dann effektiv, wenn es intelligent, umsetzbar und auf die Bedürfnisse der Entwickler abgestimmt ist. Xygeni bietet Ihnen alles, was Sie brauchen, um Ihre Codebasis ohne Verlangsamung zu sichern.
9. Automatische Fehlerbehebung nutzen, sicher bauen
Die moderne Softwareentwicklung schreitet heute schneller voran als je zuvor. Daher muss die Sicherheit Schritt halten, ohne zu behindern. Traditionelle Ansätze wie manuelle Triage und fragmentierte Tools können Ihre Software-Lieferkette nicht mehr effektiv schützen. Daher müssen Teams intelligentere, stärker automatisierte Lösungen einsetzen.
Genau hier glänzt Xygeni. Anstatt Ihre Entwickler mit Warnmeldungen und Ticket-Warteschlangen zu überfordern, hilft Xygeni Ihnen, echte Probleme zu beheben, sobald sie auftreten. Von unsicherem Code und anfälligen Abhängigkeiten bis hin zu offengelegten Geheimnissen – jeder Teil Ihres SDLC profitiert von der automatischen Behebung.
Mit Xygeni erhalten Sie:
- Sofortige automatische Korrektur für unsicheren Code mithilfe von KI.
- Sicherere Open-Source-Upgrades durch Remediation Risk.
- Automatischer geheimer Widerruf und Prüfpfade.
- Native Integration mit Ihrem CI/CD pipeline.
Und was noch wichtiger ist: Sie reduzieren das Risiko, ohne den Arbeitsaufwand zu erhöhen. So kann Ihr Team schnell agieren und gleichzeitig die Sicherheit gewährleisten.
Zusammenfassend lässt sich sagen: Automatische Fehlerbehebung ist kein Luxus mehr. Sie ist eine Voraussetzung für sichere Entwicklung im großen Maßstab. Glücklicherweise macht es Xygeni einfacher denn je, Ihre Codebasis zu schützen, ohne Sie auszubremsen.
Starten Sie Ihre 7-tägige kostenlose Testversion von Xygeni. Keine Kreditkarte erforderlich. Sichern Sie sich sofort einsatzbereite Builds.

