






Das MITRE ATT & CK Framework ist zu einem globalen standard um die Vorgehensweise von Angreifern zu klassifizieren. Sie werden es oft in zwei Schreibweisen sehen: Gehrungsangriff und Gehrungsangriff&CK. Beide beziehen sich auf dieselbe Ressource. Manchmal wird sie auch als MITRE-Angriffsframework oder unter der Mitre Att&Ck-Framework.
Obwohl es von Sicherheitsanalysten weithin genutzt wird, betrachten viele Entwickler es immer noch als etwas, das außerhalb ihrer täglichen Arbeit liegt. Das Framework ist jedoch auch wertvoll für DevSecOps. Es bietet eine klare Übersicht über die Taktiken und Techniken, die Angreifer verwenden, und kann direkt angewendet werden auf pipelines, Code und Abhängigkeiten.
In diesem Leitfaden bieten wir eine praktische Übersicht über das Gehrungsangriffs-Framework aus der Sicht eines Entwicklers. Wir erklären, wie man ATT&CK mit realen Risiken wie Dependency Injection, Secret Exposure und CI/CD Missbrauch. Darüber hinaus zeigen wir, wie Tools wie Xygeni Entwicklern helfen, Ergebnisse im Kontext von ATT&CK-Taktiken und -Techniken zu interpretieren, sodass sie leichter zu verstehen und zu priorisieren sind.
Was ist MITRE ATT&CK?
Das offizielle MITRE Das ATT&CK-Framework ist eine Wissensdatenbank, die das Verhalten von Angreifern organisiert, wenn diese versuchen, Systeme zu kompromittieren. Stellen Sie es sich wie eine Karte vor: Jede Taktik stellt ein Ziel dar (z. B. Zugriff zu erlangen oder Anmeldeinformationen zu stehlen), und jede Technik erklärt die Methode, mit der Angreifer dieses Ziel erreichen.
Obwohl einige Suchen es als Was ist das Mitre-Angriffsframework? oder einfach Was ist ein Mitra-Angriff?, beide Begriffe verweisen auf dasselbe Projekt: einen praktischen Leitfaden zum Verhalten von Angreifern, der von MITRE verwaltet wird.
Kurz gesagt: ATT&CK hilft Ihnen nicht nur zu verstehen, dass etwas anfällig ist, sondern auch, wie es in der realen Welt ausgenutzt werden könnte. Für Entwickler bedeutet dies, von vagen Warnungen zu umsetzbaren Erkenntnissen zu gelangen, die mit echten Angreifern verknüpft sind. playbooks.
Wofür steht MITRE?
Viele Menschen gehen davon aus, dass MITRE ein Akronym ist. Das ist es jedoch nicht. MITRE ist der Name der gemeinnützigen Organisation, die ATT&CK gegründet hat, um Regierungen zu unterstützen, enterprises und die Sicherheits-Community. Ziel ist es, Wissen über Gegner offen zu teilen, damit sich jeder, vom Analysten bis zum Entwickler, besser verteidigen kann.
Hinweis: MITRE Corporation führt mehrere Sicherheitsinitiativen durch, wie z. B. die Zuweisung von CVE-IDs und NVD-Unterstützung. MITRE ATT&CK ist eines seiner Projekte, das sich auf die Abbildung gegnerischer Taktiken und Techniken konzentriert.
MITRE ATT&CK Framework für Entwickler erklärt
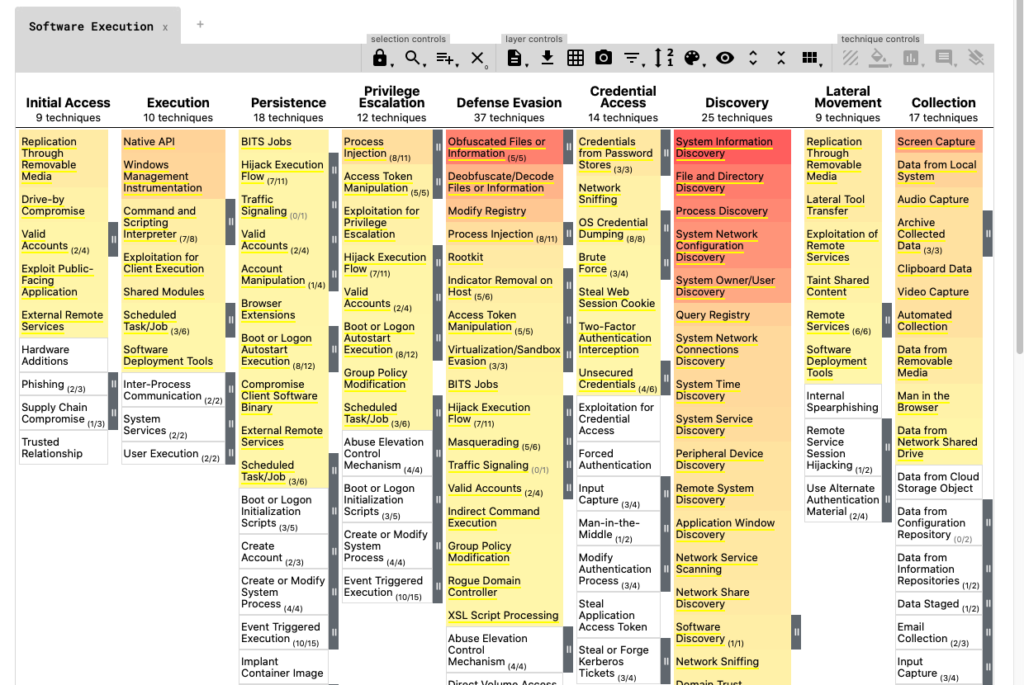
Das MITRE ATT & CK Framework ist keine Datenbank mit Fehlern oder CVEs. Stattdessen ist es eine Matrix des Angreiferverhaltens: Jede Spalte zeigt eine Taktik (was der Angreifer erreichen will), und unter jeder Taktik sind Techniken (wie sie es versuchen).
Für Entwickler ist ATT&CK eine Checkliste gängiger Angriffsmuster die in Ihrem Code, Ihren Abhängigkeiten oder CI/CD pipelines.
Die MITRE ATT&CK-Matrix in der Praxis
Hier sind einige Taktiken und Techniken, die für DevSecOps am wichtigsten sind:
- Erstzugriff (T1190): Eine falsch konfigurierte Terraform Skript lässt einen Cloud-Bucket offen.
- Ausführung (T1059): A
curl | bashDer Befehl in einer Docker-Datei führt während des Builds nicht überprüften Code aus. - Zugangsdatenzugriff (T1552): An AWS-Token fest codiert in einem
.envDatei gibt Angreifern direkten Zugriff. - Exfiltration (T1048): Ein bösartiger NPM-Paket sendet stillschweigend Daten außerhalb Ihrer Umgebung.
- Persistenz (T1547): Ein verstecktes Postinstall-Skript stellt sicher, dass der Angreifer nach der Bereinigung erneut einsteigen kann.
Durch die Zuordnung dieser Probleme zur ATT&CK-Matrix erkennen Entwickler sofort, wie eine einfache Fehlkonfiguration oder unsichere Vorgehensweise mit einem reales Angriffsszenario.
Warum MITRE ATT&CK in DevSecOps wichtig ist
Viele Entwickler denken, dass ATT&CK nur für Analysten gedacht ist, aber das Gegenteil ist der Fall. Wenn eine Schwachstelle oder Fehlkonfiguration mit einer Taktik wie Ausführung or Zugang zu Anmeldeinformationenwird es einfacher:
- Versteh das Perspektive des Angreifers.
- Priorisieren Sie, welche Feststellungen zuerst behoben werden sollen.
- Kommunizieren Sie mit Sicherheitsteams in derselben Sprache.
Real Pipeline Beispiele
Zum Beispiel kann ein bösartiges Postinstall-Skript in einem NPM-Paket wird abgebildet auf Ausführung und Exfiltration.
Ähnlich, a falsch konfigurierte Terraform-Datei Das Freigeben eines S3-Buckets stellt eine direkte Verbindung her zu Erster Zugriff.
A fest codiertes AWS-Token in einem Repo stellt eindeutig dar Zugang zu Anmeldeinformationen.
Endlich ein verschleierte Abhängigkeits-Beaconing-Daten richtet sich an Befehl und Kontrolle (C2).
Anstatt nur ein Label mit dem Schweregrad „kritisch“ zu sehen, erhalten Entwickler ein klare Geschichte wie Angreifer dieses Problem ausnutzen würden. Dadurch wird die Sicherheit weniger abstrakt und deutlich umsetzbarer.
Bridging the Gap
Schließlich baut ATT&CK eine Brücke zwischen Entwicklern und Sicherheitsteams. Beide Seiten verwenden die gleichen Taktiken und Techniken, um Risiken zu beschreiben. Entwickler können Ergebnisse filtern, die Erster Zugriff or Exfiltration, während Analysten sehen können, welche Repos und pipelines sind am stärksten gefährdet. Dieser gemeinsame Kontext beschleunigt die Triage, reduziert Störungen und stellt sicher, dass schwerwiegende Probleme zuerst behoben werden.
MITRE ATT&CK-Taktiken und -Techniken in DevSecOps
Das MITRE ATT & CK Framework wird oft als Theorie angesehen. Allerdings, für Entwickler bedeutet dies eine direkte Umsetzung in gemeinsame Codes und pipeline Probleme. Die folgende Tabelle zeigt, wie spezifische Gehrungsangriffs- und -rücktechniken Karte für alltägliche DevSecOps-Szenarien.
| ATT&CK-Taktik | Technik-ID | DevSecOps-Beispiel |
|---|---|---|
| Erster Zugriff | T1190 | Ein falsch konfiguriertes Terraform-Skript öffnet einen S3-Bucket. |
| Ausführung | T1059 | curl | bash In einer Docker-Datei wird nicht verifizierter Code ausgeführt. |
| Zugang zu Anmeldeinformationen | T1552 | AWS-Token fest codiert in einem .env Datei. |
| Exfiltration | T1048 | Abhängigkeit mit verschleiertem Code, der aus dem Build herausgelangt. |
| Beharrlichkeit | T1547 | Schädliches Postinstall-Skript, versteckt in einem NPM-Paket. |
Tatsächlich beweist dies, dass das Mitre-Angriffsframework nicht abstrakt ist. Es spiegelt die gleichen Probleme wider, mit denen Entwickler täglich in Repos konfrontiert sind und CI/CD pipelines.
Anwendung von MITRE ATT&CK in CI/CD Pipelines
In DevSecOps pipelines sind oft die Brücke zwischen Code und Produktion. Sie werden jedoch auch zu einer neuen Angriffsfläche. Mapping-Probleme in CI/CD Die Verwendung von Taktiken und Techniken von MITRE ATT&CK hilft Entwicklern, Risiken strukturiert zu erkennen.
Von allgemeinen Warnungen bis hin zu ATT&CK-zugeordneten Ergebnissen
Statt vager Botschaften wie „Unsicheres Skript erkannt“, Ergebnisse können mit ATT&CK-Kontext markiert werden:
- Ausführung (T1059): A
curl | bashBefehl in einer Docker-Datei ermöglicht es Angreifern, beliebigen Code auszuführen. - Zugangsdatenzugriff (T1552): An
.envDatei mit fest codierten AWS-Token ermöglicht direkten Zugriff auf Cloud-Ressourcen. - Exfiltration (T1048): Eine Abhängigkeit, die verschleierten Beaconing-Code enthält, sendet stillschweigend Daten außerhalb der Organisation.
- Persistenz (T1547): Schädliche Postinstall-Skripte stellen sicher, dass der Angreifer auch nach der Bereinigung wieder Zugriff erhält.
Entwickler sehen daher nicht nur „kritisch“ vs. „mittel“. Sie sehen wie ein Angreifer es ausnutzen würdeund warum es in der realen Welt wichtig ist.
Warum es für Entwickler funktioniert
Darüber hinaus ist die Verwendung von ATT&CK in pipelines erleichtert die Priorisierung:
- Probleme im Zusammenhang mit Erster Zugriff or Zugang zu Anmeldeinformationen Blockzusammenführungen werden häufig durchgeführt.
- Probleme markiert unter Exfiltration fordern eine schnellere Reaktion, da das Risiko eines Datenlecks besteht.
- Techniken mit geringerer Schwere können später einer Triage unterzogen werden, ohne den Arbeitsablauf zu blockieren.
Tatsächlich werden Sicherheitsüberprüfungen durch die Zuordnung zu ATT&CK zu einem praktischen Tool für Entwickler. Es reduziert Störungen, bietet Kontext und passt die Sicherheitssprache an alltägliche Programmieraufgaben an.
Wie Xygeni Entwicklern bei der Nutzung von MITRE ATT&CK hilft
Xygeni ersetzt nicht das MITRE ATT&CK-Framework, erleichtert Entwicklern jedoch die Verknüpfung von Erkenntnissen mit ATT&CK-Taktiken und -Techniken. Die Plattform erkennt Risiken in SAST, SCA, IaC Scannen, Geheimnisse und Malware-Checks. Diese Erkenntnisse können dann im Kontext von ATT&CK verstanden:
- Ein unsicherer
curl | bashBefehl innerhalb einer Docker-Datei bezieht sich auf Ausführung (T1059). - Ein verschleiertes Postinstall-Skript innerhalb eines NPM-Pakets entspricht Exfiltration (T1048).
- Ein fest codiertes Token in einer Konfigurationsdatei passt unter Zugangsdatenzugriff (T1552).
Warum ist das wichtig? Weil ATT&CK Entwicklern eine strukturierte Möglichkeit bietet, das tatsächliche Verhalten von Angreifern zu analysieren. Anstatt nur mit den Bezeichnungen „kritisch“ oder „mittelschwer“ konfrontiert zu werden, können Entwickler das Gesamtbild erkennen: Welche Taktiken eine Schwachstelle ermöglicht und warum ihre Behebung dringend erforderlich ist.
Darüber hinaus schafft ATT&CK ein gemeinsames Vokabular zwischen Entwicklern und Sicherheitsteams. Wenn Ergebnisse mit Taktiken wie Erster Zugriff or Zugang zu Anmeldeinformationen, beide Seiten verstehen das Risiko auf die gleiche Weise, wodurch die Triage schneller und weniger subjektiv erfolgt.
Xygeni stärkt diesen Prozess durch:
- Frühzeitiges Erkennen von Problemen in Repos und pipelines.
- Blockieren unsicherer Zusammenführungen mit guardrails.
- Hervorhebung der Risikoarten, die durch ATT&CK interpretiert werden können.
Auf diese Weise können Entwickler über die Anzahl der Schwachstellen hinausgehen und die echte Angreifertechniken in ihrem Code versteckt und pipelines.
Checkliste: Bringen Sie MITRE ATT&CK zu Ihrem Pipelines
| Schritt | Action | Warum es wichtig ist |
|---|---|---|
| 1. Kartenergebnisse | Verbinden SAST, SCA, IaC, und geheime Scan-Ergebnisse zu ATT&CK-Taktiken. | Bietet Entwicklern Kontext, indem es zeigt, wie Schwachstellen echten Angriffen zugeordnet werden. |
| 2. Konfigurieren Guardrails | Blockieren Sie Zusammenführungen automatisch, wenn kritische ATT&CK-Techniken auftreten. | Verhindert, dass ausnutzbarer Code in die Produktion gelangt pipelines. |
| 3. Benutzen Dashboards | Verfolgen Sie, welche ATT&CK-Taktiken und -Techniken in Repos und Teams vorkommen. | Hilft, Korrekturen zu priorisieren und Abdeckungslücken schnell zu erkennen. |
| 4. Entwickler schulen | Gehen Sie echte Beispiele durch, z. B. unsicher IaC, Geheimnisse oder Abhängigkeiten. | Macht ATT&CK konkret und nützlich für alltägliche Codierungsaufgaben. |
| 5. Überprüfen Sie regelmäßig | Anpassung guardrails und Zuordnungen, um mit neuen Bedrohungen Schritt zu halten. | Gewährleistet pipeline Die Abwehrmaßnahmen entwickeln sich mit den Techniken der Angreifer weiter. |
Fazit
Das MITRE ATT&CK-Framework ist nicht nur eine Ressource für Analysten; es ist ein praktisches Tool, das Entwickler verwenden können um Code zu sichern, pipelines und Abhängigkeiten. Durch die Zuordnung von Risiken zu ATT&CK-Taktiken und -Techniken gehen Entwicklungsteams über allgemeine Warnungen hinaus und erhalten einen klaren Überblick über wie Angreifer ihre Software ausnutzen könnten.
Darüber hinaus schließt diese gemeinsame Sprache die Lücke zwischen Sicherheit und Entwicklung. Entwickler verstehen, warum ein fest codiertes Token nicht nur eine schlechte Praxis ist, sondern ein echter Fall von Zugang zu Anmeldeinformationen. Ebenso sehen Analysten, wie Probleme in IaC oder Abhängigkeiten passen in Erster Zugriff or Ausführung.
Wenn Sie Entwickler sind, fangen Sie klein an: Ordnen Sie ein oder zwei Ergebnisse aus Ihrem Repo der MITRE ATT&CK-Matrix zu. So wissen Sie sofort, ob Sie Taktiken wie Erster Zugriff, Ausführungden ExfiltrationDiese ÜbungcisAllein dadurch werden Risiken greifbarer und lassen sich leichter priorisieren.
Mit Xygeni müssen Sie das nicht alleine herausfinden. Erkenntnisse aus SAST, SCA, Geheimnisse, IaC, und Malware-Scans können durch ATT&CK-Taktiken und -Techniken interpretiert werden. Daher können Sie nach TTP filtern, erzwingen guardrails in CI/CDund blockieren Sie unsicheren Code, bevor er in die Produktion gelangt.
👉 Buchen Sie eine Demo von Xygeni und sehen Sie, wie MITRE ATT&CK-Taktiken mit Ihren Repos verbunden sind und pipelines in Minuten.

