






Los días 23 y 24 de septiembre, el equipo de Xygeni se dividió entre dos ciudades y dos comunidades de OWASP para hablar sobre la seguridad de las aplicaciones de IA: OWASP AppSec Days Portugal en Oporto y Evento de seguridad de IA de OWASP en Karlsruhe., Alemania.
Diferentes países, diferentes públicos, la misma pregunta en casi todas las conversaciones: “¿En qué aspectos la IA realmente ayuda en la seguridad de las aplicaciones, y en cuáles es simplemente una nueva etiqueta para herramientas antiguas?”
Este es nuestro resumen de lo que escuchamos, lo que nos sorprendió y las respuestas que dimos.
TL; DR
Dos salas OWASP, dos países, una pregunta: ¿dónde ayuda realmente la IA a la seguridad de las aplicaciones? En Oporto y Karlsruhe, los profesionales no se preguntaban si debían usar IA, sino qué IA de su conjunto de herramientas de seguridad de aplicaciones realiza un trabajo real y quién se encarga de la seguridad de la propia IA.
- ASPM Sigue siendo un concepto nuevo para muchos equipos. En Oporto, muchos profesionales nunca habían trabajado con un Application Security Posture Management plataforma, aunque sienten el problema que resuelve a diario: demasiadas herramientas, demasiadas alertas.
- ASPM y "IA SAST" no son lo mismo. El escaneo detecta fallos en el código. ASPM Decide qué resultados, de cada herramienta que utilices, realmente merecen tu tiempo.
- La clasificación y la remediación mediante IA fueron los aspectos que suscitaron mayor interés. "¿Es esto real? ¿Qué tan urgente es? ¿Qué tan difícil es solucionarlo?" es la pregunta que todo equipo quiere que se responda automáticamente, con cada hallazgo y con cada escáner.
- La IA es ahora un activo que hay que proteger, no solo una herramienta que se puede utilizar. Archivos de solicitud, servidores MCP, configuraciones de agente como
.mcp/servers.jsony las credenciales de IA forman parte de la superficie de ataque, como dejó claro la campaña CHAINDROP tres semanas antes de los acontecimientos. - La soberanía importa en Europa. El tema de ejecutar IA en tu propia infraestructura, con tu propio modelo, surgió una y otra vez.
Dos ciudades, una conversación sobre la seguridad de las aplicaciones de IA.
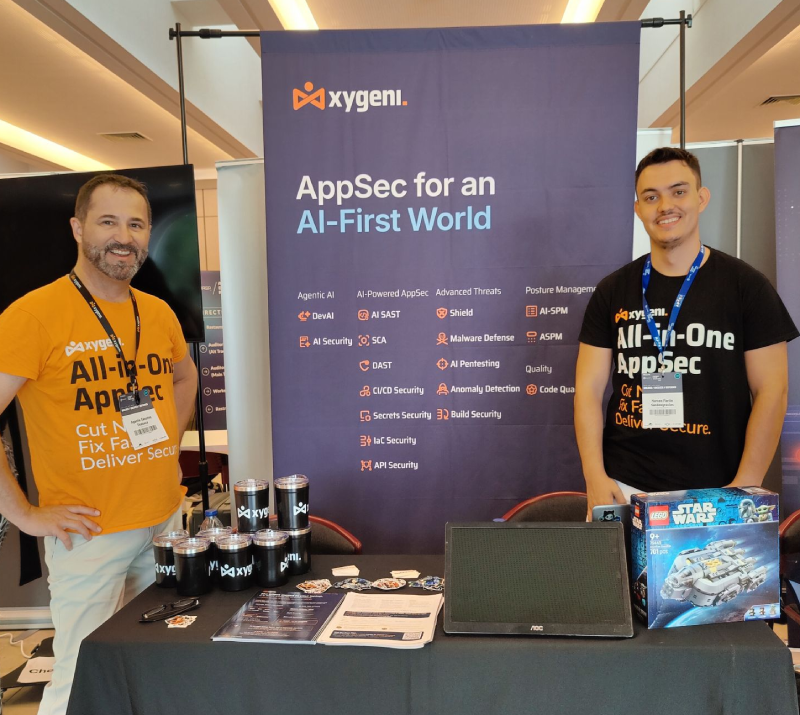
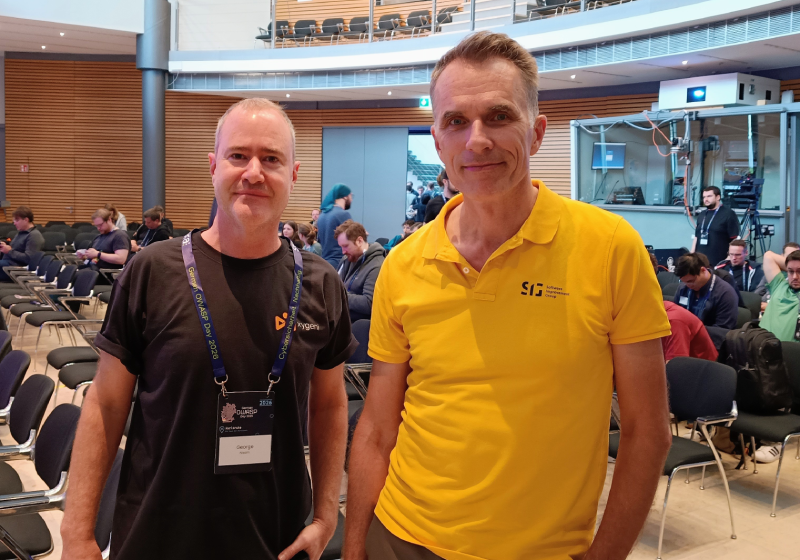
In Porto, Agustín Sánchez (Asesor de desarrollo de IA segura y seguridad global de aplicaciones) y Marcos Martin (Ingeniero de DevSecOps) Pasó dos días en el Stand 12 de la Fundação António Cupertino de Miranda. En Karlsruhe, George Nissim (ingeniero sénior de soluciones)) se unió a la comunidad OWASP en la IHK Haus der Wirtschaft para una jornada centrada en la seguridad de la IA.
Las salas estaban llenas de profesionales: desarrolladores, ingenieros de seguridad de aplicaciones, líderes de DevSecOps. Personas que evalúan mediante pruebas, no leyendo diapositivas. Eso hizo que las conversaciones fueran más directas y provechosas para nosotros.
Pregunta 1: “¿Qué es exactamente?” ASPM? "
Este tema surgía constantemente en Oporto y merece una respuesta clara.
ASPM (Application Security Posture Management) es la capa que convierte los resultados de todas las herramientas de seguridad en un único modelo de riesgo. La mayoría de las organizaciones ya ejecutan varios escáneres: uno para el código, uno para las dependencias, uno para Secretos, tal vez otro para la infraestructura como código. Cada uno produce su propia lista, su propia escala de gravedad, su propia dashboardEl resultado son miles de alertas y ninguna respuesta común a la única pregunta que importa: ¿Qué arreglamos primero?
ASPM responde a esa pregunta. Ingiere hallazgos de escáneres nativos y de herramientas de terceros, los correlaciona y los prioriza según el riesgo real en lugar de la gravedad bruta. Si eres nuevo en la categoría, nuestra guía para Lo que ASPM Qué es y por qué es importante. es un buen punto de partida.
El punto clave para los equipos presentes en la sala: ASPM No requiere reemplazar lo que ya estás usando. Tu pila existente se convierte en la entrada.
Is ASPM lo mismo que la IA SAST?
No. El escaneo detecta problemas. ASPM decide qué problemas merecen tu tiempo.
| Dimensión | Escaneo (SAST con IA) | ASPM |
|---|---|---|
| Pregunta que responde | ¿Existe alguna vulnerabilidad en este código? | De todo lo que encontramos, ¿qué es lo más importante? |
| <b></b><b></b> | Un tipo de hallazgo: código fuente | Cada tipo de hallazgo, de cada herramienta |
| Donde la IA ayuda | Detectar, explicar y corregir fallos en el código, directamente en el IDE | Clasificación, priorización y remediación en toda la cartera. |
| Resultado | Hallazgos | A modelo de riesgo priorizado y una cola de corrección |
En breve: El escaneo detecta problemas; ASPM decide qué problemas merecen tu tiempo. Necesitas ambos, y juntos son más fuertes, porque la misma capa de IA se aplica a lo que encuentran los escáneres de Xygeni y a lo que encuentran tus otras herramientas. Para una visión más amplia del mercado, consulta nuestra comparación de los top ASPM herramientas para 2026.
Pregunta 3: "¿Cómo utiliza Xygeni la seguridad de las aplicaciones de IA?"
Aquí es donde la mayoría de las conversaciones se volvieron más profundas. Nuestra respuesta: la IA en Xygeni no está ahí para generar más alertas. Está ahí para eliminar el ruido y cerrar el trabajo. Cuatro tareas concretas relacionadas con la seguridad de las aplicaciones de IA:
1. Clasificación mediante IA: ¿es real este hallazgo?
Por cada hallazgo, Triaje de IA Responde a tres preguntas: ¿es un falso positivo?, ¿qué tan urgente es según su impacto real?, y ¿qué tan compleja es la solución (automática, manual de esfuerzo medio o manual de esfuerzo alto)? Funciona con los resultados de Xygeni y con los resultados obtenidos de escáneres de terceros.
2. Explicación de la IA: ¿cómo usaría esto un atacante?
En lugar de un número CWE y una descripción genérica, los desarrolladores obtienen la ruta de explotación completa: cómo se podría explotar la vulnerabilidad y cómo verificarla. Esa es la diferencia entre un ticket que se queda en la lista de pendientes y uno que se soluciona.
3. Corrección de IA: solucionarlo sin romper la compilación.
Xygeni propone soluciones validadas para los problemas detectados en el código y la infraestructura como código, diseñadas para no interrumpir las compilaciones. El objetivo es reducir el número de incidencias, no redactar incidencias mejor redactadas.
4. DevAI: seguridad dentro del IDE, sin avisos
DevAI Funciona de forma proactiva en VS Code, IntelliJ, Cursor y Windsurf. No espera a que un desarrollador lo solicite. Detecta vulnerabilidades tanto en código escrito por humanos como en código generado por IA mientras se escribe, explica cómo un atacante podría explotarlas y propone soluciones al instante.
Pregunta 4: "¿Y quién garantiza la seguridad de la propia IA?"
Karlsruhe fue directamente aquí, y Porto le siguió.
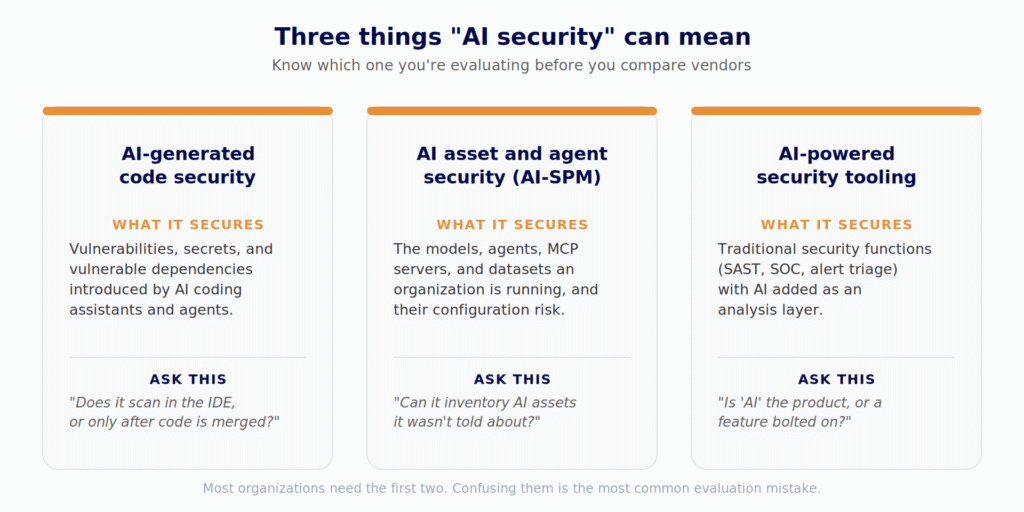
Los asistentes de codificación de IA, los agentes y los servidores MCP ahora forman parte de todos los entornos de desarrollo. Se rigen por archivos de texto plano (archivos de habilidades, archivos de reglas, indicaciones, configuraciones de MCP) que se almacenan committed y revisado como documentación. Sin embargo, cambian silenciosamente lo que se le indica a un asistente de IA que haga y lo que puede alcanzar. Desglosamos estos riesgos en nuestro Las 10 principales amenazas a la seguridad de la IA.
El CADENA La campaña de agosto de 2026 mostró lo que eso significa en la práctica. Un gusano autopropagante introdujo puertas traseras en cientos de paquetes npm, que suman un total de Más de 1.3 millones de descargas mensuales., con un recolector de credenciales que apuntaba credenciales de asistente de IA entre cientos de otros patrones. No se asignó ningún CVE durante la explotación activa. No había nada que esperar. Es el mismo patrón que rastreamos cada semana en nuestro confirmado paquetes npm maliciosos recomendaciones.
Xygeni AI Security aborda esta capa en tres pasos:
- Descubra: un inventario en vivo de cada activo de IA en sus repositorios (modelos, marcos, conjuntos de datos, agentes, servidores MCP, habilidades, indicaciones, guardrails y las herramientas de codificación de IA en uso), construidas a partir de código, dependencias y los archivos de configuración que dejan las herramientas de IA. Sin encuestas, sin autoinformes. Aquí está Por qué el descubrimiento es lo primero.
- Mapa: an AI-BOM y un gráfico de relaciones que muestra qué agente llama a qué herramienta y qué servidor MCP está detrás de cada asistente. El riesgo reside en el cableado, no en un solo activo.
- Detectar: Inyección inmediata y riesgos relacionados en el código y la configuración, mapeados a la Los 10 mejores candidatos para el Máster en Derecho de OWASP, con el archivo y la línea exactos. Además, las credenciales del proveedor de IA expuestas en los archivos de configuración del agente y del mensaje, y las dependencias maliciosas de la pila de IA detectadas por MEWNuestro motor de detección de malware detecta paquetes maliciosos antes de que exista una firma.
Para obtener una visión completa, lea Explicación de la seguridad de la IA y nuestra guía para Seguridad de la cadena de suministro mediante IA.
Pregunta 5: "¿Puede mi código permanecer en mi infraestructura?"
En una sala europea, esta pregunta siempre surge. Para muchos equipos, la seguridad de las aplicaciones de IA solo funciona si la propia IA respeta la soberanía de los datos. La respuesta es sí: Xygeni funciona como SaaS, on-premiseya sea en entornos aislados, híbridos o sin conexión a internet. Usted elige el modelo (OpenAI, Anthropic, Gemini, Groq, Azure AI Foundry, AWS Bedrock o su propia API compatible), su código no sale de su entorno y usted controla el costo de la IA.
Con Obligaciones de presentación de informes de la Ley de Resiliencia Cibernética Desde el 11 de septiembre de 2026, con un plazo de 24 horas para enviar una alerta temprana sobre una vulnerabilidad que esté siendo explotada activamente, conocer rápidamente el riesgo real es ahora un requisito normativo, no una opción deseable.
Lo que nos llevamos a casa
Tres lecciones aprendidas en una semana y en dos salas de OWASP:
- El mercado va por delante del vocabulario. Los equipos sienten la ASPM Problema (demasiadas herramientas, demasiadas alertas) antes de que conozcan el nombre de la categoría. Explicarlo claramente es más importante que nombrarlo.
- Los profesionales quieren una IA que les permita cerrar contratos. La priorización y la remediación superaron a la "detección impulsada por IA" en todas las conversaciones.
- La IA es ahora un activo que hay que proteger, no solo una herramienta que se puede utilizar. La pregunta sobre el inventario ("¿qué IA estamos ejecutando realmente?") es una que la mayoría de los equipos aún no pueden responder. También es el punto de partida de cualquier análisis serio. Gestión de riesgos de IA .
Gracias a las comunidades de OWASP Portugal y OWASP Alemania, a los organizadores y a todos los que se acercaron a charlar. ¡Nos vemos en la próxima!
¿Nos echasteis de menos en Oporto o Karlsruhe?
Descubre cómo la IA de clasificación y corrección reduce la acumulación de tareas pendientes en tus propios repositorios. Empieza gratis: la detección de malware antes de que exista una firma está incluida desde el primer día. ¿Quieres ver seguridad con IA y ASPM ¿Trabajando en todo tu stack tecnológico? escuchar con el equipo que habrías conocido en el stand.

Preguntas Frecuentes
Cuál es la diferencia entre ASPM y SAST?
SAST Analiza el código fuente en busca de vulnerabilidades. ASPM Agrega los hallazgos de SAST Al igual que con cualquier otra herramienta de seguridad, las correlaciona y las prioriza según el riesgo real, para que los equipos sepan qué deben solucionar primero.
¿Funciona la clasificación mediante IA con los resultados de otras herramientas?
Con Xygeni, sí. La clasificación, explicación y corrección mediante IA se aplican tanto a los hallazgos propios de Xygeni como a los hallazgos procedentes de escáneres de terceros como Snyk, Veracode y Checkmarx.
¿Qué es una lista de materiales con IA?
Una lista de materiales de IA enumera los componentes de IA en su software: modelos, conjuntos de datos, agentes, servidores MCP, indicaciones y guardrailsy cómo se conectan.
¿Puede funcionar la IA de Xygeni? on-premises?
Sí. Xygeni lo admite. on-premiseImplementaciones híbridas, aisladas y sin conexión a internet, con el modelo de IA que usted elija.
