
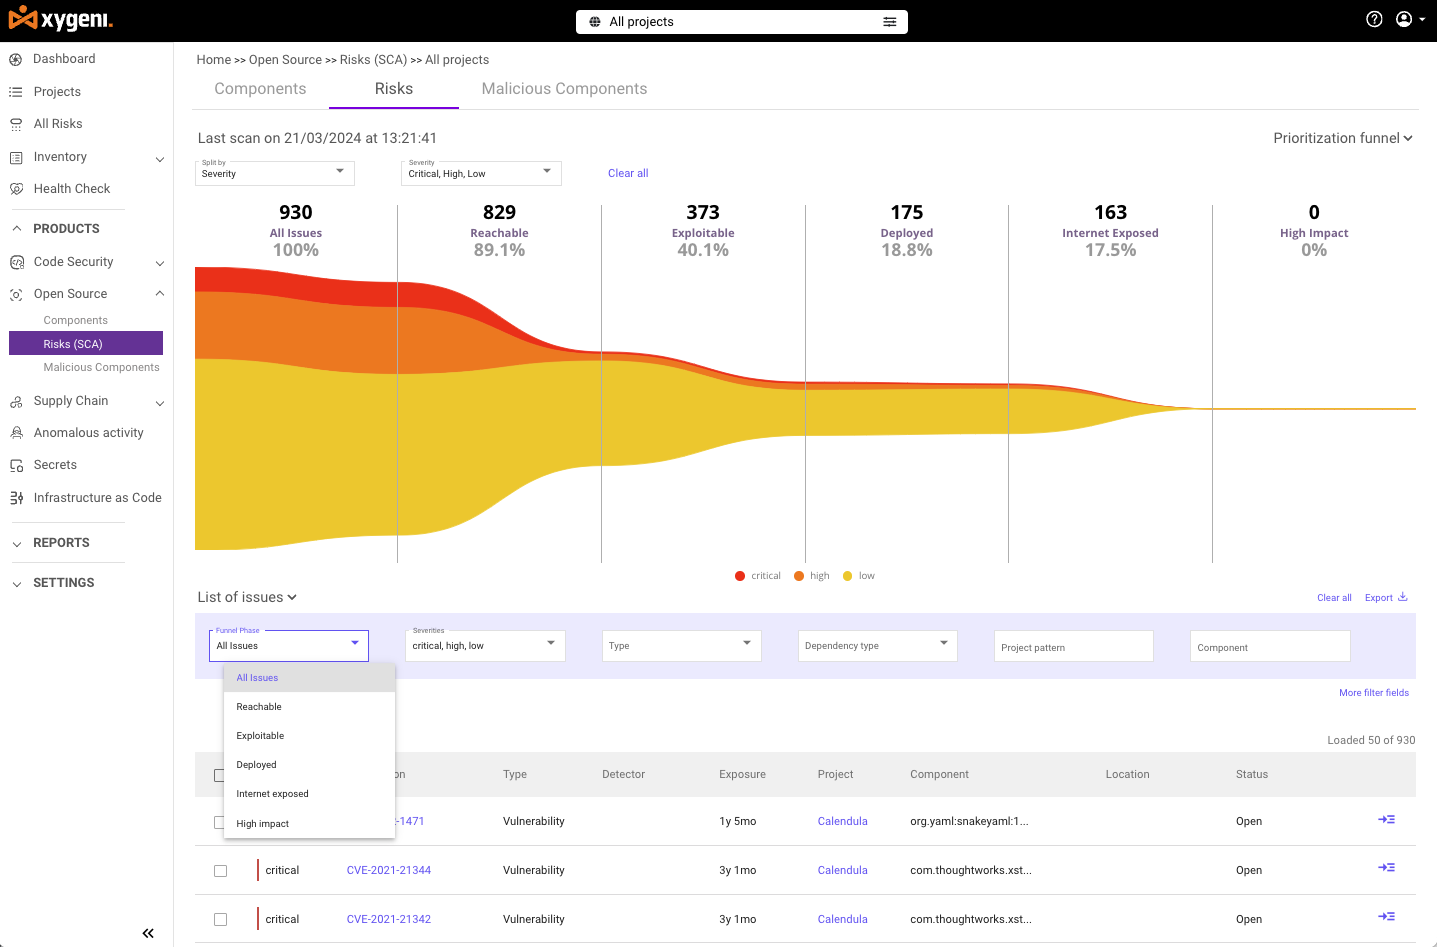






Saat mengamankan perangkat lunak sumber terbuka Anda, Anda membutuhkan lebih dari sekadar pemindaian kerentanan dasar. Anda perlu menemukan kerentanan, memperbaikinya dengan cepat, dan menjaga pengembangan Anda tetap berjalan. pipeline Di sinilah keunggulan remediasi kerentanan sumber terbuka Xygeni. Ini lebih dari sekadar pemindai kerentanan sumber terbuka—ini adalah solusi lengkap yang membantu Anda memprioritaskan, memperbaiki, dan tetap patuh secara real-time.
Baik Anda mengelola tim pengembang kecil atau menangani tugas-tugas yang kompleks. enterprise Perangkat lunak Xygeni terintegrasi dengan mulus ke dalam sistem Anda. CI/CD pipeline Untuk melindungi komponen open-source Anda sejak kode ditulis. Tanpa penundaan. Tanpa pekerjaan manual tambahan. Hanya kode yang aman dan sesuai standar setiap saat.
Mengapa Xygeni Wajib Dimiliki dalam DevOps Anda Pipeline
Ancaman keamanan meningkat setiap hari, tetapi kecepatan pengembangan Anda tidak boleh melambat. Xygeni Open Source Vulnerability Remediator pas dengan mudah ke dalam Alur kerja DevOps, memastikan kode Anda aman dari commit untuk penyebaran.
- Deteksi masalah sejak dini.Xygeni menjalankan sebuah pemindaian kerentanan sebelum kode committed, memblokir risiko sebelum masuk ke repositori Anda.
- Integrasi yang sempurna: Apakah Anda menggunakan Jenkins, Tindakan GitHub, atau GitLabXygeni sangat cocok untuk Anda. CI/CD pipelineIni memindai semua milik Anda komponen open-source tanpa menambahkan langkah tambahan.
- Perlindungan real-timeJika kerentanan muncul di kemudian hari, Xygeni akan Tandai mereka dan buat pull requests untuk memperbaikinya secara real-time—sehingga Anda tetap aman tanpa memperlambat kinerja.
Dengan Xygeni, Anda mendapatkan keamanan berkelanjutan yang terintegrasi di setiap langkah proses pengembangan Anda.
Fokus pada Hal yang Benar-Benar Penting
Tidak setiap kerentanan menimbulkan risiko langsung. Itulah mengapa pemindai kerentanan sumber terbuka Xygeni melampaui sekadar pemindaian kerentanan. Ini membantu Anda fokus pada hal yang paling penting.
- Penemuan Ketergantungan LengkapXygeni secara otomatis menemukan setiap dependensi dalam proyek Anda—baik langsung maupun tidak langsung. Anda mendapatkan visibilitas penuh ke dalam struktur perangkat lunak Anda.
- Pemindaian Multi-Basis DataXygeni memeriksa setiap komponen sumber terbuka terhadap berbagai basis data kerentanan, seperti NVD, OSV, dan sumber publik serta berpemilik lainnya, untuk memastikan tidak ada yang lolos.
- Manajemen Lisensi dan KeusanganPerbarui komponen yang sudah usang agar tetap sesuai dengan persyaratan lisensi dan menjaga keamanan perangkat lunak Anda. Xygeni secara otomatis menandai risiko-risiko ini, sehingga Anda tidak akan pernah melewatkan masalah apa pun.
Dengan Xygeni, Anda tetap memegang kendali atas dependensi sumber terbuka—mengetahui secara pasti isi kode Anda dan seberapa amannya kode tersebut.
Lindungi Diri Anda dari Kebingungan Ketergantungan dan Typosquatting
Kebingungan ketergantungan ke kesalahan ketik Ancaman terhadap perangkat lunak berbahaya merupakan risiko serius dan berkembang pesat bagi pengguna perangkat lunak sumber terbuka. Paket npm berbahaya melonjak dari hanya 38 laporan pada tahun 2018 menjadi lebih dari 2,168 pada tahun 2024, dan pada tahun 2025, penyerang telah menerbitkan 454,648 paket npm berbahaya dalam satu tahun, dengan npm kini menjadi target lebih dari 99% dari semua malware sumber terbuka. Rekap ancaman Xygeni sendiri pada tahun 2025 mengkonfirmasi 3,180 paket berbahaya sepanjang tahun, dengan serangan menjadi lebih persisten, terukur, dan terindustrialisasi daripada oportunistik.
Taktiknya pun terus berkembang. Di luar typosquatting klasik, tahun 2025 menyaksikan peningkatan tajam dalam pengambilalihan akun npm, dengan 1,241 paket berbahaya yang terkonfirmasi terkait dengan akun sah yang diretas, peningkatan 15.3 kali lipat dari tahun 2024, termasuk insiden penting yang memengaruhi paket-paket fundamental dengan miliaran unduhan mingguan. Penyerang sering meniru konvensi penamaan yang sah dengan cermat: penelitian menunjukkan 71.2% paket berbahaya menggunakan nama yang panjangnya lebih dari 10 karakter, dan 67.3% menyertakan tanda hubung untuk menyamarkan diri.
Kami telah melacak pergeseran ini secara langsung. forge-jsxy adalah pencuri informasi npm yang telah berganti merek setidaknya empat kali dalam dua bulan untuk menghindari deteksi, sementara Pelacak Hantu Trojan yang sama diterbitkan ulang dengan nama baru hanya 74 menit setelah dinonaktifkan, dan tetap menggunakan infrastruktur C2 yang sama di kedua kesempatan tersebut. Pintu Perangkat Menunjukkan pola yang sama dari sudut pandang yang berbeda: sebuah paket npm publik diam-diam mengirimkan kerangka kerja phishing Microsoft 365.
Namun dengan Xygeni, Anda terlindungi. Platform kami secara aktif memindai kebingungan dependensi, typosquatting, dan pola pengambilalihan akun, memblokir paket mencurigakan apa pun sebelum menyusup ke sistem Anda, sehingga Anda tetap terlindungi terlepas dari teknik apa pun yang digunakan penyerang untuk menyusup.
Perbaikan Otomatis: Atasi Masalah Sebelum Menjadi Lebih Parah
Menemukan kerentanan saja tidak cukup. Akan lebih baik jika Anda memperbaikinya dengan cepat. Dengan remediator kerentanan sumber terbuka Xygeni, Anda tidak perlu menunggu perbaikan manual. Platform kami menghasilkan... pull requests yang secara otomatis memperbarui dependensi Anda yang rentan.
- Dihasilkan secara otomatis Pull RequestsSegera setelah Xygeni menemukan kerentanan yang dapat diperbaiki, izinkan pelanggan untuk meluncurkan pull request Secara manual atau otomatis untuk memperbarui komponen ke versi yang aman. Tim pengembangan Anda dapat meninjau dan menggabungkan perbaikan tanpa memperlambat pengembangan.
- Terus Bergerak Cepat: Dengan Dengan remediasi otomatis, Anda bisa mendapatkan perlindungan tanpa perlu pekerjaan manual. Xygeni menjaga kode Anda tetap aman sementara tim Anda tetap produktif.
Hemat waktu kerja manual tim Anda sekaligus tetap selangkah lebih maju dalam menghadapi ancaman keamanan.
Disesuaikan dengan Infrastruktur Anda
Tidak ada dua organisasi yang sama, begitu pula infrastrukturnya. Xygeni beradaptasi dengan cara kerja Anda, baik Anda menggunakan on-premise server, infrastruktur cloud, atau pengaturan hibrida.
- Dukungan Infrastruktur SwastaXygeni cocok untuk lingkungan apa pun, baik itu... infrastruktur swasta atau publik. Platform ini menyediakan dukungan penuh untuk konfigurasi khusus berdasarkan kebutuhan keamanan unik Anda.
- Keamanan yang DisesuaikanSetiap alur kerja perusahaan berbeda. Fleksibilitas Xygeni memastikan keamanan Anda selaras dengan cara kerja Anda—tanpa memaksakan perubahan pada proses Anda.
Di mana pun perangkat lunak Anda berjalan, Xygeni memastikan perangkat lunak tersebut terlindungi sepenuhnya.
Fokus pada Ancaman yang Dapat Dijangkau dan Dieksploitasi
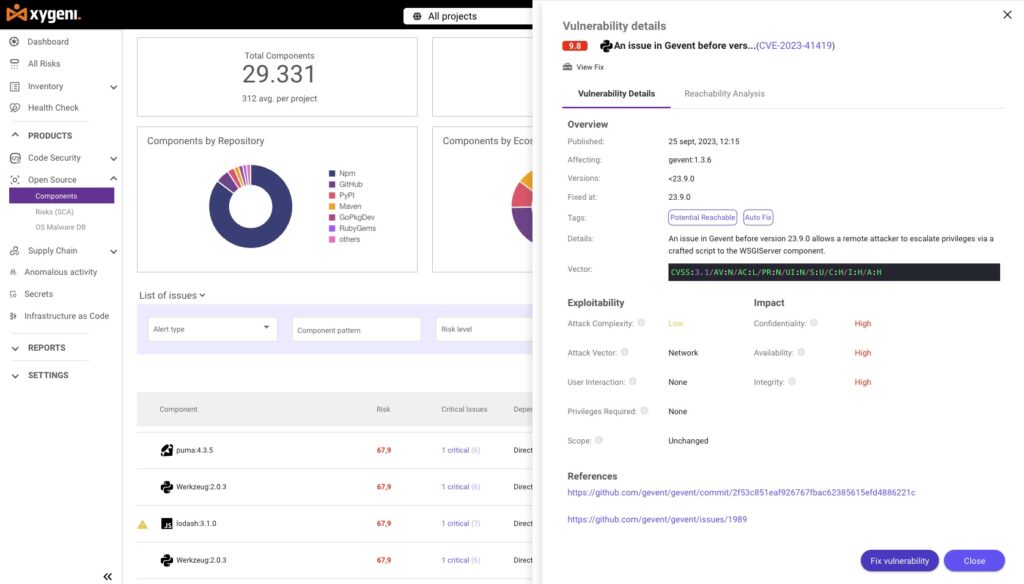
Tidak setiap kerentanan bersifat mendesak. Xygeni pemindai kerentanan sumber terbuka membantu Anda memprioritaskan apa yang benar-benar berbahaya dengan analisis keterjangkauan ke penilaian kerentanan eksploitasi.
- Analisis KeterjangkauanXygeni mengidentifikasi apakah kerentanan benar-benar dapat dijangkau dalam basis kode Anda. Ini membantu tim Anda untuk fokus hanya pada risiko yang benar-benar mengancam aplikasi Anda.
- Penilaian Kemungkinan EksploitasiDengan data dunia nyata, Xygeni memprediksi seberapa besar kemungkinan suatu kerentanan akan dieksploitasi. Hal ini memungkinkan Anda untuk memprioritaskan masalah yang paling mendesak dan memperbaikinya terlebih dahulu.
Dengan berfokus pada risiko nyata, Xygeni Mengurangi kebisingan dan membantu tim Anda tetap efisien.
Tetap Unggul dalam Kepatuhan dengan Xygeni OPemindai Kerentanan Pen-Source
Mematuhi peraturan seperti GDPR, HIPAA, PCI DSS, dan DORA Tidak harus sulit. Pemindai kerentanan sumber terbuka Xygeni Mempermudah kepatuhan dengan mengotomatiskan proses yang menjaga keamanan perangkat lunak Anda.
- Pemeriksaan LisensiXygeni menandai semua proyek sumber terbuka. lisensi pelanggaran pada komponen Anda, membantu Anda menghindari risiko hukum.
- SBOM GenerasiXygeni secara otomatis membuat Daftar Material Perangkat Lunak (SBOMs), memberikan Anda visibilitas penuh ke setiap komponen dalam perangkat lunak Anda.
- Laporan Siap AuditBaik Anda memerlukan laporan untuk audit atau pemeriksaan internal, Xygeni menyediakan laporan kerentanan dan perbaikan yang terperinci, memastikan Anda selalu siap untuk membuktikan kepatuhan.
Tetap patuh, tetap aman, dan biarkan Xygeni menangani pekerjaan berat.
Mengapa Memilih Xygeni O?Remediasi Kerentanan Sumber Terbuka?
Xygeni bukan sekadar hal lain pemindai kerentanan. Itu adalah solusi lengkap Dirancang untuk membantu Anda menemukan, memprioritaskan, dan memperbaiki kerentanan di seluruh sistem Anda. rantai pasokan sumber terbukaDengan mengintegrasikannya langsung ke dalam CI/CD pipeline, menawarkan perbaikan otomatis secara real-time, dan memastikan kepatuhan, Xygeni memungkinkan Anda untuk selalu selangkah lebih maju dari ancaman keamanan. tanpa melambat.
Siap membawa manajemen kerentanan open-source Anda ke level berikutnya? Mulailah dengan Xygeni hari ini dan lindungi kode Anda dari commituntuk penyebaran.
Butuh informasi lebih lanjut? Lihat halaman kami. Daftar Teratas Alat Pemindai Tahun 2026!
Pertanyaan Umum Demo Slot
Seberapa umumkah paket open-source berbahaya saat ini?
Para penyerang menerbitkan 454,648 pesan berbahaya. paket npm Pada tahun 2025 saja, npm kini menyumbang lebih dari 99% dari semua malware open-source yang terdeteksi. Ini bukan risiko khusus; ini adalah vektor serangan dominan dalam ekosistem open-source saat ini.
Bisakah registri seperti npm sepenuhnya mencegah typosquatting secara mandiri?
Tidak. Meskipun npm dan PyPI memblokir beberapa nama yang tampak mirip saat pendaftaran, sebuah studi deteksi tahun 2025 (ConfuGuard) mengkonfirmasi 630 serangan kebingungan paket nyata yang berhasil masuk ke registri produksi, dan bahkan alat deteksi yang kuat pun masih memiliki tingkat positif palsu yang signifikan karena membedakan paket yang tampak mirip dan berbahaya dari paket yang sah dengan nama yang serupa memang sulit. Perlindungan tingkat registri saja tidak cukup.
Apakah pengambilalihan akun sekarang menjadi risiko yang lebih besar daripada typosquatting?
Serangan typosquatting dan kebingungan dependensi tetap menjadi jenis serangan dominan pada tahun 2025, tetapi pengambilalihan akun meningkat 15.3 kali lipat dari tahun ke tahun dan sangat berbahaya karena membahayakan paket yang sudah dipercaya oleh pengembang, dengan jutaan unduhan, melewati pengawasan yang biasanya dilakukan terhadap nama paket yang baru atau tidak dikenal.
Apakah AI memperburuk masalah ini?
Ya, dengan dua cara. Penyerang kini menggunakan AI untuk menghasilkan sejumlah besar nama yang salah ketik dan muatan yang disamarkan dalam skala besar. Secara terpisah, asisten pengkodean AI sendiri terkadang mengarang nama paket yang tidak ada, teknik terkait yang disebut slopsquatting, yang dapat didaftarkan terlebih dahulu oleh penyerang dengan malware.
Bagaimana Xygeni melindungi dari ancaman-ancaman ini?
Xygeni menggabungkan pemindaian kerentanan multi-basis data, deteksi kebingungan ketergantungan dan typosquatting, serta prioritas berbasis keterjangkauan langsung di dalam aplikasi Anda. CI/CD pipelinelalu secara otomatis dihasilkan pull requests untuk mengatasi masalah yang telah terkonfirmasi, sehingga paket berbahaya atau rentan dapat terdeteksi dan diperbaiki sebelum mencapai tahap produksi.
