
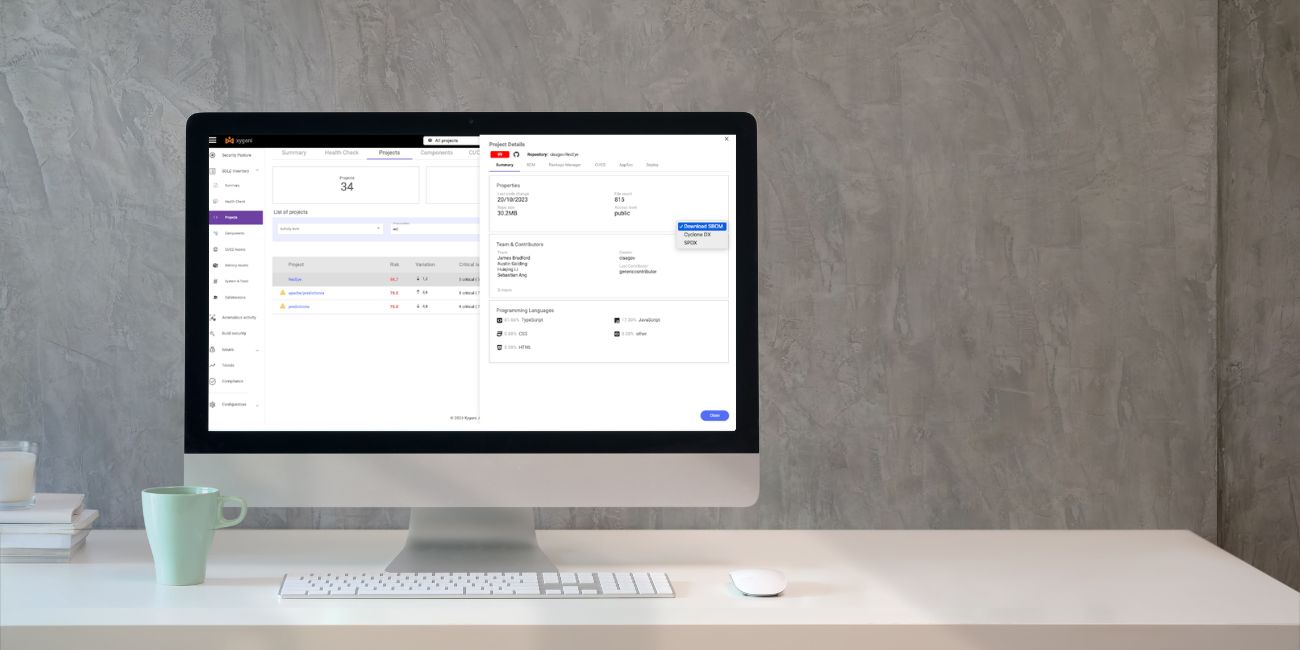






An SBOM adalah inventaris yang dapat dibaca mesin dari setiap komponen dalam sebuah perangkat lunak, termasuk dependensi transisi, versi, dan lisensi. Anda membutuhkannya karena tiga alasan: untuk menjawab "Apakah kita terpengaruh?" dalam hitungan menit, bukan hari, untuk memenuhi Undang-Undang Ketahanan Siber Uni Eropadan untuk memberikan bukti kepada pelanggan, bukan sekadar jaminan.
Dua format yang penting adalah SPDX ke TopanDXXygeni menghasilkan keduanya, dengan Laporan Pengungkapan Kerentanan terlampir, dari antarmuka web, CLI, atau secara otomatis pada setiap build di sistem Anda. pipeline.
Aturan praktisnya: an SBOM Dokumen yang dibuat sekali untuk keperluan audit sudah kadaluarsa. Hasilkan per build atau abaikan saja.
Memahami cara membuat SBOMs sangat penting bagi siapa pun yang berkecimpung dalam pengembangan perangkat lunak dan keamanan. Sebuah SBOM menyediakan inventaris yang jelas dari setiap komponen dalam perangkat lunak Anda, termasuk versi, dependensi, dan patch. Dengan wawasan ini, Anda dapat meningkatkan SBOM Keamanan ditingkatkan dengan mengidentifikasi kerentanan sejak dini, mengelola risiko dalam rantai pasokan perangkat lunak Anda, dan tetap patuh terhadap peraturan. Dengan menggunakan metode yang tepat... SBOM Alat pembuatan perangkat lunak membuat proses ini lebih cepat dan mudah, menjaga perangkat lunak Anda tetap aman dan siap menghadapi tantangan apa pun.
Membongkar SBOM: Membuat SBOM Efektif
Pada intinya, sebuah SBOM Menawarkan pandangan lengkap tentang ekosistem perangkat lunak. Ini mengungkapkan versi setiap komponen, status patch, dan dependensi. Transparansi ini sangat penting untuk keamanan. Misalnya, mendeteksi komponen yang usang atau rentan melalui SBOM Membantu Anda memutuskan pembaruan atau penggantian dengan cepat. Ini memperkuat postur keamanan perangkat lunak Anda.
Pentingnya SBOMs untuk Risiko, Rantai Pasokan, dan Kepatuhan
Penilaian dan Manajemen Risiko: SBOMmenguraikan setiap komponen perangkat lunak. Sebuah SBOM Membantu para pemangku kepentingan mengidentifikasi risiko dan menciptakan strategi efektif untuk mengurangi risiko tersebut.
Manajemen Rantai Pasokan: SBOMSistem ini sangat penting untuk memantau rantai pasokan perangkat lunak. Sistem ini juga meningkatkan kolaborasi antara tim internal dan vendor eksternal.
Kepatuhan terhadap RegulasiSeiring dengan semakin ketatnya peraturan, SBOMPastikan perangkat lunak Anda memenuhi standar industri. standarddan persyaratan hukum.
Menavigasi SBOM Tantangan: StandardIsu-isu Implementasi dan Otomatisasi
Terlepas dari manfaatnya, SBOMmenghadapi tantangan. Kurangnya standardMultigradasi di seluruh industri merupakan hambatan utama. Hal ini menyulitkan untuk membandingkan dan menafsirkan. SBOM data secara konsisten. Mengumpulkan informasi akurat dari vendor pihak ketiga juga bisa sulit. Masalah dengan otomatisasi dan interoperabilitas semakin memperumit integrasi yang mulus. SBOMke dalam alur kerja saat ini.
Namun, masa depan SBOMProspeknya tampak menjanjikan. Kemajuan teknologi membantu mengatasi tantangan-tantangan ini. Baik industri maupun pemerintah menunjukkan minat yang lebih besar pada hal ini. SBOMSeiring meningkatnya pentingnya hal tersebut dalam keamanan dan kepatuhan perangkat lunak, solusi untuk masalah seperti standardIntegrasi dan interoperabilitas menjadi prioritas. SBOMberpotensi menjadi landasan strategi keamanan digital.
Meningkatkan Keamanan Perangkat Lunak dengan SBOM: Suatu Kebutuhan
Dalam dunia pengembangan perangkat lunak saat ini, Daftar Material Perangkat Lunak (Software Bill of Materials)SBOMPerangkat lunak sangat penting untuk keamanan, transparansi, dan kepatuhan. Perangkat lunak kini menggerakkan infrastruktur penting dan operasional bisnis. Akibatnya, SBOMAPI memainkan peran penting dalam memastikan keamanan dan integritas aplikasi perangkat lunak. Artikel ini membahas esensi dari API. SBOMdan peran vitalnya dalam siklus pengembangan perangkat lunak. Kami juga membahas manfaat utamanya.
Mengungkap Daftar Material Perangkat Lunak (SBOM)
An SBOM Ini lebih dari sekadar daftar. Ini adalah catatan lengkap dari setiap komponen sistem perangkat lunak, termasuk pustaka sumber terbuka, kode berpemilik, dan perangkat lunak komersial. Sebuah SBOM memberikan gambaran yang jelas tentang anatomi perangkat lunak. Ini mengungkapkan versi setiap komponen, ketergantungan, dan kepatuhan keamanan. Tidak seperti daftar inventaris sederhana, SBOMLaporan ini menawarkan gambaran detail tentang rantai pasokan perangkat lunak. Laporan ini memungkinkan para pemangku kepentingan untuk melacak ketergantungan dan hubungannya dengan proses sebelumnya.cision.
Kebutuhan Mendesak akan SBOM dalam Keamanan
Seiring berkembangnya ekosistem digital, kerentanan perangkat lunak semakin meningkat. Pelanggaran keamanan menjadi lebih umum, dengan serangan siber yang menargetkan titik lemah dalam perangkat lunak. Insiden seperti kerentanan Log4j menyoroti risiko mengabaikan hal tersebut. software supply chain security.
Regulator telah beralih dari sekadar mendorong menjadi mewajibkan. Di Uni Eropa, Undang-Undang Ketahanan Siber (Peraturan 2024/2847) adalah decisSejak 11 September 2026, produsen produk dengan elemen digital wajib melaporkan kerentanan yang dieksploitasi secara aktif dan insiden serius, dengan mengirimkan peringatan dini dalam waktu 24 jam dan pemberitahuan lengkap dalam waktu 72 jam. Persyaratan penting, termasuk: SBOM kewajiban, selanjutnya pada 11 Desember 2027.
Urutan kejadian lebih penting daripada tanggalnya. Anda tidak dapat melaporkan produk mana yang mengandung komponen yang dieksploitasi secara aktif dalam waktu 24 jam kecuali Anda sudah memiliki laporan terkini yang dapat dibaca mesin. SBOM untuk setiap versi yang dikirimkan. SBOM Kesiapan pada dasarnya wajib dilakukan jauh sebelum pengumuman resmi. SBOM batas waktu. Di AS, CISA dan NTIA terus mendorong adopsi melalui pengadaan federal.
Berbagai Manfaat dari SBOM Security
Melengkapi perangkat lunak Anda dengan sebuah SBOM Ini seperti memiliki cetak biru untuk sebuah bangunan. Ini memungkinkan Anda memahami struktur dan integritas perangkat lunak Anda. Berikut adalah manfaat utama dari penerapannya. SBOMs:
1. Peningkatan Keamanan Rantai Pasokan
An SBOM Menawarkan pandangan lengkap tentang rantai pasokan perangkat lunak. Hal ini memungkinkan organisasi untuk mengidentifikasi kerentanan pada komponen pihak ketiga dan memperkuat ekosistem digital mereka terhadap potensi ancaman.
2. Manajemen Kerentanan yang Efisien
SBOMLaporan kerentanan sangat penting untuk manajemen kerentanan. Laporan ini memberikan detail spesifik komponen, termasuk kerentanan yang diketahui. Hal ini membantu organisasi untuk dengan cepat mengidentifikasi dan memperbaiki masalah keamanan, mengurangi risiko eksploitasi.
3. Manajemen Aset Perangkat Lunak yang Efisien
Selain keamanan, SBOMHal ini meningkatkan manajemen aset perangkat lunak. Mereka membantu melacak lisensi, penggunaan perangkat lunak, dan kepatuhan terhadap perjanjian. Ini mengarah pada pengadaan yang lebih baik.cision dan manajemen biaya.
4. Peningkatan Respons Insiden
Setelah insiden keamanan, sebuah SBOM Memberikan informasi yang tepat mengenai komponen yang terpengaruh. Hal ini memungkinkan organisasi untuk menilai dampaknya, mengidentifikasi sistem yang rentan, dan mempercepat upaya perbaikan.
5. Meningkatkan Kepercayaan dan Keunggulan Kompetitif melalui SBOM Security
Transparansi yang ditawarkan oleh SBOMHal ini membangun kepercayaan dengan pelanggan, mitra, dan regulator. Ini menunjukkan komitmen suatu organisasi. commitkomitmen terhadap keamanan, yang membantu membedakannya di pasar yang kompetitif.
Merangkul SBOM Keamanan: Jalan Menuju Pengembangan Perangkat Lunak yang Aman
Seiring berkembangnya industri perangkat lunak, integrasi langkah-langkah keamanan yang kuat sangat penting. SBOMmerupakan alat kunci dalam upaya ini. Mereka meningkatkan keamanan rantai pasokan, menyederhanakan manajemen kerentanan, dan memastikan kepatuhan terhadap peraturan. Mengadopsi SBOM alat pembangkitan memberi sinyal a commitKomitmen terhadap keamanan, transparansi, dan ketahanan. Dalam ekosistem digital yang sangat saling terhubung, SBOMHal ini membantu mengamankan perangkat lunak dan membangun fondasi yang lebih kuat untuk masa depan.
| Kelompok | Pemilik tipikal | Siapa yang memverifikasi? |
|---|---|---|
| Apa yang masuk ke perangkat lunak Anda (1 sampai 5) | Pemimpin Keamanan Aplikasi | Keamanan, pada tinjauan rilis |
| Apa yang membangun perangkat lunak Anda (6 hingga 9) | Pemimpin Platform atau DevOps | Keamanan, terus menerus |
| Apa yang membuktikan keadaan (10 sampai 12) | CISKantor O | Auditor eksternal atau pelanggan |
Memahami SBOM Format
SBOM Alat bantu pembuatan perangkat lunak telah menjadi sangat penting untuk meningkatkan keamanan aplikasi dan kepatuhan terhadap peraturan. Alat ini menawarkan kejelasan tentang berbagai komponen yang membentuk perangkat lunak, SBOMTeknologi telah merevolusi cara perusahaan mendekati transparansi perangkat lunak. Yang terpenting, teknologi tersebut telah standardMenyederhanakan proses dokumentasi melalui format spesifik, secara signifikan mengurangi inkonsistensi dalam pencatatan manual. SPDX ke TopanDX menonjol di antara format yang tersedia, masing-masing dengan kekuatan unik yang disesuaikan dengan kebutuhan organisasi yang berbeda.
SPDX: Pilihan Komprehensif untuk Perusahaan Besar Enterprises
Software Package Data Exchange (SPDX) adalah platform sumber terbuka yang andal. standard Dikembangkan di bawah bimbingan Linux Foundation. Keunggulannya terletak pada katalis.loginkomponen perangkat lunak, lisensi, referensi keamanan, dan metadata penting lainnya untuk meningkatkan kepatuhan lisensi. Namun, kegunaannya jauh lebih luas, memfasilitasi transparansi dan keamanan yang lebih besar di seluruh rantai pasokan perangkat lunak.
Format yang dapat dibaca mesin dari SPDX menawarkan konsistensi di berbagai industri, menghilangkan kebutuhan untuk memformat ulang data dan menyederhanakan proses berbagi. Fitur ini sangat bermanfaat untuk kepatuhan dan efisiensi keamanan. Dengan akreditasi ISO, SPDX merupakan pemain utama di bidang ini. SBOM Format ini disukai oleh perusahaan-perusahaan besar seperti Intel dan Microsoft. Format ini cocok untuk entitas yang terintegrasi erat dengan Linux, proyek sumber terbuka, dan pengembangan perangkat lunak komersial.
- KekuatanPendekatan SPDX yang detail menawarkan pandangan komprehensif tentang rantai pasokan perangkat lunak, dari paket hingga data tingkat file. Kapasitas anotasi yang luas memastikan proses dokumentasi yang menyeluruh, menjadikannya pilihan yang lengkap.
- KelemahanFormat yang detail dan komprehensif ini mungkin akan terlalu rumit bagi organisasi atau proyek yang lebih kecil, di mana kesederhanaan dan kelincahan menjadi prioritas.
CycloneDX: Alternatif Ringan untuk Tim Agile
CycloneDX, yang dikembangkan oleh Open Worldwide Application Security Project (OWASP), menghadirkan alternatif yang lebih ringan daripada SPDX. Terlepas dari kemiripannya, CycloneDX membedakan dirinya dengan mengurangi risiko siber di seluruh tumpukan, mendukung berbagai jenis BOM, termasuk SBOM, SaaSBOMHBOM, OBOM, VDR, dan VEX. Ia menawarkan standarddalam format XML, JSON, dan protocol buffers, didukung oleh banyak alat untuk pembuatan dan interoperabilitas, di bawah pengawasan Kelompok Kerja Inti CycloneDX.
- Kekuatan: Kelincahan dan tingkat detail yang disederhanakan membuat CycloneDX mudah digunakan dan sangat mudah beradaptasi, ideal untuk lingkungan yang serba cepat.
- KelemahanKelemahan dari bobotnya yang lebih ringan adalah kurangnya inklusivitas, yang berpotensi menghilangkan detail-detail penting bagi beberapa organisasi.
Memilih yang Tepat SBOM Format untuk Organisasi Anda
Memilih antara SPDX dan CycloneDX bergantung pada penilaian ukuran, kompleksitas, dan kebutuhan spesifik organisasi Anda. Untuk organisasi besar, enterpriseBagi organisasi yang menginginkan proses dokumentasi yang menyeluruh, SPDX menawarkan detail yang tak tertandingi. Sebaliknya, CycloneDX menyediakan solusi yang efisien dan lincah bagi organisasi yang menghargai kecepatan dan kesederhanaan.
Laporan Pengungkapan Kerentanan (VDR) dalam Keamanan Perangkat Lunak
Menerapkan Laporan Pengungkapan Kerentanan (VDR) VDR (Vulnerability Detection and Response) merupakan praktik dasar untuk meningkatkan transparansi perangkat lunak dan melindungi dari potensi ancaman dalam pengembangan perangkat lunak dan keamanan siber. Dengan meningkatnya kompleksitas rantai pasokan perangkat lunak dan semakin canggihnya ancaman siber, VDR menawarkan pendekatan sistematis untuk mengidentifikasi, mendokumentasikan, dan mengatasi kerentanan dalam produk perangkat lunak.
Memahami Laporan Pengungkapan Kerentanan (VDR)
Laporan Pengungkapan Kerentanan (Vulnerability Disclosure Report/VDR) adalah dokumentasi mendalam yang memberikan gambaran komprehensif tentang semua kerentanan yang diketahui yang memengaruhi suatu produk atau dependensinya. VDR tidak hanya sekadar mencantumkan daftar, tetapi juga mencakup analisis dampak kerentanan tersebut terhadap produk dan rencana untuk mengatasi kerentanan yang teridentifikasi. Inti dari VDR terletak pada kemampuannya untuk menawarkan gambaran yang jelas dan komprehensif.cise, dan laporan yang dapat ditindaklanjuti yang membantu dalam mengelola kerentanan perangkat lunak secara proaktif.
Pentingnya VDR dalam Keamanan Perangkat Lunak
- Transparansi yang ditingkatkanVDR berfungsi sebagai bukti kredibilitas vendor perangkat lunak. commitBerkomitmen pada transparansi, memberikan pemahaman yang jelas kepada pengguna akhir dan pemangku kepentingan tentang postur keamanan produk perangkat lunak mereka.
- Manajemen Kerentanan ProaktifDengan merinci kerentanan dan potensi dampaknya, VDR memungkinkan organisasi untuk mengambil tindakan pencegahan guna mengurangi risiko sebelum pelaku jahat dapat mengeksploitasinya.
- Kepatuhan dan KepercayaanVDR (Vulnerability Data Recorder) berkontribusi pada upaya kepatuhan dengan mendokumentasikan kerentanan dan langkah-langkah perbaikan secara sistematis di industri yang diatur oleh standar keamanan siber yang ketat. standardHal ini, pada gilirannya, menumbuhkan kepercayaan di antara pelanggan dan mitra.
- Proses Remediasi yang EfisienDengan VDR (Vulnerability Data Record), vendor perangkat lunak dapat memberikan wawasan tentang upaya perbaikan yang direncanakan atau telah selesai, memfasilitasi proses manajemen kerentanan dan memastikan respons tepat waktu terhadap potensi ancaman.
Mengoperasionalkan VDR: Praktik Terbaik
Untuk memaksimalkan efektivitas Laporan Pengungkapan Kerentanan, vendor perangkat lunak dan organisasi harus mempertimbangkan praktik terbaik berikut:
- Pembaruan Tepat Waktu dan TeraturVDR (Vulnerability Data Record) harus diperbarui secara berkala dan sebagai respons terhadap penemuan kerentanan baru untuk memastikan bahwa VDR secara akurat mencerminkan lanskap keamanan terkini dari produk perangkat lunak tersebut.
- Cakupan KomprehensifSebuah VDR (Vulnerability Data Report) harus mencakup semua kerentanan yang diketahui, terlepas dari sumbernya, temuan internal, pengungkapan pihak ketiga, atau basis data kerentanan publik.
- Komunikasi yang JelasInformasi dalam VDR (Video Data Record) harus disajikan dengan cara yang jelas dan mudah dipahami, sehingga dapat diakses oleh semua pemangku kepentingan yang relevan, termasuk audiens non-teknis.
- Distribusi yang Aman dan Mudah DiaksesPastikan VDR (Video Data Record) didistribusikan secara aman kepada pemangku kepentingan sambil tetap menjaga aksesibilitasnya. Gunakan portal yang aman atau komunikasi terenkripsi untuk membagikan laporan ini kepada audiens yang dituju.
Masa Depan VDR dalam Keamanan Perangkat Lunak
Seiring terus berkembangnya ekosistem perangkat lunak, peran Laporan Pengungkapan Kerentanan (Vulnerability Disclosure Reports/VDR) pasti akan meluas. Mengintegrasikan VDR ke dalam pengembangan perangkat lunak dan praktik keamanan siber bukan hanya tren, tetapi juga kebutuhan dalam menghadapi ancaman digital yang semakin meningkat. Dengan mengadopsi VDR, organisasi dapat mengurangi risiko dan menunjukkan komitmen yang kuat terhadap keamanan siber. commitBerfokus pada keamanan perangkat lunak, membangun kepercayaan dengan pengguna dan pemangku kepentingan.
membuat SBOMAmankan semuanya dengan Xygeni WebUI
Xygeni menonjol dalam lanskap pengembangan perangkat lunak dan keamanan siber karena ketangguhannya. SBOM alat generasi, menawarkan SBOM keamanan dalam format CycloneDX dan SPDX beserta Laporan Pengungkapan Kerentanan (VDR) terintegrasi.
Xygeni menyediakan Antarmuka Pengguna Web (WebUI) yang ramah pengguna untuk membuat SBOMdengan mudah, melayani pengguna yang lebih menyukai antarmuka grafis daripada alat baris perintah. Bab ini akan memandu Anda dalam menghasilkan sebuah SBOM menggunakan WebUI Xygeni, dari login untuk men-download.
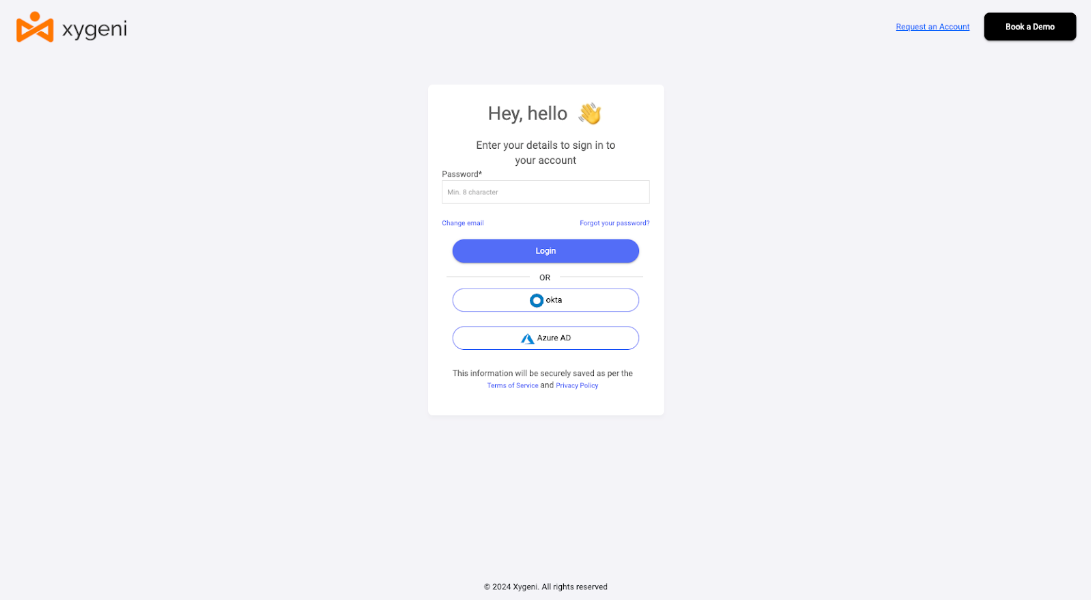
Langkah 1. Masuk ke Xygeni WebUI:
Akses WebUI Xygeni melalui browser Anda. Anda dapat masuk menggunakan akun Anda. standard Anda dapat memasukkan kredensial pengguna (nama pengguna dan kata sandi) atau memilih validator pihak ketiga untuk kenyamanan tambahan. Anda juga harus melakukan autentikasi jika Anda telah mengkonfigurasi autentikasi dua faktor (2FA) untuk akun Anda. Langkah awal ini memastikan akses Anda aman dan dipersonalisasi sesuai dengan proyek dan preferensi spesifik Anda.
Langkah 2. Memilih Proyek Anda
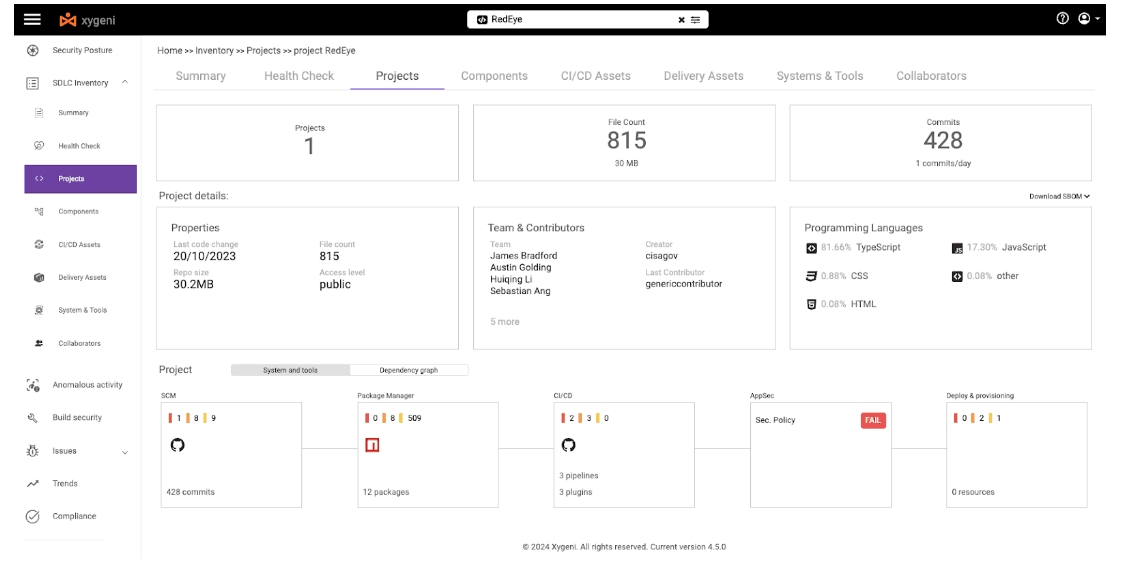
Setelah masuk, Anda akan diperhadapkan dengan... dashboard dengan menggunakan pemilih proyek atau daftar proyek Anda. Telusuri daftar ini dan klik nama proyek yang ingin Anda buatkan. SBOMTindakan ini akan memberi Anda tampilan detail proyek tersebut, di mana Anda dapat mengelola dan memeriksa berbagai aspek komponen dan dependensi perangkat lunak Anda.
Langkah 3. Mengunduh SBOM
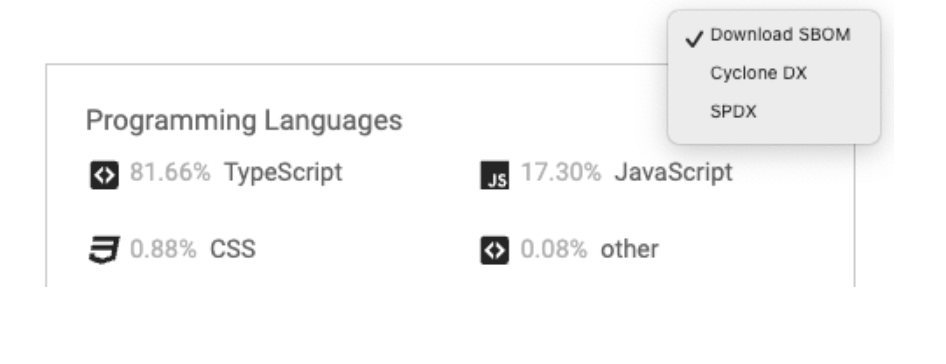
Di halaman detail proyek, cari opsi yang berlabel “Unduh”. SBOM” yang menunjukkan pembuatan dan pengunduhan sebuah SBOMSetelah menemukannya, klik untuk memilih format yang diinginkan untuk Anda. SBOMXygeni mendukung berbagai format untuk SBOMtermasuk yang dikenal luas standardseperti CycloneDX dan SPDX. Setelah memilih format, platform akan menghasilkan SBOM Setelah proses pembuatan selesai, Anda akan diminta untuk mengunduh file tersebut ke sistem lokal Anda. File ini merangkum semua informasi yang diperlukan tentang komponen perangkat lunak Anda dalam format yang dipilih, siap untuk kebutuhan kepatuhan, keamanan, atau audit.
Langkah 4. Mengakses SBOM dari Bagian Inventaris
Atau, Anda dapat mengakses SBOM Fitur pembuatan langsung dari bagian inventaris proyek Anda. Bagian ini memberikan tampilan komprehensif dari semua komponen perangkat lunak yang terkait dengan proyek Anda. Cari menu tarik-turun yang terkait dengan setiap proyek dalam daftar inventaris yang menawarkan tindakan tambahan. Anda dapat membuat dan mengunduh SBOM untuk proyek yang bersangkutan di antara pilihan-pilihan ini. Metode ini menyediakan cara cepat dan efisien untuk langsung menuju ke sana. SBOM fitur pembuatan tanpa harus melalui halaman detail proyek.
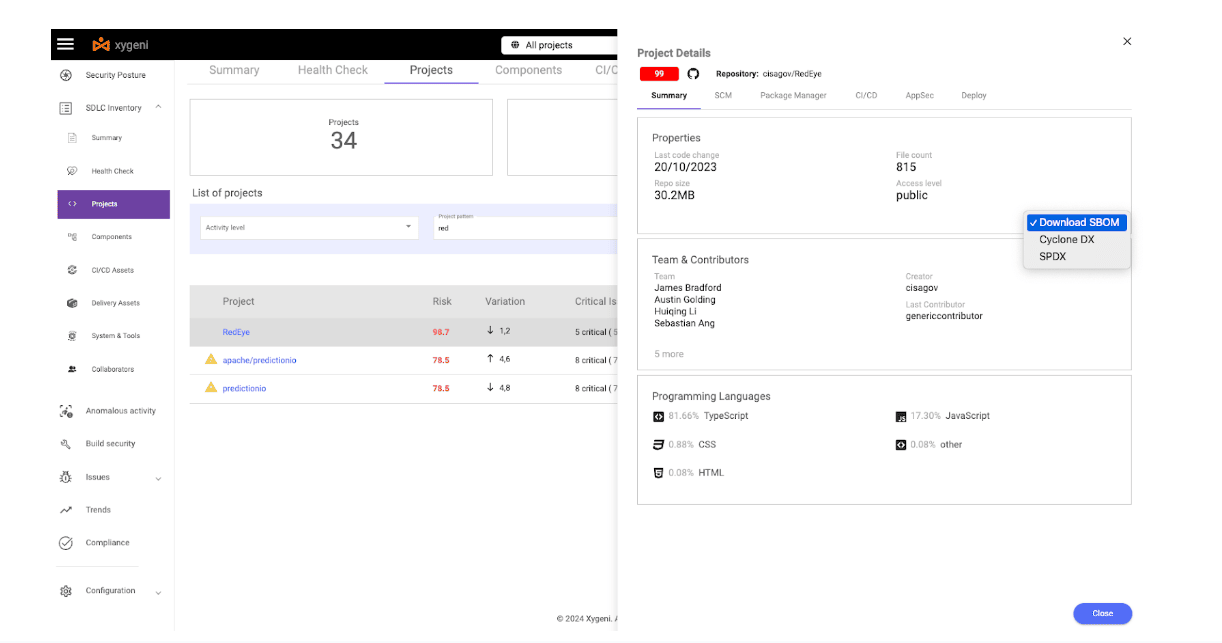
Dengan mengikuti langkah-langkah sederhana ini, Anda dapat dengan cepat membuat daftar material terperinci yang memenuhi persyaratan kepatuhan dan keamanan Anda. Baik mengelola satu proyek atau mengawasi beberapa proyek perangkat lunak, WebUI Xygeni menyediakan antarmuka yang mulus dan intuitif untuk mendukung proyek Anda. SBOM kebutuhan generasi.
membuat SBOM dengan Xygeni
Bab ini akan memandu Anda melalui proses instalasi Pemindai Xygeni, menyiapkannya, dan menggunakannya sebagai salah satu milik Anda SBOM alat pembangkitanAnda akan belajar bagaimana caranya membuat SBOMs dan menghasilkan SBOM keamanan ke Laporan VDR, memastikan proyek Anda aman, sesuai peraturan, dan transparan.
Instalasi Pemindai Xygeni
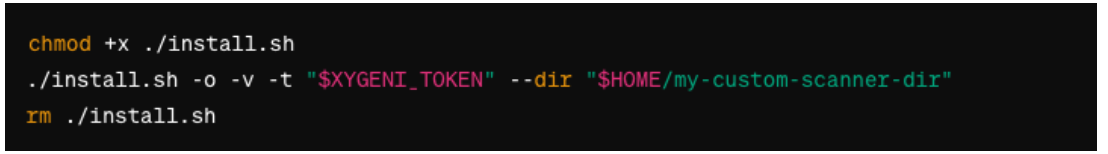
Sebelum menyelam ke SBOM Sebelum melakukan instalasi, pastikan Anda telah memenuhi semua prasyarat untuk pemindai Xygeni. Anda memerlukan token API, yang harus disimpan dalam variabel lingkungan XYGENI_TOKEN untuk proses instalasi.
Langkah 1. Unduh dan verifikasi skrip instalasi
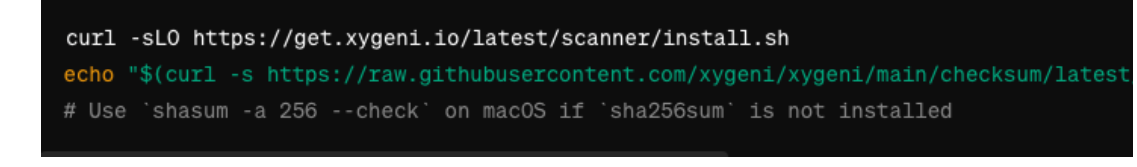
Langkah 2. Jalankan Skrip Instalasi
Cara Mengatur Akses Cepat ke Pemindai Xygeni
Untuk mempermudah akses ke pemindai Xygeni, pertimbangkan untuk menambahkannya ke PATH Anda atau membuat alias. Ini memungkinkan Anda menjalankan pemindai hanya dengan xygeni perintah.
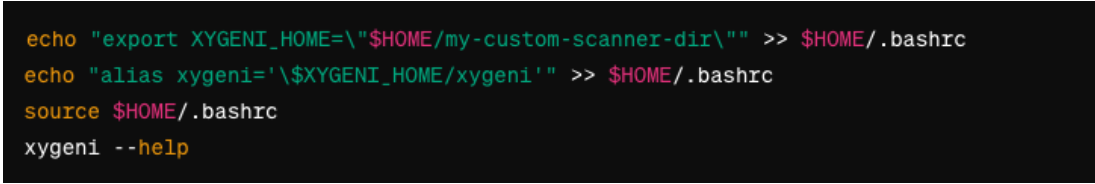
Membangkitkan SBOMdengan Laporan VDR
Dengan Xygeni CLI yang sudah terpasang dan dapat diakses, Anda sekarang dapat membuat SBOMyang mencakup laporan VDR. Xygeni mendukung pembuatan laporan tersebut. SBOMTersedia dalam format CycloneDX dan SPDX, memastikan Anda dapat memilih format yang paling sesuai dengan kebutuhan proyek dan persyaratan kepatuhan Anda.
Langkah 3. Navigasi ke Direktori Proyek Anda:
Pastikan Anda berada di direktori utama proyek Anda, tempat komponen perangkat lunak Anda didefinisikan.
Langkah 4. Buat SBOM:
Untuk menghasilkan sebuah SBOM, menggunakan xygeni perintah diikuti dengan opsi untuk menentukan SBOM format dan file output. Xygeni secara otomatis mengintegrasikan laporan VDR ke dalam file yang dihasilkan. SBOM.

menggantikan siklon dengan spdx jika Anda lebih menyukai format SPDX.
Menghasilkan sebuah SBOM Dengan laporan VDR terintegrasi menggunakan Xygeni CLI, prosesnya cukup mudah dan secara signifikan meningkatkan keamanan dan transparansi proyek perangkat lunak Anda. Mengikuti langkah-langkah ini memastikan bahwa proyek Anda mematuhi praktik terbaik. software supply chain security praktik-praktik tersebut, memberikan wawasan mendalam tentang komponen-komponen dan kerentanannya.

Mengintegrasikan SBOM Generasi menjadi CI/CD PipelineMenggunakan Xygeni
Kemampuan untuk secara otomatis menghasilkan Daftar Material Perangkat Lunak (Software Bills of Materials)SBOMs) selama CI/CD Proses ini sangat penting untuk meningkatkan transparansi dan keamanan perangkat lunak. Xygeni, sebuah platform komprehensif, menyediakan solusi yang komprehensif. SBOM alat pembuatan, terintegrasi dengan mulus ke dalam CI/CD pipelines, memberikan wawasan mendalam tentang komponen perangkat lunak di setiap proses build. Panduan ini menguraikan proses otomatisasi SBOM generasi dengan Xygeni di dalam CI/CD pipelines, memastikan proses pembuatan perangkat lunak Anda efisien dan aman.
membuat SBOM Secara otomatis
Mengotomatisasi SBOM Generasi sangat penting untuk mengoperasionalkan SBOMs di dalam kamu CI/CD pipeline, memastikan bahwa setiap pembuatan perangkat lunak secara otomatis membuat sebuah SBOMXygeni mendukung fungsi ini, memungkinkan penyisipan SBOM tugas pembangkitan di dalam CI/CD Proses ini memastikan bahwa setiap perubahan pada perangkat lunak dapat dianalisis dan masalah keamanan dapat diidentifikasi dan diatasi pada tahap paling awal.
Di mana menjalankan Xygeni untuk membuat SBOM:
- CI/CD Pipelines: Titik integrasi yang paling umum, di mana pemindaian Xygeni ditambahkan sebagai bagian dari langkah-langkah pengujian keamanan.
- Bangun Alat OtomasiJalankan pemindaian Xygeni melalui antarmuka baris perintah dalam file build yang dieksekusi oleh alat otomatisasi build.
Yang PipelineHal yang perlu dipantau:
Melakukan pemindaian lengkap selama proses pembangunan terjadwal setiap malam atau mingguan, termasuk pemindaian inventaris dan kepatuhan.
- Untuk pemicu yang sering terjadi pipelines, seperti yang terjadi pada peristiwa push atau merge request, menjalankan sebuah subset pemindaian berfokus pada rahasia, manipulasi kode, atau komponen sumber terbuka, tergantung pada ekosistem proyek tersebut.
- Dalam CD pipelines atau apa pun pipeline, termasuk penyediaan sumber daya atau IaC templat, jalankan IaC pemindaian untuk mengatasi masalah keamanan dalam Dockerfile, manifest Kubernetes, Helm chart, dan konfigurasi serupa.
Mengonfigurasi Pemindaian
Untuk komprehensif SBOMPerintah pemindaian direkomendasikan, dengan kemampuan untuk mengecualikan pemindaian tertentu menggunakan -melewati opsi. Misalnya, gunakan –-melewati iac jika proyek Anda tidak berisi IaC template.

SBOM Generasi: Untuk menghasilkan sebuah SBOM untuk perangkat lunak hilir, termasuk SBOM-opsi terkait seperti -sbom ke -sbom-format dalam perintah pemindaian Anda. Ini SBOM Kemudian dapat didistribusikan kepada pihak ketiga sesuai kebutuhan.
Menginstal Xygeni ke Target Pipelines
Untuk mengintegrasikan Xygeni ke dalam sistem Anda CI/CD pipelines
- Identifikasi poin-poin yang sesuai dalam CI/CD sistem untuk SBOM generasi.
- Edit pipelineFile alur kerja untuk menyertakan perintah pemindaian Xygeni pada tahapan yang diinginkan.
- Pastikan perubahan pada pipeline Konfigurasi mengikuti proses organisasi Anda untuk memodifikasi file-file penting.
Dengan mengintegrasikan Xygeni ke dalam CI/CD pipelineDengan demikian, organisasi dapat mengotomatiskan pembuatan SBOMs, memastikan inventaris terperinci dari komponen-komponennya menyertai setiap proses pembuatan. Hal ini tidak hanya membantu memenuhi persyaratan kepatuhan tetapi juga secara signifikan meningkatkan postur keamanan produk perangkat lunak.
Poin Penting: Menguasai SBOM Keamanan dan Generasi dengan Xygeni
Perjalanan melalui SBOM keamanan dan SBOM Generasi data dengan Xygeni mengungkap jalan menuju peningkatan keamanan, transparansi, dan kepatuhan perangkat lunak. Mulai dari memahami pentingnya SBOMuntuk menerapkan otomatisasi SBOM alat generasi dalam CI/CD pipelineOleh karena itu, proses ini mencerminkan lanskap pengembangan perangkat lunak yang terus berkembang. Berikut beberapa poin pentingnya:
Peran Vital Kreasi SBOMs
- Inventaris Komprehensif: SBOMFile-file tersebut lebih dari sekadar daftar sederhana. File-file tersebut menyediakan inventaris terperinci dari setiap komponen perangkat lunak, termasuk pustaka sumber terbuka, kode berpemilik, dan perangkat lunak komersial. Detail ini sangat penting untuk penilaian risiko, manajemen rantai pasokan, dan kepatuhan terhadap peraturan.
- Postur Keamanan yang Ditingkatkan: SBOMmemberikan gambaran yang jelas tentang ekosistem perangkat lunak, memungkinkan para pemangku kepentingan untuk mengidentifikasi komponen yang usang atau rentan dengan cepat. Hal ini secara signifikan memperkuat postur keamanan perangkat lunak Anda.
Tantangan dan Solusi
- StandardisasiSalah satu tantangannya adalah kurangnya standardisasi dalam SBOM format dan data, sehingga sulit untuk dibandingkan dan diinterpretasikan. SBOMs. SBOM Perangkat lunak pembuatan perangkat lunak seperti Xygeni mendukung format yang diterima secara luas seperti CycloneDX dan SPDX, sehingga memberikan fleksibilitas dan interoperabilitas.
- Mengoperasionalkan SBOMsXygeni membantu mengotomatiskan SBOM generasi di dalam CI/CD pipelines, mengatasi tantangan otomatisasi dan interoperabilitas. Hal ini memastikan bahwa SBOMs dihasilkan secara otomatis dengan setiap build perangkat lunak, meningkatkan keamanan dan transparansi dalam CI/CD praktik.
Xygeni: Solusi SSC dan SBOM Alat Pembuatan
- Kemudahan penggunaanBaik melalui CLI maupun WebUI, Xygeni menawarkan platform yang ramah pengguna untuk membuat SBOMHal ini membuatnya mudah diakses baik oleh pengembang maupun profesional keamanan.
- Integrasi ke dalam CI/CD PipelinesXygeni terintegrasi dengan lancar ke dalam CI/CD pipelines, mengotomatiskan SBOM menghasilkan dan memungkinkan penilaian risiko dan manajemen kerentanan secara real-time.
Implementasi Strategis
- Memilih Titik Integrasi yang Tepat: Mengidentifikasi di mana harus menjalankan pemindaian Xygeni di dalam CI/CD pipelines sangat penting. Baik di Git hooks, CI/CD pipelineBaik secara langsung, atau melalui file build, Xygeni beradaptasi dengan kebutuhan proyek Anda.
- Pemindaian KomprehensifXygeni menawarkan fleksibilitas untuk melakukan pemindaian penuh atau sebagian, termasuk pemindaian gerbang keamanan. Ini memastikan analisis menyeluruh terhadap komponen perangkat lunak Anda untuk build terjadwal dan yang dipicu oleh peristiwa. pipelines.
Seiring berkembangnya ekosistem digital, peran SBOMHal ini menjadi semakin penting dalam pengembangan perangkat lunak. SBOM Alat generasi seperti Xygeni memimpin evolusi ini dengan menyediakan solusi yang memenuhi tuntutan yang terus meningkat. SBOM Keamanan dan kepatuhan. Jika Anda membuat SBOM Generasi dengan Xygeni mencerminkan sebuah commitBerkomitmen untuk membangun produk perangkat lunak yang aman, transparan, dan sesuai standar, yang merupakan landasan untuk mendapatkan kepercayaan di era digital.

FAQ (Pertanyaan Umum)
Bagaimana cara membuat SBOM?
Ada tiga cara menggunakan Xygeni: unduh salah satu dari tampilan proyek di antarmuka web, jalankan CLI di direktori proyek Anda dengan menentukan formatnya, atau tambahkan langkah pemindaian ke proyek Anda. pipeline jadi sebuah SBOM dihasilkan pada setiap build. Yang ketiga adalah satu-satunya yang tetap mutakhir.SPDX atau CycloneDX, mana yang sebaiknya saya gunakan?
Gunakan CycloneDX jika driver Anda adalah keamanan dan Anda menginginkan data VEX, VDR, dan ketersediaan bersama dengan daftar komponen. Gunakan SPDX jika driver Anda adalah kepatuhan lisensi atau pelanggan menentukannya. Hasilkan keduanya jika Anda mengirim ke beberapa pelanggan, karena biaya pembuatan format kedua hampir nol setelah data tersedia.Apakah Undang-Undang Ketahanan Siber mewajibkan...? SBOM?
Ya. Persyaratan penting berlaku mulai 11 Desember 2027 dan mencakup pendokumentasian komponen dalam format yang umum digunakan dan dapat dibaca mesin, yang mencakup setidaknya dependensi tingkat atas. Kewajiban pelaporan berlaku lebih awal, yaitu pada 11 September 2026, dan dalam praktiknya Anda tidak dapat memenuhinya tanpa SBOM sudah ada di tempatnya.Seberapa sering sebaiknya SBOM dapat diregenerasi?
Pada setiap proses build. Sebuah dependensi berubah, versi meningkat, sebuah paket transisi ditambahkan, dan seterusnya. SBOM Data yang Anda hasilkan pada kuartal lalu tidak lagi menggambarkan apa yang Anda kirimkan.Apa itu VDR dan mengapa VDR terpasang pada... SBOM?
Laporan Pengungkapan Kerentanan mencantumkan kerentanan yang diketahui yang memengaruhi komponen-komponen di dalamnya. SBOM, dengan status dampak dan perbaikan. The SBOM VDR (Video Data Recorder) menjelaskan isi produk tersebut. VDR menjelaskan apa yang salah dengan produk tersebut.Bisakah saya membuat sebuah SBOM untuk komponen AI?
Ya. Logika yang sama berlaku untuk model, kumpulan data, kerangka kerja, dan agen melalui AI-BOM.
