- Che cos'è il CTEM? La gestione continua dell'esposizione alle minacce (CTEM) è un programma di sicurezza che individua, classifica, convalida e corregge in modo continuo le vulnerabilità che un aggressore potrebbe effettivamente sfruttare, invece di inseguire ogni singola falla.
- Da dove viene: Gartner Il framework CTEM è stato introdotto nel 2022 in risposta all'accumulo di vulnerabilità che cresce più velocemente di quanto i team riescano a risolverle.
- Come funziona: Il modello CTEM si articola in cinque fasi ripetitive: definizione dell'ambito, scoperta, definizione delle priorità, validazione e mobilitazione.
- Perché è importante: Il CTEM sposta la domanda da "quante vulnerabilità abbiamo?" a "quali punti deboli potrebbe sfruttare un aggressore in questo momento e stiamo risolvendo prima quelli?"
- Dove si colloca AppSec: applicazioni, API, pipelineLe componenti software e di intelligenza artificiale costituiscono una parte consistente della superficie di attacco, pertanto un programma CTEM necessita di individuazione, prioritizzazione e convalida a livello applicativo.
Gestione continua dell'esposizione alle minacce: una spiegazione #
CTEM, o gestione continua dell'esposizione alle minacce, è un programma strutturato e continuo per ridurre le esposizioni che gli aggressori possono sfruttare sulla superficie di attacco di un'organizzazione. Un'esposizione è più ampia di un CVE: può essere una dipendenza vulnerabile, una risorsa cloud configurata in modo errato, un'API esposta, una credenziale trapelata o un endpoint di intelligenza artificiale non protetto.
L'idea chiave alla base del CTEM è la continuità. Tradizionale gestione delle vulnerabilità Funziona a cicli: scansione, segnalazione, applicazione di patch, ripetizione. La gestione continua dell'esposizione alle minacce sostituisce questo processo con un ciclo che continua a funzionare anche quando l'ambiente cambia e che si chiede sempre se una vulnerabilità sia raggiungibile e sfruttabile prima di decidere cosa correggere per primo.
Gartner ha introdotto il termine nel 2022 e ha previsto che le organizzazioni che davano priorità ai propri investimenti in sicurezza attraverso un programma CTEM avrebbero avuto tre volte meno probabilità di subire una violazione entro il 2026. Da allora, il CTEM è diventato un modo comune per i responsabili della sicurezza di organizzare il lavoro di esposizione tra team e strumenti, e Gartner ha pubblicato un tabella di marcia strategica per CTEM per aiutarli ad andare oltre la gestione tradizionale delle vulnerabilità.
Perché la gestione continua dell'esposizione alle minacce è importante #
La maggior parte dei team di sicurezza non manca di risultati. Manca loro un modo per decidere quali risultati siano importanti. Gli scanner segnalano migliaia di problemi, i punteggi di gravità raramente riflettono il rischio reale e la superficie di attacco cambia ogni giorno man mano che i team rilasciano codice, aggiungono servizi cloud e collegano strumenti di intelligenza artificiale. Il risultato è allerta stanchezza.
La gestione continua dell'esposizione alle minacce affronta tre problemi:
- Arretrati che non si riducono mai. Applicare una patch basandosi solo sulla gravità significa trattare una libreria irraggiungibile allo stesso modo di una falla accessibile da Internet.
- Punti ciechi. Non è possibile proteggere risorse di cui non si conosce l'esistenza, come API shadow, repository dimenticati o endpoint di intelligenza artificiale non elencati.
- Nessuna prova. Senza convalida, i team discutono se una scoperta sia reale o meno, invece di risolverla.
CTEM trasforma la gestione dell'esposizione in una conversazione aziendale, vicina a gestione del rischio informaticoQuali sono i rischi che mettono a repentaglio le risorse critiche e cosa stiamo facendo al riguardo in questo ciclo?
1. Scopo #
La definizione dell'ambito di applicazione stabilisce cosa comprende il programma CTEM in questo ciclo. Molte organizzazioni iniziano con un'area di alto valore, come le applicazioni rivolte ai clienti o la catena di fornitura del software, per poi espandersi a partire da lì.
2. Scoperta #
La scoperta crea l'inventario: risorse, i loro proprietari e le loro esposizioni. Nella gestione continua dell'esposizione alle minacce, la scoperta va oltre i server e gli endpoint per includere repository di codice, dipendenze, CI/CD pipelines, API, risorse cloud e Video sull'IA.
3. Priorità #
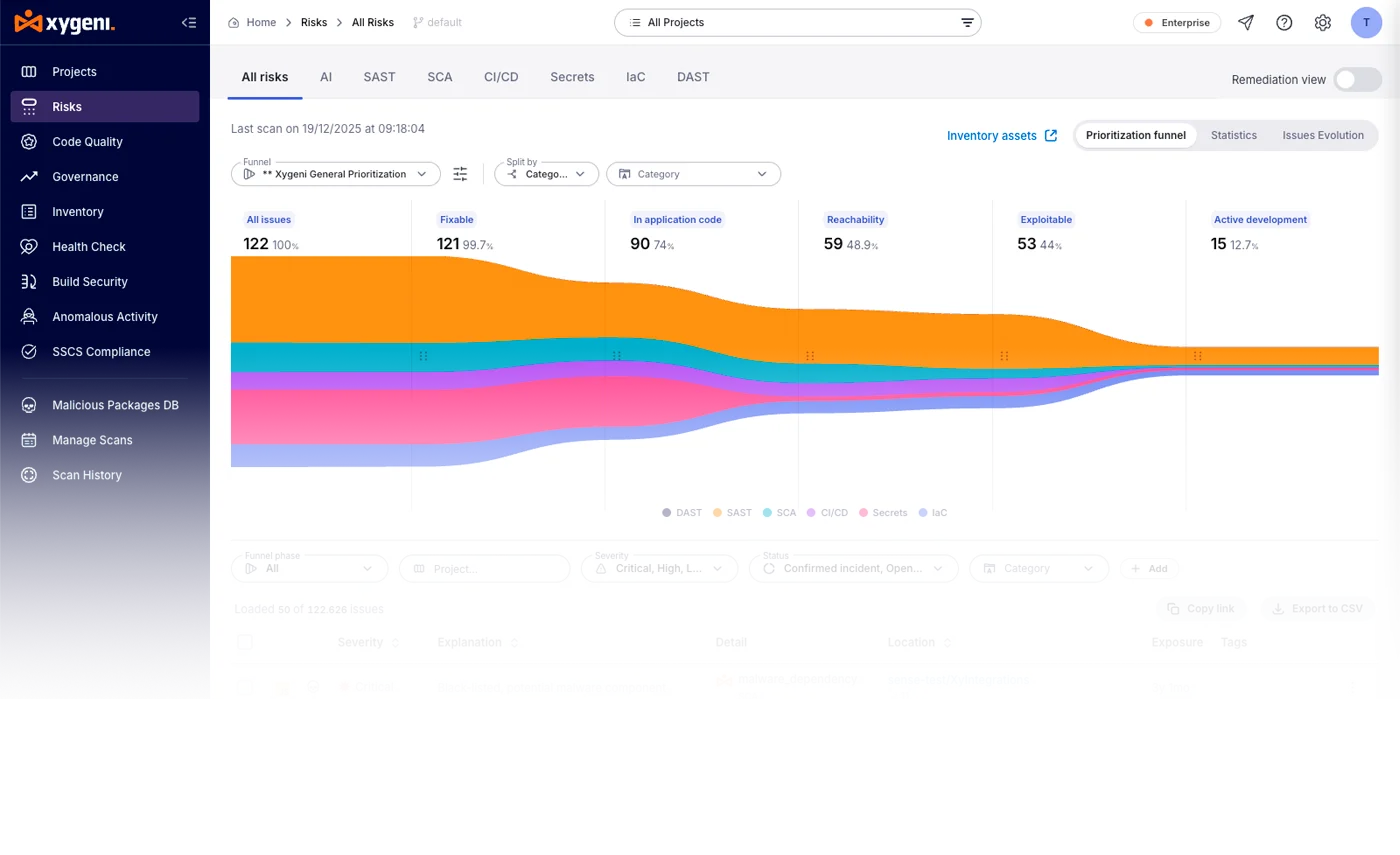
La prioritizzazione classifica le esposizioni in base al rischio reale, non alla gravità grezza, un approccio noto come priorità della vulnerabilità basata sul rischio. I segnali utili includono la raggiungibilità (il codice vulnerabile viene effettivamente chiamato?), la probabilità di sfruttamento (ad esempio, EPS), esposizione a Internet e valore del bene interessato. Punteggi di gravità come CVSS e dati dal Database di vulnerabilità nazionale sono input, non la risposta finale.
4. Validazione #
I test di convalida verificano se un'esposizione prioritaria può essere effettivamente sfruttata e cosa un attaccante potrebbe ottenere da essa. I metodi includono test di penetrazione, analisi del percorso di attacco, simulazione di violazione e attacco e test dinamici di applicazioni in esecuzione. Framework come MITRE ATT & CK Aiuta a modellare le tecniche che un attaccante potrebbe utilizzare.
5. Mobilitazione #
La mobilitazione garantisce che le soluzioni vengano effettivamente implementate. Assegna i responsabili, instrada il lavoro verso gli strumenti già utilizzati dai team e definisce le aspettative per la risoluzione dei problemi. Senza la mobilitazione, il CTEM produce report anziché ridurre il rischio.
CTEM non sostituisce la gestione delle vulnerabilità. La integra in un programma che decide cosa correggere per primo e dimostra che la correzione è stata efficace. Se stai confrontando gli scanner per la fase di rilevamento, consulta il nostro elenco di migliori strumenti di scansione delle vulnerabilità.
Il ruolo della sicurezza delle applicazioni in CTEM #
Le applicazioni sono una delle parti più grandi e in più rapida evoluzione della superficie di attacco. Ogni commit È possibile aggiungere una dipendenza, un'API o un componente di intelligenza artificiale. Ciò rende la sicurezza delle applicazioni un elemento fondamentale di qualsiasi programma CTEM:
- Scoperta: inventari dei depositi, pipelines, componenti open source, API e risorse AI mostrano cosa espone effettivamente il livello applicativo. Per l'IA, ciò include i rischi mappati nel OWASP Top 10 per le domande di LLM.
- Definizione delle priorità: analisi di raggiungibilità, segnali di sfruttabilità e Triage dell'IA Ridurre migliaia di anomalie nel codice a quelle poche che vale la pena correggere per prime.
- convalida: I test dinamici e i test di penetrazione automatizzati dimostrano quali debolezze dell'applicazione sono sfruttabili nel sistema in esecuzione.
- Mobilitazione: fisso pull requests e i ticket inseriscono la risoluzione dei problemi direttamente nel flusso di lavoro dello sviluppatore.
Xygeni supporta queste fasi a livello di applicazione da un'unica piattaforma. ASPM consolida i risultati degli scanner nativi e degli strumenti di terze parti in un unico modello di inventario e di rischio, CoreAI triage e raggiungibilità li assegnano una priorità, DAST e il Pentesting basato sull'IA convalidano la sfruttabilità e la correzione basata sull'IA apre la correzione pull requests dove lavorano gli sviluppatori.
FAQ #
CTEM, o gestione continua dell'esposizione alle minacce, è un metodo per gestire la sicurezza come un ciclo continuo: individuare le vulnerabilità esistenti, decidere quali siano le più rilevanti, dimostrare che possono essere sfruttate e assicurarsi che vengano corrette. In questo modo, si concentrano gli sforzi sulle vulnerabilità che un attaccante potrebbe effettivamente utilizzare.
CTEM è un framework, non un singolo prodotto. Le organizzazioni implementano la gestione continua dell'esposizione alle minacce combinando processi e strumenti per l'individuazione, la prioritizzazione, la convalida e la risoluzione.
Le cinque fasi del CTEM sono: definizione dell'ambito, scoperta, definizione delle priorità, validazione e mobilitazione. Si ripetono continuamente, in modo che ogni ciclo rifletta la superficie di attacco attuale.
La gestione delle vulnerabilità individua e corregge le vulnerabilità note, solitamente in base alla gravità. CTEM copre tutti i tipi di esposizione, le prioritizza in base all'impatto aziendale e alla sfruttabilità e aggiunge una convalida per dimostrare quali esposizioni sono reali.