





オープンソース部品は現代のソフトウェア開発において不可欠なものとなっています。しかし、それらに依存すると重大なセキュリティリスクが生じます。ソフトウェア構成分析ツールは、組織がソフトウェアの弱点を見つけるのに役立ちます。 オープンソースライブラリライセンスを管理し、問題を自動的に修正します。ソフトウェアサプライチェーンが複雑化するにつれて、適切な SCA 開発プロセスを新たな脅威から保護するためのツール。
このガイドでは、最適なソフトウェア構成分析ツールと、それらが開発からリリースまでのソフトウェアサプライチェーンをどのように保護するかについて解説します。ここでは、独自の分析ツールまたはプロプライエタリソフトウェアを提供するソリューションのみを対象としているため、サードパーティの機能を使用するツールは含まれていない可能性があります。
ソフトウェア構成分析とは何ですか?
ソフトウェア構成分析(SCAは、開発者がソフトウェア プロジェクト内のオープンソース コンポーネントを識別および管理するのに役立つ専用ツール セットです。さらに、すべての依存関係を可視化し、セキュリティの脆弱性を特定し、ライセンス要件への準拠を保証します。その結果、サードパーティ ライブラリが開発のスピードアップに多用されている場合、 SCA 安全で、法令遵守に則り、信頼性の高いアプリケーションを維持するために不可欠となっている。
ソフトウェア構成分析ツールが必要な理由
オープンソースの採用が増加するにつれて、これらのコンポーネントに関連する脆弱性やセキュリティリスクも同時に増加しています。したがって、 SCA これらのツールは、アプリケーションの依存関係を自動的にスキャンし、悪用可能性や到達可能性などの要素に基づいてリスクの優先順位を付け、自動化された修復ソリューションを提供します。その結果、開発ライフサイクル全体を通してアプリケーションのセキュリティが確保され、法的リスクとセキュリティリスクの両方が軽減されます。
最適なソフトウェア構成分析ツール
ザイゲニ SCA ツール
ザイゲニ だけではありません ソフトウェア構成におけるトッププレイヤー 分析 (SCA)だけでなく、オープンソースソフトウェアおよびソフトウェアサプライチェーン全体における脆弱性への対処とリスク管理のための包括的なプラットフォームも提供します。その特別な機能は、通常の SCA セキュリティプロセスを簡素化し、オープンソースソフトウェアとプロプライエタリソフトウェアの両方に対してより優れた保護を提供することで、ツールを改善します。
Xygeniの主な特徴:
脆弱性およびリスク検出
ザイジェニの SCA ツール 強力な 脆弱性の検出 信頼できるデータベースと統合することで NVD, OSV, GitHubに関する勧告これにより、オープンソースコンポーネント全体にわたる重大なリスクを完全に可視化できます。
高度な脅威検出
Xygeniは従来の脆弱性を超えて、次のようなサプライチェーンの脅威を検出します。 しゃがんだ (NAIST) と 依存関係の混乱これらは、命名規則の差異や設定ミスを悪用して悪意のあるコードを導入する。
- タイポスクワッティング対策: 人気のあるライブラリと似た名前を持つ、不正なパッケージを検出します。
- 依存関係の混同防止公開リポジトリと非公開リポジトリをスキャンして、悪意のある依存関係をブロックします。
Xygeniは、複数の情報源からの知見と高度な脅威検出を組み合わせることで、ソフトウェアサプライチェーンを積極的に保護します。
CI/CD Pipeline 統合
自律的AI CI/CD Pipeline 統合により、Xygeni はセキュリティが開発プロセスのあらゆる段階に組み込まれるようにします。セキュリティスキャンを CI/CD pipelineXygeniは、コードのビルドとデプロイ中に脆弱性を自動的に検出して修正します。これにより、リスクを早期に発見し、脆弱性が本番環境に持ち込まれる可能性を低減できます。
Pull Request スキャニング
ザイジェニの Pull Request スキャン機能が自動的にスキャンとテストを行います pull requests マージされる前に修正することで、脆弱性が本番環境に持ち込まれるのを防ぎます。セキュリティ上の問題を早期に発見することで、開発者は開発中に脆弱性を修正でき、より安全なコードリリースにつながります。
到達可能性分析
Xygeniは 到達可能性分析 ソフトウェア実行時に実際に悪用される脆弱性を特定します。これにより、チームは最も重要な脅威に集中できます。Xygeniは、実行時に到達可能な脆弱性を優先することで、不要なアラートを削減し、チームが真のリスクに集中できるようにします。
脆弱性予測スコアリングシステム(EPSS)を用いた脆弱性評価指標
Xygeniは、脆弱性を悪用される可能性に基づいてランク付けします。これにより、セキュリティチームは最も危険な脆弱性に集中でき、全体的なセキュリティ対策の効率が向上します。 脆弱性管理プログラム.
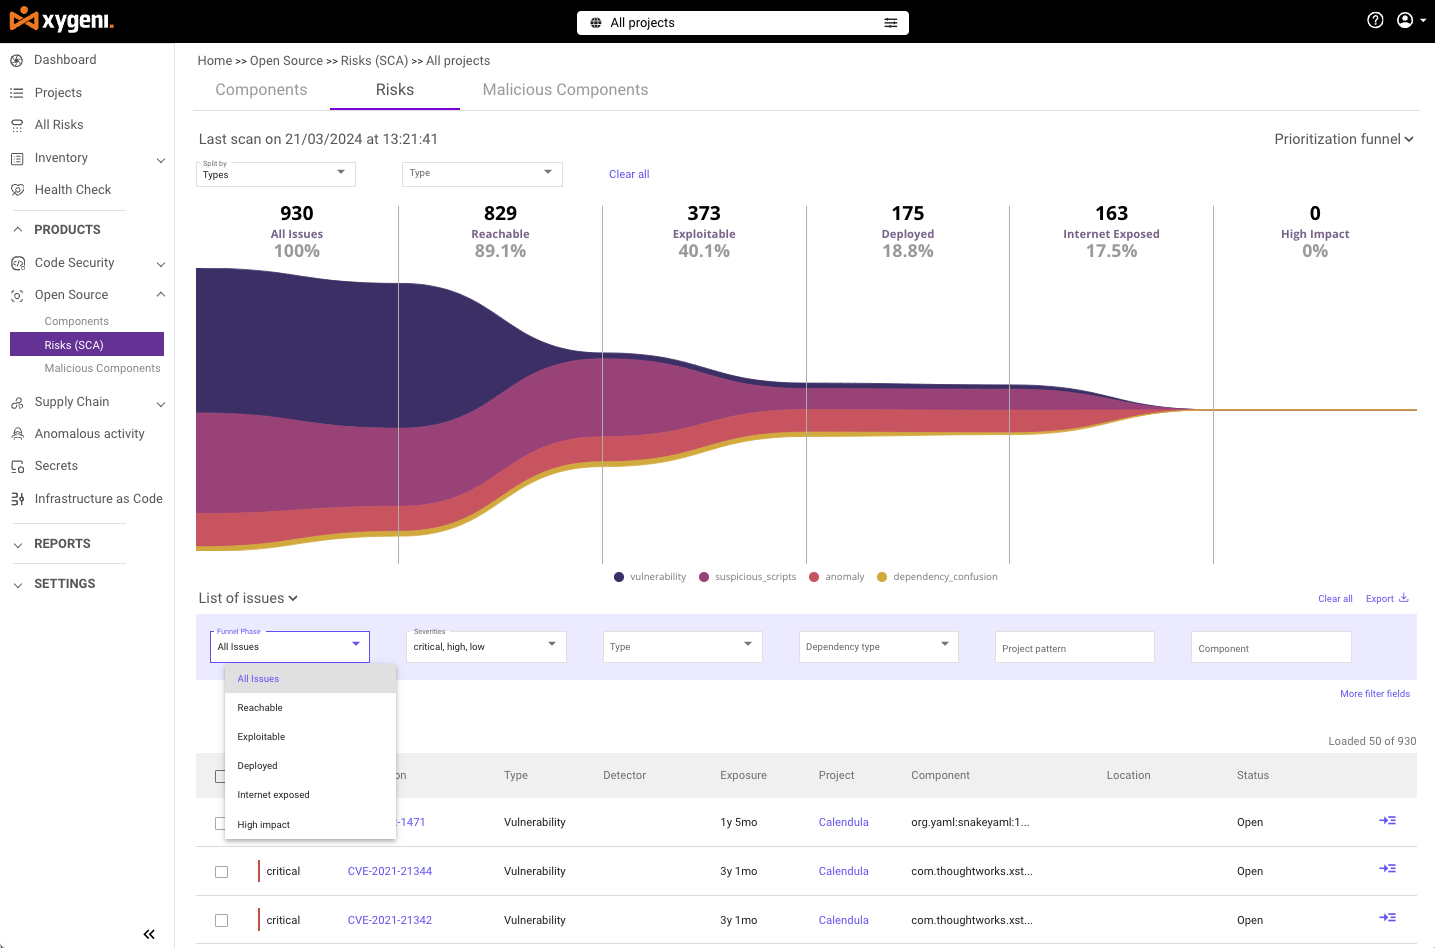
優先順位付けファネル
Xygeniのカスタマイズ可能な優先順位付けファネルを使用すると、脆弱性を深刻度、悪用可能性、その他の技術的属性、およびビジネスへの影響に基づいてランク付けできます。これにより、セキュリティチームは最も重要な脆弱性に優先的に対処できるため、時間とリソースを節約できます。
自動修復
Xygeniは、開発者のワークフロー内で脆弱性の修正プロセスを自動化します。 CI/CD pipeline脆弱性が検出されるとすぐにパッチを自動的に適用します。この自動化により、セキュリティ上の懸念で開発速度が低下することなく、チームは開発に集中できます。
オープンソースライセンス管理
Xygeniは高度な機能を提供します オープンソースライセンス管理 組織がオープンソースのライセンス条項を遵守し続けるのを支援する。 OWASP Xygeniはベストプラクティスに基づき、チームがライセンス要件を常に把握し、法的問題のリスクを軽減できるよう支援します。
リアルタイムで未知のマルウェアを検出
ザイジェニの 早期マルウェア検出 この機能は、新規および未知のマルウェアの脅威に対して、プロアクティブなリアルタイム防御を提供します。この独自の機能は、オープンソースの依存関係を継続的に監視およびスキャンし、異常なコード動作や疑わしいパターンを検出することで、従来のシグネチャベースの検出を回避する脅威を捕捉します。
マルウェアの早期発見の主なメリット:
- プロアクティブディフェンスゼロデイマルウェアを即座に検知し、ブロックします。
- 行動分析行動パターンに基づいて高度な脅威を検出します。
- 即時通知迅速な対応のための具体的な手順をチームに通知します。
さらに、Xygeniは、開発速度を落とすことなく、ソフトウェアライフサイクルのあらゆる段階でセキュリティチームが脆弱性を管理できるよう支援します。加えて、最も包括的な管理プラットフォームを提供します。 SCA 脆弱性の特定、ソフトウェアサプライチェーンの確保、そしてあらゆる面でのコンプライアンスの確保。
チームに最も包括的なXygeniを導入しましょう SCA 2024年以降を見据えたソフトウェアソリューション。
あなたのブースト SCA Xygeni Open Source Security
弊社の概要資料をダウンロードして、オープンソースの依存関係を脆弱性や脅威からどのように保護しているかをご覧ください。
繕います SCA
繕います SCA オープンソースの依存関係における脆弱性やライセンス問題を、チームが特定、優先順位付け、修復するのに役立ちます。使用状況、到達可能性、ポリシー違反などを考慮に入れることで、基本的な検出にとどまらず、セキュリティチームと開発チームが本当に重要なことに集中できるようにします。
- 修理・改修: 自動生成 pull requests 安全な依存関係のアップグレードを実施します。
- CI/CD Pipeline 統合: 主要なコードリポジトリおよびCIツールすべてとネイティブに統合します。
- リスクの優先順位付け: ノイズを低減するために、アクセス可能で悪用可能な脆弱性を強調表示します。
- セキュリティ管理とガバナンス: チームやプロジェクト全体にわたってポリシーを徹底し、監査対応可能なコンプライアンスサポートを提供します。
スナック SCA ツール
Snykソフトウェア構成分析ツールは、開発者中心のセキュリティプラットフォームとして人気が高く、オープンソースコードの脆弱性を特定して修正する支援に重点を置いています。開発者のワークフローに容易に統合できるため、より安全なアプリケーションを簡単かつ効率的に開発できます。
- コーディングしながら脆弱性を発見するIDEまたはCLI内で、脆弱な依存関係をリアルタイムで検出します。
- Pull Request スキャニング自動スキャンとテスト pull requests マージする前に。
- CI/CD Pipeline 統合セキュリティスキャンを統合する CI/CD pipelines.
- 実環境テスト:運用環境における脆弱性を継続的に監視する。
- リスクの優先順位付け:露呈した脆弱性に焦点を当てる。
- 自動修正ワンクリックで pull requests アップグレードとパッチを適用済み。
- 継続的モニタリング新たに発見された脆弱性を自動的に監視し、警告を発します。
- セキュリティ管理とガバナンスコンプライアンスおよびセキュリティポリシーを自動化する。
サイコード SCA
Cycodeソフトウェア構成分析ツールは、ソフトウェア開発ライフサイクルを保護するための包括的なアプローチを提供します(SDLCソフトウェアサプライチェーン全体にわたる脆弱性を検出、優先順位付け、修復するための高度なセキュリティ対策を提供することによって。
- 連続スキャンコードを自動的に監視し、脆弱性やライセンス違反がないかモジュールを構築します。
- リスクの優先順位付け根本原因、コード所有者、および本番環境における実行経路を追跡することで、脆弱性の優先順位付けを行います。
- 到達可能性とリスクスコアリング実行時の悪用可能性に基づいて脆弱性の優先順位を付ける。
- コードからクラウドへのトレーサビリティソースコードから本番環境まで、可視性を確保します。
- 包括的な依存関係スキャン開発環境におけるすべての依存関係をスキャンします pipeline.
- ライセンスリスクの特定ライセンスリスクを検出し、管理する。
- 大量修復脆弱性の一括修復をサポートします。
エンドラボ SCA ツール
EndorLabsのソフトウェア構成分析ツールは、到達可能性分析を活用し、実際の脅威を優先することで、ソフトウェア構成分析におけるノイズを低減することに重点を置いており、開発者が重大な脆弱性に対処しやすくします。
- 包括的な依存関係の特定: 直接的および推移的な依存関係、ならびに仮想的な依存関係をすべて特定します。
- 到達可能性分析悪用可能な脆弱性に焦点を当てる。
- リスクの優先順位付け到達可能性とEPSSを組み合わせて、最も危険な脆弱性を優先的に特定します。
- 誤検知の削減使用されていない依存関係を除外します。
- 高度なリスクフィルター: 運用コード、修正、および悪用可能性に基づいてフィルタリングします。
Sonatype Nexus ライフサイクル
Sonatype Nexus Lifecycleは、オープンソースの依存関係を管理し、ソフトウェアの品質を確保するための実績のあるプラットフォームです。開発に深く統合されるように設計されています。 pipelineセキュリティおよびコンプライアンスポリシーを遵守し、実施する。
- 総合的なリスク管理: オープンソースのリスクを全体的に管理する SDLC.
- 左シフトアプローチ脆弱性やコンプライアンス問題の早期発見 SBOM アップデート。
- シームレスな統合: IDEと統合する、 SCMsであり、 CI/CD ツール。
- 自動ポリシー適用コンプライアンスに関するカスタマイズ可能なポリシー。
- 自動化された依存関係管理: 信頼性の高い修正と免除を自動的に適用します。
- 前cisリスクの優先順位付けリアルタイムデータと到達可能性に基づいて優先順位付けを行う。
OX セキュリティ SCA ツール
OX Securityは、オールインワンプラットフォームを提供します。 software supply chain security さらに、オープンソースのリスク管理にも対応しています。独自の機能により、DevOpsワークフローに深く統合でき、リアルタイムの脅威検出、高度な修復ガイダンス、堅牢なライセンスコンプライアンスを提供することで、安全でコンプライアンスに準拠したソフトウェアライフサイクルを実現します。
- リアルタイムの脅威検出オープンソースの依存関係における脆弱性を監視および検出します。
- ライセンスコンプライアンスプロジェクト全体にわたってオープンソースライセンスの要件を強制します。
- シームレスな統合: 主要な CI/CD ツール、IDE、 SCMs.
- 高度な修復ガイダンス脆弱性を修正するためのカスタマイズされたアドバイスを提供します。
バックスラッシュ SCA ツール
Backslashソフトウェア構成分析ツールは、オープンソースの依存関係に関する明確な洞察を提供し、アプリケーションにおける実際の使用状況に基づいて最も重要な脆弱性を優先順位付けすることで、迅速かつ的確な修正を可能にします。
- 到達可能性とリスクの優先順位付けアプリケーションの実際の使用状況に基づいて、脆弱性の優先順位付けを行ってください。
- ファントムパッケージおよび悪意のあるパッケージの検出: 直接的および間接的な悪意のあるパッケージ(ファントムパッケージを含む)を検出します。
- カスタマイズ可能なセキュリティポリシー脆弱性、悪意のあるパッケージ、ライセンスに関するカスタマイズ可能なポリシー。
- Fix Simulationによる修復バージョンアップグレードにおける複数の修正オプションをシミュレートします。
JFrog X-Ray SCA
JFrog Xrayは、アーティファクト管理で定評のあるJFrogプラットフォームの一部です。Xrayは、バイナリ、イメージ、ソースコードを詳細にスキャンすることで、脆弱性やサプライチェーンリスクから保護します。
- 包括的なサプライチェーンセキュリティ: 既知および未知の脅威から保護します SDLC.
- 高度なCVE検出現実世界で悪用される可能性のある脆弱性に焦点を当てる。
- 悪意のあるパッケージの検出悪意のあるパッケージを検出して削除します。
- FOSSライセンス準拠ライセンスコンプライアンス上の問題を検出し、優先順位付けを行う。
- 左シフトセキュリティ開発プロセスにおける早期のセキュリティスキャン。
2024年に向けた最適なソフトウェア構成分析ツールの選択
権利の発見 SCA ツールは、現代のアプリケーションでオープンソース コンポーネントを安全に保つための鍵となります。各ツールにはそれぞれ強みがあります。Snyk は開発者第一主義でリアルタイム スキャンを提供し、Cycode はグラフ モデルでリスクの可視性を高め、Sonatype は強力なガバナンスでセキュリティ ポリシーを適用します。一方、EndorLabs、Apiiro、 修復、 JFrog Xrayは、到達可能性分析機能とDevOpsに適したセキュリティ機能で際立っています。
一方、 ザイゲニ Xygeniは、詳細な分析、リスク追跡、自動修正を組み合わせた包括的なソリューションを提供します。オープンソースソフトウェアだけでなく、開発からリリースまでのソフトウェアサプライチェーン全体を保護します。主な機能には、リアルタイムのマルウェア検出、高度なオープンソースライセンス管理、カスタマイズ可能な優先度設定などがあり、セキュリティチームは最も重要な問題に集中し、コンプライアンスを維持できます。
セキュリティの特定分野に特化した他のツールとは異なり、Xygeniは開発のあらゆる段階におけるセキュリティ、コンプライアンス、リスク管理を網羅しています。今日の複雑なソフトウェアサプライチェーンにおけるリスクに、柔軟性と深みをもって対応できるよう設計されています。
オープンソースコードとプロプライエタリコードの両方を保護する包括的なプラットフォームであるXygeniを組織に導入しましょう。これにより、開発チームは2024年のセキュリティ課題に万全の体制で対応できるようになります。
選ぶための10の鍵 SCA ツール
Xygeniの強み:包括的なエンドツーエンドのセキュリティ
多くのソフトウェア構成分析ツールは貴重な機能を提供していますが、Xygeniは以下の機能を兼ね備えています。
- オープンソースコードとプロプライエタリコードの両方を包括的に保護します。
- 開発者ワークフローとのシームレスな統合と CI/CD pipelines.
- リアルタイムのセキュリティスキャン、マルウェア検出、および自動修復。
- 到達可能性分析、悪用可能性指標、その他の技術的およびビジネス的基準に基づいた、高度なリスク優先順位付け。
- オープンソースのライセンス管理により、法令遵守を確保し、法的リスクを軽減する。