Xygeniオープンソースアイコン

Xygeniでオープンソースの依存関係を安全に管理する SCA ツール

SCA セキュリティ – 脆弱なコンポーネントを検出し、悪意のあるパッケージをブロックし、重要な問題を迅速に修正します。スキャンは数分で完了し、コードのプライバシーも保護されます。

SCA 安全 - SCA 修復 - ソフトウェア構成分析ツール - SCAスキャン

Xygeniのソフトウェア構成分析ツールは、どのようなメリットをもたらしますか?

扶養家族を完全にカバー

すべてのコンポーネントにわたる既知および新たな脆弱性を検出します SCA スキャンツール。

到達可能性を考慮したスマートな優先順位付け

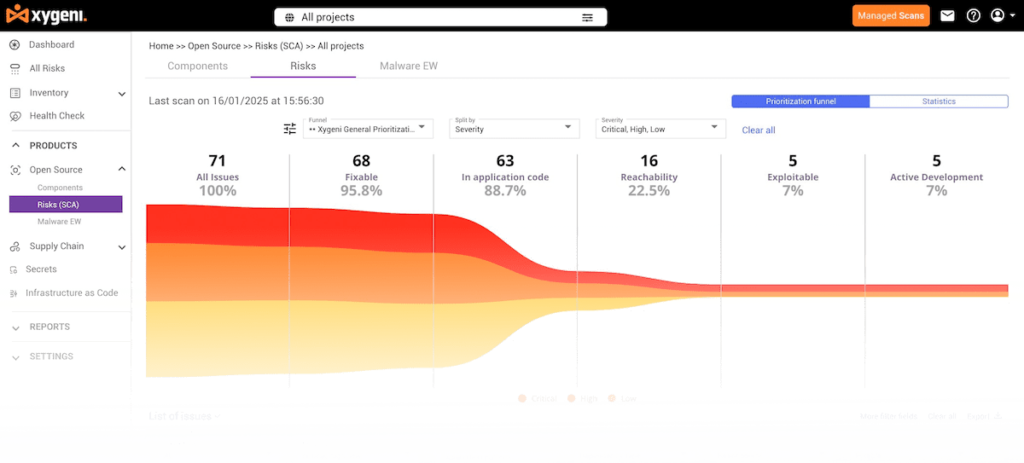
カット SCA ノイズを最大90%削減します。コードにとって悪用可能で関連性の高い部分に焦点を当てましょう。

自動修正 Pull Request

脆弱性を一括解決。ワンクリックで修復でき、開発者はレビューと承認を行うことができます。

今すぐ無料で開始

無料アカウントを作成しましょう。
いいえ、クレジットカードは必要ありません。

Xygeniの何が SCA ツールが異なる

オープンソースの依存関係は急速に変化する。攻撃も同様だ。 SCA セキュリティ機能により、余計な手間をかけずに完全な制御が可能になります。

リアルタイム脆弱性検出

それは SCA 脆弱性を検出するツール それらが明らかにされた瞬間 再スキャンは不要です

機能レベル到達可能性分析

ザイジェニの SCA スキャンツールが到達可能性を分析する 機能レベルで アプリに実際に影響を与えるものを表示する

インテリジェントリスクランキング

SCA リスクをランク付けするセキュリティ EPSS活用可能性とビジネスへの影響を組み合わせる

自動一括修復

バルク 自動修復は pull requests 開発チームの活動を妨げずに問題を解決する

リアルタイム悪意のあるパッケージ保護

ソフトウェア構成分析ツール 悪意のあるパッケージをブロックします 登録簿に掲載され次第

ソースコードをアップロードせずに安全にスキャンする

事例一覧 SCA スキャンが実行されます アップロードせずに ソースコード

自動コンプライアンス

証明する ISO27001および SBOM 自動的に準拠

SCA 実用性を重視したツール Software Supply Chain Security

機能

それが重要な理由

到達可能性分析

アプリに真に影響を与えている要因を特定します

EPSSに基づく優先順位付け

チームが悪用される可能性の高い点に集中できるようにする

自動修復 Pull Requests

大規模な修復時間を短縮します

マルウェアおよびバックドアの検出

初日から悪意のあるパッケージを検出します

フル SBOM ISO27001対応

コンプライアンスを自動的に、手作業なしで証明します。

コードアップロードなし

プライバシー第一:情報源は本来あるべき場所に留まります

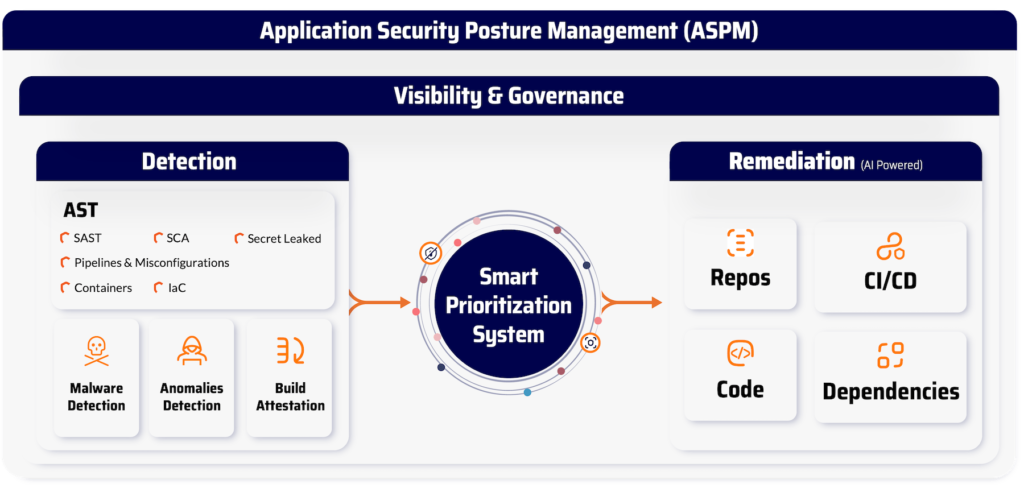
Xygeniは単なるソフトウェア構成分析ツールではありません。それは、統合されたアプリケーションセキュリティプラットフォームです。

コードとサプライチェーンに関するあらゆるリスクを、一箇所に集約。

  1. すべてを検出する – SCA セキュリティ、 SAST秘密情報、設定ミス、マルウェア、 IaC, pipelines.
  2. SCA 重要なことを優先するツール – 到達可能性、EPSSスコアリング、ビジネス影響度フィルター。
  3. 迅速に修復する – 自動修正 Pull Requests一括解決、開発者に優しいワークフロー。
  4. コンプライアンスを維持する – SBOM 生成とISO27001対応の証拠。
  5. 余計なものは省く – 単一の視点。ノイズなし。コードからクラウドまで、真のリスクに関する洞察を提供。

認識と賞

DevOps Dozen 2023ファイナリスト Home-min
先駆的な取り組みが認められた ASPM 解決策
最高のソフトウェア構成分析ツール
最適なDevSecOpsソリューション

無料トライアル

無料で始めましょう。
いいえ、クレジットカードは必要ありません。

ワンクリックで始められます:

この情報は、以下のとおり安全に保管されます。 利用規約 (NAIST) と プライバシーポリシー

アプリのスクリーンショット