






サイバーセキュリティチームは毎月何千もの脆弱性に対処しており、どれを最初に修正するかを優先順位付けするのは大変な作業です。 CVSSスコア 重要な役割を果たします。 共通脆弱性スコアリング システム (CVSS) standardリスクの測定方法を定義することで、 CVSSスコアリング プロジェクト間で一貫性があります。さらに、 CVSS計算機 または CVSSスコア計算機セキュリティチームは、複雑な脆弱性データを、よりスマートで迅速な修復につながる、明確で比較可能な結果に迅速に変換できます。
CVSSスコアとは何か、そしてなぜ重要なのか
その CVSSスコア 世界的に認められている standard によって開発されました FIRST.org セキュリティ脆弱性の深刻度を評価する。
スコアは 0〜10数値が大きいほど、より重大な欠陥があることを示します。
| CVSSスコア | 重大度 |
|---|---|
| 0.0 | なし |
| 0.1-3.9 | ロー |
| 4.0-6.9 | 技法 |
| 7.0-8.9 | ハイ |
| 9.0-10.0 | クリティカル |
DevSecOpsチームにとって、これらの数値は修復の優先順位付けに役立ちます。例えば、CVSSスコアが9.8の脆弱性は即座に対応する必要がある一方、3.5の脆弱性は次のメンテナンスサイクルまで待つことができるかもしれません。
CVSSは脆弱性が引き起こす可能性のある損害を推定するものの、攻撃者が実際の環境でその脆弱性を悪用しているかどうかは示しません。この違いを理解することが、真のリスク優先順位付けを行う上で不可欠です。
CVSSスコアリングの仕組み
実際には、CVSSスコアリングフレームワークは、脆弱性のさまざまな側面を評価するために3つのメトリックグループを使用します。したがって、各グループは、脆弱性の悪用可能性からシステムやデータへの潜在的な影響まで、問題がどのように振る舞うかを定義します。さらに、信頼性の高いCVSSスコア計算ツールを使用することで、このプロセスは再現性と透明性の両方を確保できます。その結果、セキュリティ専門家はリスクの深刻度をより明確に伝えることができ、チーム間で一貫した優先順位付けを維持できます。
基本メトリック:
これらは、時間や環境に関わらず一定である、脆弱性の本質的な性質を説明するものである。
例としては以下の通りです:- 攻撃ベクトル(AV): 攻撃は遠隔から実行可能ですか、それともローカルでのみ実行可能ですか?
- 攻撃の複雑性(AC): 悪用するのはどれくらい簡単なのか?
- 必要な権限 (PR): 攻撃者は事前のアクセス権が必要ですか?
- ユーザーインタラクション(UI): ユーザーが何かをクリックしたり開いたりする必要がありますか?
- インパクト(CIA): それが機密性、完全性、可用性にどのような影響を与えるか。
時間的指標:
これらは、以下のような現実世界の状況に基づいてスコアを調整します。- エクスプロイトコードの成熟度: 公開されているエクスプロイトコードは入手可能ですか?
- 修復レベル: 修正プログラムやパッチは既にリリースされていますか?
- レポートの信頼性: 脆弱性レポートの信頼性はどの程度ですか?
環境指標:
これらは、脆弱なシステムが機密データを扱っているか、あるいは強力なネットワーク防御の背後にあるかなど、組織の具体的な構成に合わせてスコアを調整します。
各要素は、 standardCVSSは標準化された計算式を採用しており、製品やエコシステム全体にわたる脆弱性を比較するための、一貫性のある基準となっています。
CVSS計算ツールの使い方(手順別)
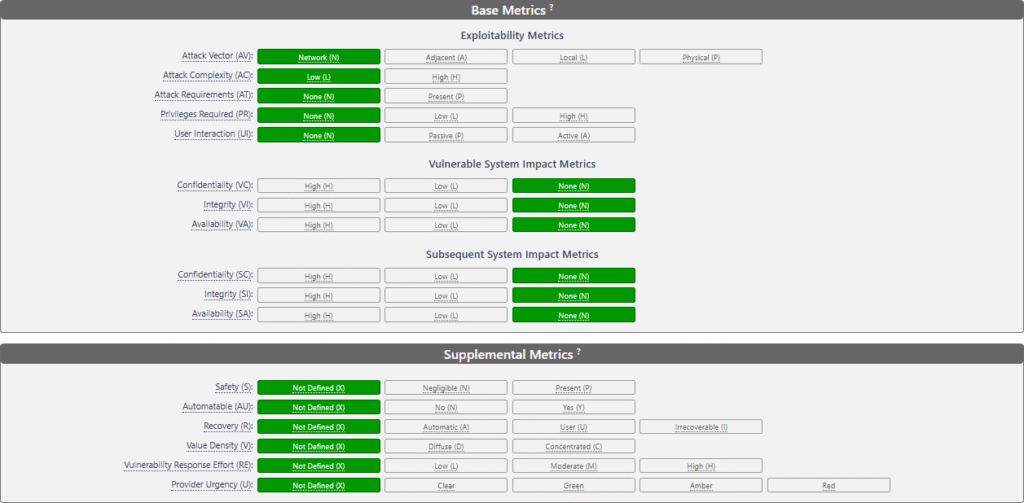
手動で数式を計算する必要はありません。オンラインのCVSSスコア計算ツールを使用できます。 FIRST CVSS v4.0 計算ツール または NVD CVSS計算機これらのツールはCVSSスコアリングを簡素化し、CVSS計算ツールが異なる環境間でも一貫性のある比較可能な結果を出力することを保証します。
簡単なウォークスルーは次のとおりです。
- CVSSバージョンを選択してください: 現在、ほとんどの勧告はCVSS v3.1またはv4.0を使用しています。
- 基本指標を入力してください: 攻撃ベクトル、複雑性、権限、影響度に関するオプションを選択してください。
- 時間データを追加する: 脆弱性を利用した対策やパッチが利用可能かどうかを含めてください。
- 環境要因を調整する: 自社のインフラストラクチャの脆弱性やリスクを反映してください。
- 計算: このツールは、0.0から10.0までのスコアを即座に返します。
例:2つのCVSSスコアの比較(9.8対5.6)
どのように CVSSスコア計算機 実際の生活で機能する、2 つの脆弱性を比較してみましょう CVSS v3.1 メトリック
1. 重大な脆弱性:リモートコード実行(CVSS 9.8)
| メトリック | 値 | 説明 |
|---|---|---|
| 攻撃ベクトル | ネットワーク | 遠隔操作で悪用可能 |
| 攻撃の複雑さ | ロー | 特別な条件は必要ありません |
| 必要な権限 | なし | 攻撃者はアカウントを必要としない |
| ユーザーインタラクション | なし | 完全自動化されたエクスプロイト |
| 機密保持への影響 | ハイ | 機密データを公開 |
| インテグリティインパクト | ハイ | データは変更可能です |
| 可用性への影響 | ハイ | サービスの中断の可能性あり |
この例は、CVSS計算ツールが定性的な指標を定量的な結果に変換する方法を示しており、セキュリティ評価における正確なCVSSスコアリングの価値を改めて強調するものです。
算出されたCVSSスコア: 5.6(中)
ほとんどの場合、セキュリティチームは定期的なアップデートの際にローカル権限昇格のバグに対処します。なぜなら、これらのバグは主に共有システムに影響を与え、緊急の修正を必要とすることはまれだからです。
持ち帰り:
どちらの欠陥も有効な CVE ですが、 CVSSスコア 彼らの緊急性を明確に区別している。
でも覚えておいてください、 9.8 CVSS 活用可能性が低い(EPSS 0.02) 実際には、 5.6 CVSS それは 積極的に利用されている(EPSS 0.85).
そのため、CVSSと EPSSと到達可能性 本当に重要な問題を確実に解決できるようにします。
CVSSスコア計算ツールの実践例
A CVSS計算機 リスク評価の再現性と透明性を高めます。非技術系の関係者にも問題の深刻度を伝えやすくし、チーム間で一貫した優先順位付けを維持するのに役立ちます。
しかし、静的なスコアを額面通りに受け取ると誤解を招く可能性があります。例えば:
- 脆弱性 9.8のCVSSスコア かもしれない 有効なエクスプロイトはありません 野生で。
- もう一つは 6.2のCVSSスコア かもしれない 積極的に標的にされた 攻撃者によって。
そのため、計算機だけに頼ると盲点が生じる可能性があります。このスコアはあくまで基準値であり、リアルタイムのリスク指標ではありません。
CVSSとEPSS:静的スコアだけでは不十分な理由
一方、 CVSS 措置 潜在的な重症度, EPSS(エクスプロイト予測スコアリングシステム) 措置 現実世界での可能性.
EPSSは機械学習と脅威テレメトリを用いて、脆弱性が30日以内に悪用される可能性を予測します。
これらを組み合わせると、より明確な全体像が見えてくる。
| CVSSスコア | EPSSスコア | 行動 |
|---|---|---|
| 高(9.8) | 低(0.03) | 悪用可能性が低い → 監視 |
| ミディアム(6.5) | 高(0.85) | 悪用される可能性が高い → 直ちに修正 |
| クリティカル(10.0) | 高(0.9) | 今すぐ行動を起こせ ― 深刻な事態と悪用の両方 |
これはまさに現代のプラットフォームが ザイゲニ 脆弱性管理を強化するために、 CVSS重症度, EPSSの活用可能性, 到達可能性分析 リスクに焦点を当てる あなたの環境において深刻かつ悪用可能なもの.
数字のその先へ:よりスマートなリスク優先順位付け
その CVSSスコアリングシステム サイバーセキュリティの礎石であり続ける。 しかし、 それは決して単独で機能するようには設計されていなかった。 実際には、 真のセキュリティ成熟度とは、状況全体を理解し、どの脆弱性が到達可能で、悪用可能で、真にビジネスにとって重要なのかを把握することから生まれる。
Xygeniは、このプロセスを自動化することでさらに一歩進んでいます。
- ツールやアドバイザリからCVSSデータを取り込む。
- それを豊かにする EPSSの活用可能性, 実行時到達可能性, 資産の重要性.
- すべてを統一的に表示する dashboard 本当に改善が必要な点を明確にするため。
その結果、この状況に応じたアプローチによって、脆弱性管理は単なる数字合わせから、よりスマートでダイナミックなリスクインテリジェンスプロセスへと変化する。
最終的な考え
結論として、CVSSは脆弱性の深刻度をチームが理解するのに役立ち、EPSSと到達可能性はどの問題が本当に重要かを示します。これらを組み合わせることで、セキュリティチームは自信を持って行動し、適切な問題を優先的に解決することができます。その結果、脆弱性管理はより迅速、容易、かつ効果的になります。

