






到達可能性分析は、脆弱な関数、依存関係、またはコードパスが、アプリケーションの実行時に実際に実行可能かどうかを判断するセキュリティ技術です。悪用可能かどうかに関わらず既知のすべてのCVEを検出する従来の脆弱性スキャンとは異なり、到達可能性分析はアクティブな実行パスに存在する脆弱性のみを絞り込むため、誤検知を大幅に削減し、セキュリティチームが実際に悪用可能なリスクをもたらす脆弱性に集中できるようになります。
現代のアプリケーションにおける脆弱性の管理は困難です。無数のオープンソースの依存関係とインフラストラクチャ・アズ・コード(IaCセキュリティチームはアラートの嵐に見舞われます。問題は、ほとんどのツールが脆弱性が実際に悪用可能かどうかを教えてくれないため、アラート疲れ、時間の浪費、そして終わりのない修復作業のバックログにつながることです。そこで到達可能性分析が状況を変えます。 DevOpsチーム 本当に重要なことに集中しましょう。脆弱性の優先順位付けと組み合わせることで、誤検知が排除されるため、より迅速かつ正確な修復が可能になります。それだけではありません。優れた到達可能性アナライザーは、実際に到達可能な脆弱性を特定するため、チームは真のリスクに優先順位を付け、ビジネス目標に沿った対応を維持できます。
このガイドでは、到達可能性分析の仕組み、脆弱性の優先順位付けがなぜ必須なのか、そしてXygeniの到達可能性アナライザーがノイズを減らし、実際に重要なリスクに焦点を絞るのにどのように役立つのかを詳しく解説します。
2026年には、AI生成コードが大規模に本番環境に導入されるにつれて、到達可能性分析の重要性がさらに高まるだろう。AIコーディングアシスタントは、人間のレビュープロセスが検証できるよりも速くコードを生成するが、そのコードが脆弱な依存関係を導入したり、安全でない関数を呼び出したりすると、従来の方法では SCA ツールは、実際に到達可能な範囲を区別せずに、あらゆる箇所にフラグを立てます。到達可能性分析は、AI支援開発を迅速かつ安全に行うための基盤となるレイヤーです。
到達可能性アナライザーが誤検出を減らすのに役立つ方法
クラシックハット ソフトウェア構成分析(SCA)ツール プロジェクトの依存関係ツリーをスキャンし、次のようなデータベースと比較することで脆弱性を検出します。 国家脆弱性データベース(NVD)一見素晴らしいように思えますが、重要な点が欠けていることに気づくと、そう簡単にはいきません。これらのツールは、検出された脆弱性がアプリ内でアクセス可能かどうかをチェックしないのです。そのため、警告は大量に表示されますが、どれが真のリスクなのかが全く分かりません。
到達可能性分析が答える重要な質問は以下のとおりです。
脆弱性のあるコードは、アプリケーションの実行時にアクセス可能ですか?
答えが「いいえ」であれば、心配する必要はありません。差し迫った問題ではないからです。しかし、答えが「はい」であれば、それは迅速な対応が必要な、到達可能な脆弱性です。到達可能性分析が非常に強力なのは、まさにこの点にあります。不要な情報を排除し、チームが重要なことに集中できるよう支援するのです。
到達可能性分析の種類について解説
すべての到達可能性分析が同じように作られているわけではありません。分析の深さによって、得られる精度や洞察のレベルが異なります。どのタイプの分析を行っているかを把握することが、賢明な意思決定を行うための鍵となります。cisイオンを検知し、実際のリスクを常に把握しておくこと。
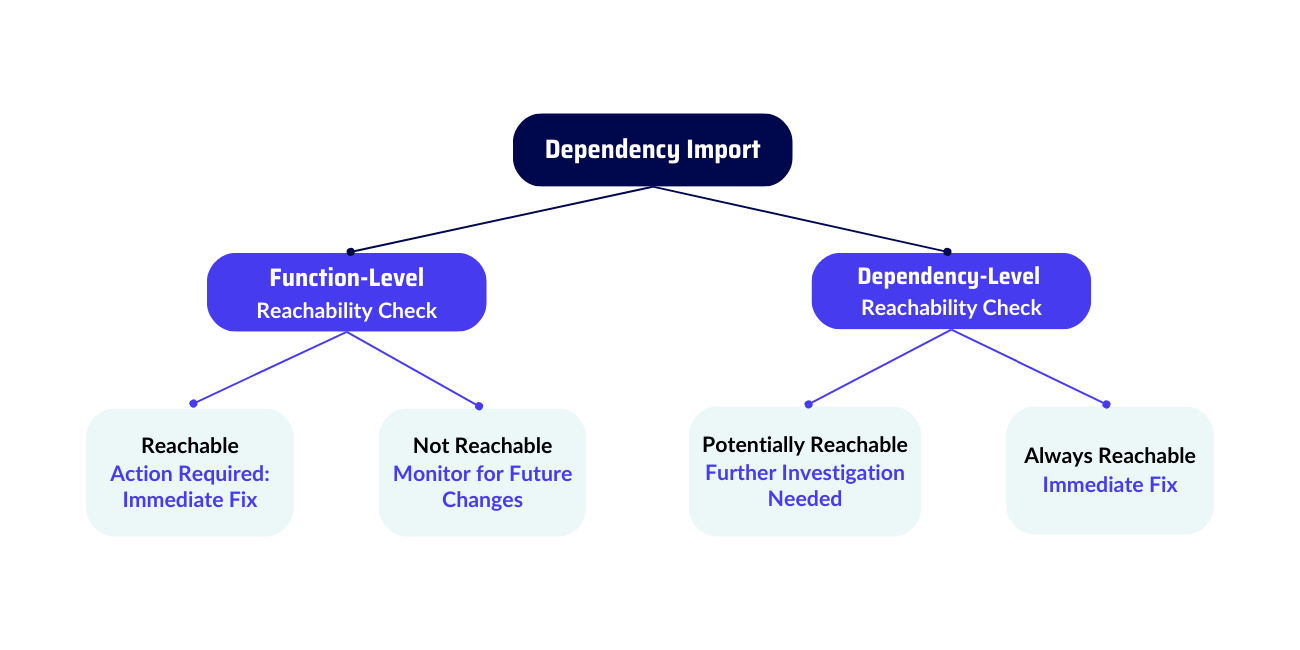
1. コードレベルの到達可能性:コードレベルでの脆弱性の発見
コードレベルの到達可能性は、最も詳細かつ正確な分析方法です。アプリケーションの呼び出しグラフをチェックして、特定の脆弱な関数が直接的または間接的に呼び出されているかどうかを判断します。この方法は非常に事前の検証が必要です。cisつまり、チームが実際の実行経路に集中することで、不要なノイズを回避できるよう支援します。
使い方:
- その ツールスキャン コードベース全体を分析し、アプリケーションが依存関係内の脆弱なメソッドを呼び出しているかどうかを識別します。
- そのメソッドが呼び出しチェーンに現れると、到達可能であるとフラグが立てられ、即座に対応が必要になります。
例:
- 脆弱性: CVE-2014-6071 jQuery では、 テキスト() 使用時にメソッド 後().
- コードレベルの到達可能性分析: アプリが使用しない場合 後() テキスト()脆弱性には到達できないため、安全に優先度を下げることができます。ただし、 テキスト() 通話グラフに存在する場合、それは迅速な修正が必要な重大なリスクとなります。
2. 依存関係レベルの到達可能性
依存関係レベルの到達可能性 より広いアプローチを取る個々の関数を分析する代わりに、アプリケーションが依存関係自体を使用しているかどうかを確認します。この方法は事前の検討が必要ですが、cisコードレベルの分析よりも、脆弱なコンポーネントから生じる潜在的なリスクを理解するのに役立ちます。
使い方:
- このツールは 依存関係 脆弱な関数が呼び出されない場合でも、コードにインポートされている場合は潜在的に到達する可能性がある。
例:
- 図書館: あなたのプロジェクトは、既知の脆弱性を持つログライブラリを使用しています。
- 分析基本的なログ記録のみを使用し、脆弱性が存在する高度な機能を使用していない場合は、リスクは大幅に低くなります。それでも、この依存関係を監視しておくことは良い考えです。
3. いつでも連絡が取れる vs. 連絡が取れない
常に到達可能
A 脆弱性は、常に到達可能であるとフラグ付けされています。 もしそれが、アプリケーションの起動時に毎回実行される依存関係の重要な部分に存在する場合、これらは優先度の高い問題であり、直ちに修正する必要があります。
例:
アプリケーションの起動時に毎回実行される初期化メソッドに存在する脆弱性は、常に攻撃対象となり得るため、固有のリスクを伴います。
到達不能
一方、脆弱性のある関数への直接的または間接的な呼び出しがない場合、その脆弱性には到達できません。これは差し迫った問題ではありませんが、注意深く監視する必要があります。将来のコード変更によって、脆弱なコードへの経路が生まれる可能性があるからです。
例:
使用頻度の低いAPIエンドポイントに脆弱性があっても、アプリがそのエンドポイントを呼び出さなければ無関係に思えるかもしれません。しかし、新機能を追加することで、意図せずその脆弱な関数へのパスが作成されてしまう可能性があります。
なぜこれらのタイプの到達可能性が重要なのか
- コードレベルの到達可能性 アプリが直接引き起こす脆弱性を検出することで、高い精度を実現します。
- 依存レベル到達可能性 インポートされたライブラリを監視することで、より広範な保護層を確保します。
- 常に到達可能 脆弱性は直ちに修正する必要がありますが、到達不能な脆弱性は不要なアラートを減らし、修復作業に集中するのに役立ちます。
これらのアプローチを組み合わせることで、アラート疲労を軽減し、真のリスクに集中し、積極的なセキュリティ体制を維持することができます。
到達可能性分析が脆弱性の優先順位付けを変革する理由
1. 優先順位付けの改善
脆弱性の優先順位付けは、到達可能性に基づいて行う方が、深刻度のみに基づいて行うよりも正確です。深刻度が低い到達可能な脆弱性は、到達不可能な重大な脆弱性よりもはるかにリスクが高い可能性があります。
例:
- 使用頻度の低い機能における重大な脆弱性は、必ずしも直ちに修復する必要はないかもしれない。
- 一方、頻繁に使用される機能における軽微な脆弱性は、はるかに大きなリスクをもたらす可能性がある。
2. 誤検出を減らす
到達可能性分析は、どの脆弱性に到達可能で、どの脆弱性に到達不可能かを特定することで、不要なアラートを排除し、チームが真のリスクに集中できるように支援します。
3. 開発者の時間を最適化する
架空の脆弱性を追いかける時間が減れば、真の問題の解決に費やす時間が増えます。これにより、開発者の生産性が向上し、セキュリティ関連のストレスも軽減されます。
4.事業目標との整合性
すべての脆弱性が等しく重要というわけではありません。到達可能性分析を行うことで、組織はビジネスにとって最も重要なリスクに焦点を当て、重要なサービスと機密データを確実に保護することができます。
5. コード変更への適応性
現時点ではアクセスできない脆弱性も、コードの進化に伴いアクセス可能になる可能性があります。継続的なアクセス可能性分析は、変化するリスクをリアルタイムで把握し、脅威が悪用可能になる前に対応することを可能にします。
リアルタイムのアクセス可能性による、よりスマートな脆弱性優先順位付け
従来の優先順位付け方法は主に深刻度に依存していますが、これは必ずしも最善のアプローチではありません。到達可能性に基づいた優先順位付けは、セキュリティ戦略に現実世界のコンテキストを追加します。
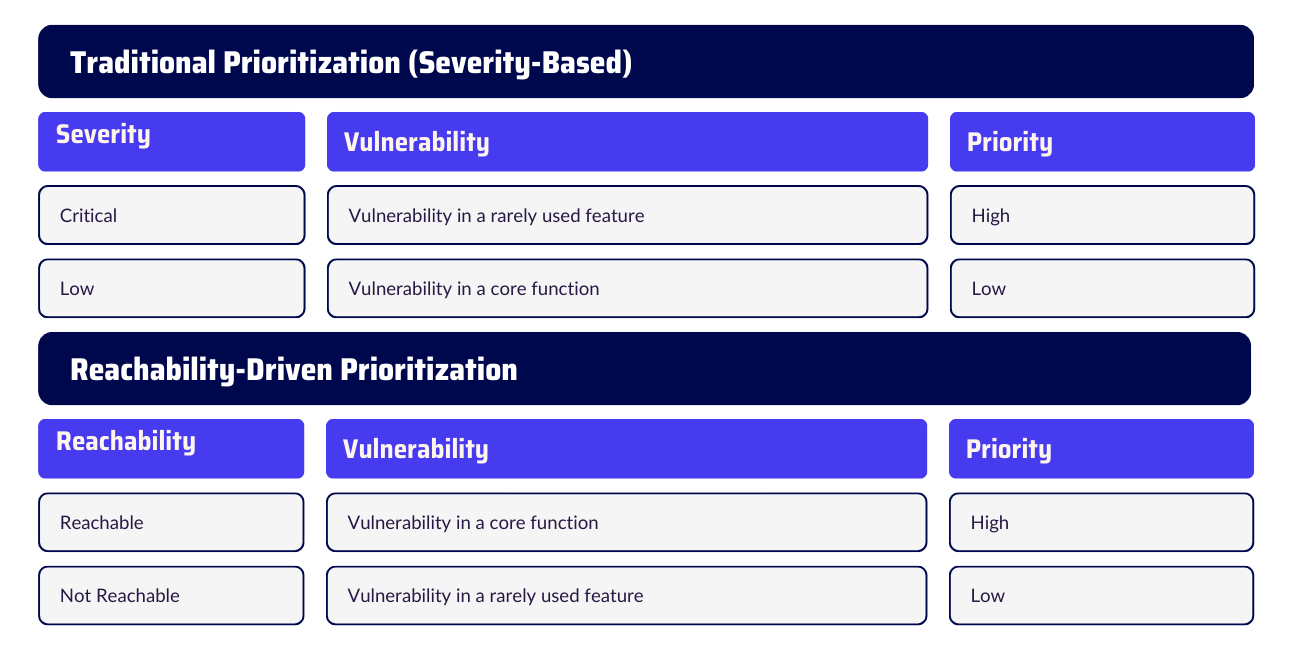
脆弱性に関しては 管理, 到達可能性に基づく優先順位付け 遠くまで より現実的で正確 リスクアセスメント 従来の方法と比較すると、深刻度ベースのモデルではすべての重大な脆弱性を緊急として扱いますが、到達可能性主導の優先順位付けでは実際の 活用可能性このアプローチにより、セキュリティチームはアプリケーションに影響を与えない可能性のある脆弱性に時間を費やすことなく、まず実際の脅威に対処することができます。
その結果、到達可能な脆弱性に焦点を当てることで、チームは より速いcisイオン (NAIST) と 不要な修正はスキップします主な違いは、脆弱性の深刻度だけでなく、実際にどのように利用されているかに基づいて脆弱性をランク付けする点です。
到達可能性分析の現実世界への影響
到達可能性分析を導入した組織は、効率性とセキュリティの両面で劇的な改善を実感することがよくあります。多くのチームが達成する成果は以下のとおりです。
- 誤検出を70%削減これにより、重要でないアラートが大幅に削減され、セキュリティチームが真のリスクに集中できるようになります。
- 修復時間が30%短縮これにより、開発者はノイズの中から必要な情報を探し出すのではなく、対処可能な脆弱性に集中できるようになります。
- 開発者の関与度向上より強固なセキュリティ文化を構築し、セキュリティチームと開発チーム間の連携を強化する。
最終的に、到達可能性分析は精度を向上させ、開発者のセキュリティツールに対する信頼を高め、チームが長期的なセキュリティ戦略に積極的に関与し、それに沿って行動することを確実にします。
結論:到達可能性分析は SCA
到達可能性分析はソフトウェア構成分析を変革します(SCA単に脆弱性をリストアップするだけの反応型ツールから、 プロアクティブなセキュリティ管理戦略悪用可能な脆弱性に焦点を当てることで、組織はノイズを減らし、時間を節約し、セキュリティ体制を大幅に改善することができます。
Xygeniの到達可能性アナライザー:リアルタイムで正確な優先順位付け
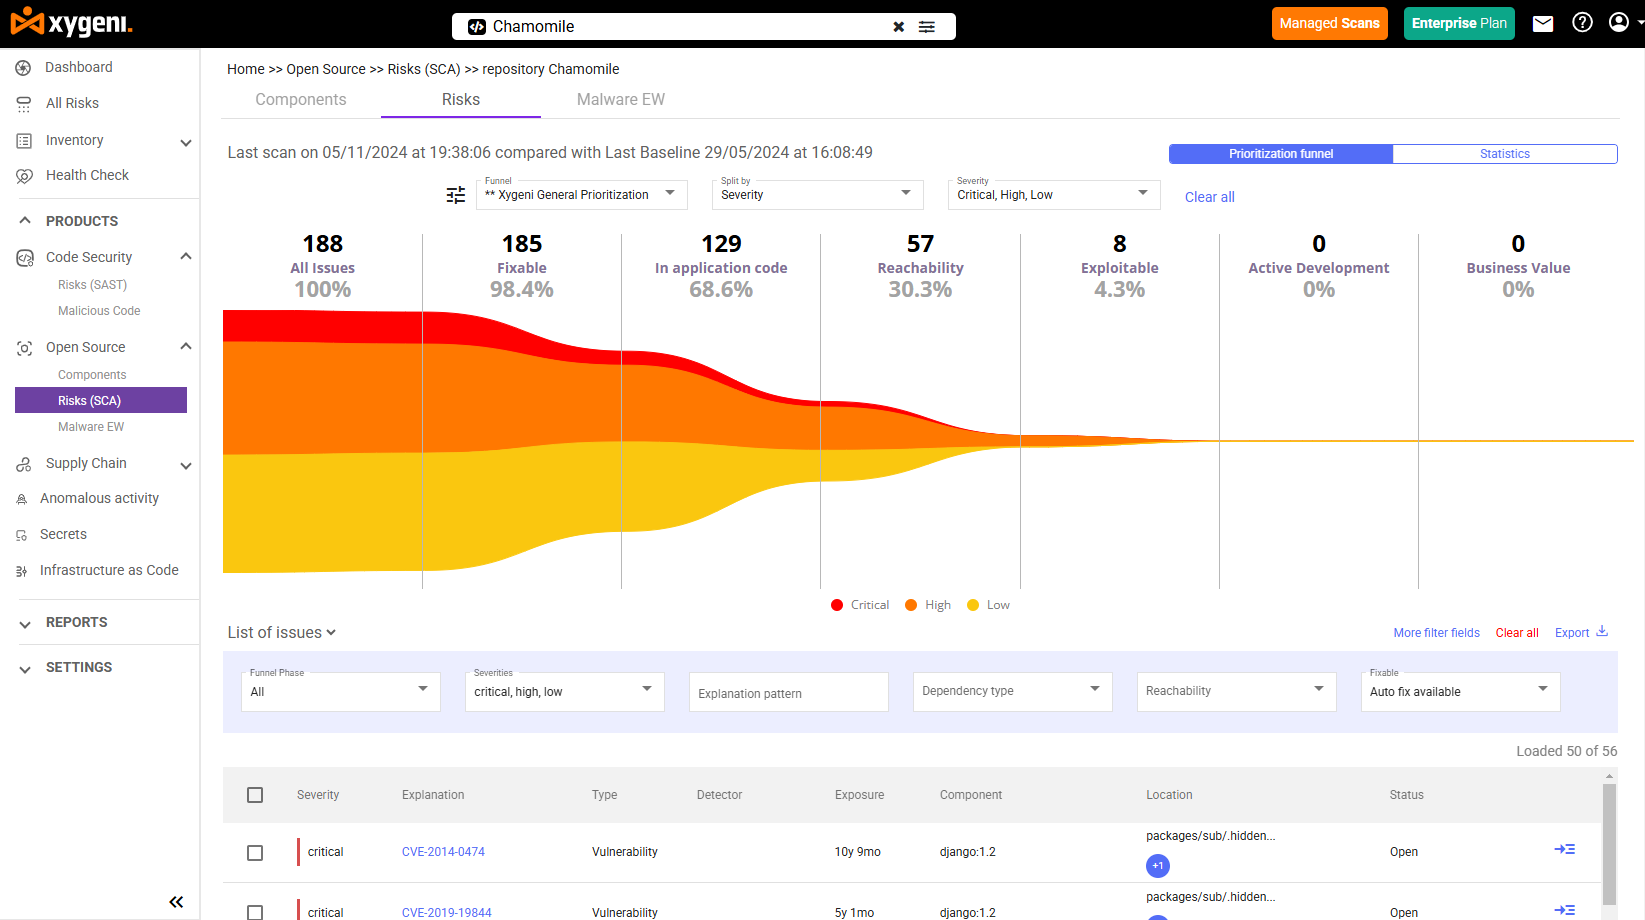
Xygeniのアプローチの中核を成すのは、詳細なコードレベルのチェックとリアルタイムの洞察を利用する到達可能性アナライザーです。従来の SCA あらゆる脆弱性を検出するツールとは異なり、Xygeniは本当に重要な脆弱性のみに焦点を当てます。到達可能性、悪用可能性、およびビジネスコンテキストをチェックすることで、セキュリティチームが最も重要なことに集中できるよう支援します。
その結果、リアルタイムの到達可能性分析とスマートフォーカスを組み合わせることで、Xygeniは誤検知を最大70%削減します。これにより、チームは実際のリスクに集中し、問題をより迅速に解決できるようになります。
Xygeniの到達可能性分析の仕組み
Xygeniは、サードパーティ製コンポーネントの脆弱性を特定するだけでなく、アプリケーション内でこれらのコンポーネントがどのように使用されているかを分析することで、より詳細な分析を行います。これにより、単に脆弱性が存在するだけのものと、実際に悪用可能な脆弱性を区別することができます。
Xygeniのリーチアビリティアナライザーの主な特長:
- 呼び出しグラフのトレース: 直接および間接的な依存関係の両方にわたる直接および間接的な呼び出しグラフをスキャンし、脆弱性が依存関係ツリー全体にわたって正確に追跡されることを保証します。
- 継続的モニタリングコードの進化に合わせてリアルタイムで更新され、新たにアクセス可能になった脆弱性を即座に検出します。
- CI/CD 統合ビルド時に脆弱性を特定して優先順位を付け、早期に対処して本番環境に到達しないようにします。
状況に応じた優先順位付けされた脆弱性管理
すべてではない 脆弱性 同じリスクを負う。Xygeniの Application Security Posture Management (ASPM) 脆弱性を深刻度だけでなく、ビジネスコンテキストと悪用可能性に基づいて分類することを保証します。これにより、チームは重要なサービスや機密データに直接影響を与えるリスクに集中できるようになります。
Xygeniのコンテキスト認識型優先順位付け要因:
- 悪用可能性既知の脆弱性や、現在攻撃を受けている脆弱性を優先的に対処します。
- ビジネスインパクト重要な業務を妨害したり、機密データを漏洩させたりする可能性のある脆弱性に焦点を当てる。
- 到達可能性: アプリケーション内コードの実行時に脆弱性が呼び出された場合にのみ、その脆弱性に対処します。脆弱性が存在してもアプリケーションで使用されない場合は、直ちにリスクは発生しません。これにより、修復作業は本番環境に影響を与える実際の脅威のみに集中することができます。
継続的な監視と CI/CD 統合
Xygeniの到達可能性アナライザー 以上のことを行う standard SCA マルウェアや脆弱性がないか、公開レジストリを常にチェックすることで、ツールを常に最新の状態に保ちます。早期警告システムは、オープンソースパッケージが公開されるとすぐに有害なコードを検知します。到達可能な脆弱性は即座に対処されるため、危険にさらされる時間を短縮し、アプリケーションの安全性を維持します。
依存関係マッピングと視覚的到達可能性
ザイゲニ 基本的な依存関係の検出を超えていますこれにより、チームはさまざまなコンポーネントがどのように相互作用し、セキュリティリスクをもたらすかどうかを明確に把握できます。Xygeni は、インポートされたすべての依存関係を無差別にフラグ付けするのではなく、ソースコード内で直接呼び出すか、別のパッケージを介して呼び出すかによって、アプリケーションがそれを積極的に使用しているかどうかを確認します。
例:
開発チーム サードパーティライブラリを追加する 彼らのプロジェクトへ。
- アプリケーションのどの部分も、たとえ他の依存関係を介してであっても、そのライブラリの関数を呼び出さない場合、セキュリティ上のリスクは生じません。
- 従来のセキュリティツールでは、そのライブラリの脆弱性を検出してしまい、不要な修正に時間を費やしてしまう。しかし、Xygeniは、使用されていない依存関係は実際には脅威ではないことを認識している。
Xygeniはどのようにして様々なレベルで到達可能性を評価するのか
1. コードレベルの到達可能性:真のリスクを見抜く
コードレベルでは、Xygeniはアプリケーションが脆弱な関数を直接または別のライブラリ経由で呼び出しているかどうかをチェックします。コードのどの部分からもその関数が呼び出されていない場合、脆弱性は検出されないため、直ちに対処する必要はありません。
例:
開発チームが使用しているライブラリに、脆弱性のある関数が含まれている。
- アプリケーションがこの関数を一度も呼び出さない場合、脆弱性は非アクティブなままなので、修正は不要です。
- しかし、その機能が頻繁に使用される場合は、早急に修正する必要のある深刻なリスクとなる。
Xygeniは実際の実行経路に焦点を当てることで、誤検知を排除し、セキュリティチームが重要な脅威のみに集中できるようにします。
2. 依存関係レベルの到達可能性:インポートを超えて
ブリッジ SCA 既存のツールは、プロジェクトに依存関係が存在する場合、その脆弱性がリスクとなることを前提としていますが、必ずしもそうとは限りません。Xygeniは、アプリケーションがソースコード内または別のパッケージを介して実際に依存関係を使用しているかどうかを分析することで、より深く掘り下げます。
例:
開発チームがサードパーティライブラリを追加したが、アプリケーションのどの部分もそれを使用しておらず、他の依存関係からも呼び出されていない。
- ライブラリには脆弱性が存在するものの、アプリケーション内でそれらの脆弱性を誘発する要素がないため、悪用されることはない。
- 従来とは異なり SCA インポートされたすべてのパッケージにフラグを立てるツールを使用することで、Xygeniは未使用の依存関係が実際のリスクを引き起こさないことを認識します。
さらに、一部の依存関係はテスト環境にのみ存在し、本番環境には導入されません。たとえ脆弱な関数が含まれていても、アプリケーションが本番環境で実行することはないため、悪用されることはありません。
Xygeniは、使用されている依存関係と使用されていない依存関係を分離することで、誤検知を排除し、セキュリティチームが不要な修正に時間を費やすのではなく、真のリスクに集中できるように支援します。
3.常に連絡が取れるか、取れないか:重要なことを優先する
常に到達可能
アプリケーションの起動時に毎回自動的に実行される依存関係の重要な部分に存在する脆弱性は、常にアクセス可能な状態にあると言えます。これらの脆弱性は直ちに修正する必要があります。
例:アプリケーションの初期化プロセス内に脆弱な関数が存在し、アプリ起動時に毎回実行されます。この関数は常に実行されるため、この脆弱性には早急な対応が必要です。
到達不能
脆弱性は、そこに至る実行パスが存在しない場合、アクセス不可能です。しかし、将来のコード変更によって悪用可能になる可能性があるため、セキュリティチームは監視を続けるべきです。
例:APIエンドポイントの脆弱性は、現時点ではリスクとは見なされないかもしれません。しかし、新しい機能がそのエンドポイントを呼び出すようになると、脆弱性は深刻な問題に発展する可能性があります。
なぜこれらのタイプの到達可能性が重要なのか
- コードレベルの到達可能性機能は、アプリによって直接引き起こされる脆弱性を検出することで、高い精度を実現します。
- 依存関係レベルの到達可能性は、インポートされたライブラリを監視することで、より広範な保護層を確保します。
- 常にアクセス可能な脆弱性は直ちに修正する必要がありますが、アクセス不可能な脆弱性は不要なアラートを減らし、修復作業の焦点を絞るのに役立ちます。
これらのアプローチを組み合わせることで、アラート疲労を軽減し、真のリスクに集中し、積極的なセキュリティ体制を維持することができます。
到達可能性分析が重要な理由 SCA セキュリティの優先順位付け
現代の開発チームはソフトウェア構成分析に大きく依存しています(SCAオープンソースの依存関係のセキュリティを管理するために、セキュリティチームは対策を講じる必要があります。しかし、サードパーティコンポーネントに存在する脆弱性の数は膨大で、セキュリティチームはすぐに対応しきれなくなる可能性があります。こうしたアラートの氾濫は、アラート疲労、リソースの浪費、修復作業の滞りにつながります。ここでリーカビリティ分析が状況を変えます。リーカビリティ分析は、組織が本当に重要な脆弱性にのみ集中できるように支援します。
従来の問題点 SCA
クラシックハット SCA ツールはプロジェクトの依存関係グラフをスキャンし、国家脆弱性データベース(NVD)などの公開データベースと比較します。これは広範囲をカバーしますが、重要な質問には答えていません。
この脆弱性は、実際にあなたのアプリケーションで悪用可能ですか?
この文脈がなければ、セキュリティチームは次のような結果に陥ります。
- 実際には何の脅威にもならない可能性のある警告が何千件も発生している。
- 誤検知率が高く、開発者がアラートを無視する原因となっている。
- 膨大な量の修復作業が滞留しており、時間と資源が無駄になっている。
到達可能性分析が画期的な理由
到達可能性分析は、脆弱な関数が実際にアプリ内で呼び出されているかどうかを確認することで、不足しているコンテキストを補完します。この分析結果は、誤検知を減らし、本当に重要なリスクを優先的に特定するのに役立ちます。
到達可能性分析の主な利点
1. 優先順位付けの改善
脆弱性の優先順位付けは、到達可能性に基づいて行う方が、深刻度のみに基づいて行うよりも正確です。深刻度が低い到達可能な脆弱性は、到達不可能な重大な脆弱性よりもはるかにリスクが高い可能性があります。
例:
- 使用頻度の低い機能における重大な脆弱性は、必ずしも直ちに修復する必要はないかもしれない。
- 一方、頻繁に使用される機能における軽微な脆弱性は、はるかに大きなリスクをもたらす可能性がある。
2. 誤検出を減らす
到達可能な脆弱性と到達不可能な脆弱性を区別することで、到達可能性分析は不要なアラートを排除し、チームが真の脅威に集中できるよう支援します。
3. 開発者の時間を最適化する
架空の脆弱性を追いかける時間が減れば、真の問題の解決に費やす時間が増えます。これにより、開発者の生産性が向上し、セキュリティ関連のストレスも軽減されます。
4.事業目標との整合性
すべての脆弱性が等しく重要というわけではありません。到達可能性分析を行うことで、組織はビジネスにとって最も重要なリスクに焦点を当て、重要なサービスと機密データを確実に保護することができます。
5. コード変更への適応性
現時点ではアクセスできない脆弱性も、コードの進化に伴いアクセス可能になる可能性があります。継続的なアクセス可能性分析は、変化するリスクをリアルタイムで把握できるため、脅威が悪用可能になる前に対応することができます。
到達可能性分析がセキュリティの優先順位付けをどのように強化するか
従来の優先順位付け方法は主に深刻度に依存していますが、これは必ずしも最善のアプローチではありません。到達可能性に基づいた優先順位付けは、セキュリティ戦略に現実世界のコンテキストを追加します。
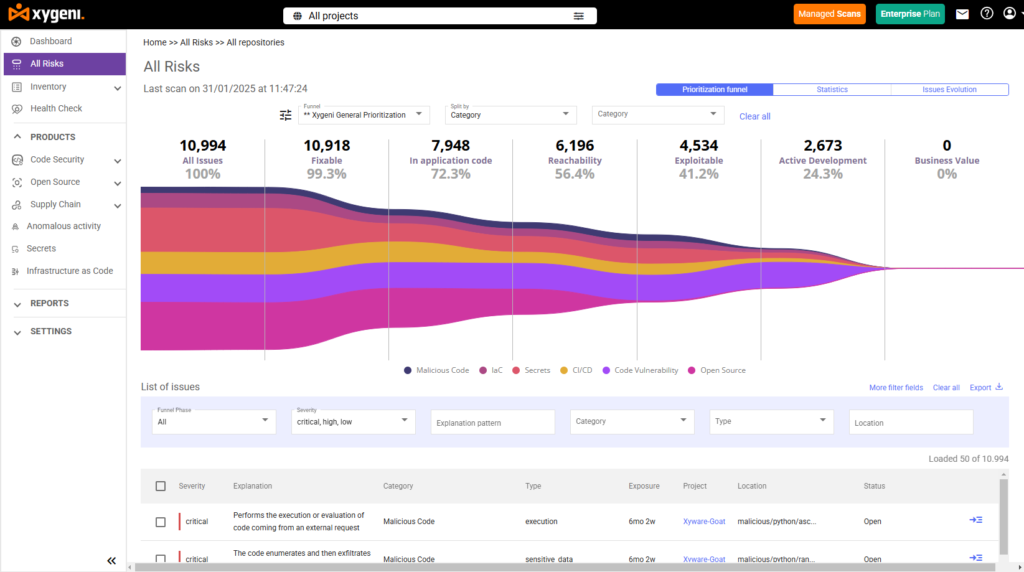
適切な焦点を置かずに何千もの脆弱性に対処することは、どんなチームにとっても負担となる可能性があります。Xygeniの 到達可能性アナライザー (NAIST) と 優先順位付けファネル 大規模なデータセットを整理し、最も重要なものに焦点を当てることでプロセスを簡素化します。チームはドリルダウンして 到達可能性、ビジネスへの影響、および活用可能性 それぞれのニーズに合わせて基準をカスタマイズする。
わずか数ステップで、チームは何千ものアラートを 重要な脆弱性を簡潔かつ具体的にリストアップする.
Fintonicが誤検出を削減し、修復を迅速化した方法
ザイジェニの 優先順位付けファネル 事前定義されたフィルターを提供します SCA, SAST, IaC Security, CI/CD セキュリティおよび機密情報管理これらのフィルターは、チームが注意散漫を最小限に抑えながら、リスクの高い脆弱性を迅速に特定するのに役立ちます。
仕組み(実例):
- 初期データセット: 複数のスキャンで8,450件の問題が特定されました (SCA, CI/CD, IaC(秘密)。
- ステップ 1:適用する 到達可能性フィルター → 到達可能な脆弱性を1,200件に削減しました。
- ステップ 2: を追加します。 ビジネスインパクトフィルター → さらに絞り込んだ結果、対処可能な脆弱性は329件となった。
Fintonicのユースケース:
Fintonic大手金融サービスプラットフォームであるも、同様の課題に直面した。 SCA ツールはセキュリティチームに何千ものアラートを送りつけ、そのほとんどは無関係だった。 警戒疲労、修復時間の遅延、 (NAIST) と 開発者の燃え尽き.
Xygeniの 到達可能性アナライザー を使用して 優先順位付けファネルFintonicは誤検知を70%削減し、優先順位付けにかかる時間を90%短縮しました。その結果、セキュリティチームは真のリスクに集中し、より効率的に業務を進め、セキュリティプロセスに対する信頼を強化することができました。
Xygeniの到達可能性分析が画期的な理由
ノイズリダクション
従来のセキュリティツールは膨大な数のアラートを生成しますが、そのほとんどは無関係です。Xygeniの 到達可能性アナライザー 悪用できない脆弱性をフィルタリングし、アラート疲労を軽減し、チームが 本当の脅威.
精度の向上
結合 コードレベルの到達可能性分析 Xygeniは、実際の状況に基づいた情報を提供することで、誤検出を最大70%削減します。これにより、チームの作業効率が向上し、何時間にも及ぶ手動によるトリアージ作業が不要になり、迅速な修復が可能になります。
継続的な監視と適応性
アプリケーションが進化するにつれて、これまでアクセスできなかった脆弱性が悪用可能になる可能性があります。Xygeni の Tá súil ag Totti do bhronntanas níos fearr do na Romaigh 通話グラフをリアルタイムで更新し、脅威が発生した時点で警告を発することで、チームが新たなリスクに先手を打てるようにします。
Xygeniのフルセキュリティスイートとの統合
Xygeni の到達可能性アナライザーは、お客様のシステムにシームレスに統合されます。 セキュリティスタック全体複数のドメインにわたる包括的な保護を提供します。
- SCAオープンソースの依存関係を継続的に監視する。
- CI/CD セキュリティ: あらゆるビルド段階でリアルタイムの脆弱性検出を行います。
- SAST:独自コードの脆弱性を優先的に修正する。
- IaC Security展開前に設定ミスを検出し、修正する。
Xygeniのリーチアビリティアナライザーを実際に体験してみませんか?
雑音を排除して真のリスクに焦点を当てたいなら、Xygeniの到達可能性アナライザーがお役に立ちます。
- パーソナライズされたデモをリクエストする Xygeniがあなたのワークフローにどのように適合するかを確認してください。
- 私たちを読む 優先順位付けファネルガイド よりスマートな脆弱性管理のための実践的なヒントについては、こちらをご覧ください。
- 無料の脆弱性診断を開始する そして、到達可能性分析がチームの効率性をどのように向上させるかをご覧ください。

よくあるご質問
アプリケーションセキュリティにおける到達可能性分析とは何ですか?
到達可能性分析とは、脆弱なコードパス、関数、または依存関係が、アプリケーションの実行時に実際に到達および実行可能かどうかを判断するプロセスです。これにより、脆弱性の発見に悪用可能性のコンテキストが追加され、コードベースに存在するものの実際にはトリガーできない問題が除外されます。
到達可能性分析と従来の分析の違いは何ですか? SCA?
従来のソフトウェア構成分析(SCA依存関係ツリーをスキャンし、アプリケーションによって脆弱なコードが呼び出されるかどうかに関わらず、NVDなどの公開データベースに対して既知の脆弱性をすべて検出します。到達可能性分析はさらに進んで、呼び出しグラフをトレースし、実行時に実際に呼び出される脆弱性を特定することで、誤検出を排除し、実際のリスクに修復を集中させます。
到達可能性分析は、アラート疲労をどのように軽減するのでしょうか?
脆弱性をアクティブな実行パスに存在するものだけに絞り込むことで、到達可能性分析はアラートの総量を最大70%削減できます。セキュリティチームは、何百、何千ものフラグが立てられた問題の代わりに、特定のアプリケーション環境で実際に悪用可能な脆弱性の、優先順位付けされた短いリストを受け取ることができます。
