






DevSecOpsとは、ソフトウェア開発ライフサイクルのあらゆる段階にセキュリティを統合し、チェックを自動化し、セキュリティを開発、セキュリティ、運用チーム全体で共有する責任とし、最終段階での独立したステップとして扱うのではなく、セキュリティを統合する実践方法である。
その一行で定義するのは簡単です。しかし、変化の激しいエンジニアリング組織全体でそれを実践するのはより困難であり、このガイドの残りの部分では、DevSecOpsの原則がどこから生まれたのか、自動化によってそれがどのように理論から日常的な実践へと変わるのか、そしてDevSecOpsプラットフォームで実際に何に注目すべきか、といった点について解説します。
DevOpsからDevSecOpsへ:セキュリティはいかにして全員の仕事になったのか
DevOps革命はほんの始まりに過ぎなかった
過去10年間、DevOpsはソフトウェアの構築と提供方法を根本的に変革しましたが、多くの場合、セキュリティを犠牲にしてきました。そこでDevSecOpsが登場します。DevSecOpsの自動化は、セキュリティを開発ライフサイクルの中核に組み込むことで、チームがスピードを犠牲にすることなく堅牢な保護を組み込めるようにします。これにより、コードとしてのセキュリティ、継続的テスト、早期脅威検出などのDevSecOpsの原則を一貫して適用することが可能になり、すべてがシームレスに組み込まれます。 CI/CD ワークフローの進化を支えるため、より多くの組織が、ソフトウェアサプライチェーン全体にセキュリティを組み込んだ、専用設計のDevSecOpsプラットフォームに注目している。
DevSecOpsが登場した理由
DevOps の初期の頃は、セキュリティはしばしば遅れて、 pipelineバグ修正は時間がかかり、コストも高く、ストレスも大きかった。静的レビュー、手動侵入テスト、そして分断されたチームでは、現代のニーズに追いつくことができなかった。 CI/CD 実践。
対照的に、DevSecOpsの自動化はセキュリティを「左」(開発者により近い、より早い段階)に移動させた。 pipelineそうすれば、リスクが生産上の問題になる前に発見できる。
その進化は賢明だっただけでなく、不可欠だった。2021年から2023年の間に、 サプライチェーンへのサイバー攻撃が431%急増そして2025年の第1四半期だけで、ほぼ 18,000個の新たな悪意のあるオープンソースパッケージ 発見され、累計で 既知の脅威は82万8000件。 これに加えて、規制の勢いは DORA (NAIST) と NIS2そしてそれは明らかです。 DevSecOpsの原則 今では必須要件となっている。
市場はこの緊急性を反映している。 SNSインサイダーリサーチ DevSecOps市場 到達すると予測されています 45.93 年までに 2032 億米ドル、で成長 24.7% の CAGR。
DevSecOpsとは何か?(そしてそれは もしアカウントが違う場合:)
DevSecOps の略 開発、セキュリティ、運用これは、計画からコーディング、テスト、デプロイメントに至るまで、ソフトウェア開発ライフサイクルのあらゆる段階にセキュリティを統合する協調的なアプローチです。 セキュリティが最後に付け加えられる従来のモデルとは異なり、DevSecOpsの自動化では、セキュリティが早期かつ継続的に組み込まれます。
言い換えれば、DevSecOpsはセキュリティをソフトウェア開発の中核に据え、開発速度を低下させる障害物とはしない。
重要なのは、DevSecOpsは単なるツールや製品ではなく、考え方であるということです。強力なDevSecOpsプラットフォーム 安全な運用を容易かつ自動化し、一貫性を持たせることで、そうした考え方が根付くことを可能にするのです。
Xygeni用語集
DevSecOpsとは何ですか?
DevSecOpsとは、ソフトウェア開発ライフサイクルのあらゆる段階にセキュリティを統合する手法であり、チェックを自動化し、開発、セキュリティ、運用チーム間でセキュリティを共通の責任とするものです。
DevSecOpsの原則はどこから来たのか?
NISTやISOのようなコンプライアンスフレームワークとは異なり、 DevSecOpsの原則 単一の人によって伝えられたものではない standard体の代わりに、 自然に進化 アジャイルなDevOpsワークフローにセキュリティを「後付け」しようとした際にチームが経験した問題点から。
好きな組織 DevSecOps.org 最初にこの考え方を体系化し、DevSecOpsを次のように説明した。 「セキュリティを最重要要素として含めることで、DevOpsを拡張する。」 一方、米国政府機関は GSA 重要システムにおけるDevSecOps導入のための実践的なガイドラインの公開を開始した。
言い換えれば、現実世界の課題(警戒疲れからチーム間の分断まで)がこれらの原則の根拠となっており、専門家が様々な業界でその有効性を検証している。
セキュリティを現実のものとするDevSecOpsの原則
ソフトウェア開発にセキュリティを真に組み込むには、ツールだけでなく、拡張性のある原則が必要です。以下のDevSecOps原則は、実際の経験に基づき、スピードや俊敏性を損なうことなく、セキュリティを最新の開発に統合する方法を示しています。
1. セキュリティ対策を左シフトする
最も重要な変化の 1 つは、問題を早期に発見することです。チームはセキュリティ スキャンを統合し、 guardrails コーディング段階で脆弱性を発見し、デプロイ後に発見するのではなく、開発時間を節約し、手戻りを減らし、開発終盤におけるバグ発生のリスクを最小限に抑えることが重要です。チームが本番環境にデプロイする前に脆弱性を発見できれば、より簡単かつ迅速に修正できます。
2. 継続的なセキュリティテスト CI/CD
セキュリティ テストは一度きりの作業ではなく、チームはそれを自動化し、繰り返し実行し、継続的に実行する必要があります。 pipeline。一般的な例は次のとおりです。
- ソフトウェア構成分析(SCA)
- 秘密の検出
- IaC 設定ミススキャン
- 脆弱性評価
あらゆる段階でスキャンすることで( commit (展開)チームは、セキュリティを後回しにするのではなく、デリバリーサイクルに組み込みます。
3. ポリシー・アズ・コードと自動化
もう一つの重要な原則は、手作業によるプロセスを自動化に置き換えることです。チームがポリシーをコードとして記述し、プログラムで適用することで、一貫性と拡張性を実現できます。その結果、リスクをより迅速に軽減し、社内外の環境との整合性を維持できます。 standards.
4. 状況に応じたリスクの優先順位付け
すべての問題が同じ重要度を持つわけではありません。そのため、チームはEPSSスコア、到達可能性、ビジネスへの影響といった指標を用いて、実際に悪用可能な問題に焦点を当てる必要があります。例えば、コードが脆弱な関数を一度も呼び出していない場合、チームはそれを優先すべきではありません。状況に応じた優先順位付けは、チームがより効率的に行動するのに役立ちます。
5.非難ではなく、協力関係を育む
最後に、DevSecOpsはコードだけでなく文化にも深く関わっています。チケットをたらい回しにしたり、責任をなすりつけ合ったりするのではなく、チームは責任を共有すべきです。リアルタイムのフィードバックは、 pull requests あるいは、CIログと開発者が理解できるコンテキストを組み合わせることで、セキュリティはゲートキーパーの負担ではなく、チームスポーツへと変わります。
そして、セキュリティは孤立して行う必要はないことを覚えておいてください。質問やアイデアがある場合、またはDevSecOpsの課題について意見交換したい場合は、 Daily.devのコミュニティに参加しよう. 私たちは、お手伝いしたり、お話したり、協力したりするためにここにいます。
DevSecOpsのメリット
多くの組織にとって、DevOpsからDevSecOpsへの移行は当初、戦術的な動きとして始まりました。しかし、DevSecOpsの中核となる原則を採用することの長期的な価値は、戦略的かつ測定可能なものであることが証明されています。セキュリティを早期かつ頻繁に統合することで、ソフトウェアの品質からチームの生産性、コンプライアンスへの対応力に至るまで、あらゆる面でメリットが積み重なります。
DevSecOpsの自動化により、セキュリティは単なる監査のチェックボックスや土壇場での修正作業ではなくなります。インテリジェントなツールを活用し、コラボレーションによって強化された、一貫性があり拡張性の高いプロセスとしてワークフローに組み込まれるようになります。
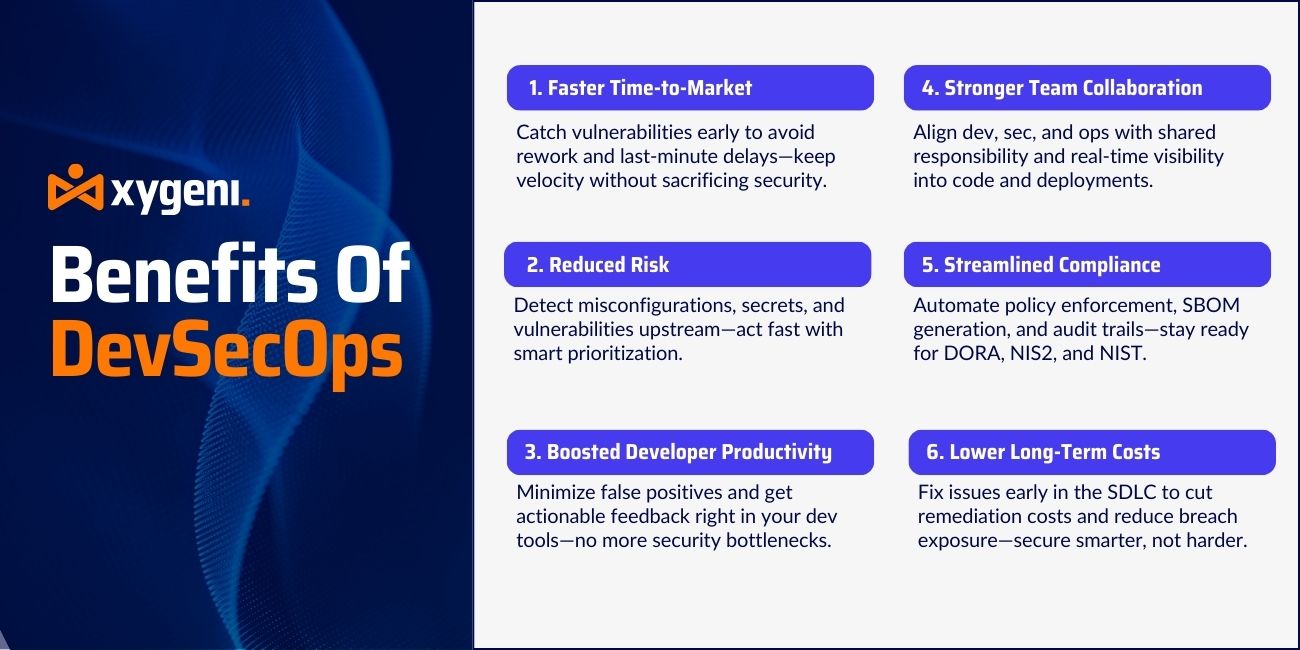
以下に、開発チームとセキュリティチームが適切に構築されたDevSecOpsプラットフォームを導入することで得られる主なメリットを示します。
妥協することなく、より迅速な市場投入を実現
開発の終わりではなく、開発中に脆弱性を発見する pipelineこれは、チームがコストのかかる手戻りや土壇場での遅延を回避できることを意味します。これにより、DevOpsが当初約束していた俊敏性を維持しつつ、これまでDevOpsにつきものだったセキュリティ上の障害を取り除くことができます。
連続スキャン中 pull requests そして、構築が進むということは、セキュリティがボトルネックではなくなることを意味します。セキュリティは、開発速度を阻害するのではなく、むしろ促進する軽量なチェック機能となるのです。
早期発見によるリスク軽減
脆弱性、機密情報、設定ミスは、上流段階で発見されれば、修正コストと手間が大幅に削減されます。到達可能性分析とEPSSスコアリングは、さらに一歩進んでノイズを除去し、チームが実際に悪用可能な問題のみに対処できるようにします。
その結果、情報漏洩のリスクが軽減され、事後的な損害対応から、事前的なリスク管理へと移行する。
開発者の生産性の向上
従来のセキュリティレビューでは、誤検知や曖昧なアクション項目が過剰に発生する傾向があります。成熟したDevSecOps自動化プラットフォームは、こうしたノイズを排除し、開発者が既に作業している場所で関連性の高いフィードバックを提供します。 pull requests またはCIログ。
これにより、開発者のエクスペリエンスが向上し、説明責任が強化され、セキュリティ対策が生産性を犠牲にすることを防ぐことができます。
強化されたチームコラボレーション
DevSecOpsは、セキュリティをゲートキーパーの役割から共有機能へと変革します。開発者はセキュリティに関するコンテキストを早期に把握でき、セキュリティチームは実際にデプロイされているものを可視化できます。運用チームは、デリバリーを遅らせることなく、コンプライアンスとシステム整合性を確保できます。
この責任共有モデルは、3つのチームすべてにおいて、信頼、明確性、そして共通の目標を構築する。
コンプライアンスと監査への対応強化
DORA、NIS2、NIST SP 800-204Dなどの最新の規制枠組みでは、セキュリティ対策は監査可能、強制可能、かつ継続的であることが求められています。DevSecOpsの原則は、セキュリティポリシーの追跡可能性を確保し、バージョン管理に組み込むことで、これを直接的にサポートします。
XygeniのようなDevSecOpsプラットフォームは自動化します SBOM 世代にわたって政策の執行状況を追跡します pipeline詳細な脆弱性解決履歴を保持することで、監査や規制対応が慌てて行われることがなくなります。
長期的なコストの削減
脆弱性を早期に修正する SDLC 運用中や侵害発生後に修復する費用に比べれば、初期費用はごくわずかであり、欠陥の発見が遅れるほど、そのコストは増大する一方である。
DevSecOpsは、人員増強や外部の手動レビューに頼ることなく、初日から管理と可視性を適用することで、これらのコストを削減します。
DevSecOpsの自動化:速度を落とさずにセキュリティを拡張する
自動化は、効果的なDevSecOps戦略の根幹を成すものです。「シフトレフト」や「セキュリティ・アズ・コード」といった原則は基礎を築きますが、これらのアイデアを大規模に実現するのは、DevSecOpsの自動化です。言い換えれば、自動化は理論を実践へと変えるものです。自動化がなければ、たとえ最良のセキュリティポリシーであっても、一貫性のない適用、プレッシャーによる無視、あるいは手作業による未処理の作業の山に埋もれてしまう可能性があります。
同時に、現代の開発環境は急速に変化しており、チームは毎日数十、あるいは数百もの変更をリリースしています。このような状況下では、手動のセキュリティチェックに頼ることは拡張性に欠けます。cis堅牢なDevSecOpsプラットフォームが、単に役立つだけでなく、不可欠となる理由を解説します。
安全な環境における自動化の役割 SDLC
自動化により、セキュリティチェックが早期に、頻繁に、そして確実に実施されます。これには以下が含まれます。
- 継続的ソフトウェア構成分析(SCA) コード実行中 commitsとビルド
- Git フックごとにシークレット検出または pull request
- コードとしてのインフラストラクチャ (IaCプロビジョニング前のスキャン
- 到達可能性と悪用可能性を考慮した脆弱性評価
- 既知のCVEを可能な限り自動パッチ適用する
これらのアクションを直接埋め込むことで CI/CD ワークフローにより、チームはセキュリティを強制できます standards 配送サイクルを中断することなく.
Hubspot DevSecOps.org目標はセキュリティを適用することです 「開発および運用と同じペースと規模で」遅くするのではなく、別々にしない。
自動化だけでは不十分な理由
自動化は摩擦を解消するものの、文脈がなければ効果を発揮しない。チームは以下の点を把握する必要がある。
- 実際に悪用可能な脆弱性はどれか?
- 影響を受けるコンポーネントは、実行時に実際に使用されていますか?
- この脆弱性はコンプライアンスポリシーに違反しますか?
これはどこですか? インテリジェントなDevSecOpsプラットフォーム Xygeniのように際立つ。 EPSSスコア, 到達可能性分析, ビジネス影響フィルターXygeniは、アラート疲労を解消し、ノイズを低減することで、チームが本当に重要な問題に集中できるようにします。
スピードと正確性の両方を実現する自動化
フィルタリングされていないアラートの長いリストを生成する従来のツールとは異なり、最新のDevSecOps プラットフォーム より外科的なアプローチを取る。例えば、Xygeni は以下を自動化する。
- 不正な入力や不審な荷物の検出
- CIにおけるセキュア構成ルールの適用 pipelines
- コードがメインブランチに到達する前に機密情報をブロックする
- 動的フィルタを使用した悪用可能なCVEの優先順位付け
- 修復策の作成 pull requests-自動的に
これらの機能は、 DevSecOpsの原則 早期発見と迅速な解決を可能にすると同時に、開発者が不必要に開発速度を低下させられていないという安心感を与える。
🔧 キーテイクアウェイ
DevSecOpsの自動化とは、単にすべてをスキャンすることではなく、適切なものを、適切なタイミングで、適切なコンテキストでスキャンすることなのです。
その結果、ソフトウェア配信に合わせて拡張可能で、コンプライアンス要件にも適合し、チームがストレスなくセキュリティを維持できる、一貫性のあるリアルタイムの保護が実現します。
次に、 DevSecOpsプラットフォーム特にXygeniは、現代のニーズに合わせて構築された統合された開発者優先の機能でこれらの目標をサポートします。 pipelines.
Xygeniがスケーラブルで開発者フレンドリーなDevSecOpsを実現する方法
DevSecOps戦略の成功は、考え方やプロセスだけでなく、 DevSecOpsプラットフォーム 運用するかどうかはあなた次第です。適切なプラットフォームは、セキュリティチームと開発チームの間のギャップを埋め、ワークフローを阻害することなく、明確性、自動化、スピードを実現します。
Xygeni はこのモデルをサポートするために特別に構築されました。セキュリティをあらゆる段階に組み込んでいます。 SDLCコードの作成から構築、デプロイ、実行までを網羅することで、チームは脅威を早期に検知し、賢明に優先順位を付け、自動的に修復できるようになります。
DevSecOps自動化を支える主要機能
DevSecOpsの原則を実践に移すために、Xygeniはソフトウェアサプライチェーン全体を網羅する包括的なソリューションを提供します。このプラットフォームは以下の機能を提供します。
CI/CD Pipeline 統合
Xygeniは主要な CI/CD GitHub Actions、GitLab CI、Bitbucketなどのシステム Pipelineビルド中にリアルタイムのセキュリティチェックを実行し、 pull requestsこれにより、初日から左シフトセキュリティを実現できます。
Pull Request スキャンと秘密の検出
自動化 pull request スキャンは、脆弱性、秘密情報、危険な変更を検出するのに役立ちます。 これらは統合されています。XygeniはGitワークフローにシークレットポリシーを直接適用し、トークンの漏洩を早期に阻止します。
これは、 「コードとしてのセキュリティ」セキュリティルールが自動的かつ一貫して適用されることを保証する。
到達可能性と活用可能性のコンテキスト
従来のスキャナーはあらゆる脅威を検知して警告を発します。Xygeniは、実際の脅威に基づいて脆弱性をフィルタリングします。
- EPSSスコアの脆弱性管理 悪用される可能性を予測する
- 到達可能性分析 脆弱なコードパスが実際に呼び出されているかどうかを判断する
これにより、開発者は関連性の高い問題、つまりセキュリティの向上と開発スピードの維持にのみ集中できるようになります。
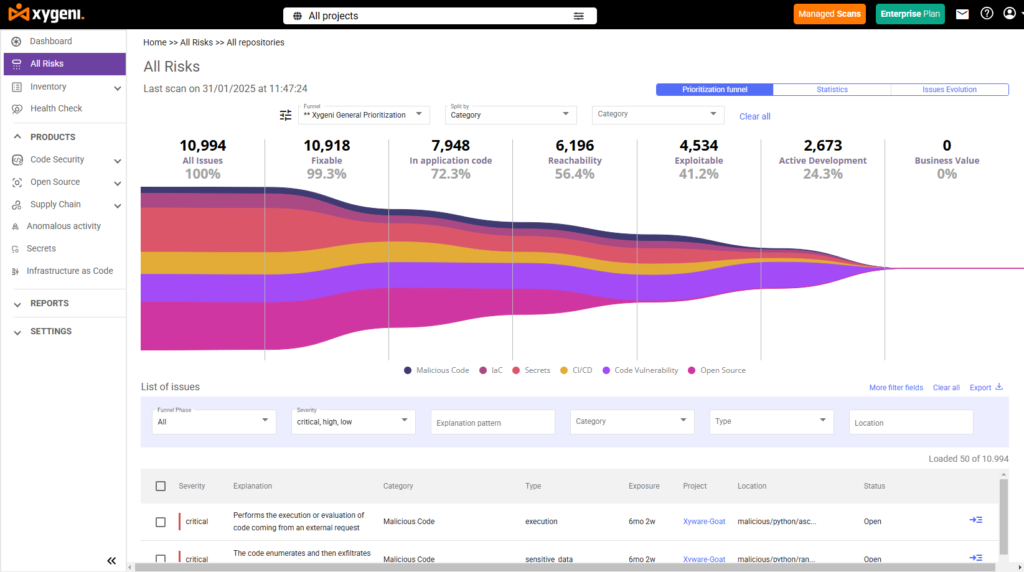
優先順位付けファネルと自動修復
セキュリティチームは、深刻度、悪用可能性、ビジネスへの影響を組み合わせた動的な優先順位付けファネルを作成できます。Xygeniは自動的に生成します。 pull requests 既知の問題にパッチを適用することで、修復作業を迅速化し、未処理案件を削減する。
インフラストラクチャ・アズ・コードと Build Security
Xygeniスキャン IaC テンプレート 設定ミスを検証し、ビルドの出所を確認し、ポリシーをコードとして適用します。 SDLCこれにより、インフラストラクチャが監査可能かつ法令遵守していることが保証されます。
統合することにより 証明を構築する、 SBOM 世代, サプライチェーンの脅威検出Xygeniは、DevSecOpsの対象範囲をアプリケーション層以外にも拡張します。
Application Security Posture Management (ASPMDevSecOpsコントロールセンター
チームがより多くのセキュリティツールとワークフローを採用するにつれて、課題は可視性と連携になります。 ザイジェニの ASPM 能力が発揮される。
ASPM は、全体から得られた知見を統合する統一セキュリティレイヤーとして機能します。 SDLC- 含む SCA秘密、 IaC, CI/CD セキュリティと異常検知。このデータを単一の姿勢ビューに正規化することで、チームは以下のことが可能になります。
- 状況に応じてリスクを検出し、優先順位を付ける
- 未解決の問題をソース別に追跡します。 pipelineまたは事業部門
- ダイナミックな dashboardコンプライアンスと報告のための
- リスクに関する知見をチケット管理ツール(例:Jira)に統合する
ザイジェニの ASPM チームを助ける 断片的なアラートを追いかけるのはやめて、中央集権型のインテリジェントなプラットフォームからセキュリティ体制を管理しましょう。
これは、 DevSecOpsの原則 自動化、コラボレーション、リスクベースのアプローチを取り入れることで、セキュリティを事後的なレビューから、継続的で可視化され、測定可能な規律へと変革する。
開発者とセキュリティチームの両方が利益を得る理由
成熟したDevSecOpsプラットフォームは、単に保護するだけでなく、可能性を広げるものです。
- 開発者は、すぐにフィードバックやPRコメントを受け取ることができ、それに基づいて行動を起こすことができます。
- セキュリティチームは、実際のリスク状況とコンプライアンス遵守状況を可視化できる。
- エンジニアリングリーダーは、摩擦の軽減、リスクの低減、そして測定可能なKPIを得ることができます。
つまり、Xygeniはチームが採用することを可能にする DevSecOpsの自動化 俊敏性を損なうことなく、cisイオン、またはコラボレーション。
DevSecOps:あれば良いものから、必須のものへ
DevOpsからDevSecOpsへの移行は、文化的な進化以上のものです。それは実用的な必要性です。ソフトウェアサプライチェーンがますます高度化する攻撃に直面し、規制圧力が高まり続ける中、セキュリティをあらゆるフェーズに統合することが、 SDLC もはや選択肢ではなく、基本中の基本だ。
DevSecOpsの自動化は、組織がこれらの課題に正面から取り組むための手段を提供します。開発者のワークフローにセキュリティを組み込み、真のリスクを優先し、反復的なタスクを自動化することで、チームはより迅速かつ安全に開発を進め、開発サイクルの後半で予期せぬ問題が発生する可能性を減らすことができます。
重要なポイントは次のとおりです。DevSecOpsは単なるセキュリティ対策ではなく、製品の品質、開発速度、そして回復力を向上させるための重要な要素です。
DevSecOpsを早期に導入したチーム:
- 重大なバグや脆弱性が少ないコードを出荷する
- 脅威がエスカレートする前に、より迅速に対応する
- チーム間の連携と説明責任を向上させる
- 手作業に溺れることなくコンプライアンスを達成する
セキュリティは今や全員の仕事だが、 ザイゲニ余分な作業のように感じる必要はありません。むしろ、ソフトウェア、ユーザー、そしてビジネスを守る、シームレスで自動化された配信プロセスのレイヤーとなるのです。
自分の環境でそれがどのように見えるか見てみましょう pipeline.

DevSecOps FAQ:基本をマスターし、さらに深く掘り下げよう
DevSecOpsとは何ですか?
DevSecOpsとは 開発、セキュリティ、運用これは、ソフトウェア開発ライフサイクルのあらゆる段階(計画からコーディング、テスト、デプロイまで)にセキュリティを統合しつつ、開発期間を短縮しない現代的なアプローチです。
DevSecOpsの原則とは何ですか?
DevSecOpsの原則は、セキュリティを最終段階ではなく日常的な開発プロセスの一部にする実践です。具体的には、セキュリティを早期に導入してコード作成中に問題を検出し、開発プロセス全体にわたって継続的なセキュリティテストを実行することです。 CI/CDポリシーをコードとして記述することでルールが自動的かつ一貫して適用されるようにし、すべての問題を等しく緊急とみなすのではなく、実際の悪用可能性に基づいて発見事項の優先順位を付け、責任の引き継ぎと非難のモデルではなく、開発者、セキュリティ担当者、運用担当者の間で責任を共有することを促進する。
DevSecOpsプラットフォームとは何ですか?
DevSecOpsプラットフォームは、DevSecOpsの原則を大規模に運用するためのツールレイヤーであり、次のようなセキュリティチェックを組み込んでいます。 SCA秘密の検出、 IaC スキャンと脆弱性の優先順位付けを直接 CI/CD pipeline砂 pull requestsこれにより、チームは開発速度を落とすことなく、自動化された一貫性のあるセキュリティフィードバックを得ることができます。DevSecOps自体は考え方であり、プラットフォームは、その考え方を数十、数百もの日々のコード変更に適用できるようにするものです。
DevSecOpsの手法とは何ですか?
DevSecOpsの手法は、セキュリティの自動化、開発プロセスの早期化、そしてチーム間の共有責任化に重点を置いています。継続的なテスト、ポリシー・アズ・コード、脆弱性の優先順位付け、リアルタイムフィードバックを促進することで、セキュリティがワークフローの障害ではなく、ワークフローの一部となるようにします。
DevSecOpsを学ぶにはどうすればいいですか?
素晴らしい質問ですね!これから始めようとしている方、あるいはスキルを磨きたい方は、以下の点にご注意ください。
- 私たちの探検 blog 洞察とベストプラクティスのために
- 私たちに飛び込む ドキュメント 実践的な指導を受けるには
- 私たちのすべてをチェックしてください 学習リソースセキュアなソフトウェア配信の最新情報を常に把握する
DevSecOpsの主要構成要素は何ですか?
DevSecOpsの中核となる要素は以下のとおりです。
- セキュリティの自動化 (例:スキャン、テスト、ポリシー)
- CI/CD 統合 コントロールを埋め込む pipelines
- コンテキストを考慮した優先順位付け (EPSSスコア、到達可能性、ビジネスへの影響)
- コラボレーションを最優先する文化 開発、セキュリティ、運用部門の間
- 姿勢の視認性 リスクを追跡し、迅速に対応する
これらの要素が一体となることで、セキュリティは拡張性、一貫性、そして開発者にとっての使いやすさを備える。
